






शोषणयोग्य जोखिमहरूको बढ्दो जोखिम
साइबर खतराहरू पहिलेभन्दा छिटो परिवर्तन भइरहेका छन्, शून्य-दिन सुरक्षा शोषणहरू संस्थाहरूको लागि प्रमुख चिन्ताको विषय बन्दै गएको छ। बुझाइ सुरक्षामा शोषण भनेको के हो? यो महत्त्वपूर्ण छ, किनकि आक्रमणकारीहरूले प्याच गर्नु अघि उच्च-जोखिम कमजोरीहरूलाई लक्षित गर्न शोषणयोग्यता मेट्रिक्सको बढ्दो प्रयोग गर्छन्।
हालैका वास्तविक-विश्वका घटनाहरूले यी आक्रमणहरू कति खतरनाक हुन सक्छन् भन्ने कुरा प्रकाश पार्छन्। उदाहरणका लागि, VMware शून्य-दिन बगहरू डार्क रिडिङद्वारा रिपोर्ट गरिएको तथ्यले आक्रमणकारीहरूले प्रणालीहरू उल्लङ्घन गर्न अज्ञात कमजोरीहरूको फाइदा उठाउन कसरी सक्छन् भनेर देखाउँछ।
सुरक्षा टोलीहरू अलर्टहरूले भरिएका छन्। तैपनि, बिना सही प्राथमिकीकरण रणनीति, तिनीहरूले महत्वपूर्ण कमजोरीहरू उजागर गर्ने जोखिम राख्छन्।
चुनौती के हो? सबै कमजोरीहरूको शोषण गरिँदैन - त्यसो भए संस्थाहरूले कसरी साँच्चै महत्त्वपूर्ण कुराहरूमा ध्यान केन्द्रित गर्न सक्छन्?
सुरक्षामा शोषण भनेको के हो?
सुरक्षामा शोषण भनेको के हो? सरल भाषामा भन्नुपर्दा, शोषण भनेको सफ्टवेयर, हार्डवेयर, वा पूर्वाधार। वास्तवमा, आक्रमणकारीहरूले बाटो फेला पारेपछि, तिनीहरूले डेटा चोर्न, हानिकारक कोड चलाउन, वा प्रणालीहरू कब्जा गर्न सक्छन्।
सामान्य शोषण प्रकारहरू
- शून्य-दिन सुरक्षा शोषणहरू – विक्रेताहरूले समाधान जारी गर्नु अघि आक्रमणकारीहरूले कमजोरीहरू फेला पार्छन् र प्रयोग गर्छन्। यस कारणले गर्दा, यी शोषणहरू डार्क वेबमा अत्यधिक मूल्यवान छन् र सामान्यतया साइबर जासूसीमा प्रयोग गरिन्छ।
- रिमोट कोड कार्यान्वयन (आरसीई) - आक्रमणकारीहरूलाई टाढाबाट कोड चलाउन दिन्छ, जसले गर्दा प्रायः पूर्ण प्रणाली अधिग्रहण हुन्छ।
- विशेषाधिकार एस्केलेसन - व्यवस्थापक वा रूट-स्तर अनुमतिहरू प्राप्त गर्न कमजोर पहुँच नियन्त्रणहरूको फाइदा उठाउँछ।
- मेमोरी भ्रष्टाचार - बफर ओभरफ्लो जस्ता प्रविधिहरूले आक्रमणकारीहरूलाई हानिकारक कोड इन्जेक्ट गर्न र चलाउन दिन्छ।
यी बुँदाहरूलाई ध्यानमा राख्दै, स्वचालित शोषण किटहरू र राष्ट्र-राज्य आक्रमणहरू बढ्दै गइरहेका छन्। यसरी, टोलीहरूले प्रतिक्रियाशील प्याचिङमा भर पर्न छोड्नुपर्छ। बरु, उनीहरूलाई सक्रिय शोषण व्यवस्थापन चाहिन्छ।
शोषण योग्यता मापन: महत्त्वपूर्ण खतराहरूलाई कसरी प्राथमिकता दिने
सबै कमजोरीहरूले आक्रमण निम्त्याउँदैनन्। केही निष्क्रिय बस्छन्, जबकि अरूहरू प्रमुख निशाना बन्छन्। त्यसैले सुरक्षा टोलीहरूलाई वास्तविक खतराहरूको मूल्याङ्कन गर्न शोषणयोग्यता मेट्रिक्स चाहिन्छ। बुझाइ सुरक्षामा शोषण भनेको के हो? आक्रमणहरूमा कुन कमजोरीहरू प्रयोग हुने सम्भावना बढी छ भनेर निर्धारण गर्न टोलीहरूलाई मद्दत गर्दछ।
EPSS (शोषण भविष्यवाणी स्कोरिङ प्रणाली): जोखिमहरू श्रेणीकरण गर्ने एक स्मार्ट तरिका
EPSS स्कोरले कति सम्भावना छ भनेर भविष्यवाणी गर्छ कमजोरीको दुरुपयोग गरिनेछ ३० दिन भित्र। CVSS भन्दा फरक, जसले केवल गम्भीरता मापन गर्दछ, EPSS ले वास्तविक-विश्व आक्रमण जोखिमहरूमा केन्द्रित हुन्छ।
EPSS ले सुरक्षा टोलीहरूलाई छिटो अघि बढ्न मद्दत गर्छ किन?
- डेटा-संचालित प्राथमिकता - सक्रिय शोषण गतिविधिको साथ जोखिमहरूमा केन्द्रित, केवल सैद्धान्तिक जोखिमहरूमा मात्र होइन।
- अलर्ट थकान कम गर्छ - टोलीहरूलाई झूटा अलार्महरू पछ्याउन रोक्न र वास्तविक खतराहरूमा ध्यान केन्द्रित गर्न मद्दत गर्दछ।
- प्याच व्यवस्थापन सुधार गर्दछ - वास्तविक शोषणको आधारमा समाधानहरूलाई प्राथमिकता दिन्छ, आक्रमणको सतहलाई धेरै छिटो घटाउँछ।
उदाहरण को लागी, एक ईपीएसएस ०.९ को स्कोरले शोषणको ९०% सम्भावनालाई जनाउँछ—यसका लागि तत्काल कारबाही आवश्यक छ। यसैबीच, ०.०१ स्कोरले कम जोखिमको संकेत गर्छ र पर्खन सक्छ।
EPSS र जोखिम व्यवस्थापन बारे थप जान्नुहोस्
EPSS स्कोरले सुरक्षा टोलीहरूलाई उच्च-जोखिम जोखिमहरू पहिले सामना गर्न मद्दत गर्दछ। शोषणहरूबाट कसरी अगाडि रहने भनेर जान्नुहोस्।
शोषणयोग्य जोखिमहरूलाई कसरी कम गर्ने
सक्रिय खतरा बुद्धिमत्ता र प्रारम्भिक चेतावनी प्रणालीहरू
- शून्य-दिन सुरक्षा शोषणहरू फैलिनु अघि नै पत्ता लगाउन वास्तविक-समय खतरा फिडहरू सेट अप गर्नुहोस्।
- आक्रमणकारीहरूले प्रयोग गर्नु अघि दुर्भावनापूर्ण खुला-स्रोत निर्भरताहरूलाई रोक्न प्रारम्भिक चेतावनी प्रणालीहरू प्रयोग गर्नुहोस्।
स्वचालित सुरक्षा स्क्यानिङ र SCA
- चलाउनुहोस् सफ्टवेयर संरचना विश्लेषण (SCA) खुला-स्रोत कम्पोनेन्टहरूमा कमजोरीहरू निरन्तर ट्र्याक गर्न।
- तपाईंको वातावरणमा कुनै त्रुटि वास्तवमा शोषणयोग्य छ कि छैन भनेर जाँच गर्न पहुँचयोग्यता विश्लेषण लागू गर्नुहोस्।
CI/CD Pipeline Security रनटाइमसुरक्षा
- सुरक्षित CI/CD pipelineजोखिमपूर्ण कोडलाई उत्पादनमा प्रवेश गर्नबाट रोक्नको लागि।
- प्रयोग Application Security Posture Management (ASPM) तपाईंको सम्पूर्ण विकास जीवनचक्रमा जोखिमहरू निगरानी गर्न।
शोषण-आधारित प्राथमिकता र प्याच स्वचालन
- उच्च जोखिम जोखिमहरू समाधान गर्न पहिले EPSS स्कोरहरूलाई व्यवसाय प्रभाव डेटासँग मिलाउनुहोस्।
- विकासलाई ढिलो नगरी प्याचहरू छिटो तैनाथ गर्न स्वचालित उपचार प्रयोग गर्नुहोस्।
कसरी Xygeni ले शून्य-दिन सुरक्षाको शोषणलाई कम गर्छ
शून्य-दिन सुरक्षा शोषणहरू चेतावनी बिना देखा पर्ने हुनाले, संस्थाहरूलाई वास्तविक-समय प्रतिरक्षा चाहिन्छ। यस कारणले गर्दा, जाइगेनीको सुरक्षा समाधानहरूले क्षति पुर्याउनु अघि शोषणहरू पत्ता लगाउन, प्राथमिकता दिन र रोक्नको लागि एकीकृत दृष्टिकोण प्रदान गर्दछ।
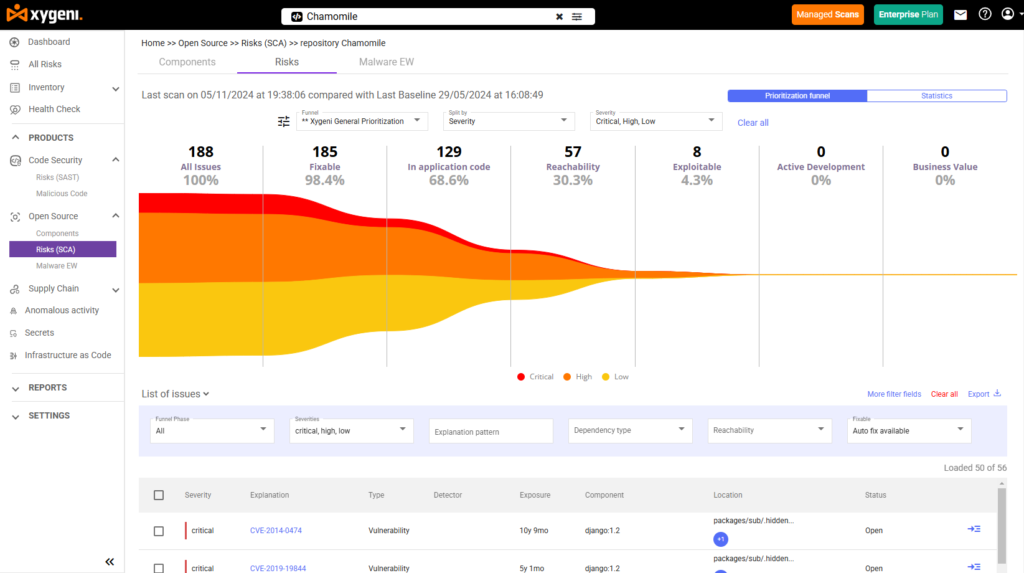
१. गतिशील फनेलहरूको साथ शोषण-संचालित प्राथमिकता
सुरक्षा टोलीहरूले अनन्त सतर्कताहरूको सामना गर्छन्, तर सबै जोखिमहरू उत्तिकै खतरनाक हुँदैनन्। त्यसैले Xygeni को प्राथमिकता फनेलहरू आधारभूत गम्भीरता मूल्याङ्कनभन्दा बाहिर जान्छन् (CVSS) विचार गरेर:
- शोषणयोग्यता (EPSS स्कोर) - अर्को ३० दिन भित्र वास्तविक-विश्व शोषणको सम्भावनाको आधारमा जोखिमहरूलाई प्राथमिकता दिन्छ।
- पहुँचयोग्यता विश्लेषण - तपाईंको सफ्टवेयरमा पहुँचयोग्य आक्रमण मार्ग भित्र कुनै जोखिम छ कि छैन भनेर निर्धारण गर्दछ।
- व्यापार सन्दर्भ - महत्वपूर्ण अनुप्रयोगहरूमा तिनीहरूको सम्भावित प्रभावको आधारमा कमजोरीहरूलाई फिल्टर गर्दछ।
२. वास्तविक-समय खतरा बुद्धिमत्ता र प्रारम्भिक चेतावनी प्रणाली
परम्परागत सुरक्षा समाधानहरू ज्ञात कमजोरीहरूमा निर्भर गर्दछ, जबकि Xygeni ले वास्तविक-समय निगरानी प्रदान गर्दछ।
- आक्रमणकारीहरूले प्रयोग गर्नु अघि नयाँ मालवेयर-संक्रमित प्याकेजहरूको लागि सार्वजनिक भण्डारहरू स्क्यान गर्दछ।
- तपाईंको सफ्टवेयर आपूर्ति श्रृंखलामा घुसपैठ गर्नु अघि नै दुर्भावनापूर्ण निर्भरताहरूलाई रोक्छ।
- उदीयमान शोषण र आक्रमण अभियानहरूमा वास्तविक-समय अलर्टहरू प्रदान गर्दछ।
उदाहरणका लागि, यदि खुला-स्रोत पुस्तकालयमा शून्य-दिनको जोखिम हतियारयुक्त भयो भने, Xygeni ले तुरुन्तै तपाईंको टोलीलाई सचेत गराउँछ र CVE अपडेटको प्रतीक्षा नगरी न्यूनीकरण चरणहरू प्रदान गर्दछ।
३. उन्नत सफ्टवेयर संरचना विश्लेषण (SCA) आपूर्ति श्रृंखला सुरक्षाको लागि
शून्य-दिनको शोषणले प्रायः अनप्याच गरिएको खुला-स्रोत कम्पोनेन्टहरूलाई लक्षित गर्दछ। जाइगेनीको SCA समाधान:
- कमजोर निर्भरताहरूको लागि तपाईंको सफ्टवेयर स्क्यान गर्दछ।
- उत्पादनमा पुग्नु अघि नै सम्झौता गरिएका खुला-स्रोत प्याकेजहरू पत्ता लगाउँछ।
- सक्रिय प्याचिङ आवश्यक पर्ने पुरानो निर्भरताहरू पहिचान गर्दछ।
4. CI/CD Pipeline Security: तैनाथी अघि शोषण रोक्ने
जाइगेनी:
- स्क्यानहरू CI/CD pipelineसुरक्षा गलत कन्फिगरेसनको लागि।
- हानिकारक परिवर्तन वा जोखिमपूर्ण कोड रोक्न सुरक्षा नीतिहरू लागू गर्दछ।
- DevOps कार्यप्रवाहहरूसँग एकीकरण गरेर उच्च-जोखिम जोखिमहरूलाई उत्पादनमा पुग्नबाट रोक्छ।
५. स्वचालित उपचार: शोषण फैलिनु अघि नै समाधान गर्ने
जाइगेनीको स्वचालित उपचार प्रणाली:
- सबैभन्दा सुरक्षित प्याच वा वैकल्पिक प्याकेज संस्करण सुझाव दिन्छ।
- स्वचालित रूपमा उत्पन्न गर्दछ pull requests प्रभावित कोडमा समाधानहरूको लागि।
- संरचित जोखिम व्यवस्थापनको लागि टिकट प्रणालीहरू (जिरा, गिटहब मुद्दाहरू) सँग एकीकृत हुन्छ।
शोषण व्यवस्थापनको भविष्य
साइबर खतराहरू बढ्दै जाँदा, सुरक्षा टोलीहरूले परम्परागत जोखिम व्यवस्थापनभन्दा बाहिर जानुपर्छ। आक्रमणकारीहरू प्याचहरूको लागि पर्खिरहेका छैनन् - तिनीहरू पहिले प्रहार गरिरहेका छन्। यस कारणले गर्दा, संस्थाहरूलाई क्षति पुर्याउनु अघि शोषणहरूलाई रोक्नको लागि एक स्मार्ट, छिटो दृष्टिकोण चाहिन्छ।
शोषण व्यवस्थापनमा के परिवर्तन हुँदैछ?
सुरक्षा यहाँबाट सर्दै छ भविष्यवाणीको प्रतिक्रियासबै जोखिमहरूलाई समान व्यवहार गर्नुको सट्टा, टोलीहरूले वास्तविक-विश्व जोखिमहरूमा ध्यान केन्द्रित गर्नुहोस्। साथै, म्यानुअल सुरक्षाले स्वचालित आक्रमणहरू, बनाउने छिटो, प्रत्यक्ष सुरक्षा आवश्यक।
शोषण व्यवस्थापनको भविष्यलाई अगाडि बढाउने प्रमुख प्रवृत्तिहरू
जोखिममा आधारित प्राथमिकता सामान्य बन्दै – टोलीहरू CVSS स्कोरभन्दा बाहिर गएर EPSS (शोषण भविष्यवाणी स्कोरिङ प्रणाली) र पहुँचयोग्यता विश्लेषणमा ध्यान केन्द्रित गर्दै छन् ताकि शोषण हुने सम्भावना भएका कमजोरीहरू समाधान गर्न सकियोस्।
प्रत्यक्ष खतराको जानकारी – CVE अपडेटहरूको लागि हप्ता वा महिना पर्खनु अब विकल्प छैन। शून्य-दिन सुरक्षा शोषणहरू देखा पर्ने बित्तिकै पत्ता लगाउन संस्थाहरूलाई निरन्तर स्क्यानिङ आवश्यक पर्दछ।
स्वचालित प्याच प्रबन्धन – यदि सुरक्षाले विकासलाई सुस्त बनाउँछ भने, यसलाई अपनाइने छैन। कम्पनीहरूले ढिलाइ नगरी उच्च-जोखिम कमजोरीहरू समाधान गर्न स्वचालित उपचारमा लगानी गरिरहेका छन्।
बलियो CI/CD Pipeline Security - आक्रमणकारीहरूले सफ्टवेयर आपूर्ति श्रृंखलालाई लक्षित गरिरहेका छन्। DevOps टोलीहरूले सुरक्षालाई सिधै एकीकृत गर्नुपर्छ CI/CD pipelineसफ्टवेयर तैनाथ गर्नु अघि कमजोरीहरू पत्ता लगाउन।
स्मार्टर सफ्टवेयर संरचना विश्लेषण (SCA) – खुला स्रोत सफ्टवेयरले आधुनिक विकासलाई शक्ति प्रदान गर्छ तर जोखिम पनि ल्याउँछ। प्रयोग गरेर SCA पहुँचयोग्यता विश्लेषणको साथ, टोलीहरूले वास्तवमै महत्त्वपूर्ण हुने कमजोरीहरूमा मात्र ध्यान केन्द्रित गर्न सक्छन्।
सुरक्षाको भविष्य सक्रिय, स्वचालित र जोखिम-केन्द्रित छ। अहिले अनुकूलन गर्ने टोलीहरू आक्रमणकारीहरूभन्दा अगाडि रहनेछन् र शोषणहरू हुनु अघि नै रोक्नेछन्।
निष्कर्ष: आक्रमणकारीहरूले गर्नु अघि नै शोषणको नियन्त्रण लिनुहोस्
सुरक्षा भनेको अब कमजोरीहरू खोज्नु मात्र होइन - यो कुन वास्तवमा महत्त्वपूर्ण छ भनेर जान्नु हो। हरेक दिन, सुरक्षा टोलीहरूले हजारौं अलर्टहरूको सामना गर्छन्, तर ती सबैले वास्तविक खतरा निम्त्याउँदैनन्। त्यसैले शोषणयोग्यतामा ध्यान केन्द्रित गर्नु महत्त्वपूर्ण छ।
टोलीहरूले अगाडि रहन के गर्न सक्छन्?
सुरक्षामा शोषणको वास्तविक अर्थ के हो बुझ्नुहोस् - सुरक्षामा शोषण भनेको के हो? यो केवल सफ्टवेयर बग मात्र होइन; यो आक्रमणकारीहरूका लागि प्रणालीहरूमा प्रवेश गर्ने एउटा तरिका हो। टोलीहरूले गम्भीरताभन्दा बाहिर हेर्नुपर्छ र जोखिमको शोषण हुने सम्भावना कति छ भन्ने कुरामा ध्यान केन्द्रित गर्नुपर्छ।
शून्य-दिन सुरक्षा शोषणहरू हुनु अघि नै रोक्नुहोस् - प्रारम्भिक चेतावनी प्रणाली, प्रत्यक्ष खतरा बुद्धिमत्ता, र पहुँचयोग्यता विश्लेषण प्रयोग गरेर, टोलीहरूले आक्रमणहरू सुरु हुनु अघि नै रोक्न सक्छन्।
सुरक्षा अपनाउन सजिलो बनाउनुहोस् – यदि सुरक्षाले DevOps लाई सुस्त बनाउँछ भने, टोलीहरूले यसलाई प्रयोग गर्दैनन्। स्वचालित समाधानहरू, CI/CD सुरक्षा, र सरल प्याचिङले प्रणालीहरूलाई सुरक्षित राख्दै विकासलाई छिटो राख्छ।
शोषणको आधारमा प्राथमिकता निर्धारण गर्नुहोस् – सुरक्षा टोलीहरूले हरेक कमजोरीहरू समाधान गर्नु आवश्यक छैन—केवल आक्रमणकारीहरूले वास्तवमा प्रयोग गरिरहेका कमजोरीहरू मात्र।
किन जाइगेनी?
Xygeni मा, हामी आधारभूत जोखिम स्क्यानिङभन्दा बाहिर सुरक्षा लिन्छौं। हाम्रो प्लेटफर्म:
- सैद्धान्तिक जोखिमहरू मात्र नभई वास्तविक-विश्व शोषणशीलताको विश्लेषण गर्दछ।
- सफ्टवेयर विकासलाई सुरक्षित र कुशल राख्न समाधानहरूलाई स्वचालित बनाउँछ।
- आक्रमणकारीहरूलाई उत्पादन वातावरणमा पुग्नु अघि नै रोक्छ।
साइबर खतराहरू कम हुनेछैनन् - तर सही दृष्टिकोणले, तपाईं अगाडि रहन सक्नुहुन्छ।
जाइजेनीले तपाईंलाई शोषणहरू हुनुभन्दा पहिले नै रोक्न कसरी मद्दत गर्छ भनेर हेर्न चाहनुहुन्छ?
आजै नि:शुल्क प्रयास गर्नुहोस्!

