






कल्पना गर्नुहोस् एउटा गगनचुम्बी भवन, प्रत्येक तल्ला फरक-फरक टोलीहरूले बनाएको। एउटै टोलीले जडान गरेको एउटा दोषपूर्ण बीमले सम्पूर्ण संरचनालाई खतरामा पार्न सक्छ। आजको डिजिटल परिदृश्यमा सफ्टवेयर आपूर्ति शृङ्खलाहरूसँग संगठनहरूले सामना गर्ने वास्तविकता यही हो।
कम्पनीहरूले आपूर्तिकर्ता र खुला-स्रोत कम्पोनेन्टहरूको जटिल नेटवर्कहरूमा बढ्दो रूपमा निर्भर गर्दै जाँदा, दुर्भावनापूर्ण अभिनेताहरूले कमजोरीहरूको शोषण गर्ने जोखिम तीव्र रूपमा बढेको छ। कुख्यात सोलारविन्ड्स र कासेया उल्लंघन जस्ता सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरूमा खतरनाक वृद्धिले व्यवसाय र उनीहरूका ग्राहकहरूलाई विनाशकारी परिणामहरूबाट जोगाउन बलियो सुरक्षा उपायहरूको महत्वपूर्ण आवश्यकतालाई प्रकाश पार्छ।
यी आक्रमणहरूले विनाशकारी प्रभाव पार्न सक्छन्, जसले सञ्चालन दक्षतादेखि ग्राहकको विश्वाससम्म सबै कुरालाई असर गर्छ। सम्झौता गरिएका केही रिलीजहरूले मात्र संस्थामा विनाश निम्त्याउन सक्छन्। फलस्वरूप, software supply chain security कुनै पनि डिजिटल भित्र लचिलोपन र स्वस्थ साइबरस्पेस कायम राख्नको लागि पछिल्ला विचारहरूबाट पूर्ण आवश्यकतामा परिणत भएको छ। enterprise.
तपाईंको संस्थालाई अर्को ठूलो आपूर्ति श्रृंखला आक्रमणको शिकार हुन नदिनुहोस्। हाम्रो अत्याधुनिक सफ्टवेयरमा भर्ना भएर आफ्नो सफ्टवेयर आपूर्ति श्रृंखलालाई सुदृढ पार्न ज्ञान र सीपले आफूलाई सशक्त बनाउनुहोस्। प्रमाणित Software Supply Chain Security विशेषज्ञ कोर्स। स्व-गतिमा सिकाइ, ब्राउजर-आधारित प्रयोगशाला पहुँच, र म्याटरमोस्ट मार्फत २४/७ प्रशिक्षक समर्थनको साथ, तपाईंले आफ्नो कम्पनी र ग्राहकहरूलाई सम्भावित समस्याहरूबाट जोगाउन आवश्यक विशेषज्ञता प्राप्त गर्नुहुनेछ।sasters. अहिले नै कदम चाल्नुहोस् र एक नेता बन्नुहोस् software supply chain security - तपाईंको संस्थाको भविष्य यसमा निर्भर गर्दछ।
'CSSE' कोर्समा एक झलक हेर्नुहोस्:
सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरू किन हुन्छन्?
सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरू वर्षौंको अवधिमा महत्त्वपूर्ण रूपमा बढेका छन्, जसले विश्वव्यापी संस्थाहरूलाई जोखिममा पारेको छ। यी सफ्टवेयर विकास र वितरणको असुरक्षित भागहरूमा आक्रमणहरू हुन्। pipeline, धेरै व्यापक अर्थमा खराब सुरक्षित प्रणालीहरूमा लक्षित। यो कारणले गर्दा तिनीहरू हुन्छन्:
- ठूलो आक्रमण सतह क्षेत्र: समकालीन सफ्टवेयर प्रोग्रामहरूले धेरै तेस्रो-पक्ष कम्पोनेन्टहरू प्रयोग गर्छन्, जसले गर्दा दुर्भावनापूर्ण साइबर अपराधीहरूको लागि प्रवेश बिन्दुहरूको संख्या बढ्छ।
- पत्ता लगाउन गाह्रो: आपूर्ति शृङ्खला आक्रमणहरूले सामान्यतया विश्वसनीय स्रोतहरू प्रयोग गर्छन्, जसले गर्दा परम्परागत मालवेयर भन्दा पहिचान गर्न गाह्रो हुन्छ।
- उच्च प्रभाव: एउटा आक्रमणकारीले हजारौं प्रयोगकर्ताहरूलाई जोखिममा पार्न एउटै भागको प्रयोग गर्न सक्छ, जसले गर्दा साइबर अपराधीहरूमाझ यी आक्रमणहरू अत्यधिक आकर्षक हुन्छन्।
- कमजोर सुरक्षा अभ्यासहरू: धेरै कम्पनीहरूमा तेस्रो-पक्ष सफ्टवेयर प्रमाणित र निगरानी गर्न कडा सुरक्षा उपायहरूको अभाव छ।
- खतरा कारकहरूको परिष्कार: उन्नत निरन्तर खतराहरू (APT) र राष्ट्र-राज्य ह्याकरहरूले आपूर्ति श्रृंखला आक्रमण प्रविधिहरूमा ठूलो लगानी गरिरहेका छन्।
- सफ्टवेयर विकास स्वचालन (जस्तैCI/CD pipelines): दुर्भाग्यवश, निरन्तर एकीकरण/निरन्तर तैनातीसँग सफ्टवेयर डेलिभरी स्वचालित गर्दै (CI/CD) pipeline यदि राम्रोसँग सुरक्षित गरिएन भने यसले कमजोरीहरू प्रस्तुत गर्दछ।
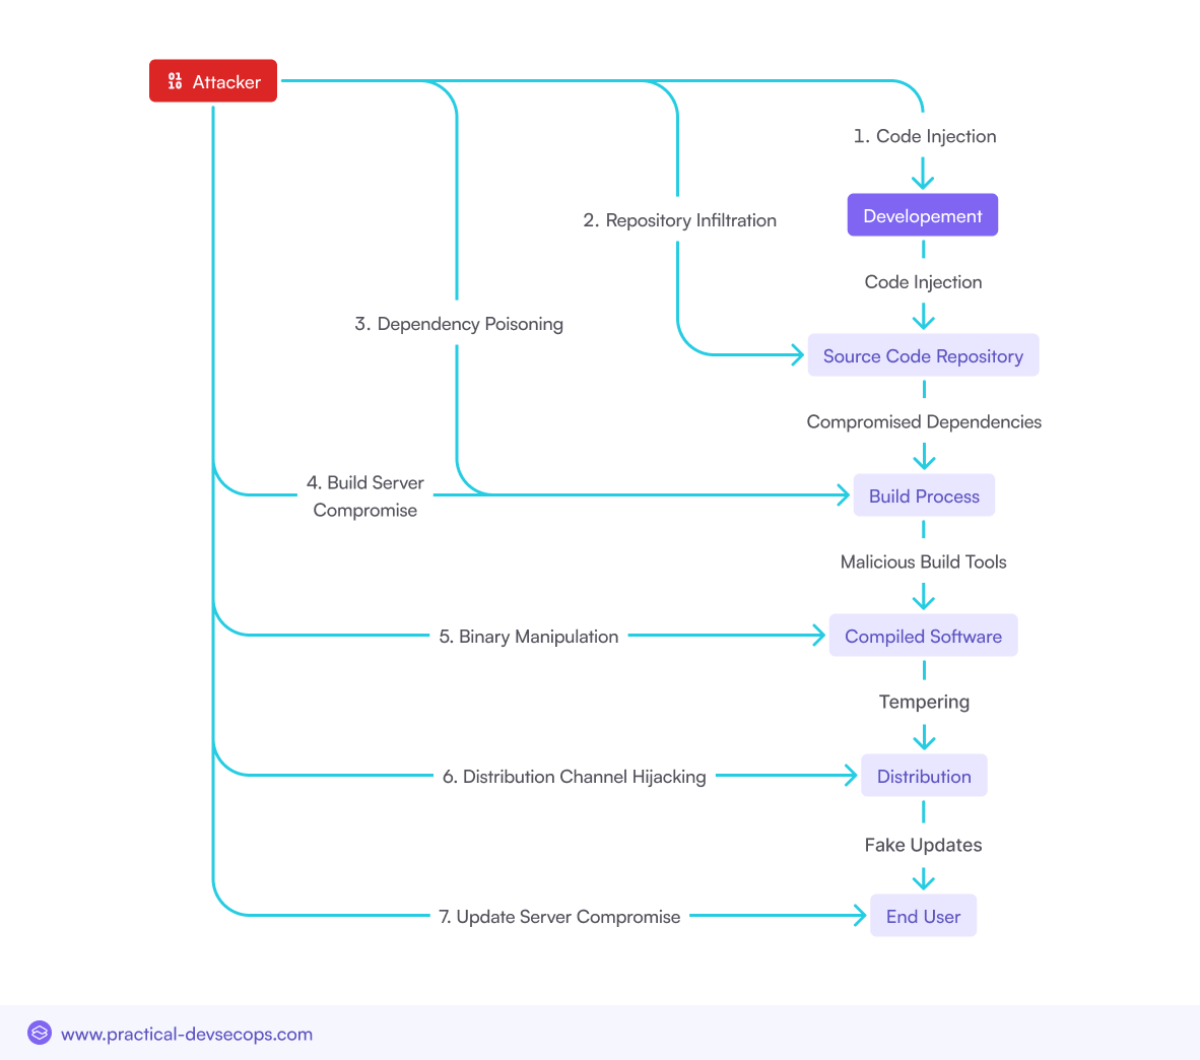
विभिन्न प्रकारका सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरू
दुर्भावनापूर्ण कोड इंजेक्शन
आक्रमणकारीहरूले सफ्टवेयर विकास प्रक्रियामा घुसपैठ गरेर अन्तिम उत्पादनमा दुर्भावनापूर्ण कोड घुसाउँछन्। यो कोड डेटा चोर्न, अनधिकृत पहुँच सक्षम पार्न वा भविष्यमा शोषणको लागि पछाडिको ढोका सिर्जना गर्न डिजाइन गर्न सकिन्छ।
सम्झौता गरिएका निर्भरताहरू
धेरै सफ्टवेयर परियोजनाहरू तेस्रो-पक्ष पुस्तकालयहरू र प्याकेजहरूमा भर पर्छन्। आक्रमणकारीहरूले दुर्भावनापूर्ण अपडेटहरू प्रस्तुत गरेर यी निर्भरताहरूलाई सम्झौता गर्छन्, जुन त्यसपछि आपूर्ति श्रृंखला मार्फत अन्तिम प्रयोगकर्ताहरूमा फैलिन्छ।
आपूर्ति शृङ्खला अपहरण
यसमा प्रयोगकर्ताहरूलाई दुर्भावनापूर्ण सफ्टवेयर वा अपडेटहरू वितरण गर्न अद्यावधिक सर्भरहरू वा प्याकेज भण्डारहरू जस्ता वैध सफ्टवेयर वितरण च्यानलहरूको नियन्त्रण लिनु समावेश छ।
आफ्नो सफ्टवेयर आपूर्ति श्रृंखलाहरू अहिले नै सुरक्षित गर्नुहोस्! हाम्रो आवश्यक ई-पुस्तक गाइड डाउनलोड गर्नुहोस्।
सबैभन्दा पछिल्ला हाई-प्रोफाइल सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरू
प्रमुख सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरू (२०२०-२०२४)
विगत केही वर्षहरूमा धेरै महत्त्वपूर्ण सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरू भएका छन्, प्रत्येकले हाम्रो अन्तरसम्बन्धित डिजिटल इकोसिस्टममा कमजोरीहरूलाई हाइलाइट गर्दछ:
३CX आपूर्ति श्रृंखला आक्रमण
विश्वभरका हजारौं व्यवसायहरूले प्रयोग गर्ने ३CX डेस्कटप एप, उन्नत आपूर्ति श्रृंखला आक्रमणको रूपमा वर्णन गरिएको माध्यमबाट उल्लंघन गरिएको थियो।
मेरो विचार: यो ह्याक आक्रमणकारीहरूले विकास प्रक्रियाको आधिकारिक भागको रूपमा वितरण भइरहेको वास्तविक सफ्टवेयर अपडेटमा आफ्नो मालिसियस कोड इम्बेड गरेको परिणाम थियो।
प्रभाव: उक्त आक्रमणले भ्वाइस कम्युनिकेसन सहित संवेदनशील डेटामा अनधिकृत पहुँच सक्षम पारेर दशौं हजार व्यक्तिहरूलाई जोखिममा पारेको थियो। यस उल्लंघनले त्रुटिपूर्ण सफ्टवेयर विकास प्रक्रिया र तेस्रो-पक्ष सफ्टवेयर निर्भरता सम्बन्धी चिन्ताहरू प्रकट गर्यो।
SolarWinds आक्रमण
यो सोलारविन्ड्सको आक्रमण ओरियन सफ्टवेयर आपूर्ति शृङ्खलामा सम्झौता गरियो। आक्रमणकारीहरूले सेप्टेम्बर २०१९ मा सोलारविन्ड्सको नेटवर्कमा घुसपैठ गरे र मार्च २०२० सम्ममा ओरियन अपडेटहरूमा मालिसियस कोड इन्जेक्ट गरे। यी सम्झौता गरिएका अपडेटहरू १८,००० भन्दा बढी ग्राहकहरूलाई वितरण गरिएको थियो, जसले आक्रमणकारीहरूलाई विभिन्न संस्थाहरूको आईटी प्रणालीहरूमा जासुसी गर्न अनुमति दियो।
मेरो लिनुहोस्: यो उल्लंघनले आपूर्ति शृङ्खला सुरक्षामा महत्वपूर्ण कमजोरीहरू उजागर गर्दछ, जसले तेस्रो-पक्ष आपूर्तिकर्ताहरू कसरी व्यापक साइबर जासुसीको लागि प्रवेशद्वार बन्न सक्छन् भनेर देखाउँछ। यसले संस्थाहरूले विशेष गरी बाह्य विक्रेता सफ्टवेयर र सेवाहरूको सम्बन्धमा आफ्ना सुरक्षा उपायहरूको पुनर्मूल्यांकन गर्नु पर्ने तत्काल आवश्यकतालाई जोड दिन्छ।
प्रभाव: यस आक्रमणले उल्लेखनीय आर्थिक क्षति पुर्यायो, प्रभावित संस्थाहरूले वार्षिक राजस्वको औसत ११% गुमाए (अमेरिकामा १४% सम्म)। यसले निजी र सार्वजनिक क्षेत्रहरूमा सुधारिएको सूचना साझेदारी र साइबर सुरक्षा अभ्यासहरूलाई पनि उत्प्रेरित गर्यो, जसले गर्दा आपूर्ति श्रृंखला सुरक्षा प्रोटोकलहरूको पुनर्मूल्यांकन गर्न प्रेरित भयो।
कोडेकोभ ब्यास अपलोडर आक्रमण
२०२४ मा, आपूर्ति श्रृंखला आक्रमण सफलतापूर्वक सम्पन्न भयो जसको परिणामस्वरूप कोडकोभमा कोड कभरेज अपलोड गर्न लोकप्रिय उपकरणद्वारा प्रदान गरिएको बाश अपलोडर परिमार्जन गरियो। यो स्क्रिप्ट हो जुन धेरै विकासकर्ताहरूले कोडकोभमा कभरेज रिपोर्टहरू पठाउन प्रयोग गर्थे, र यो परिमार्जित संस्करणले वातावरणीय चरहरू - जस्तै टोकन वा कुञ्जीहरू - लाई प्रसारण गर्न सक्षम थियो।
मेरो लिनुहोस्: धेरै परियोजनाहरूलाई तिनीहरूका गोप्य कुराहरू पर्दाफास हुन खुला छोडियो, जसले गर्दा हजारौं मानिसहरू प्रभावित हुन सक्छन्। यो आक्रमणले विकास वातावरणको लागि उत्तम सुरक्षा अभ्यासहरू पालना गर्नुपर्छ र बाहिरका स्क्रिप्टहरूमा निर्भर हुनु कति खतरनाक छ भन्ने कुरालाई प्रकाश पार्यो।
प्रभाव: आक्रमणले व्यापक गोप्य परिवहन निम्त्यायो, तेस्रो-पक्ष उपकरणहरूमा विश्वास गुमायो, र बढ्दो छानबिन भयो CI/CD pipelines, र नियामक ध्यान आकर्षित गर्यो। यसले कोड कभरेज उपकरण डिजाइनमा उद्योग-व्यापी परिवर्तनहरूलाई प्रोत्साहित गर्यो, वित्तीय नोक्सान निम्त्यायो, र उन्नत सुरक्षा उपायहरू अपनाउने गति बढायो जस्तै SBOM र अखण्डता प्रमाणिकरण।
कासेया VSA आपूर्ति श्रृंखला आक्रमण
खराब पक्षहरूले २०२१ को कासेया VSA आक्रमणमा प्रयोग गरिएका रणनीतिहरूमा आधारित भएर फेरि एक पटक रिमोट निगरानी र व्यवस्थापन सफ्टवेयरलाई पछ्याए, यस पटक २०२४ मा। तिनीहरूले सफ्टवेयरको अपडेट संयन्त्र मार्फत आफ्नो ransomware वितरण गर्न शून्य-दिनको जोखिम प्रयोग गरे।
मेरो लिनुहोस्: यो आक्रमणले सयौं थप कम्पनीहरूमा उल्लेखनीय रूपमा ransomware को जोखिम निम्त्यायो, र साना तथा मझौला आकारका enterprises (SMEs)। अनुसन्धान पछि, यसले गम्भीर सञ्चालन अवरोध र वित्तीय क्षति पुर्याएको पत्ता लाग्यो, जसले प्रमुख पूर्वाधार विरुद्ध आपूर्ति श्रृंखला आक्रमणबाट उत्पन्न जोखिमलाई थप जोड दिन्छ।
प्रभाव: २०२१ को कासेया VSA आक्रमणले व्यापक रूपमा ransomware संक्रमण निम्त्यायो, मुख्यतया SMEs लाई असर गर्यो। यसले ठूलो वित्तीय क्षति, डेटा उल्लंघन र लामो समयसम्म सेवा अवरोध निम्त्यायो। यस घटनाले व्यवस्थित सेवा प्रदायकहरूमा कडा नियमहरू प्रेरित गर्यो, शून्य-विश्वास वास्तुकला अपनाउने गति बढायो, र महत्वपूर्ण आवश्यकतालाई हाइलाइट गर्यो। बलियो software supply chain security उपायहरू.
PyPI र NPM प्याकेज विषाक्तता
प्याकेज विषाक्तता आक्रमणहरूको एक श्रृंखलाले पाइथन प्याकेज इन्डेक्स (PyPI) साथै नोडलाई असर गर्यो। ह्याकरहरूले ती प्याकेजहरू प्रकाशित गरे जुन वास्तविक देखिन्थे तर अन्तर्निहित मालवेयर समावेश थिए। विचार यो थियो कि यी प्याकेजहरू विकासकर्ताहरूद्वारा डाउनलोड गरिनेछन् र तिनीहरूको परियोजनाहरूसँग छेडछाड गरिनेछ।
मेरो लिनुहोस्: यो आक्रमणले खुला-स्रोत इकोसिस्टममा विश्वासको शोषण गर्छ, जसले सफ्टवेयर आपूर्ति श्रृंखलामा एउटा महत्वपूर्ण कमजोरी प्रकट गर्छ। यसले प्याकेज भण्डारहरूमा बढ्दो प्रमाणीकरण र विकासमा स्वचालित सुरक्षा जाँचहरूको आवश्यकतालाई प्रदर्शन गर्दछ। pipelines. यो घटनाले हालको खुला-स्रोत मोडेललाई चुनौती दिन्छ र सुधारिएको निरीक्षण वा समुदाय-संचालित सुरक्षा उपायहरूको आवश्यकतालाई सुझाव दिन्छ।
प्रभाव: आक्रमणहरूले हजारौं विकासकर्ताहरूलाई असर गर्यो र सम्भावित रूपमा सयौंदेखि हजारौं अनुप्रयोगहरू सम्झौताको लागि पर्दाफास भयो। यो घटनाले खुला-स्रोत सफ्टवेयर सुरक्षा इकोसिस्टमहरूलाई राम्रो विश्वास र सुरक्षा सतर्कता आवश्यक पर्ने कुरामा जोड दियो।
प्रयोग गरिएका रणनीति, प्रविधि र प्रक्रियाहरू (TTPs)
यी आक्रमणहरूको विशिष्ट विशेषताहरू, प्रायः सामान्य रणनीति, प्रविधि र प्रक्रियाहरू (TTPs) सहित, समावेश छन्:
- उन्नत लगातार धम्की (APTs): APT आक्रमणकारीहरूले आफ्नो लक्ष्य हासिल गर्न लामो समयसम्म गोप्य रूपमा काम गर्छन्। तिनीहरूले आक्रमणकारीहरूलाई प्याच आउट गर्नु अघि कमजोरीहरूको शोषण गर्न दिन्छन्, जसले परम्परागत सुरक्षा उपायहरूलाई आक्रमणहरू पहिचान गर्नबाट रोक्न सक्छ।
- फिसिङ र सामाजिक ईन्जिनियरिङ्: आक्रमणकारीहरूले प्रायः फिसिङलाई प्रवेशको प्रारम्भिक माध्यमको रूपमा प्रयोग गर्छन्, चाहे त्यो प्रमाणपत्र सङ्कलन होस् वा अन्तिम बिन्दु मार्फत दुर्भावनापूर्ण कोडको सुरुवात।
सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरूमा उदीयमान प्रवृत्तिहरू
खुला स्रोत सफ्टवेयर सुरक्षा प्रभावहरूको बढ्दो प्रयोग
खुला-स्रोत सफ्टवेयरको व्यापक प्रयोगले फाइदा र जोखिम दुवै ल्याउँछ। खुला-स्रोत कम्पोनेन्टहरूले विकासलाई गति दिन र लागत घटाउन सक्छन्, तर यदि उचित रूपमा व्यवस्थित गरिएन भने तिनीहरूले कमजोरीहरू पनि प्रस्तुत गर्छन्। यी कम्पोनेन्टहरूको बढ्दो प्रयोगले आक्रमणको सतहलाई विस्तार गरेको छ, जसले गर्दा आक्रमणकारीहरूलाई व्यापक रूपमा प्रयोग हुने पुस्तकालयहरू र फ्रेमवर्कहरूमा दुर्भावनापूर्ण कोड परिचय गराउन सजिलो भएको छ।
आपूर्ति शृङ्खला र्यानसमवेयर आक्रमणको वृद्धि
र्यान्समवेयर आक्रमणहरू सफ्टवेयर आपूर्ति शृङ्खलाहरूलाई लक्षित गर्न विकसित भएका छन्, जहाँ आक्रमणकारीहरूले एकैसाथ धेरै संस्थाहरूमा र्यान्समवेयर फैलाउन सफ्टवेयर डेलिभरी प्रक्रियालाई सम्झौता गर्छन्। यो प्रवृत्ति विशेष गरी एउटै सफल आक्रमणबाट हुन सक्ने क्यास्केडिङ प्रभावहरूलाई ध्यानमा राख्दै चिन्ताजनक छ।
सफ्टवेयर निर्माणको लक्ष्यीकरण र CI/CD Pipelines
सफ्टवेयर निर्माण प्रक्रिया र निरन्तर एकीकरण/निरन्तर तैनाती (CI/CD) pipelineआक्रमणकारीहरूको प्रमुख लक्ष्य बन्दैछन्। यी सम्झौता गरेर pipelines मा, आक्रमणकारीहरूले मालिसियस कोड परिचय गराउन सक्छन् जुन स्वचालित रूपमा सफ्टवेयर उत्पादनहरूमा एकीकृत हुन्छ, जुन त्यसपछि अन्तिम प्रयोगकर्ताहरूलाई वितरण गरिन्छ।
सफ्टवेयर कमजोरीहरू र गलत कन्फिगरेसनको शोषण
आक्रमणकारीहरूले सफ्टवेयर कम्पोनेन्टहरूमा कमजोरीहरू र गलत कन्फिगरेसनहरूको शोषण गर्न जारी राख्छन्। यसमा खुला-स्रोत पुस्तकालयहरूमा ज्ञात कमजोरीहरू वा क्लाउड वातावरणमा गलत कन्फिगरेसनहरूको शोषण समावेश छ, जसले आपूर्ति श्रृंखला भित्र गहिरो आक्रमणहरूको लागि आधार प्रदान गर्न सक्छ।
खुला स्रोत सफ्टवेयर सुरक्षा चुनौतीहरू
खुला स्रोत सफ्टवेयर प्रयोग गर्नुका फाइदा र जोखिमहरू
खुला स्रोत सफ्टवेयर सुरक्षाका फाइदाहरू प्रशस्त छन्, जसले लचिलोपन, रचनात्मकता, र लागत नियन्त्रण पनि देखाउँछ। यद्यपि, जोखिमहरू पर्याप्त छन्:
- औपचारिक सहयोगको अभाव: धेरै खुला-स्रोत परियोजनाहरूमा औपचारिक समर्थनको कुनै पनि रूप वा स्तर समावेश हुँदैन, जसले गर्दा सुरक्षा समस्याहरू उत्पन्न भएमा संस्थाहरू खुला रहन्छन्।
- थप खुला एक्सपोजर: मुख्य अवलोकन: यी परियोजनाहरूको प्रचारका कारण, यदि कुनै जोखिम छ भने, यो सबैले मात्र नभई आक्रमणकारीहरूले पनि देख्न सक्छन्।
- तेस्रो-पक्ष मर्मतकर्ताहरूमा निर्भर: सुरक्षा त्यो खुला-स्रोत समुदाय भित्रका अरूको सतर्क नजर र समर्थनमा धेरै निर्भर गर्दछ, वा ती व्यक्तिगत मर्मतकर्ताहरू जसले सधैं सुरक्षालाई प्राथमिकता नदिन सक्छन्।
खुला स्रोत भण्डारहरूमा दुर्भावनापूर्ण प्याकेजहरू
यो खतरनाक प्रवृत्ति हो: PyPI, NPM, र RubyGems जस्ता भण्डारहरू भित्र मालिसियस प्याकेजहरूको वृद्धि। आक्रमणकारीहरूले मान्य प्याकेजहरू जस्तो देखिने कुराहरू अपलोड गरिरहेका छन्, जसमा एम्बेडेड मालिसियस कोड छ जुन त्यसपछि सफ्टवेयर परियोजनाहरूमा तान्न सकिन्छ।
आपूर्ति शृङ्खलामा खुला स्रोत सफ्टवेयर सुरक्षाका लागि रणनीतिहरू
यी जोखिमहरूलाई कम गर्न, संस्थाहरूले:
कार्यान्वयन गर्नुहोस् SCA: SCA उपकरण यसले तपाईंलाई खुला स्रोत कम्पोनेन्टहरू र व्यवस्थापनको पहिचानमा काम गर्न मद्दत गर्न सक्छ, जसले गर्दा तपाईंको संस्थाले जाँच गरिएको र सुरक्षित निर्भरताहरूमा मात्र भर पर्न सक्छ, जसले गर्दा जोखिमहरू कम हुन्छन्।
बलियो जाँच प्रक्रियाहरू लागू गर्नुहोस्: संस्थाहरूले कोडको जाँच गर्न र पहिले नै ज्ञात कुनै पनि कमजोरीहरू पहिचान गर्न आफ्नो प्रणालीमा घटकहरू समावेश गर्नु अघि तिनीहरूको मूल्याङ्कन गर्नुपर्छ।
सामुदायिक संलग्नता: खुला-स्रोत समुदायले संस्थाहरूलाई सुरक्षा घोषणाहरू बारे सचेत रहन मद्दत गर्न सक्छ, साथै तिनीहरू निर्भर सफ्टवेयरको सुधारमा योगदान पुर्याउन सक्छ।
CI/CD Pipeline Security सफ्टवेयर आपूर्ति श्रृंखलामा
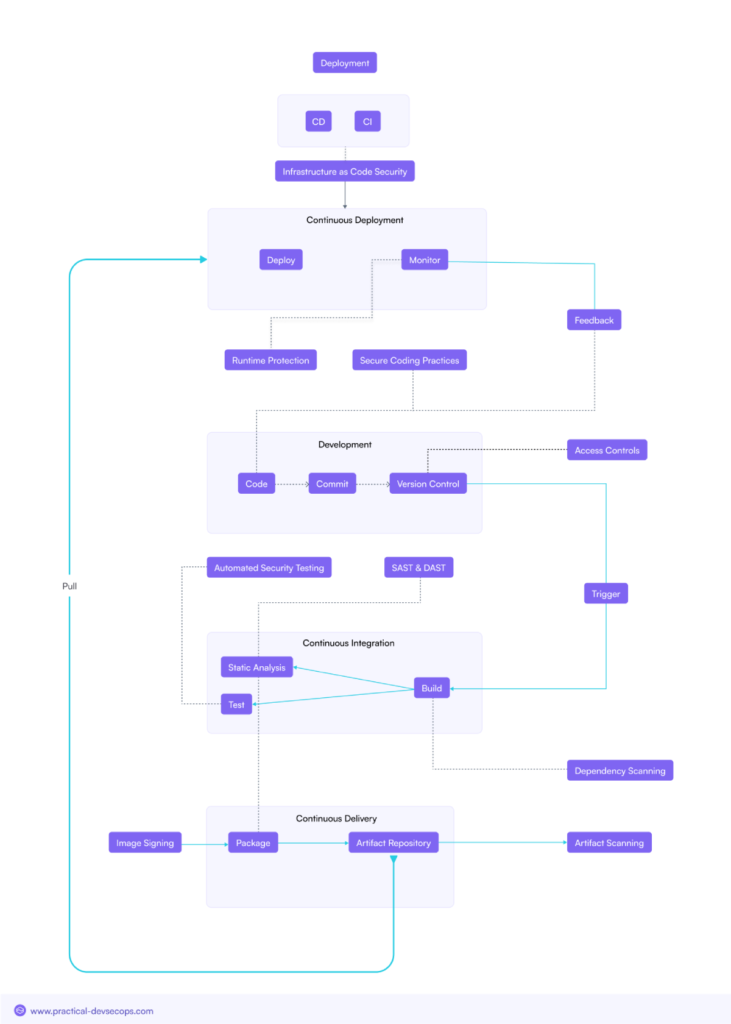
सुरक्षाको महत्त्व CI/CD Pipelines
CI/CD pipelineहरू आधुनिक सफ्टवेयर विकासको अभिन्न अंग हुन्, जसले कोड परिवर्तनहरूको द्रुत डेलिभरीलाई सक्षम बनाउँछ। यद्यपि, तिनीहरूको महत्वपूर्ण भूमिकाले तिनीहरूलाई आक्रमणकारीहरूको लागि प्रमुख लक्ष्य पनि बनाउँछ। यी सुरक्षित गर्दै pipelines तिनीहरूले उत्पन्न गर्ने सफ्टवेयर उत्पादनहरूमा कमजोरीहरूको परिचय रोक्नको लागि आवश्यक छ।
सामान्य आक्रमण भेक्टरहरू लक्षित गर्दै CI/CD Pipelines
- सम्झौता गरिएका निर्माण सर्भरहरू: आक्रमणकारीहरूले निर्माण प्रक्रियाको क्रममा मालिसियस कोड इन्जेक्ट गर्दै, निर्माण सर्भरहरूलाई लक्षित गर्छन्।
- दुर्भावनापूर्ण कोड इंजेक्शन: कुनै पनि चरणमा कोड इन्जेक्ट गरियो CI/CD pipeline उत्पादनसम्म फैलिन सक्छ, जसले अन्त-प्रयोगकर्ताहरूलाई असर गर्छ।
- आपूर्ति शृङ्खला अपहरण: आक्रमणकारीहरूले भित्र वितरण च्यानलहरूको नियन्त्रण प्राप्त गर्छन् CI/CD pipeline, जसले गर्दा उनीहरूलाई ग्राहकहरूलाई सम्झौता गरिएको सफ्टवेयर डेलिभर गर्न अनुमति मिल्छ।
सुरक्षाका लागि उत्तम अभ्यासहरू CI/CD Pipelines
सुरक्षित गर्ने क्रममा CI/CD pipelines, संस्थाहरूले निम्न समावेश गर्ने उत्तम अभ्यासहरू पालना गर्नुपर्छ:
कोड साइनिङ: सबै कोडलाई डिजिटल रूपमा हस्ताक्षर गर्नाले यसको उत्पत्ति र अखण्डता प्रमाणित हुन्छ।
सुरक्षित निर्माण वातावरण: अनधिकृत पहुँच रोक्न र दुर्भावनापूर्ण कोडको परिचयको लागि दायरा सीमित गर्न निर्माण वातावरणहरू अलग गर्नुहोस्।
कलाकृति हस्ताक्षर र प्रमाणीकरण: सबै निर्माण कलाकृतिहरूमा हस्ताक्षर र प्रमाणीकरण गर्नुहोस् ताकि वैध, अपरिवर्तित सफ्टवेयर मात्र तैनाथ होस्।
सफ्टवेयर आपूर्ति श्रृंखला जोखिम न्यूनीकरणका लागि रणनीतिहरू
व्यापक Software Supply Chain Security कार्यक्रमका
B2B को लागि enterprises, नवीनतम सफ्टवेयर आपूर्ति श्रृंखला खतराहरू विरुद्ध रक्षामा ध्यान केन्द्रित गर्नुहोस्। यो कार्यक्रमले निरन्तर अनुगमन र सुधारमा ध्यान केन्द्रित गर्दै सफ्टवेयर विकास, खरिद र वितरणका सबै पक्षहरूलाई समेट्नु पर्छ।
जोखिम मूल्याङ्कन र प्राथमिकीकरण
सबैभन्दा महत्त्वपूर्ण सफ्टवेयर कम्पोनेन्टहरू पहिचान गर्न र प्राथमिकता दिनको लागि पूर्ण जोखिम मूल्याङ्कन गर्नु महत्त्वपूर्ण छ। सबैभन्दा ठूलो जोखिम कहाँ छ भनेर बुझेर, संस्थाहरूले स्रोतहरूलाई अझ प्रभावकारी रूपमा आवंटित गर्न सक्छन् र सम्भावित खतराहरूलाई शोषण गर्नु अघि नै कम गर्न सक्छन्।
सुरक्षित सफ्टवेयर विकास अभ्यासहरू
- सुरक्षित विकास जीवनचक्र (SDLC): अनुप्रयोग जीवनचक्रको हरेक चरणमा सुरक्षा तैनाथ गर्ने।
- सुरक्षित कोडिङ: कोड सुरक्षित राख्ने र सुरक्षालाई ध्यानमा राखेर लेखिएको छ भनी सुनिश्चित गर्ने। उत्पादन गर्दा वा तैनाती गर्नु अघि कुनै कमजोरीहरू छन् कि छैनन् भनेर पत्ता लगाउन सबै नयाँ कोडहरूको परीक्षण गरिनुपर्छ।
आपूर्ति श्रृंखला जोखिम व्यवस्थापन प्रक्रियाहरू
प्रभावकारी आपूर्ति श्रृंखला जोखिम व्यवस्थापनमा समावेश छ:
- विक्रेता जोखिम मूल्याङ्कन: विक्रेता र आपूर्तिकर्ताहरूको सुरक्षा अभ्यासहरूको मूल्याङ्कन गर्दै उनीहरूले संगठनात्मक आवश्यकताहरू पूरा गर्छन् भनी सुनिश्चित गर्ने standards.
- तेस्रो-पक्ष अनुगमन: कमजोरी र सम्भावित खतराहरूको लागि तेस्रो-पक्ष घटकहरूको निरन्तर निगरानी।
सफ्टवेयर संरचना विश्लेषण (SCA) उपकरणहरू
SCA सफ्टवेयर आपूर्ति श्रृंखला भित्र खुला-स्रोत घटकहरू पहिचान र व्यवस्थापन गर्न उपकरणहरू अमूल्य छन्। यी उपकरणहरूले पुरानो वा कमजोर निर्भरताहरू पत्ता लगाउन सक्छन्, जसले शोषणको जोखिम कम गर्न मद्दत गर्दछ।
सुरक्षित सफ्टवेयर डेलिभरी र तैनाती
यदि हामीले यसलाई एक कदम अगाडि बढायौं भने, यो स्पष्ट हुन्छ कि जब विकास सुरक्षाको लागि महत्त्वपूर्ण हुन्छ, तब सफ्टवेयरलाई सुरक्षित रूपमा डेलिभर गर्ने र तैनाथ गर्ने काम सर्वोच्च प्राथमिकता बन्छ।
कोड साइनिङ: तैनाती अघि कोड स्रोतको प्रमाणीकरणलाई अनुमति दिन्छ।
कलाकृति जाँच: निर्माणको क्रममा उत्पन्न हुने कलाकृतिहरू क्षतिरहित र तैनाती अघि अपेक्षाकृत छन् भनी सुनिश्चित गर्नुहोस्।
सुरक्षित अपडेटहरूले इकोसिस्टममा रहेका कमजोरीहरूलाई सम्बोधन गर्छन् जुन तिनीहरूले उजागर गर्छन् र अद्यावधिकको लागि सुरक्षित संयन्त्र प्रदान गरेर उदीयमान खतराहरूसँग तालमेल राख्न अद्यावधिक मार्ग प्रदान गर्छन्, त्यसैले अन्य पीसीहरूले पनि यसलाई धोका दिन सक्दैनन्।
घटना प्रतिक्रिया र पुनर्प्राप्ति योजनाहरू
अन्तमा, संस्थाहरू सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरूको प्रतिक्रिया दिन र पुन: प्राप्ति गर्न तयार हुनुपर्छ। यसमा आक्रमणको घटनामा चाल्नुपर्ने कदमहरूको रूपरेखा दिने घटना प्रतिक्रिया योजनाहरू स्थापना गर्नुका साथै सामान्य सञ्चालनहरू सकेसम्म चाँडो पुनर्स्थापित गर्न पुन: प्राप्ति योजनाहरू समावेश छन्।
सान्दर्भिक नियमहरू र उद्योग Standards
नियमन र उद्योगको दायरा standardसंस्थाहरूलाई उनीहरूको सफ्टवेयर आपूर्ति शृङ्खला सुरक्षित गर्न मार्गदर्शन गर्न हरू विकास गरिएको छ। यसमा समावेश छन्:
- NIST SP ८००-१६१: संघीय सूचना प्रणालीहरूमा आपूर्ति श्रृंखला जोखिमहरू व्यवस्थापन गर्ने मार्गदर्शनहरू।
- ISO/IEC 20243: खुला विश्वसनीय प्रविधि प्रदायक Standard, जसले ICT आपूर्ति श्रृंखलामा सुरक्षालाई सम्बोधन गर्दछ।
- CMMC (साइबरसुरक्षा परिपक्वता मोडेल प्रमाणन): एउटा रूपरेखा जुन standardरक्षा औद्योगिक आधारमा साइबर सुरक्षा अभ्यासहरूलाई परिभाषित गर्दछ।
निष्कर्ष
अब पहिले भन्दा बढी, को मुद्दा software supply chain security बढ्दो डिजिटल संसारमा यो अविश्वसनीय रूपमा महत्त्वपूर्ण छ। सफ्टवेयर आपूर्ति शृङ्खलाहरूले अब बढ्दो जटिलताको सामना गरिरहेको हुनाले, जोखिमहरू पनि बढेका छन्। पर्याप्त सुरक्षा रणनीतिहरूसँग मिलेर यी खतराहरू कसरी सञ्चालन हुन्छन् भनेर बुझेर संस्थाहरूले सुरक्षित रहन सक्छन् र आपूर्ति शृङ्खला आक्रमणहरूको विनाशकारी परिणामहरूबाट आफ्ना ग्राहकहरूलाई जोगाउन सक्छन्।
संस्थाहरूले नियमित अन्तरालमा आफ्नो सुरक्षा स्थितिको समीक्षा गर्नुपर्छ र जोखिम न्यूनीकरणमा सक्रिय अडान लिनुपर्छ, सुरक्षित गर्नेदेखि नै CI/CD pipelineखुला-स्रोत कम्पोनेन्टहरू व्यवस्थापन गर्ने र उद्योग नियमहरूको पालना गर्ने। यसले उनीहरूलाई अझ विश्वसनीय शृङ्खला निर्माण गर्न र डिजिटल युगको बढ्दो परिष्कृत खतराहरूको सामना गर्न सक्षम बनाउनेछ।
बढ्दो खतराहरू विरुद्ध आफ्नो सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्न तयार हुनुहुन्छ? हजारौं सुरक्षा पेशेवरहरूसँग सामेल हुनुहोस् जसले आफ्नो सुरक्षा सीपहरू बढाएका छन् व्यावहारिक DevSecOps प्रमाणपत्रहरूआजै साइन अप गर्नुहोस् र आफ्नो सुरक्षा सीपहरू अपग्रेड गर्नुहोस्।
FAQ को
सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरूमा प्रयोग हुने सबैभन्दा सामान्य आक्रमण भेक्टरहरू के हुन्?
सामान्य आक्रमण भेक्टरहरूमा निर्माण प्रक्रियाको क्रममा मालिसियस कोड इन्जेक्सन, खुला-स्रोत सफ्टवेयरमा सम्झौता गरिएको निर्भरता, र सम्झौता गरिएका अपडेटहरू प्रदान गर्न सफ्टवेयर वितरण च्यानलहरूको अपहरण समावेश छ।
संस्थाहरूले आपूर्ति शृङ्खलामा आफ्ना खुला स्रोत सफ्टवेयर कम्पोनेन्टहरू कसरी सुरक्षित गर्न सक्छन्?
संस्थाहरूले सफ्टवेयर संरचना विश्लेषण लागू गरेर खुला स्रोत घटकहरू सुरक्षित गर्न सक्छन् (SCA) उपकरणहरू, खुला-स्रोत सफ्टवेयरको लागि बलियो जाँच प्रक्रियाहरू स्थापना गर्ने, र सुरक्षा मुद्दाहरूको बारेमा जानकारी रहन खुला-स्रोत समुदायमा सक्रिय रूपमा भाग लिने।
सुरक्षित गर्ने उत्तम अभ्यासहरू के के हुन्? CI/CD pipelineसफ्टवेयर आपूर्ति श्रृंखला आक्रमणबाट?
उत्कृष्ट अभ्यासहरूमा निर्माण वातावरण सुरक्षित गर्ने, कोड र कलाकृति हस्ताक्षर लागू गर्ने, र तैनाती अघि सबै सफ्टवेयर कम्पोनेन्टहरूको अखण्डता नियमित रूपमा प्रमाणित गर्ने समावेश छ।
संस्थाहरूले आफ्नो सफ्टवेयर आपूर्ति श्रृंखलाको लागि प्रभावकारी जोखिम मूल्याङ्कन कसरी गर्न सक्छन्?
प्रभावकारी जोखिम मूल्याङ्कनमा महत्वपूर्ण सफ्टवेयर कम्पोनेन्टहरू पहिचान गर्ने र प्राथमिकीकरण गर्ने, विक्रेताहरूको सुरक्षा अभ्यासहरूको मूल्याङ्कन गर्ने, र सम्भावित कमजोरीहरूको लागि तेस्रो-पक्ष कम्पोनेन्टहरूको निरन्तर निगरानी गर्ने समावेश छ।
व्यापकका मुख्य तत्वहरू के के हुन्? software supply chain security कार्यक्रम?
मुख्य तत्वहरूमा सुरक्षित विकास अभ्यासहरू लागू गर्ने, नियमित जोखिम मूल्याङ्कन गर्ने, खुला स्रोत घटकहरूको व्यवस्थापन गर्ने, सुरक्षित गर्ने समावेश छन् CI/CD pipelines, र घटना प्रतिक्रिया र पुनर्लाभ योजनाहरू स्थापना गर्ने।
