





खुला स्रोत सफ्टवेयर (OSS) आधुनिक डिजिटल इकोसिस्टमको मेरुदण्ड बनेको छ, जसले नवप्रवर्तन, लागत-दक्षता र द्रुत विकासलाई बढावा दिन्छ। यद्यपि, यो खुलापनले विभिन्न सुरक्षा चुनौतीहरू प्रस्तुत गर्दछ जुन संस्थाहरूले आफ्ना अनुप्रयोगहरू सुरक्षित गर्न र सुरक्षित विकास वातावरण कायम राख्न सम्बोधन गर्नुपर्छ।
खुला स्रोत सफ्टवेयर सुरक्षा भनेको के हो?
खुला स्रोत सफ्टवेयर सुरक्षा भनेको OSS कम्पोनेन्ट सुरक्षित छ भनी सुनिश्चित गर्ने अभ्यास र उपकरण हो; यस अभ्यासमा सुरक्षा व्यवस्थापन, इजाजतपत्र अनुपालन, र कोड गुणस्तर समावेश हुन सक्छ।
खुला स्रोत सफ्टवेयर सुरक्षाको महत्त्व
खुला-स्रोत सफ्टवेयरमा सुरक्षा भन्नाले OSS कम्पोनेन्टहरूलाई सुरक्षित राख्ने अभ्यास र उपकरणहरूलाई जनाउँछ। यी अभ्यासहरूमा प्रायः जोखिम व्यवस्थापन, इजाजतपत्र अनुपालन, र कोडको समग्र गुणस्तर सुनिश्चित गर्ने समावेश हुन्छ। Xygeni को खुला-स्रोत सफ्टवेयर सुरक्षा जस्ता स्वचालित उपकरणहरू प्रयोग गरेर, संस्थाहरूले जोखिम स्क्यानिङलाई सुव्यवस्थित गर्न, अनुपालन ट्र्याक गर्न र अद्यावधिकहरू व्यवस्थापन गर्न सक्छन्। यसले विकासकर्ताहरूलाई आफ्ना परियोजनाहरू सुरक्षित छन् भनेर थाहा पाउँदा उच्च-गुणस्तरको सफ्टवेयर प्रदान गर्नमा ध्यान केन्द्रित गर्न सक्षम बनाउँछ।
यद्यपि, OSS लाई परिभाषित गर्ने खुलापनले सुरक्षा चिन्ताहरू सिर्जना गर्दछ। सहकार्यले नवीनतालाई बढावा दिन्छ, तर यसले सफ्टवेयरलाई खतराहरूको लागि संवेदनशील पनि बनाउन सक्छ। अपाचे सफ्टवेयर फाउन्डेसन सुरक्षा रिपोर्ट २०२३ ले एक वर्षमा ६६० नयाँ जोखिमहरू दस्तावेजीकरण गर्यो, जसले OSS सुरक्षा एक निरन्तर लडाई हो भन्ने कुरालाई बलियो बनाउँछ।
सुरक्षासँग नवप्रवर्तनलाई सन्तुलनमा राख्ने
खुला स्रोत सफ्टवेयरले प्रविधिको भविष्यलाई आकार दिइरहेको हुनाले, नवीनता र सुरक्षालाई सन्तुलनमा राख्नु महत्त्वपूर्ण छ। यो सन्तुलनको लागि निरन्तर सतर्कता र उन्नत सुरक्षा समाधानहरू आवश्यक पर्दछ। के तपाईं आफ्नो खुला स्रोत रणनीतिमा सुरक्षासँग नवीनता सन्तुलन गर्दै हुनुहुन्छ? OSS सुरक्षा केवल प्राविधिक कार्य मात्र होइन - यो एक स्थिर कार्य हो commitतपाईंको व्यवसाय र डिजिटल कमन्सको सुरक्षाको लागि।
व्यवसायहरूमा प्रभाव: डोमिनो प्रभाव
OSS कम्पोनेन्टहरूमा भएका यी कमजोरीहरूले व्यवसायहरूमा विनाशकारी प्रभाव पार्न सक्छन्:
- डेटा ब्रेक: प्रयोग गरिएका कमजोरीहरूले आक्रमणकारीहरूलाई संवेदनशील डेटा चोर्न अनुमति दिन यसको सजिलै फाइदा उठाउन सक्छन्, जसले गर्दा उनीहरूलाई आर्थिक क्षति र ठूलो प्रतिष्ठामा क्षति पुग्छ।
- परिचालन अवरोधहरू: संस्थाले प्रयोग गर्ने महत्वपूर्ण प्रणाली र अनुप्रयोगहरूको खुलासामा पुर्याउँछ, किनकि यी अवरोधहरूको जोखिममा रहेका OSS कम्पोनेन्टहरूमा निर्भर हुन्छन्।
- प्रतिष्ठित क्षति: OSS जोखिमका कारण सुरक्षा उल्लंघन भएको समाचारले कम्पनीको प्रतिष्ठालाई क्षति पुर्याउन सक्छ, यसका ग्राहकहरूको विश्वासलाई गम्भीर रूपमा कमजोर बनाउन सक्छ र मुद्दा पनि निम्त्याउन सक्छ।
खुला स्रोत सफ्टवेयरमा प्रमुख जोखिम र जोखिमहरू
खुला-स्रोत सफ्टवेयर (OSS) ले उत्कृष्ट फाइदाहरू प्रदान गर्दछ - जस्तै नवप्रवर्तन चलाउने, लागत घटाउने, र विकासलाई गति दिने - यी फाइदाहरू गम्भीर सुरक्षा जोखिमहरूसँग आउँछन्। सम्भावित खतराहरूबाट तपाईंको प्रणालीहरूलाई जोगाउन खुला-स्रोत सफ्टवेयर सुरक्षा बुझ्नु महत्त्वपूर्ण छ।
पुराना कम्पोनेन्टहरू
OSS सँग हुने सबैभन्दा ठूलो जोखिम भनेको पुरानो वा मर्मत नगरिएका कम्पोनेन्टहरू प्रयोग गर्नु हो। प्रायः, परियोजनाहरू पुराना संस्करणहरूमा निर्भर हुन्छन् जसले अब अद्यावधिकहरू प्राप्त गर्दैनन्, जसले गर्दा ज्ञात कमजोरीहरू उजागर हुन्छन्। २०२० अनुसार Open Source Security र जोखिम विश्लेषण (OSSRA) रिपोर्ट, समीक्षा गरिएका ७०% कोडबेसहरूमा चार वर्षभन्दा पुरानो कम्पोनेन्टहरू थिए। यसले तपाईंको सफ्टवेयरलाई यी अनप्याच गरिएका कमजोरीहरूको शोषण गर्ने आक्रमणहरूको लागि खुला राख्छ।
इजाजतपत्र चुनौतीहरू
OSS सँगको अर्को चुनौती भनेको इजाजतपत्र व्यवस्थापन गर्नु हो। OSS परियोजनाहरूमा विभिन्न इजाजतपत्रहरू हुन्छन्, प्रत्येकमा विशिष्ट नियम र दायित्वहरू हुन्छन्। यदि संस्थाहरू सावधान रहेनन् भने, तिनीहरूले गल्तिले यी सर्तहरू उल्लङ्घन गर्न सक्छन्, जसले गर्दा कानुनी विवाद वा स्वामित्व कोडको जबरजस्ती खुलासा पनि हुन सक्छ। Synopsys Black Duck सर्वेक्षणले पत्ता लगायो कि ६८% कोडबेसहरूमा इजाजतपत्र द्वन्द्वहरू थिए, जसले यो समस्या कति सामान्य हुन सक्छ भनेर प्रकाश पार्छ।
दुर्भावनापूर्ण कोड इंजेक्शन
OSS को खुला प्रकृति सहकार्यको लागि उत्कृष्ट छ तर यसले खराब अभिनेताहरूलाई दुर्भावनापूर्ण कोड इन्जेक्ट गर्ने ढोका पनि खोल्न सक्छ। पूर्ण समीक्षा प्रक्रिया बिना, हानिकारक कोड चिप्लन सक्छ, विशेष गरी कठोर सुरक्षा जाँच नभएका परियोजनाहरूमा। त्यहाँ उदाहरणहरू छन् जहाँ ब्याकडोर र अन्य दुर्भावनापूर्ण कार्यक्षमताहरू बेवास्ता गरियो, सतर्क कोड समीक्षा र योगदान जाँचको आवश्यकतालाई जोड दिँदै।
एउटा उल्लेखनीय उदाहरण २०१८ मा देखा पर्यो जब दुर्भावनापूर्ण अभिनेताहरूले लोकप्रियमा पछाडिको ढोका थपे कार्यक्रम-स्ट्रिम पुस्तकालय, हजारौं परियोजनाहरूलाई असर गर्दै। यो उल्लङ्घन महिनौंसम्म बेवास्ता गरियो, जसले OSS सुरक्षाको लागि कोड समीक्षा र योगदान जाँच कति महत्त्वपूर्ण छ भनेर देखाउँछ।
यी जोखिमहरूलाई सम्बोधन गर्ने
के तपाईंको संस्था यी जोखिमहरू व्यवस्थापन गर्न तयार छ? सक्रिय रहनु महत्वपूर्ण छ। नियमित रूपमा कम्पोनेन्टहरू कायम राख्ने, योगदानहरूको राम्ररी जाँच गर्ने, र इजाजतपत्र आवश्यकताहरू पूरा गर्ने standard अभ्यासहरू OSS बाट लाभान्वित हुने संस्थाहरूले सही उपकरणहरू र पूर्वाधारमा लगानी गर्नुपर्छ। यी उपकरणहरूले संस्करणहरू ट्र्याक गर्न, ज्ञात कमजोरीहरू पहिचान गर्न र इजाजतपत्र सर्तहरूको पालना सुनिश्चित गर्न मद्दत गर्छन्। जब यी अभ्यासहरू स्थापित हुन्छन्, OSS ले सुरक्षा वा कानुनी अनुपालनको त्याग नगरी नवप्रवर्तनलाई बढावा दिन जारी राख्न सक्छ।
खुला स्रोत सफ्टवेयर सुरक्षाको लागि प्रभावकारी रणनीतिहरू
खुला स्रोत सफ्टवेयर (OSS) सुरक्षित गर्नका लागि केही प्रभावकारी रणनीतिहरू भनिदिऔं र Xygeni को खुला स्रोत सफ्टवेयर सुरक्षा उपकरणहरूले तपाईंको सुरक्षा स्थितिलाई कसरी बलियो बनाउन सक्छ भनेर अन्वेषण गरौं।
नीति विकास
कुनै पनि बलियो खुला स्रोत सफ्टवेयर सुरक्षा रणनीतिको जग स्पष्ट नीतिबाट सुरु हुन्छ। यो नीतिले कुन कम्पोनेन्टहरू प्रयोग गर्न सुरक्षित छन् भनेर ठ्याक्कै परिभाषित गर्नुपर्छ र योगदान, इजाजतपत्र अनुपालन, र जोखिम व्यवस्थापनका लागि नियमहरूको रूपरेखा बनाउनुपर्छ। यसले परियोजनामा संलग्न सबैले सफ्टवेयर सुरक्षित राख्न आफ्नो भूमिका र जिम्मेवारीहरू बुझेको कुरा पनि सुनिश्चित गर्दछ।
सतत निगरानी
सुरक्षा एक पटकको काम होइन; यसको लागि निरन्तर अनुगमन आवश्यक पर्दछ। संस्थाहरूले ज्ञात कमजोरीहरूको लागि नियमित रूपमा आफ्नो कोडबेसहरू स्क्यान गर्नुपर्छ, तिनीहरूको OSS कम्पोनेन्टहरू अद्यावधिक छन् भनी सुनिश्चित गर्नुपर्छ, र नयाँ सुरक्षा सल्लाहकारहरूको शीर्षमा रहनुपर्छ। यो सक्रिय दृष्टिकोणले टोलीहरूलाई सुरक्षा समस्याहरू बढ्नबाट रोक्दै, चाँडै नै खतराहरू पत्ता लगाउन र सम्बोधन गर्न अनुमति दिन्छ।
सुरक्षा उपकरणहरू एकीकृत गर्दै
सुरक्षा प्रक्रियाहरू स्वचालित गर्दै तपाईंको सफ्टवेयर विकास भित्र pipeline महत्वपूर्ण छ। Xygeni जस्ता खुला-स्रोत सफ्टवेयर सुरक्षा उपकरणहरू प्रयोग गरेर, तपाईंले जोखिम स्क्यानिङ, निर्भरता ट्र्याकिङ, र इजाजतपत्र अनुपालन जाँचहरू सिधै आफ्नो CI/CD pipelineयी उपकरणहरूले म्यानुअल प्रयासहरूलाई कम गर्ने मात्र होइन तर टोलीहरूलाई विकास र नवीनताको द्रुत गतिसँग सुरक्षा सन्तुलनमा राख्न पनि मद्दत गर्छन्।
Xygeni को व्यापक खुला स्रोत सफ्टवेयर सुरक्षा उपकरण
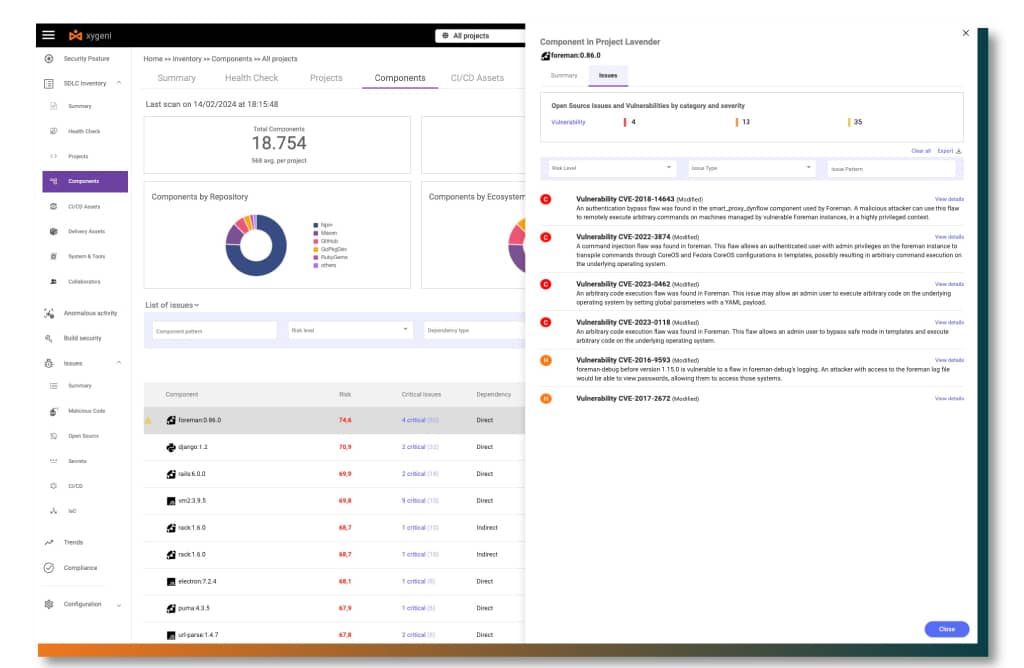
Xygeni ले OSS सुरक्षा चुनौतीहरू व्यवस्थापन गर्न एक व्यापक र स्वचालित दृष्टिकोण प्रदान गर्दछ:
- स्वचालित जोखिम स्क्यानिङ: राष्ट्रिय जोखिम डाटाबेस (NVD) सँग एकीकरण गरेर, Xygeni ले वास्तविक-समय जोखिम स्क्यानिङ गर्दछ। यसको स्वचालित सुरक्षा मुद्रा व्यवस्थापन (ASPM) प्रणालीले जोखिमको आधारमा कमजोरीहरूको मूल्याङ्कन गर्छ, जसले संस्थाहरूलाई समाधानहरूलाई अझ प्रभावकारी रूपमा प्राथमिकता दिन मद्दत गर्छ।
- पुरानो कम्पोनेन्टहरूको अनुगमन: जाइजेनीले कम्पोनेन्ट संस्करणहरू निरन्तर ट्र्याक गर्छ र पुरानो तत्वहरूले उनीहरूको परियोजनाहरूको सुरक्षा र कार्यक्षमतालाई खतरामा पार्न सक्ने बेला टोलीहरूलाई चेतावनी दिन्छ, समयमै अद्यावधिक वा प्रतिस्थापन गर्न आग्रह गर्दछ।
- लाइसेन्स अनुपालन: खुला स्रोत इजाजतपत्र नेभिगेट गर्नु जटिल हुन सक्छ, तर Xygeni ले प्रक्रियालाई सरल बनाउँछ। यसले प्रत्येक घटकको इजाजतपत्र स्क्यान र पहिचान गर्दछ, जसले गर्दा तपाईंको टोलीलाई कानुनी समस्याहरूबाट बच्न मद्दत गर्दछ र संगठनात्मक नीतिहरूको अनुपालन सुनिश्चित गर्दछ।
- SBOM जेनरेट: Xygeni ले विस्तृत सफ्टवेयर बिल अफ मटेरियल उत्पन्न गर्दछ (SBOM) पारदर्शिता बढाउन, नियामक आवश्यकताहरू पूरा गर्न, र तपाईंको परियोजनामा प्रयोग हुने सबै खुला स्रोत सफ्टवेयरको पूर्ण सूची कायम राख्न।
- पूर्व चेतावनी सेवा: Xygeni को प्रारम्भिक चेतावनी सेवाले तपाईंको सुरक्षा दृष्टिकोणलाई प्रतिक्रियाशीलबाट सक्रियमा सार्छ। यसले नयाँ खुला-स्रोत प्याकेजहरू प्रकाशित हुने बित्तिकै विश्लेषण गर्दछ, कमजोरीहरू वा मालवेयरहरूले तपाईंको प्रणालीमा घुसपैठ गर्नु अघि पहिचान गर्दछ।
Xygeni को खुला स्रोत सफ्टवेयर सुरक्षा उपकरणहरूमा लगानी गरेर, संस्थाहरूले आफ्नो सफ्टवेयरलाई प्रभावकारी रूपमा सुरक्षित गर्न सक्छन्, डिजिटल सम्पत्तिहरू सुरक्षित राख्दै नवीनतालाई सक्षम पार्छन्।
खुला स्रोत सफ्टवेयर सुरक्षाको भविष्य
भविष्यलाई हेर्दा, खुला स्रोत सफ्टवेयर प्राविधिक विकासको आधारशिला बनिरहनेछ। तर जसरी ASF सुरक्षा प्रतिवेदन २०२३ देखाउँछ, OSS जति व्यापक हुँदै जान्छ, जोखिमहरू त्यति नै बढ्दै जानेछन्। नवप्रवर्तन र सुरक्षा बीचको सही सन्तुलन कायम गर्नु महत्त्वपूर्ण छ। Xygeni जस्ता समाधानहरू यस जटिल परिदृश्यलाई नेभिगेट गर्न आवश्यक हुनेछन्, जसले गर्दा संस्थाहरूले बलियो सुरक्षा सुरक्षा कायम राख्दै OSS को शक्तिको लाभ उठाउन सक्छन् भन्ने कुरा सुनिश्चित हुनेछ।
जोखिम व्यवस्थापनलाई स्वचालित गरेर, इजाजतपत्र अनुपालन लागू गरेर, र प्रारम्भिक खतरा पत्ता लगाउने सुविधा प्रदान गरेर, जाइजेनीले खुला स्रोत सफ्टवेयरको भविष्य सुरक्षित गर्ने बाटोमा अग्रणी भूमिका खेलिरहेको छ।
आफ्नो O लाई नियन्त्रणमा राख्नुहोस्पेन-सोर्स सफ्टवेयर सुरक्षा आज
Xygeni ले तपाईंका परियोजनाहरूलाई कसरी सुरक्षित गर्न सक्छ भनेर हेर्न तयार हुनुहुन्छ? हाम्रो भिडियो डेमो हेर्नुहोस् or Xygeni नि:शुल्क प्रयास गर्नुहोस्!