






के तपाईलाई थाहा थियो कि ५,६०,००० नयाँ मालवेयर खतराहरू के हरेक दिन देखा पर्छन्? साइबर आक्रमणहरू अझ परिष्कृत हुँदै जाँदा, दुर्भावनापूर्ण कोड के हो र यसले प्रणालीहरूमा कसरी घुसपैठ गर्न सक्छ भनेर बुझ्नु महत्त्वपूर्ण छ, किनकि यी खतराहरूले सफ्टवेयर कमजोरीहरूको शोषण गर्न सक्छन्, जसले गर्दा डेटा उल्लंघन, वित्तीय नोक्सान र ठूला अवरोधहरू निम्त्याउन सक्छन्। फिसिङ योजनाहरू, ट्रोजनहरू, र आपूर्ति श्रृंखला शोषण जस्ता विभिन्न प्रकारका दुर्भावनापूर्ण कोडहरूले आफ्नो हानिकारक क्षमता प्रदर्शन गरेका छन्।
उदाहरणका लागि, २०२५ लेजर आक्रमण कम्पनीको सफ्टवेयर कनेक्ट-किट उपकरणसँग सम्झौता गरियो, जसले गर्दा आक्रमणकारीहरूले हार्डवेयर वालेटहरूलाई लक्षित गरेर $६००,००० भन्दा बढी चोरी गर्न सके।
दुर्भावनापूर्ण कोड के हो र यो किन महत्त्वपूर्ण छ
दुर्भावनापूर्ण कोड भनेको के हो?
दुर्भावनापूर्ण कोड भनेको प्रणालीलाई हानि पुर्याउन वा डेटा चोर्न डिजाइन गरिएको सफ्टवेयर वा स्क्रिप्ट हो। वैध सफ्टवेयर भन्दा फरक, यो प्रायः विश्वसनीय अनुप्रयोगहरूमा लुक्छ, जसले गर्दा पत्ता लगाउन गाह्रो हुन्छ। उदाहरणहरूमा भाइरस, ransomware, र spyware समावेश छन्। यसलाई पहिचान गर्न र रोक्नको लागि उन्नत पत्ता लगाउने उपकरणहरू आवश्यक छन्।
दुर्भावनापूर्ण कोड आक्रमणहरूले संवेदनशील जानकारीलाई जोखिममा पार्ने गरी स्वामित्व र खुला स्रोत दुवै सफ्टवेयरको शोषण गर्न सक्छन्। सामान्य प्रकारका दुर्भावनापूर्ण कोडहरूमा भाइरस, वर्म, र्यान्समवेयर, ट्रोजन र स्पाइवेयर समावेश छन्। यी खतराहरू प्रायः फिसिङ इमेलहरू, नक्कली सफ्टवेयर अपडेटहरू, वा आपूर्ति श्रृंखला आक्रमणहरूबाट सम्झौता गरिएको कोड मार्फत प्रणालीहरूमा प्रवेश गर्छन्।
Xygeni को Early Warning Malware Detection जस्ता पत्ता लगाउने उपकरणहरूले प्रणालीमा सम्झौता गर्नु अघि यी खतराहरू पहिचान गर्न र रोक्न महत्त्वपूर्ण भूमिका खेल्छन्।
तपाईंको प्रणालीलाई क्षति पुर्याउन सक्ने दुर्भावनापूर्ण कोडका प्रकारहरू
अब हामीले मालिसियस कोड परिभाषित गरिसकेका छौं, अब तपाईंको प्रणालीलाई हरेक दिन धम्की दिने विभिन्न प्रकारहरूको अन्वेषण गरौं।
दुर्भावनापूर्ण कोडका प्रकारहरू
- पछाडिको ढोका: आक्रमणकारीहरूलाई प्रणालीहरू पहुँच गर्न, डेटा चोर्न वा नियन्त्रण लिन प्रमाणीकरण छोड्न दिन्छ।
- ट्रोजन घोडाहरू: सुरक्षित देखिने तर तपाईंको प्रणालीमा आक्रमण गर्न हानिकारक कोड लुकाउने सफ्टवेयर।
- र्यानसमवेयर: तपाईंको फाइलहरू लक गर्छ र अनलक गर्न पैसा माग्छ, जसले गर्दा सञ्चालनमा बाधा पुग्छ।
- स्पाइवेयर: गोप्य रूपमा तपाईंको गतिविधि हेर्छ र पासवर्ड जस्ता निजी जानकारी चोर्छ।
- फिसिङ आक्रमणहरू: नक्कली इमेलहरूले तपाईंलाई व्यक्तिगत विवरणहरू साझा गर्न वा हानिकारक फाइलहरू डाउनलोड गर्न लगाउँछन्।
- कीलोगर्स: पासवर्ड र संवेदनशील जानकारी चोर्न तपाईंले टाइप गर्नुभएको कुरा रेकर्ड गर्छ।
- चोर: पासवर्ड र महत्त्वपूर्ण फाइलहरू सहित भण्डारण गरिएको डेटा चोर्छ।
- गँड्यौला: नेटवर्कहरूमा फैलिन्छ, प्रणालीहरूलाई ढिलो बनाउँछ र स्रोतहरू प्रयोग गर्दछ।
- खानी कामदार: क्रिप्टोकरेन्सी खानी गर्न तपाईंको कम्प्युटरको शक्ति प्रयोग गर्छ, जसले गर्दा कार्यसम्पादन कमजोर हुन्छ।
दुर्भावनापूर्ण कोडबाट कसरी बचाउने
खुला स्रोत सफ्टवेयर (OSS) ले सहकार्य र नवीनतालाई प्रोत्साहन गर्छ, तर यसले आक्रमणकारीहरूलाई दुर्भावनापूर्ण कोड इन्जेक्ट गर्ने अवसर पनि सिर्जना गर्छ। एकपटक भित्र पसेपछि, यो कोड आपूर्ति श्रृंखला आक्रमणहरू, डेटा चोरी, प्रणाली नियन्त्रण, वा सम्पूर्ण नेटवर्कहरू सम्झौता गरेर फैलिन सक्छ।
उदाहरणका लागि, आक्रमणकारीहरूले लोकप्रिय खुला स्रोत पुस्तकालयमा मालवेयर थप्न सक्छन्। एउटा उल्लेखनीय उदाहरण हो Polyfill.io आक्रमण, जहाँ एक दुर्भावनापूर्ण व्यक्तिले पोलिफिल सेवाको नियन्त्रण प्राप्त गर्यो र यसको कोडबेसमा मालवेयर इन्जेक्ट गर्यो। यसले विश्वव्यापी रूपमा १००,००० भन्दा बढी वेबसाइटहरूलाई सम्झौता गर्यो, मोबाइल प्रयोगकर्ताहरूलाई धोखाधडी वेबसाइटहरूमा रिडिरेक्ट गर्यो। जब विकासकर्ताहरूले अनजानमा सम्झौता गरिएको पुस्तकालयलाई एकीकृत गरे, तिनीहरूले आफ्ना अनुप्रयोगहरू र प्रयोगकर्ताहरूलाई गम्भीर जोखिममा पारे।
यी खतराहरूसँग लड्न, संस्थाहरूले निरन्तर अनुगमन लागू गर्नुपर्छ, कोड अडिटहरू सञ्चालन गर्नुपर्छ, र उन्नत मालवेयर पत्ता लगाउने उपकरणहरू प्रयोग गर्नुपर्छ। विकासकर्ताहरू र प्रयोगकर्ताहरू दुवैले आफ्नो प्रणालीलाई लुकेका खतराहरूबाट जोगाउन सतर्क रहनुपर्छ।
दुर्भावनापूर्ण संहिता विरुद्ध रक्षा गर्न प्रमाणित रणनीतिहरू
दुर्भावनापूर्ण कोड आक्रमणहरूले प्रणालीलाई मात्र जोखिममा पार्दैन तर यसले महत्त्वपूर्ण वित्तीय क्षति पनि निम्त्याउन सक्छ। साइबर आक्रमणहरूले व्यवसायहरूलाई औसतमा $ 500 खर्च गर्छ। $4.45 मिलियन प्रति उल्लंघन, IBM को २०२३ को डाटा उल्लंघनको लागत रिपोर्ट अनुसार। यसले निष्क्रियताको उच्च लागतबाट बच्न सक्रिय प्रतिरक्षाको महत्त्वलाई प्रकाश पार्छ। तपाईंको प्रणालीहरूलाई प्रभावकारी रूपमा सुरक्षित गर्न, संस्थाहरूले यी रणनीतिहरू अपनाउनु पर्छ:
- सुरक्षित कोडिङ अभ्यासहरू: प्रयोग स्थिर विश्लेषण उपकरणहरू विकासको क्रममा कमजोरीहरू पहिचान गर्न।
- जोखिम मूल्याङ्कन: कमजोरीहरू पत्ता लगाउन नियमित प्रवेश परीक्षणहरू सञ्चालन गर्नुहोस्।
- प्याच व्यवस्थापन: सफ्टवेयर प्याचहरूको समयमै प्रयोग सुनिश्चित गर्न स्वचालित अद्यावधिकहरू।
- आवेदन श्वेतसूची: पूर्व-अनुमोदित अनुप्रयोगहरूमा कार्यान्वयन सीमित गर्नुहोस्, अनधिकृत कार्यक्रमहरू रोक्दै।
- सुरक्षालाई एकीकृत गर्नुहोस् SDLC: सफ्टवेयर विकास जीवन चक्रभरि सुरक्षा उपायहरू सम्मिलित गर्नुहोस्।
- कोड समीक्षा र बाइनरी विश्लेषण: शंकास्पद व्यवहार वा दुर्भावनापूर्ण स्क्रिप्टहरू पत्ता लगाउन नियमित रूपमा कोड र बाइनरीहरूको समीक्षा गर्नुहोस्।
एक कदम अगाडि रहनुहोस्: Xygeni को प्रारम्भिक चेतावनी मालवेयर पत्ता लगाउने
दुर्भावनापूर्ण कोड बढ्दो खतरा हो, विशेष गरी खुला स्रोत पारिस्थितिक प्रणालीहरूमा। Xygeni को प्रारम्भिक चेतावनी मालवेयर पत्ता लगाउने उपकरण यी जोखिमहरूसँग लड्न अत्याधुनिक समाधान प्रदान गर्दछ। यो उपकरणले खुला स्रोत प्याकेजहरूलाई खतराहरूको लागि स्क्यान मात्र गर्दैन तर दुर्भावनापूर्ण स्क्रिप्टहरूले तपाईंको सफ्टवेयर विकास जीवनचक्रलाई कहिल्यै सम्झौता नगरोस् भनेर सुनिश्चित गर्न सक्रिय उपायहरू पनि प्रदान गर्दछ।
प्रारम्भिक चेतावनी मालवेयर पत्ता लगाउने उपकरणले तपाईंको संस्थालाई कसरी सुरक्षित राख्छ
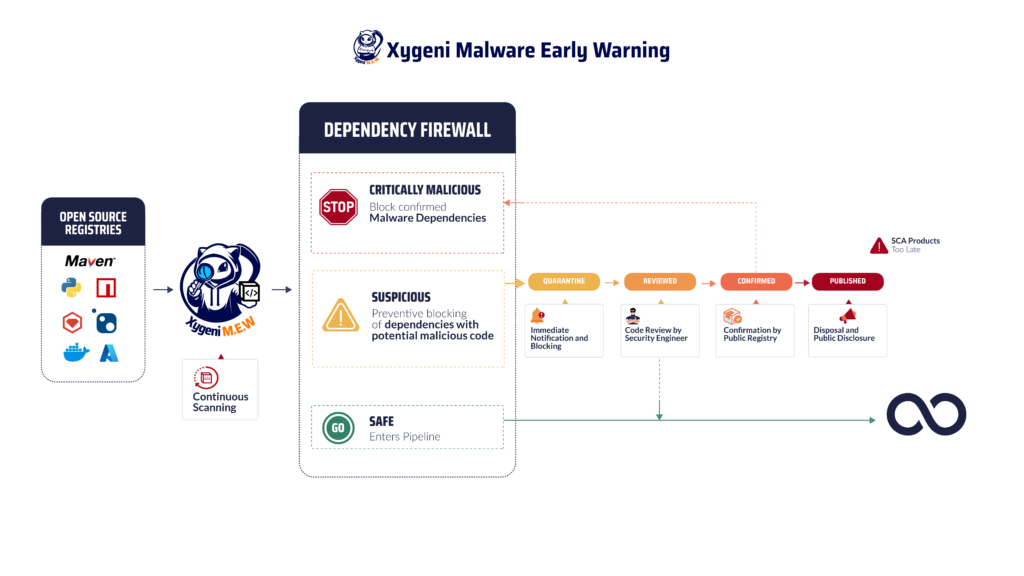
- वास्तविक-समय खतरा पत्ता लगाउने: मालवेयरको कुनै पनि संकेतको लागि Xygeni ले सार्वजनिक रजिस्ट्रीहरूलाई निरन्तर निगरानी गर्दछ। यसमा नयाँ र अवस्थित खुला-स्रोत प्याकेजहरूमा शंकास्पद ढाँचाहरू वा दुर्भावनापूर्ण व्यवहारहरूको लागि स्क्यानिङ समावेश छ। वास्तविक-समयमा कार्य गरेर, Xygeni ले तपाईंको घुसपैठ गर्नु अघि खतराहरू पहिचान गर्दछ र अलग गर्दछ। CI/CD pipeline.
- स्वचालित क्वारेन्टाइन: जब दुर्भावनापूर्ण कोड पत्ता लाग्छ, Xygeni ले स्वचालित रूपमा खतरालाई क्वारेन्टाइन गर्छ, यसले तपाईंको प्रणालीलाई असर गर्न वा आपूर्ति श्रृंखला मार्फत फैलिन नदिने सुनिश्चित गर्दछ। यस प्रक्रियामा सुरक्षाको एकीकरण समावेश छ। guardrails जोखिमपूर्ण प्याकेजहरू ब्लक गर्न, पछि उपचार कार्य कम गर्न।
- व्यापक जोखिम व्यवस्थापन: ज्ञात कमजोरीहरूभन्दा बाहिर, Xygeni को उपकरणले शून्य-दिन खतराहरू, परिष्कृत बहुरूपी मालवेयर, र दर्ता नगरिएका कमजोरीहरूलाई सम्बोधन गर्दछ। आक्रमणकारीहरूको विकसित रणनीतिहरूसँग व्यवहार गर्न यो सक्रिय अडान महत्त्वपूर्ण छ।
- विस्तृत सूचनाहरू: जब कुनै खतरा पहिचान हुन्छ, उपकरणले तुरुन्तै तपाईंको टोलीलाई इमेल, सन्देश प्लेटफर्म वा वेब मार्फत सूचित गर्दछ।hooksयसले तपाईंको परियोजनाहरूको लागि द्रुत प्रतिक्रिया र न्यूनतम डाउनटाइम सुनिश्चित गर्दछ।
- नियामक अनुपालन र रिपोर्टिङ: Xygeni सँग पङ्क्तिबद्ध हुन्छ standardजस्तै NIS2 र DORA, तपाईंको सफ्टवेयर विकास अभ्यासहरू अनुरूप रहने कुरा सुनिश्चित गर्दै। सफ्टवेयर बिल अफ मटेरियल्स जस्ता सुविधाहरू (SBOM) उत्पादनले पारदर्शिता प्रदान गर्दछ र सञ्चालन लचिलोपनलाई समर्थन गर्दछ।
दुर्भावनापूर्ण संहिताका प्रकारहरू विरुद्ध सुरक्षा
Xygeni को उपकरण a विरुद्ध रक्षा गर्न डिजाइन गरिएको हो मालवेयरका विभिन्न प्रकारहरूसहित:
- पछाडिको ढोका र ट्रोजनहरू: प्रणालीहरूलाई जोखिममा पार्ने अनधिकृत पहुँच बिन्दुहरू र लुकेका खतराहरू पत्ता लगाउँछ।
- ransomware: तपाईंको फाइलहरू इन्क्रिप्ट गर्ने वा फिरौती भुक्तानी माग गर्ने कोडलाई ब्लक गर्छ।
- स्पाइवेयर र किलगरहरू: संवेदनशील प्रयोगकर्ता डेटा वा प्रणाली किस्ट्रोकहरूको सङ्कलनलाई रोक्छ।
- Cryptocurrency Miners: अनधिकृत क्रिप्टो माइनिङको लागि प्रयोग गरिने स्रोत-निकास कोड पहिचान गर्दछ र रोक्छ।
यी क्षमताहरूलाई एकीकृत गरेर, प्रारम्भिक चेतावनी मालवेयर पत्ता लगाउने उपकरणले तपाईंको सफ्टवेयर उदीयमान खतराहरू विरुद्ध लचिलो रहन सुनिश्चित गर्दछ।
के तपाईं अझ गहिरिएर जान चाहनुहुन्छ?
यदि तपाईं अझै पनि यो के हो भन्ने बारे सोचिरहनुभएको छ वा तपाईंको लागि धम्की दिने दुर्भावनापूर्ण कोडका प्रकारहरू राम्रोसँग बुझ्न चाहनुहुन्छ भने CI/CD pipeline र तिनीहरूलाई कसरी रोक्ने, हाम्रो हेर्नुहोस् सुरक्षा सम्बन्धी ब्लग पोस्ट र लुकेका जोखिमहरू कसरी चाँडै पत्ता लगाउने भनेर सिक्नुहोस्।
साइबर खतराहरू दिनहुँ विकसित हुन्छन्, के तपाईंको प्रतिरक्षा पनि विकसित हुनु पर्दैन र? दुर्भावनापूर्ण कोड के हो भनेर बुझ्नु र तपाईंको पूर्वाधारलाई लक्षित गर्ने विभिन्न प्रकारका दुर्भावनापूर्ण कोडहरू पहिचान गर्नु मात्र सुरुवात बिन्दु हो। साँचो सुरक्षा सक्रिय प्रतिरक्षाबाट आउँछ। उन्नत मालवेयर पत्ता लगाउने उपकरणहरूले आफ्नो संस्थालाई सुसज्जित गरेर, तपाईंले लुकेका खतराहरूलाई तपाईंको प्रणालीमा घुसपैठ गर्नु अघि पहिचान गर्न र ब्लक गर्न सक्नुहुन्छ। प्रतिक्रियाशील सुरक्षा पर्याप्त छैन, एक कदम अगाडि रहनु मात्र वास्तविक रणनीति हो।
आक्रमणको लागि पर्खनुहोस्: अहिले नै आफ्नो प्रणाली सुरक्षित गर्नुहोस्!
दुर्भावनापूर्ण कोड आक्रमणको वृद्धि विश्वव्यापी संस्थाहरूको लागि गम्भीर खतरा हो। फिसिङ आक्रमणदेखि आपूर्ति श्रृंखला शोषणसम्म, साइबर अपराधीहरूले संवेदनशील जानकारी चोर्न बढ्दो रूपमा परिष्कृत विधिहरू प्रयोग गरिरहेका छन्। दुर्भावनापूर्ण कोड के हो भनेर जान्नु र दुर्भावनापूर्ण कोडका प्रकारहरू बुझ्नु तपाईंको पूर्वाधारको रक्षा गर्ने प्रमुख कुरा हो।
यसको विरुद्धको लडाईमा प्रत्येक सेकेन्डको महत्व हुन्छ। Xygeni को अत्याधुनिक मालवेयर पत्ता लगाउने उपकरणको साथ अब आफ्नो प्रणालीहरू सुरक्षित गर्नुहोस्। आज हामीलाई सम्पर्क गर्नुहोस् वा एक प्राप्त गर्नुहोस् नि: शुल्क डेमो र साइबर खतराहरूबाट अगाडि रहनुहोस्!

