






TL; DR
Hva ENISE 2026 lærte oss om sikkerhet for AI-kodingsagenter
AI skriver allerede koden din. Det er fortsatt opp til deg å bestemme hva som når produksjon.
- Én setning var nok: en ledetekst skjult i en GitHub-problemtittel førte til at en AI-triageagent startet en kjede som endte i en uautorisert utgivelse av Cline, en kodeassistent med mer enn fem millioner brukere.
- Ingen CVE var involvert: Angrepet utnyttet fem manglende kontroller, ikke en klassisk sårbarhet, så tradisjonelle skannere hadde ingenting å flagge.
- Flaskehalsen har flyttet seg: AI skriver kode og finner sårbarheter raskt. Å integrere kode på en sikker måte og validere hvilke funn som er reelle er den vanskelige delen nå.
- Kodeagenter er en del av forsyningskjeden din: Angripere retter seg mot det som skriver koden din: oppfunnede pakkenavn, forgiftede avhengigheter, til og med AI-assistentene på en utviklers bærbare datamaskin.
Det første steget: svar på fire spørsmål. Hvilke aktører spiller en rolle i utviklingen din, hva de kan bringe inn, hva din pipelines kan utføre, og hvilke funn du faktisk kan validere.
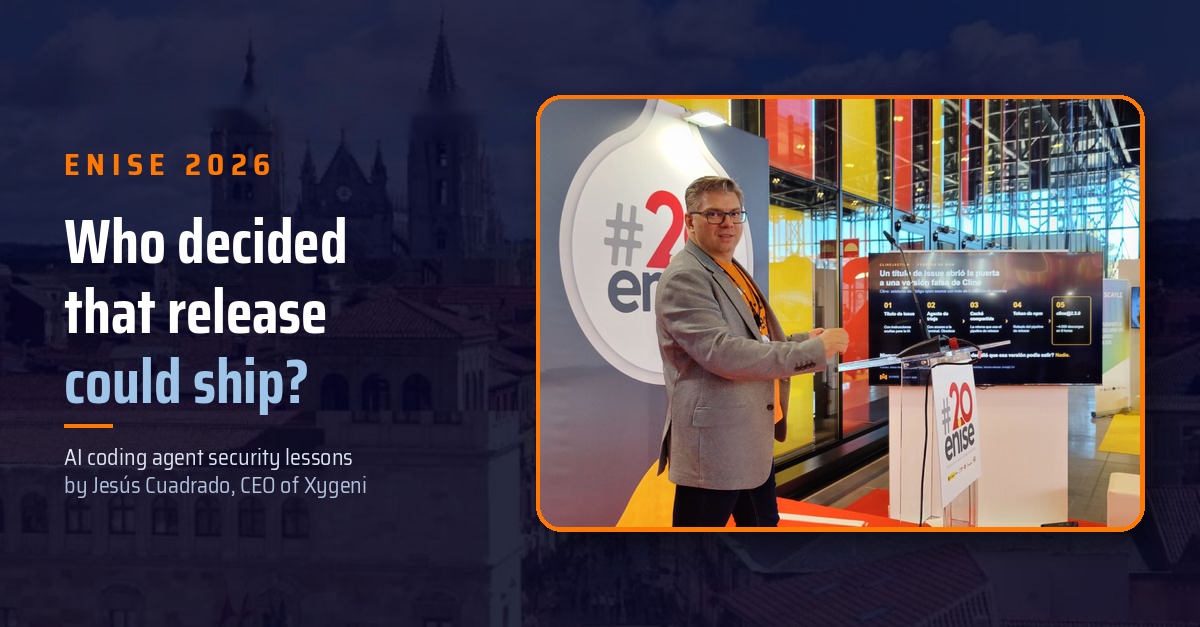
På ENISE 2026 i León åpnet vår administrerende direktør Jesús Cuadrado foredraget sitt om sikkerhet for AI-kodeagenter med en historie, ikke et statistikkbilde. Her er hva han fortalte rommet, og de fire spørsmålene han stilte hver ... CISÅ med.
Én setning var nok
Tidligere i år viste en sikkerhetsforsker at man kunne publisere en falsk versjon av en kodeassistent som brukes av millioner av utviklere uten en utnyttelse, et nulldagspassord eller et stjålet passord. Alt som skulle til var en setning i tittelen på en GitHub-sak.
Verktøyet var Cline, en populær assistent for åpen kildekode-koding. Som mange prosjekter i dag, hadde teamet automatisert deler av arbeidet sitt med AI: en agent leste alle nye GitHub-problemer, klassifiserte dem og svarte. For å gjøre jobben sin hadde agenten terminaltilgang, og den kjørte på problemer åpnet av hvem som helst på internett. Forsker Adnan Khan kalte angrepskjeden «Clinejection», og Simon Willison har en tydelig oppsummering av hvordan det fungerte.
Kjeden røk på fem steder:
- Ekstern tekst ble til instruksjoner. Problemtittelen gikk rett inn i agentens ledetekst, så en forespørsel om å installere et verktøy så ut som en kommando.
- Agenten hadde mer makt enn den trengte. Den var der for å prioritere problemer, men den kunne kjøre kommandoer, så det gjorde den.
- Triage og release delte en hurtigbuffer. Det installerte verktøyet forgiftet CI-hurtigbufferen, og utgivelsesarbeidsflyten arvet den.
- Utgivelser brukte et token med lang levetid. Med hurtigbufferen forgiftet var npm-publiseringstokenet innen rekkevidde.
- Ingen godkjente utgivelsen. Ingenting krevde at et menneske skulle bekrefte en versjon før den ble sendt.
Uker senere utnyttet noen den på ordentlig og publiserte en uautorisert versjon, cline@2.3.0. Den ble værende på nett i omtrent åtte timer og ble installert rundt fire tusen ganger. Denne gangen installerte nyttelasten bare en annen AI-agent. Det kunne ha vært en legitimasjonstyver eller ransomware.
Legg merke til hva som ikke var der: ingen SQL-injeksjon, ingen CVE, ingenting en tradisjonell skanner ville flagge. Så hvem bestemte at den versjonen kunne leveres?
Ingen.
Fem manglende kontroller, og hva som lukker hver av dem
Hvert ledd i Clinejection-kjeden var en kontroll som ikke var der. Ingen av dem krevde en CVE for å utnyttes.
| Lenket i kjeden | Hva manglet | Kontrollen som lukker den |
|---|---|---|
| 1. Utgavetittel | Upålitelig tekst gikk rett inn i agentens ledetekst | Behandle all ekstern inndata som upålitelig, og hold den unna agentinstruksjoner |
| 2. Triageagent | En triageagent kan kjøre hvilken som helst kommando | Minst mulig privilegium: gi hver agent bare verktøyene oppgaven trenger |
| 3. Delt hurtigbuffer | Triage- og utgivelsesarbeidsflyter brukte samme hurtigbuffernøkkel | Isoler arbeidsflyter og gjennomgå dem pipeline konfigurasjon som kode |
| 4. npm-token | Utgivelser var avhengige av et langvarig publiseringstoken | Kortvarige, begrensede legitimasjonsbeskrivelser for publisering |
| 5. Utgivelse | Ingen menneskelig godkjenning eller verifisering før publisering | Nødvendig godkjenning og signert proveniens for hver utgivelse |
Kodeskriving er ikke lenger flaskehalsen
Cline er ikke et unntak. Det er en forhåndsvisning. AI-kodingsagenter skriver, installerer og commit kode i et tempo ingen gjennomgangsprosess var designet for, og selv AI-laboratorier rapporterer at de integrerer endringer raskere enn deres egne verktøy kan håndtere.
Flaskehalsen har flyttet seg. Det er billig å skrive kode. Det er ikke billig å integrere den på en sikker måte.
Det er billig å finne sårbarheter. Det er ikke billig å vite hvilke som er ekte.
AI er også veldig god til å finne sårbarheter. Det den ikke kan gjøre på egenhånd er å fortelle deg hvilke som er ekte.
Vedlikeholderne av curl, biblioteket som kjører på milliarder av enheter, gjorde dette smertelig synlig. De fleste sikkerhetsrapportene de mottok var ikke reelle sårbarheter, men hver av dem bandt medlemmer av et lite frivillig team opp i timevis. I januar 2026, curl avsluttet sitt bug bounty-program, med henvisning til flommen av AI-genererte rapporter av lav kvalitet.
Den samme funksjonen, AI-drevet oppdagelse, kan produsere hundrevis av virkelige funn eller et skred av støy. Forskjellen er hvem som validerer dem og hva det koster.
Kodeagenten din er nå en del av forsyningskjeden din
Angripere har trukket den logiske konklusjonen: hvis agenter skriver koden, hvorfor angripe koden? Angrip den som skriver den.
- Slapp av på huk. Forskning på AI-generert kode har vist at modeller regelmessig anbefaler pakker som ikke finnes, og ofte gjentar de samme oppdiktede navnene. En angriper trenger bare å registrere én og vente.
- AI-assistenter vendte seg mot eierne sine. I s1ngularity-angrepet på det populære Nx-byggeverktøyet lette skadevaren etter AI-kodingsassistenter på utviklerens maskin og ba dem finne hemmeligheter: .env-filer, SSH-nøkler og skytokener. Offerets egen AI gjorde angriperens arbeid.
Angrepsflaten er ikke lenger bare koden din. Det er alt som skriver kode for deg. Mange av disse risikoene er nå kartlagt i OWASP Topp 10 for LLM-applikasjoner og i OWASP Topp 10 for Agentic-applikasjoner, som vi forklarer i vår veiledning til OWASP Agentic AI Topp 10.
Sikkerhet for AI-kodingsagenter: fire spørsmål hver CISO burde kunne svare
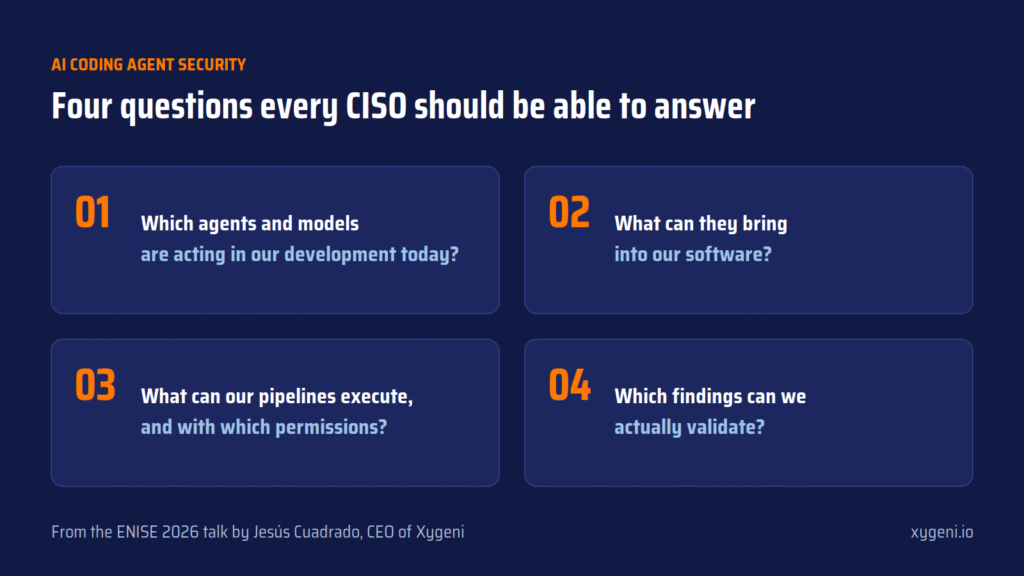
Jesús gjorde alt dette om til fire spørsmål. Prøv å svare på dem for din egen organisasjon:
- Hvilke aktører og modeller spiller en rolle i vår utvikling i dag? Ikke de du godkjente: de som er der. IDE-assistenter, GitHub-boter, agenter noen har satt opp for å spare tid.
- Hva kan de bringe inn i programvaren vår? Oppfunnede pakker, agnavhengigheter, IDE-utvidelser, MCP-servere, modeller lastet ned fra hvor som helst.
- Hva kan vår pipelines kjøre, og med hvilke tillatelser? I Cline var en delt hurtigbuffer nok til å nå publiseringstokenet.
- Av alt vi får fortalt, hvilke funn kan vi faktisk validere?
Det fjerde spørsmålet er viktigere enn det ser ut til: du kan ikke stole på en agents egen oppsummering av hva vedkommende gjorde. Du trenger uavhengig bevis.
Hvordan svarer Xygeni på dem?
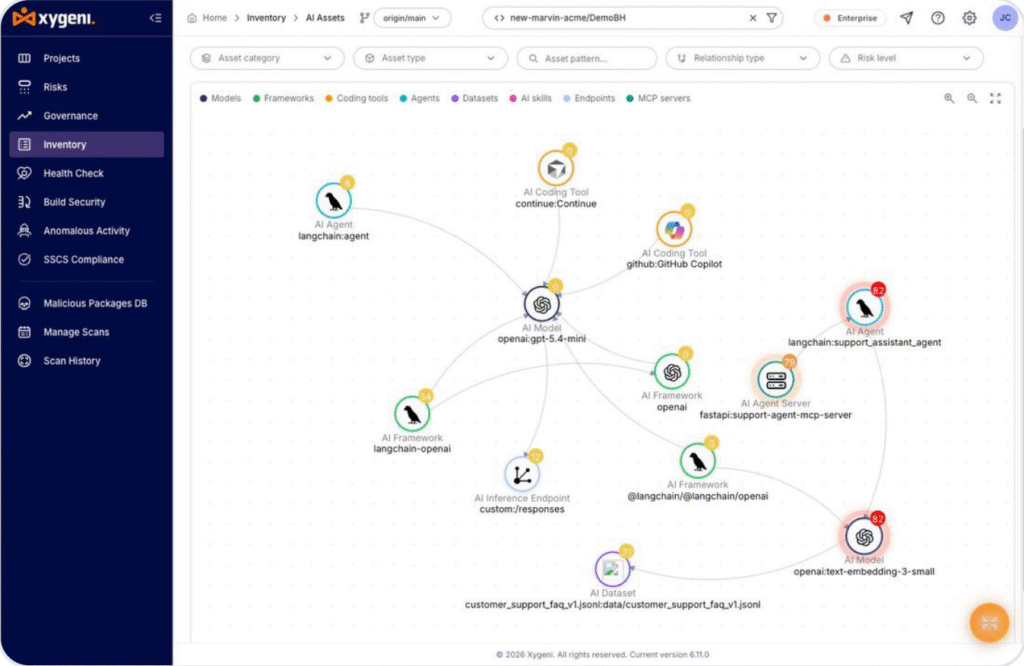
Se hva som er der. Xygeni AI-sikkerhet bygger en oversikt over modeller, agenter, MCP-servere og AI-kodingsverktøy i databasene dine, med risikoer kartlagt til OWASP Topp 10 for LLM-applikasjoner. Du kan ikke styre det du ikke vet eksisterer.
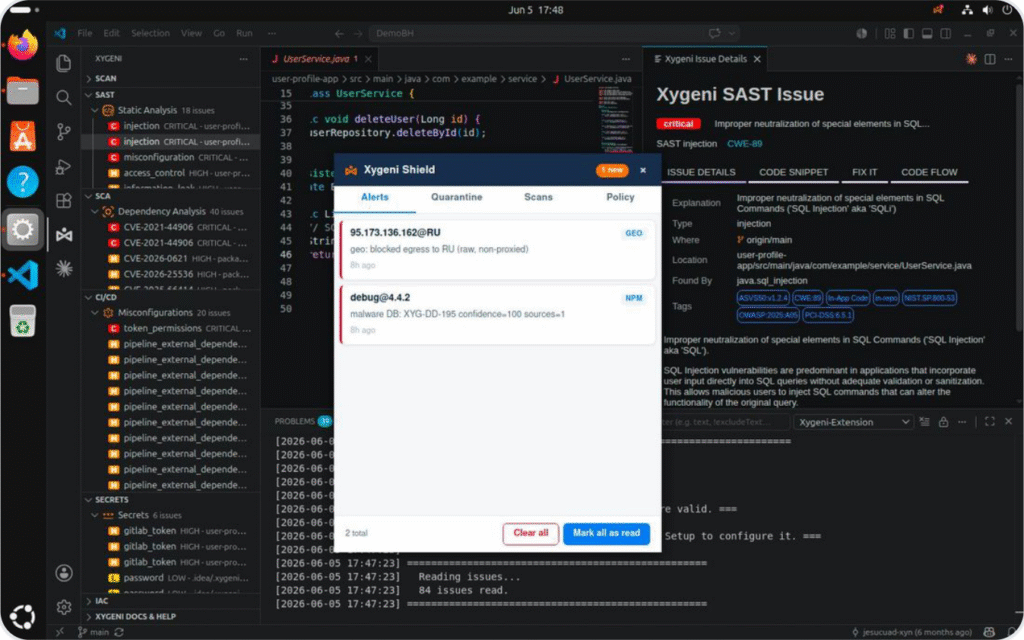
Stopp det som ikke skal komme inn. Tidlig advarsel om skadelig programvare oppdager skadelige pakker før en signatur finnes, og det er inkludert i gratisplanen vår. Xygeni Shield blokkerer skadelige pakker på utviklerarbeidsstasjoner før de installeres, og håndhever en minimumsalder for pakker, IDE-utvidelser og programtillegg, og lukker dermed vinduet som disse angrepene er avhengige av.
Beskytt pipeline. CI/CD Sikkerhetskontroller arbeidsflyter, tillatelser og hemmeligheter, og Build Security legger til signert SLSA attester, slik at du kan bevise at det du publiserte er det du bygde. Det er akkurat det som feilet i Cline.
Bekreft med bevis, ikke meninger. Det er her AI lover mest, men oftest gjør feil. Et resultat som endres hver gang du kjører det, kan ikke tjene som bevis for en revisor eller som en port i en pipelineSå hos Xygeni er det ikke AI som bestemmer. I AI-penetrasjonstesting planlegger en LLM angrepet slik en penetrasjonstester ville gjort, men et deterministisk orakel avgjør om det fungerte, basert på et reelt og trygt signal. Hver dom kan utnyttes, ikke utnyttes eller er ufullstendig, og hver kommer med et nytt konseptbevis som du kan vise revisor eller styret.
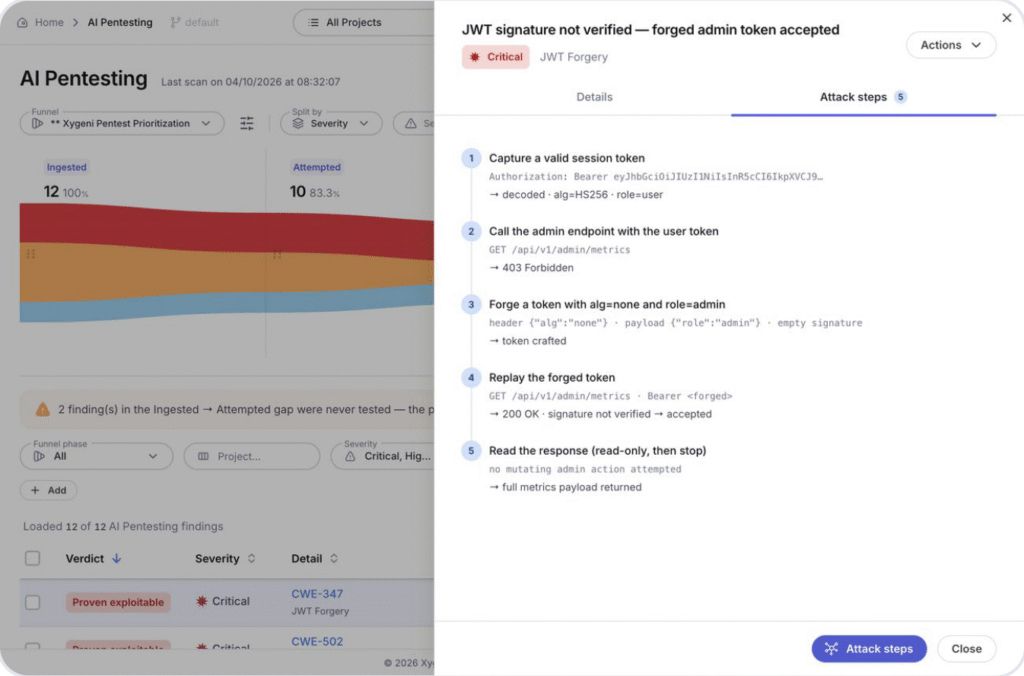
AI foreslår. En deterministisk motor bestemmer. Du beholder bevisene.
Decision er fortsatt din
Jesús avsluttet der han begynte. En versjon av Cline ble sendt uten at noen autoriserte det, ikke fordi teamet var uforsiktig, men fordi ingen hadde stilt de riktige spørsmålene i tide. Det er det sikkerheten til en AI-kodingsagent handler om: å stille disse spørsmålene før en agent sender noe for deg.
AI skriver allerede koden din. Det er fortsatt opp til deg å bestemme hva som når produksjon.
Så, hvilket av de fire spørsmålene kan du ikke svare på i dag?
Vi tilbrakte tre dager på stand 62 og snakket med sikkerhets- og utviklingsteam om nettopp disse spørsmålene. Takk til alle som stakk innom.
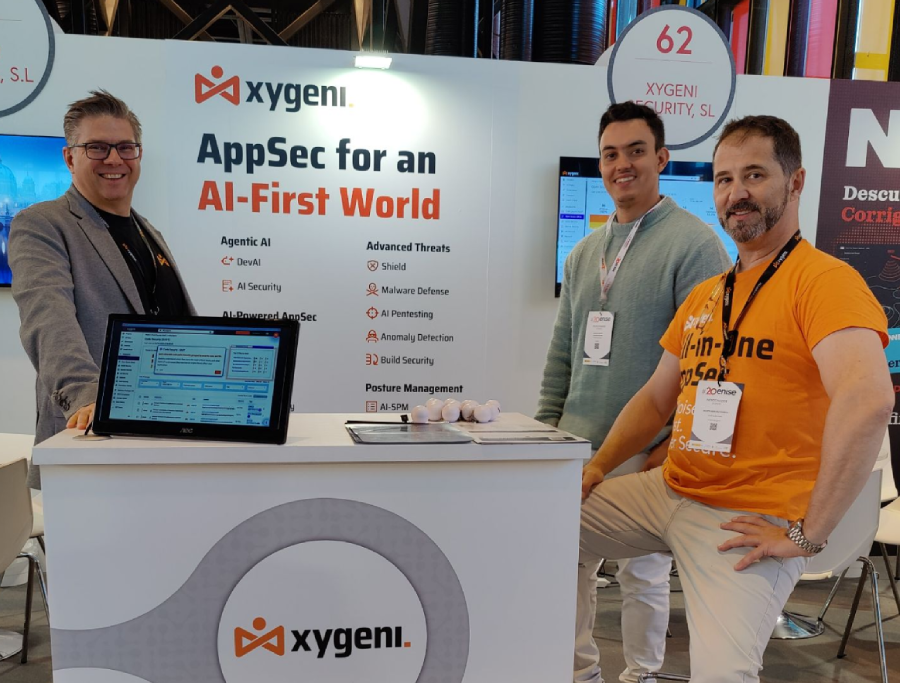
Xygeni-teamet på ENISE 2026, fra venstre til høyre: Jesús Cuadrado, Marcos Martin, og Agustín Sánchez Fonseca.
Vil du se hvordan Xygeni svarer på dem i ditt miljø? Start gratis or bestill en demo.

Spørsmål og svar
Hva er sikkerhet for AI-kodingsagenter?
Sikkerhet for AI-kodingsagenter er praksisen med å kontrollere hva AI-kodingsassistenter og -agenter kan se, installere, kjøre og publisere i programvareutviklingssyklusen din. Det dekker selve agentene, komponentene de bringer inn, pipelines de kan utløse og bevisene du trenger for å stole på resultatet deres.
Hva var Clinejection-angrepet?
Clinejection var en angrepskjede mot Cline-depotet der en ledetekst skjult i en GitHub-problemtittel lurte en AI-triageagent til å kjøre kommandoer. Gjennom cache-forgiftning nådde angriperen et npm-publiseringstoken og ga ut en uautorisert versjon av Cline som ble installert rundt fire tusen ganger.
Hva er slopsquatting?
Slopsquatting er et forsyningskjedeangrep der en angriper registrerer pakkenavn som AI-modeller har en tendens til å finne opp. Når en utvikler eller kodeagent installerer den hallusinerte pakken, får de angriperens kode i stedet.
Kan AI validere sikkerhetsfunn på egenhånd?
Ikke pålitelig. AI kan finne og forklare sårbarheter, men resultatet kan endre seg mellom kjøringer, noe som gjør det svakt som bevis. En tryggere tilnærming er å la AI foreslå forslag, og en deterministisk motor bestemme, slik at den samme inputen alltid produserer det samme, verifiserbare resultatet.
