






AI-sikkerhet (også kalt AI cybersikkerhet) refererer til praksisen med å sikre både AI-verktøyene som brukes i programvareutvikling og koden og infrastrukturen de produserer. Etter hvert som AI blir integrert i alle trinn av SDLC, fra kodegenerering til distribusjon, introduserer det en ny risikoklasse: modeller, agenter, MCP-servere og AI-kodingsassistenter som i seg selv kan utnyttes, feilkonfigureres eller bevæpnes.
Å sikre dem krever synlighet, risikoscoringog håndhevelse på tvers av hele agentutviklingssyklusen, ikke bare koden teamet ditt skriver, men også AI-en som skriver den, verktøyene den kobler seg til, og pipelines den renner gjennom.
OWASP Global AppSec EU 2026 går av stabelen 22.–26. juni i Wien i Østerrike, og for sikkerhetsteam som navigerer overgangen til AI-basert utvikling, er dette årets viktigste samling. Xygeni vil være på stand G-08 hele uken, med live-demonstrasjoner, produktspesialister og den første offentlige demonstrasjonen av Xygeni AI Inventory.
Hvorfor AI-sikkerhet er den definerende utfordringen i 2026
AI er ikke lenger bare et produktivitetsverktøy for utviklingsteam. Det har blitt en del av angrepsflaten. På under et år absorberte programvareforsyningskjeden en ny trusselklasse. En selvforplantende npm-orm gjorde utviklere til leveringsmekanismer. Nasjonale aktører gjemte skadelig programvare i en pakke som ble lastet ned 100 millioner ganger i uken. En LLM ble utnyttet som et våpen for å plante skadelig programvare i en autonom agent. Dette er ikke edge-tilfeller; de er den nye grunnlinjen.
Tallene gjenspeiler endringen: tyveri av legitimasjon økte 160% i 2025, med rapportering fra Recorded Future 90 % flere legitimasjonsdetaljer stjålet i fjerde kvartal 2025 enn i første kvartal 2025 alene, og AI både akselererer angrepene og utvider angrepsflaten. En enkelt MCP-bro-sårbarhet (CVE-2025-6514) ble lastet ned 437 000 ganger før den ble oppdaget. I dag, 5.5 % av offentlige MCP-servere har verktøyforgiftningsfeil, og 43 % har kommandoinjeksjonssårbarheter.
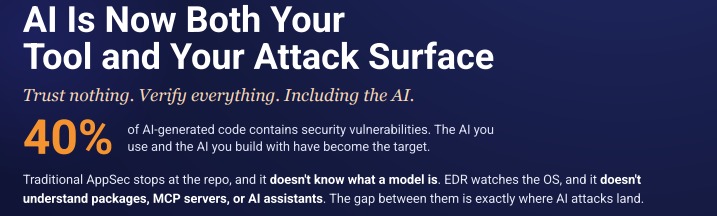
Kjerneproblemet er et arkitektonisk gap. Tradisjonell AppSec stopper ved depotet og vet ikke hva en modell er. EDR overvåker operativsystemet og forstår ikke pakker, MCP-servere eller AI-assistenter.
Å tette dette gapet krever en annen type plattform.
Hva Xygeni AI Security gjør
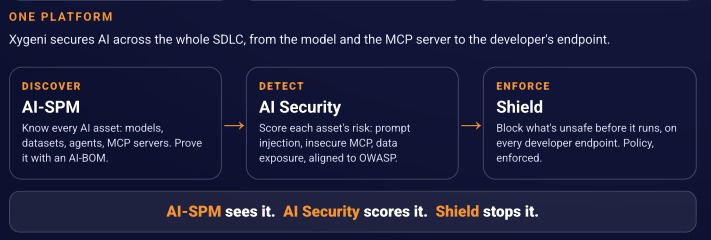
Xygeni AI Security er bygget rundt ett enkelt prinsipp: Stol på ingenting, bekreft alt, inkludert AI-en. Det sikrer både AI-en du bruker og AI-en du utvikler med, på tvers av hele agenturet. SDLCArkitekturen har tre lag: Oppdag, Detekter og Håndhev.
Oppdage - AI-SPM: Kjenn til alle AI-ressurser
Du kan ikke sikre det du ikke kan se. Xygeni AI-SPM gir teamene en live oversikt over alle modeller, datasett, agenter, MCP-servere og AI-kodingsverktøy i organisasjonen. Den kartlegger forholdet mellom dem, avdekker risikoen som forbinder dem, og eksporterer en revisjonsklar AI-BOM, AI-materialelisten som raskt blir etterfølgeren til SBOM.
Til CISOss, dette er én forsvarlig sannhetskilde for hver AI-revisjon, knyttet til EUs AI-lov, NIST AI RMF og ISO/IEC 42001.
Oppdage - AI-risikovurdering: Fra tusenvis av funn til de få som betyr noe
Xygeni AI Security kombinerer deterministisk analyse med LLM-basert semantisk forståelse for å fange opp hva tradisjonelle SAST og SCA bommer. Den oppdager umiddelbar injeksjon og systemledet lekkasje, usikre MCP-konfigurasjoner, avsløring av sensitiv informasjon i AI-filer, svakheter i vektorer og innebygging, ondsinnede instruksjoner i dokumenter og regelfiler, slopquatting av AI-avhengigheter, hardkodet LLM-legitimasjon og agenter som opererer utenfor konfigurerte grenser.
Det viktigste er at den prioriterer etter reelle AI-angrepsbaner, ikke rå OWASP-alvorlighetsgrader. De fleste AI-sikkerhetsverktøy gir team tusenvis av funn og kaller det synlighet. Xygeni filtrerer fra alle funn ned til tilgjengelighet, utnyttbarhet og forretningspåvirkning, slik at i stedet for en etterslep får teamene en kort, nøyaktig liste over hva som faktisk må fikses i dag.
Dens kunstige intelligens gjelder også for funn fra dine eksisterende SAST, SCAog skannerverktøy, slik at teamene utvider i stedet for å erstatte sin nåværende stabel.
Håndheve – ShieldNull tillit ved utviklerens endepunkt
Utviklerens maskin er der en ondsinnet pakke først kjøres, i det øyeblikket npm install kjører, lenge før noe når build-filen. pipelineXygeni Shield bringer avhengighetsbrannmuren til endepunktet.
Den evaluerer hver pakke når den hentes og blokkerer usikre eller ondsinnede installasjoner før skriptet etter installasjon kjører. Drevet av MEW (tidlig advarsel om skadelig programvare), Shield fanger opp ondsinnede pakker ved hjelp av AI-verdier som fungerer før en signatur finnes. Den håndhever også MCP-tillatelseslister, blokkerer upålitelige AI-ferdigheter og regelfiler, forhindrer uautoriserte AI-modeller og -agenter fra å kjøre, og kan isolere et kompromittert endepunkt automatisk når et kritisk varsel kommer, og dermed begrense hendelsen før den sprer seg i hele organisasjonen.
Hva du kan forvente på stand G-08 denne uken
- Debut i Wien: Live-demo av Xygeni AI Inventory. Se kartlagt AI-angrepsflaten din i sanntid, alle modeller, agenter, MCP-servere og AI-kodingsverktøy som organisasjonen din bruker, med risikoscore og relasjonsgrafer.
- Demo av Live Dependency Firewall. Se Shield evaluere og blokkere en skadelig pakke på endepunktet, før den installeres, før en signatur finnes.
- Fullstendig plattformgjennomgang. Se hvordan Xygeni oppdager, prioriterer og utbedrer sårbarheter, skadelig programvare, hemmeligheter og risiko i forsyningskjeden på tvers av AI-native løsninger. SDLCs, fra IDE til produksjon.
- Snakk med teamet. Xygenis spesialister på AppSec og DevSecOps vil være på standen hele uken for samtaler om AI-generert code security, CI/CD beskyttelse, MCP-styring, risiko i programvareforsyningskjeden og moderne AppSec-arkitektur. Alexander, Agustin, Marcosog Jesus vil være der for å møte deg!
AI-nettsikkerhet i agenttiden: Spørsmålene verdt å stille i Wien
OWASP Global AppSec EU 2026 når et vendepunkt for AI-nettsikkerhet. OWASP Topp 10 for LLM-applikasjoner, OWASP Topp 10 for Agentic Apps (2026) og OWASP MCP Topp 10 er alle levende rammeverk nå, og de fleste organisasjoner har ennå ikke kartlagt eksponeringen sin mot noen av dem.
Spørsmålene sikkerhetsledere bør stille seg denne uken:
- Hvor er AI-en i din SDLC? De fleste organisasjoner kan ikke svare på dette med sikkerhet. Skygge-MCP-servere, ikke-godkjente modeller og usporede AI-agenter er den nye skygge-IT-en, og de kjører allerede i din pipelines.
- Hva skjer når AI-generert kode sender en sårbarhet? 40 % av AI-generert kode inneholder sikkerhetsproblemer. Uten SAST som forstår AI-genererte mønstre og IDE-nivå guardrails, disse sårbarhetene når produksjon raskere enn noensinne.
- Er AppSec-stakken din MCP-klar? MCP-servere har blitt en primær vektor for verktøyforgiftnings- og kommandoinjeksjonsangrep. Hvis sikkerhetsverktøyene dine ikke har et MCP-inventar og håndhevingslag, har du en blindsone som angripere allerede utnytter.
- Kan du produsere en AI-BOM for en revisor i dag? Regulatorer og enterprise Kjøpere begynner å spørre etter det. Organisasjonene som kan svare ja, vil ha en betydelig fordel innen samsvar og tillit.
Besøk Xygeni på OWASP Global AppSec EU 2026
Stand G-08 · 22.–26. juni · Wien, Østerrike
Stikk innom for en demonstrasjon, en samtale med teamet, eksklusive gaver eller bare en pause fra øktene. Hvis du vil garantere tid med en spesialist, kan du bestille en demonstrasjonstime i standen på forhånd. Xygeni.
Xygeni er plattformen som oppdager, prioriterer og håndhever AI-sikkerhet på tvers av programvareforsyningskjeden, fra AI-inventar og risikovurdering til håndheving av retningslinjer ved utviklerens endepunkt. Én plattform. Én risikomodell. Ett kontrollplan.
AI-SPM ser det. AI-sikkerhet gir det poeng. Shield stopper det.

FAQs
Hva er AI-sikkerhet i programvareutvikling?
AI-sikkerhet i programvareutvikling betyr å sikre både AI-verktøyene teamene dine bruker (modeller, agenter, MCP-servere, AI-kodingsassistenter) og koden disse verktøyene produserer. Det dekker AI-ressursoppdagelse, risikovurdering mot OWASP-rammeverk og håndheving av retningslinjer ved utviklerens endepunkt.
Hva er en AI-BOM?
En AI-stykliste (AI-BOM) er en maskinlesbar oversikt over alle AI-ressurser i en organisasjons SDLC (modeller, datasett, agenter, MCP-servere og AI-kodingsverktøy) med deres relasjoner, risikoscore og regulatorisk kartlegging. Det er raskt i ferd med å bli AI-æraens ekvivalent til SBOM.
Hva er MCP-sikkerhet?
MCP (Modellkontekstprotokoll) Sikkerhet refererer til praksisen med å sikre forbindelsene mellom AI-assistenter og eksterne verktøy, API-er og datakilder. MCP-servere har dukket opp som en primær angrepsvektor i 2025–2026, med dokumenterte feil knyttet til verktøyforgiftning og kommandoinjeksjon på tvers av en betydelig andel av offentlige MCP-servere.
Hva er Xygeni AI-sikkerhet?
Xygeni AI Security er en plattform som oppdager, scorer og håndhever AI-sikkerhet på tvers av programvareforsyningskjeden. Den kombinerer AI-SPM (AI Security Posture Management) for lager- og AI-BOM-generering, AI-risikoscoring i tråd med OWASP LLM og MCP Top 10-rammeverkene, og Shield for håndheving av nulltillitspolicy på utviklerens endepunkt.
Hva er slopsquatting?
Slopsquatting er et angrep der ondsinnede aktører registrere pakkenavn som AI-kodingsassistenter sannsynligvis vil hallusinere eller foreslå, rettet mot utviklere som installerer AI-anbefalte avhengigheter uten verifisering.
