






Utviklere som jobber med Azure DevOps Repos kjenner utfordringen: det er vanskelig å balansere leveringshastighet med sikkerhet. Manuelle skanninger avbryter arbeidsflyten, bytting av verktøy ødelegger fokus, og venting på rapporter bremser alt. Derfor introduserte Xygeni Managed Scans for Azure DevOps, en enkel, automatisert måte å sikre Azure Reposene dine uten å forlate miljøet ditt. Med Xygenis Med Azure-sårbarhetsskanning kan team skanne, oppdage og fikse risikoer automatisk, alt fra samme grensesnitt.
Azure DevOps-reposer: Sikkerhet som passer utviklernes arbeidsflyt
Sikkerhet føles ofte som en barriere mellom kode og levering. De fleste verktøy krever manuell oppsett, ekstern dashboards, eller komplekse skript som bremser utviklingen. Utviklere bør imidlertid ikke måtte ofre hastighet for beskyttelse.
Xygeni Managed Scans løser dette problemet ved å bringe sikkerhetsskanning direkte inn i Azure DevOps Repos. Med andre ord, du kobler bare til Azure Reposene dine, og Xygeni klarer restenDen oppretter arbeidsflyter automatisk, skanner etter sårbarheter og rapporterer resultater i sanntid. Som et resultat får du full dekning med minimal innsats.
Dermed kan utviklere endelig holde fokuset der det hører hjemme, og sende sikker kode raskere, uten manuell konfigurasjon. Samtidig får sikkerhetsteamene den innsikten de trenger, uten å legge til friksjon i prosessen.
Hvorfor sikkerhet ofte bremser utviklingen (og hvordan du kan fikse det)
Sikkerhetsskanning bør ikke tvinge deg til å legge igjen verktøyene dine eller vente på resultater. Likevel er utviklere i mange tilfeller fortsatt avhengige av skript eller eksterne integrasjoner for å oppdage sårbarheter. Følgelig skjer skanninger sent i prosessen, funnene er spredte, og teamet bruker mer tid på å administrere skannere enn på å skrive kode.
Med administrerte skanninger i Azure DevOps endrer Xygeni dette. I stedet for å bytte mellom verktøy, kan utviklere nå koble til organisasjonen sin, autorisere tilgang og skanne repositorier automatisk. I tillegg er det ikke behov for ekstra oppsett, CLI-kommandoer eller ... YAML filer å vedlikeholde. Som et resultat blir sikkerhet en del av arbeidsflyten snarere enn en hindring.
Administrerte skanninger for Azure DevOps-reposer: Enkel, automatisert, integrert
Til slutt møter enkelhet automatisering. Xygeni Managed Scans er utformet for å integreres naturlig i Azure DevOps Repos-arbeidsflyten din. For eksempel fra Xygeni dashboard, Du kan opprette en integrasjon ved kun å bruke organisasjonsnavnet ditt og et tilgangstoken.
Når den er tilkoblet, administrerer Xygeni automatisk alt bak kulissene. Den oppretter skannearbeidsflyter, genererer sikre tokener og laster opp resultatene til din dashboardDerfor er det ikke behov for manuell konfigurasjon eller ekstern oppsett. Kort sagt, dette er Azure-sårbarhetsskanning innebygd direkte i ditt eksisterende DevOps-miljø.
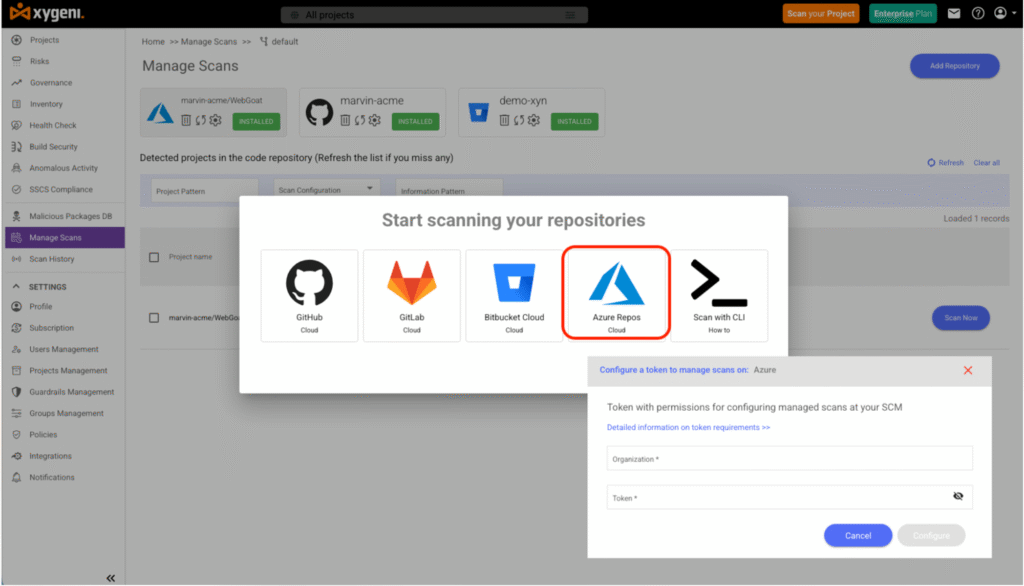
Xygeni Managed Scans er utformet for enkelhet. Fra Xygeni dashboard, kan du opprette en integrasjon med Azure DevOps Repos ved å bare bruke organisasjonsnavnet ditt og et tilgangstoken. Når den er tilkoblet, administrerer Xygeni automatisk alt bak kulissene:
- Oppretter skannearbeidsflytene direkte i Azure-reposene dine.
- Genererer en sikker
XYGENI_TOKENfor å autentisere skanninger. - Laster opp alle resultater automatisk til Xygeni-plattformen.
Ingen skript, ingen manuell konfigurasjon og ingen ekstern oppsett. Alt administreres i WebUI, noe som gjør Azure-sårbarhetsskanning til en innebygd del av DevOps-flyten din.
Hvordan utviklere kan kjøre administrerte skanninger i Azure Repos
Hvert team jobber forskjellig, så Xygeni tilbyr flere måter å skanne Azure-reposene dine på, alt automatisert og enkelt å kontrollere fra samme grensesnitt.
Skanninger på forespørsel
Trenger du å bekrefte et arkiv før du slår sammen eller publiserer? Bare klikk på Skann nå.
Xygeni kjører en arbeidsflyt direkte i repositoriet ditt, skanner etter sårbarheter og laster opp resultatene til ditt dashboardPerfekt for ad hoc-analyse eller raske gjennomganger før større oppdateringer.
Planlagte skanninger
Hold kodebasen din sikker kontinuerlig med daglige planlagte skanninger.
Angi tiden én gang, så oppretter Xygeni automatisk arbeidsflyten i Azure DevOps Repos. Skanninger kjøres daglig, oppdager nye risikoer tidlig og varsler teamet ditt gjennom varsler.
Skanner på pull- eller mergeforespørsler
Flytt sikkerheten enda lenger til venstre ved å skanne hver pull request.
Når en gren slås sammen med standardgrenen, kjøres skanningen automatisk, noe som forhindrer at usikker kode slås sammen. Utviklere holder seg raske, og Azure-sårbarhetsskanningen din holder tritt med hver endring.
Hvorfor det er viktig: Reelle fordeler for utviklere
| Problem | Før | Med Xygeni-administrerte skanninger |
|---|---|---|
| Oppsett | Manuelle skript og tokens | Ett-klikks integrasjon med Azure Repos |
| Speed | Trege, eksterne skanninger | Øyeblikkelige automatiserte skanninger i Azure DevOps |
| Synlighet | Rapporter spredt på tvers av verktøy | Resultater sentralisert i Xygeni Dashboard |
| Utbedring | Manuelle rettelser | Auto-remediering med Xygeni Bot |
| Politikk kontroll | Inkonsekvente regler | Unified guardrails på tvers av alle prosjekter |
Ved å holde skanningen inne i Azure DevOps, eliminerer Xygeni kontekstbyttet som bremser team. Som et resultat kan utviklere oppdage og fikse sårbarheter direkte i Azure DevOps Repos-arbeidsflyten.
Beste fremgangsmåter for skanning etter sårbarheter i Azure
For å få mest mulig ut av administrerte skanninger, bør du behandle dem som en integrert del av arbeidsflyten din. Konfigurer skanninger tidlig, planlegg dem regelmessig og overvåk resultatene kontinuerlig for å opprettholde sterke CI/CD sikkerhet.
| Kategori | Best Practice | Hvorfor det gjelder |
|---|---|---|
| Access Control | Bruk omfangsdefinerte tokener for integrasjoner | Reduser risikoen for overeksponerte tillatelser |
| Automatisering | Planlegg daglige skanninger | Oppretthold kontinuerlig beskyttelse |
| Pull Requests | Aktiver skanning ved sammenslåinger | Oppdag sårbarheter før utrulling |
| Avhengighetssikkerhet | Sjekk biblioteker og oppdateringer | Forhindre sårbare komponenter |
| Påminnelser | Angi varsler for fullførte skanninger | Hold utviklerne informert |
| Guardrails | Blokker usikre sammenslåinger | Håndhev konsekvente retningslinjer |
Sikre kode uten å bremse ned
Sikkerhet skal aldri gå på bekostning av utviklerhastighet. Xygeni Managed Scans for Azure DevOps bringer Azure-sårbarhetsskanning til der utviklerne dine allerede jobber, slik at de holder seg raske og sikre samtidig.
Koble til Azure-reposene dine, automatiser skanningene dine, og la Xygeni håndtere resten.
Planlegg demoen din i dag og se hvordan Xygeni automatiserer sikkerhet på tvers av Azure DevOps pipelines.
Har du spørsmål om Azure-sikkerhet?

