






Innholdsfortegnelse
Sårbarhetshåndtering har lenge vært hjørnesteinen i å sikre applikasjonssikkerhet. Tradisjonelt har organisasjoner fokusert på å identifisere og oppdatere sårbarheter for å beskytte sine digitale eiendeler. Men etter hvert som det digitale landskapet utvikler seg, utvikler også truslene som lurer i det seg.
Application Security Posture Management (ASPM) er en innovativ tilnærming som analyserer sikkerhetssignaler på tvers av programvareutvikling, distribusjon og drift. Hovedmålet er å forbedre synligheten, håndtere trusler effektivt og håndheve kontroller, slik at organisasjoner kan håndtere risiko bedre.
Etter hvert som applikasjoner blir stadig mer komplekse, med sikkerhetsverktøy og ansvar spredt på tvers av ulike grupper, ASPM fremstår som en løsning for å gi et samlet perspektiv på applikasjonssikkerhet.
Utviklingen av ASPMMer enn bare sårbarheter
I den tidlige tiden av digital transformasjon var hovedfokuset funksjonalitet og rask utrulling. Etter hvert som bedrifter kappløp om å digitalisere, ble sikkerhet ofte satt i bakgrunnen. Sårbarhetshåndtering, prosessen med å identifisere og rette programvarefeil, var den primære forsvarsmekanismen. Etter hvert som cybertruslene ble mer sofistikerte, ble det imidlertid tydelig at det å bare rette sårbarheter var som å tette hull i et synkende skip. Behovet for en mer helhetlig tilnærming var tydelig. Denne erkjennelsen markerte starten på Application Security Posture Management (ASPM).
Mens sårbarhetshåndtering fokuserer på å identifisere og utbedre programvarefeil, ASPM omfatter et bredere spekter av sikkerhetsaspekter.
Konfigurasjonshåndtering: Den ubesungne helten
Et av de mest oversette aspektene ved applikasjonssikkerhet er konfigurasjonshåndtering. En perfekt sikker applikasjon kan bli sårbar på grunn av en enkel feilkonfigurasjon. For eksempel, i I 2017 avslørte en feilkonfigurert Amazon Web Services (AWS) S3-bøtte personopplysningene til over 198 millioner amerikanske velgereHendelsen understreket viktigheten av å konfigurere applikasjoner og tilhørende infrastruktur på en sikker måte.
ASPM Verktøy automatiserer konfigurasjonsadministrasjonsprosessen, overvåker kontinuerlig applikasjoner, verktøy og infrastruktur for feilkonfigurasjoner og varsler administratorer om potensielle risikoer. Bedrifter kan redusere angrepsflaten betydelig ved å sikre at enhver konfigurasjon er i henhold til beste praksis.
Samsvarskontroller: Navigering i den regulatoriske labyrinten
Den digitale tidsalderen har innført en rekke forskrifter som tar sikte på å beskytte brukerdata. Fra personvernforordningen (GDPR) i Europa i henhold til Californias forbrukervernlov (CCPA) i USA må bedrifter sørge for at applikasjonene deres overholder mange forskrifter.
ASPM spiller en sentral rolle i å sikre samsvar. Moderne ASPM verktøy har samsvarsmoduler som kontinuerlig overvåker applikasjoner, og sørger for at de overholder regelverket standards. Det beskyttet ikke bare selskapet mot potensielle brudd, men også mot store bøter fra myndighetene.
Integrering av trusselinformasjon: Ligge ett skritt foran
I katt-og-mus-spillet, altså nettsikkerhet, er det avgjørende å ligge ett skritt foran motstanderne. Tradisjonell sårbarhetshåndtering er reaktiv og håndterer trusler når de dukker opp. I motsetning til dette, ASPM, med sin integrerte trusselintelligens, lar bedrifter være proaktive.
ASPM Verktøyene gir sanntidsinnsikt i nye trusler ved å integrere med trusselinformasjonsplattformer. Det sikrer at bedrifter ikke bare reagerer på trusler, men også forutser dem.
Håndhevelse av sikkerhetspolicyer: Et enhetlig forsvar
Det er en enorm utfordring å sørge for at sikkerhetspolicyer håndheves på ensartet måte på tvers av applikasjoner, spesielt for store enterprises med et viltvoksende applikasjonslandskap. ASPM forenkler denne utfordringen. Med policyansvarlige, ASPM Verktøyene sikrer at sikkerhetspolicyer, enten de er relatert til autentiseringsprotokoller eller datatilgangstillatelser, brukes konsekvent.
Ved å integrere ASPM inn i programvareutviklingssyklusen (SDLC), kan organisasjoner håndheve en enhetlig sikkerhetspolicy på tvers av alle sine SDLC eiendeler på flere måter:
- Sentralisert synlighet: ASPM verktøy gir en sentralisert dashboard som gir et helhetlig bilde av sikkerhetssituasjonen til alle applikasjoner på tvers av SDLCDet lar sikkerhetsteam raskt identifisere sårbarheter, feilkonfigurasjoner og problemer med manglende samsvar.
- Integrasjon med utviklingsverktøy: ASPM løsninger kan være integrert med populære utviklingsverktøy og plattformer, og sørger for at sikkerhetskontroller er en del av den vanlige utviklings- og distribusjonsprosessen
- Utbedring: Noen ASPM Løsningene tilbyr støtte for utbedring. Når det oppdages et sikkerhetsproblem eller en feilkonfigurasjon, kan verktøyet gi detaljerte utbedringstrinn eller til og med fikse problemet automatisk.
- Konsekvent rapportering: ASPM Verktøyene genererer konsistente og detaljerte rapporter om sikkerhetstilstanden til applikasjoner. Det sikrer interessentene forstå organisasjonens sikkerhetsstatus for applikasjoner fra utviklere til toppledelsen.
Hvorfor ASPM er avgjørende i dagens digitale landskap
I dagens digitale tidsalder gjennomgår bedrifter en rask digital transformasjon. Fra e-handelsplattformer til mobilbank har applikasjoner blitt ryggraden i moderne enterprises.
Etter hvert som bedrifter i økende grad er avhengige av applikasjoner for å drive vekst, blir sikkerheten til disse applikasjonene avgjørende. ASPM vil være kompasset som veileder dem mot en trygg og velstående fremtid.
Forretningsargumentet for ASPM
Analyse av forretningsmodellen for ASPM avslører dens dyptgående innvirkning på merkevareomdømme, økonomisk stabilitet og operasjonell robusthet. Dette er overbevisende grunner til hvorfor ASPM er en uunnværlig ressurs for moderne bedrifter:
Beskytter merkevarens omdømmeI en tid der datainnbrudd skaper overskrifter, kan en bedrifts omdømme bli svertet over natten på grunn av et enkelt sikkerhetsbrudd. ASPM sørger for at applikasjoner er sikre, og beskytter merkevarens image og troverdighet i øynene til kunder og interessenter.
Økonomiske implikasjonerDatainnbrudd kan føre til store bøter, spesielt med forskrifter som GDPR på plass. Utover bøter kan bedrifter bli utsatt for søksmål, erstatningskrav og tap av virksomhet, noe som er sett i eksempler fra den virkelige verden. ASPM fungerer som en økonomisk sikkerhet, sikrer samsvar og reduserer risikoen for kostbare brudd.
Operativ kontinuitetEn sikkerhetshendelse kan forstyrre forretningsdriften, noe som fører til nedetid og tap av inntekter. Ved å sørge for at applikasjoner er sikre, ASPM sikrer driftskontinuitet, slik at bedrifter kan fungere sømløst.
Implikasjoner fra den virkelige verden: Casestudier
Å dykke ned i casestudier gir et levende bilde av utfordringene og konsekvensene bedrifter står overfor innen applikasjonssikkerhet. Noen bemerkelsesverdige hendelser understreker den kritiske betydningen av robuste Application Security Posture Management ASPM er:
Equifax dataovertredelseI 2017 ble Equifax, et av de største kredittopplysningsbyråene, utsatt for et datainnbrudd som eksponerte personopplysningene til 147 millioner mennesker. Innbruddet ble tilskrevet en sårbarhet i en åpen kildekode-komponent mye brukt av Fortune 100-selskaper innen utdanning, offentlig sektor, finansielle tjenester, detaljhandel og media. Ettervirkningene så Equifax' markedsverdi falle med 4 milliarder dollar, og selskapet brukte over 1.4 milliarder dollar i kostnader etter bruddet. En effektiv ASPM Strategien kunne ha identifisert og utbedret sårbarheten, og dermed forhindret innbruddet.
Capital One-databruddI 2019 ble Capital One, en stor finansinstitusjon, utsatt for et datainnbrudd som eksponerte dataene til over 100 millioner kunder. Innbruddet skyldtes en feilkonfigurert infrastruktur som støtter en webapplikasjon. ASPM, med fokus på IaC konfigurasjonsstyring, kunne ha forhindret en slik feilkonfigurasjon.
Toyota flere datainnbruddI juni 2023, Toyota avslørte et datainnbrudd påvirket kundenes informasjon fra februar 2015 til mai 2023 på grunn av et feilkonfigurert skymiljø. Men i fjor gjorde Toyota også rapporterte at kunders personopplysninger kan ha blitt eksponert eksternt etter at en tilgangsnøkkel var offentlig tilgjengelig på GitHub i nesten fem år. Løsninger som Xygeni støtte IaC konfigurasjonshåndtering og hemmelighetsdeteksjon kunne ha identifisert og støttet utbedring av disse bruddene.
Den strategiske verdien av ASPM
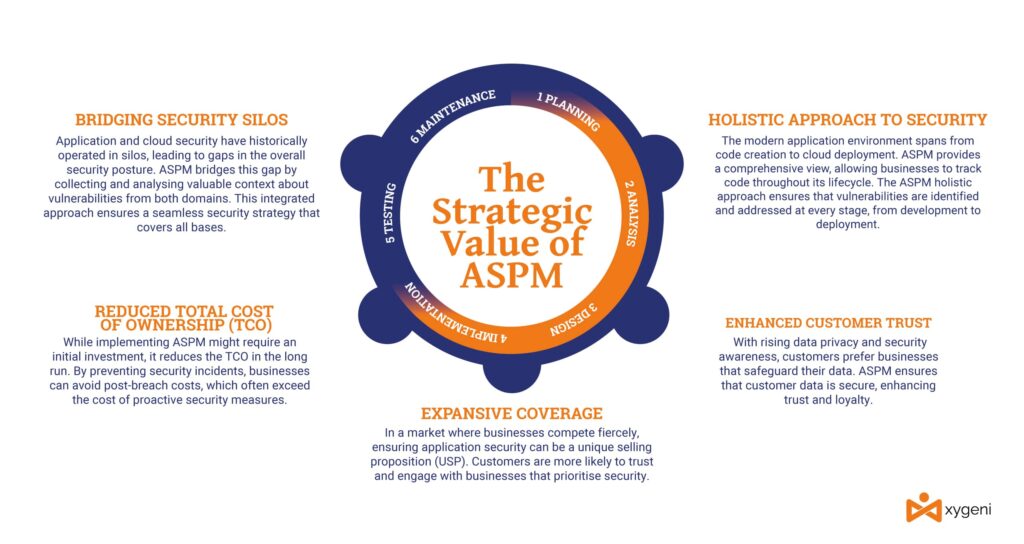
Bedrifter står overfor utfordringene med raske teknologiske fremskritt og det stadig utviklende trussellandskapet. Etter hvert som det digitale fotavtrykket til enterprises utvides, og det samme gjør kompleksiteten ved å sikre applikasjonssikkerhet. Det er der ASPM blir uunnværlig for å sørge for:
KonkurransefordelI et marked der bedrifter konkurrerer hardt, kan det å sørge for applikasjonssikkerhet være et unikt salgsargument (USP). Kunder har større sannsynlighet for å stole på og samarbeide med bedrifter som prioriterer sikkerhet.
Ifølge den nyeste CISO-undersøkelser, 84% av CISOs sier at de blir kalt inn i salgsoppdrag knyttet til å avslutte salget av selskapets produkter, og 96 % av CISOs sier at potensielle kunder vurderer organisasjonens applikasjonssikkerhetsnivå når de foretar kjøpcisioner.
Forbedret kundetillitMed økende bevissthet rundt datapersonvern og -sikkerhet foretrekker kundene bedrifter som beskytter dataene deres. ASPM sørger for at kundedata er sikre, noe som styrker tillit og lojalitet.
Holistisk tilnærming til sikkerhetDet moderne applikasjonsmiljøet spenner fra kodeoppretting til skydistribusjon. ASPM gir en omfattende oversikt, slik at bedrifter kan spore kode gjennom hele livssyklusen. ASPM En helhetlig tilnærming sikrer at sårbarheter identifiseres og håndteres i alle faser, fra utvikling til utrulling.
Brobygging av sikkerhetssiloerApplikasjons- og skysikkerhet har historisk sett operert i siloer, noe som har ført til hull i den generelle sikkerhetssituasjonen. ASPM bygger bro over dette gapet ved å samle inn og analysere verdifull kontekst om sårbarheter fra begge domener. Denne integrerte tilnærmingen sikrer en sømløs sikkerhetsstrategi som dekker alle baser.
Reduserte totale eierkostnader (TCO): Mens man implementerer ASPM Selv om det kan kreve en initial investering, reduserer det de totale eierkostnadene på lang sikt. Ved å forhindre sikkerhetshendelser kan bedrifter unngå kostnader etter sikkerhetsbrudd, som ofte overstiger kostnadene ved proaktive sikkerhetstiltak.
Fra et forretningsperspektiv, ASPM er ikke bare et sikkerhetstiltak, men et strategisk imperativ. Gartner oppsummerer betydningen av ASPM ved å fremheve dens rolle i å gi bredere innsikt i applikasjonssikkerhet. ASPM tar for seg behovet for en dypere forståelse av applikasjoner, de ulike interessentene som er involvert i deres sikkerhet, og å samkjøre sikkerhetspraksis med organisasjonens mål for risikostyring.
Den mangefasetterte tilnærmingen til ASPMViktige komponenter og strategier
I den stadig utviklende verden av programvareutvikling, ASPM har dukket opp som et håpets fyrtårn. Men hva gjør ASPM så spesiell? Gjennom årene, ASPM Verktøyene har utviklet seg og tilbyr et bredere spekter av funksjonalitet.
I dag, gjennom automatisering, integrasjon og visualisering, ASPM Verktøyene gir organisasjoner muligheten til å navigere i det komplekse landskapet av applikasjonssikkerhet på en trygg måte.
Kjernefunksjoner hos ASPM
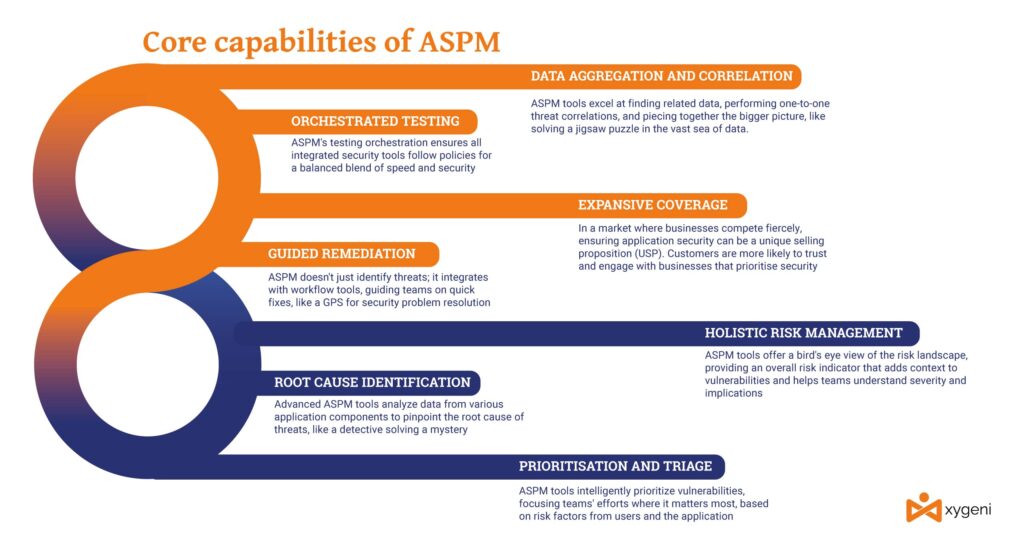
Noen av kjernefunksjonene til ASPM løsninger inkluderer:
Ekspansiv dekningForbi er dagene da sikkerhet bare var et kontrollpunkt i utviklingsfasen. Med ASPM, utvides sikkerhetsperspektivet. Det fokuserer ikke bare på de innledende stadiene av applikasjonsopprettelsen, men utvider årvåkenheten til CI/CD og skymiljøer. Tenk på det som å ha en sikkerhetsvakt ikke bare ved inngangen til en bygning, men som patruljerer hver etasje og hvert hjørne. Enten det er SCM plattformer, CI/CD eller skyinfrastruktur, ASPM sørger for at ingen stein blir liggende usnudd.
Orkestrert testingTenk deg å dirigere et orkester der alle musikerne spiller instrumentet sitt når de har lyst. Kaos, ikke sant? På samme måte må sikkerhetsverktøy spille i harmoni i programvareverdenen. ASPMs testorkestrering sikrer at alle sikkerhetsverktøy som er integrert i hele applikasjonens livssyklus, synger i harmoni. Den kontrollerer konfigurasjonen og driften basert på veldefinerte organisasjonspolicyer, noe som sikrer en harmonisk balanse mellom hastighet og sikkerhet.
Veiledet utbedringÅ identifisere et problem er halve jobben; den andre halvdelen er å fikse det. ASPM stopper ikke bare med å påpeke trusler. Den integreres med arbeidsflytverktøy, som de smarte systemene for feilsøking, som veileder team om potensielle løsninger. Det er som å ha en GPS for sikkerhetsproblemer, som viser deg den raskeste veien til løsning.
Dataaggregering og korrelasjonI det enorme datahavet kan det å finne relaterte informasjonsbiter være som å finne en nål i en høystakk. ASPM Verktøyene er dyktige til dette. De utfører ikke bare én-til-én trusselkorrelasjoner, men grupperer også data for å representere en komplett applikasjon, et team eller en leverandør. Det er som å legge et puslespill, og sørge for at hver brikke passer perfekt for å avsløre det større bildet.
Prioritering og triageIkke alle sårbarheter er skapt like. Noen utgjør en større trussel enn andre. ASPM Verktøyene har intelligensen til å prioritere disse sårbarhetene, truslene og feilkonfigurasjonene. De vurderer risikofaktorene som brukerne oppgir eller utleder fra applikasjonen, og sikrer at teamene fokuserer energien sin der det betyr mest.
Identifikasjon av rotårsakÅ behandle symptomer uten å forstå den underliggende årsaken er en midlertidig løsning. Noen avanserte ASPM Verktøy går i dybden og analyserer data fra ulike applikasjonskomponenter eller prosesstrinn for å finne den underliggende årsaken til en trussel. Det er som en detektiv som setter sammen ledetråder for å løse et mysterium.
Holistisk risikostyringRisiko er en uunngåelig del av forretningsdrift. Men med ASPM verktøy får organisasjoner et fugleperspektiv på risikolandskapet. Disse verktøyene gir ofte en samlet risikoindikator, som hjelper team med å måle sikkerhetstilstanden til komponenter eller hele applikasjoner. Det fremhever ikke bare sårbarheter; det gir dem kontekst, og hjelper team med å forstå alvorlighetsgraden og implikasjonene.
Tenk deg for eksempel en dashboard som viser ulike applikasjonskomponenter, programvareleverandører eller interne utviklingsområder i bedriften, hver med en fargekodet risikoindikator. En grønn prikk kan indikere et element uten kjente trusler, gul kan bety moderat risiko, og rød kan utheve kritiske problemer eller mistenkelig aktivitet. En utvikler introduserer en ny funksjon, og komponentens indikator blir grønn til gul, eller systemet sender et varsel til sikkerhetsansvarlig. Denne umiddelbare tilbakemeldingen ber teamet om å undersøke, og avslører den nye funksjonens mindre sårbarhet for datalekkasje.
Men ASPM stopper ikke der. Det kan gi ytterligere innsikt som:
Historisk data: Viser hvordan risikonivået til en komponent har endret seg over tid.
SammenligningsanalyseSammenligning av risikonivåene til ulike organisasjonskomponenter eller applikasjoner.
Prediktiv analyseBruk av tidligere data til å forutsi potensielle sårbarheter eller problemområder.
Unormal oppførselBruk av innsamlede hendelser for å identifisere aktivitet som avviker fra standard teamenes oppførsel og automatisering og kan representere et angrepsforsøk.
Dessuten, ASPM Verktøy kan integreres med andre bedriftsplattformer for å gjøre denne prosessen sømløs. Hvis for eksempel en kritisk sårbarhet oppdages, kan et automatisk varsel sendes til kommunikasjonsverktøy som Slack eller Microsoft Teams, noe som sikrer umiddelbar oppmerksomhet.
Utfordringer ved ASPM Implementering og integrering
Det er viktig å erkjenne at alle fyrtårn har sine skygger. Etter hvert som organisasjoner skynder seg å omfavne fordelene med ASPM, må de også være forsiktige med de potensielle fallgruvene som ligger foran dem. Men hva er disse utfordringene, og hvordan kan de påvirke reisen med å sikre applikasjoner?
SkaleringsgåtenTenk deg et bibliotek. I de første dagene, med bare noen få hundre bøker, administrasjon og katalogiseringloging er en lek. Men etter hvert som samlingen vokser til tusenvis og deretter millioner, blir oppgaven stadig mer krevende. På samme måte, etter hvert som mengden informasjon knyttet til sikkerhetstesting av applikasjoner øker, ASPM systemet kan bli overbelastet.
Utfordringen her er ikke bare det store volumet, men også kompleksiteten. Data multipliseres med hver nye applikasjonskomponent, integrasjon, verktøy eller oppdatering. Hvis ASPM Hvis løsningen ikke er utformet for å skaleres sømløst, kan organisasjoner oppleve at de drukner i en flom av data og sliter med å utvinne meningsfull innsikt. Det er som å ha et toppmoderne teleskop, men verdien avtar hvis det ikke kan håndtere rommets enorme størrelse.
Å tyde risikoens språkHver organisasjon har sin egen dialekt når det gjelder risiko. Noen kan være risikouvillige og trå varsomt med alt.cision, mens andre kanskje er mer eventyrlystne og villige til å ta kalkulerte sprang. Det vakre med ASPM ligger i dens evne til å identifisere og reagere på sikkerhetsproblemer. Men dette forutsetter en avgjørende faktor: organisasjonen må flytende snakke og forstå risikodialekten sin.
Hvis en organisasjon distribuerer ASPM uten å forstå risikotoleransen tydelig, er det som å sette seil uten kompass. De har kanskje det mest avanserte skipet (ASPM verktøy), men uten retning kunne de drive målløst eller gå rett inn i en storm.
IntegrasjonspuslespilletIntegrasjon er limet som binder sammen ASPM løsning på en organisasjons eksisterende infrastruktur. Men her er haken: ikke alle limtyper er skapt like. Mens ASPM lover brede integrasjonsmuligheter, men virkeligheten kan være blandet. Ulike leverandører tilbyr varierende omfang av integrasjon og funksjonalitet.
Tenk på det som å prøve å sette brikker fra forskjellige puslespill sammen. Noen passer kanskje perfekt, andre trenger kanskje litt kraft, og noen ikke. Hvis ASPM Hvis løsningen ikke integreres sømløst med eksisterende verktøy, plattformer og prosesser, kan den skape hull i sikkerhetssituasjonen. Det er som å ha et befestet slott med et toppmoderne sikkerhetssystem, men hele festningen er i fare hvis hovedporten ikke lukkes ordentlig.
Konklusjon og avsluttende bemerkninger
Application Security Posture Management (ASPM) fremstår som en ledestjerne i det enorme havet av programvaresikkerhet. Den lover et samlet syn på applikasjonssårbarheter og trusler mot programvarens forsyningskjede, en symfoni av orkestrert testing og et kompass for risikostyring. Men som med enhver reise, finnes det potensielle stormer å navigere. Utfordringene med skalering, forståelse av risikodialekter og sikring av sømløs integrasjon kan sette enhver organisasjons mot på prøve.
Disse utfordringene er imidlertid ikke uoverstigelige. Med en klar forståelse av ens risikolandskap, en commitfokus på integrasjon og en fremtidsrettet tilnærming til skalerbarhet, kan organisasjoner utnytte den fulle kraften i ASPMDet handler om å erkjenne at selv om verktøyet er kraftig, utløses dets sanne potensial når det skreddersys til en organisasjons unike behov.
Kartlegge kursen fremover
Når vi står ved et veikryss mellom innovasjon og sikkerhet, er oppfordringen til handling tydelig: Omfavn ASPM, men gjør det med bevissthet og forberedelse. Dykk dypt inn i dens evner, forstå dens potensielle fallgruver og stak ut en kurs som er i samsvar med bedriftens mål. I dette stadig utviklende landskapet av trusler og løsninger, la ASPM vær din betrodde allierte, og veiled deg mot en fremtid der applikasjoner ikke bare er funksjonelle, men også sikre.
Så, til alle organisasjoner som ønsker å styrke programvareforsvaret sitt: Sett seil med ASPM, men sørg for at du har de riktige kartene, det riktige mannskapet og den riktige tankegangen for å navigere reisen videre. Horisonten av sikker programvare venter!
