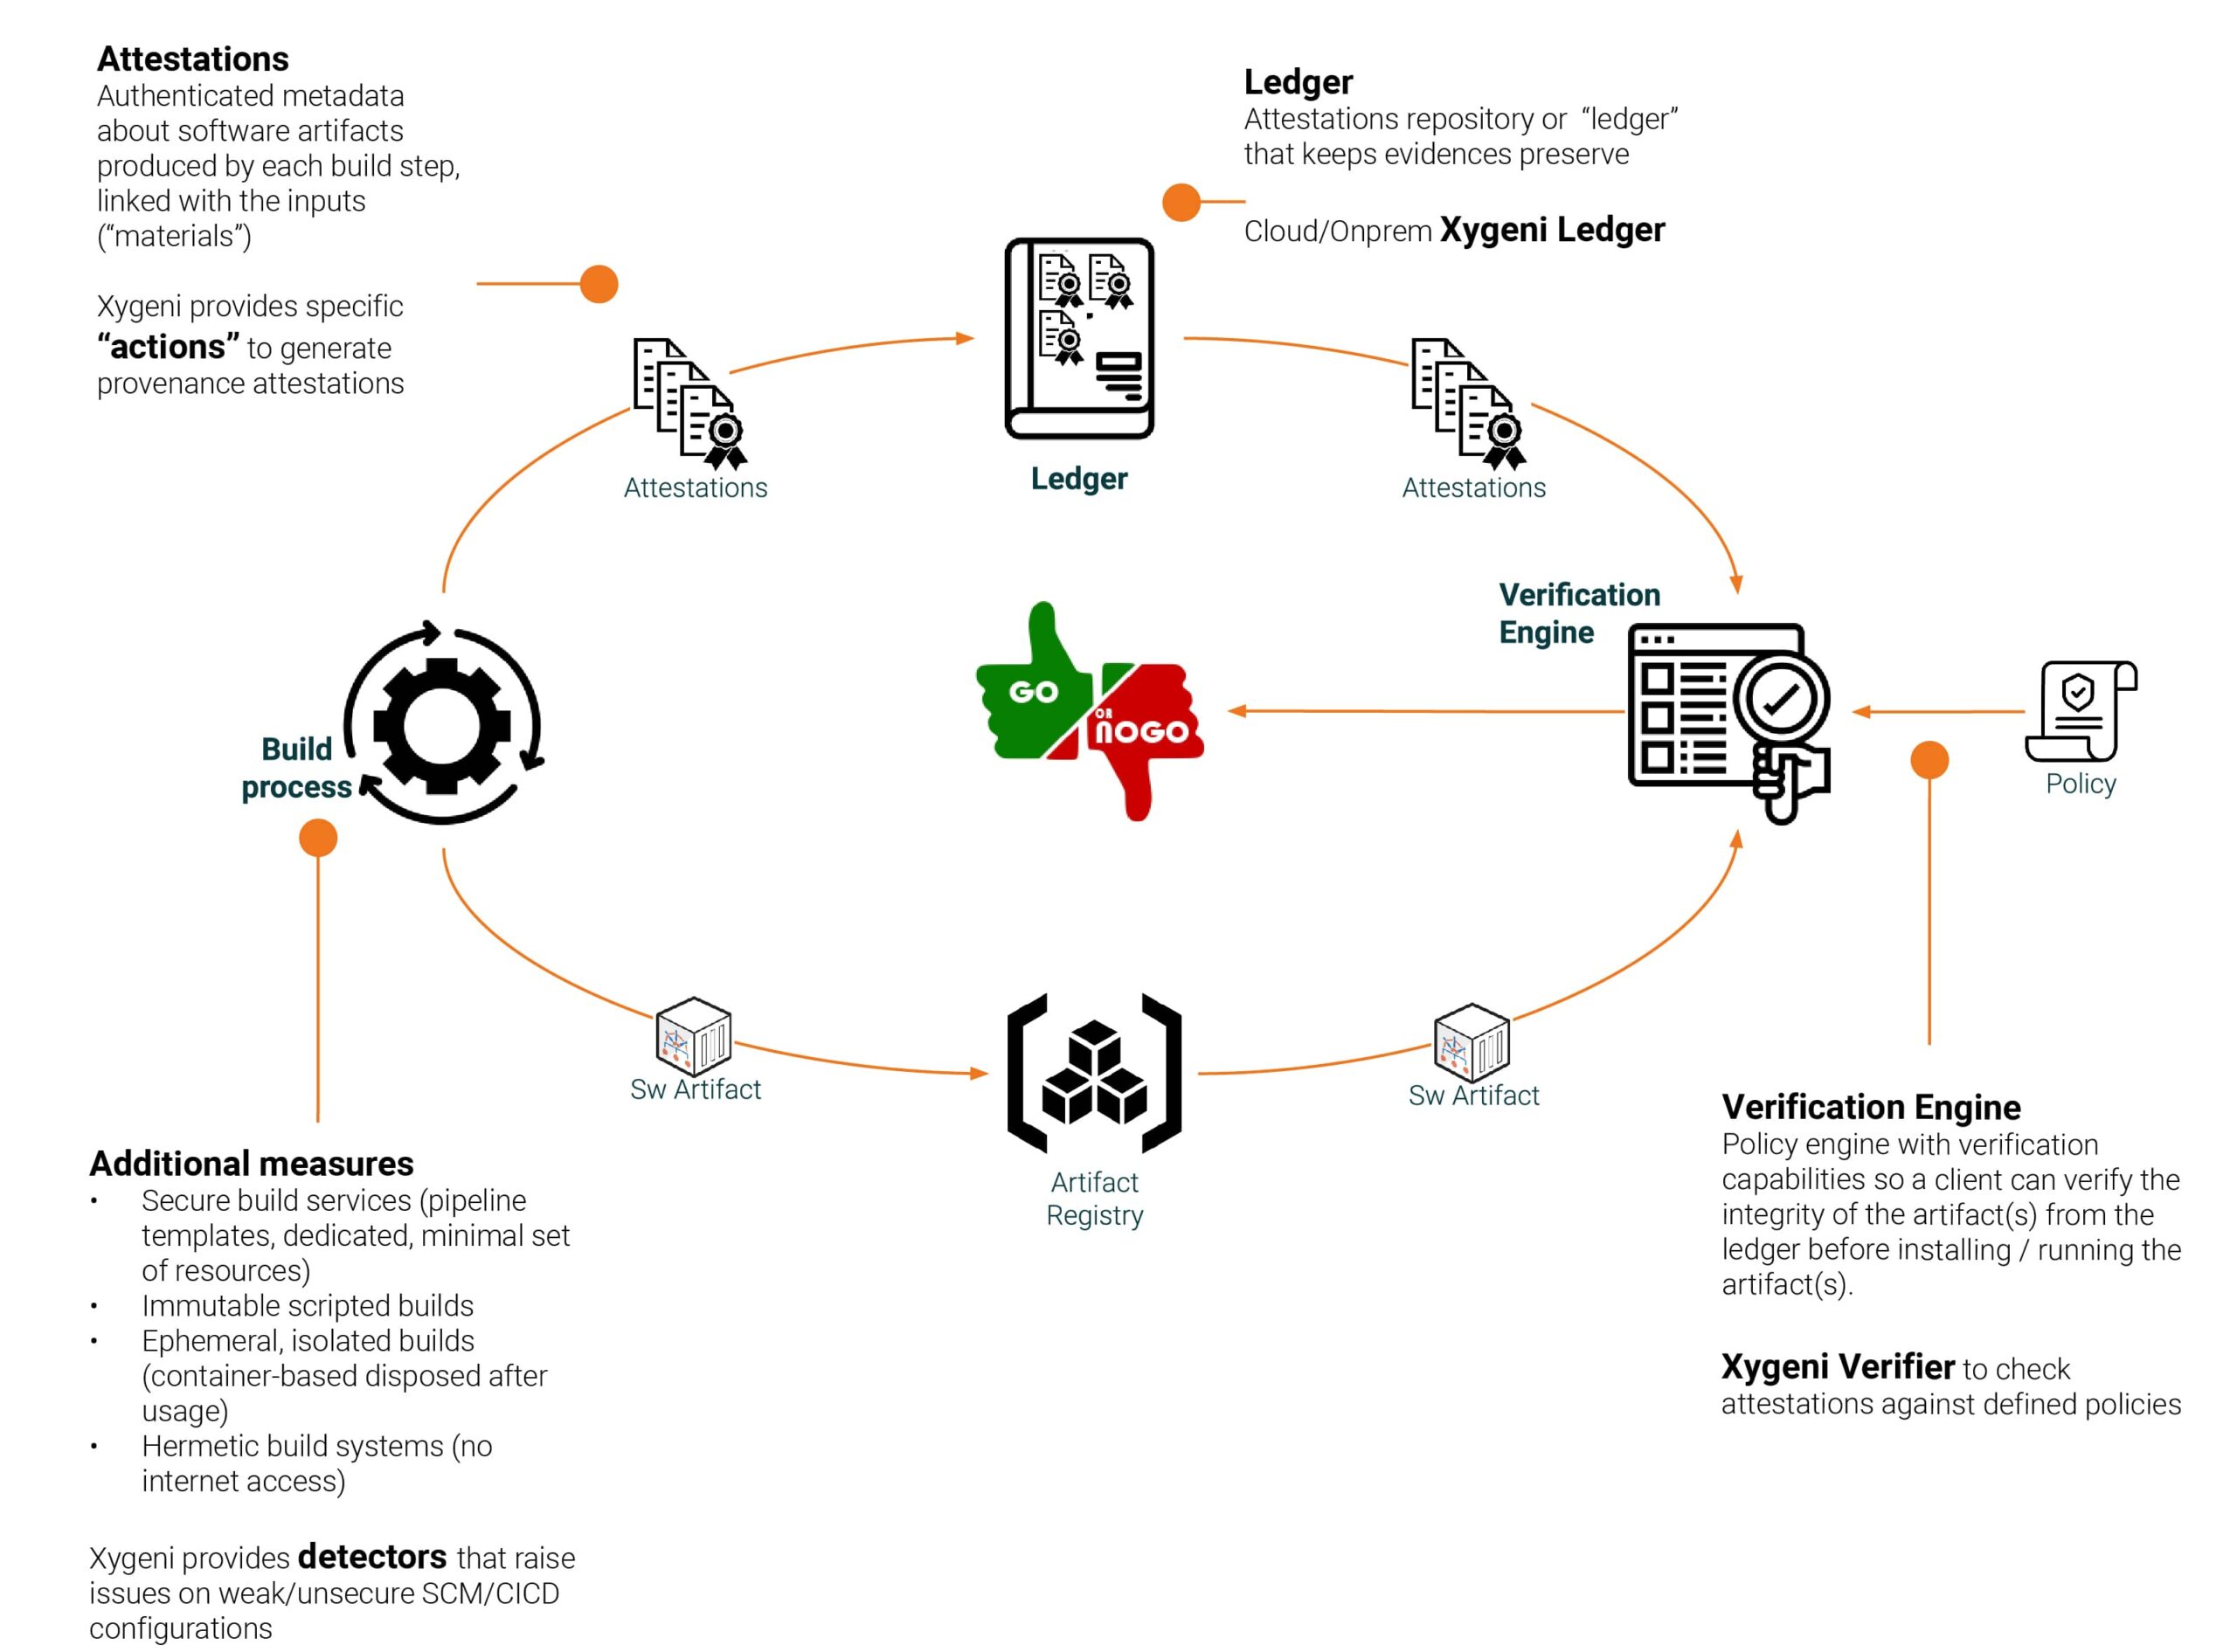
Livssyklusen for sikker programvareutvikling (SDLC) eksemplifiserer en helhetlig tilnærming, som integrerer sikkerhetspraksis og -prinsipper på tvers av alle faser av programvareutvikling og -distribusjon. Blant disse er byggefasen spesielt viktig. Det er der kildekoden transformeres til binærkode, noe som legger grunnlaget for utførelse. Denne fasen er avgjørende for å bygge inn sikkerhet i programvaren, og involverer grundig kodeundersøkelse for sårbarheter, håndheving av sikkerhetspolicyer og sikring av at sikkerhetshensyn er grunnleggende, snarere enn retrospektive tanker.
Betydningen av Build Security i programvareutvikling
Build security er avgjørende for å lage sikker programvare, fungere som et proaktivt forsvar mot potensielle sårbarheter og sikre samsvar med standards. Denne fasen av utviklingsprosessen utgjør den største risikoen for kodens integritet og konfidensialitet. En feil kan spre kompromittert programvare vidt og bredt, noe som gjør det avgjørende å sikre denne fasen for å beskytte sluttbrukere og opprettholde tillit og samsvar. Dessuten er byggefasen avgjørende for å redusere risikoer knyttet til programvarens forsyningskjede, der sårbarheter i enhver del kan ha omfattende implikasjoner. build security legger grunnlaget for fremtidig innovasjon, slik at organisasjoner kan utvikle utviklingspraksisene sine på en trygg måte.
Fremheve konsekvenser i den virkelige verden
Det kritiske ved robusthet build security Tiltakene illustreres levende av hendelser som SolarWinds Orion-bruddet, Codecov Bash Uploader-kompromitteringen, Event-Stream-hendelsen, Equifax-databruddet og spesielt Ledger-angrepet. Disse eksemplene tjener som sterke påminnelser om de vidtrekkende konsekvensene av sikkerhetsforsømmelser i byggefasen, fra å legge til rette for angrep i forsyningskjeden til å eksponere sensitive data i massiv skala.
Ledger-angrepet illustrerer en sofistikert utnyttelse av sårbarheter i programvareforsyningskjeden, og markerer en betydelig hendelse innen cybersikkerhet. Angriperne startet med et spear phishing-angrep som var rettet mot en tidligere Ledger-ansatts NPM-konto, og klarte å publisere skadelige versjoner av Ledgers programvareverktøy for tilkobling. Dette bruddet resulterte i tap av minst 600 000 dollar fra brukernes maskinvarelommebøker. I motsetning til direkte angrep på byggeprosessen, utnyttet denne hendelsen tilliten som er plassert i tredjepartsavhengigheter og programvareforsyningskjeden, og understreket de nyanserte truslene moderne programvareutvikling står overfor. Bruddet avslørte ikke bare den kritiske viktigheten av å sikre programvareavhengigheter, men fremhevet også behovet for strenge tilgangskontroller, legitimasjonsadministrasjon og proaktiv overvåking av tredjepartskomponenter. Ledger-hendelsen tjener som en sterk påminnelse om de potensielle konsekvensene av å overse sikkerheten i programvareforsyningskjeden og viktigheten av å iverksette omfattende sikkerhetstiltak for å beskytte mot både direkte og indirekte angrep.
Blant de mest omfattende og sofistikerte angrepene i nyere tid, forsøkte SolarWinds Orion-bruddet å utnytte sårbarheter i byggeprosessen til SolarWinds-programvaren. Angripere plantet den dårlige koden gjennom byggesystemet under oppdateringen av programvaren og sendte den ut til 18 000 kunder, inkludert store offentlige etater og selskaper. Det fremhevet hvor farlige og omfattende slike angrep på forsyningskjeder kan være.
Codecov er et program for testing av kodedekningstiltak som har blitt hacket. Angripere klarte å endre Bash Uploader-skriptet og lykkes med å eksfiltrere data fra potensielt tusenvis av klientmiljøer. Dette hacket understreker dermed hvordan byggeverktøy kan være en potensiell risiko og beviser at integriteten til byggeskript og verktøy må sikres.
I tilfellet med Event-Stream-hendelsen ble en enormt populær NPM-pakke kompromittert. I denne pakken overlot en opprinnelig vedlikeholder kontrollen til en angriper som utga seg for å være en ivrig vedlikeholder. Senere injiserte angriperen en nyttelast i pakken som hadde ondsinnede hensikter, rettet mot en bestemt kryptovalutaplattform. Dette er et perfekt eksempel på en casestudie som viser risikoprofilen til avhengighetssårbarhetene og et realistisk nivå av kontroll som et selskap bør utføre på tredjepartspakker og vedlikeholdere.
Equifax-databruddet, selv om det strengt tatt ikke var en sårbarhet i byggefasen, ble mye verre av at et tredjepartsbibliotek som burde vært oppdatert og var sårbart (i dette tilfellet Apache Struts) ikke ble oppdatert. Dette påvirket hele 147 millioner mennesker. Equifax-bruddet er i enhver forstand en advarsel om avhengighetshåndtering.
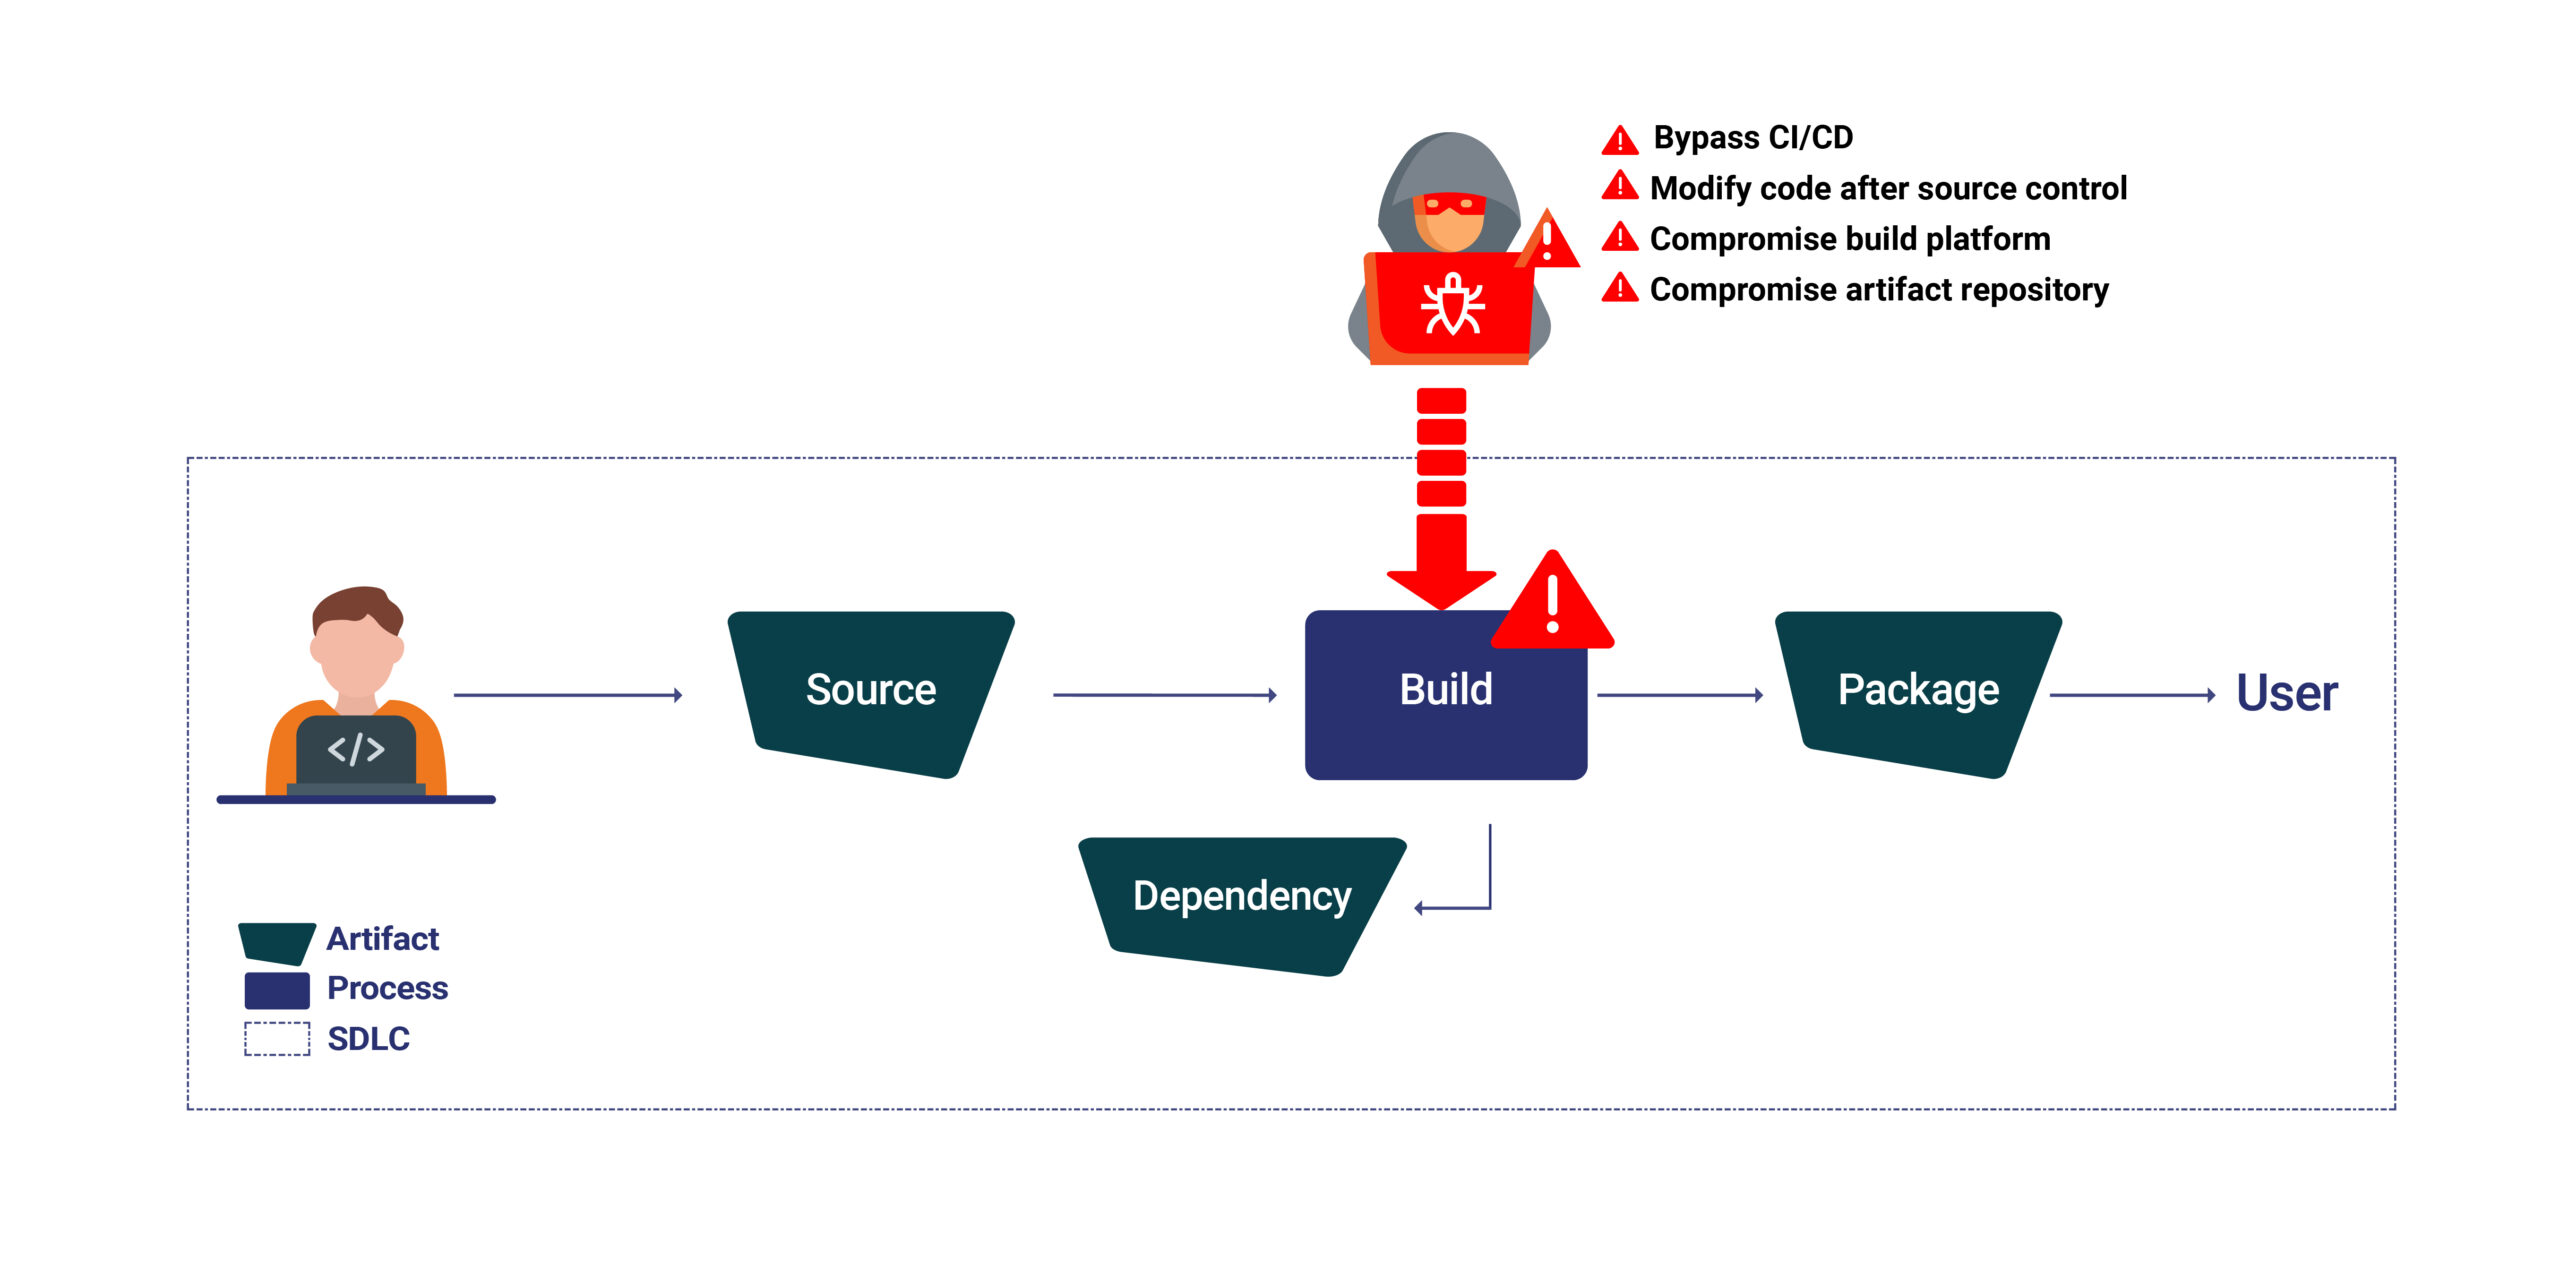
I det intrikate nettverket av moderne programvareutvikling står byggefasen som et avgjørende punkt der kildekoden transformeres til kjørbar programvare. Denne fasen handler ikke bare om kompilering, men også om å sikre sikkerheten og integriteten til sluttproduktet. Å erkjenne de vanlige truslene man står overfor i denne fasen er avgjørende for å opprettholde robuste løsninger. software supply chain securityFor å få et dypere innblikk i disse truslene og omfattende strategier for begrensning, bør du vurdere å utforske detaljert innsikt iTrusler mot programvareforsyningskjeden i byggefasen.
omgåelsen CI/CD PipelinesOmgåelse av sikkerhetstiltakene til CI/CD Prosessene lar angripere injisere ondsinnet kode direkte i bygget, og omgå viktige sikkerhetskontroller.
Endre kode etter kildekodekontroll: Endringer gjort i kildekoden etter at den commitTiltak mot kildekontroll kan introdusere uautoriserte endringer og undergrave programvarens integritet.
Å kompromittere byggeprosessenDirekte manipulering av byggeprosessen kan føre til innsetting av ondsinnet kode, manipulering av byggets opprinnelse eller fullstendig avbrudd i prosessen.
Kompromitterende artefaktlagre: Uautorisert tilgang til, eller manipulering av, artefaktlagre kan forstyrre distribusjonsprosessen og introdusere kompromittert programvare i forsyningskjeden.
Forgiftet Pipeline Henrettelse (PPE): En dypere trussel
Forgiftet Pipeline Utførelsessårbarhet (PPE) materialiserer seg når angripere manipulerer byggeprosessen, enten ved å endre CI/CD pipeline konfigurasjon direkte (Direkte PPE, eller D-PPE) eller ved å endre filer pipeline referanser (indirekte PPE, eller I-PPE). Slike angrep kan kompromittere programvarens integritet alvorlig, noe som gjør tidlig deteksjon og beskyttelsesmekanismer avgjørende.
Forstå varianter av personlig verneutstyr
Direkte personlig verneutstyr (D-PPE) skjer når angripere endrer CI-konfigurasjonsfilen for å kjøre ondsinnede kommandoer i byggemiljøet, og omgår dermed standard sikkerhetsprotokoller.
Indirekte personlig verneutstyr (I-PPE) utfolder seg gjennom modifikasjoner av eksterne filer pipeline konfigurasjoner, for eksempel skript, som gjør det mulig for angripere å injisere ondsinnet kode indirekte.
For å motvirke disse truslene og sårbarhetene i byggefasen, bør man praktisere et riktig brukt rammeverk og overholdelse av beste praksis som beskrevet av myndigheter som NIST. Alt dette kan forbedres gjennom en applikasjon og overholdelse av NISTs rammeverk for sikker programvareutvikling (SSDF)), blant andre ressurser, forbedre holdningen din på følgende måter.
Viktig Build Security Beste praksis:
Sikker koding: Håndhev beste praksis for kodingsikkerhet gjennom hele utviklingen. Identifiser potensielle sårbarheter ved å bruke verktøy for statisk kodeanalyse så langt frem i byggeprosessen som de kan være nyttige.
Analyse av programvarekomposisjon (SCA): Integrer SCA verktøy med dine CI/CD pipeline å oppdage avhengigheter med åpen kildekode som brukes i programvaren med kjente sårbarheter og holde en oppdatert Programvare materialliste (SBOM).
Sikkert byggemiljø: Bruk de sterkeste tilgangskontrollene som kan begrense uautoriserte adgangspunkter til byggeserverne og -lagrene.
Verktøy for kontinuerlig overvåking ville i hovedsak peke på å oppdage enhver form for mistenkelig aktivitet som foregår i byggemiljøet. Dette vil bli autentisert og trygt overført nedover pipeline ved å bli signert med en digital signatur. Ulike verifiseringsmekanismer må etableres for å sikre artefaktens ekthet før utplassering.
Kraften av Build Attestations
Gode fremgangsmåter som sikker koding og sikre byggemiljøer er avgjørende, men med Xygeni Build Security Løsning, de gjør nettopp det. Løsningen vår integreres med arbeidsflytene dine for å gi en omfattende måte å build security som inkluderer attesteringsmyndigheten.
Tenk på en byggeattestasjon som et signert dokument som sikrer ektheten og integriteten til et bygg. Det er akkurat det byggeattestasjon er – en kryptografisk signert samling av metadata som dokumenterer detaljer i byggeprosessen. Disse er en slags beskyttelse av byggeprosessen og har mange fordeler som følger av det følgende.
Forbedret åpenhet: Byggeattestering sikrer trygghet ved å ha tydelig innsikt i byggemiljøet, verktøyene, konfigurasjonene og avhengighetene som brukes i konstruksjonen av bygget. Et slikt transparent miljø vil oppmuntre til tillit og kanskje samarbeid.
Verifisering gjennom hele Pipeline: Attesteringer sørger for at for alle stadier i CI/CD pipeline, fra kildekoden til de endelige bygde artefaktene, kan ektheten verifiseres. Den kontrollerer at det ikke har skjedd uautoriserte endringer i byggeprosessen.
Sterkere grunnlag for overvåking og revisjon: Detaljerte data i attestasjoner bygger grunnlaget for kontinuerlig sikkerhetsanalyse gjennom hele utviklingssyklusen, slik at man proaktivt kan oppdage eventuelle sårbarheter som bør reduseres.
Hvordan Xygeni Build Security Utnytter attesteringer
Dette er hvor Build Security Løsningen tar konseptet med Build Attestations ett skritt videre med automatisering på plass, og Xygeni tar et ekstra stort skritt med en bredere tilnærming.
Automatisering av attestasjonsgenerering: Xygeni, der generering av attestasjoner må automatiseres, for å opprette manipuleringssikre attestasjoner uten behov for manuell inngripen, og på en måte som gir konsistent attestasjon i alle bygg.
Sikker bevisinnsamling og -lagring:Xygeni tilbyr sikkerhet for måten bevis samles inn og lagres på. De samler bevisene med stor forsiktighet fra hver krik og krik av byggeprosessen. De lagrer samlingen i vår sikre lagringsinfrastruktur, noe som garanterer at attesteringen har integritet.
Granulære verifiseringskontroller: Løsningen vår kontrollerer verifiseringen, som følger monotont. Den tilbyr et sett med konfigurerbare policyer; kontroller kan inkluderes eller utelates i prosessen, og finjusteres etter behov.
Innsiktsfull trusseldeteksjon i sanntid: Det omfattende settet med rapporteringsfunksjoner fra Xygeni går utover enkle varsler om bestått/ikke bestått. Systemet vårt gir handlingsrettet innsikt i byggeprosessen din for å hjelpe deg med å oppdage og fikse potensielle sårbarheter på forhånd.
Xygeni-fordelen: Fordeler du kan stole på
Ved å utnytte Xygeni Build Security, får du en rekke fordeler:
Forbedret tillit og åpenhet: Byggeattestering sikrer at alle interessenter får et tydelig bilde av byggeprosessen, og i prosessen øker tillit og samarbeid.
Minimering av risikoen for feil og sårbarheter: Automatisert generering og verifisering av attester minimerer risikoen for feil og sårbarhet til det menneskelig mulige minimum, og leverer dermed konsekvent sikkerhet på tvers av bygget. pipeline.
Forbedret programvarekvalitet: Få utvidet trusselinformasjon og dyp innsikt for å sikre at du kan levere programvareprodukter av høyere kvalitet og sikrere.
Forenklet overholdelse: Xygenis samsvar med NIST SP 800-204D-anbefalingene forenkler samsvarsarbeidet.