






Åtte måneder. Fire store hendelser. Ett mønster: programvareforsyningskjeden fikk ikke en ny motstander, den fikk et nytt våpen. Mellom september 2025 og mai 2026 fant en selvspredende orm, en nasjonalstatlig aktør, en kopikampanje og en kapret AI-modell veien inn i pipelinesom millioner av utviklere stoler på hver dag. Dette er den nye formen for cybersikkerhetstrusler: raskere, vanskeligere å se og i økende grad drevet av den samme AI-en som utviklingsteam bruker til å levere kode.
Hvis din mentale modell av cybersikkerhetstrusler fortsatt starter og slutter med phishing-e-poster og uoppdaterte servere, vil dataene nedenfor oppdatere den.
Den nye formen for cybersikkerhetstrusler
I årevis har trusler mot nettsikkerhet innebært stjålne legitimasjonsopplysninger, feilkonfigurerte servere og sosial manipulering. Disse risikoene har ikke forsvunnet: 81 % av bekreftede datainnbrudd i 2022 involverte kompromitterte legitimasjonsopplysninger. Men en ny kategori har flyttet seg til sentrum av samtalen: AI-trusler. Utviklingsteam er nå avhengige av AI-kodingsassistenter, agent-copiloter og Model Context Protocol (MCP) servere for å bygge programvare raskere, og hver av disse er nå også et mål. Forskning viser at rundt 40 % av AI-generert kode inneholder sikkerhetsproblemer, noe som betyr at hastigheten AI-lover kommer med en proporsjonal økning i AI-sikkerhetsrisikoer som er bakt direkte inn i kodebasen.
Åtte måneder, fire hendelser: Hvordan AI-trusler eskalerte
Det klareste beviset på at AI-trusler akselererer er ikke en prognose; det er en tidslinje for hva som allerede har skjedd:
- September 2025, Shai-Hulud: den første selvforplantende npm-ormen, som gjør utviklerne selv til en leveringsmekanisme.
- Mars 2026, aksios: nasjonalstatlig skadelig programvare gjemt i en pakke som blir hentet omtrent 100 millioner ganger i uken.
- April 2026, SAP npm: en mindre gjentakelse av det samme ormemønsteret, som viser teknikkskalaene.
- Mai 2026, Claude Opus → PromptMink: en stor språkmodell utrustet for å plante skadelig programvare i en autonom agent, med AI i seg selv som angrepsvektor.
Hver hendelse gjenbrukte og skalerte den forrige. Det er det definerende trekket ved AI-trusler i 2026: de forverres raskere enn tradisjonelle cybersikkerhetstrusler noen gang har gjort, fordi den samme automatiseringen som hjelper utviklere med å sende, også hjelper angripere med å spre seg.
Hvorfor tradisjonelle verktøy ikke kan se disse AI-risikoene
Tradisjonelle AppSec-verktøy stopper ved depotet og vet ikke hva en modell er. Tradisjonelle endepunktverktøy overvåker operativsystemet og forstår ikke pakker, MCP-servere eller AI-assistenter. Det er akkurat i dette gapet mellom de to at risikoen knyttet til AI havner, uoppdaget, inntil skaden er skjedd.
To tall konkretiserer avsløringen: AI-rettet legitimasjonstyveri økte med 376 % mellom fjerde kvartal 2025 og første kvartal 2026, og en enkelt ondsinnet MCP-bro (CVE-2025-6514) ble lastet ned 437 000 ganger før den ble oppdaget, noe som muliggjorde ekstern kjøring av kode på klienten. Offentlige MCP-servere er heller ikke trygge som standard: 5.5 % har verktøyforgiftningsfeil og 43 % har kommandoinjeksjonsfeil som er alvorlige nok til å gjøre en utviklers egne verktøy til en av de mer alvorlige cybersikkerhetstruslene en organisasjon kan møte.
Programvareforsyningskjeden er fortsatt den største kilden til cybersikkerhetstrusler
AI oppfant ikke dette problemet, den utvidet det. Programvareforsyningskjeden var allerede det mest utnyttede inngangspunktet for cybersikkerhetstrusler, og tallene støtter dette. Mer enn 778 500 ondsinnede pakker med åpen kildekode har blitt identifisert siden 2019, og tallet økte med 156 % på ett år til 512 847 pakker. ENISA har funnet ut at 60 % av angrepene i forsyningskjeden utnyttet kundenes tillit til en leverandør, og ifølge noen anslag opplever programvareforsyningskjeden nå et angrep omtrent hver 48. time. Angrepene i forsyningskjeden økte med 742 % mellom 2019 og 2022, med prognoser som tyder på at 45 % av organisasjonene vil bli berørt innen 2025 og at de årlige kostnadene når 138 milliarder dollar innen 2031. Kostnaden for angrep i programvareforsyningskjeden i år alene er anslått til 60 milliarder dollar.
Den samme avhengigheten og pipeline svakhetene som skapte disse klassiske truslene innen nettsikkerhet, medfører nå også risikoer knyttet til kunstig intelligens: en kompromittert pakke, en feilkonfigurert GitHub-handling eller en ikke-festet CI/CD trinn kan målrette en AI-agent like enkelt som en menneskelig utvikler.
Bredere AI-sikkerhetsrisikoer utover kodebasen
Ikke alle AI-risikoer ligger i en kodefil. Et mer fullstendig kart over AI-sikkerhetsrisikoer spenner over hele livssyklusen til et AI-ressurs: rask injeksjon og systemledet lekkasje, sensitive data eksponert gjennom altfor permissive AI-konfigurasjoner, forgiftede vektorer og innebygginger, ondsinnede instruksjoner skjult i dokumenter og regelfiler, usikre MCP-konfigurasjoner og upålitelige servere, sårbare eller overdrevne AI-avhengigheter og overdreven handlefrihet, der en AI-agent handler utenfor grensene den ble konfigurert med.
Disse kategoriene kartlegges direkte på OWASP Topp 10 for LLM-søknaderden OWASP Topp 10 for agentiske applikasjoner, og OWASP MCP Topp 10, tre rammeverk som raskt blir det felles vokabularet for AI-sikkerhetsrisikoer i hele bransjen.
Redusere eksponering for cybersikkerhetstrusler: Hva som faktisk fungerer
Dataene peker på to ting som konsekvent virker mot cybersikkerhetstrusler: grunnleggende hygiene og tidlig oppdagelse. 98 % av cyberangrep forhindres med grunnleggende sikkerhetshygiene, men 34 % av datainnbrudd stammer fortsatt fra trusler fra innsiden, og 60 % av applikasjoner inneholder fortsatt sårbarheter i førstepartskode. GitHub i seg selv er ikke immun: 1.9 % av GitHubs konseptbaserte utnyttelsesarkiv er i seg selv skadelige, bygget for å tømme data eller distribuere skadelig programvare til forskerne som stoler på dem.
Spesielt for AI-risikoer må løsningen komme tidligere i livssyklusen:
- Valider inne i IDE-en. Fange opp usikre mønstre i AI-generert kode før den i det hele tatt når frem pipeline lukker den største enkeltkilden til nye AI-sikkerhetsrisikoer.
- Oppdag skadelig programvare før en signatur finnes. Omdømmebaserte verktøy går per definisjon glipp av nulldagspakker, og det er nettopp det gapet Shai-Hulud, axios og SAP npm utnyttet.
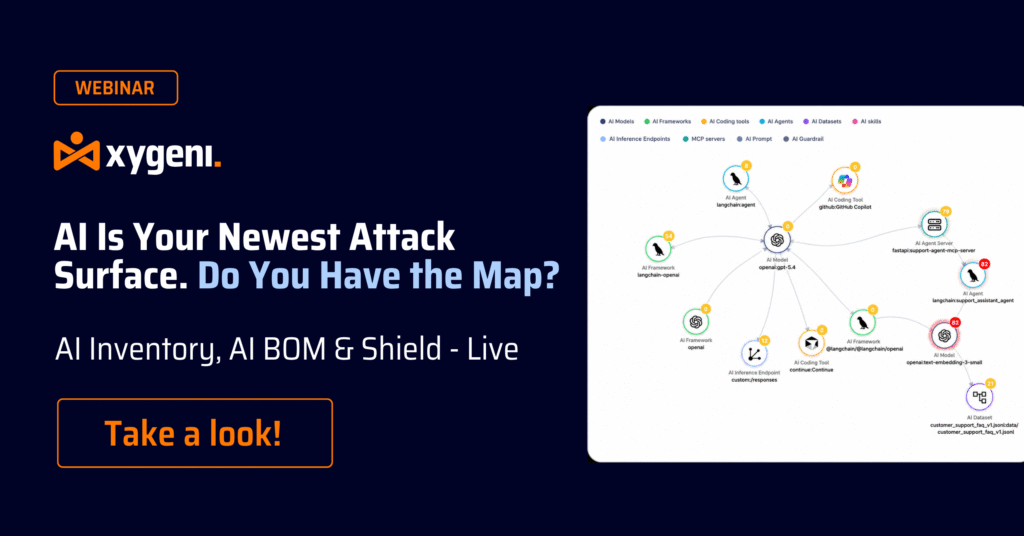
- Lagre alle AI-ressurser Modeller, datasett, agenter og MCP-servere kan ikke styres eller angripes gjennom noe et team ikke vet at det kjører.
Hvordan Xygeni håndterer disse truslene mot nettsikkerhet
Xygeni behandler AI-trusler som en førsteklasses del av applikasjonssikkerheten i stedet for et separat problem som legges til etterpå. DevAI bruker sikkerhetsvalidering i sanntid i utviklerens IDE, og flagger usikre mønstre i AI-generert kode før de sendes. Tidlig varsling om skadelig programvare (MEW) cskanner kontinuerlig NPM, PyPI og Maven for å fange opp skadelige pakker før en signatur finnes, og adresserer det nøyaktige forsyningskjedemønsteret bak Shai-Hulud, axios og SAP npm. AI-sikkerhet oppdager alle AI-ressurser på tvers av SDLC, scorer det mot OWASP-rammeverkene ovenfor, og Shield håndhever policyen ved endepunktet før en usikker modell, agent eller MCP-server får kjøre.
Organisasjonene som håndterer AI-risikoer godt i 2026 er ikke de som bruker flest verktøy. Det er de som kan se alle AI-ressurser de kjører, stoppe det som er usikkert før det kjøres, og anvende den intelligensen på verktøyene de allerede eier.

FAQ
Hva er de største truslene mot cybersikkerhet i 2026?
Angrep i forsyningskjeden er fortsatt den største kategorien målt etter volum og kostnad, med anslagsvis 60 milliarder dollar i skade i år og et angrep omtrent hver 48. time. Ved siden av disse har AI-trusler dukket opp som en raskt voksende kategori: AI-rettet legitimasjonstyveri økte med 376 % i ett kvartal, og hendelser som Shai-Hulud, axios og PromptMink viser angripere som aktivt bruker AI som både et mål og en leveringsmekanisme.
Er AI-generert kode en sikkerhetsrisiko?
Ja. Forskning viser at rundt 40 % av AI-generert kode inneholder sikkerhetsproblemer. Det gjør sanntidsvalidering i utviklerens IDE, før kode slås sammen, til en av de mest effektive måtene å redusere AI-sikkerhetsrisikoer ved kilden.
Hva er MEW, og hvordan håndterer det AI-trusler?
Malware Early Warning (MEW) er Xygenis kontinuerlige skannesystem for NPM, PyPI og Maven. Det er utviklet for å fange opp skadelige pakker før en signatur finnes, noe som er viktig fordi omdømmebaserte verktøy bare fanger opp det som allerede er identifisert, og går glipp av det nøyaktige nulldagsmønsteret bak nylige AI-trusler og forsyningskjedeormer.
Er MCP-servere en reell kilde til AI-risikoer?
Ja. Offentlige MCP-servere viser målbare AI-sikkerhetsrisikoer i praksis: 5.5 % har verktøyforgiftningsfeil og 43 % har kommandoinjeksjonsfeil, og én kompromittert MCP-bro alene ble lastet ned 437 000 ganger før den ble oppdaget.
