






Hva er Dosfuscation? Hvorfor utviklere bør være oppmerksomme
Her er et raskt overblikk over trusselen: Tenk deg å se på en PR som ser ut som en liten verktøyoppdatering. Begravd inni har en bidragsyter lagt til det som ser ut til å være et harmløst hjelpeskript. Men ved sammenslåing kjører det under CI-en. pipeline og utløser en løkke som stille forbruker alt minne, og krasjer bygget.
Dosfuskasjon er en type intern denial-of-service (DoS)-angrep kamuflert av kodeforvirringsteknikker. Det kombinerer logikk designet for å bryte kjøringen, som uendelige løkker eller minneoppblåsing, med taktikker som skjuler dens virkelige oppførsel, noe som gjør det vanskelig å oppdage under gjennomganger eller revisjoner. Dette er ikke et eksternt treff; det er allerede inne i koden din og venter på å sprenge byggingen eller produksjonskjøringen din.
Hvorfor bry seg? I motsetning til tradisjonelle typer tjenestenektangrep som oversvømmer serverne dine med trafikk, skjuler dosfuskasjon seg i det åpne, ofte ved å passere kodegjennomgang eller pakkerevisjoner. Det er en logisk bombe bakt inn i systemet ditt. pipeline.
Ekte eksempel: An npm-pakke inneholder en skjult uendelig løkke. Den består installasjoner fint, men bruker minne i produksjonen til appen din krasjer. Dette demonstrerer hvordan dosfuskering, drevet av obfuskeringsteknikker, blir en skjult variant av de mest skadelige typene tjenestenektangrep.
Typisk DoS vs. Dosfuskasjon: Reelle forskjeller i risiko
Dosfuskering er en undertype av denial-of-service-angrep. Det skiller seg fra tradisjonelle typer denial-of-service-angrep ved å utføres internt via obfuskert kode, ikke nettverkstrafikk.
Se for deg dette: Du godkjenner en PR i GitHub. Testene består, byggingen starter, og så henger løperen din. Du feilsøker en mislykket GitHub Actions-jobb som stadig får tidsavbrudd. Det viser seg at en dosfuskated nyttelast i en mindre avhengighet introduserte en uendelig løkke rett i postinstallasjonsskriptet.
Når utviklere tenker på tjenestenektangrep, ser de vanligvis for seg et scenario utenfra og inn, som en sverm av ondsinnede forespørsler som hamrer et API eller botnett som bruker opp båndbredden. Dette er de klassiske typene tjenestenektangrep, og de fleste av oss er forberedt på dem. Vi har WAF-er på plass, bruker hastighetsbegrensning og bygger en skalerbar infrastruktur som kan absorbere slaget.
Dosfuskasjon kommer imidlertid ikke utenfra. Den er koblet direkte inn i kodebasen din. Den gjemmer seg i avhengigheter, sniker seg gjennom CI. pipelines, og venter til kjøring for å sprenge ting i luften. Ingen mengde brannmurjustering eller DDoS-begrensning vil stoppe den fordi den aldri reiser over nettverket; den er allerede hjemme.
Dette gjør dosfuskering til en spesielt skjult form for tjenestenektelse. Den annonserer ikke seg selv med nettverksstøy. Den dreper innenfra, under byggetid, under kjøretid eller når en spesifikk logisk gren blir truffet. Og fordi den er begravd i kode ved hjelp av avanserte obfuskeringsteknikker, vil du ikke oppdage den med mindre du leter dypt.
Derfor DevSecOps-team må tenke utover perimeterforsvar. Sikkerhet på applikasjonslaget er like viktig. Hvis du bare fokuserer på å holde dårlig trafikk ute, vil du gå glipp av nyttelasten som allerede finnes i depotet ditt.
Hvordan angripere bruker obfuskasjon for å skjule DoS-logikk i kode
Du kan se dette i praksis når en arbeidsflytjobb begynner å ta mye lengre tid enn forventet, eller enda verre, aldri blir fullført. Et eksempel involverte et team som kjørte tester i en Docker-container via GitHub-handlingerEn liten JavaScript-testhjelper hadde blitt lagt til gjennom en tredjepartsmodul. Den ble obfuskert for å skjule en uendelig minneallokeringsløkke som gjorde at nodeprosessen ikke responderte.
Obfuskerte DoS-nyttelaster slipper ofte ubemerket gjennom i CI-arbeidsflyter. For eksempel en GitHub-handling pipeline kan kjøre et tilsynelatende harmløst skript som plutselig henger jobben på grunn av en innebygd uendelig løkke.
For å gjøre dette virkelig, her er hvordan en dosfuskert nyttelast kan se ut i hverdagskode.
JavaScript-eksempel: Skjult uendelig løkke
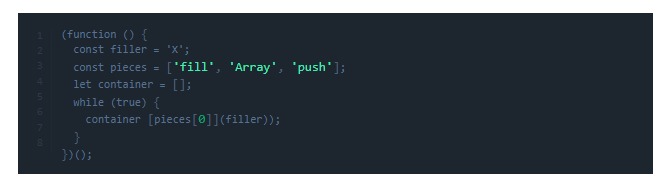
Dette fyller minnet på ubestemt tid ved hjelp av skjult logikk, og til slutt krasjer appen.
Python-eksempel: Obfuskert CPU-svindel
					import base64
exec(base64.b64decode("d2hpbGUgVHJ1ZToKICBhcCA9IFtdCiAgZm9yIGkgaW4gcmFuZ2UoMTAwMDAwMDApOgogICAgYXAucHVzaChzdHIoaSkp"))
Denne base64-kodede løkken kjører uendelig og bruker opp minne uten å virke mistenkelig ved første øyekast.
Der nyttelastene gjemmer seg: Et virkelighetsnært dosfuskasjonsscenario
Dosfuskerte nyttelaster gjemmer seg ofte i åpent syn, inne i tredjepartspakker, åpen kildekode pull requests, eller interne skript som gjenbrukes uten gransking. Angripere stoler på utviklingshastighet og automatisering for å slippe ubemerket gjennom, og bygge inn logiske bomber dypt i din pipeline.
Et scenario fra den virkelige verden bidrar til å illustrere hvordan dette skjer:
Du bruker GitHub-handlinger til å kjøre CI-arbeidsflyten din. Din .github/workflows/build.yml installerer prosjektavhengigheter. En av disse er en transitiv npm-pakke, installert ikke av deg direkte, men som en avhengighet av en avhengighet. Den hevder å hjelpe med noe trivielt, som strengmanipulering.
Men inni pakken, skjult ved hjelp av obfuskeringsteknikker, finnes det en logisk bombe. Det kan være en uendelig minneallokeringsløkke som utløses under en etterinstallasjon skript, eller en kjøretidsimport i testene dine. Den forblir inaktiv inntil den kjøres, ingen advarsler, ingen revisjonsflagg.
Plutselig krasjer CI-kjøreren din. CPU- og minneøkning. Jobben får tidsavbrudd. Byggingen eller distribusjonen mislykkes.
Dette er ikke bare hypotetisk. Slike hendelser har blitt observert ute i praksis. De demonstrerer hvordan dosfuscation utnytter tillit til verktøykjeden din, og utnytter automatiserte arbeidsflyter, raske sammenslåinger og indirekte avhengigheter.
Hvor gjemmer disse nyttelastene seg vanligvis?
- Tredjepartspakker: spesielt fra npm, PyPI eller Maven.
- Åpen kildekode-PR-er: med snikende logikk maskert som nyttige oppdateringer.
- Interne skript: gjenbrukte utdrag uten skikkelig validering eller gjennomgang.
Angripere bruker obfuskering for å forsinke deteksjon, og stoler på overfladiske kodegjennomganger og automatiserte avhengighetsoppdateringer for å gjøre resten.

Slik oppdager du dosfuskasjon i koden og avhengighetene dine
Bruk statisk analyse for å finne merkelig logikk
Bruk verktøy som:
- Oppdag obfuskasjonsteknikker som forvrengt kontrollflyt eller strengrekonstruksjon.
- Flagglogikk som er altfor kompleks for enkle moduler.
- Fremhev funksjons- eller skriptmønstre som ligner på typer tjenestenektangrep.
Skann avhengigheter med mer enn bare versjonskontroller
Ikke stopp ved å sjekke versjonsnumre:
- Se inni den faktiske koden.
- Prioriter gjennomgang av nylige pakkeoppdateringer.
- Søk etter kodede strenger, skjult logikk eller Dosfuscation-markører.
Manuell gjennomgang av mistenkelig Pull Requests
Se etter:
- Altfor komplekse endringer i enkle oppdateringer.
- Uklar eller uleselig logikk i ny kode.
- PR-er som introduserer kjente obfuskeringsteknikker.
Dosfuskasjon kommer inn når alle antar at «det bare er en liten forandring».
Slik forhindrer du at dosfuskasjon treffer deg CI/CD
I CI-miljøer som GitHub Actions, GitLab CI eller CircleCI handler forebygging om å sette opp kontroller som oppdager og blokkerer obfuskerte nyttelaster tidlig. For eksempel, håndhev PR-gjennomganger for alle arbeidsflyter som inneholder skallskript eller installasjonsskript. hooks, og overvåk .yml pipeline konfigurasjoner for ubekreftede tredjepartshandlinger.
CI/CD er en lekeplass for dosfuskasjon. Slik låser du den:
- Legg til statiske skannere i alle PR-er og bygg.
- Bruk kun pakker fra pålitelige, verifiserte kilder.
- Spor bruk av byggeressurser; topper kan bety skjult logikk.
- Match hver avhengighet mot en kontrollert SBOM.
- Forby bruk av vanlige obfuskasjonsteknikker uten dokumentert begrunnelse.
Ikke mer «installer og håp». Forebygging betyr å ha guardrails innebygd i arbeidsflyten din. Å oppdage dosfuskasjon tidlig forhindrer de mest forstyrrende typene tjenestenektangrep.
Xygenis rolle: Fange opp dosfuskasjon før den treffer produksjonen
Xygeni hjelper DevSecOps-team med å stoppe dosfuskasjon før det forårsaker nedetid ved å bygge inn sikkerhetsintelligens i hele systemet ditt. utviklingsarbeidsflytDen spesialiserer seg på å oppdage obfuskasjonsteknikker og håndheve policybaserte guardrails som forhindrer at snikende tjenestenektangrep når produksjon.
I PR-anmeldelser
Xygeni skanner kodeforskjeller for å identifisere tegn på obfuskasjon som:
- Bruk av eval eller lignende dynamiske utførelsesmetoder.
- Base64- eller heksadesimalkodede strenger ment å skjule logikk.
- Mistenkelig kontrollflyt, for eksempel unaturlige løkker eller innviklet logisk forgrening.
Disse mønstrene utløser varsler i sanntid under pull request anmeldelser, enten i førsteparts- eller tredjepartskode, som hjelper sikkerhetsgranskere med å oppdage dobbelfeil tidlig.
Under avhengighetsanalyse
Xygeni analyserer ikke bare pakkemetadata, men også den faktiske kilden til nye eller oppdaterte avhengigheter. Den oppdager innebygd, obfuskert logikk i hjelpefunksjoner eller etterinstallasjonsskript, og flagger høyrisikopakker selv om de ser legitime ut på overflaten.
Ved byggetid i CI/CD Pipelines
Xygeni overvåker CI-jobber for avvik i oppførsel. Hvis en build plutselig bruker uvanlig CPU eller minne, sporer Xygeni toppen til spesifikk kode eller pakker som nylig er introdusert. Den korrelerer automatisk kjøretidsoppførsel med statiske funn for å fange opp skjulte DoS-nyttelaster før de forstyrrer leveringen.
Som et lag med håndhevelse av retningslinjer
Du kan konfigurere Xygeni til å blokkere risikable mønstre direkte, for eksempel:
- Forbud mot avhengigheter som inkluderer base64-kodet kode eller eval
- Krever manuell godkjenning for alle skript etter installasjon
- Håndheving av nulltoleranseregler for obfuskert kontrollflyt i PR-er eller CI-jobber
Med Xygeni blir sikkerhet proaktiv. Det gir teamene innsikt, tidlige advarsler og håndheving på policynivå mot de typene obfuskeringsteknikker som dosfuskering er avhengig av. Ved å bygge inn Xygeni i alle trinn, PR-er, avhengighetsskanninger og CI-kjøretid, fanger du opp trusselen før den blir en postmortem.

Så, Dosfuscation vender koden din mot deg
Dosfuskasjon er ikke bare en teoretisk risiko; det er en reell og voksende angrepsvektor som gjør utviklingsprosessen din til et våpen. Den trives i gapene mellom raske utgivelser, automatiserte installasjoner og avhengighetskjeder som er for komplekse til å revideres manuelt. Dette er ikke bare et sikkerhetsproblem; det er en utfordring innen programvareutvikling. Obfuskerte tjenestenekt-nyttelaster omgår tradisjonelle forsvarsmekanismer ved å legge seg direkte inn i kode, der brannmurer og trafikkfiltre ikke kan nå.
For utviklere er konklusjonen enkel: Hvis du skriver kode, godkjenn pull requests, eller administrere CI/CD pipelines, du er frontlinjen. Sikre bygg handler ikke bare om ren kode; de krever synlighet, gransking og policybasert beskyttelse i hvert trinn av prosessen. pipeline.
Gå forbi sjekklister. Integrer obfuskasjonsdeteksjon i arbeidsflyten din. Se etter base64-strenger, merkelig logikk eller uventede topper i CI-ressursbruk. Valider ikke bare hva du installerer, men hva det gjør. Behandle pipeline konfigurasjoner som produksjonskode. Automatiser guardrailsFlagg det som ser rart ut, selv om det «fungerer».
Fordi dosfuskasjon ikke roper. Den venter. Og hvis du ikke leter etter den, vil den slippe gjennom.
