






1. Hva «nettsikkerhetsplattform» egentlig burde bety
Når folk flest hører begrepet cybersikkerhetsplattform, de tenker stort enterprise verktøy som EDR-er, SIEM-er eller brannmurer. Enkelt sagt, en cybersikkerhetsplattform er et sett med integrerte verktøy som samarbeider for å beskytte systemene, dataene og applikasjonene dine. Men for de fleste team stopper denne beskyttelsen før koden din i det hele tatt sendes. Disse verktøyene fokuserer på enheter, nettverk og endepunkter, ikke selve programvaren du bygger. For utviklere skaper det en enorm blindsone.
I virkeligheten, en ekte enhetlig plattform for cybersikkerhet bør beskytte hele programvareforsyningskjeden din fra første stund commit til den endelige produksjonsdistribusjonen. Det betyr å skanne kode mens du skriver den i IDE-en din, sjekke avhengigheter før de lander i repoet ditt og håndheve sikre konfigurasjoner på tvers av CI/CD arbeidsflyter. Den bør integreres sømløst med utviklingsstakken din, slik at sikkerhet blir en del av den daglige arbeidsflyten i stedet for en ettertanke.
Med Xygeni er det akkurat det du får. Vår plattform for risikostyring for cybersikkerhet skurtreskerne SAST, SCA, avsløring av hemmeligheter, CI/CD sikkerhet, containerskanning og avviksdeteksjon på ett sted. Du kan skanne kode direkte fra IDE-en din (VS Code-integrasjon), se sårbarheter i sanntid og bruke sikre rettelser uten å forlate editoren din. Derfra er Xygenis CI/CD guardrails håndhev retningslinjene dine automatisk, slik at usikker kode aldri når produksjon.
Kort sagt, a plattform for administrasjon av cybersikkerhet burde være mer enn en dashboard av varsler. Det bør være et samlet kontrollsenter for å sikre koden din, pipelines og gjenstander, uansett hvor de bor.
2. Hvorfor de fleste plattformer lar koden din være eksponert
Mange kjente verktøy markedsfører seg som en plattform for administrasjon av cybersikkerhet, men se nærmere, så ser du at de er bygget for drift og IT-team, ikke for utviklere. De overvåker endepunkter, blokkerer mistenkelig nettverkstrafikk og samler inn logger. Det er verdifullt, men det vil ikke stoppe usikker kode eller avhengigheter infisert med skadevare fra å bli bygget og distribuert.
Ocuco Cloud Native Computing Foundation (CNCF) rapporterer at 72 % av organisasjoner bruker opptil ni forskjellige overvåkingsverktøy, og over 20 % er avhengige av 10–15. Dette betyr mer dashboards, flere duplikatvarsler og flere blindsoner som angripere kan utnytte.
Her er gapet:
- Endepunktverktøy kan ikke se dine private repositorier, CI/CD pipelines, eller IaC maler.
- Nettverksikkerhet oppdager ikke en sårbar npm-pakke eller en lekket API-nøkkel i koden din.
- Tradisjonell lapping sjekker ikke om fiksen vil ødelegge bygget ditt.
I moderne leveranse retter angrep seg mot programvareutviklingslivssyklusen (SDLC) selv, et område hvor disse verktøyene har null rekkevidde. Trusselaktører gjemmer seg i avhengigheter, containerbilder og byggeskript, og venter på det perfekte øyeblikket for å sette i produksjon.
Derfor skapte Xygeni en annen type enhetlig plattform for cybersikkerhet, en som er utviklet for utviklere og DevSecOps-team. Vi starter med den første kodelinjen og integrerer direkte i IDE-en din, versjonskontrollen og CI/CD pipelines. Sårbarheter, feilkonfigurasjoner og skadelig programvare blir oppdaget før de noen gang kan nå produksjon.
I motsetning til generiske skannere, våre plattform for risikostyring for cybersikkerhet inkluderer funksjonen for utbedring av risiko. Den ber deg ikke bare om å oppdatere, den anbefaler den sikreste oppgraderingen, flagger endringer som ødelegger systemet og forutsier påvirkningen under kjøring, slik at du kan fikse med trygghet, uten gjetting.
3. Fremveksten av den enhetlige cybersikkerhetsplattformen for programvare
I de fleste DevSecOps-team er sikkerheten fragmentert. Ett verktøy for SAST, en annen for SCA, en separat hemmelighetsdetektor, pluss CI/CD pipeline sjekker, en containerskanner og kanskje en samsvarsplattform. Å administrere dem betyr å bytte dashboards, slå sammen rapporter og jakte på dupliserte varsler, tid du ikke kan bruke på å sende sikker kode.
A enhetlig plattform for cybersikkerhet eliminerer det kaoset. Med Xygeni får du:
- SAST, SCAog oppdagelse av hemmeligheter på ett sted.
- CI/CD guardrails å blokkere risikable bygg.
- Skanning av containere og register før distribusjon.
- Anomalideteksjon for å oppdage mistenkelige lagre eller pipeline Endringer.
Gartner rapporterer at 75 % av organisasjoner konsoliderer sikkerhetsverktøy for å redusere kompleksitet og forbedre synlighet. Xygeni leverer denne konsolideringen uten å miste dybde, og hver funksjon matcher eller overgår punktløsninger.
Og det er ikke bare deteksjon. Som en plattform for risikostyring for cybersikkerhet, legger Xygeni til:
- AI-drevet automatisk utbedring for SAST, SCA, og hemmeligheter.
- Kontekstbevisst prioritering, slik at du fikser det som virkelig kan utnyttes først.
- Regler håndheves direkte i din pipelines, stopper usikker kode før den sendes.
Med sanntidsfunn i IDE-en din og automatisert håndheving av retningslinjer blir sikkerhet en del av arbeidsflyten din, ikke nok en oppgave på slutten av syklusen.
Hva en cybersikkerhetsplattform bør inneholde
Ikke alle verktøy som kaller seg en cybersikkerhetsplattform er bygget for programvareteam. Hvis du bygger og leverer kode, bør plattformen din ha:
- Kildekodebeskyttelse: SAST for å fange opp feil, sårbarheter og usikre kodemønstre mens du skriver.
- Avhengighetssikkerhet: SCA som sjekker tilgjengelighet, utnyttbarhet, lisensrisikoer og til og med skadelig programvare i pakker med åpen kildekode.
- Hemmelighetsbehandling: Deteksjon og AI-drevet automatisk utbedring av lekkede API-nøkler, tokener eller passord, før de treffer main.
- CI/CD Sikkerhet: Guardrails som skanner arbeidsflyter, blokkerer risikable trinn og håndhever sikre konfigurasjoner automatisk.
- Skanning av containere og register: Oppdag sårbarheter og feilkonfigurasjoner i avbildninger før distribusjon.
- Anomalideteksjon: Se etter uvanlige endringer i repositorier, pipelines, eller konfigurasjoner som kan indikere kompromittering.
- Risikostyring for utbedringer: Velg den sikreste oppdateringen, forhåndsvis endringer som ikke fungerer, og unngå å introdusere nye risikoer.
Når en enhetlig plattform for cybersikkerhet dekker alle disse områdene og integreres med utviklingsarbeidsflyten din, reduserer du friksjon for utviklere og holder trusler ute av produksjon.
Hvorfor dette Matters
Altfor mange produkter kaller seg en plattform for administrasjon av cybersikkerhet bare fordi de pakker sammen flere dashboards sammen. Men hvis de ikke kan skanne kode i IDE-en din, oppdage tilgjengelige utnyttelser i avhengigheter, blokkere risikable sammenslåinger i CI/CDog automatisk utbedring av problemer, beskytter de ikke egentlig din SDLC.
En ekte enhetlig plattform for cybersikkerhet må gi deg ende-til-ende-dekning uten å bremse deg ned. Det er grunnlinjen vi bygde Xygeni på, alt på ett sted, automatisert og innstilt på hvordan moderne utviklingsteam faktisk jobber.
4. Hvordan Xygeni beskytter din SDLC fra start til slutt
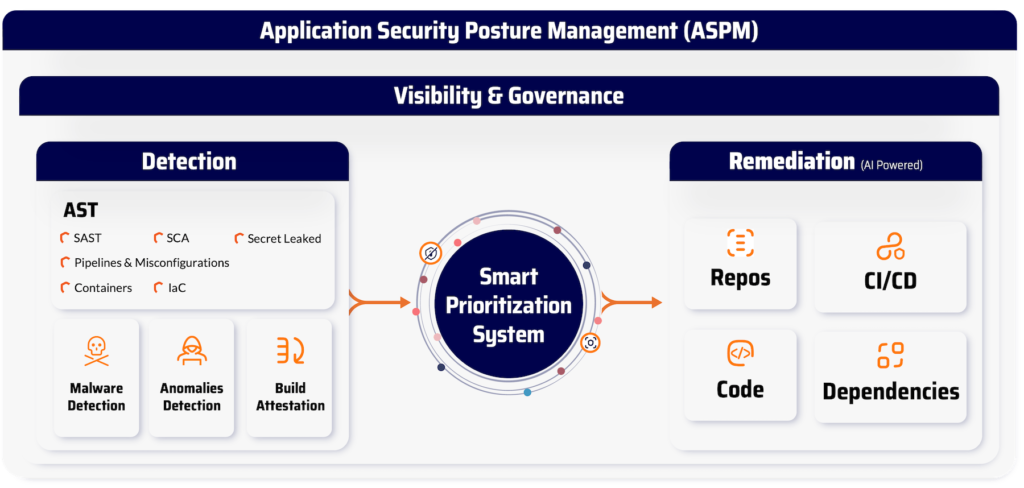
A cybersikkerhetsplattform er bare så sterk som bakken den dekker. Xygeni beskytter hvert lag av programvareutviklingssyklusen din (SDLC), fra den første commit til den siste produksjonsartefakten, uten å bremse deg ned.
Slik fungerer vår enhetlige cybersikkerhetsplattform i praksis:
- kodebase: Løpe SAST direkte fra IDE-en din eller pipelines for å oppdage injeksjonsfeil, usikker logikk og kodebakdører tidlig. Oppdag og blokker hardkodede hemmeligheter, obfuskerte nyttelaster og til og med tilpassede malware-mønstre før sammenslåing.
- avhengigSkann åpen kildekode-biblioteker med SCA som går utover CVE-lister. Xygeni sjekker indikatorer for tilgjengelighet, utnyttbarhet og skadelig programvare, slik at du bare handler på risikoer som er viktige for kodebasen din.
- CI/CD: Sikre din pipelines med automatisert guardrailsOppdag feilkonfigurerte arbeidsflyter, farlige pipeline trinn og eksponerte legitimasjonsdetaljer, og blokker deretter risikable sammenslåinger eller bygg automatisk.
- registretSkann containerbilder i lokale Docker-enheter, eksterne registre og OCI-huber for sårbarheter, feilkonfigurasjoner og brudd på policyer. Generer og verifiser SBOMs for å være i samsvar med NIST-, DORA- og kundenes krav.
- SCMOvervåk kildekontrollen din i sanntid for avvik. Xygeni flagger mistenkelige grener, uventede filendringer og uvanlige commit aktivitet, noe som gir deg komplette revisjonsspor for hver handling.
Fordi alt skjer på én gang plattform for administrasjon av cybersikkerhet, trenger du ikke å sette sammen et halvt dusin verktøy. Xygenis kontroller er i samsvar med ledende rammeverk som NIST 800-53 for sikkerhet i forsyningskjeden ogMITRE ATT&CK-matrise for å forsvare byggemiljøer, CI/CD systemer og utviklerendepunkter.
5. Plattform for risikostyring for cybersikkerhet: Utover deteksjon
En sannhet plattform for risikostyring for cybersikkerhet bør ikke bare sende deg varsler, det bør hjelpe deg med å fikse de riktige problemene i riktig rekkefølge, uten å ødelegge bygget ditt. Derfor kombinerer Xygeni kontekstbevisst prioritering, AI-drevet automatisk utbedring og risikovurdering for utbedring i én enkelt arbeidsflyt.
Kontekstbevisst prioritering
Ikke alle sårbarheter fortjener samme grad av hastverk.
Xygeni ser på tilgjengelighet (blir den sårbare kodebanen faktisk brukt?) og utnyttbarhet (finnes det en fungerende utnyttelse?) før man avgjør hvor kritisk den er.
- Hvis det er tilgjengelig og utnyttbart → fiks det nå.
- Hvis det er lav risiko → planlegg det til senere og fortsett å sende.
Denne tilnærmingen reduserer støy og fokuserer tiden din på problemene som betyr mest, akkurat det som skjer over tid. 73 % av sikkerhetsteamene sier de sliter med, ifølge Cybereasons ransomware-studie, hvor årvåkenhetstretthet fører til oversett trusler.
AI-drevet automatisk utbedring for SAST, SCAog hemmeligheter
I stedet for bare å fortelle deg at det er et problem, hjelper Xygeni deg med å fikse det:
- SAST → Genererer sikre kodeendringer rett i IDE-en din, slik at du kan oppdatere sårbarheter umiddelbart.
- SCA → Foreslår oppgraderinger av sikre avhengigheter basert på policyen din, og unngår ødelagte bygg.
- Secrets → Tilbakekaller eksponerte legitimasjonsopplysninger automatisk og erstatter dem med Vault- eller KMS-referanser.
Du kan gjennomgå, godkjenne og slå sammen sikre rettelser på få minutter uten å forstyrre flyten.
Risikostyring for utbedringer
Den nyeste oppdateringen er ikke alltid den sikreste.
Xygeni viser alle oppgraderingsalternativer med en tydelig risikoscore (Lav, Middels eller Høy), basert på:
- Om sårbarheten kan utnyttes
- Hvilke metoder eller API-er er endret eller fjernet
- Hvilke filer og kjøretidsatferd vil bli påvirket
Før du slår sammen, kan du forhåndsvise effekten, unngå endringer som ødelegger og beholde pipeline går på skinner.
Ved å kombinere prioritering, AI-drevet automatisk utbedring og risikobevisst patching, leverer Xygeni enhetlig plattform for cybersikkerhet DevSecOps-team trenger et team som gjør deteksjon om til handling, uten å bremse deg ned.
Konklusjon: Én plattform, fullstendig dekning
Velge rett cybersikkerhetsplattform handler ikke bare om å krysse av i boksene for funksjoner, det handler om å kjenne koden din, avhengigheter og pipelineer beskyttet fra dag én.
Med Xygeni får du en enhetlig plattform for cybersikkerhet som sikrer hele programvareutviklingssyklusen din (SDLC) uten å bremse deg ned. Fra SAST, SCA, og hemmelighetsdeteksjon til CI/CD guardrails, containerskanning og anomalideteksjon, alt fungerer sammen på ett sted.
Vår tilnærming går lenger enn bare deteksjon. Xygeni er også en plattform for risikostyring for cybersikkerhet, med kontekstbevisst prioritering, AI-drevet automatisk utbedring og risikovurdering for utbedring. Du fikser de riktige problemene, i riktig rekkefølge, uten å ødelegge bygget ditt. Og fordi vi integrerer direkte i IDE-en din og pipelines, får du kontinuerlig beskyttelse som passer naturlig inn i arbeidsflyten din.
Kort sagt leverer Xygeni en plattform for administrasjon av cybersikkerhet bygget for moderne DevSecOps-team som trenger fart, sikkerhet og trygghet i hver utgivelse.

