






OSINT-rammeverket er en strukturert måte å bruke åpen kildekode-intelligens, informasjon fra offentlig kode, domener og registre, for å oppdage angriperaktivitet før den utvikler seg til et sikkerhetsbrudd. Moderne angrep skjer sjelden uten forvarsel. Lenge før utnyttelse etterlater trusselaktører digitale spor: lekkede legitimasjonsopplysninger, klonede arkiver, mistenkelige domener, gjenbrukte kodebiter. Å lære hvordan man samler inn, korrelerer og automatiserer denne intelligensen lar DevSecOps-team og CISOS avdekker skjulte risikoer tidlig, styrker programvareforsyningskjeden sin og reagerer på hendelser før de eskalerer.
Hva er OSINT? En kort historie og definisjon
Open Source Intelligence (OSINT) refererer til innsamling og analyse av offentlig tilgjengelig informasjon for å identifisere potensielle trusler, sårbarheter og eksponeringer. Opprinnelig brukte myndigheter og militære etater denne tilnærmingen på 1980-tallet til politisk og forsvarsforskning. Over tid innså cybersikkerhetseksperter at det samme konseptet kunne gjelde for digitale økosystemer, noe som muliggjorde tidlig oppdagelse av angrep.
Sikkerhetsforskere lærte snart at åpne data, domeneregistre, offentlige kodelagre eller undergrunnsfora kunne avsløre angriperaktivitet lenge før et faktisk brudd skjedde. I praksis opererer OSINT nå på tvers av alle stadier av trusselens livssyklus, fra rekognosering til respons.
I dag har åpen kildekode-intelligens (OSINT) blitt en viktig del av moderne trusselintelligens og en pålitelig alliert for utviklere som må beskytte koden sin, pipelines og avhengigheter kontinuerlig. Med andre ord kobler OSINT punktene mellom kodesynlighet og trusselbevissthet. Men fordi den er avhengig av offentlig tilgjengelige data, kan den også generere støy, mangle intern kontekst eller avdekke signaler som er vanskelige å prioritere. Som et resultat, både utviklere og CISOperativsystemer trenger automatiserte måter å filtrere, berike og handle på OSINT-innsikt raskere, og gjøre åpne data om til meningsfullt forsvar.
OSINT bruker offentlige data fra nettsteder, koderegistre og sosiale plattformer for å oppdage indikatorer på kompromittering og forhindre angrep før de når produksjonsstadiet.
Utviklingen av åpen kildekode-intelligens innen cybersikkerhet
Til å begynne med bidrar det til å forstå hvordan OSINT utviklet seg til å forklare hvorfor det nå er viktig.
- Fase 1 – Tidlig OSINT (før internett): Analytikere samlet informasjon fra aviser, kringkastinger og offentlige registre for å tolke geopolitiske hendelser. På den tiden var innsamling av etterretning manuell og langsom. Likevel la det grunnlaget for strukturert analyse.
- Fase 2 – Internett OSINT (2000–2010): Med WHOIS-databaser, DNS-oppføringer og tidlige søkemotorer begynte etterforskere å kartlegge domener og spore phishing-infrastruktur. I tillegg skapte utvidelsen av nettsamfunn nye kanaler for å observere angriperens atferd direkte., OSINT ble raskere, bredere og mer samarbeidsvillig.
- Fase 3 – Digital OSINT (2010 – i dag): Moderne intelligens når nå inn i skytjenester, sosiale medier og utviklerplattformer som GitHub, npm og Docker Hub. Dessuten muliggjør automatisering, maskinlæring og API-er storskala korrelasjon. Som en konsekvens har OSINT gått fra langsom manuell forskning til kontinuerlig digital overvåking, en evne som nå er kritisk for AppSec og beskyttelse av programvareforsyningskjeden. I praksis betyr denne utviklingen å oppdage trusler før de i det hele tatt når produksjon.
Hvordan OSINT-rammeverket fungerer
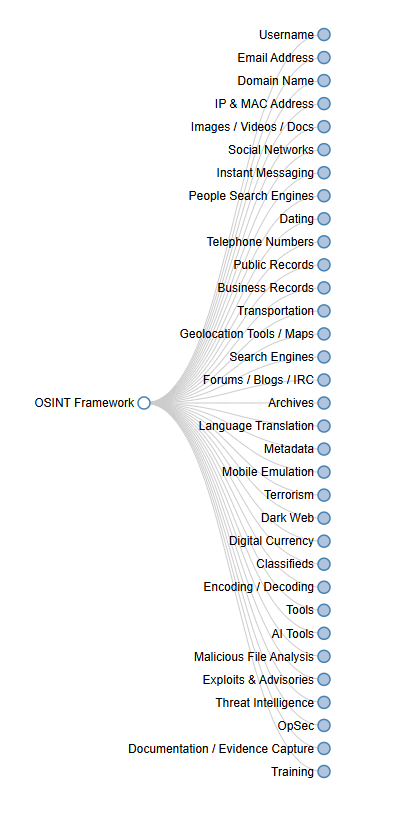
OSINT-rammeverket er en strukturert indeks over verktøy og datakilder, gruppert i kategorier som domeneintelligens, sosiale nettverk, mørknettovervåking og kodeanalyse. Ved å organisere informasjon på denne måten kan analytikere og utviklere finne de riktige verktøyene for åpen kildekode-intelligens for en gitt oppgave i stedet for å søke fra bunnen av.
Sikkerhetsteam følger vanligvis en repeterbar syklus når de anvender rammeverket:
- Samle data. Samle indikatorer fra databaser, registre eller åpne feeder.
- Korreler signaler. Koble domener, hashkoder eller lekkede legitimasjonsdetaljer på tvers av flere kilder.
- Handle raskt. Prioriter utbedring eller automatiser varsler direkte gjennom CI/CD arbeidsflyt.
OSINT-rammeverket i seg selv er ikke et enkelt verktøy, men en strukturert tilnærming som organiserer hundrevis av etterretningsressurser med åpen kildekode. I stedet for å kjøre manuelle søk på tvers av hver enkelt, bruker sikkerhetsteam rammeverket til å kombinere data fra verktøy som SpiderFoot, Shodan eller TheHarvester, og dermed gjøre spredt informasjon om til noe handlingsrettet.
En DevSecOps-ingeniør kan automatisere dette ved å koble API-er fra disse kildene direkte til en CI/CD pipeline, så en lekket legitimasjon eller et eksponert aktivum utløser et varsel før utrulling, ikke etter.
Det er kjerneideen: OSINT-rammeverket gjør offentlig etterretning om til en repeterbar, automatisert arbeidsflyt, og det er nettopp der Xygeni tar konseptet videre.
Oppsummert tilbyr OSINT-rammeverket en modell for å gjøre offentlig etterretning om til en repeterbar, automatisert arbeidsflyt, og dette er på forhånd.cishvor Xygeni tar konseptet videre.
Hvordan CISOperativsystemer og utviklere bruker åpen kildekode-intelligens
Til CISOS- og sikkerhetsledere
- Overvåk merkevareeksponering, lekkede legitimasjonsdetaljer og klonede databaser.
- Kryssjekk OSINT-funn med sårbarhetsdatabaser for å veilede prioriteringene av oppdateringer.
- Korreler ekstern intelligens med intern telemetri for nøyaktig risikovurdering.
- Rapporter målbare resultater, som lukkede eksponeringer eller reduserte angrepsflater, for å demonstrere avkastning.
For utviklere og DevSecOps-team
- Skanne commits for hardkodede hemmeligheter og tokens.
- Oppdag typosquattede eller ondsinnede avhengigheter i npm, PyPI eller Maven.
- Motta varsler når organisasjonsnavn eller -lagre vises i eksterne trusselfeeder.
- Integrer OSINT-oppslag i CI/CD pipelines for automatisert synlighet.
Til syvende og sist gir OSINT alle interessenter et felles blikk på trussellandskapet, fra ledelsen dashboards til utviklerterminaler.
Fordeler med åpen kildekode-intelligens for sikkerhetsteam
| Fordel | Hvordan det hjelper |
|---|---|
| Tidlig oppdagelse | Identifiser utnyttelser, lekkasjer eller etterligninger før angripere utnytter dem som våpen. |
| Synlighet | Kartlegg eksterne ressurser utover tradisjonelle skannere. |
| Korrelasjon | Berik varsler med ekstern trusselkontekst for å prioritere rettelser. |
| Automatisering | Planlegg OSINT-oppslag eller koble til API-er i pipelines. |
| Samarbeidet | Del verifisert informasjon med det bredere sikkerhetsmiljøet. |
Nøkkelmat:
Åpen kildekode-intelligens gir synlighet og hastighet, og hjelper team med å fokusere på reelle trusler i stedet for støy.
Topp åpen kildekode-intelligensverktøy og hvordan Xygeni anvender prinsippene deres
Åpen kildekode-etterretningsverktøy hjelper sikkerhetsteam med å transformere offentlige data til handlingsrettet kontekst. For eksempel har verktøy som Maltego, SpiderFoot og Shodan lenge støttet analytikere i å kartlegge infrastruktur og oppdage eksponerte eiendeler. Disse løsningene krever imidlertid vanligvis manuell oppsett og kontinuerlig oppmerksomhet, noe som ikke skalerer i moderne CI/CD miljøer.
- MaltegoAktiverer visuell lenkeanalyse for å kartlegge forhold mellom domener, IP-adresser og organisasjoner.
- EdderkoppfotAutomatiserer skanning på tvers av hundrevis av offentlige kilder og API-er.
- TheHarvesterSamler inn underdomener, e-poster og bannere – ideelt for rekognosering og oppdagelse av eiendeler.
- ShodanSkanner internett etter eksponerte enheter, åpne porter og utdatert programvare.
- sensurSøker og analyserer internettilkoblede verter og sertifikater i stor skala.
- GitrobOppdager lekkede hemmeligheter og tokens i Git-repositorier.
- TrøffelgrisFinner strenger med høy entropi og lekkede legitimasjonsdetaljer på tvers av Git-historikker.
Sammen illustrerer disse verktøyene hvordan OSINT avslører den samme eksterne synligheten som angripere ofte utnytter. Likevel, Det kan være tidkrevende å administrere dem individuelt for utviklere som fokuserer på hastighet og levering.
Hvordan Xygeni bringer OSINT til DevSecOps
I motsetning til tradisjonelle etterretningsverktøy med åpen kildekode, Xygeni integrerer de samme intelligensteknikkene direkte i utviklingsarbeidsflyter. I stedet for å kjøre separate skript eller dashboards, lagene får kontinuerlig innsikt i deres CI/CD pipelines, repositorier og IDE-er.
Nærmere bestemt:
- Xygenis Tidlig varslingssystem overvåker åpne registre (npm, PyPI, Maven) for ondsinnede eller typosquattede pakker, i henhold til trusselovervåking i OSINT-stil.
- Dens Hemmelighetsoppdagelse Motoren identifiserer eksponerte tokener og legitimasjonsinformasjon i offentlig kode, samme prinsipp som bak Gitrob og TruffleHog, men helautomatisert.
- Anomali Deteksjon korrelerer kontinuerlig depotets oppførsel, avhengighetsendringer og arbeidsflytmodifikasjoner for å flagge mistenkelig aktivitet før et angrep eskalerer.
- Gjennom Analyse av tilgjengelighet og utnyttbarhet, Xygeni prioriterer funn som virkelig betyr noe, og kombinerer OSINT-kontekst med kjøretidssynlighet.
I tillegg er all denne etterretningen beriket med eksterne datakilder, CVE-informasjon og registertelemetri, noe som skaper en full tilbakekoblingssløyfe mellom åpen etterretning og intern sikkerhetstilstand.
Kort sagt:
Xygeni forvandler OSINT fra en manuell forskningsmodell til et automatisert forsvarslag, og leverer kontinuerlig, handlingsrettet informasjon direkte i DevOps. pipelines.
Integrering av OSINT-rammeverket i DevSecOps-arbeidsflyter
Manuell innsamling av informasjon skalerer ikke. Derfor er det viktig å integrere automatisering basert på Osint-rammeverket. pipelines sørger for at sikkerhetsintelligens oppdaterer seg selv etter hvert som koden endres.
Eksempel på trinnvis integrasjon:
- Overvåk repositorier: Kjør hemmelig skanning hooks og avhengighetskontroller på hver commit.
- Korreler funn: Videresend resultater til SIEM, Slack eller Jira ved hjelp av kontekstuelle OSINT-data.
- Angi varsler: Utløs automatiserte svar når nye indikatorer samsvarer med interne eiendeler.
- Prioriter rettelser: Kombiner SCA og SAST resultater med tilgjengelighets- og utnyttelsesanalyse for smartere utbedring.
Dessuten gjør Xygenis integrasjoner disse trinnene sømløse, og fjerner behovet for manuell korrelasjon eller ekstern dashboards. Som et resultat blir åpen kildekode-intelligens som standard en del av enhver bygging, sammenslåing og distribusjon.
Utfordringer og etiske hensyn
Selv om OSINT er kraftig, må det alltid brukes ansvarlig. Av denne grunn, lagene bør:
- Valider kilder: Kryssjekk etterretning for å forhindre falske positiver.
- Respekter personvernet: Hold deg i samsvar med GDPR, CCPA og interne sikkerhetsregler.
- Unngå overinnsamling: Samle bare det som trengs for handlingsrettet sikkerhetsinnsikt.
- Oppretthold integritet: Observer og analyser systemer uten uautorisert tilgang.
Mini-casestudie: Oppdage en lekk token med OSINT-prinsipper
- Uke 1: En DevOps-ingeniør gjør det mulig for Xygenis Early Warning-integrasjon å overvåke GitHub for bedriftsreferanser og potensielle lekkasjer.
- Uke 2: Systemet flagger automatisk et offentlig arkiv som eksponerer en AWS-nøkkel som brukes i en testing pipeline.
- Uke 3: Gjennom CI/CD automatisering, tokenen blir tilbakekalt, en sikker pull request erstatter den, og hendelsen loggføres for revisjon.
Utfall: Eksponeringsvinduet ble redusert fra 24 timer til under 15 minutter. Med andre ord, OSINT-drevet synlighet kombinert med Xygeni-automatisering gjorde et potensielt brudd til en ikke-hendelse.
Som et resultat demonstrerer dette eksemplet hvordan man anvender OSINT-prinsipper i DevOps pipelines gir team den samme bevisstheten som tidligere var begrenset til dedikerte trusselinformasjonsanalytikere.
OSINT vs. tradisjonell trusselintelligens
| Aspekt | OSINT (Samfunnsdrevet) | Tradisjonelle feeder (leverandørdrevet) |
|---|---|---|
| Datakilde | Offentlig tilgjengelig informasjon | Proprietære eller abonnementsbaserte data |
| Kostnad | Ofte gratis/åpent | Vanligvis kommersielt |
| Oppdater frekvens | Sanntid via API-er og fellesskap | Periodiske leverandøroppdateringer |
| Tilpasning | Fullt tilpasningsdyktig for DevSecOps pipelines | Begrenset til leverandør-API |
| Omfang | Bred – dekker kode, infrastruktur og sosiale data | Fokusert på kjent skadelig programvare eller IOC-feeder |
Derfor utfyller, ikke erstatter, OSINT tradisjonell trusselinformasjon ved å fylle hull i synlighet og gi fleksibilitet for utviklingsteam.
Hvorfor OSINT-rammeverket er viktig for AppSec fremover
Etter hvert som angrepsflaten utvides, er kontekst like viktig som deteksjon. OSINT-rammeverket og moderne etterretningsverktøy med åpen kildekode gir denne konteksten og viser deg hvordan organisasjonen din ser ut fra en angripers synspunkt.
Kombinert med automatisering og korrelasjon leverer OSINT sanntidsbevissthet som tradisjonelle skannere ikke kan nå på egenhånd. Systemer for inntrengingsdeteksjon og -forebygging beskytter det som skjer i miljøet ditt, mens åpen kildekode-intelligens beskytter det som er synlig utenfor, fra offentlig kode til glemte domener.
Åpen kildekode-intelligens gjør passiv overvåking om til proaktivt forsvar, og OSINT-rammeverket er det som gjør det repeterbart snarere enn et engangssøk.
Se hvordan Xygeni automatiserer disse OSINT-prinsippene direkte i din pipelinenedenfor.

FAQ
Hva er OSINT-rammeverket?
OSINT-rammeverket er en strukturert indeks over etterretningsverktøy og datakilder med åpen kildekode, organisert etter kategori (domeneintelligens, sosiale plattformer, kodelager, overvåking av det mørke nettet), som hjelper analytikere og utviklere med å finne riktig verktøy for en gitt undersøkelse i stedet for å søke fra bunnen av.
Hva brukes åpen kildekode-intelligens til innen cybersikkerhet?
Åpen kildekode-intelligens brukes til å oppdage lekkede legitimasjonsdetaljer, klonede databaser, typosquattede pakker og eksponert infrastruktur før angripere utnytter dem, og gjør dermed offentlig tilgjengelige data om til et tidlig varslingssystem.
Er OSINT-rammeverket et enkelt verktøy?
Nei. Det er en kategorisert katalog over mange intelligensverktøy med åpen kildekode (Maltego, SpiderFoot, Shodan, TheHarvester og andre), ikke ett produkt. Team kombinerer vanligvis flere av disse verktøyene, eller automatiserer de samme prinsippene i en plattform som Xygeni, i stedet for å behandle rammeverket som et frittstående program.
Hvordan anvender Xygeni OSINT-prinsipper?
Xygeni integrerer OSINT-lignende teknikker, registerovervåking, hemmelighetsdeteksjon og anomaliekorrelasjon direkte i CI/CD pipelines og repositorier, slik at den samme synligheten som åpen kildekode-intelligensverktøy gir manuelt skjer automatisk med hver commit.
