






Hardkoding, Dårlig hemmelighetshåndtering, og mangelen på verktøy som HashiCorp hvelv fortsette å utsette apper for alvorlig risiko. Hver gang en utvikler sender en API-nøkkel eller et passord til GitHub, risikerer de å utløse et sikkerhetsbrudd. Faktisk skanner angripere aktivt offentlige og private repositorier for eksponerte hemmeligheter, enten de er i kode, konfigurasjonsfiler eller Docker-bilder.
Konsekvensene fra den virkelige verden viser hva som står på spill. I 2022 fant angripere Ubers AWS-nøkler hardkodet i et GitHub-lager og brukte dem til å bryte seg inn i kritiske systemer. Toyota avslørte privat kundeinfrastruktur etter at utviklere sendte hemmeligheter til et offentlig GitHub-lager. I begge tilfeller etterlot teamene hemmeligheter i koden, og angriperne utnyttet dette fullt ut. Alt dette kunne vært forhindret.
I denne veiledningen lærer du hvordan du sikrer appen din ved hjelp av HashiCorp hvelv for sentralisert hemmelighetshåndtering, kombinert med Xygenis automatiserte deteksjon og utbedring funksjoner. Sammen hjelper disse verktøyene deg med å:
- Fjern hardkodede hemmeligheter fra kodebasen din
- Forhindre hemmeligheter fra å komme inn i Git-historikken
- Oppdag og fiks lekkasjer automatisk før de kan utnyttes
La oss gå gjennom hvordan du setter det opp, trinn for trinn.
2. Hva teller som en hemmelighet (og hvordan de lekker)
Først og fremst a hemmelig er ikke bare et passord. Det inkluderer API-tokener, OAuth-legitimasjon, databasetilkoblingsstrenger, SSH-nøkler, krypteringsnøkler og til og med JWT-er. Alt som gir tilgang til et system, en ressurs eller en identitet kvalifiserer som en hemmelighet.
Fordi hardkoding Det er fortsatt vanlig å legge inn disse påloggingsinformasjonene i kildekoden, men mange team introduserer ubevisst sårbarheter. Under lokal utvikling er det enkelt å legge inn en rask API-nøkkel i en .env fil – eller enda verre, direkte inn i koden. Etterpå, en enkelt git commit kan avsløre den hemmeligheten for godt.
Selv når hemmeligheter fjernes senere commits, de forblir ofte i Git-historikk, Docker-lag eller kompilerte artefakter. For eksempel går mange lekkasjer ubemerket hen inntil noen kjører git log eller trekker ut metadata fra et containerbilde.
Dette er grunnen hemmelighetshåndtering må være proaktive, kontinuerlige og automatiserte. Tradisjonelle skannere kan overse hemmeligheter som er begravd i grener, bilder eller komprimerte filer. Det er der verktøy som HashiCorp hvelv og Xygeni kom inn.
Husk i tillegg at hemmeligheter ikke bare lekker fra utviklere. CI/CD pipelines, testskript og til og med konfigurasjonsfiler i produksjonsmiljøer kan alle være kilder til eksponering.
Derfor handler det å sikre hemmeligheter ikke bare om verktøy, det handler om vaner, synlighet og automatisering.
Vil du gå dypere inn i hemmelig lekkasje?
Hvis du vil forstå hvorfor hemmeligheter lekkes i utgangspunktet, og hvordan angripere faktisk utnytter dem, ikke gå glipp av denne grundige gjennomgangen:
3. Hvorfor hardkoding av hemmeligheter er en risiko, selv i private arkiver
Hardkoding av hemmeligheter som API-nøkler, legitimasjon og tokens kan virke praktisk under utvikling. Denne praksisen introduserer imidlertid alvorlige risikoer, spesielt når hemmeligheter blir commitknyttet til versjonskontroll.
For eksempel, i Uber-innbruddet i 2022, fikk angriperne tilgang gjennom hardkodede AWS-nøkler funnet i et offentlig GitHub-arkiv. På samme måte eksponerte Toyota kritiske legitimasjonsdetaljer i et GitHub-prosjekt, noe som påvirket kundedataene deres.
Fordi hardkodede hemmeligheter ofte finnes i .env filer, skript eller kildekodekommentarer, er de lette å overse. Selv i private repoer kan roboter og innsidere få tilgang til dem. Enda verre er det at Git-historikken bevarer alle lekkasjer, selv etter at du har «slettet» dem.
I tillegg skanner moderne angripere kontinuerlig GitHub og containerregistre for lekkede tokens. Et enkelt trykk med en hardkodet hemmelighet kan åpne døren for:
- Infrastrukturkompromittering (skytilgang)
- Kildekodemanipulering (angrep i forsyningskjeden)
- Hemmelig gjenbruk på tvers av systemer (privilegieeskalering)
Derfor bør hardkoding erstattes med riktig hemmelighetshåndtering er ikke valgfritt, det er grunnleggende for å sikre utvikling.
4. Hvordan HashiCorp Vault sikrer hemmeligheter (og hvorfor det er bedre enn hardkoding)
Hardkoding av hemmeligheter som API-nøkler eller databaselegitimasjon direkte i kildekoden skaper alvorlige sikkerhetsrisikoer. HashiCorp Vault eliminerer denne risikoen ved å tilby sentralisert, kryptert og tilgangskontrollert lagring av hemmeligheter.
I stedet for å legge inn hemmeligheter i miljøvariabler eller .env-filer, kan applikasjoner sikkert hente dem på forespørsel via Vaults API. Denne tilnærmingen erstatter statisk hemmelighetshåndtering med dynamisk, policydrevet tilgang.
Hemmelighetshåndtering med HashiCorp Vault tilbyr flere viktige fordeler fremfor hardkoding:
- Hemmeligheter forblir krypterte både i hvile og underveis.
- Tilgangen håndheves strengt ved hjelp av identitetsbaserte retningslinjer.
- Vault genererer hemmeligheter dynamisk, slik at de utløper automatisk.
- Hver forespørsel loggføres, som tilbyr full sporbarhet og revideringsmulighet.
Vault integreres også sømløst i CI/CD pipelines, containeriserte miljøer, skyinfrastruktur og tjenestenett, noe som gjør den til en skalerbar og produksjonsklar løsning for moderne DevSecOps-team.
Eksempler fra den virkelige verden:
I 2022, a Toyota GitHub-arkivet Lekket utilsiktet legitimasjon offentlig, noe som avslørte interne tjenester. Et verktøy som Vault, kombinert med strenge commit politikk kunne ha forhindret dette.
Nå burde det være klart: å gå bort fra hardkoding og ta i bruk sikker hemmelighetshåndtering verktøy som HashiCorp hvelv er ikke bare beste praksis, det er viktig.
5. Slik integrerer du Git, HashiCorp Vault og Xygeni for sikker hemmelighetshåndtering
Å unngå fullstendig hardkoding hemmeligheter, må utviklere ta proaktive skritt under lokal utvikling og i CI/CD. Den gode nyheten er at HashiCorp hvelv og Xygeni samarbeide for å håndheve sikkerhet hemmelighetshåndtering arbeidsflyt.
Trinn 1: Bruk Vault for å hente hemmeligheter sikkert
Først konfigurerer du appen din til å laste inn hemmeligheter fra HashiCorp hvelv under kjøring. For eksempel i Node.js:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
Dette sikrer at hemmeligheter aldri lagres i kode eller konfigurasjonsfiler.
Trinn 2: Forhindre hardkoding med en Git Hook og Xygeni
For å blokkere utilsiktede lekkasjer kan du legge til en pre-commit krok ved bruk av Xygenis CLI:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
Denne kroken skanner bare modifiserte filer som er satt opp for commitHvis den finner hardkodet hemmeligheter som tokener eller passord, blokkerer det commit, før noe når depotet.
Trinn 3: Integrer Vault og Xygeni i CI/CD
I CI pipelines, kan du:
- Hent kjøretidshemmeligheter fra Vault
- Kjør
xygeni scan --run="secrets"for å bekrefte at ingen hemmeligheter ble introdusert - Automatisk utbedring med Xygeni hvis noe lekker
Utviklere håndhever hemmeligheter i hvert trinn, fra lokale commits til utrulling, takket være ledelsen s til denne tette tilbakemeldingssløyfen.
6. Fra hardkoding til sikker hemmelighetshåndtering med Vault + Xygeni
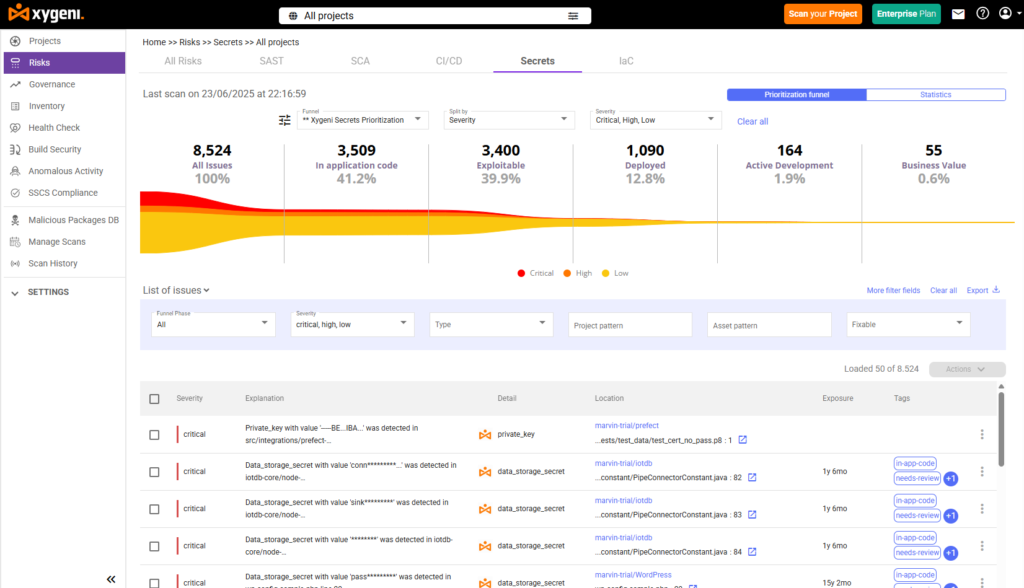
Hardkoding av hemmeligheter er fortsatt en av de vanligste måtene utviklere ved et uhell eksponerer sensitiv legitimasjon. Derfor er sammenkobling HashiCorp hvelv med sanntidsskanning fra Xygeni skaper en komplett hemmelighetshåndtering arkitektur: deteksjon, forebygging og automatisk utbedring, innebygd direkte i arbeidsflyten din.
| Trinn | Slik fungerer hemmelighetshåndtering med HashiCorp Vault og Xygeni |
|---|---|
| Trinn 1: Definer hemmeligheter i hvelvet | Lagre hemmeligheter som API-nøkler, legitimasjon eller tokener sikkert i HashiCorp Vault under strenge tilgangskontroller og kryptering i ro. |
| Trinn 2: Injiser hemmeligheter via CI/CD | Bruk miljøvariabler eller dynamisk injeksjon for å levere hemmeligheter til bygget ditt pipelines eller apper, og unngå hardkoding i kildekoden. |
| Trinn 3: Skann etter hardkodede hemmeligheter | Xygeni skanner hver pull request, Docker-image og git-historikk for å oppdage og validere lekkede hemmeligheter i sanntid. |
| Trinn 4: Valider hemmeligheter | Xygeni sjekker om hemmeligheten er aktiv og brukbar. Verifiserte hemmeligheter flagges for umiddelbar handling ved hjelp av verifiseringsmotoren. |
| Trinn 5: Utløs automatisk utbedring | Hvis en bekreftet hemmelighet oppdages, kan Xygeni tilbakekalle eller rotere den, legge den ut til PR/MR med kontekst og veilede utbedringsarbeidsflyter. |
7. Slutt å hardkod hemmeligheter for alltid med automatisk utbedring og hemmelighetshåndtering
Selv med HashiCorp Vault på plass, skjer det fortsatt feil. Utviklere kan hardkode et token under lokal testing eller glemme å konfigurere. .gitignore riktig. Derfor er det viktig å kombinere hemmelighetshåndtering med kontinuerlig skanning og automatisk utbedring.
Med Xygenis hemmelighetshåndtering, du oppdager ikke bare hardkodet legitimasjon, du fikser den automatisk, før de blir hendelser.
Slik fungerer Xygeni AutoFix for hemmeligheter:
- Xygeni skanner hver pull request så snart den er åpnet, ser den etter hardkodede hemmeligheter i kode, konfigurasjoner, Git-historikk og Docker-lag.
- Den validerer enhver oppdaget hemmelighet mot måltjenesten og tilslører verdien i logger.
- Xygeni flagger hemmeligheten direkte i PR-en, og legger til kontekstuelle kommentarer med alvorlighetsgrad og type.
- AutoFix genererer en sikker patch, som kan:
- Kommenter ut den avslørte hemmeligheten
- Erstatt den med en referanse til en Vault eller miljøvariabel
- Tilby trinnvise instruksjoner for utbedring
- Hvis et rekkverk er aktivt, Xygeni blokkerer PR automatisk inntil problemet er løst.
I tillegg Xygeni støtter håndheving via GitHub Actions, GitLab, Jenkins og Bitbucket. Derfor kommer hemmeligheter aldri til produksjon, selv om du gikk glipp av dem under gjennomgangen.
Dette er ikke bare deteksjon av hemmeligheter. Det er beskyttelse av hemmeligheter som skalerer.

