






Infrastruktur som Code security er en økende prioritet etter hvert som organisasjoner går over til automatisert skyadministrasjon. Ved å utnytte IaC verktøy, kan team distribuere infrastruktur raskt og effektivt. Uten sterke sikkerhetstiltak, feilkonfigurasjoner kan skape sårbarheter som setter skymiljøer i fare. For å forhindre dette, IaC security Skanning bidrar til å oppdage problemer tidlig, og sørger for at infrastrukturen er beskyttet før utrulling.
Etter hvert som flere organisasjoner tar i bruk infrastruktur som kode, må sikkerhet forbli en prioritet. Markedet forventes å nå $ 2.3 milliarder 2027, Noe som gjør IaC security Skanning er en viktig del av sikkerhetsstrategier i skyen. Uten proaktive sikkerhetstiltak kan team introdusere risikoer som kan føre til brudd på samsvar eller sikkerhetsbrudd.
I denne veiledningen skal vi utforske viktige sikkerhetsrutiner. Vi dekker IaC security, diskutere populære IaC verktøy, del beste praksis for IaC security skanning, og forklar hvordan Xygeni bidrar til å beskytte skyinfrastruktur mot feilkonfigurasjoner og sårbarheter.
Hva er infrastruktur som kode (IaC)
Infrastruktur som kode (IaC) er en måte å administrere og sette opp infrastruktur på ved hjelp av kode i stedet for manuelt arbeid. Som et resultat kan IT-team automatisere distribusjon av infrastruktur, holde alt likt, gjøre det enkelt å skalere og redusere innsatsen. Ved å skrive konfigurasjoner i kode kan team raskt kopiere, endre og sjekke infrastrukturen sin uten ekstra manuelle trinn.
IaC Konfigurasjoner lagres vanligvis i versjonskontrollerte filer, slik at utviklere kan spore endringer og rulle tilbake om nødvendig. I følge CISA, IaC er «prosessen med å administrere og klargjøre en organisasjons IT-infrastruktur ved hjelp av maskinlesbare konfigurasjonsfiler.» Denne metoden reduserer menneskelige feil, fremskynder distribusjoner og styrker skysikkerheten ved å håndheve beste praksis automatisk.
Nøkkelprinsipper for IaC
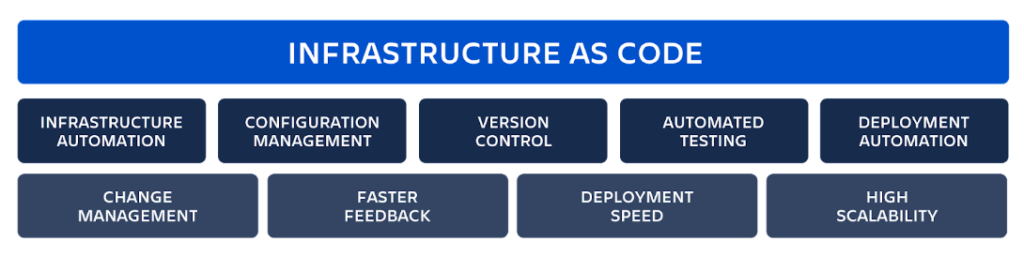
Infrastruktur som kode (IaC) følger kjerneprinsippene som gjør det effektiv, skalerbar og påliteligVed å forstå disse grunnleggende prinsippene kan team utnytte alt IaC verktøy å forbedre automatisering, konsistens og sikkerhet.
1. Deklarativ konfigurasjon: Definere ønsket tilstand
Med infrastruktur som Code security, definerer team hvordan infrastrukturen skal se ut i stedet for å spesifisere trinnvise instruksjoner. Dette gjør klargjøring forutsigbar og repeterbar, og sørger for at distribusjoner forblir konsistente på tvers av miljøer. Videre forenkler verktøy som Terraform denne tilnærmingen, slik at team kan administrere konfigurasjoner effektivt og redusere menneskelige feil.
2. Idempotens: Sikre konsistens på tvers av miljøer
Uansett hvor mange ganger en konfigurasjon brukes, IaC security Skanning sikrer at samme infrastrukturtilstand opprettholdes. Dette eliminerer uventede endringer og konfigurasjonsavvik, og holder distribusjonene stabile og forutsigbare.
3. Versjonskontroll: Effektiv sporing av endringer
IaC Verktøy lagrer konfigurasjoner i versjonskontrollsystemer som Git, slik at team enkelt kan spore, gjennomgå og rulle tilbake endringer. Som et resultat blir infrastrukturendringer reviderbare og transparente, noe som forbedrer samarbeid og sikkerhet.
4. Automatisering: Effektivisering av arbeidsflyter
Automatisering er kjernen i IaC security skanning. Det gjør det mulig å integrere infrastrukturlevering i CI/CD pipelines, noe som gjør raskere og repeterbare distribusjoner. Ved å redusere manuelt arbeid minimerer automatisering feil, forbedrer effektiviteten og håndhever sikkerhetspolicyer automatisk.
5. Skalerbarhet og elastisitet: Tilpasning til endrede krav
Med IaC verktøy, kan team enkelt skalere infrastruktur. Terraform og CloudFormation lar for eksempel ressurser justeres automatisk basert på etterspørsel. Denne fleksibiliteten sikrer at infrastrukturen vokser etter behov, samtidig som kostnadene holdes lave og sikkerheten på plass.
IaC verktøy
Det finnes mange IaC verktøy tilgjengelig, som alle tilbyr unike funksjoner som hjelper team med å automatisere, administrere og sikre infrastrukturen sin. Valg av riktig verktøy avhenger av skyleverandøren din, automatiseringsbehov og sikkerhetskrav. Her er noen av de mest brukte verktøyene for infrastruktur som kode:
- terra – En bredt tatt i bruk åpen kildekode IaC verktøy som støtter flere skyleverandører, inkludert AWS, Azure og Google Cloud. Det bruker deklarativ konfigurasjon for å forenkle klargjøring og skalering.
- Ansible – Primært et verktøy for konfigurasjonsadministrasjon, men også nyttig for infrastruktur som Code security ved å automatisere distribusjoner og håndheve konsistens på tvers av miljøer.
- CloudFormation – En AWS-innfødt IaC tjeneste som hjelper team med å definere og klargjøre infrastruktur sikkert i AWS-baserte miljøer.
- Azure Resource Manager (ARM)-maler – Microsofts IaC løsning for administrasjon og automatisering av infrastruktur i Azure-baserte skymiljøer.
Etter hvert som team tar i bruk infrastruktur som kode, er det viktig å velge riktig IaC verktøy er avgjørende for automatisering, skalerbarhet og IaC security skanning. Videre bidrar integrering av sikkerhetsrutiner i disse verktøyene til å forhindre feilkonfigurasjoner, og sikrer at skymiljøer forblir sikre fra distribusjon til produksjon.
Fordeler med IaC
Infrastruktur som kode (IaC) endrer måten organisasjoner setter opp og administrerer skyinfrastruktur på. Som et resultat kan bedrifter automatisere ressursoppsett, jobbe mer effektivt og redusere kostnader. Ved å bruke IaC verktøy kan team holde infrastrukturen lik på tvers av miljøer samtidig som manuelle feil unngås. Ifølge IBM lar denne tilnærmingen team «automatisere opprettelse, distribusjon og løpende administrasjon av infrastruktur», noe som til slutt gjør driften smidigere og fremskynder leveringen. I tillegg til det, legger man til IaC Til DevOps-arbeidsflyter hjelper det team med å utvide infrastrukturen sin enkelt, slik at systemene holdes både trygge og effektive.
- Raskere tid til å markedsføre - IaC fjerner behovet for manuell oppsett, noe som gjør infrastrukturutrullingen rask og konsekvent. Som et resultat kan team redusere forsinkelser og fremskynde programvareutgivelser.
- Bedre stabilitet – Ved å stoppe konfigurasjonsavvik, IaC holder infrastrukturen den samme i alle miljøer, noe som gjør systemene mer stabile og sikre.
- Høyere produktivitet – Automatisering av infrastrukturoppgaver reduserer repeterende arbeid, slik at utviklere kan fokusere på nye ideer. Dessuten, IaC passer jevnt inn i CI/CD pipelines, noe som gjør det enklere å administrere utviklingsarbeidsflyter.
- Lavere kostnader – Automatisering av infrastrukturadministrasjon reduserer behovet for manuelt arbeid, noe som hjelper bedrifter med å bruke mindre penger og bruke ressurser klokt.
- Sterkere sikkerhet - Med IaC security skanning, infrastrukturen forblir i orden, noe som betyr at oppdateringer erstatter komponenter i stedet for å endre dem. Dette holder sikkerheten sterk og gjør det enklere å angre feil.
Ved å bruke infrastruktur som Code security, kan organisasjoner forbedre skalerbarhet, effektivitet og sikkerhet samtidig som skymiljøer holdes sterke og enkle å kontrollere. I tillegg til det, legger man til IaC security Skanning sørger for at infrastrukturinnstillingene forblir beskyttet fra starten av.
Hva er infrastruktur som Code Security?
Infrastruktur som Code security (IaC security) handler om å beskytte infrastrukturkode mot risikoer. Siden IaC hjelper team med å sette opp skymiljøer med kode. Enhver feil, lekket hemmelighet eller utdatert programvare kan skape sikkerhetsproblemer. Derfor kan sikring IaC fra starten av er så viktig.
En av de beste måtene å forbedre seg på IaC security er gjennom IaC security skanning. Denne prosessen finner feil, svake punkter og brudd på sikkerhetsregler før de forårsaker problemer. Ved å kjøre sikkerhetskontroller automatisk kan team oppdage problemer tidlig, redusere risikoer og sørge for at infrastrukturen følger beste praksis.
Hvorfor sikkerhet er viktig i IaC
Selv om Infrastruktur som kode gjør det enklere å administrere skymiljøer, skaper det også risikoer som må utbedres. Hvis team ikke tar de riktige forholdsreglene, IaC kan introdusere sikkerhetshull som angripere kan utnytte. For eksempel kan feil i konfigurasjoner, eksponerte hemmeligheter og utdatert programvare gjøre skysystemer svake. Derfor er det viktig å inkludere sikkerhetskontroller i IaC arbeidsflyt.
Vanlige sikkerhetsrisikoer i IaC
- Avslørte hemmeligheter – Oppbevaring av passord eller API-nøkler IaC filer kan føre til datalekkasjer. I stedet bør team bruke verktøy som AWS Secrets Manager eller HashiCorp Vault for å holde hemmeligheter trygge.
- Konfigurasjonsfeil – Svake sikkerhetsinnstillinger, som åpne porter eller dårlig autentisering, kan gjøre det enklere for angripere å komme seg inn. Å rette opp disse feilene tidlig forhindrer sikkerhetshull.
- Uoppdatert programvare – Gamle programvareversjoner i IaC Maler kan inneholde sikkerhetsfeil. Regelmessige oppdateringer og sikkerhetsskanninger bidrar til å beskytte systemene.
- Problemer med tilgangskontroll – Uten riktige rollebaserte tilgangsregler kan feil personer endre infrastrukturinnstillinger. Å sette grenser for hvem som kan gjøre endringer reduserer sikkerhetsrisikoer.
Beste praksis for å holde IaC Sikre
Sikring av infrastruktur som kode (IaC) er avgjørende for å forhindre sikkerhetsrisikoer, feilkonfigurasjoner og samsvar brudd. Siden IaC automatiserer infrastrukturadministrasjon, kan enhver feil i koden raskt spre seg på tvers av miljøer, noe som øker risikoeksponeringen. Av denne grunn må team følge beste sikkerhetspraksis for å minimere risikoer, opprettholde kontroll og holde skymiljøer trygge. Ellers kan sikkerhetshull gå uoppdaget hen, noe som fører til sikkerhetsbrudd eller driftsfeil.
Slik bygger du en sterkere IaC security strategi:
1. Bruk versjonskontroll for å spore og sikre IaC Filer
keeping IaC filer i Git-arkiver er viktig for synlighet, sikkerhet og samarbeid. Ved å lagre infrastrukturkonfigurasjoner i versjonskontroll kan team:
- Spor endringer i infrastrukturen over tid, og reduser risikoen for uautoriserte modifikasjoner.
- Gå raskt tilbake til en tidligere versjon hvis en feilkonfigurasjon forårsaker et problem.
- Bruk sikkerhetspolicyer på repositorynivå, og forhindre at usikker kode distribueres.
Ved å håndheve kodegjennomganger før endringer slås sammen, kan team dessuten sikre at alle infrastrukturoppdateringer sjekkes for sikkerhetsrisikoer før de publiseres. Dette trinnet bidrar til å eliminere feilkonfigurasjoner som ellers kan føre til sårbarheter.
2. Automatiser sikkerhetstesting for å oppdage problemer tidlig
Manuell gjennomgang av infrastrukturkode er tregt, feilutsatt og ineffektivt. I stedet bør team stole på automatisert sikkerhetstesting for å oppdage sårbarheter før utrulling. Ved å integrere sikkerhetsskanning i CI/CD pipelines, lag kan:
- Oppdag feilkonfigurasjoner, sikkerhetshull og brudd på samsvar i sanntid.
- Sørg for at infrastrukturen er sikkert distribuert og følger sikkerhetspolicyene.
- Reduser menneskelige feil som kan føre til sikkerhetsrisikoer eller driftsfeil.
I tillegg kan teamene redusere belastningen på sikkerhetsteamene betydelig ved å automatisere sikkerhetsskanninger. Utviklere kan utbedre problemer tidlig uten å forstyrre arbeidsflyter, noe som gir raskere og tryggere implementeringer.
3. Angi tilgangsregler for å begrense uautoriserte endringer
Uten skikkelig tilgangskontroll kan endringer i infrastrukturen bli en alvorlig sikkerhetsrisiko. Ubegrenset tilgang øker sjansen for utilsiktede endringer, trusler fra innsiden og sikkerhetsbrudd. For å forhindre uautoriserte oppdateringer bør team:
- Implementer rollebasert tilgangskontroll (RBAC) for å begrense hvem som kan endre eller distribuere IaC.
- Bruk prinsippet om minste privilegium (PoLP) for å sikre at brukerne bare har tilgang til det de trenger.
- Krev flerfaktorautentisering (MFA) for å legge til et ekstra sikkerhetslag når du endrer infrastrukturoppsettet.
Videre, ved å begrense tilgangen til kritiske IaC filer, kan team forhindre feilkonfigurasjoner i sikkerhet som kan eksponere skymiljøer for angrep. Regelmessige revisjoner bidrar også til å identifisere overdreven tilgang til tillatelser som bør tilbakekalles.
4. Monitor IaC for uventede endringer og sikkerhetstrusler
Endringer i infrastrukturen skjer ofte, men ikke alle endringer er bevisste eller trygge. Derfor er kontinuerlig overvåking viktig for å oppdage sikkerhetsrisikoer før de eskalerer. Ved å bruke sanntidsovervåking kan team:
- Identifiser mistenkelige endringer i infrastrukturkonfigurasjoner før de fører til sikkerhetshendelser.
- Motta varsler når sikkerhetsregler brytes, slik at du raskt kan rette opp feilkonfigurasjoner.
- Sørg for samsvar ved å holde infrastrukturinnstillingene i samsvar med sikkerhetspolicyene.
Videre bidrar tidlig oppdagelse av feilkonfigurasjoner til å forhindre sikkerhetsbrudd og samsvarssvikt. Team som proaktivt overvåker sine IaC Miljøer får bedre innsikt i potensielle trusler, noe som reduserer sjansen for at et ubemerket sikkerhetsproblem eskalerer.
Tips: Konfigurer automatiske varsler for uautoriserte endringer i IaC repositorier og produksjonsmiljøer for å fange opp sikkerhetsproblemer før de blir store risikoer.
5. Regelmessig oppdatering og oppdatering IaC konfigurasjoner
Akkurat som applikasjoner må infrastrukturkode oppdateres regelmessig for å forbli sikker. Over tid kan utdaterte konfigurasjoner introdusere sikkerhetssårbarheter, noe som fører til samsvarssvikt eller ytelsesproblemer. For å ligge i forkant av risikoer bør team:
- Skann etter utdaterte avhengigheter og installer oppdateringer for å fjerne utdaterte komponenter.
- Fjern ingen nødvendige eller usikre konfigurasjoner som kan eksponere systemer for angrep.
- Hold sikkerhetspolicyene oppdatert i samsvar med utviklende beste praksis og regulatoriske krav.
Dessuten, ved å holde seg oppdatert IaC maler, kan team forbedre infrastrukturens pålitelighet, minimere sikkerhetssvakheter og håndheve konsistente sikkerhetspolicyer på tvers av miljøer.
Hvordan Xygeni forbedres IaC Security
Etter hvert som team tar i bruk infrastruktur som kode (IaC), må sikkerhet prioriteres i alle ledd. Uten riktige sikkerhetstiltak kan feilkonfigurasjoner, lekkede hemmeligheter og utdaterte avhengigheter føre til sikkerhetsbrudd og brudd på samsvarsregler. For å forhindre disse risikoene tilbyr Xygeni automatiserte sikkerhetsverktøy som integreres direkte i utviklingsarbeidsflyter, og sikrer at sikkerhet er innebygd fra starten av.
Ved å legge til IaC security skanning, sanntidsovervåking og CI/CD integrasjon, hjelper Xygeni team med å oppdage og løse sikkerhetsproblemer før de påvirker produksjonsmiljøer.
1. Automatisk IaC Security Skanning
Feilkonfigurasjoner av infrastruktur er en av de største sikkerhetsrisikoene i skymiljøer. Selv små feil – som feilkonfigurerte lagringstillatelser, åpne porter eller svake autentiseringsinnstillinger – kan eksponere infrastrukturen for angrep. For å forhindre dette skanner Xygeni automatisk IaC konfigurasjoner før utrulling.
Xygeni støtter Terraform, CloudFormation, Kubernetes og Docker, og sjekker for:
- Konfigurasjonsfeil som kan svekke skysikkerheten.
- Brudd på sikkerhetspolicyer som kan føre til manglende samsvar.
- Utdaterte programvarekomponenter som introduserer sårbarheter.
Ved å kjøre sikkerhetsskanninger før kode distribueres, blokkerer Xygeni risikable endringer før de blir trusler. Denne proaktive tilnærmingen reduserer sikkerhetshendelser og beskytter infrastrukturen.
Tips: Integrer IaC security skanning inn i CI/CD pipelines for å sikre at all infrastrukturkode består sikkerhetskontroller før utrulling.
2. Finne og beskytte hemmeligheter
Avslører hemmeligheter i IaC filer er en av de farligste sikkerhetsfeilene. Hardkodede API-nøkler, skylegitimasjon og databasepassord kan utnyttes hvis de lekker. For å forhindre dette skanner Xygeni arkiver og CI/CD pipelines for sensitive data før utrulling.
Xygeni hjelper team med å:
- Identifiser API-nøkler, tilgangstokener og krypteringsnøkler i IaC filer.
- Blokker eksponerte hemmeligheter før de blir en sikkerhetsrisiko.
- Varsle teamene umiddelbart slik at de kan fjerne og rotere kompromitterte legitimasjonsdetaljer.
I tillegg integreres Xygeni med løsninger for håndtering av hemmeligheter som AWS Secrets Manager og HashiCorp Vault, noe som sikrer at sensitive data lagres sikkert.
Tips: Lagre aldri hemmeligheter direkte i IaC filer. Bruk i stedet sikre verktøy for administrasjon av hemmelige filer og håndhev automatisert skanning for å fange opp utilsiktede lekkasjer.
3. Sanntid IaC Overvåking og trusseldeteksjon
Selv etter utrulling kan sikkerhetsrisikoer oppstå på grunn av uventede endringer, feilkonfigurasjoner eller uautoriserte tilgangsforsøk. Derfor er kontinuerlig overvåking viktig. Xygeni holder øye med IaC miljøer i sanntid, og oppdager avvik og sikkerhetstrusler før de eskalerer.
Med Xygenis trusseldeteksjonsfunksjoner kan team:
- Oppdag uvanlige endringer i infrastrukturkonfigurasjoner.
- Motta varsler når sikkerhetspolicyer brytes.
- Sørg for at infrastrukturinnstillingene forblir kompatible og sikre.
Ved å proaktivt overvåke infrastrukturen hjelper Xygeni team med å oppdage mistenkelig aktivitet før den fører til sikkerhetshendelser.
Tips: Konfigurer automatiske varsler for å varsle sikkerhetsteam når det oppdages endringer med høy risiko i infrastrukturkonfigurasjoner.
4. CI/CD Integrasjon for tryggere implementeringer
Sikkerhet bør ikke bremse utviklingen. I stedet bør den bygges direkte inn i CI/CD pipelines, som sikrer at sikkerhetskontroller skjer automatisk før utrulling. Xygeni integreres med GitHub, GitLab, Jenkins og CircleCI, noe som gjør sikkerhet til en sømløs del av utviklingsprosessen.
Med Xygeni's CI/CD integrering, team kan:
- Forhindre risikable implementeringer ved å håndheve sikkerhetspolicyer i alle trinn.
- Prioriter sårbarheter basert på risikonivå, slik at teamene fikser de mest kritiske problemene først.
- Spor sikkerhetssamsvar på tvers av alle infrastrukturmiljøer.
Ved å bygge inn sikkerhet i DevOps-arbeidsflyter, sørger Xygeni for at infrastrukturen forblir sikker uten å bremse utviklingen.
Tips: Automatiser sikkerhetskontroller innen CI/CD pipelineslik at team kan fange opp sikkerhetsproblemer tidlig, før de når produksjon.
Hvorfor velge Xygeni for IaC Security?
Velge rett IaC sikkerhetsløsning er viktig for å holde skymiljøer trygge samtidig som man opprettholder raske og effektive arbeidsflyter. Xygeni skiller seg ut fordi det tilbyr en automatiseringsorientert, risikobasert tilnærming til IaC security.
Her er hvorfor Xygeni er det beste valget for å sikre infrastruktur som kode:
- Automatisert IaC Security Skanning: Oppdager feilkonfigurasjoner, brudd på samsvarsregler og sikkerhetsrisikoer før utrulling.
- Beskyttelse av hemmeligheter: Forhindrer at hardkodede hemmeligheter lekker inn i databaser eller produksjonsmiljøer.
- Kontinuerlig IaC Overvåking: Gir sanntidsinnsikt i endringer i infrastrukturen og varsler team om potensielle sikkerhetstrusler.
- Sømløs CI/CD IntegrasjonSikrer at sikkerhet er innebygd i utviklingen pipelines uten å bremse utgivelser.
- Risikobasert prioritering: Fokuserer på de mest kritiske sårbarhetene, slik at teamene kan fikse høyrisikoproblemer først.
Med Xygeni kan team automatisere IaC security, eliminere feilkonfigurasjoner og beskytte skymiljøer mot trusler – alt uten å forstyrre utviklingsarbeidsflyter.
Klar til å sikre infrastrukturen din som kode? Kontakt Xygeni i dag for å integrere IaC security skanning inn i DevOps-systemet ditt pipelines!

Ofte stilte spørsmål (FAQ) om infrastruktur som kode (IaC)
Hva er et eksempel på infrastruktur som kode?
Et av de vanligste eksemplene på infrastruktur som kode (IaC) bruker Terraform til å opprette og administrere skyressurser. For eksempel kan et team skrive et Terraform-skript som definerer virtuelle maskiner, databaser og nettverksinnstillinger i AWS, Azure eller Google Cloud. Når det er brukt, klargjør skriptet automatisk hele miljøet, slik at alt forblir konsistent og repeterbart uten manuell oppsett.
Andre eksempler på IaC inkluderer:
-AWS CloudFormation-maler for å definere og klargjøre skyressurser.
-Ansible playbooks for å konfigurere servere og automatisere infrastrukturadministrasjon.
-Kubernetes YAML-filer for å distribuere og administrere containeriserte applikasjoner.
Hva brukes infrastruktur som kode til?
Infrastruktur som kode (IaC) brukes primært til å automatisere, administrere og skalere IT-infrastruktur effektivt. I stedet for å konfigurere ressurser manuelt, er team avhengige av IaC verktøy til å:
- Tilby skyressurser som virtuelle maskiner, lagring og databaser.
-Sørg for konsistens på tvers av ulike miljøer (utvikling, testing og produksjon).
-Automatiser distribusjoner ved å integrere med CI/CD pipelines.
-Forbedre sikkerheten ved å håndheve samsvarskontroller og skanne etter feilkonfigurasjoner.
-Skaler infrastruktur dynamisk basert på etterspørsel, og unngå overforsyning eller ressursmangel.
Hva representerer arbeidsflyten Infrastruktur som kode?
Infrastrukturen som kode (IaC) arbeidsflyten følger en strukturert prosess som hjelper team med å definere, distribuere og administrere infrastruktur på en pålitelig måte. Prosessen inkluderer vanligvis:
-Skrive kode for å definere infrastrukturkonfigurasjoner.
- Lagring av konfigurasjoner i versjonskontroll (som Git) for å spore endringer.
- Kjøre sikkerhets- og samsvarskontroller for å oppdage feilkonfigurasjoner tidlig.
- Automatisk distribusjon av infrastruktur ved hjelp av verktøy som Terraform eller CloudFormation.
- Kontinuerlig overvåking og oppdatering av ressurser for å opprettholde sikkerhet og konsistens.
Hva er Terraform i infrastruktur som kode?
terra er en av de mest populære åpen kildekode-programmene IaC verktøy som er tilgjengelige i dag. I motsetning til manuell skyklargjøring lar Terraform team definere infrastruktur som kode og distribuere den automatisk på tvers av flere skyleverandører som AWS, Azure og Google Cloud.
Med Terraform kan team:
- Automatiser utrulling og oppdateringer av infrastruktur.
-Bruk en deklarativ tilnærming for å definere ressurser effektivt.
- Sørg for konsistens på tvers av ulike miljøer.
Hvordan fungerer infrastruktur som kode?
I stedet for å sette opp infrastruktur manuelt, IaC lar team definere det ved hjelp av kode. Dette gjør utrullinger raskere, mer pålitelige og repeterbare.
Prosessen involverer vanligvis:
-Skrive konfigurasjoner i et maskinlesbart format som YAML, JSON eller HCL.
-Anvende konfigurasjoner ved hjelp av IaC verktøy som Terraform eller CloudFormation.
- Kjøre sikkerhetsskanninger for å identifisere potensielle feilkonfigurasjoner eller sårbarheter.
- Automatisk distribusjon av infrastruktur på tvers av skymiljøer.
Hvordan tester du infrastruktur som kode
Testing IaC er avgjørende for å sikre sikkerhet, pålitelighet og samsvar. Uten skikkelig testing kan feilkonfigurasjoner føre til sårbarheter eller nedetid.
Noen gode fremgangsmåter for testing inkluderer:
-Statisk analyse – Oppdag syntaksfeil og sikkerhetsproblemer før utrulling.
-Kontroller av policyer som kode – Sørg for at infrastrukturen følger samsvars- og sikkerhetsretningslinjer.
-Enhetstesting – Valider spesifikke deler av infrastrukturoppsettet.
-Integrasjonstesting – Bekreft at infrastrukturkomponenter fungerer som de skal med applikasjoner.
Er Docker-infrastruktur som kode?
Docker er ikke en fullstendig IaC verktøy, men det spiller en rolle i infrastrukturautomatisering. Mens verktøy som Terraform og Ansible definerer og administrerer infrastruktur, fokuserer Docker på containeriserte applikasjoner.
For team som jobber med containere, tilbyr Kubernetes og Helm mer avanserte infrastruktur-som-kode-løsninger, som bidrar til å automatisere distribusjoner i stor skala.
Konklusjon: Fremtidssikre infrastrukturen din med Secure IaC
Infrastruktur som kode (IaC) endrer måten skymiljøer administreres på, men sikkerheten må holde tritt. Uten sterk beskyttelse kan feilkonfigurasjoner, eksponerte hemmeligheter og utdaterte komponenter sette systemer i fare.
For å ligge i forkant av disse risikoene, må sikkerhet være en del av hvert trinn i IaC prosess. Å følge beste praksis som versjonskontroll, automatisert sikkerhetstesting og kontinuerlig overvåking hjelper team med å redusere sårbarheter og holde infrastrukturen trygg.
Manuelle sikkerhetskontroller alene er imidlertid ikke nok. Med automatiserte IaC security skanning, trusseldeteksjon i sanntid og CI/CD integrasjon, Xygeni gjør sikkerheten uanstrengt. Ved å bygge inn beskyttelse direkte i utviklingsarbeidsflyter, kan team distribuere med trygghet, uten ekstra kompleksitet.
Med innebygd sikkerhet DevSecOps Fra starten av kan organisasjoner bevege seg raskere, holde seg i samsvar med regelverket og redusere risiko – alt samtidig som utviklingen holder seg smidig og effektiv.
