






LiteLLM Supply Chain Attack: Hvordan Xygeni oppdager, verifiserer og tilbakekaller hemmeligheter
Ocuco LiteLLM-angrep på forsyningskjeden er et tydelig eksempel på hvordan moderne angrep utvikler seg. Problemet var ikke bare en kompromittert avhengighet. Det virkelige problemet var hva angripere kunne få tilgang til når de var inne i pipeline.
De fleste team skanner allerede kode, avhengigheter, infrastruktur og CI/CD pipelines. Det er imidlertid ikke lenger nok. Deteksjon alene reduserer ikke risikoen.
Den virkelige utfordringen starter etter eksponering:
- Hvilke hemmeligheter ble lekket
- Hvilke som fortsatt er gyldige
- Hvor raskt de kan bli tilbakekalt
I vår tidligere analyse I forbindelse med LiteLLM-hendelsen forklarte vi hvordan angrepet fungerte. Den virkelige virkningen kommer imidlertid fra noe annet.
Den kommer fra hemmeligheter som forblir aktive etter innbruddet.
Deteksjon viser deg hva som skjedde.
Verifisering viser deg hva angripere faktisk kan bruke.
Hvorfor LiteLLM-forsyningskjedeangrepet var en krise med avsløring av hemmeligheter
Ved første øyekast ser LiteLLM-forsyningskjedeangrepet ut som et typisk avhengighetskompromitterende angrep. Men hvis man ser litt dypere etter, er det virkelige problemet ikke selve pakken. Det er hva pakken har tilgang til når den kjører.
I dette tilfellet prøvde ikke nyttelasten å ødelegge applikasjonslogikken eller utløse åpenbare feil. I stedet gikk den etter noe mye mer verdifullt: legitimasjon som allerede ligger i miljøet.
For eksempel målrettet angriperen seg mot hemmeligheter som:
- Skyleverandørens legitimasjon
- Kubernetes-hemmeligheter
- SSH-nøkler
.envfiler- API-nøkler og webhook-tokens
Dette er ikke bare konfigurasjonsverdier. De er direkte tilgang til infrastruktur, tjenester og data.
Det er her trusselmodellen endres. Angriperen trenger ikke å utnytte en sårbarhet eller omgå kontroller. I stedet bruker de det systemet ditt allerede stoler på. Hvis en token fungerer, fungerer den. Ingen utnyttelse kreves.
Som et resultat av dette defineres ikke virkningen av angrepet av selve den skadelige pakken, men av hemmelighetene den kan få tilgang til. Selv én enkelt eksponert legitimasjon kan åpne døren for sideveis bevegelse, privilegiumsøkning eller datatilgang.
Derfor bør ikke LiteLLM-forsyningskjedeangrepet sees på som bare et nytt avhengighetsproblem. Det forstås bedre som et hemmelighetseksponeringsproblem beveger seg på CI/CD fart, hvor gapet mellom eksponering og utnyttelse ofte er svært lite.
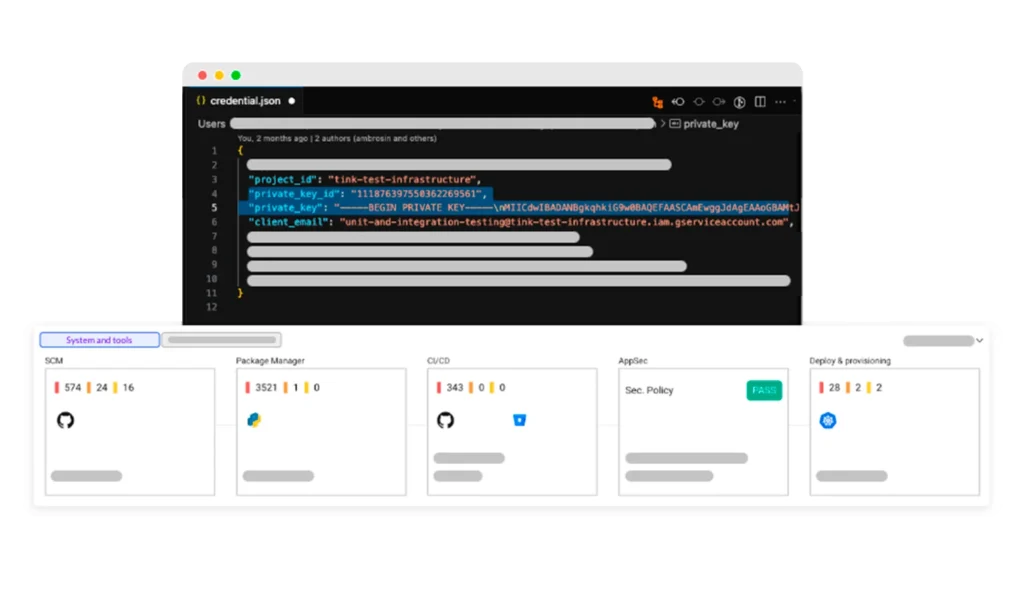
Hvordan Xygeni Secrets Security Oppdager avslørte hemmeligheter over hele SDLC
Avsløring av hemmeligheter kan skje når som helst i utviklingssyklusen. Derfor kan ikke deteksjon baseres på sporadiske skanninger. Det må være kontinuerlig og innebygd direkte i måten team jobber på.
Xygeni Secrets Security følger denne tilnærmingen ved å dekke hele SDLC, fra lokal utvikling til produksjon pipelines. Oppdagelse starter tidlig, der det betyr mest. For eksempel, pre-commit og pre-push-kontroller bidrar til å stoppe hemmeligheter før de i det hele tatt når et repositorium. Samtidig får utviklere umiddelbar tilbakemelding i arbeidsflyten sin, slik at det å fikse problemer ikke bremser dem.
Hemmeligheter forblir imidlertid sjelden på bare ett sted. Når de først er introdusert, har de en tendens til å spre seg over forskjellige lag av pipelineDerfor skanner Xygeni også utenfor utviklermiljøet, inkludert:
- Kildekode og konfigurasjonsfiler
- Git-historikk, hvor eldre lekkasjer fortsatt kan eksistere
- CI/CD pipelineog bygge gjenstander
- Containerbilder og distribusjonsressurser
Denne bredere dekningen gir teamene et mye klarere bilde av hva som faktisk blir avslørt. I stedet for isolerte funn ser de hvordan hemmeligheter beveger seg og vedvarer på tvers av systemet.
I praksis betyr dette at deteksjon ikke lenger er en engangskontroll. Det blir en kontinuerlig kontroll som går på tvers av utvikling og levering, og hjelper team med å fange opp problemer tidlig og redusere risikoen før det utvikler seg til en reell hendelse.
Hvorfor verifisering av hemmeligheter er viktigere enn deteksjon
Deteksjon er bare utgangspunktet.
Etter en hendelse som angrepet i forsyningskjeden i LiteLLM, ender team ofte opp med en lang liste over potensielt avslørte hemmeligheter. Ved første øyekast kan det virke som fremskritt. Imidlertid representerer ikke alle disse hemmelighetene faktisk risiko.
Det virkelige spørsmålet er enkelt:
Hvilke hemmeligheter er fortsatt gyldige og kan utnyttes?
Uten det svaret bruker teamene tid på å undersøke legitimasjonsbeskrivelser som ikke lenger fungerer, mens aktive legitimasjonsbeskrivelser forblir eksponert. Som et resultat går innsatsen til støy i stedet for reell risiko.
Det er her verifisering av hemmeligheter blir kritisk.
I stedet for bare å liste opp funn, tar Xygeni neste steg og sjekker hva som faktisk betyr noe. Den validerer legitimasjon i kundens eget miljø, bekrefter om de fortsatt gir tilgang, og hjelper med å prioritere de som fortsatt er aktive.
I praksis endrer dette arbeidsflyten fullstendig. Teamene slutter å jage lister og begynner å fokusere på hva en angriper faktisk kunne bruke.
Verifisering gjør deteksjon til noe mye mer nyttig: klar, handlingsrettet decisioner.
I moderne angrep på forsyningskjeden er det ikke de farligste hemmelighetene som blir avslørt.
Det er de som fortsatt er gyldige.
Hvordan Xygeni reduserer eksplosjonsradius med automatisert utbedring
Når aktive hemmeligheter er identifisert, er den neste utfordringen å redusere eksponeringstiden.
I moderne angrep i forsyningskjeden er hastighet alt. Jo lenger en legitimasjon er gyldig, desto større er risikoen. Derfor må responsen være umiddelbar og kontrollert samtidig.
Xygeni Secrets Security bidrar til å redusere dette vinduet gjennom automatisert respons. For eksempel:
- Umiddelbar tilbakekalling av støttede legitimasjonsopplysninger
- Automatiserte utbedringsarbeidsflyter
- forhåndsbygde playbooks for vanlige plattformer
Imidlertid bør ikke alle hemmeligheter håndteres på samme måte.
Noen kan tilbakekalles umiddelbart med minimal innvirkning. Andre krever kontrollert rotasjon for å unngå å ødelegge produksjonssystemer eller forstyrre tjenester.
Derfor gjør Xygeni det mulig for team å:
- Tilbakekalling når det er trygt
- Roter når det er nødvendig
- Oppretthold stabilitet under respons
Denne balansen er nøkkelen. Den lar teamene bevege seg raskt og redusere risiko, samtidig som de holder systemene stabile og unngår utilsiktede bivirkninger.
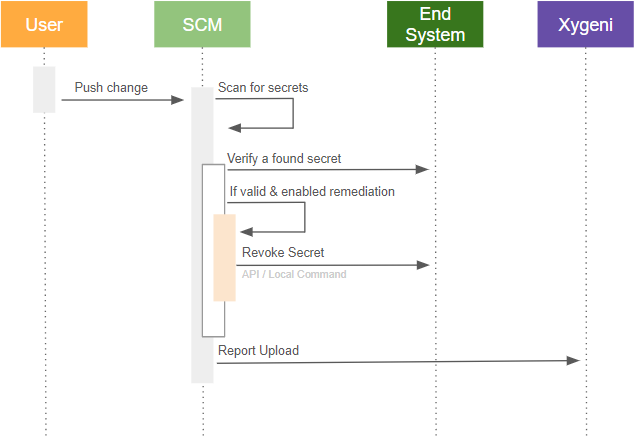
En LiteLLM-stil responsarbeidsflyt med Xygeni Secrets Security
For å reagere effektivt på en LiteLLM-lignende hendelse trenger team en strukturert arbeidsflyt.
I praksis ser prosessen slik ut:
1. Oppdag
Identifiser nylig eksponerte hemmeligheter på tvers av kode, Git-historikk, pipelines og gjenstander.
2. Bekreft
Bekreft hvilke legitimasjonsopplysninger som fortsatt er gyldige og faktisk kan brukes.
3. Prioriter
Fokuser på utnyttbare hemmeligheter basert på kontekst, tilgang og operasjonell påvirkning.
4. Tilbakekalling
Tilbakekall aktive legitimasjonsopplysninger umiddelbart når det er trygt for å redusere eksponeringstiden.
5. Drei
Roter delte eller produksjonslegitimasjoner nøye for å unngå avbrudd.
6. Monitor
Fortsett å overvåke for ny eksponering på tvers av SDLC og responsens livssyklus.
Denne tilnærmingen gjør en kaotisk hendelse om til en kontrollert respons.
I stedet for å reagere blindt, opererer team med tydelig prioritering og rask utbedring.
Hvorfor deteksjon alene ikke er nok i moderne forsyningskjedeangrep
LiteLLM-forsyningskjedeangrepet avslører en klar begrensning i hvor mange sikkerhetsteam som fortsatt opererer i dag.
Deteksjon alene er ikke nok.
Det er viktig å finne problemer, men det reduserer ikke risikoen i seg selv. Det som betyr noe er hva som skjer videre.
- Deteksjon uten verifisering skaper støy
- Verifisering uten utbedring åpner for eksponering
- Tiltak uten tidlig oppdagelse kommer for sent
Hvert av disse hullene bremser responsen og øker risikoen.
Samtidig beveger moderne angrep i forsyningskjeden seg raskt. Legitimasjon kan eksponeres, valideres og utnyttes på få minutter. Derfor må sikkerheten operere med samme hastighet og kontekst.
LiteLLM var ikke bare en kompromittert pakke.
Det var en hemmeligheter problemet utfolder seg på CI/CD fart.
I moderne angrep på forsyningskjeden er det ikke de farligste hemmelighetene som blir avslørt.
Det er de som fortsatt er gyldige.
Hvorfor Secrets Security mislykkes uten kontekst
| Scene | Uten Xygeni | Med Xygeni Secrets Security |
|---|---|---|
| Gjenkjenning | Stor liste over eksponerte hemmeligheter med begrenset kontekst | Kontinuerlig oppdagelse på tvers av SDLC med full sikt |
| Verifisering | Det er ikke klart hvilke legitimasjonsbeskrivelser som fortsatt er aktive | Ekte validering av utnyttbare hemmeligheter i miljøet ditt |
| prioritering | Decisioner basert kun på alvorlighetsgrad eller gjetting | Prioritering basert på reell utnyttbarhet og kontekst |
| Utbedring | Manuelle, trege og feilutsatte prosesser | Automatiserte arbeidsflyter for tilbakekall og veiledet rotasjon |
| Utfallet | Varslingstretthet og forsinket respons på reelle trusler | Rask, kontrollert reduksjon av eksponering og risiko |
Nøkkelmat: Deteksjon alene skaper synlighet. Kombinasjon av deteksjon, verifisering og utbedring muliggjør imidlertid reell risikoreduksjon. CI/CD hastighet.
Final Thoughts
LiteLLM-forsyningskjedeangrepet forsterker en enkel, men kritisk virkelighet.
Angripere trenger ikke sårbarheter når de har tilgang til gyldige legitimasjonsdetaljer.
Hemmeligheter gir direkte tilgang.
De omgår mange tradisjonelle kontroller.
Og de lar angripere bevege seg raskt på tvers av systemer.
Derfor er ikke målet lenger bare å oppdage lekkasjer.

om forfatteren
Fatima Said spesialiserer seg på utviklerorientert innhold for AppSec, DevSecOps og software supply chain securityHun gjør komplekse sikkerhetssignaler om til tydelig, handlingsrettet veiledning som hjelper team med å prioritere raskere, redusere støy og sende tryggere kode.
