






Hvorfor utviklere trenger et jukseark for prisnedsettelser
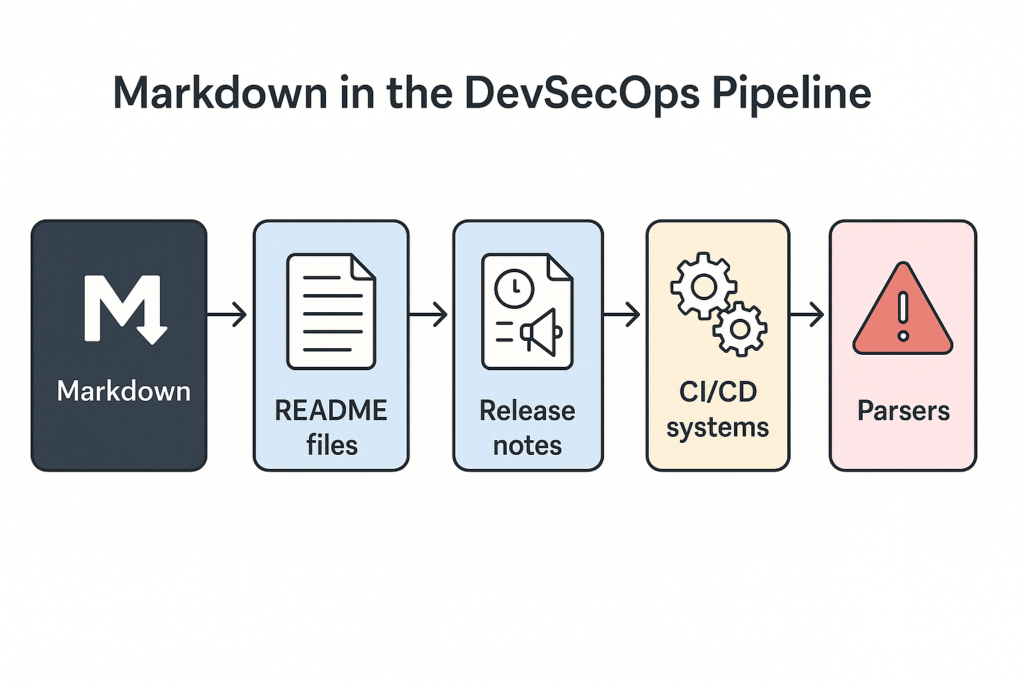
En jukselapp med nedsatt pris er ikke bare en rask referanse for ren formatering; det er en kritisk sikkerhetsforanstaltning i moderne DevSecOps. pipelines. Fra README.md filer til endringslogger og utgivelsesnotater, Markdown flyter gjennom hvert trinn i programvareutvikling og utgivelsesprosesser. Uten riktig praksis kan små feil i Markdown føre til ødelagt dokumentasjon, forstyrret CI/CD automatisering, eller til og med sikkerhetssårbarheter.
Derfor drar alle team nytte av en pålitelig Markdown-guide støttet av praktiske Markdown-tips og -triks. En sterk tilnærming til Markdown sikrer at dokumentasjonen din ikke bare er lesbar, men også sikker, automatiserbar og pålitelig i hele programvareforsyningskjeden.
Hvordan det ødelegger DevSecOps
- Ødelagte README-filer forvirre bidragsytere, villede brukere og skade tilliten til pakker med åpen kildekode.
- Feilformede endringslogger kan forårsake CI/CD skript (som semantic-release) for å hoppe over viktige versjonsoppdateringer eller injisere ugyldig innhold i distribusjoner.
- Utgivelsesnotater med uescapet inndata kan kjøre skript eller injisere HTML i dashboardog interne portaler, spesielt når Markdown gjengis som HTML i webgrensesnitt.
Markdown som flyter gjennom parsere i CI/CD Systemer må være strukturelt gyldige og sikre. En enkelt feilformet tabell eller en ulukket tag kan ødelegge dokumentasjonsbygg, forstyrre automatiserte distribusjonereller injisere usikker kode inn i forbrukerrettede synspunkter.
Derfor er ikke en Markdown-guide bare et skrivehjelpemiddel, det er en DevSecOps-verktøyetDet hjelper team med å sende sikker, automatiserbar og pålitelig dokumentasjon som en del av utgivelsen. pipelines.
Grunnleggende om jukseark for nedsatt pris, gjort riktig
Alle utviklere skriver Markdown, men ikke alt er trygt. Her er et Markdown-jukseark og en Markdown-veiledning for solid og sikker syntaks:
Overskrifter
					# H1 - Project Title
## H2 - Section
### H3 - Subsection
lenker
Bruk kun validerte, statiske nettadresser. Injiser aldri lenker fra upålitelige kilder.
[Official Docs](https://developer.mozilla.org)
Kodeblokker
Bruk inngjerdede kodeblokker (triple backticks) og deklarer språket for syntaksutheving og klarhet.
<pre><code>```bash npm install ``` </code></pre> lister
Bruk ensartede punkttegn og innrykk. Unngå blanding. -, *, eller feil avstand.
					- Install dependencies
- Run tests
- Deploy to production
tabeller
Sørg for justering med konsekvent bruk av rør (|) og bindestreker. Tabeller må være syntaktisk korrekte for å gjengis riktig.
| Kommando | Tekniske beskrivelser |
|---|---|
npm install | Installer avhengigheter |
npm test | Kjør tester |
Ved å følge denne Markdown-veiledningen unngår du vanlige formateringsfeil, samtidig som du forsterker strukturen som CI/CD verktøy kan analysere pålitelig.
Markdown-formateringsfeil som ødelegger automatisering
Mange formateringsproblemer ødelegger ikke filen; de ødelegger arbeidsflyter:
- Ikke-lukkede taggerEn manglende backtick eller parentes kan føre til at parseren blør formatering inn i andre seksjoner.
- Ødelagte bordBord som ikke er justert eller har ujevne rør (|) kan krasje Markdown-parsere i noen statiske nettstedgeneratorer.
- Feilformede listerInnrykksfeil eller inkonsistente punkttegn fører til at automatiseringsverktøy (som semantic-release) hopper over endringsloggoppføringer.
Dette er ikke kosmetiske problemer. Hvis CI-jobben din analyserer Markdown-veiledningen for å bygge dokumenter eller injisere versjonsnotater, kan et lite syntaksproblem føre til ødelagte funksjoner. pipelines.

Injeksjonsrisikoer: Tips og triks for rabatter for sikkerhet
Markdown-filer flyter ofte inn i dynamiske systemer:
- Automatiserte utgivelsesnotater
- API dokumentasjon
- Pakke-README-filer gjengitt på markedsplasser (som NPM or PyPI)
Ugyldig nedskrivning kan føre til:
- Kommandoinjeksjon, hvis gjengitt i skriptmaler
- XSS-sårbarheter, når Markdown konverteres til HTML i dashboards eller dokumentasjonssider
Eksempel:
[Click here](javascript:alert('XSS'))
Gjengitt i en naiv HTML-parser, kan dette kjøre JavaScript. Hvis dette lander i et webgrensesnitt, har du introdusert klientsideinjeksjon gjennom en Markdown-fil. Bruk Markdown-tipsene og -triksene i denne veiledningen for å rense, validere og unngå alt usikkert innhold.
Markdown-veiledning i dokumentasjonen Pipelines og CI/CD
Tenk på hvor Markdown vises i stakken din:
- .md filer gjengitt av GitHub Actions eller GitLab Pages
- Endringslogger analysert under semantisk versjonering
- Dokumenter generert automatisk fra kildekodekommentarer
- Utgivelsesnotater vedlagt CI/CD distribusjonsjobber
Usikker nedbetaling på disse stedene kan avspore automatiserte arbeidsflyter eller bli en vektor for kompromiss i forsyningskjeden.
Eksempel: Hvis en endringslogg.MD inkluderer uescapet brukerbidrag, som kan injisere feilformet HTML i utgivelsen dashboards.
Sørg for at du reviderer og fjerner foreldede dokumentasjonsverktøy og rengjør alle inngangspunkter for Markdown-jukseark, spesielt brukergenerert innhold eller avhengigheter.
Tips og triks for sikker nedbetaling for DevSecOps
Markdown fortjener samme gransking som all kode som legges inn i repositoriene dine, eller pipelines. Her er praktiske, handlingsrettede Tips og triks for prisnedsettelser for å opprettholde sikkerhet og pålitelighet på tvers av stacken din:
Bruk linters til å fange opp tidlige feil
Linters som markdownlint, bemerkning-linteller muntlig kan automatisk fange opp vanlige formateringsproblemer, ulukkede tagger, ødelagte lister, feilbrukte overskrifter eller feilformede tabeller.
Forhåndsvis alltid før sammenslåing
Bruk forhåndsvisningsverktøyene til Markdown i kodehostingsplattformen din eller lokalt for å visuelt inspisere gjengitt utdata. Dette bidrar til å oppdage problemer som lintere kan overse.
Unngå og rengjør dynamisk innhold
Hvis Markdown-en din inneholder brukergenerert eller dynamisk innhold, må du rengjøre den. Stol aldri på endringslogger eller automatisk genererte notater fra eksterne avhengigheter uten validering.
Unngå usikker innebygd HTML
Unngå innebygd HTML som or <iframe>Bruk kodeblokker i stedet, og håndhev strenge HTML-regler hvis du må inkludere det.
Signer eller gjennomgå eksterne bidrag
Gjennomgå alle eksterne bidrag til Markdown-veiledningen med samme grundighet som kode. Bruk signert kode. commitog håndheve retningslinjer for gjennomgang i CI-en din pipelines.
Disse Markdown-tipsene og -triksene reduserer risiko og forhindrer automatiseringsfeil.
Konklusjon: Sikker dokumentasjon med Markdown-guide
Markdown er mer enn bare et lett formateringsspråk; det er en sentral del av DevSecOps-arbeidsflyten din. En enkelt feilformet lenke, ødelagt tabell eller usikkert kodebit kan forårsake automatiseringsfeil, injisere sårbarheter eller villede brukere. Derfor trenger team mer enn grunnleggende syntakskunnskap: de trenger en pålitelig Markdown-jukselapp, en praktisk Markdown-veiledning og handlingsrettede Markdown-tips og -triks for å holde dokumentasjonen sikker og konsistent.
Ved å behandle Markdown som kode – rengjort, gjennomgått, renset og validert – kan du styrke både dokumentasjonsintegriteten og CI/CD pipelines. Med Xygeni, kan du ta dette enda lenger ved å bygge inn automatiserte kontroller som forhindrer injeksjonsrisikoer og integritetsfeil. Hvis forutsigbar, sikker programvare er viktig for deg, kan du starte med å sikre Markdown som driver prosjektene dine.

