






Mestre visualisering av programvareforsyningskjeden: Forbedre sikkerheten og øk effektiviteten
Innholdsfortegnelse
Fordyp deg i det grunnleggende innen visualisering og kartlegging av programvareforsyningskjeder i denne omfattende veiledningen. Oppdag hvordan disse viktige strategiene øker sikkerhet og driftseffektivitet i programvareutvikling. Lær om de nyeste verktøyene og praksisene innen kartlegging av forsyningskjeder, DevSecOps og programvarehåndtering med åpen kildekode for en robust og strømlinjeformet programvarelivssyklus.
Legge ut på en visualiseringsreise: Hva og hvorfor
Tenk deg at du navigerer i en kompleks labyrint med utallige stier, skjulte dører og uforutsette feller. Dette scenariet er ikke bare en puslespillentusiasts drøm; det er en daglig realitet for programvareutviklingsteam som administrerer intrikate forsyningskjeder. I programvareutviklingens verden er labyrinten din programvareforsyningskjede, og innsatsen er utrolig høy – alt fra sikkerhetsbrudd til driftsmessig ineffektivitet.
Men hva om du hadde et kart og en kartvisning av denne labyrinten? Kartlegging og visualisering av programvareforsyningskjeden din handler ikke bare om å tegne linjer og prikker; det handler om å avdekke de skjulte forbindelsene, eksponere potensielle risikoer og oppdage de mest effektive veiene for prosjektene dine.
I de følgende avsnittene dykker vi ned i den viktige rollen kartlegging og visualisering av programvareforsyningskjeden din spiller. Med innsikt fra bransjeledere og eksempler fra den virkelige verden kan du lære hvordan disse fremgangsmåtene forbedrer sikkerheten og effektiviserer effektiviteten, slik at programvareutviklingsreisen din blir trygg og vellykket. La oss legge ut på en reise for å forvandle hvordan du ser og administrerer programvareforsyningskjeden din, og gjøre kompleksitet om til klarhet og utfordringer til muligheter.
Avmystifisering av labyrinten: Visualiseringens kritiske rolle
Det nasjonale instituttet for Standards og teknologi (NIST) understreker et kritisk aspekt ved moderne cybersikkerhet – en levende, detaljert kart over programvarens forsyningskjedeDet er ikke bare en teknisk finesse; det er en hjørnestein i forsvarsstrategien din. Kompleksiteten og ugjennomsiktigheten til programvareforsyningskjedene (SSC) utgjør betydelige sikkerhetsutfordringer, spesielt når det gjelder lagerbeholdning og oppdagelse.
Navigering i tåken: Avsløring av utfordringene innen sikt
Se for deg å navigere gjennom et tåkete landskap. Dette er hva taklingen innebærer Software Supply Chain Security (SSCS) føles som når synligheten forsvinner i bakgrunnen, skjult av den stadig voksende kompleksiteten til SDLC økosystemer. I følge en Undersøkelsen Ifølge Cloud Native Computing Foundation rapporterer de fleste teknologer at de står overfor enestående IT-kompleksitet, noe som skaper en betydelig mengde datastøy.
Denne kompleksiteten gjør det utfordrende å spore de utallige komponentene som er involvert i et programvareprosjekt, noe som fører til vanskeligheter med å identifisere konfigurasjons- og tillatelsesproblemer og potensielle sikkerhetssårbarheter. Organisasjoner trenger en klar oversikt over hele programvareforsyningskjeden for å sikre applikasjonene sine effektivt.
Organisasjoner står overfor følgende vanskeligheter og hindringer når de prøver å beskytte sine CI/CD sikkerhet:
- Vanskeligheter med nøyaktig lagerbeholdning: Å nøyaktig kartlegge alle komponentene i en programvareforsyningskjede er som å finne nåler i en høystakk. Som rapportert av Linux Foundation, er en gjennomsnittlig programvareapplikasjons forsyningskjede så kompleks at de fleste organisasjoner trenger en klarere forståelse av de ulike elementene som utgjør programvareøkosystemene deres. Dette kunnskapshullet utgjør en betydelig hindring for å sikre forsyningskjeden effektivt.
- Utfordringer i oppdagelsen av trusler: Å oppdage sårbarheter i programvareforsyningskjeden er en herkulisk oppgave. Med nye trusler som dukker opp daglig, krever det årvåkenhet og avanserte teknologiske evner å holde tritt med potensielle sikkerhetsbrudd. Den stadig utviklende naturen til disse truslene betyr at tradisjonelle metoder for å oppdage sårbarheter ofte må forbedres..
- Navigering i åpen kildekode og tredjepartskomponenter: Den omfattende bruken av åpen kildekode og tredjepartskomponenter i moderne programvareutvikling introduserer et nytt lag med kompleksitet. Selv om disse komponentene akselererer utviklingen og tilbyr omfattende funksjonalitet, introduserer de også ukjente risikoer. 2020-utgaven av «Open Source Security Rapporten «og risikoanalyse» fremhever at 75 % av kodebasene inneholder sårbarheter i åpen kildekode, noe som understreker behovet for strenge sikkerhetstiltak. Cataloging og kontinuerlig overvåking av disse avhengighetene for nye risikoer er avgjørende og overveldende.
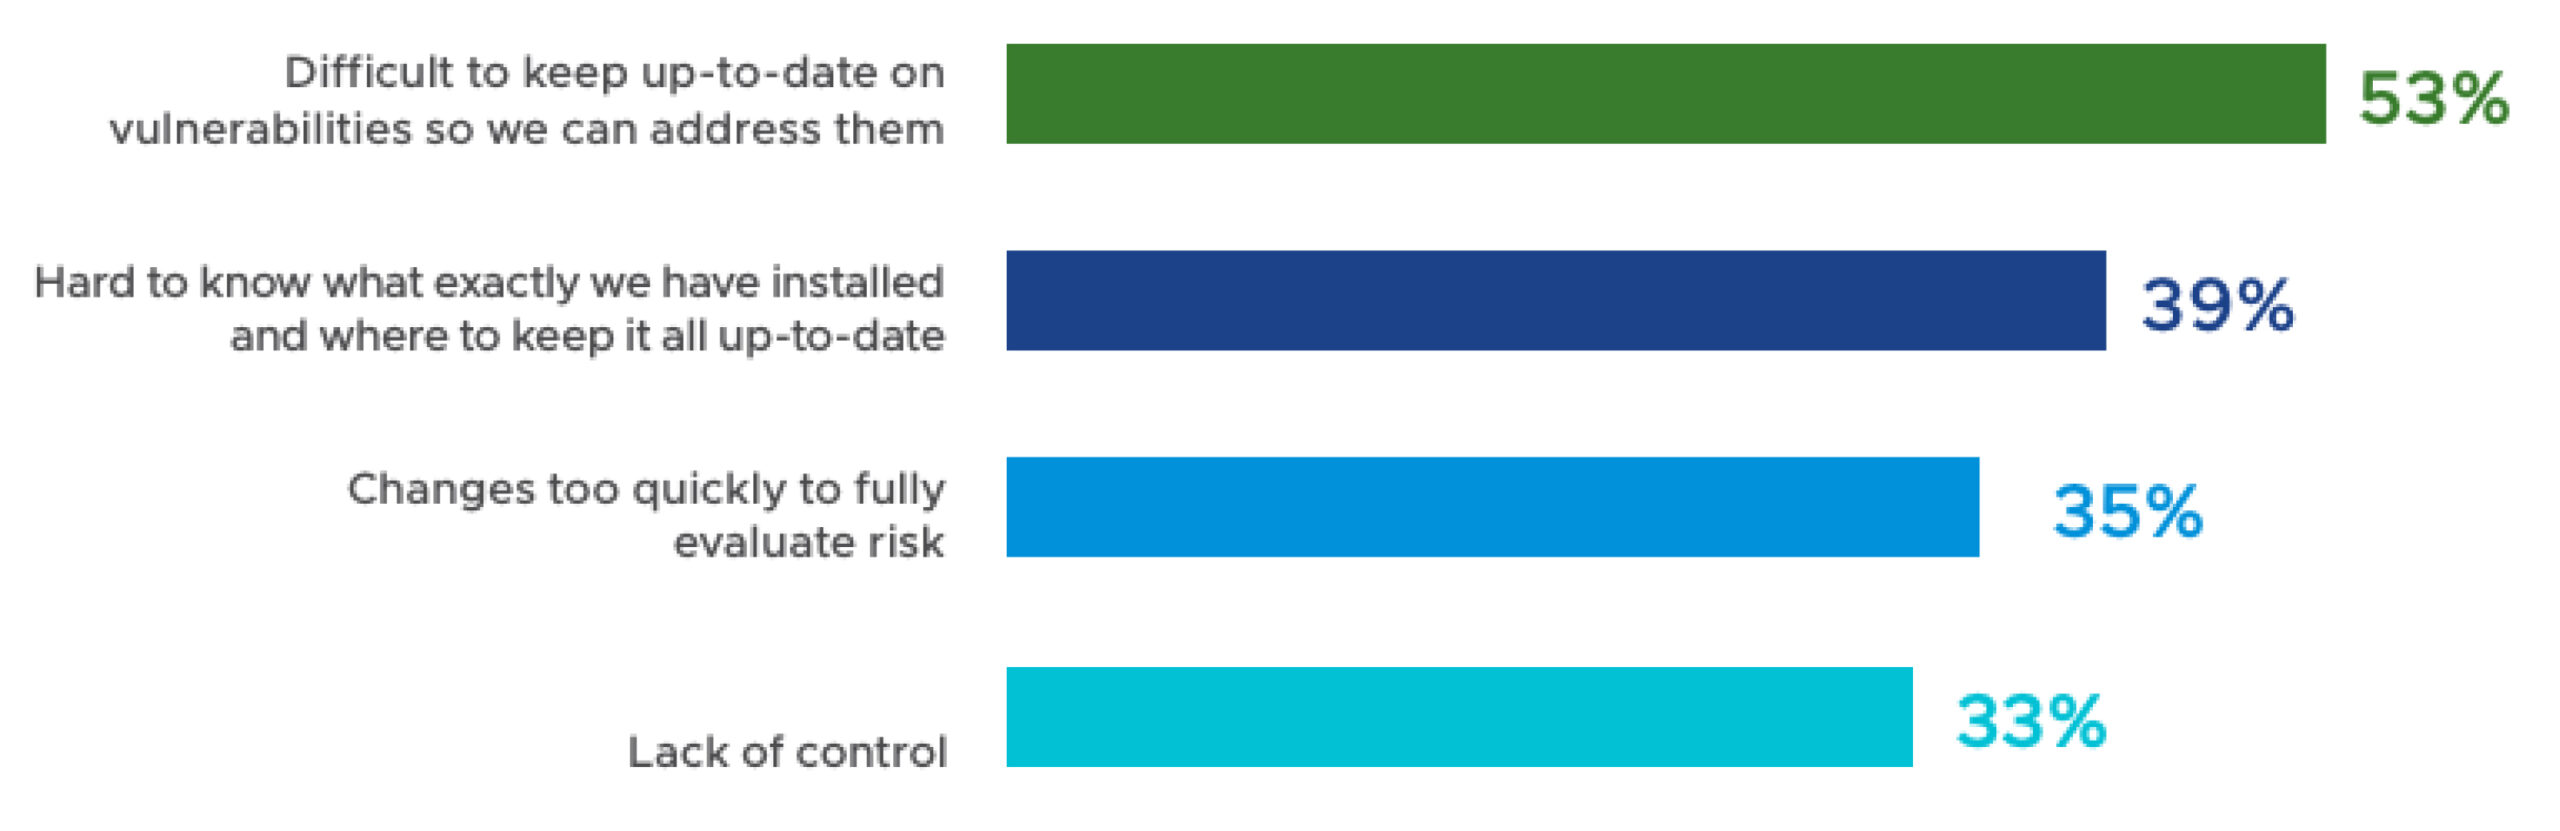
Bekymringer om sikkerhetsrisikoene ved distribusjon av åpen kildekode-programvare
Lyser opp de mørke hjørnene: Sikkerhet gjennom synlighet
Utfordringen med synlighet forverres av DevSecOps-teamenes manglende evne til å prioritere handlinger. De nyeste rapportene fremhever at mange ingeniører føler seg overveldet av den store mengden data og antallet potensielle sårbarheter i systemene sine. Denne overbelastningen fører ofte til handlingslammelse, der team ikke kan skille mellom kritiske og mindre kritiske sårbarheter som krever umiddelbar oppmerksomhet.Mangelen på prioritering hindrer ikke bare rettidig utbedringsarbeid, men tapper også for ressurser og hindrer IT-teamenes generelle respons.
Disse to utfordringene – mangel på oversikt og vanskeligheter med prioritering – henger sammen og forenes ofte med hverandre. Begrenset oversikt over teknologistakken gjør det vanskelig å forstå hvilke elementer i programvareforsyningskjeden som er i faresonen. Samtidig kan manglende evne til å prioritere handlinger være et resultat av og bidra til denne mangelen på klarhet.
Sammen danner de en betydelig barriere for tilstrekkelig software supply chain security, noe som understreker behovet for løsninger som reduserer støyen og gir klar og handlingsrettet innsikt.
Rydde veien: Effektivisere driften med et klart overblikk
Gå utover sikkerhetssfæren, og du vil oppdage at det å visualisere forsyningskjeden din gjør mer enn å beskytte – det er som å slå på et lys i et mørkt rom, og avsløre de raskeste og mest effektive veiene gjennom driften. Det gir teamene et fugleperspektiv på utviklingsøkosystemet, slik at de kan identifisere overflødige eiendeler og uvedlikeholdte elementer. Denne klarheten er spesielt fordelaktig i store prosjekter der flere enheter og komponenter flettes sammen.
Strategisk innsikt: Verktøy og teknikker for bedre synlighet
Tenk deg å ha røntgensyn for programvareforsyningskjeden din. Det handler om mer enn bare å se delene; det handler om å oppfatte de skjulte, intrikate forbindelsene og transformere dem til en mosaikk av forståelse og handling. Noen spesifikke strategier og metoder, sammen med rollen til automatiserte verktøy, som kan forbedre synligheten i programvareforsyningskjeder betydelig er:
Implementering av omfattende verktøy for kartlegging av eiendeler
For å begynne, vurder å implementere verktøy som gir en detaljert oversikt over alle komponenter i forsyningskjeden. Det inkluderer kartlegging av tredjepartsavhengigheter, åpen kildekode-biblioteker og alle CI/CD pipeline skritt.
Disse verktøyene kan sømløst integreres i kontinuerlig integrasjon/kontinuerlig distribusjon (CI/CD) pipelines, som muliggjør kontinuerlig sporing og administrasjon av programvarekomponenter mens de beveger seg gjennom ulike utviklings- og distribusjonsfaser.
Som et resultat blir driften mer strømlinjeformet, og effektiviteten forbedres ettersom teamene kan sikre at bare sikre og oppdaterte komponenter er en del av sluttproduktet.
Rollen til automatisert lagerstyring
I tradisjonelle oppsett er det en tidkrevende og feilutsatt oppgave å holde en oppdatert oversikt over alle programvarekomponenter, inkludert tredjepartsavhengigheter og biblioteker med åpen kildekode.
Automatiserte lagerstyringssystemer er sentrale i denne jakten på synlighet. De er utformet for å omhyggelig katalogisere og spore hver komponent i programvarens forsyningskjede. Tenk deg et system som automatisk oppdaterer og registrerer hver nye avhengighet eller endring i programvareressursene – dette er hva automatiserte lagerstyringssystemer tilbyr.
Automatisering reduserer den manuelle innsatsen som kreves for å spore og oppdatere lagerbeholdningen betydelig, og sikrer at ingen komponenter går ubemerket hen. Denne prosessen er avgjørende for å identifisere potensielle sårbarheter som ellers ville blitt oversett i en manuell revisjon.
Visualisering og Dashboard Verktøy for klarhet og kommunikasjon
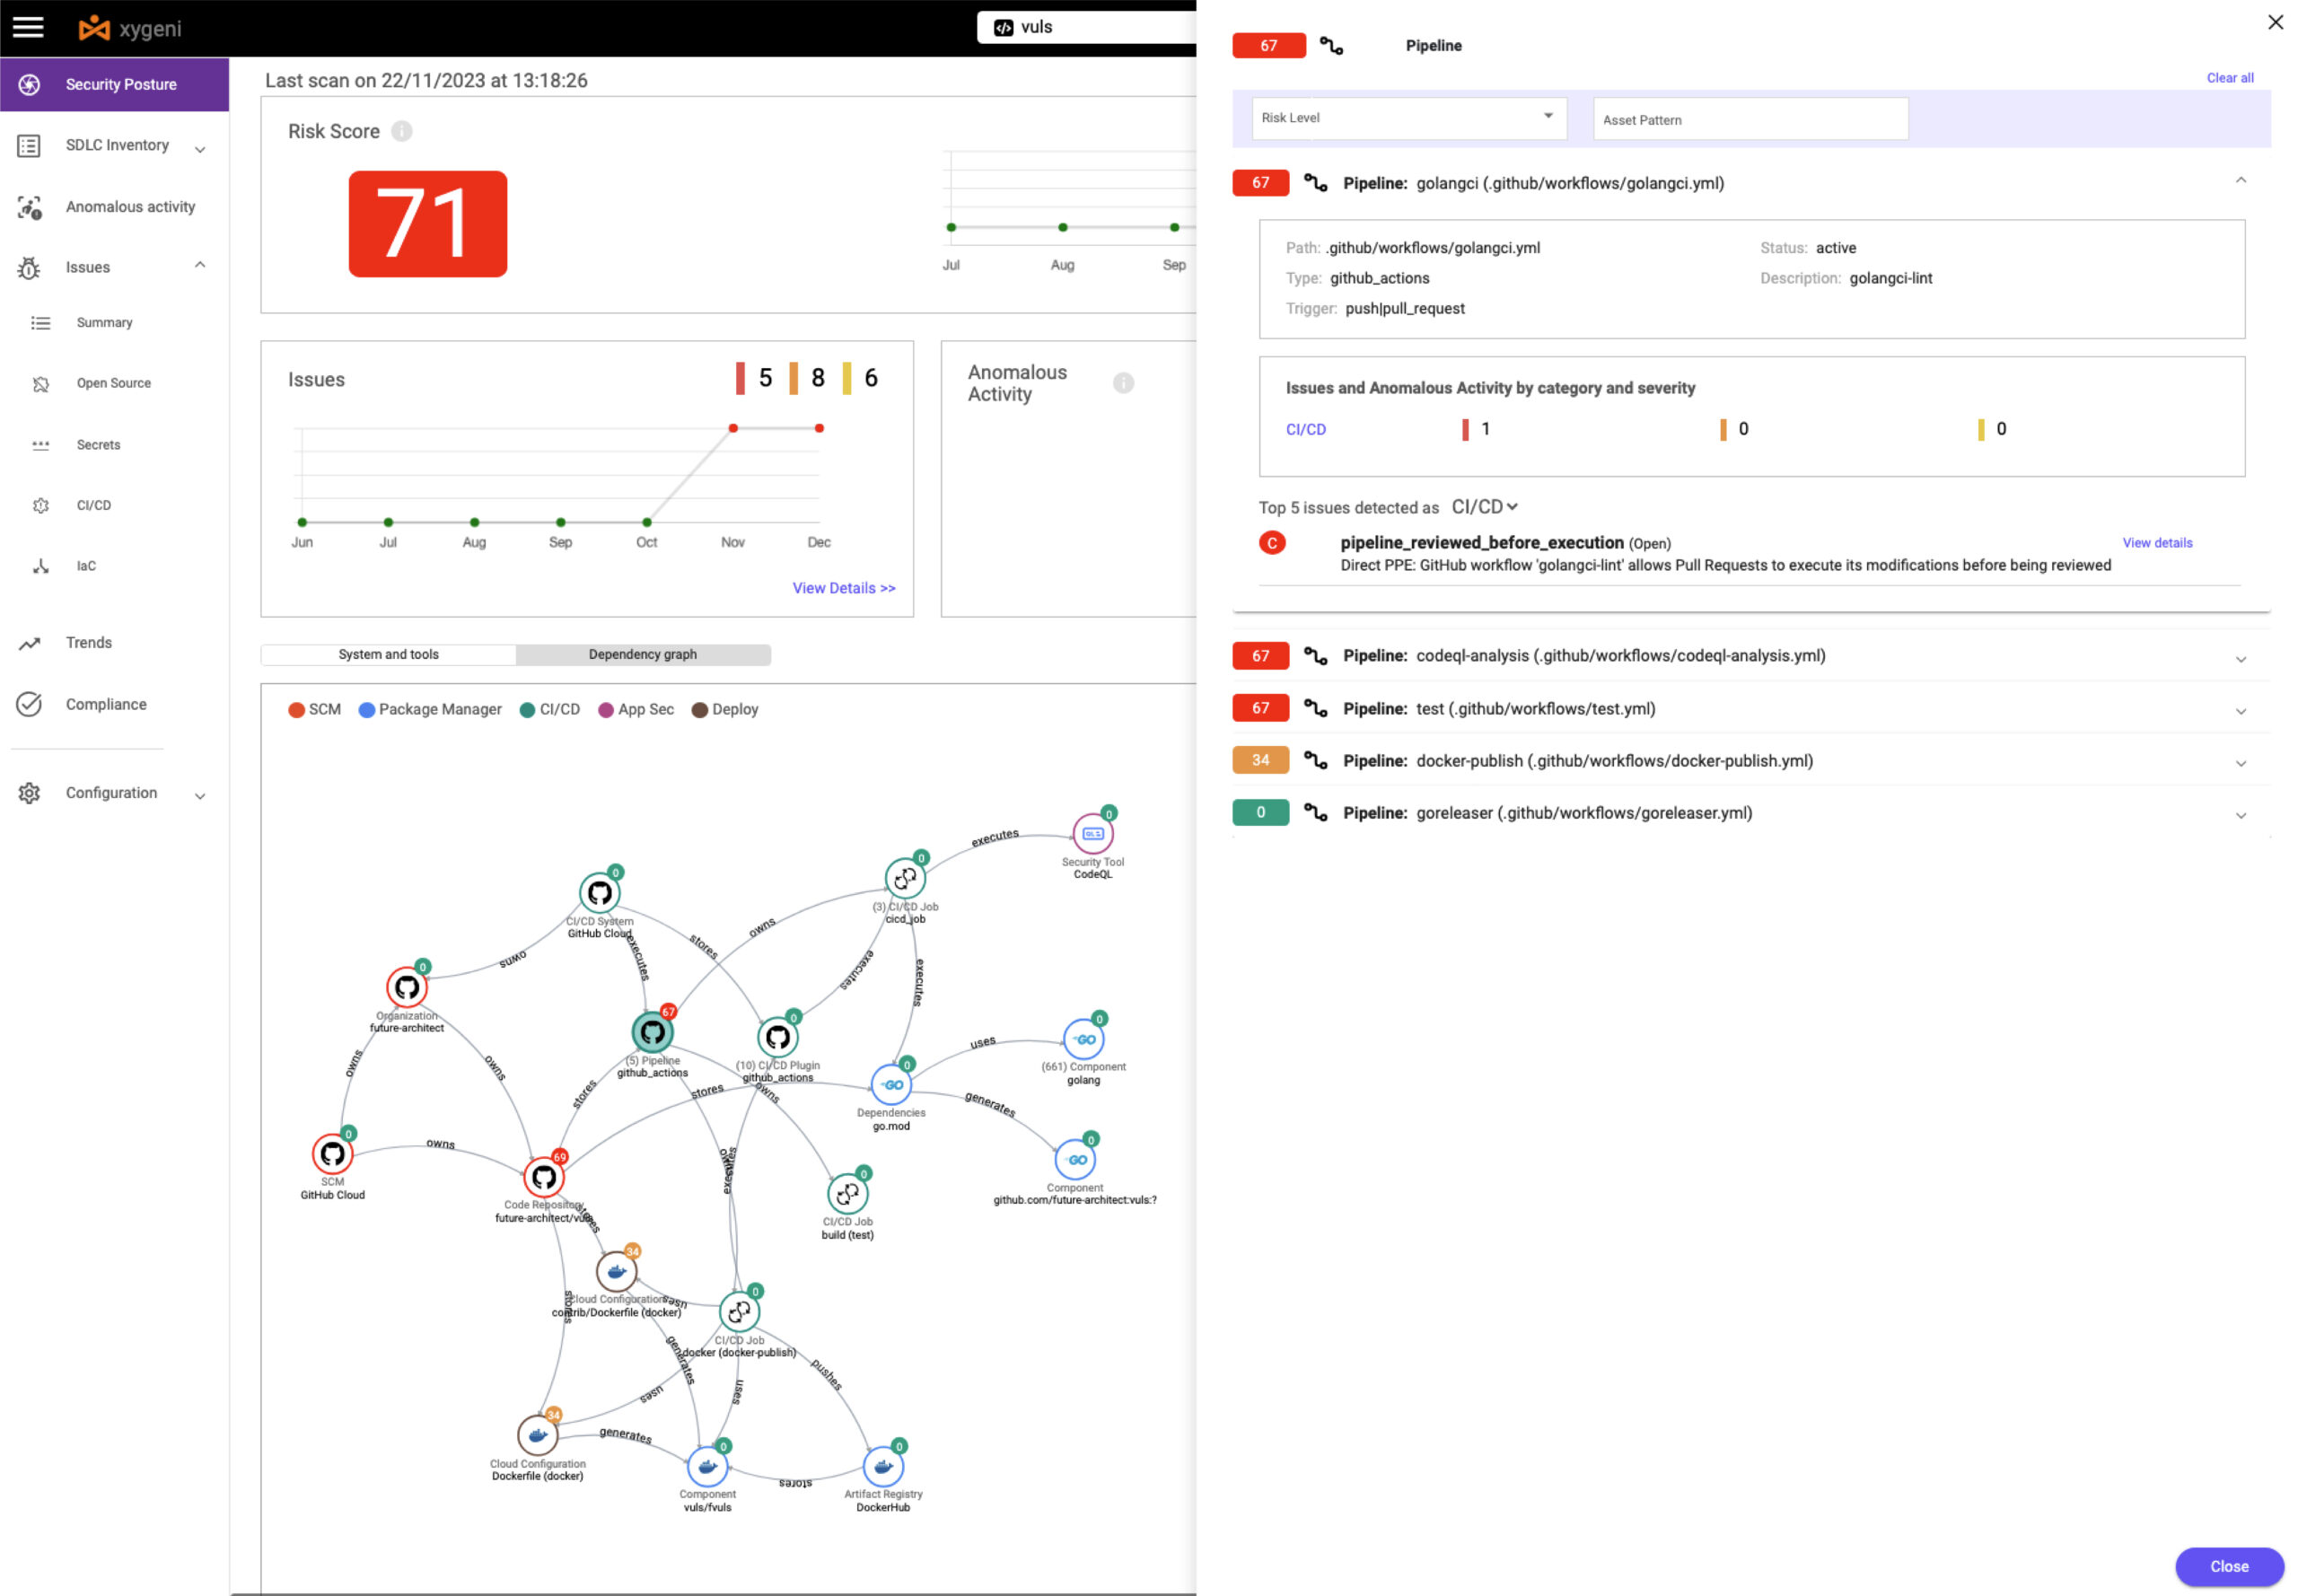
Visualisering handler ikke bare om å se; det handler om å forstå. Verktøy som Xygeni gir en interaktiv visualisering av hele forsyningskjeden, slik at organisasjoner kan se hele bildet av programvareutviklingsprosessen.
SDLC inventar dashboards transformerer den komplekse veven av programvareforsyningskjeden til en tydelig, grafisk representasjon som forbedrer forståelsen og fremmer kommunikasjon mellom teammedlemmer, noe som muliggjør en samarbeidende tilnærming til styring av programvareforsyningskjeden.
Det sentraliserte grensesnittet for overvåking av hver komponents helse- og sikkerhetsstatus effektiviserer driften ved raskt å identifisere redundans og foreldede og uvedlikeholdte elementer som kan hindre effektivitet eller utgjøre sikkerhetsrisikoer.
Prioriteringsteknikker i DevSecOps
Evnen til å effektivt prioritere handlinger, spesielt når det gjelder å håndtere kritiske sårbarheter, er en ferdighet som skiller proaktive team fra reaktive. Prioritering handler i denne sammenhengen ikke bare om å krysse av oppgaver på en liste; det handler om strategisk å identifisere hvilke handlinger som vil ha betydelig innvirkning på sikkerheten og effektiviteten i programvareutviklingsprosessen. Noen teknikker og rammeverk som kan hjelpe DevSecOps-team er:
Risikobasert prioritering av sårbarheter
En grunnleggende tilnærming i DevSecOps er risikobasert prioritering av sårbarheter. Denne tilnærmingen innebærer å vurdere hver sårbarhet basert på dens potensielle innvirkning og sannsynlighet for utnyttelse. Verktøy som de som tilbys av Xygeni kan automatisere denne vurderingen ved hjelp av avanserte algoritmer for å analysere sårbarheter i konteksten av organisasjonens spesifikke miljø.
Denne metoden sikrer at sårbarheter som utgjør den største risikoen for applikasjonen og organisasjonen blir adressert først, noe som fordeler ressurser mer effektivt og reduserer mulighetene for utnyttelse.
Implementering av CVSS og andre rammeverk
Det vanlige systemet for poengsum for sårbarheter (CVSS) tilbyr en standardet rammeverk for å vurdere alvorlighetsgraden av sårbarheter. Ved å ta i bruk dette rammeverket får DevSecOps-team et felles språk og forståelse av alvorlighetsgraden av ulike trusler og sårbarheter. Å vurdere ytterligere rammeverk, som Exploit Prediction Scoring System (EPSS), kan forbedre denne tilnærmingen betydelig. EPSS forutsier sannsynligheten for å utnytte et sårbarhet, og gir en fremtidsrettet dimensjon til sårbarhetshåndtering.
Xygenis integrasjon med CVSS, forsterket av EPSS-innsikt, legger til rette for en mer dynamisk og prediktiv tilnærming til prioritering av sårbarheter. Denne kombinasjonen muliggjør en objektiv vurdering som vurderer alvorlighetsgraden og utnyttelsesmulighetene til sårbarheter, og sikrer at prioriteringen er basert på nåværende og fremtidig risikopotensial.
Å ta i bruk en Shift-Left og annen beste praksis-tilnærming
En «skift til venstre»-tilnærming i programvareutvikling vektlegger å integrere sikkerhet tidlig i SDLCDenne tilnærmingen sikrer at sikkerhetstester og -kontroller er en del av utviklingsprosessen. Ved å prioritere sikkerhet fra begynnelsen av, kan team forhindre at mange sårbarheter noen gang kommer med i det endelige produktet, noe som reduserer belastningen på de senere stadiene av sårbarhetshåndteringen betydelig.
En «shift-left»-tilnærming fører naturlig nok til et sett med beste praksis som ikke bare utfyller den proaktive naturen til «shift-left»-metodikken, men som også forsterker den generelle sikkerhetsposisjonen gjennom hele programvareutviklingens livssyklus:
- Samarbeidende DecisionproduksjonOppmuntre til samarbeid mellom utviklings-, drifts- og sikkerhetsteam for å sikre et helhetlig syn på sårbarheter og deres innvirkning.
- Kontinuerlig læring og tilpasningHolde seg oppdatert på de nyeste sikkerhetstrendene og tilpasse prioriteringsstrategier deretter.
Verdien av forbedret observerbarhet i programvareforsyningskjedehåndtering
Lagerbeholdning og observerbarhet i programvareforsyningskjeden er ikke en luksus, men en nødvendighet i dagens programvareutviklingsverden. Det gir organisasjoner mulighet til å beskytte seg mot sofistikerte cybertrusler, effektivisere driften og forbedre samarbeidet på tvers av ulike avdelinger. Et slikt omfattende observerbarhetsrammeverk gir organisasjoner verdi fra flere perspektiver:
Forbedret sikkerhetsstilling fra oppstart til utførelse
Først og fremst styrker fullstack-observabilitet med Xygeni applikasjonssikkerheten fundamentalt gjennom hele programvarens livssyklus. Den analyserer sikkerhetssignaler på tvers av alle programvareutviklings- og distribusjonsfaser, noe som forbedrer sårbarhetshåndtering og håndheving av sikkerhetskontroller betydelig. Denne proaktive tilnærmingen gjør det mulig for organisasjoner å identifisere og rette opp hull i sikkerhetsdekningen, automatisere SDLC sikkerhet guardrails, og beskytte mot nye trusler i programvareforsyningskjeden, og dermed redusere applikasjonsrisikoen betraktelig.
Oppnå rask risikoreduksjon og forbedret synergi mellom avdelinger
Forbedret synlighet og sikkerhetsdekning på tvers av applikasjoner, pipelines, og team som verktøy som Xygeni tilbyr fører til rask risikoreduksjon. Automatisert sikkerhet guardrails minimere eksponeringsvinduet. I tillegg bidrar forbedret grafisk representasjon og helhetlige visninger til redusert friksjon mellom avdelinger. Bedre kommunikasjon og forståelse på tvers av utviklings-, drifts- og sikkerhetsteam legger til rette for et mer samarbeidende og helhetlig arbeidsmiljø.
Driftsoptimalisering og kostnadseffektivitet
I tillegg optimaliserer fullstack-observabilitet forretningsdriften og driver kostnadseffektivitet. Automatisering gir organisasjoner en betydelig reduksjon i tid og ressurser brukt på å oppdage og prioritere oppgaver, med rapporter som indikerer en reduksjon på mer enn 65 % i tid brukt på disse oppgavene, og sikkerhetsteam er 40 % mer produktive. Disse effektivitetene reduserer driftskostnadene og frigjør verdifulle ressurser til andre strategiske initiativer.
Ser fremover
Integrering av kunstig intelligens og maskinlæring i verktøy for programvarestyring av forsyningskjeden vil sannsynligvis bli mer utbredt når vi ser fremover. Disse teknologiene lover enda større innsikt, prediktiv analyse og automatiseringsmuligheter, noe som ytterligere forbedrer evnen til å administrere komplekse programvareøkosystemer.
Xygenis rolle
Plattformer som Xygeni er i forkant av denne utviklingen, og tilbyr verktøy og løsninger som adresserer dagens utfordringer og tilpasser seg fremtidige trender. Deres rolle i å transformere hvordan organisasjoner tilnærmer seg programvareforsyningskjedehåndtering er udiskutabel – fra å forbedre sikkerhet og samsvar til å øke driftseffektiviteten og smidigheten.
Engasjer deg i programvareforsyningskjeden din som aldri før
Er du klar til å forvandle måten du administrerer programvareforsyningskjeden din på? Det er på tide å gå forbi utfordringene med synlighet og kompleksitet. Omfavn kraften i kartleggings- og visualiseringsverktøy for å sikre programvareøkosystemet ditt, effektivisere prosessene dine og holde deg i forkant i en raskt utviklende digital verden.
🔍 Oppdag og implementerUtforsk verktøyene og strategiene som diskuteres i denne veiledningen. Hvilke passer til dine nåværende behov? Start i det små hvis du trenger det, men start nå. Hvert skritt mot bedre visualisering er et skritt mot forbedret sikkerhet og effektivitet.
???? Del din innsiktHar du erfaringer med visualisering av programvare for forsyningskjeder? Hva fungerte og hva fungerte ikke? Historiene dine kan opplyse andre i fellesskapet. Kommenter nedenfor eller kontakt oss; la oss starte en samtale som betyr noe.
🚀 Hold deg i forkantProgramvareutviklingens verden er i stadig endring. Ikke bli hengende etter. Abonner på nyhetsbrevet vårt for å få den nyeste innsikten, trendene og oppdateringene om programvareforsyningskjedehåndtering. Hold deg informert, vær sikker og vær effektiv.
Din reise mot en tydeligere, sikrere og mer effektiv programvareutviklingsprosess begynner i dag. Ta det første skrittet. La oss stake ut en kurs mot suksess sammen.
Se vår videodemo
