






Moderne programvareutvikling er i stor grad avhengig av sårbarhetsskannerløsninger med åpen kildekode for å identifisere sikkerhetsrisikoer. Mange organisasjoner som bruker en sårbarhetsskanner med åpen kildekode, sliter imidlertid med å oppdage reelle trusler, ettersom disse verktøyene ofte mangler avanserte risikovurderings- og prioriteringsmuligheter. Selv om en sårbarhetsskannerprogramvare med åpen kildekode som brukes i cybersikkerhet, bidrar til å avdekke kjente sårbarheter, gir den ikke alltid analyse av utnyttbarhet, innsikt i forsyningskjeden eller automatiserte utbedringsalternativer. Som et resultat av dette håndterer sikkerhetsteam som er avhengige av en sårbarhetsskanner med åpen kildekode ofte falske positiver, varslingstretthet og problemer med å skille høyrisikosårbarheter fra lavrisikosårbarheter.
For å administrere programvaresikkerhet effektivt trenger organisasjoner mer enn en tradisjonell sårbarhetsskanner med åpen kildekode – de krever en omfattende sikkerhetsløsning som inkluderer sanntidsdeteksjon, tilgjengelighetsanalyse og intelligent risikoprioritering. Dette er akkurat hva Xygenis plattform for sårbarhetsskanning tilbyr.
Hvordan åpen kildekode-programvare for sårbarhetsskannere brukes i cybersikkerhet
Organisasjoner bruker åpen kildekode-programvare for sårbarhetsskanning for å finne sikkerhetshull i eksterne avhengigheter. Disse verktøyene skanner biblioteker, rammeverk og containeriserte miljøer, og sjekker dem mot offentlig tilgjengelige sårbarhetsdatabaser som:
Selv om disse skannerne hjelper med å finne utdaterte eller sårbare avhengigheter, de ofte mangler trusselinformasjon i sanntidSom et resultat bruker sikkerhetsteam en sårbarhetsskanner åpen kildekode sliter med å sorter trusler etter hvor viktig det er, fører til våken utmattelse og tregere responstider.
Der åpen kildekode-programvare for sårbarhetsskannere som brukes i cybersikkerhet ikke kommer til kort
Sikkerhetsteam er avhengige av åpen kildekode-programvare for sårbarhetsskannere som brukes i cybersikkerhet for ulike sikkerhetsoppgaver, men hver av dem har klare begrensninger:
- Analyse av programvarekomposisjon (SCA): Finner sårbarheter i avhengigheter med åpen kildekode, men sjekker ikke om sårbarheten faktisk kan brukes i et angrep.
- Beholdersikkerhet: Skanner Docker-bilder og Kubernetes-oppsett for feilkonfigurasjoner, men forteller ikke om angripere kan utnytte dem.
- Skannere for nettverkssårbarhet: Oppdag svakheter på systemnivå, men de gir ikke nok innsikt i applikasjonsavhengigheter.
- CI/CD Sikkerhetskontroller: Forhindrer utgivelsen av kjente sårbarheter, men de oppdager ikke angrep i forsyningskjeden eller skjulte risikoer i avhengigheter.
Selv om en sårbarhetsskanner med åpen kildekode hjelper med å finne sikkerhetsproblemer, produserer disse verktøyene ofte for mange varsler uten å rangere dem etter viktighet. Dette tvinger sikkerhetsteam til å gå gjennom hvert problem manuelt, noe som forsinker feilrettinger og øker sjansen for å gå glipp av reelle trusler.
For å forbedre sikkerhetsarbeidsflyter trenger organisasjoner løsninger som går utover en grunnleggende sårbarhetsskanner med åpen kildekode. De trenger verktøy med tilgjengelighetsanalyse, utnyttelsesscoring og automatisert prioritering for å sikre at sikkerhetsteam fokuserer på de største risikoene først.
Begrensningene ved sårbarhetsskannere med åpen kildekode
1. Ingen tilgjengelighetsanalyse
De fleste sårbarhetsskannere for åpen kildekode-programvare finner sikkerhetsproblemer, men sjekker ikke om den berørte koden faktisk kjører i applikasjonen. Dette fører til at sikkerhetsteam fikser sårbarheter som ikke utgjør noen reell risiko og kaster bort verdifull tid.
Eksempel:
- En skanner oppdager en sårbarhet med høy alvorlighetsgrad på et bibliotek.
- Men hvis søknaden kaller aldri den sårbare funksjonen, Det er ingen reell fare.
- Sikkerhetsteam bruker tid og krefter fikse et problem som ikke påvirker produksjonen.
Uten tilgjengelighetsanalyse sliter organisasjoner med å identifisere hvilke sårbarheter som virkelig betyr noe og hvor de skal fokusere innsatsen sin.
2. For mange falske positiver skaper årvåkenhet
Mange åpen kildekode-programmer for sårbarhetsskanning som brukes i cybersikkerhet, produserer hundrevis av varsler, men klarer ikke å skille kritiske sårbarheter fra mindre problemer. Denne overbelastningen fører til varslingsutmattelse, noe som gjør det vanskeligere for sikkerhetsteam å:
- Fokuser på sårbarhetene som angripere faktisk kan utnytte.
- Unngå å kaste bort tid å fikse problemer som ikke utgjør noen umiddelbar trussel.
- Sørge for at De mest alvorlige sårbarhetene blir fikset først.
Hva mangler? Smartere prioritering som rangerer sårbarheter basert på reell risiko i stedet for bare alvorlighetsgrad.
3. Ingen beskyttelse mot angrep i forsyningskjeden
Tradisjonelle verktøy for åpen kildekode for sårbarhetsskannere sjekker bare etter kjente sårbarheter, men de oppdager ikke ondsinnede avhengigheter eller angrep i forsyningskjeden.
Noen av de største truslene de ikke klarer å fange opp inkluderer:
- Typosquatting og avhengighetsforvirring – Angripere laster opp falske versjoner av populære biblioteker, og lurer utviklere til å installere skadelig kode.
- Skadevare i åpen kildekode-arkiv – Noen pakker inneholder skjulte bakdører, som standard skannere gjenkjenner ikke.
- Nulldagstrusler – Hvis en pakke blir kompromittert før en CVE publiseres, vil ikke tradisjonelle skannere oppdage problemet.
Eksempel: En mye brukt NPM-pakken er infisert med skadelig programvare.
- Tradisjonelle skannere ikke flagg det fordi Ingen CVE er tildelt ennå.
- Xygenis tidlige varslingssystem skjermer åpen kildekode-arkiv i sanntid og blokkerer ondsinnede avhengigheter før de kan spre seg.
For å håndtere sikkerhetsrisikoer effektivt trenger organisasjoner løsninger som går utover en grunnleggende sårbarhetsskanner med åpen kildekode. De krever proaktiv trusseldeteksjon, sanntidsovervåking og bedre prioritering for å fokusere på truslene som virkelig betyr noe.
Sikre programvareforsyningskjeden din utover det vanlige SCA
Oppdag hvordan du beskytter applikasjonene dine mot skjulte risikoer, avhengighetsangrep og usporede sårbarheter.
Hvordan Xygeni løser hullene i skanning av sårbarheter med åpen kildekode
1. Oppdage sårbarheter i applikasjonene dine med SAST
Xygeni sørger for at hver linje med koden er fri for sikkerhetsrisikoer ved å oppdage trusler som ofte overses av en sårbarhetsskanner med åpen kildekode. Disse inkluderer:
- Injeksjonsfeil, XSS, CSRF, bufferoverløp og problemer med minneadministrasjon.
- Svake autentiserings- og autorisasjonsmekanismer.
- Feilkonfigurasjoner og potensielle informasjonslekkasjer.
Siden tradisjonelle verktøy for sårbarhetsskanning med åpen kildekode bare skanner kjente problemer, går Xygeni lenger. Den blokkerer sårbarheter og skadelig programvare før de når produksjonsprosessen, ved hjelp av sikre guardrails som forhindrer utnyttelser ved kilden.
2. Utvider Open Source Security Utover CVE-er med SCA
Mesteparten av programvaren for sårbarhetsskanning med åpen kildekode som brukes i cybersikkerhet fokuserer kun på kjente CVE-er. Xygeni har imidlertid en bredere og proaktiv tilnærming:
- Oppdage risikable pakker selv om de ikke har noen tildelt CVE.
- Identifisering og reparasjon lisensrisikoer som kan påvirke etterlevelsen.
- Kontinuerlig sporing og oppdatering nye sårbarheter før utrulling.
- Utføre tilgjengelighetsanalyse på avhengigheter, og sikrer kun sårbarheter som faktisk er brukt i kjøretid er markert som kritiske.
3. Automatisk utbedring av avhengigheter med åpen kildekode
Mesteparten av programvaren for sårbarhetsskanning med åpen kildekode som brukes i cybersikkerhet, oppdager bare sikkerhetsrisikoer, men tilbyr ikke automatiske rettelser. Som et resultat må sikkerhetsteam manuelt gjennomgå og oppdatere sårbarheter, noe som forsinker utbedringsarbeidet og skaper flaskehalser i utviklingen.
Xygeni eliminerer denne utfordringen ved å tilby automatisk utbedring evner. I stedet for bare å flagge risikoer, gjør Xygeni følgende:
- Oppgraderer automatisk sårbare avhengigheter fra åpen kildekode.
- foreslår trygge, forhåndstestede erstatninger for risikofylte komponenter.
- genererer intelligent pull requests, slik at utviklere kan implementere rettelser umiddelbart.
Ved å integrere direkte i CI/CD arbeidsflyter, Xygeni sørger for at sikkerhetsoppdateringer ikke forstyrrer utviklingen pipelines. Dette reduserer manuell arbeidsmengde, forkorter utbedringstider og holder applikasjoner sikre uten å bremse innovasjon.
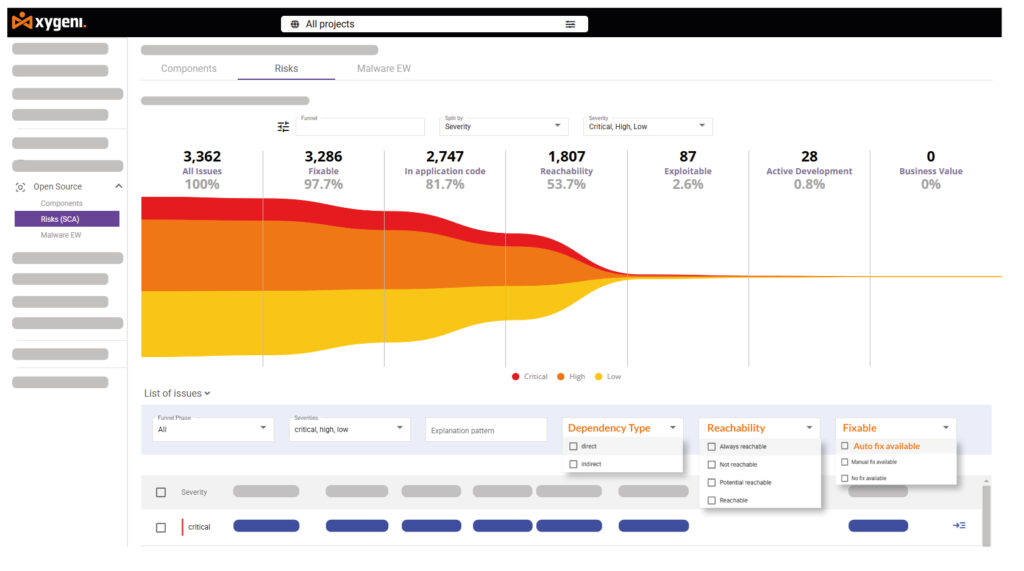
4. Prioriteringstrakter: Skjærer gjennom støyen
Tradisjonelle sårbarhetsskannere med åpen kildekode overbelaster sikkerhetsteam med ufiltrerte varsler. Xygeni gjør imidlertid risikoprioritering raskere og mer nøyaktig ved å:
- Filtrerer tusenvis av varsler inn i en fokusert liste over de største truslene.
- Redusere utviklertretthet med opptil 90 %.
- Fremskynde utbedring ved å med fokus på sårbarheter som faktisk kan utnyttes.
Denne kontekstbevisste prioriteringen sikrer at sikkerhetsteam bruker tid på å fikse reelle risikoer i stedet for å jage falske positiver.
5. Sikring av hele programvareforsyningskjeden
Xygeni går lenger enn en typisk sårbarhetsskanner for åpen kildekode-programvare ved å forhindre angrep før de skjer. Den:
- Blocks typosquatting, avhengighetsforvirring og biblioteker infisert med skadevare.
- Skanner etter ondsinnede avhengigheter så snart de dukker opp.
- Integrerer sikkerhetskontroller direkte inn i CI/CD pipelines å fange opp trusler tidligere.
Med tidlige varslingssystemer forhindrer Xygeni nulldagstrusler og sørger for at organisasjoner forblir beskyttet mot nye risikoer.
Konklusjon: Skannere med åpen kildekode alene er ikke nok
Å kun stole på en sårbarhetsskanner for åpen kildekode-programvare etterlater alvorlige sikkerhetshull som angripere kan utnytte. Organisasjoner trenger en mer komplett tilnærming:
- SAST for å sikre hver linje med tilpasset kode.
- SCA for å oppdage sårbarheter utover CVE-er.
- Prioriteringstrakter til fokuser først på de reelle truslene.
Xygeni leverer alt dette, og sørger for at applikasjoner forblir sikre, kompatible og fri for sårbarheter før utrulling.
Klar til å sikre applikasjonene dine fra kode til skyen?

