






Generativ AI finnes ikke lenger i laboratorier eller sideprosjekter. I dag distribuerer team LLM-drevne funksjoner, kopiloter og autonome agenter direkte inn i CI/CD pipelines, skyplattformer og produksjonsarbeidsflyter. Som et resultat har generativ AI-sikkerhet og generasjon AI-sikkerhet bli ekte DevOps-bekymringer, ikke teoretiske. For å håndtere dette skiftet, hevet OWASP OWASP GenAI Security Project til flaggskipstatus, og satte en klar retning for team som bygger, distribuerer og driver AI-drevne systemer.
Dette innlegget forklarer hva OWASP GenAI Security Project dekker, hvorfor generasjon AI-sikkerhet er viktig for DevOps-team, og hvordan dette initiativet kobles direkte til moderne pipelines og automatisering.
Hva er OWASP GenAI-sikkerhetsprosjektet
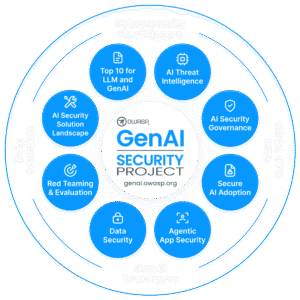
OWASP GenAI Security Project er et åpent initiativ som fokuserer på å identifisere og redusere risikoer introdusert av generative AI-systemer. I stedet for å begrense omfanget til modeller eller ledetekster, ser prosjektet på hvordan AI oppfører seg når team integrerer den i programvareleveransen.
I praksis dekker prosjektet:
- LLM-drevne applikasjoner
- Autonome og semi-autonome agenter
- Verktøytilkoblede modeller som samhandler med API-er og pipelines
- Fleragentsystemer som koordinerer handlinger
Med andre ord fokuserer initiativet på hvordan AI endrer sikkerhetsmodellen når programvare slutter å handle passivt og begynner å iverksette tiltak.
Hvorfor generativ AI-sikkerhet er viktig for DevOps-team
Fra et DevOps-perspektiv endrer generativ AI eksplosjonsradiusen for feil. Tradisjonell automatisering kontrollerer allerede bygg og distribusjoner. Men når team legger til AI i tillegg til denne automatiseringen, får systemet decisionedannende kraft.
For eksempel gir team ofte AI-agenter tilgang til:
- Kildekodelagre
- CI/CD løpere
- Cloud API-er og legitimasjon
- Verktøy for distribusjon og konfigurasjon
På punktet, AI blir en del av kontrollplanet. På grunn av dette kan svake generasjons AI-sikkerhetskontroller føre til raske og stille feil.
For eksempel kan en rask injeksjon utløse farlige pipeline handlinger. På samme måte kan en agent med overprivilegier endre infrastruktur uten å utnytte en klassisk sårbarhet. Derfor trenger DevOps-team veiledning som går utover å sikre selve modellen.
Fra LLM-risikoer til agentiske sikkerhetstrusler
Et av de viktigste bidragene fra OWASP GenAI Security Project er fokuset på agentatferd. Tradisjonelle LLM-risikoer stopper ofte ved dårlig resultat. Imidlertid, agentsystemer introdusere nye feilmoduser.
For eksempel kan agenter:
- Planlegg arbeidsflyter med flere trinn
- Ring verktøy automatisk
- Bevar minnet på tvers av økter
- Samhandle med andre agenter
Som et resultat av dette introduserte OWASP OWASP Topp 10 for Agentic-applikasjoner, publisert som en del av GenAI-sikkerhetsprosjektet. Denne listen fremhever risikoer som:
- Målkapring og instruksjonsmanipulasjon
- Misbruk av verktøy og overprivilegert utførelse
- Misbruk av identitet og tillatelser
- Kompromis med agentens forsyningskjede
- Uventet utførelse av kode eller kommando
Det er verdt å merke seg at disse risikoene er direkte knyttet til DevOps-arbeidsflyter som CI-jobber, IaC automatisering og skyorkestrering.
Der GenAI-sikkerhet bryter med tradisjonelle metoder Pipeline Kontroller
For DevOps-team er det én viktig innsikt som skiller seg ut. Generative AI-sikkerhetsproblemer omgår ofte tradisjonelle sikkerhetskontroller.
For eksempel kan en ondsinnet forespørsel utløse en legitim pipeline trinn. På samme måte kan en agent misbruke pålitelige legitimasjonsopplysninger uten å utnytte en sårbarhet. I tillegg kan en forgiftet verktøydefinisjon omdirigere handlinger uten å utløse varsler.
Fordi alt ser autorisert ut, overser klassiske kontroller ofte disse feilene. Derfor understreker OWASP GenAI Security Project:
- Minst mulig privilegium for agenter og verktøy
- Tydelig skille mellom planlegging og utførelse
- Sterk proveniens og attestering
- Kontinuerlig overvåking av agenthandlinger
Hvordan DevOps-team bør bruke OWASP GenAI-sikkerhetsprosjektet
DevOps-team kan anvende dette initiativet direkte ved å gjøre veiledning om til kontroller.
Først bør team trusselmodellere basert på AI pipelineog behandle agenter som ikke-menneskelige identiteter. Deretter bør teamene gjennomgå agenttillatelser og fjerne bred API-tilgang. I tillegg bør teamene sikre AI-forsyningskjeden ved å feste modeller, ledetekster, verktøy og beskrivelser.
Dessuten bør teamene logge agenthandlinger tydelig og spore hvorfor en agent utførte et bestemt trinn. Til slutt bør teamene kartlegge OWASP Topp 10 for Agent-applikasjoner til reelle pipeline kontroller og guardrails.
Ved å følge denne tilnærmingen går teamene fra eksperimentering til sikre, generative AI-implementeringer med design.
| GenAI-sikkerhetsrisiko | Hva det betyr i DevOps | Anbefalt kontroll |
|---|---|---|
| Rask injeksjon | Upålitelig inndata påvirker agent decisioner eller pipeline handlinger | Validering av inndata, strenge ledetekstgrenser, separasjon av planlegging og utførelse |
| Overprivilegerte agenter | AI-agenter får tilgang til sky-API-er, repositorier eller CI-kjørere med overdreven tilgang til tillatelser | Minst mulig privilegium, omfangstokener, kortvarig legitimasjon |
| Misbruk av verktøy | Agenter påkaller CI, IaCeller utrullingsverktøy på utrygge måter | Tillatelseslister for eksplisitte verktøy, policybaserte utførelseskontroller |
| Agentmålkapring | Angripere manipulerer agentmål gjennom ledetekster eller kontekst | Målvalidering, menneskelig godkjenning for sensitive handlinger |
| Risikoer i forsyningskjeden for kunstig intelligens | Kompromitterte modeller, ledetekster eller verktøybeskrivelser angis pipelines | Fest versjoner, bekreft opprinnelse, valider artefakter |
| Mangel på agentobservabilitet | Team kan ikke spore hvorfor eller hvordan en agent utførte handlinger | Detaljert logging, revisjonsspor og atferdsovervåking |
Hvordan Xygeni hjelper DevOps-team med å bruke OWASP GenAI-sikkerhetsprosjektet
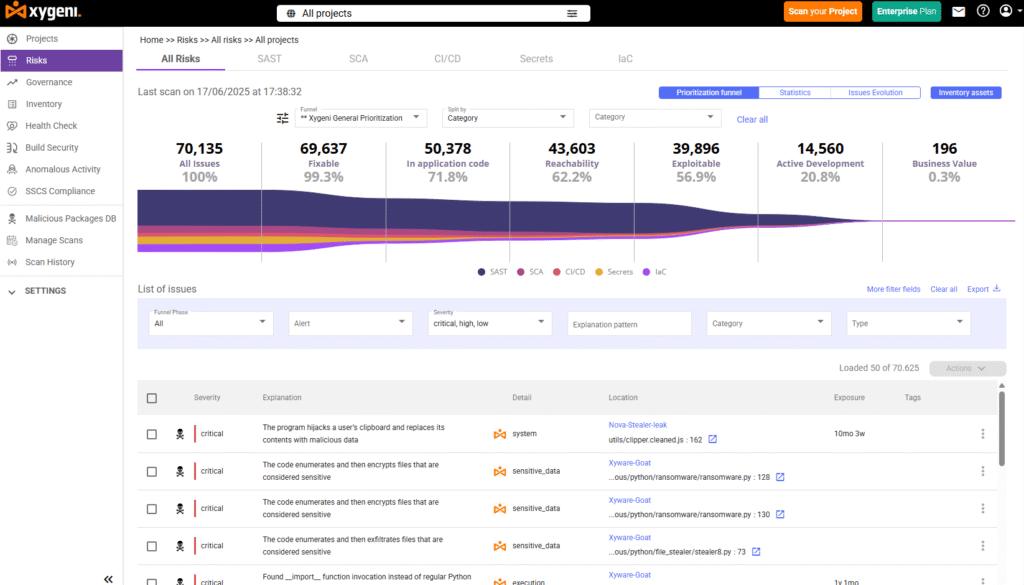
OWASP GenAI-sikkerhetsprosjektet gir et solid rammeverk, men DevOps-team trenger fortsatt praktiske kontroller for å anvende disse ideene i virkeligheten. pipelines. Dette er hvor Xygeni passer naturlig.
Xygeni fokuserer på å sikre automatisering, pipelines og programvareforsyningskjeder før noe når produksjon. Som et resultat kan team anvende generasjons AI-sikkerhetsprinsipper på nøyaktig det stadiet der AI-agenter, skript og verktøy faktisk opererer.
For det første hjelper Xygeni team med å kontrollere automatisering med overprivilegier. Mange GenAI-risikoer starter når agenter eller arbeidsflyter arver for mange tillatelser. Xygeni analyser pipelines, IaCog konfigurasjon tidlig, slik at team kan oppdage risikable tilgangsmønstre og redusere eksplosjonsradiusen før noen AI-drevet handling iverksettes.
I tillegg styrker Xygeni forsyningskjeden, som spiller en sentral rolle i generativ AI-sikkerhet. AI-agenter er ofte avhengige av eksterne verktøy, skript, modeller eller avhengigheter. Xygeni validerer disse inndataene kontinuerlig, og forhindrer at kompromitterte artefakter eller usikker automatiseringslogikk sprer seg stille gjennom pipeline.
Xygeni forbedrer også observerbarhet av automatisert atferdI stedet for å behandle AI-drevne handlinger som ugjennomsiktige, får team klar innsikt i hva som kjører, når det kjører og hvorfor det kjører. Følgelig kan DevOps-ingeniører spore automatiseringsdecisioner og oppdage utførelsesstier som samsvarer med kjente GenAI-trusselmønstre.
Dessuten håndhever Xygeni guardrails under byggetid i stedet for etter utrulling. Ved å skanne kode, konfigurasjon og automatiseringslogikk før utførelse, blokkerer Xygeni usikker agentatferd før den når kjøretid. Denne tilnærmingen er tett på linje med OWASP-veiledningen som prioriterer forebygging fremfor deteksjon.
Til slutt integreres Xygeni direkte i eksisterende CI/CD arbeidsflyter. Team trenger ikke separate verktøy for AI-sikkerhet. I stedet blir generativ AI-sikkerhet en del av de samme DevSecOps-kontrollene som allerede brukes til å beskytte kode, avhengigheter og infrastruktur.
Kort sagt hjelper Xygeni DevOps-team med å gå fra GenAI-sikkerhetsteori til daglig håndheving, uten å bremse leveransen eller legge til driftsmessig friksjon.
Avsluttende tanker om OWASP GenAI-sikkerhetsprosjektet
OWASP GenAI-sikkerhetsprosjektet sender et klart budskap. Generativ AI-sikkerhet er nå en del av programvareleveransen.
AI-agenter skriver allerede kode, distribuerer infrastruktur, roterer hemmeligheter og retter opp problemer. Hvis team behandler dem som enkle verktøy, vil de gå glipp av de nye angrepsbanene som autonomi introduserer.
Ved å ta i bruk OWASP GenAI Security Project tidlig, får DevOps-team et felles språk, en praktisk trusselmodell og en plan for å sikre agentdrevet automatisering. Som et resultat beholder teamene kontrollen ettersom programvaren begynner å handle på egenhånd.
om forfatteren
Written by Fatima Said, innholdsmarkedsføringssjef spesialisert i applikasjonssikkerhet hos Xygeni-sikkerhet.
Fátima lager utviklervennlig, forskningsbasert innhold på AppSec, ASPM, og DevSecOps. Hun oversetter komplekse tekniske konsepter til klare, handlingsrettede innsikter som kobler nettsikkerhetsinnovasjon med forretningsmessig effekt.

