






Applikasjoner driver bedrifter, får dem til å innovere og forenkler kommunikasjon over hele verden i dagens digitale tidsalder. Fra bankapplikasjoner på smarttelefoner til forretningsprogramvare spiller apper i økende grad en sentral rolle i både privatlivet og det profesjonelle livet. Med dette brede spekteret av avhengighet kommer sikring av applikasjoner som den primære bekymringen: applikasjonssikkerhet, bedre kjent som AppSec. AppSec er metoden for å beskytte applikasjoner mot trusler som tar sikte på å utnytte sårbarheter med den hensikt å stjele informasjon, ta operasjoner offline eller ødelegge omdømme. Etter hvert som applikasjoner blir stadig mer sofistikerte, eksploderer prisen for dårlig sikkerhet, og dermed har AppSec blitt et fundament for programvareutvikling i dag.
Forstå applikasjonssikkerhet
Applikasjonssikkerhet er praksisen, teknikkene og prosessene som brukes for å unngå, oppdage og rette opp sårbarheter i programvareapplikasjoner. Sårbarheter skyldes en rekke årsaker, inkludert kodefeil, konfigurasjonsproblemer, dårlig testing eller bruk av tredjepartsbiblioteker.
Angripere utfører brudd på slike sårbarheter gjennom praksiser som SQL-injeksjon, cross-site scripting (XSS), bufferoverløp og sårbare API-endepunkter.
Kort sagt handler applikasjonssikkerhet om å få programvare til å oppføre seg akkurat som forventet, selv når den blir utsatt for skitne angrep, og om å sørge for at konfidensiell informasjon forblir konfidensiell, i ett stykke, og kun er tilgjengelig for de betrodde partene.
Hvorfor applikasjonssikkerhet er viktig
Konsekvensene av dårlig AppSec er katastrofale. Nyere studier viser at kostnadene for et datainnbrudd er over 4 millioner dollar i gjennomsnitt, og de fleste datainnbrudd skyldes applikasjonssårbarheter. I tillegg til det økonomiske tapet undergraver sikkerhetsbrudd kundenes tillit, tiltrekker seg oppmerksomhet fra regulatorer og kan ødelegge en organisasjons omdømme.
Tenk for eksempel på Equifax-bruddet i 2017, hvor svært sensitive opplysninger om over 147 millioner individer ble eksponert. Hendelsen ble tilskrevet en sårbarhet i et nettapplikasjonsrammeverk som ikke hadde blitt oppdatert, noe som viser hvordan en enkelt oversett sårbarhet kan få katastrofale konsekvenser. Selskaper som overser AppSec risikerer ikke bare å miste kapital, men også langsiktig omdømme og markedsstatus.
Viktige AppSec-prinsipper
For å utvikle sikre applikasjoner bør man følge grunnleggende AppSec-prinsipper. De hjelper utviklere, sikkerhetseksperter og organisasjoner med å integrere sikkerhet ved hjelp av programvareutviklingslivssyklusen (SDLC).
Sikkerhet ved design
Sikkerhet må innarbeides i de tidlige fasene av applikasjonsutvikling, ikke som en ettertanke. Å ha sikre designprinsipper som minste privilegium, dybdeforsvar og feilsikre standardinnstillinger integrert vil gjøre applikasjoner upåvirkelige for de fleste vanlige angrep. For eksempel reduserer det å begrense brukerrettigheter til et absolutt minimum trusler om eskalering av privilegier.
Kontinuerlig risikovurdering
Sårbarheter utvikler seg med programvareoppdateringer. Kontinuerlig risikovurdering lar en oppdage sannsynlige trusler og mål der utbedring er nødvendig. Trusselmodellering er en god praksis som plasserer sannsynlige angrepsscenarier over kritiske eiendeler, slik at team kan forsvare seg mot sårbarheter før de utnyttes.
Sikker kodingspraksis
Utviklere er i sentrum for AppSec. Sikre kodepraksiser som inputvalidering, god feilhåndtering og å unngå hardkodingshemmeligheter kan redusere angrepsflaten betydelig. Noen organisasjoner tilbyr opplæringsprogrammer for å gjøre kodeteam til sikkerhetsorienterte.
Sårbarhetsadministrasjon
To-ukentlig skanning av sårbarheter med automatiserte verktøy og dynamisk patchhåndtering er et must. Komponenter basert på åpen kildekode, som i økende grad brukes i moderne applikasjoner, bør skannes regelmessig for kjente sårbarheter. Organisasjoner tar i bruk verktøy som Software Composition Analysis (SCA) slik at de kan bli oppmerksomme på tredjepartsavhengighetene.
Testing og verifikasjon
Sikkerhetstesting sikrer at applikasjoner er korrekte i en rekke situasjoner. Dette inkluderer statisk sikkerhetstesting av applikasjoner (SAST), dynamisk applikasjonssikkerhetstesting (DAST), penetrasjonstesting og runtime-applikasjons selvbeskyttelse (RASP). Alle disse metodene kombinert bidrar til å avdekke skjulte sårbarheter som ellers kunne blitt utnyttet i produksjon.
Vanlige sikkerhetstrusler for applikasjoner
Det er nødvendig å kjenne til vanlige trusler for å kunne iverksette passende AppSec-tiltak. Nedenfor er noen av de vanligste standard angrepsvektorer:
SQL Injection
SQL-injeksjon skjer når ondsinnet inndata injiseres i en applikasjons databasespørringer, og de endres. Det forårsaker uautorisert lesing, endring eller sletting av data. Dette unngås ved hjelp av parameteriserte spørringer, forberedte setninger og riktig validering av inndata.
Cross-Site Scripting (XSS)
XSS-angrep er på sårbarheter i webapplikasjoner som ikke renser brukerinndataene ordentlig, slik at angripere kan injisere ondsinnede skript. Ondsinnede skript kan stjele brukerøkter, omdirigere brukere til feil nettsteder eller stjele sensitive data. Forebyggende tiltak inkluderer kontekstbevisst utdatakoding og bruk av Content Security Policies (CSP).
Forfalskning på tvers av nettsteder (CSRF)
CSRF-angrep lurer brukere til å gjøre uønskede ting i en webapplikasjon der de allerede er autentisert. Robuste mottiltak er å bruke anti-CSRF-tokens, validere brukerøkter og bruke sikre informasjonskapsler.
Usikre APIer
Etter hvert som applikasjoner blir mer avhengige av API-er for funksjonalitet og integrasjon, blir usikre API-endepunkter et fristende mål for angripere.
Bufferoverløpsangrep
Bufferoverløpsangrep er angrep der et program skriver data til en buffer som er større enn bufferstørrelsen, og overskriver dermed annet minne i nærheten. Dette kan brukes av angripere til å kjøre kode de selv velger, føre til at programmer krasjer eller få forhøyede rettigheter. Det er beskyttet mot bruk av sikre minnespråk, grensekontroll og kompilatorbeskyttelse i form av stakkkanarier.
Usikker autentisering og autorisasjon
Svake autentiseringsmekanismer, som svake passordregler eller svak flerfaktorautentisering, kan bli sårbare. Brudde autorisasjonskontroller kan også tillate brukere å utføre ting eller få tilgang til ting de ikke burde. Sterk passordoppførsel, MFA, rollebasert tilgangskontroll (RBAC) og regelmessig revisjon er påkrevd.
Risikoer knyttet til tredjepartskomponenter
Moderne applikasjoner er svært avhengige av tredjepartsbiblioteker og rammeverk. Selv om de er enkle å bruke, kan disse delene ha skjulte svakheter, være foreldet eller avhengigheter bli angrepet av angripere. Gjeldende lagerstyring, CVE-skanning og programvareliste (SBOM) beste praksis kan unngå slike angrep.
Avanserte AppSec-praksiser – Sikring av applikasjoner
For å motvirke sofistikerte angripere bruker organisasjoner nå oftere avanserte sikkerhetspraksiser for applikasjoner.
Trusselmodellering og anmeldelser av sikker arkitektur
Trusselmodellering identifiserer automatisk sannsynlige angrepsvektorer og sårbarheter. Når det kombineres med arkitekturgjennomgang, kan team bygge applikasjoner med færre utnyttbare sårbarheter. Microsofts STRIDE-modell eller OWASP Threat Dragon kan brukes til det samme.
Shift-venstre sikkerhet
«Å flytte til venstre» for AppSec handler om å flytte sikkerheten tidligere i programvareutviklingens livssyklus. Utviklere får sikkerhetsopplæring, kode skannes før sammenslåing, og CI/CD pipelineinkluderer automatisert sikkerhetstesting. Shift-venstre reduserer utbedringsarbeid og kostnader senere i produksjonen.
Runtime Application Self-Protection (RASP)
RASP-verktøy overvåker en applikasjons oppførsel i sanntid og fanger opp og forhindrer angrep når de oppstår. RASP er ulikt standard perimeterbeskyttelse som oppstår utenfor applikasjonen og gir umiddelbart forsvar mot angrep som SQL-injeksjon, XSS og logisk sårbarhet.
Integrasjon med DevSecOps
DevSecOps handler rett og slett om å integrere sikkerhet i utviklings- og driftsprosessen. CI/CD pipelineinkluderer automatisert testing, sårbarhetsskanning og samsvarsskanning som en del av designet. Det gjør det enklere å forbedre koordineringen mellom sikkerhets-, utviklings- og driftsteamene for å levere programvare raskere og sikrere.
Verktøy og rammeverk for applikasjonssikkerhet
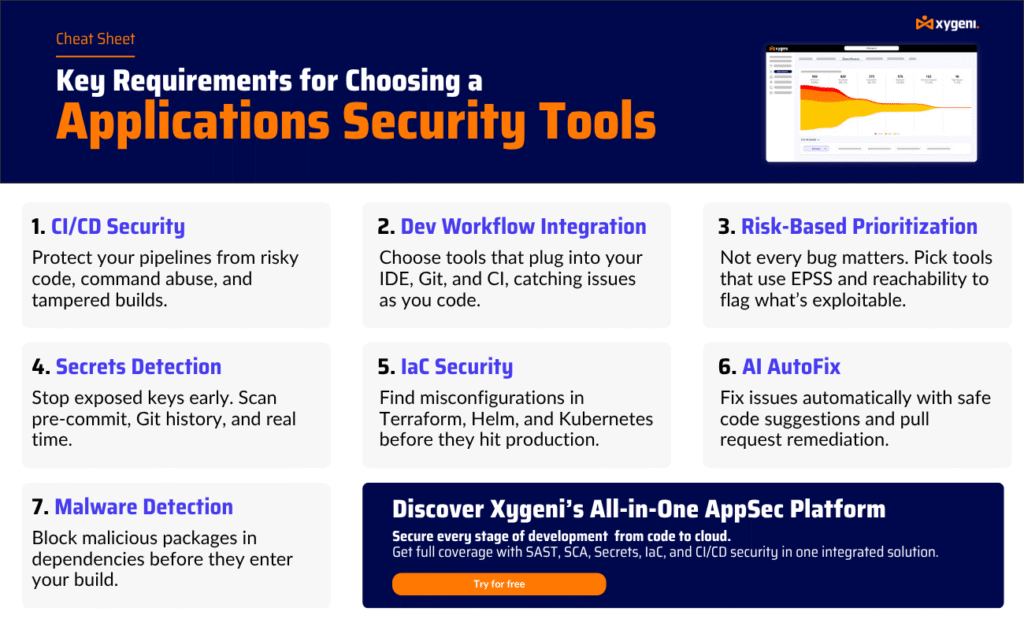
Det finnes en rekke verktøy og rammeverk som hjelper organisasjoner med å holde AppSec i sjakk.
Statisk sikkerhetstesting av applikasjoner (SAST) Verktøy
SAST verktøy Skann kode for å finne feil uten å kjøre programmet. Checkmarx, Veracode og SonarQube er eksempler på disse. De varsles om feil som SQL-injeksjon, usikker deserialisering og hardkodet legitimasjon før kode distribueres til produksjon.
Verktøy for dynamisk applikasjonssikkerhetstesting (DAST)
DAST-verktøy Kjør de nyeste applikasjonene for å finne sårbarheter i et live-system. Verktøy som simulerer angrep og hjelper med å oppdage svakheter i autentisering, øktadministrasjon og inputvalidering inkluderer OWASP ZAP, Burp Suite og Acunetix.
Analyse av programvarekomposisjon (SCA)
SCA verktøy hjelpe med å håndtere tredjepartsavhengigheter ved å oppdage kjente sårbarheter i biblioteker med åpen kildekode. Snyk, WhiteSource og Black Duck er noen av dem. SCA unngår at utenlandske biblioteker bringer risikoer inn i applikasjonene dine.
Interactive Application Security Testing (IAST)
IAST broer SAST og DAST, observerer applikasjoner som kjører live for å gi sanntidsdeteksjon av sårbarheter. Det gir innsikt nær kildekodenivå i hvordan en utnyttelse kan utføres, samt nøyaktig hvilke kodelinjer som brukes, og dermed akselererer og gjør utbedring mer nøyaktig.
Sikkerhetsrammeverk og retningslinjer
Standards liker OWASP topp ti, NIST SP 800-53og ISO/IEC 27034 er maler for å bygge robuste AppSec-programmer. De inkluderer vanlige sårbarheter, anbefalte kontroller og beste praksis for sikker programvareutvikling.
Nye trender innen AppSec – Sikring av applikasjoner
Teknologi er i stadig endring, og det samme gjelder problemene og løsningene innen applikasjonssikkerhet.
AI og maskinlæring i AppSec
Kunstig intelligens brukes mye i AppSec for trusselintelligensanalyse, prediktiv sårbarhetsskanning og avviksdeteksjon. AI kan identifisere uvanlige brukermønstre eller kodemodifikasjoner, som kan være tegn på potensielle sikkerhetsrisikoer, raskere enn manuelt, hvis det utføres av folk på egenhånd. For eksempel kan team av mennesker bruke visuelle AppSec-rapporter og demonstrasjoner via metoder som Adobe Express AI-presentasjonsverktøy å kommunisere AppSec-informasjon på en meningsfull måte til interessenter for å legge til rette for teknisk forståelse og bevissthet blant ledelsen.
Skybasert sikkerhet
Med fremveksten av skytjenester driftes stadig flere applikasjoner i serverløse og containeriserte miljøer. Skybasert sikkerhet innebærer å sikre arbeidsbelastninger i kortvarige infrastrukturer med teknologier som containersikkerhetsplattformer, tjenestenettpolicyer og verktøy for beskyttelse av skyarbeidsbelastninger.
Zero Trust Security Models
Nulltillit forutsetter at det aldri kan være tillit til en intern eller ekstern part. Applikasjoner må håndheve streng autentisering, autorisasjon og inspeksjon i sanntid på tvers av alle tilgangspunkter. En nulltillitsmodell sikrer AppSec ved å redusere angrepsflaten og begrense brudd.
API-er og mikrotjenestesikkerhet
Mikrotjenester og API-er akselererer utvikling, men introduserer nye sikkerhetsrisikoer. Riktig autentisering (OAuth, JWT), hastighetsbegrensning, inputvalidering og logging må brukes for å forhindre misbruk av API-er og tjenesteavbrudd. API-gatewayer og sikkerhetstestpakker beskytter disse fragmentene.
Casestudier: Lærdommer fra AppSec-feil i den virkelige verden
Det er nyttig å samle inn kunnskap fra tidligere sikkerhetssårbarheter for å finne hyppige feil og vellykkede mottiltak.
Casestudie 1: Equifax-brudd
Equifax-bruddet ble innledet av en uoppdatert Apache Struts-sårbarhet som lekket personopplysninger om 147 millioner mennesker. De viktigste konklusjonene er planlegging av hendelsesrespons, oppdateringshåndtering og sårbarhetsskanning.
Casestudie 2: Uber-datalekkasje
I 2016 ble Uber rammet av et kontobrudd på 57 millioner. Angriperne oppnådde dette ved å innhente legitimasjon fra et privat GitHub-lager. Hendelsen demonstrerer viktigheten av sikker legitimasjonshåndtering, revisjon av kodelagre og implementering av retningslinjer for minste rettigheter.
Casestudie 3: Angrep på forsyningskjeden til SolarWinds
SolarWinds-angrepet var forkledd som ondsinnet kode innebygd i programvareoppdateringer, og tusenvis av organisasjoner ble berørt. Det indikerer viktigheten av forsyningskjedesikkerhet, kontroll av kodeintegritet og overvåking av tredjepartskomponenter.
Konklusjon – Sikring av applikasjoner er nøkkelen
AppSec er ikke lenger et alternativ. Det er en integrert del av å sikre applikasjoner, programvareutvikling og forretningsrobusthet i dagens verden. Med sikker design, kontinuerlig risikovurdering, riktig testing og oppdaterte verktøysett og plattformer kan bedrifter redusere sårbarheter og styrke forsvaret med stormskritt. Nye teknologier som AI, skybasert utvikling og nulltillitsarkitektur gir nye muligheter for å forbedre AppSec, men bringer også med seg nye trusler som må håndteres kontinuerlig.
Til syvende og sist er effektiv AppSec en kontinuerlig prosess, ikke en engangshendelse. Det krever tverrfaglig samarbeid mellom utviklings-, sikkerhets- og driftsgrupper med beste praksis og kulturell tilpasning til sikkerhet fra dag én. Ved å være proaktive og systematiske kan organisasjoner lage applikasjoner som ikke bare fungerer bra og er innovative, men også pålitelige og sikre i det stadig mer fiendtlige nettbaserte økosystemet.

