






En SQL-injeksjonssårbarhet er fortsatt en av de vanligste og farligste feilene i webapplikasjoner, selv flere tiår etter at den først ble dokumentert. Angripere injiserer skadelig SQL i en spørring, og databasen kjører den som om en utvikler hadde skrevet den. Uten den rette SAST verktøy for å oppdage sårbarheter i SQL-injeksjoner på plass, kan den feilen ligge i en kodebase i årevis før noen finner den, vanligvis fordi en angriper finner den først.
Denne veiledningen dekker hvordan SQL-injeksjonssårbarheter oppstår, hvorfor forebygging av SQL-injeksjonssårbarheter fortsatt trenger både automatiserte verktøy og sikker kodedisiplin, og hvordan en SAST Verktøyet passer inn i det bildet fra den første kodelinjen.
Hva er et SQL-injeksjonssårbarhet?
Et SQL-injeksjonssårbarhet oppstår når brukerinput settes inn direkte i en databasespørring i stedet for å bli behandlet som data. Ta en login skjema som bygger spørringen ved å sammenkoble et brukernavn og passord direkte inn i SQL-strengen. En angriper som går inn admin' OR '1'='1 ettersom brukernavnet endrer logikken i selve spørringen, og databasen returnerer et treff uavhengig av det virkelige passordet. Den ene uescapede inndataen omgår autentisering fullstendig.
Dette er akkurat den typen feil a SAST Verktøyet for å oppdage sårbarheter i SQL-injeksjoner er bygget for å fange opp: usanisert inndata som flyter inn i en spørring, synlig i kildekoden før den når en database.
Hvorfor bruke en SAST Verktøy for å oppdage sårbarheter ved SQL-injeksjon?
A Statisk sikkerhetstesting av applikasjoner (SAST) Verktøyet skanner kildekode for å finne usikre mønstre, inkludert usanisert input som fører til SQL-injeksjon, før koden i det hele tatt når produksjon. Denne timingen er det som skiller forebygging av SQL-injeksjonssårbarhet fra hendelsesrespons ved SQL-injeksjon.
Fordeler med å bruke en SAST Verktøy for forebygging av sårbarheter ved SQL-injeksjon
- Tidlig oppdagelseFunnene dukker opp mens applikasjonen fortsatt er under utvikling, ikke etter at den sendes.
- Detaljert utbedringhandlingsrettet veiledning for rettelser som parameteriserte spørringer, i stedet for bare et flagget linjenummer.
- CI/CD integrering: sårbarheter blir fanget opp commit eller bygge, inne i arbeidsflyten utviklere allerede bruker.
- Lav falsk positiv rateEt verktøy som skjuler ekte SQL-injeksjonsfunn i støy blir ignorert.cision er det som holder en SAST verktøy for å oppdage sårbarheter i SQL-injeksjoner som faktisk er nyttig i hverdagen.
Eksempler på SQL-injeksjonsangrep fra den virkelige verden
SQL-injeksjon har forårsaket noen av de største datainnbruddene som er registrert, og det gjør fortsatt skade i dag. Nedenfor er bemerkelsesverdige eksempler, fra de nyeste til de eldste:
- Metabase (2026)Angripere utnyttet en SQL-injeksjonsfeil i analyseplattformen Metabases endepunkt for tilbakestilling av passord, og fikk full administratortilgang med én enkelt uautorisert forespørsel. Innbruddet nådde minst fem nedstrømsselskaper gjennom eksponerte databaselegitimasjon koblet til plattformen.
- BeyondTrust og det amerikanske finansdepartementet (2025)En SQL-injeksjonsfeil i PostgreSQL, sporet som CVE-2025-1094, ble utnyttet til å bryte seg inn i BeyondTrusts plattform for fjernstøtte. Innbruddskjeden nådde det amerikanske finansdepartementet, og viste hvordan en enkelt usanitisert inndata i et mye brukt databasegrensesnitt kan kaskadere til en hendelse på myndighetsnivå.
- SnakkSnakk (2015)Et SQL-injeksjonsangrep avslørte personopplysninger for nesten 157 000 kunder, inkludert finansiell informasjon, noe som resulterte i betydelige bøter og varig omdømmeskade.
- Yahoo (2014)Angripere brukte SQL-injeksjon til å stjele over 500 millioner brukerposter, et av de største sikkerhetsbruddene i historien på den tiden.
- Yahoo!-stemmer (2012)Et separat SQL-injeksjonsangrep lekket omtrent 500 000 e-postadresser og passord, og avdekket hull i databasebeskyttelsen.
- Sony Pictures / PlayStation Network (2011)SQL-injeksjon ga angripere tilgang til rundt 77 millioner PlayStation Network-kontoer, med skader anslått til 170 millioner dollar.
- Heartland-betalingssystemer (2008)SQL-injeksjon avslørte omtrent 130 millioner kreditt- og debetkortnumre i et av de største sikkerhetsbruddene på sin tid.
Mønsteret over nesten to tiår er det samme: én usanisert inndata, én spørring, og hele datasettet bak blir tilgjengelig. Det er nettopp derfor forebygging av SQL-injeksjonssårbarheter må bygges inn i utviklingen, ikke legges til etter utrulling. SQL-injeksjon står ved siden av skripting på tvers av nettsteder som en av sårbarhetene i injeksjonsklassen som en SAST Verktøyet må fange opp som standard, ikke som en ettertanke.

Forebygging av sårbarheter ved SQL-injeksjon: Beste praksis
Forebygging av SQL-injeksjon krever en kombinasjon av sikre kodepraksiser og automatiserte verktøy. Disse fem praksisene danner kjernen i enhver strategi for forebygging av sårbarheter ved SQL-injeksjon:
- Bruk parameteriserte spørringer. Erstatt dynamisk SQL med parameteriserte spørringer slik at brukerinput alltid behandles som data, aldri som kjørbar kode. En plassholderbasert spørring (
WHERE username = ? AND password = ?) kan ikke tolkes på nytt av angriperens input slik en sammenkoblet streng kan. - Valider inndata. Avvis inndata som ikke samsvarer med forventet format, og se etter tegn som ofte brukes i injeksjonsforsøk, som uescapede enkle anførselstegn eller semikolon.
- Unnslippe spesialtegn. Når parameteriserte spørringer ikke er et alternativ, nøytraliserer escape-funksjonen tegn angripere er avhengige av. Behandle dette som en reserve, ikke et primært forsvar.
- Begrens databasetillatelser. Bruk færrest rettigheter slik at kontoen applikasjonen din bruker bare kan nå dataene og operasjonene den faktisk trenger. En kompromittert spørring er langt mindre skadelig mot en begrenset konto.
- Bruk SAST verktøyet. Automatiser deteksjon av sårbarheter ved SQL-injeksjon med en SAST verktøy som skanner kildekode kontinuerlig og flagger usaniserte spørringer før de når en pull request, enn si produksjon.
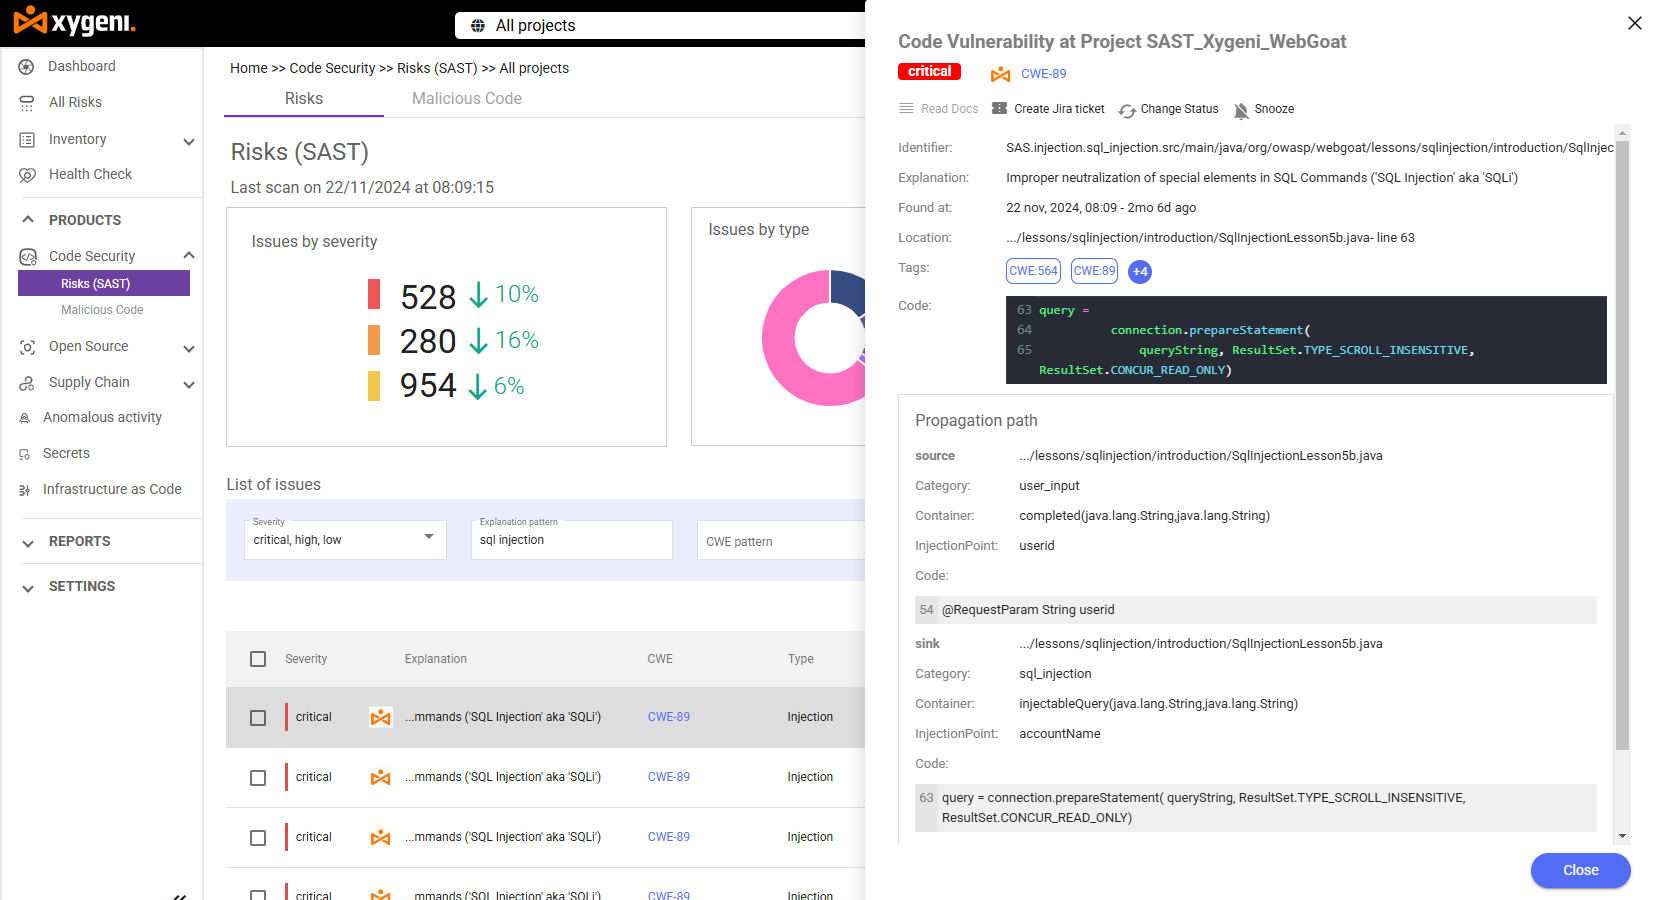
Hvordan Xygeni-SAST Forhindrer sårbarheter ved SQL-injeksjon
Xygeni-SAST kombinerer dyp statisk analyse med en lav falsk positiv rate, slik at forebygging av SQL-injeksjonssårbarhet ikke går på bekostning av våken tretthet.
- Avansert spørreanalyseidentifiserer usikre SQL-spørringsmønstre, inkludert sammenkoblede strenger med usaniserte inndata, og flagger manglende sikkerhetstiltak som parameteriserte spørringer eller inndatavalidering.
- Bevist deteksjonsnøyaktighet: i OWASP Benchmark, bransjen standard for evaluering av verktøy for testing av applikasjonssikkerhet, Xygeni-SAST oppnådde en 100 % sann positiv rate for SQL-injeksjon (CWE-89), noe som betyr at den bommet på null kjente SQL-injeksjonstester i referanseindeksen.
- AI AutoFix: utbedrer umiddelbart problemer som SQL-injeksjon og skripting på tvers av nettsteder med utviklerklare løsninger, og genererer pull requests med forslag til sikker kode i samsvar med beste praksis for språk.
- Sømløs CI/CD integreringkjører i sanntid i utviklingen din pipeline, og fanger opp SQL-injeksjonssårbarheter før utrulling i stedet for etter.
- IDE-integrasjon: se problemdetaljer, alvorlighetsgrad og veiledning for utbedring direkte i redigeringsprogrammet mens du skriver spørringen, ikke etter at du har commit det.

FAQ
Hva er den beste måten å forhindre SQL-injeksjon på?
Den sterkeste forebyggingen av SQL-injeksjonssårbarheter kombinerer parameteriserte spørringer i koden din med en SAST verktøy som kontinuerlig skanner etter usaniserte inndatamønstre. Manuell kodegjennomgang alene går glipp av for mye med den moderne hastigheten pipelines skipskode.
Kan a SAST Vil verktøyet erstatte sikre kodingspraksiser fullstendig?
Nei en SAST Verktøyet for SQL-injeksjonssårbarhetsdeteksjon fanger opp det som allerede er i koden, men parameteriserte spørringer, inputvalidering og databasetillatelser med minste rettigheter reduserer hvor ofte usikre mønstre skrives i utgangspunktet. De to fungerer sammen.
Hvorfor skjer det fortsatt SQL-injeksjonsbrudd selv om løsningen er velkjent?
Parameteriserte spørringer har vært standard fikset i årevis, men eksisterende kodebaser akkumulerer eldre spørringer som aldri blir besøkt på nytt før et brudd fremtvinger problemet. SAST skanning tetter dette gapet ved å flagge usaniserte spørringer på alle commit, ikke bare under en periodisk revisjon.
Har en lav falsk positiv rate noen betydning for deteksjon av SQL-injeksjoner?
Ja. SQL-injeksjonsfunn som går tapt i en lang liste med falske positiver er de som når produksjonsprosessen. SAST Et verktøy med lav falsk positiv rate gjør at forebygging av SQL-injeksjonssårbarhet blir handlingsrettet i stedet for å bli overveldende.
Beskytt applikasjonene dine med Xygeni-SAST
SQL-injeksjonssårbarheter kan forebygges med riktig SAST verktøyet og riktig praksis på plass. Start en gratis prøveperiode av Xygeni-SAST i dag, eller utforsk hvordan det passer sammen med SCA og open source security i den fullstendige Xygeni-plattformen. Kontakt or ta produktomvisningen for å se det i din egen kode.
