
Hvorfor verktøy for statisk kodeanalyse er viktige i 2026
Statisk kodeanalyse er ikke lenger valgfritt; det er en grunnleggende praksis for all rask teambuilding-programvare. Den samme feilen som finnes i produksjonen kan koste opptil 10 000 dollar. uten å telle med ingeniørtid som er avledet fra funksjoner, forringet brukeropplevelse eller omdømmeskade hvis det dukker opp som en sikkerhetshendelse. Statisk kodeanalyse tetter dette gapet ved å skanne kildekoden før den sendes.
Innsatsen er høyere i 2026. Ifølge Xygenis egen forskning, 60 % av applikasjoner inneholder sårbarheter i førstepartskode, og med AI-assistert utvikling som akselererer volumet av kode som skrives, er vinduet for å fange opp problemer før produksjon smalere enn noensinne. Med fremveksten av DevSecOps, AI-assistert koding og komplekse CI/CD pipelines, det er ikke lenger valgfritt å ha riktig verktøy for statisk analyse.
Men ikke alle verktøy for statisk kodeanalyse leverer samme verdi. Noen oversvømmer team med falske positiver. Andre overser kritiske utnyttbare feil fullstendig. Og de fleste stopper ved sårbarhetsdeteksjon, og ignorerer de ondsinnede kodetruslene som nå rutinemessig kommer gjennom åpen kildekode-avhengigheter og AI-generert kode.
Dette innlegget sammenligner de fire beste verktøyene for statisk kodeanalyse for 2026, evaluert mot det som faktisk betyr noe: deteksjonsnøyaktighet, falske positive rater, dekning av skadelig programvare, CI/CD integrasjon og prising.
Rask sammenligning: Toppverktøy for statisk kodeanalyse for 2026
| Tool | Ekte positiv rate | Falsk positiv rate | Deteksjon av skadelig programvare | AI AutoFix | Pris | Best For |
|---|---|---|---|---|---|---|
| Xygeni SAST | 100 % (OWASP-referanseverdi) | 16.7% | Ja – innfødt | Ja – kontekstbevisste PR-rettelser | Fra 35 dollar/mnd per bidragsyter (full plattform) | DevSecOps-team som trenger nøyaktighet, skadelig programvaredeteksjon og full plattformdekning |
| Snyk-kode | 97.18% | 34.55% | Nei | Delvis — forslag til reparasjoner | Fra 125 dollar/mnd (minimum 5 bidragsytere, SAST only) | Utvikler-første team allerede i Snyk-økosystemet |
| Semgrep | 87.06% | 42.09% | Nei | Nei | Fra 100 dollar/mnd per bidragsyter | Team som trenger rask, tilpassbar regelbasert skanning |
| soundQube | 50.36% | Variabel | Nei | Nei | Fra 65 dollar/mnd. (SAST bare, betal per LoC) | Team fokusert på kodekvalitet og teknisk gjeld |
Hva gjør at de beste verktøyene for statisk kodeanalyse skiller seg ut?
Ikke alle verktøy for statisk kodeanalyse gir samme beskyttelsesnivå. De mest effektive plattformene i 2026 deler disse funksjonene:
Nøyaktig deteksjon med lave falske positiver
De beste verktøyene prioriterer reelle, utnyttbare sårbarheter i stedet for å produsere støy. En høy andel sanne positive treff kombinert med en lav andel falske positive treff betyr at utviklere bruker tid på å fikse reelle problemer, ikke på å jage varsler som ikke betyr noe.
AI-drevet utbedring
Deteksjon uten utbedring skaper flaskehalser. Se etter verktøy som leverer kontekstbevisste forslag til rettelser direkte i pull requests, og erstatter risikable mønstre med trygge alternativer uten å kreve manuell oppdatering.
Skadelig programvare og deteksjon av forsyningskjeden
Tradisjonelle verktøy for statisk kodeanalyse skanner etter sårbarheter i koden. De oppdager ikke skadelig kode. De beste plattformene går lenger og identifiserer bakdører, trojanere, ransomware, obfuskert utførelse og manipulering av systemregisteret i både førstepartskode og avhengigheter med åpen kildekode.
CI/CD og IDE-integrasjon
Statisk kodeanalyse bør kjøres kontinuerlig, ikke bare før utgivelse. Se etter innebygde integrasjoner med GitHub Actions, GitLab CI, Jenkins, Azure DevOps og Bitbucket, pluss IDE-plugins som viser funn etter hvert som koden skrives.
Utnyttelsesbasert prioritering
Rå funntellinger skaper støy, ikke innsikt. De beste verktøyene filtrerer resultater etter tilgjengelighet, utnyttbarhet og forretningsmessig innvirkning – slik at teamene fikser det som faktisk betyr noe først, ikke bare det som har den høyeste CVSS-poengsummen.
OWASP-benchmarkvalidering
Valg av et verktøy for statisk kodeanalyse bør baseres på målbare resultater, ikke påstander fra leverandørene. OWASP Benchmark Project gir en standardet uavhengig rammeverk for å vurdere deteksjonsnøyaktighet mot kjente sårbarhetsmønstre i testtilfeller i den virkelige verden. Be alltid om referansedata før committing til et verktøy.
Beste verktøy for statisk kodeanalyse
1. Xygeni SASTStatisk kodeanalyse bygget for DevSecOps

Oversikt: Xygeni SAST er ikke bare et annet verktøy for statisk kodeanalyse. Det er spesialbygd for DevSecOps-team som trenger forhåndsgodkjenningcise-deteksjon, automatisert utbedring og fullspektret beskyttelse, uten å bremse utviklingen.
Der de fleste verktøy for statisk kodeanalyse stopper ved sårbarhetsdeteksjon, går Xygeni lenger: de kombinerer dyp statisk analyse med intelligent skadevaredeteksjon, AI-drevne forslag til rettelser og tilgjengelighetsbasert prioritering. Resultatet er et verktøy som fanger opp det andre går glipp av, filtrerer ut støyen og hjelper utviklere med å fikse det som virkelig betyr noe, direkte i deres eksisterende arbeidsflyter.
Xygeni SAST er også en del av alt-i-ett-Xygeni-plattformen, som betyr SAST funnene korreleres automatisk med SCA, avsløring av hemmeligheter, CI/CD sikkerhet, DAST og ASPM, noe som gir teamene et enhetlig risikobilde på tvers av hele SDLC.
Viktige funksjoner:
- 100 % ekte positiv rate (OWASP-referanseindeks): Null feil på SQL-injeksjon og skripting på tvers av nettsteder. Null falske positiver på svak kryptering og svak hashing.
- Lav falsk positiv rate (16.7 %): Reduserer tretthet i varslingen og holder utvikleren fokusert på utnyttbare problemer, ikke støy.
- AI AutoFix: Genererer sikre, kontekstbevisste koderettelser levert direkte til pull requestsErstatter risikable mønstre med trygge alternativer i samsvar med beste praksis for språk; ingen manuell oppdatering nødvendig.
- Oppdagelse av skadelig programvare: Oppdager bakdører, trojanere, ormer, løsepengevirus, spionprogrammer, obfuskert kodekjøring og manipulering av systemregisteret, både i førstepartskode og avhengigheter med åpen kildekode. En funksjon de fleste verktøy for statisk kodeanalyse mangler fullstendig.
- Prioriteringstrakt for utnyttbarhet: Filtrerer funn etter tilgjengelighet, utnyttbarhet og forretningsmessig innvirkning, slik at teamene tar tak i det som faktisk er farlig, ikke bare det som finnes.
- IDE-integrasjon: Skann koden slik den er skrevet. Se problemdetaljer, alvorlighetsgrad, metadata og veiledning for utbedring direkte i IDE-en din, før en commit er laget.
- CI/CD Integrering: Innebygd støtte for GitHub Actions, GitLab CI, Jenkins, Azure DevOps og Bitbucket, med kvalitetsporter som blokkerer sårbare bygg.
- Fullstendig sårbarhetsdekning: Injeksjonsfeil, XSS, feilkonfigurasjoner, informasjonslekkasje, bufferoverløp, utilstrekkelig autentisering og usikker tilgangskontroll, på tvers av førsteparts- og AI-generert kode.
💲 Pris
Xygeni SAST er inkludert i den komplette Xygeni-plattformen fra 35 dollar per måned per bidragsyter. Dette dekker SAST, SCA, CI/CD Sikkerhet, hemmelighetsavsløring, IaC Security, DAST og ASPM, uten skjulte grenser, ingen kostnader per depot og ingen funksjonskontroll.
Bottom line: Xygeni SAST er det sterkeste valget på denne listen for team som trenger beviselig nøyaktig deteksjon, AI-drevet utbedring og dekning av skadelig programvare i én enkelt plattform. Dens 100 % sanne positive rate på OWASP Benchmark, lave falske positive rate og innebygde forsyningskjedebeskyttelse skiller det fra alle andre verktøy på denne listen.
2. Snyk Sast Tool

Oversikt: Snyk Code er kjent som en rask og brukervennlig kode verktøy for statisk kodeanalyse bygget for utviklere. Den leverer sikkerhetstilbakemeldinger i sanntid i både IDE-er og CI/CD pipelines, som bidrar til å identifisere problemer tidlig uten å forstyrre arbeidsflyter. Oppsettet er enkelt, og det integreres godt med moderne utviklingsmiljøer.
Til tross for det utviklerfokuserte designet har verktøyet en relativt høy andel falske positiver. Det mangler også innebygd skadelig programvare, noe som legger mer ansvar på sikkerhetsteamene for å manuelt verifisere resultatene.
Viktige funksjoner:
- 97.18 % sann positiv rate: Oppdager nøyaktig de fleste sårbarheter under statisk analyse av kode.
- CI/CD og IDE-integrasjon: Fungerer direkte i populære utviklerverktøy for kontinuerlig skanning.
Begrensninger å vurdere
- 34.55 % falsk positiv rate: Høyt støynivå som kan overbelaste sikkerhetsteam og forsinke utbedring.
- Ingen skadelig programvaredeteksjon: Kan ikke identifisere skadelig kode i tredjepartsavhengigheter, krever ytterligere verktøy.
- SAST er sekundær: Snyk bygde sitt rykte på SCA; Snyk-koden samsvarer ikke med dybden til dedikert SAST verktøy.
- Fragmentert prising: SAST, SCA, containerskanning og IaC selges separat; full dekning krever en spesialtilpasset enterprise sitat.
💲 Priser:
Starter på $125/måned for minimum 5 bidragsytere, SAST bare. SCA, CI/CD Sikkerhet, hemmelighetsavsløring, IaC Securityog containerskanning er ikke inkludert og må kjøpes separat. Kun 100 tester er inkludert; ytterligere tester krever kostbare tillegg. Enterprise plan kreves for mer enn 10 bidragsytere.
Bottom line: Snyk Code er et solid valg for utviklerfokuserte team som allerede er i Snyk-økosystemet og ønsker raske, velfunderte funn uten tung konfigurasjon. For team som trenger høyere nøyaktighet, skadelig programvaredeteksjon eller en enhetlig AppSec-plattform, passer andre alternativer på denne listen bedre.
3. Semgrep Sast Tool
Oversikt: Semgrep er et åpen kildekodeverktøy for statisk kodeanalyse som prioriterer fleksibilitet og hastighet. Det lar sikkerhets- og utviklingsteam skrive tilpassede regler skreddersydd til deres spesifikke kodebase og policyer, uten å kreve kodekompilering. Dette gjør det ideelt for rask tilbakemelding i CI/CD pipelines og shift-left sikkerhetsprogrammer der håndheving av tilpassede policyer er viktig.
Semgreps styrke er tilpasning og hastighet. Svakheten er nøyaktighet: med en rate på 87.06 % for ekte positive resultater og 42.09 % for falske positive resultater på OWASP Benchmark, produserer den mer støy og overser flere reelle problemer enn de topprangerte verktøyene på denne listen. Den mangler også fullstendig deteksjon av skadelig programvare.
Viktige funksjoner:
- Støtte for tilpassede regler: Team kan skrive og håndheve sikkerhetsregler som er spesifikke for applikasjonene deres, i en enkel regelsyntaks uten DSL-ekspertise.
- Raske skanninger uten kompilering: Gir rask tilbakemelding som en del av kontinuerlig statisk analyse pipelines.
- Bred språkstøtte: Dekker et bredt spekter av språk og rammeverk.
- CI/CD Integrering: Integreres med GitHub Actions, GitLab CI og andre pipeline verktøy.
- Åpen kildekode-kjerne: Gratis å bruke for grunnleggende skanning; kommersielle abonnementer legger til pro-regler og teamfunksjoner.
Begrensninger å vurdere
- 87.06 % sann positiv rate: Mindre pålitelig til å oppdage kritiske problemer enn ledende verktøy for statisk kodeanalyse.
- 42.09 % falsk positiv rate: Høyeste falske positive rate på denne listen. Team som investerer i tilpassede regler kan redusere dette, men det krever betydelig kontinuerlig innsats.
- Ingen skadelig programvaredeteksjon: Kan ikke identifisere skadelig kode i tredjepartskomponenter.
- Ingen AI AutoFix: Utbedring er manuell; funnene krever utviklerundersøkelse uten automatisert veiledning om utbedringer.
- Prisskalaer per bidragsyter: Alle bidragsytere krever lisens på tvers av alle produkter, ingen fleksibilitet til å blande dekningsnivåer.
💲 Priser:
Starter på $100/måned per bidragsyter for kode, forsyningskjede og hemmeligheter kombinert. Ingen fleksibilitet, kjøp av Semgrep-kode krever samme antall lisenser for forsyningskjede og hemmeligheter. Kostnadene skaleres lineært med teamstørrelsen.
Bottom line: Semgrep passer godt for sikkerhetsingeniørteam som ønsker å bygge tilpassede deteksjonsregler og kan investere i finjustering. For team som trenger høy nøyaktighet fra starten av, AI-drevet utbedring eller beskyttelse mot skadelig programvare, er det bedre å bruke det som et supplement til en mer omfattende plattform.
4. SonarQube SAST Tool
Oversikt: SonarQube er en av de mest brukte plattformene for kodekvalitet, med sterk støtte for å håndheve ren koding. standards, redusere teknisk gjeld og integrere med populære CI/CD verktøy. Den tilbyr deteksjon av sikkerhetshotspots og grunnleggende sårbarhetsskanning, men kjernestyrken er kodekvalitet, ikke statisk analyse av sikkerhetsnivå.
På OWASP Benchmark scorer SonarQube en ekte positiv rate på 50.36 %, noe som betyr at den går glipp av omtrent halvparten av de virkelige sårbarhetene i standardiserte testtilfeller. Den tilbyr ikke skadelig programvaredeteksjon, AI AutoFix eller utnyttbarhetsbasert prioritering. For team med alvorlige sikkerhetskrav fungerer den best som et supplement til kodekvaliteten til en dedikert SAST verktøy i stedet for en frittstående sikkerhetsløsning.
Viktige funksjoner
- Kodekvalitetsanalyse: Gjelder standards for lesbarhet, struktur og langsiktig vedlikeholdbarhet på tvers av 30+ språk.
- CI/CD Integrering: Kobler seg til Jenkins, GitLab, Azure DevOps, GitHub Actions og mer.
- Sikkerhetshotspots: Fremhever potensielt risikable kodeområder, men manuell gjennomgang er nødvendig for å bekrefte utnyttbarhet.
- Både skybaserte og selvstyrte utgaver: Fleksibel utplassering for team med on-premise krav.
- Stort økosystem: Bredt tatt i bruk med sterk støtte fra fellesskapet og tilgjengelighet av pluginer.
Begrensninger å vurdere
- 50.36 % sann positiv rate: Oppdager færre enn halvparten av de virkelige sårbarhetene i OWASP Benchmark, den laveste på denne listen.
- Begrenset sikkerhetsdybde: Bedre egnet for kodehygiene enn dyptgående sårbarhetsanalyse eller sikkerhet i forsyningskjeden.
- Ingen skadelig programvaredeteksjon: Identifiserer ikke ondsinnet oppførsel i førsteparts- eller tredjepartskode.
- Ingen AI AutoFix: Manuell utbedring kreves for alle funn.
- Betal-per-LoC-prising: Starter på 100 000 kodelinjer og øker med $6 per 10 000 kodelinje; kostnadene øker betydelig for store kodebaser.
💲 Priser:
Starter på 65 dollar/måned for Team-abonnementet, SAST kun. Betal-per-LoC-modell med en fast grense på 1.9 millioner LoC. Ingen alt-i-ett-sikkerhetsdekning.
Bottom line: SonarQube er det riktige valget for team som prioriterer kodekvalitet, vedlikeholdbarhet og teknisk gjeldshåndtering. Som et frittstående sikkerhetsverktøy betyr den lave OWASP Benchmark-nøyaktigheten at det bør kobles sammen med en dedikert SAST plattform for team med reelle sikkerhetskrav.
Hvorfor Xygeni SAST Er det beste verktøyet for statisk kodeanalyse for 2026
Hvert verktøy på denne listen har et tydelig bruksområde. Snyk passer for team som allerede er i Snyk-økosystemet og som ønsker raske funn rettet mot utviklere. Semgrep betjener sikkerhetsingeniører som trenger tilpassede regler og raske skanninger. SonarQube utmerker seg innen styring av kodekvalitet og teknisk gjeldshåndtering.
Men ingen av dem kombinerer deteksjonsnøyaktighet, beskyttelse mot skadelig programvare, AI-utbedring og full plattformdekning slik Xygeni gjør.
Xygeni SAST er det eneste verktøyet på denne listen som oppnår 100 % ekte positive resultater på OWASP Benchmark, med den laveste falske positive resultatene på 16.7 %. Det er det eneste verktøyet som oppdager ondsinnet kode i både førsteparts- og tredjepartskomponenter. Og det er det eneste verktøyet der SAST funnene er naturlig korrelert med SCA, hemmelighetsoppdagelse, CI/CD sikkerhet, DASTog ASPM, slik at sikkerhetsteamene ser hele risikobildet, ikke isolerte skanneresultater.
For team som tar sikker utvikling på alvor i AI-æra (der AI-generert kode, kompromitterte avhengigheter og akselererende trusselvolum er den nye normalen) Xygeni SAST er det mest komplette, nøyaktige og kostnadseffektive valget på denne listen.
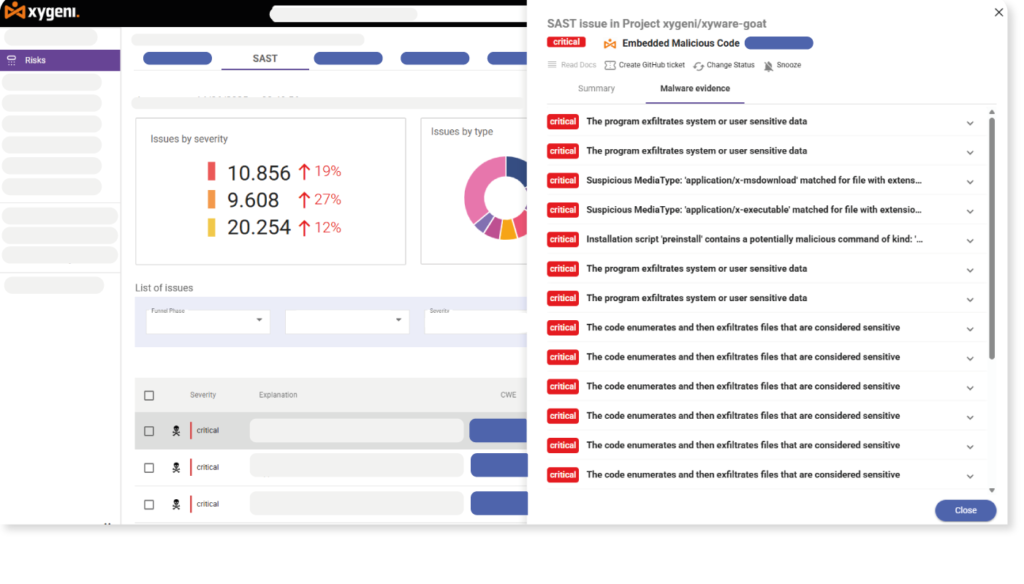

Uovertruffen deteksjonsnøyaktighet – 100 % ekte positive rater – OWASP Benchmark Proven
Ofte Stilte Spørsmål
Hva er statisk kodeanalyse?
Statisk kodeanalyse, også kjent som SAST (Statisk applikasjonssikkerhetstesting) er prosessen med å skanne kildekode, bytekode eller binærfiler uten å kjøre programmet for å identifisere sikkerhetssårbarheter, kodefeil og brudd på policyer før applikasjonen distribueres.
Hva er forskjellen mellom SAST og DAST?
SAST analyserer kildekode før distribusjon, og fanger opp sårbarheter i kodefasen. DAST tester applikasjoner som kjører utenfra, og simulerer reelle angrep mot live-tjenester for å finne sårbarheter under kjøring. De fleste modne DevSecOps-programmer bruker begge deler, og plattformer som Xygeni inkluderer begge deler direkte.
Kan verktøy for statisk kodeanalyse oppdage skadelig programvare?
De fleste kan ikke. Tradisjonell SAST Verktøy skanner etter sårbarheter i koden; de oppdager ikke bevisst skadelig kode. Xygeni SAST går lenger ved å identifisere bakdører, trojanere, løsepengevirus, obfuskert utførelse og manipulering av systemregisteret i både førstepartskode og avhengigheter med åpen kildekode, en kritisk funksjon etter hvert som angrep i forsyningskjeden vokser.
Hva er OWASP-referanseindeksen, og hvorfor er den viktig?
OWASP Benchmark-prosjektet er et uavhengig, standardrammeverk som måler hvor nøyaktig SAST Verktøy oppdager kjente sårbarhetsmønstre i testtilfeller i den virkelige verden. Det er den mest pålitelige uavhengige kilden for å sammenligne verktøy for statisk kodeanalyse, og betydelig mer troverdig enn leverandørenes markedsføringspåstander.
Bør jeg bruke statisk kodeanalyse sammen med SCA?
Ja. SAST fanger opp sårbarheter i din egen kode. SCA identifiserer risikoer i dine avhengigheter med åpen kildekode. Sammen dekker de begge angrepsflatene. Plattformer som Xygeni inkluderer begge deler innebygd (med funn korrelert i en enkelt risikovisning), noe som eliminerer behovet for å administrere separate verktøy og dashboards.
