






For å bygge sikker og robust programvare må team ta i bruk et rammeverk for nettsikkerhet som integrerer proaktiv beskyttelse fra starten av. Hvis du lurer på Hva er de 5 viktigste stadiene i rammeverket for resilienslivssyklus?, svaret ligger i å samkjøre sikker design med kontinuerlig håndheving. Ved å kombinere sårbarhetsskanning, prinsipper for sikker standard og utviklerfokuserte praksiser, kan du bruke robusthet i alle faser, ikke bare etter at hendelser har oppstått. Med riktig strategi kan organisasjonen din transformere programvarelevering til en robusthetsdrevet prosess som forebygger, oppdager og reagerer på risikoer før de påvirker produksjonen.
Innledning: Hva er de 5 viktigste stadiene i rammeverket for robusthetslivssyklus i moderne cybersikkerhet?
Hvis du spør Hva er de 5 viktigste stadiene i rammeverket for resiliens livssyklus, tenker du allerede som en sikkerhetsbevisst utvikler. En moderne rammeverk for cybersikkerhet må gjøre mer enn bare å forhindre angrep, det bør hjelpe systemene dine med å forberede seg, tilpasse seg og gjenopprette seg under press.
Dagens trusler kommer fra alle kanter. Fra utnyttelser i programvareforsyningskjeden til feilkonfigurasjoner under kjøring, kan et enkelt feiltrinn spre seg på tvers av miljøer. Dette er grunnen til at team ikke lenger kan stole utelukkende på manuelle gjennomganger eller varsler i etterkant. I stedet må de bygge inn resiliens direkte inn i deres sikker programvareutvikling arbeidsflyt.
Dette blogginnlegget bryter ned de 5 viktigste stadiene i Rammeverk for livssyklus for motstandskraft, slik den opprinnelig er definert i AWS-forskriftsmessig veiledning, og viser hvordan verktøy som sårbarhetsskanning, SASTog SCA kart til hver enkelt. Enten du designer nye funksjoner eller skalerer leveransen din pipelineDisse fremgangsmåtene vil hjelpe teamet ditt med å sende trygt og sikkert i alle faser.
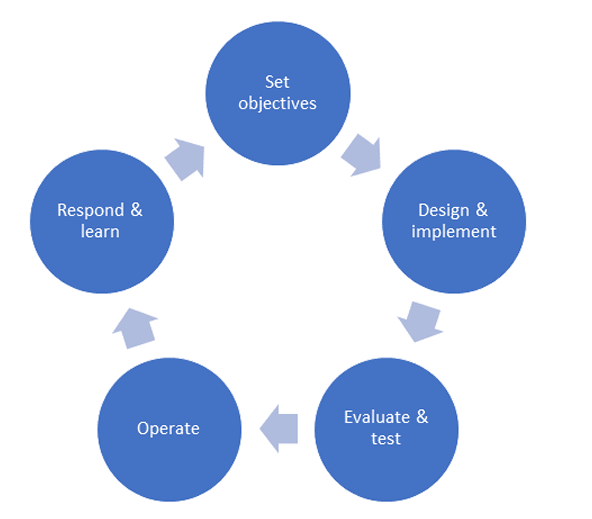
| Scene | Tekniske beskrivelser |
|---|---|
| 1. Forbered deg | Definer roller, ansvar og sikre utviklingspolitikker for å legge grunnlaget for motstandskraft. |
| 2. Forhindre | Integrer sikkerhet tidlig i design og utvikling ved å bruke SAST, trusselmodellering og sikre standardinnstillinger. |
| 3. Oppdag | Bruk automatisert sårbarhetsskanning, tilgjengelighetsanalyse og avviksdeteksjon for å identifisere problemer tidlig. |
| 4. Svar | Blokker bygg, varsle team og bruk utbedringsarbeidsflyter for å begrense trusler før de eskalerer. |
| 5. gjenopprette | Kjør obduksjoner, spor feilrettinger og forbedre utviklingslivssyklusen din basert på hendelsesinnsikt. |
1. Forbered: Legg grunnlaget med et rammeverk for cybersikkerhet
Det første steget i å svare Hva er de 5 viktigste stadiene i rammeverket for resiliens livssyklus is ForberedDenne fasen er der sikker programvareutvikling begynner, ikke med kode, men med sterk designdefinisjon.cisioner. Ved å tenke fremover kan team redusere risikoeksponering og ta smartere valg før en enkelt commit er laget.
I denne fasen er sikkerhet ikke teoretisk. Den er operativ. Det betyr å bygge et fundament der trusler forventes, ikke bare oppdages.
Hva du skal gjøre i forberedelsesfasen
- Kartlegg angrepsflaten din og lag trusselmodeller basert på ekte arkitektur.
- Bruk velprøvde prinsipper for rammeverk for nettsikkerhet, som f.eks. NIST eller ISO 27001.
- Definer grunnleggende policyer for kode, hemmeligheter og tilgangskontroll.
- Bruk verktøy som integreres med databasene dine og pipelines for å fange opp usikre mislighold tidlig.
Hvordan Xygeni støtter forberedelsesfasen
Xygeni håndhever skift-venstre sikkerhet under systemdesign ved å gi deg sanntids oversikt og håndheving. For eksempel lar det deg:
- Bruk policy-som-kode guardrails for infrastruktur som kode og GitHub-handlinger.
- Blokkering farlig pull requests før de slås sammen.
- Oppdag tidlig misbruk av avhengigheter ved hjelp av analyse av programvaresammensetning (SCA) og metadatavalidering.
- Bruk sårbarhetsskanning å fange opp risikable komponenter i det øyeblikket de legges til i bygget ditt.
Ved å forberede deg sikkert reduserer du kompleksiteten senere. Du unngår også teknisk gjeld og sørger for at programvaren din er bygget på et solid og robust fundament.
Nysgjerrig på hvordan robusthet passer inn i samsvar med regelverk i den virkelige verden?
Sjekk ut ISO 27001-samsvar i AppSec for å se hvordan sikkerhetsrammeverk oversettes til handlingsrettede kontroller i din SDLC.
2. Forebygg: Styrk sikker programvareutvikling før du koder
Det andre trinnet i å svare Hva er de 5 viktigste stadiene i rammeverket for resiliens livssyklus is ForhindreI denne fasen skifter fokuset fra planlegging til aktiv beskyttelse. Målet ditt er å fange opp sårbarheter, hemmeligheter og ondsinnet kode. før du de når produksjon eller til og med iscenesettelse.
Det handler ikke bare om å oppdage feil, det handler om hindrer dem i å bevege seg fremover. Det er her verktøy som SAST og hemmelige skannere spiller en kritisk rolle i din sikre programvareutviklingsarbeidsflyt.
Håndhev sårbarhetsskanning og hemmelighetshygiene
- Kjør Statisk sikkerhetstesting av applikasjoner (SAST) på hver pull request.
- Skann etter hardkodede legitimasjonsopplysninger, tokener og hemmeligheter i Git-historikken og -containerne dine.
- Bruk sikre kodingspraksiser som inputvalidering, outputkoding og rollebasert logikk.
- Sett opp sårbarhetsskanning som opererer under utvikling, ikke bare etter utrulling.
Hvordan Xygeni støtter forebyggelsesfasen
Xygeni forhindrer at risikabel kode slipper inn i repositoriet ditt ved å legge inn skanneverktøy direkte i utviklerens arbeidsflyt:
- Dens SAST motor sporer data fra brukerinput til utførelse og flagger kun utnyttbare feil.
- Den oppdager lekkede legitimasjonsdetaljer ikke bare i kildekoden, men også i containerlag og commit historier.
- Det foreslår sikre oppdateringer med AI-drevet AutoFix, slik at utviklere kan gjennomgå og godkjenne rettelser før de slås sammen.
- Den håndhever sikre standardpraksiser, og avviser automatisk risikable sammenslåinger som bryter med retningslinjene.
Ved å forhindre problemer ved kilden, unngår teamet ditt oppryddingskostnader senere og bygger tillit til hver eneste kodelinje.
3. Oppdag: Bruk sårbarhetsskanning for å oppdage problemer tidlig
Fase tre i Hva er de 5 viktigste stadiene i rammeverket for resiliens livssyklus is oppdageDenne fasen handler om å få innsikt i utviklingen din og CI/CD miljøer for å avdekke skjulte trusler før de blir til sikkerhetsbrudd.
Moderne programvaresystemer endrer seg raskt. Derfor trenger du verktøy som ikke bare skanner kode én gang, men som kontinuerlig overvåker pipelines, containere og infrastruktur for nye risikoer.
Hva du skal gjøre i deteksjonsfasen
- Kjør sårbarhetsskanning verktøy på tvers av kodebasen din, pipelines og avhengigheter med åpen kildekode.
- Overvåke CI/CD arbeidsflyter for tegn på manipulering eller usikre konfigurasjoner.
- Revider pakkeoppførsel under bygge- og installasjonstrinn, spesielt i tredjepartskode.
- Implementer anomalideteksjon for å flagge uventede endringer, filforvirring eller forsøk på kommandoinjeksjon.
Hvordan Xygeni støtter deteksjonsstadiet
Xygeni forbedrer oppdage scene med avansert overvåking som passer direkte inn i din sikre programvareutviklingsflyt:
- Den identifiserer obfuskasjon, manipulering under byggetid og atferdsavvik i sanntid.
- Den skanner kontinuerlig containere og pipelines bruker policy-som-kode og AI-drevne risikosignaler.
- Den flagger pakker med høy risiko ved å analysere tilgjengelighet, utførelsesmønstre og kjøretidsatferd.
- Den integreres sømløst med din CI/CD for å oppdage når en avhengighet eller konfigurasjon endres stille.
Med Xygeni skanner ikke teamet ditt bare av og til, du får også konstant innsikt i integriteten til koden og infrastrukturen din. Og det er avgjørende for å holde programvaren din trygg.
4. Reager: Stopp utnyttelser før de når produksjon
Det fjerde trinnet i Hva er de 5 viktigste stadiene i rammeverket for resiliens livssyklus is SvareI denne fasen fokuserer teamet ditt på rask tiltaksreduksjon, ikke bare ved å reagere på sikkerhetsvarsler, men ved å håndheve sanntidskontroller for å hindre at problemer sprer seg gjennom SDLC.
Mens mange team fokuserer på deteksjon, er det responsen som er den sanne verdien av en rammeverk for cybersikkerhet testes. Det handler om å bryte syklusen tidlig, ideelt sett før sårbarheten når produksjon.
Hva du skal gjøre i responsfasen
- Bryter bygg eller blokkerer sammenslåinger når kritiske sårbarheter oppdages.
- Installer oppdateringer raskt, med automatiserte forslag til reparasjoner som ikke forstyrrer arbeidsflyter.
- Tilbakestill kompromitterte endringer ved hjelp av Git-historikk eller distribusjonskontroller.
- Spor underliggende årsaker og gjør tiltak til en del av den sikre programvareutviklingssyklusen din.
Hvordan Xygeni støtter responsfasen
Xygeni gir deg kontrollen du trenger for å handle umiddelbart og effektivt:
- Det håndhever guardrails in CI/CD som ødelegger byggingen når utnyttbare feil oppdages.
- Det genererer Automatisk fiks forslag til begge SAST og SCA problemer, med full kontekst og utvikleranmeldelse.
- Den sporer utbedringsrisiko og viser om en oppgradering introduserer regresjoner eller nye sårbarheter.
- Den logger alle sikkerhetsresponser, slik at teamet ditt kan analysere og forbedre handlinger etter hendelsen.
Xygenis håndheving i sanntid betyr at respons ikke er en manuell prosess eller en sjekkliste for etterforskning, men en sentral del av utviklingsflyten din. Med verktøy som integreres direkte i Git og CI, blir responsen automatisert, nøyaktig og i tråd med utviklerhastigheten.
5. Gjenopprett: Forsterk nettsikkerhetsrammeverket ditt etter hendelser
Det siste steget inn Hva er de 5 viktigste stadiene i rammeverket for resiliens livssyklus is GjenoppretteDenne fasen fokuserer på å lære av sikkerhetshendelser og styrke forsvaret ditt fremover. Gjenoppretting handler ikke bare om å gjenopprette systemer, det handler om å forbedre sikker programvareutvikling øvelser for neste syklus.
Sterk gjenoppretting sikrer at sårbarheter ikke bare blir fikset, men også forstått. Det gjør hver hendelse til en mulighet til å bygge smartere og mer robust kode.
Hva du skal gjøre i løpet av gjenopprettingsfasen
- Kjør detaljerte gjennomganger etter hendelser for å identifisere underliggende årsaker og oversett signaler.
- Mål reparasjonstider og korreler sårbarheter med kilde (f.eks. depot, PR, bidragsyter).
- Avgrens retningslinjer og oppdater trusselmodellene dine basert på virkelige hendelser.
- Del erfaringer på tvers av teamene for å forhindre gjentakelse.
Hvordan Xygeni bidrar til å styrke restitusjonen
Xygeni forenkler gjenoppretting med sanntidsinnsikt og historisk sporbarhet:
- Det gir utbedring dashboards som sporer hver eneste reparasjon på tvers av pipelines.
- Det opprettholder versjonshistorie av avhengigheter og sikkerhetshendelser, noe som gjør rotårsaksanalyse rask og nøyaktig.
- Den tilbyr handlingsrettede data for lærdommer, inkludert trender i utnyttbarhet og suksessrater for reparasjoner.
- Det hjelper teamene med å forbedre seg guardrails og skanning av retningslinjer basert på resultater fra den virkelige verden.
Ved å integrere gjenoppretting i utviklingssyklusen din, sørger Xygeni for at ingen hendelser går til spille, og at hver rettelse bidrar til sterkere retningslinjer, bedre skanninger og smartere forsvar. Slik lukker moderne DevSecOps-team sløyfen og bygger langsiktig motstandskraft.
Konklusjon: Hvorfor du må bruke de 5 nøkkelstadiene i rammeverket for robusthetslivssyklus
| Motstandskraftfase | Best Practice | Hvordan Xygeni hjelper |
|---|---|---|
| 1. Forbered deg | Definer roller, ansvar og sikre utviklingspolitikker for å legge grunnlaget for motstandskraft. | Gjelder policy-som-kode, revisjonsspor og tilgangskontroller på tvers av databaser og CI/CD konfigurasjoner. |
| 2. Forhindre | Bruk SAST, venstreorienterte praksiser og sikker koding standards for å blokkere problemer før koden slås sammen. | Utfører PR-nivå SAST, tilbyr AutoFix med utviklergodkjenning, og håndhever guardrails i SDLC. |
| 3. Oppdag | Skann avhengigheter for utnyttbarhet og lekkasje av hemmeligheter ved hjelp av verktøy for skanning av sårbarheter i sanntid. | kombinerer SCA med tilgjengelighetsanalyse, hemmelig skanning og utnyttbarhetsscoring for å flagge reelle trusler. |
| 4. Svar | Blokker bygg med ondsinnede eller utnyttbare artefakter og varsle teamet før de går i produksjon. | Pauser bygger på brudd på retningslinjene, flagger farlige sammenslåinger og viser virkningen av rettelser med innsikt i utbedringsrisiko. |
| 5. gjenopprette | Spor problemer, utfør obduksjoner og oppdater sikkerhetsrutiner for å forhindre fremtidige hendelser. | Gir dashboards for reparasjonsstatus, hendelseshistorikk og kontinuerlig forbedring på tvers av SDLC. |
Spørsmålet Hva er de 5 viktigste stadiene i rammeverket for resiliens livssyklus betyr mer enn noensinne, fordi moderne angrep rammer kildekoden din, avhengighetene dine og CI-en din pipelines. Ekte robusthet er ikke reaktiv. Det starter med et rammeverk for nettsikkerhet som beskytter programvare fra første kodelinje til distribusjon.
Xygeni hjelper DevSecOps-team med å integrere sikkerhet på tvers av alle fem trinnene:
- Design og implementer sikker kode med SAST og SCA
- Håndhev sikre bygg med CI/CD guardrails
- Spor utbedring, overvåk utnyttbarhet og forbedre kontinuerlig
Fra styring til gjenoppretting automatiserer og håndhever Xygeni robusthet som standard, alt uten å bremse utviklingshastigheten.
Klar til å bygge med motstandskraft i alle faser?
Videre lesning: Referanselenker for å lære mer
Hvis du vil utforske rammene og standardsom inspirerte de 5 nøkkelstadiene i rammeverket for resilienslivssyklus, sjekk ut disse offisielle ressursene:
ISO/IEC 27001 Oversikt
Den internasjonale standard for styringssystemer for informasjonssikkerhet (ISMS).OWASP Software Assurance Maturity Model (SAMM)
En modenhetsmodell som hjelper organisasjoner med å formulere og implementere en strategi for programvaresikkerhet.MITRE ATT&CK-rammeverket
En globalt tilgjengelig kunnskapsbase om motstanderens taktikker og teknikker, nyttig i oppdagelses- og reaksjonsfasene.OpenSSF Poengkort
En sikkerhet health checker for åpen kildekode-prosjekter basert på automatiserte GitHub-signaler.

