






For utviklere, siden vi ser at legitimasjonen din har blitt pwnet er mer enn en advarsel; det er en vekkerFaktisk betyr det at passordene, API-nøklene eller tokenene dine allerede har lekket ut i naturen, ofte gjennom et offentlig sikkerhetsbrudd eller en uforsiktig commitDessuten, selv om det å sjekke en pwned-sjekker er et godt første steg, trenger utviklere mer enn det. Følgelig, de trenger praktiske måter å håndtere lekkasjer, tilbakekalle tilgang raskt, og stopp hemmeligheter fra å skli inn i arkivene igjenDerfor er det her hemmelighetsdeteksjon og automatisert sikkerhet kommer inn i bildet.
Hva «har blitt pwnet» betyr i praksis
Når en utvikler har blitt pwnet, det innebærer vanligvis mer enn en personlig beretning. Lekket legitimasjon inkluderer ofte:
- Skyleverandørnøkler med administratorrettigheter
- GitHub or GitLab tokens som gir tilgang til repoet
- npm- eller PyPI-publiseringstokener
- Databasetilkoblingsstrenger med produksjonsdata
I motsetning til den gjennomsnittlige brukeren, har utviklere nøklene til hele systemer. Dessuten, hvis en utviklers konto eller token har blitt kapret, kan angripere klone lagre, publisere skadelige pakker eller til og med ta over. CI/CD pipelines. Følgelig er virkningen mye større.
Hvordan utviklere kan sjekke om de har blitt pwnet
Første steg: Finn ut om angripere allerede har eksponert dataene dine. Tross alt, du kan ikke fikse det du ikke kan seDessuten hjelper bruk av en pwned-kontrollør deg med å bekrefte om legitimasjon du fortsatt stoler på vises i offentlige databaser over sikkerhetsbrudd. Utviklere kan for eksempel integrere en pwned-kontrollør direkte i arbeidsflytene sine ved å kalle API-et før de tillater bruk av passord eller token.
For eksempel kan utviklere kalle API-et i arbeidsflytene sine:
curl https://api.pwnedpasswords.com/range/21BD1
Dette API-et returnerer trygt en liste over hasher, slik at du kan sjekke for treff uten å sende det faktiske passordet ditt. Videre kan team integrere en pwned-kontrollør i sine pipelines for å sikre at ingen utviklerkontoer er avhengige av et kjent kompromittert passord.
Hva du skal gjøre hvis kontoen din blir kompromittert
Hvis kontoen din har blitt kapret, må du handle umiddelbart:
- Først, roter all eksponert legitimasjon, inkludert passord, API-tokener og SSH-nøkler.
- For det andre, tilbakekalle gamle tokens i GitHub, GitLab, AWSeller NPM.
- For det tredje, revider repoene dine og pipelines for mistenkelig aktivitet.
- Til slutt, varsle teamet ditt slik at de også kan bekrefte kontoene sine med en pwned-sjekker.
Implementer deretter kontinuerlig hemmelighetsdeteksjon. Når en hemmelighet har lekket, kan det hende at angripere allerede har den. Derfor er det bare tilbakekalling og erstatning som virkelig fjerner risikoen.
Hvordan unngå å bli pwnet igjen: Hemmeligheter for oppdagelse og forebygging
Den beste måten å unngå et nytt «habited moment» på er forebygging. Derfor er det avgjørende å stoppe lekkasje av hemmeligheter i utgangspunktet. Dessuten er det nettopp her hemmelighetsdeteksjon blir viktig for utviklere som jobber i raskt utviklende teknologier. pipelines.
Beste praksis for hemmelighetsdeteksjon for å forhindre at «har blitt pwnet»
For å redusere risikoen for fremtidige «has been pwned»-hendelser, følg disse fremgangsmåtene konsekvent:
- Aldri hardkode legitimasjon i kode eller konfigurasjonsfiler. Tross alt skanner angripere aktivt repositorier etter dem.
- Bruk hemmelige hvelv og kortlivede tokens; som et resultat, selv om en hemmelighet lekker, er effekten minimal.
- Konfigurer pre-commit kroks for å blokkere lekkasjer direkte på utviklerens bærbare datamaskin. Følgelig når hemmeligheter aldri eksterne lagre.
- Skann repositorier kontinuerlig med automatiserte verktøy; faktisk fanger kontinuerlig hemmelighetsdeteksjon opp nye lekkasjer med en gang.
- Legg til guardrails in CI/CD slik at bygg feiler automatisk hvis eksponerte hemmeligheter dukker opp. Følgelig når usikker kode aldri produksjon.
Xygeni Secrets Detection i aksjon
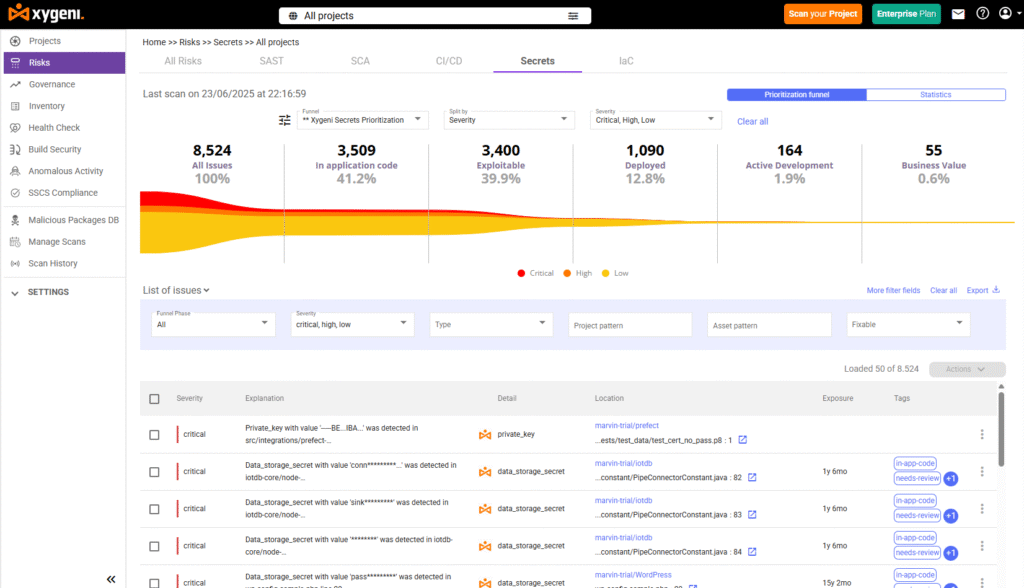
Xygeni integrerer hemmelighetsoppdagelse på alle utviklingstrinn. I motsetning til enkle skannere tilbyr den dessuten utviklerfokuserte arbeidsflyter som samsvarer med hvordan ekte team bygger og leverer programvare:
- IDE-integrasjon: Utviklere ser sanntidsvarsler i VS-kode før du commits forlater den bærbare datamaskinen sin. Dette stopper faktisk hemmeligheter før de i det hele tatt når frem til depotet.
- Pre-commit og PR Hooks: Hemmeligheter flagges umiddelbart, og rettelser foreslås innebygd. Som et resultat av dette blir usikre commitgår aldri ubemerket hen.
- CI/CD Guardrails: Pipelines-blokken bygger når de oppdager legitimasjon i kode eller konfigurasjonsfiler. Dette oppsettet beskytter automatisk produksjon.
- Automatisk tilbakekalling: Systemet tilbakekaller eller roterer tokener umiddelbart, slik at eksponerte hemmeligheter slutter å virke, selv om de allerede er blitt pwned.
- Kontekstuell prioritering: I stedet for å lage støy på hver streng, fremhever Xygeni hemmeligheter med høy verdi som skynøkler, databasepassord eller npm-publiseringstokener.
Følgelig forteller ikke Xygeni deg bare at en hemmelighet har blitt avslørt. Den tilbyr også umiddelbar utbedring, og forhindrer at angripere gjør en lekkasje om til et fullstendig sikkerhetsbrudd.
Utover hemmeligheter: Det større bildet av «har blitt pwnet»
Når en utvikler har blitt angrepet, involverer det ofte mer enn bare avslørte hemmeligheter. For eksempel, angripere ofte kombinere stjålne legitimasjonsopplysninger med ondsinnede pakker or forgiftet pull requests. Faktisk trives angrep i programvareforsyningskjeden på nettopp denne kombinasjonen.
Derfor bør utviklere tenke på «å bli utnyttet» i en bredere forstand:
- Hemmeligheter lekket inn commits
- Avhengigheter byttet ut med skadelige versjoner
- CI/CD pipelineutnyttet med overprivilegerte tokens
Følgelig, ved å utvide hemmelighetsoppdagelse Med full sikkerhet i forsyningskjeden reduserer team sjansen for å bli lurt i stor skala betydelig.
Konklusjon: Å ligge i forkant av «har blitt pwnet»
For utviklere, uttrykket har blitt pwnet er ikke bare et skremmende varsel, det er en oppfordring til å handle raskt. Dessuten hjelper det å sjekke en privat kontrollør deg med å bekrefte eksponering, men forebygging er den virkelige løsningen. Med hemmelighetsdeteksjon, hvelv, pre-commit hooksog guardrails in CI/CD, lekkasjer kan stoppes før de i det hele tatt blir til brudd.
Xygeni tar dette enda lenger. Med hemmelighetsskanning i IDE-er, automatisk tilbakekalling av eksponerte tokener og CI/CD guardrails, sikrer det at når utviklere risikerer å bli pwnet, har de allerede sterke forsvar på plass.

