






Et viktig verktøy som får større plass i arbeidet med å styrke programvaresikkerheten er Programvarestykkliste eller SBOM. Samtidig som SBOMs har lenge blitt brukt av programvareutviklere, men betydningen deres har utvilsomt blitt forsterket i nyere tid, spesielt med utstedelsen av Bekreftelse på forbedring av nasjonens cybersikkerhet. Men hva er en SBOM, og hvorfor er det så viktig innen programvaresikkerhet? La oss avsløre mysteriene og utforske betydningen deres.
Innholdsfortegnelse
Hva er en SBOM?
Vet du hva som er en SBOMSom NTIA så veltalende uttrykker det: «En SBOM er en nestet inventarliste, en liste over ingredienser som utgjør programvarekomponenter». Tenk på det som ingredienslisten til en oppskrift. Akkurat som en oppskrift viser alle ingrediensene som kreves for å lage en rett, SBOM lister opp alle komponentene og avhengighetene som utgjør et program. Dette inkluderer alt fra åpen kildekode-biblioteker og tredjepartskomponenter til proprietær kode og lisenser.
SBOM Sikkerhet gir en omfattende oversikt over byggesteinene i et program, slik at organisasjoner kan forstå og håndtere potensielle sikkerhetsrisikoer knyttet til hver komponent. Denne oversikten bidrar til å vurdere sårbarheter, spore oppdateringer og identifisere potensielle svakhetspunkter i programvarens forsyningskjede.
Viktige hendelser som kjører SBOM Adopsjon
Vedtakelsen av SBOM Sikkerhet har fått betydelig momentum de siste årene, drevet av flere viktige hendelser og utviklinger:
- Forordning om forbedring av landets cybersikkerhet (EO 14028)I mai 2021 utstedte Det hvite hus EO 14028, som pålegger bruk av SBOMs for visse kritiske programvaresystemer i den føderale regjeringen og oppfordrer til at de tas i bruk i hele privat sektor.
- Nasjonalt institutt for StandardOppdatering av rammeverket for nettsikkerhet og teknologi (NIST)I 2022 oppdaterte NIST sitt rammeverk for cybersikkerhet for å innlemme dem som en nøkkelkontroll for forbedring software supply chain security.
- Internasjonal organisasjon for Standardisering (ISO) Standardisering: I 2023, ISO publiserte ISO/IEC 5280:2023 standard forum SBOMs, gir en standardisisert tilnærming til å opprette, administrere og utveksle data.
Hvilken informasjon gir en SBOM inneholde?
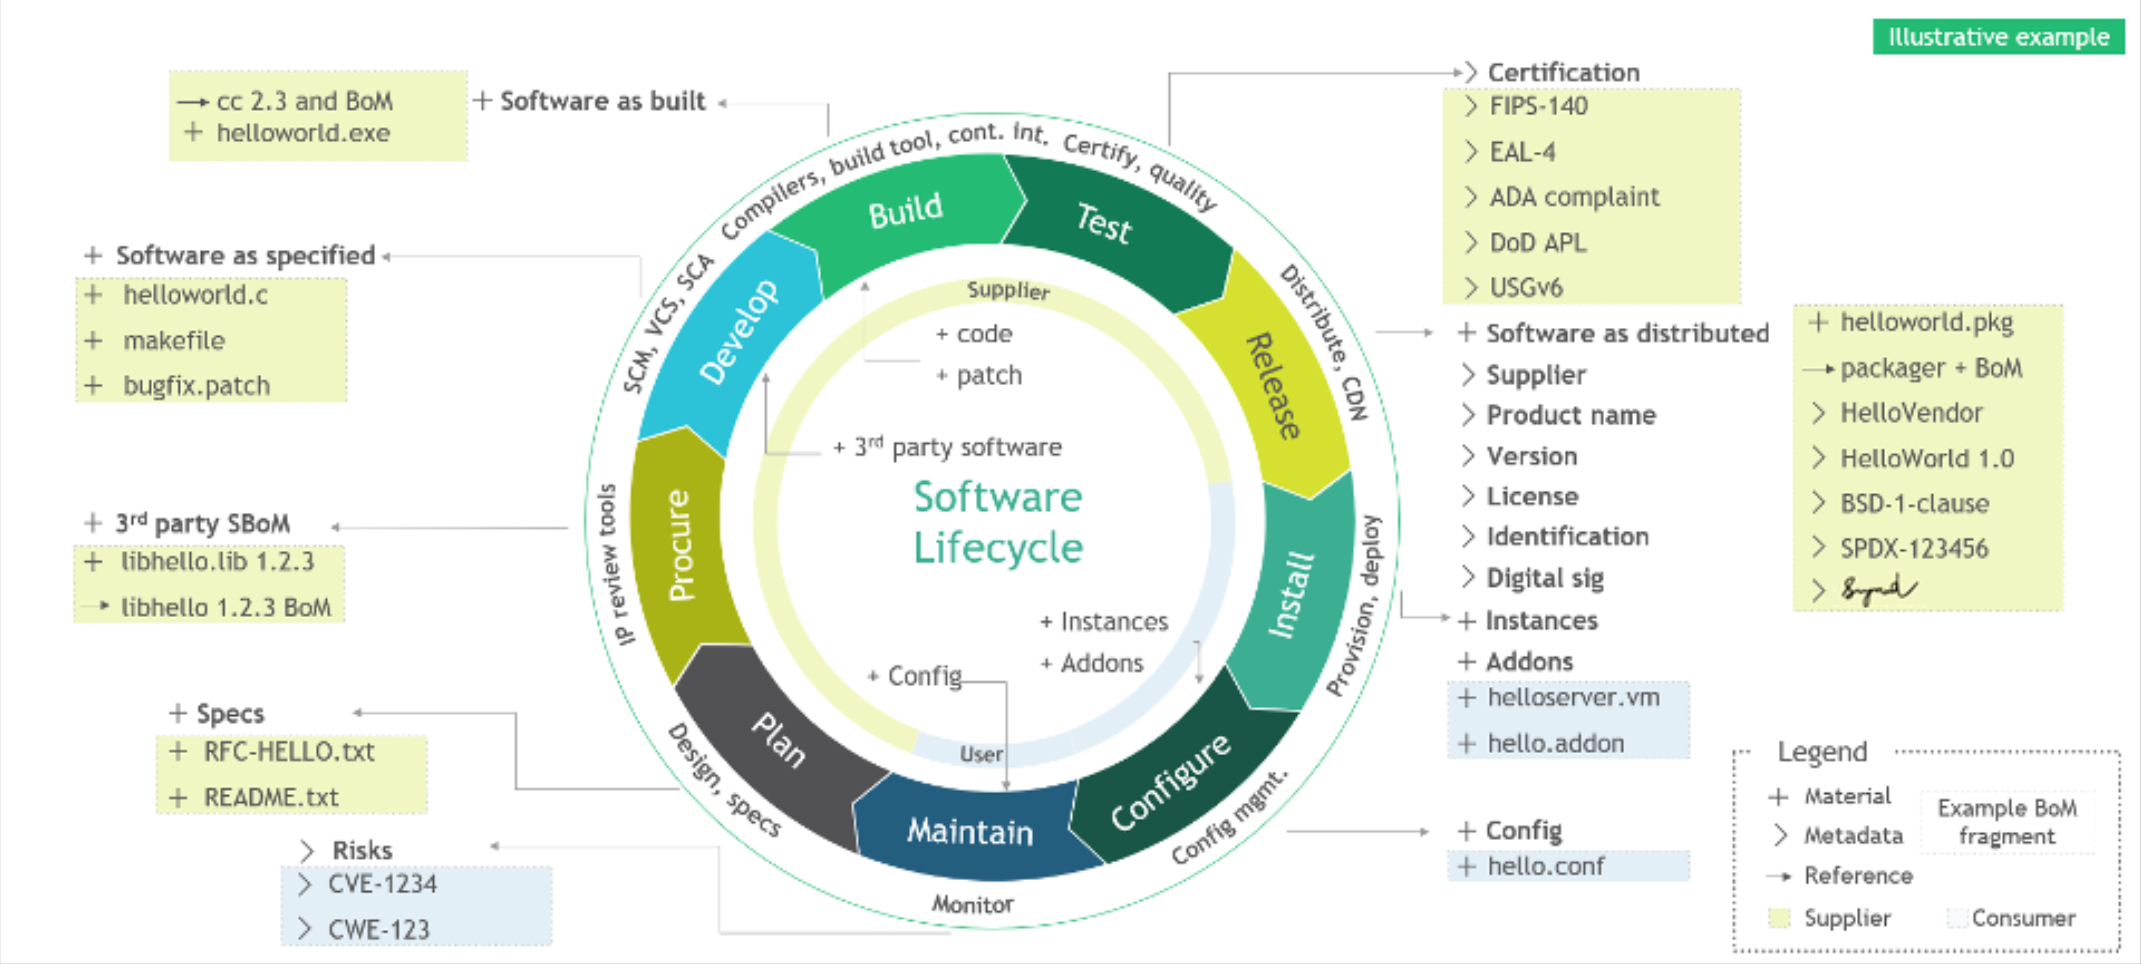
SBOMer tilgjengelige i forskjellige formater, hver med sine fordeler og ulemper. SPDX og CycloneDX er blant de mest brukte SBOM formater.
Den inneholder vanligvis følgende viktige komponenter:
- ProgramvarekomponenterEn detaljert liste over alle programvarekomponenter som brukes i produktet, inkludert biblioteker, rammeverk og binærfiler.
- VersjonsnumreSpesifikke versjonsidentifikatorer for hver programvarekomponent, som muliggjør sporbarhet og identifisering av potensielle sårbarheter.
- avhengigEt kart over forholdet mellom programvarekomponenter, som viser hvordan de samhandler og er avhengige av hverandre.
- metadataTilleggsinformasjon knyttet til hver programvarekomponent, for eksempel lisenser, leverandørdetaljer og informasjon om opphavsrett.
- SikkerhetsproblemerHvis tilgjengelig, informasjon om kjente sårbarheter knyttet til programvarekomponentene.
Eksempel på CycloneDX SBOM i JSON-format
					{
  "bomFormat": "CycloneDX",
  "specVersion": "1.3",
"serialNumber": "urn:uuid:6a77d60f-8711-4fb2-ba57-80a8a4a6d2a1",
,
  "version": 1,
  "metadata": {
    "timestamp": "2023-10-30T12:30:00Z",
    "tools": [
      {
        "vendor": "Xygeni.io",
        "name": "SBOM Generator",
        "version": "1.0"
      }
    ]
  },
  "components": [
    {
      "type": "library",
      "name": "nacl-library",
      "version": "1.0.0",
      "group": "com.example.security",
      "licenses": [
        {
          "id": "Apache-2.0",
          "name": "Apache License 2.0",
          "url": "https://opensource.org/licenses/Apache-2.0"
        }
      ]
    },
    {
      "type": "application",
      "name": "secure-app",
      "version": "2.5.1",
      "group": "com.example.apps",
      "licenses": [
        {
          "id": "MIT",
          "name": "MIT License",
          "url": "https://opensource.org/licenses/MIT"
        }
      ],
      "components": [
        {
          "type": "framework",
          "name": "Spring Boot",
          "version": "2.6.0",
          "licenses": [
            {
              "id": "Apache-2.0",
              "name": "Apache License 2.0",
              "url": "https://opensource.org/licenses/Apache-2.0"
            }
          ]
        },
        {
          "type": "library",
          "name": "log4j",
          "version": "2.14.1",
          "licenses": [
            {
              "id": "Apache-2.0",
              "name": "Apache License 2.0",
              "url": "https://opensource.org/licenses/Apache-2.0"
            }
          ]
        }
      ]
    }
  ]
}
Hvorfor SBOM Sikkerhet er viktig i programvaresikkerhet
Forbedret identifisering og utbedring av sårbarheter
SBOMspiller en avgjørende rolle i å identifisere og utbedre sikkerhetssårbarheter i programvareapplikasjoner. Ved å tilby en omfattende oversikt over alle programvarekomponenter og deres avhengigheter, gjør de det mulig for organisasjoner å:
- Spor opprinnelsen til komponentene: SBOMavslører opprinnelsen til programvarekomponenter, slik at organisasjoner kan spore tilbake til den opprinnelige kildekoden eller pakken for å avsløre sårbarheter og oppdatere.
- Identifiser kjente sårbarheter: SBOMkan skannes mot sårbarhetsdatabaser for å identifisere kjente sårbarheter knyttet til spesifikke komponenter. Denne proaktive tilnærmingen hjelper organisasjoner med å prioritere oppdateringer av kritiske sårbarheter før de kan utnyttes av angripere.
- Automatiser sårbarhetsskanning: SBOMs kan brukes til å automatisere prosesser for skanning av sårbarheter, noe som sparer tid og krefter for utviklere og sikkerhetsteam. Denne automatiseringen kan forbedre effektiviteten av arbeidet med håndtering av sårbarheter betydelig.
Forbedret samsvar med sikkerhetsforskrifter Standards
Vedtakelsen av SBOM Sikkerhet blir stadig viktigere for organisasjoner å demonstrere samsvar med programvaresikkerhetsregler standardog forskrifter. Flere bransjeorganer og offentlige etater har pålagt bruk av SBOMs, inkludert:
- Det amerikanske forsvarsdepartementet (DoD)Påbyr bruk av SBOMs for all programvare utviklet for eller brukt av DoD.
- Det nasjonale sikkerhetsbyrået (NSA): Anbefaler bruken av for å forbedre software supply chain security.
- Den nasjonale telekommunikasjons- og informasjonsadministrasjonen (NTIA))Fremmer utviklingen og adopsjonen av SBOM standardog retningslinjer.
- Ocuco OpenSSF ArbeidsgruppeEt samfunnsdrevet initiativ som fremmer standardisering og adopsjon av SBOMs.
Ved å overholde disse mandatene kan organisasjoner demonstrere sine commithensyn til cybersikkerhet og beskytte seg mot potensielle bøter og straffer.
Forbedret åpenhet og sporbarhet
De fremmer åpenhet og sporbarhet gjennom hele programvarens forsyningskjede. Ved å gi en klar og omfattende oversikt over programvarens komponenter og deres opprinnelse, SBOMs kan hjelpe til med å:
- Identifiser og redusere angrep i forsyningskjeden: SBOMkan brukes til å identifisere potensielle sårbarheter introdusert gjennom kompromitterte komponenter eller leverandører. Denne informasjonen kan brukes til å iverksette korrigerende tiltak for å beskytte mot angrep i forsyningskjeden.
- Forbedre samarbeidet mellom interessenter: SBOMs kan legge til rette for samarbeid mellom utviklere, sikkerhetsteam og andre interessenter i hele programvarens forsyningskjede. Dette kan bidra til å sikre at alle involverte har en klar forståelse av programvarens sammensetning og sikkerhetstilstand.
Effektiv hendelsesrespons
De kan bidra til å redusere risikoen for nedstrøms påvirkning fra sikkerhetssårbarheter ved å:
- Tidlig identifisering og utbedring: SBOMs gjør det mulig for organisasjoner å identifisere og utbedre sårbarheter tidlig i utviklingsprosessen før de distribueres til produksjonsmiljøer. Dette kan forhindre nedstrøms påvirkninger, som datainnbrudd og driftsavbrudd.
- Redusert tid til løsning: SBOMs kan fremskynde oppdateringsprosessen ved å gi utviklere en klar forståelse av de berørte komponentene og deres avhengigheter. Dette kan redusere tiden det tar å identifisere og installere oppdateringer, og minimere mulighetene for angripere til å utnytte sårbarheter.
Nye trender innen SBOM Sikkerhetsadopsjon
Som adopsjonen av SBOMEtter hvert som markedet fortsetter å vokse, former flere nye trender landskapet:
- Standardisering og interoperabilitet: Ocuco standardisering av formater, som CycloneDX, fremmer interoperabilitet mellom ulike verktøy og plattformer.
- Integrasjon med DevOps og CI/CD Pipelines: SBOMs blir integrert i DevOps og CI/CD pipelines for å automatisere generering, administrasjon og distribusjon av data.
- Skybasert SBOM Løsninger: Cloud-baserte SBOM Løsninger dukker opp, og gir organisasjoner en skalerbar og sikker plattform for å administrere dataene sine.
- Økt samarbeid og fellesskapsbygging: Ocuco SBOM samfunnet vokser, med organisasjoner og enkeltpersoner som samarbeider om initiativer for å fremme SBOM sikkerhetsadopsjon og -utvikling.
Hvordan får jeg en SBOM & Forbedre programvaresikkerheten min?
Nå som du vet hva som er en SBOM du forstår at det å generere og vedlikeholde en SBOM Sikkerhet kan være en kompleks oppgave, spesielt for organisasjoner med en stor og kompleks programvareforsyningskjede. Xygenis plattform kan generere automatisk SBOMs for programvarelagrene dine i de mye brukte SPDX- og CycloneDX-formatene. Det sikrer også samsvar med amerikanske myndigheters forskrifter og bransjeforskrifter standards, som for eksempel Byrået for nettsikkerhet og infrastruktursikkerhet (CISA) sine krav.
Revolusjonerer programvaresikkerhet og sikrer digital integritet
SBOM er en transformerende kraft i den digitale verden, og revolusjonerer software supply chain security og gir organisasjoner mulighet til å navigere trygt i moderne programvareøkosystemer. Deres evne til å forbedre åpenhet, beskytte integritet og effektivisere samsvar gjør dem til et viktig verktøy for sikkerhetsteam over hele verden.
Omfavner SBOM Sikkerhet er viktig for enhver organisasjon som ønsker å forbedre programvaresikkerhetspraksis. Å forstå hva en SBOM forbedrer synligheten i forsyningskjeden, og hjelper sikkerhetsteam med å håndtere risikoer og sikre samsvar effektivt.
As SBOM Adopsjonen fortsetter å vokse, og dens sentrale rolle i å beskytte programvareøkosystemer blir stadig tydeligere. Organisasjoner som omfavner SBOMDe håndterer ikke bare sårbarheter; de investerer i fremtidens programvaresikkerhet, og sikrer den urokkelige integriteten og robustheten til sin digitale infrastruktur. SBOMer ikke bare et verktøy; de er et strategisk imperativ for organisasjoner som ønsker å trives i en hypertilkoblet, datadrevet verden.

