






Operasjonell risikostyring er viktig for å beskytte kritiske systemer og opprettholde forretningskontinuitet. hva er operasjonell risikostyring, og hvordan kan sikkerhets- og DevOps-team sette det ut i livet? Kjernen er prosessen med å identifisere, vurdere og minimere risikoer forårsaket av systemfeil, menneskelige feil eller eksterne trusler. Alarmerende nok, 40 % av bedriftene klarer ikke å åpne igjen etter en disaster– en sterk påminnelse om konsekvensene av uavkortet risiko. Derfor, ved å omfavne klare beste praksis for operasjonell risikostyring, kan organisasjoner gå fra reaktiv brannslukking til proaktiv beskyttelse – og sørge for at sikkerhet, hastighet og robusthet går hånd i hånd.
Den strategiske verdien av operasjonell risikostyring
Utover å beskytte mot trusler, operasjonell risikostyring spiller en sentral rolle i:
Sikre forretningskontinuitet: Ved å forutse og redusere potensielle forstyrrelser, bidrar ORM til å opprettholde sømløs drift, selv i ugunstige situasjoner.
Finansiell stabilitet: Proaktiv risikohåndtering reduserer sannsynligheten for kostbare hendelser, og beskytter dermed organisasjonens økonomiske helse.
Omdømmestyring: Et robust ORM-rammeverk styrker kundenes tillit og bevarer organisasjonens omdømme ved å forhindre hendelser som kan føre til offentlig mistillit.
Hvorfor operasjonell risikostyring er viktig innen cybersikkerhet
Tradisjonelle sikkerhetsverktøy som brannmurer og antivirusprogramvare er ikke lenger nok. Tross alt oppstår mange risikoer ikke i utkanten – de skjer inne i koden, pipeline, eller til og med på grunn av menneskelige feil. Det er her operasjonell risikostyring griper inn og tilbyr en smartere og tidligere måte å håndtere trusler i den virkelige verden på.
Gjør det riktig, hjelper det team med å bygge sikrere programvare uten å bremse leveransen. Slik gjør du det:
Tidlig oppdagelse av feilkonfigurasjoner og sårbarheter
Til å begynne med, statiske kodeanalysatorer (SAST) og åpen kildekode-skannere (SCA) fange opp feil og sikkerhetshull før de i det hele tatt treffer produksjonen. Ved å flytte risikodeteksjon til venstre, fikser team problemer tidlig – rett i IDE-en eller under PR-gjennomganger – noe som reduserer omarbeid og eksponering.
Forebygging av hendelser på grunn av interne feil
Feil skjer. For eksempel kan hardkodede hemmeligheter, utdaterte avhengigheter eller manglende valideringer lett snike seg inn i kodebasen. Men med automatiserte kontroller innebygd CI/CD, kan disse problemene flagges og blokkeres før sammenslåing, noe som minimerer risikoen uten å legge til flaskehalser.
Kontinuerlig infrastrukturovervåking
Nå til dags er infrastruktur bare kode – Terraform, Kubernetes og lignende. Derfor er det viktig å skanne disse malene for feilkonfigurasjoner. Det hjelper med å fange opp ting som åpne porter eller svake IAM-roller. før du de skaper sikkerhetshull i skyen.
Compliance Assurance
Sikkerhet handler ikke bare om å være trygg – det handler om å bevise det. Regelmessig risiko vurderingene, revisjonsspor og automatiserte retningslinjer hjelper team med å holde seg i tråd med bransjen standardsom NIST, ISO/IEC 27001 eller OWASP. Dette reduserer overbelastning knyttet til samsvar og bygger tillit hos interessentene.
Å holde sikkerhet og hastighet på linje
Viktigst av alt, holder operasjonell risikostyring sikkerhets- og ingeniørteamene dine oppdatert. Ved å filtrere ut støy, kun avdekke handlingsrettede problemer og automatisere de kjedelige delene, sikrer det at du kan jobbe raskt – uten å ofre tryggheten.
Hva er operasjonell risikostyring
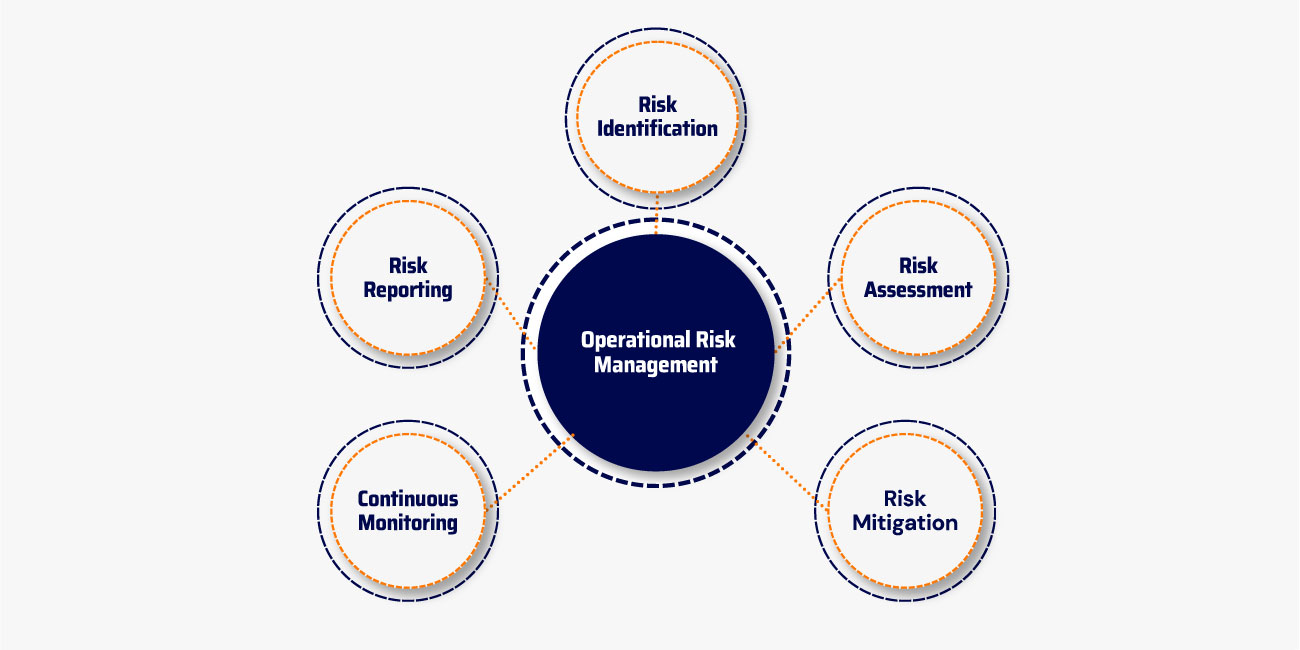
Operasjonell risikostyring er en kontinuerlig prosess som strekker seg fra utvikling til utrulling. Selv om det tradisjonelt har blitt brukt på infrastruktur og driftssystemer, er det nå viktig å endre disse praksisene til venstre – så tidlig som i programvareutviklingssyklusen.
Slik oversettes kjernepilarene i operasjonell risikostyring til dagens DevSecOps-miljøer:
Risikoidentifikasjon: Fra kode til sky
Moderne risikoidentifisering innebærer oppdage avvik, usikre kodemønstre og feilkonfigurasjoner på tvers av både infrastruktur- og programvareutviklingsarbeidsflyter. Dette inkluderer sårbarheter på applikasjonslaget, avhengighetsrisikoer og mistenkelig atferd som oppstår under kjøretid eller commit-nivå aktivitet.
Risikovurdering: Prioritering som betyr noe
Ikke alle risikoer er like. Team må vurdere både alvorlighetsgrad og utnyttelsesgrad for å fokusere på det som betyr mest. Dette inkluderer prioriteringstrakter som integrerer signaler som tilgjengelighetsanalyse, Forretningsmessig påvirkningog EPSS-poengsum, som hjelper sikkerhetsteam og utviklere med å prioritere sårbarheter effektivt.
Risikoredusering: Automatiser for å akselerere
For å gå utover manuell oppdatering, bruker team automatisert utbedring, SCA, og hemmelighetsdeteksjon. Integrering av automatisk tilbakekalling reduserer manuell inngripen ytterligere, noe som muliggjør risikoreduksjon i sanntid. Dette minimerer eksponering og forhindrer reaktiv brannslukking under utslipp.
Kontinuerlig overvåking: Integrert, ikke isolert
Sikkerhet bør ikke skrus på. I stedet er den innebygd i din CI/CD pipelines, støttet av administrerte skanninger, manuelle revisjonerog kontinuerlig atferdssporing. Utnytte kilder som ENISA trusselbilde, team holder seg informert og forberedt på utviklende trusler.
Risikorapportering: Tydelig, sammenhengende og handlingsrettet
Sikkerhetsfunn betyr lite uten innsyn. dashboarding, integrasjoner med billettsystemerog automatiserte varsler, interessenter – fra sikkerhetsanalytikere til utviklere – får konteksten og veiledningen som trengs for å iverksette tiltak raskt.
Beste praksis for operasjonell risikostyring
For å håndtere sikkerhetsrisikoer effektivt er det viktig å ta i bruk følgende beste praksis for operasjonell risikostyring:
1. Fremme en kultur med risikobevissthet
Sørg for at alle teammedlemmer – fra utviklere til ledere – forstår sin rolle i å identifisere og redusere risikoer. Fremme en kultur med bevissthet om cybersikkerhet bidrar til å integrere operasjonell risikostyring i den daglige arbeidsflyten.
2. Implementer sterk styring og tilsyn
Etabler tydelige retningslinjer, prosedyrer og ansvarlighetsmekanismer for å sikre konsistente og samordnede risikostyringsaktiviteter. Regelmessige revisjoner og gjennomganger kan identifisere forbedringsområder.
3. Utnytt automatisering
Bruk avanserte verktøy som risikoanalyse, prediktiv modellering og automatiserte overvåkingssystemer for å gi sanntidsinnsikt i potensielle risikoer. Automatisering reduserer sannsynligheten for menneskelige feil og forbedrer responstidene.
4. Kontinuerlig utdanning og opplæring
Regelmessige workshops, seminarer og virtuelle læringsmoduler kan bidra til å bygge kompetanse innen risikostyring, og sørge for at ansatte er utstyrt med oppdaterte teknikker for håndtering av operasjonell risiko.
5. Flytt sikkerheten til venstre
Integrer sikkerhetstiltak tidlig i utviklingsprosessen for å fange opp problemer før de når produksjon. Denne proaktive tilnærmingen minimerer risikoer nedstrøms og er i samsvar med DevSecOps-arbeidsflyter.
6. Prioriter basert på utnyttbarhet
Ikke alle sårbarheter utgjør samme trusselnivå. Bruk tilgjengelighetsanalyse og EPSS-målinger (Exploit Prediction Scoring System) for å fokusere på risikoer som både er alvorlige og sannsynligvis vil bli utnyttet.
7. Sikker infrastruktur som kode (IaC)
Feilkonfigurasjoner i IaC kan føre til betydelige sikkerhetsbrudd. Skann og vurder regelmessig IaC maler for å identifisere og rette opp potensielle feil før utrulling.
8. Overvåk kontinuerlig
Bruk sanntids avviksdeteksjon og atferdsovervåking for å identifisere og håndtere tegn på problemer tidlig, selv før sårbarheter utnyttes.
Implementering av disse beste praksisene forbedrer trusselreduksjonen, forbedrer samsvar og legger til rette for tryggere og raskere programvarelevering.
Hvordan Xygeni støtter operasjonell risikostyring i hvert trinn
Hos Xygeni ser vi ikke på operasjonell risikostyring som en engangsoppgave – men som en kontinuerlig prosess som går mot venstre og starter tidlig i utviklingen. Vår alt-i-ett-plattform passer naturlig inn i programvarens livssyklus og tilbyr den oversikten, automatiseringen og konteksten som trengs for å ligge i forkant av risikoer uten å bremse teamet ditt.
Risikoidentifikasjon
For det første kan du ikke fikse det du ikke kan se. Derfor er risikoidentifisering det første og viktigste trinnet. Xygenis alt-i-ett-plattform samler flere deteksjonslag for å avdekke risikoer i hele utviklingsprosessen.
Spesielt hjelper vi team med å finne usikker kode, sårbare biblioteker med åpen kildekode, hardkodede hemmeligheterog feilkonfigurasjoner – alt på ett sted. Som et resultat kan team oppdage og korrigere problemer tidlig, unngå blindsoner og iverksette tiltak før risikoer kommer ut av kontroll.
Risk Assessment
Selvfølgelig er ikke alle sårbarheter kritiske. Noen blir kanskje aldri utnyttet – mens andre utgjør en umiddelbar trussel. Det er her Xygenis intelligente prioritering kommer inn i bildet.
Vår plattform kombinerer CVSS-alvorlighetsgrad, EPSS v4 utnyttbarhetspoeng og tilgjengelighetsanalyse for å rangere funn basert på reell risiko. Dessuten kan du tilpasse prioriteringstrakter slik at de samsvarer med dine forretningsbehov – enten det er basert på samsvar, innvirkning eller sannsynlighet. Følgelig reduserer teamene årvåkenhet og fokuserer bare på det som virkelig betyr noe.
Risikoreduserende tiltak
Når risikoene er vurdert, er det på tide å handle. Heldigvis fremskynder Xygeni utbedring med verktøy som Analyse av programvarekomposisjon (SCA), hemmelighetsdeteksjon og automatisert oppdatering – alt innenfor en enhetlig plattform.
For eksempel, vår SCA identifiserer sårbare pakker og foreslår tryggere versjoner, noe som hjelper utviklere med å oppdatere tidlig. Parallelt skanner hemmelighetsdeteksjon etter eksponerte legitimasjonsopplysninger og veileder team gjennom arbeidsflyter for tilbakekalling og erstatning.
Viktigst av alt, Xygeni automatiserer mye av dette. Enten det er å foreslå en sikker versjon eller utløse en pull request, vi sørger for rask og sømløs problemløsning – rett inni deg CI/CD or SCM miljø.
Kontinuerlig overvåking
Selv etter at koden er sendt, må sikkerheten fortsette. Derfor tilbyr Xygeni kontinuerlig overvåking av din pipelines og infrastruktur. Hver commit og bygget skannes i sanntid for å fange opp nye risikoer.
I tillegg kan team kjøre både manuelle og administrerte skanninger – noe som gir fleksibilitet basert på arbeidsflyter eller samsvarsbehov. Dette sikrer at feilkonfigurasjoner, usikre avhengigheter og uvanlig atferd oppdages før de forårsaker skade.
Risikorapportering
Til slutt må risikoer kommuniseres tydelig. Xygeni gjør dette enkelt med sanntids dashboards, varsler og integrasjoner for billettbehandling som Jira.
Det betyr at alle – fra sikkerhetsledere til ingeniørledere – har tilgang til innsikten de trenger. Som et resultat, decisRisikostyringen går raskere, regeloverholdelsen er enklere, og hele organisasjonen forblir samlet rundt et felles risikobilde.
Avsluttende tanker: Operasjonell risikostyring som et konkurransefortrinn
For å oppsummere er operasjonell risikostyring mye mer enn bare en avkrysningsboks – det er et strategisk fundament for å levere sikker og robust programvare i dagens raskt utviklende digitale verden. Men først, la oss se på hva operasjonell risikostyring er og hvorfor det er kritisk.
Operasjonell risikostyring refererer til prosessen med å identifisere, evaluere og redusere risikoer som oppstår fra systemer, menneskelige feil eller eksterne trusler. Når den integreres effektivt, flytter den teamets fokus fra å reagere på trusler til å aktivt forhindre dem.
Med det i tankene hjelper det utviklings- og sikkerhetsteam med å oppnå følgende:
- Bygg risikobevisste prosesser som skaleres på tvers av team
- Minimer sikkerhetseksponeringen samtidig som du overholder kravene standards
- Tilpass sikkerheten til hastigheten på moderne DevOps-arbeidsflyter
- Oppretthold forretningskontinuitet selv under uventede forstyrrelser
Alt tatt i betraktning, vil forståelse av hva operasjonell risikostyring er og anvendelse av velprøvde metoder gi teamene kontroll over sin risikoposisjon. I stedet for å reagere på problemer, bygger de opp med motstandskraft fra starten av.
Hos Xygeni gjør plattformen vår dette skiftet enkelt og effektivt. Ved å integrere beste praksis for operasjonell risikostyring i hvert trinn av programvareutviklingssyklusen, hjelper vi organisasjoner med å gå utover samsvar og bevege seg mot en virkelig proaktiv risikokultur.
Klar til å transformere risiko til motstandskraft?
Xygeni gir deg automatiseringen, oversikten og kontrollen som gjør operasjonell risikostyring til en kraftig forretningsmuliggjører – fra kode til skyen.
👉 Be om en demonstrasjon or lære mer om hvordan plattformen vår hjelper deg med å gjøre usikkerhet om til konkurransedyktig styrke.

Vanlige spørsmål om operasjonell risikostyring: Fra konsepter til DevSecOps i den virkelige verden
Hva er operasjonell risikostyring?
Operasjonell risikostyring (ORM) er den kontinuerlige prosessen med å identifisere, vurdere og redusere risikoer som kan oppstå fra hvordan teamene dine bygger, leverer og kjører programvare. Disse risikoene – som usikker kode, feilkonfigurasjoner eller menneskelige feil – kan avbryte driften, forårsake sikkerhetshendelser eller forsinke leveringen. Derfor er ORM viktig for å holde utviklingsarbeidsflytene sikre og forretningsdriften robust.
Er risikostyring det samme som drift?
Ikke helt. Risikostyring er en bredere strategi som inkluderer områder som samsvar, finans og strategi. I motsetning til dette fokuserer operasjonell risikostyring spesifikt på de reelle risikoene som kommer fra daglige aktiviteter – spesielt de som er innenfor din SDLC, CI/CD pipelines, eller utplassering av infrastruktur.
Hva er hovedmålet med operasjonell risikostyring?
Kjernemålet er enkelt: forhindre avbrudd før de skjer. Ved å oppdage og håndtere sikkerhetsrisikoer tidlig i utviklingen, kan organisasjoner opprettholde oppetid, beskytte kritiske systemer og holde ingeniørarbeidet fokusert på bygningen. Operasjonell risikostyring hjelper team med å gå over fra reaktiv brannslukking til proaktiv beskyttelse.
Hva er en enkel måte å beskrive operasjonell risikostyring på?
Det er en smart, repeterbar prosess som hjelper deg med å oppdage, prioritere og fikse problemer forårsaket av måten programvare er bygget og kjører på. Enten det er sårbar åpen kildekode, lekkede hemmeligheter eller IaC feilkonfigurasjoner, sørger ORM for at disse risikoene håndteres tidlig – før de blir reelle problemer.
Hvordan håndterer du operasjonell risiko i DevSecOps?
Håndtering av operasjonell risiko innebærer fem viktige trinn:
Identifiser trusler tidlig – fra usikker kode til konfigurasjonsavvik – ved hjelp av verktøy som SAST, SCA, og oppdagelse av hemmeligheter.
Vurder risikopåvirkning og sannsynlighet, ved hjelp av utnyttbarhetsdata (som EPSS-poengsummer) og tilpassede prioriteringstrakter.
Reduser problemer med automatisk utbedring, sikre standardinnstillinger og CI/CD håndheving av retningslinjer.
Overvåk kontinuerlig med pipeline skanninger og anomalideteksjon.
Rapportinnsikt gjennom dashboardog varsler, og hold utviklere, sikkerhet og drift på linje.
Hvordan ser operasjonell risiko ut i et prosjekt?
I programvareprosjekter viser operasjonell risiko seg ofte som feiljusterte prosesser – som bruk av utdaterte avhengigheter, hardkoding av hemmeligheter eller feilkonfigurering av skyinfrastruktur. Disse risikoene forsinker utgivelser, forårsaker driftsavbrudd eller åpner dører for angripere. Sterk ORM betyr å bygge inn sikre standardpraksiser og automatisere kontroller gjennom hele prosessen. SDLC.
