






TL; DR
«AI-sikkerhetsselskap» betyr minst tre forskjellige ting. Noen leverandører sikrer koden AI skriver, noen sikrer modellene og agentene selv, og noen bare bolter en AI-funksjon til et eksisterende verktøy. Vit hvilket du faktisk evaluerer før du sammenligner priser.
Oppdagelsesmetoden skiller reell dekning fra en demonstrasjon. En leverandør som trenger live-trafikk eller en distribuert agent for å finne noe, kan bare fortelle deg hva som allerede kjører; statisk, kodenivåoppdagelse fanger det opp i en pull request i stedet.
Rammeverksjustering bør kontrolleres, ikke tas på tro. OWASPs LLM Topp 10, NISTs AI RMF og MITRE ATLAS er stabile og siterbare; be en leverandør om å vise den faktiske kartleggingen, ikke bare logoen på et lysbilde.
Kategorien har konsolidert seg raskt. Flere spesialister med AI-innfødte har blitt integrert i større plattformer siden 2024. Det er ikke diskvalifiserende, men det er verdt å spørre direkte om veikartet du kjøper fortsatt eksisterer om to år.
Hva du bør se etter i et AI-sikkerhetsselskap
Skriv inn «AI-sikkerhetsselskap» i søkefeltet, så får du opp dusinvis av leverandører som alle bruker de samme fem ordene: AI-drevet, omfattende, enhetlig, neste generasjon, agentisk. Ingenting av dette forteller deg hva produktet faktisk gjør, eller om det gjør det teamet ditt trenger. Denne veiledningen er sjekklisten for å skjære gjennom det: hva «AI-sikkerhet» faktisk dekker, spørsmålene som skiller en reell funksjon fra et lysbilde, og de røde flaggene som dukker opp i nesten alle evalueringer.
«AI-sikkerhetsselskap» betyr minst tre forskjellige ting
Før du sammenligner noen, bør du finne ut hvilket problem du faktisk prøver å løse. Etiketten dekker tre forskjellige kategorier, og en leverandør som er utmerket i én av dem er ofte fraværende i de to andre.
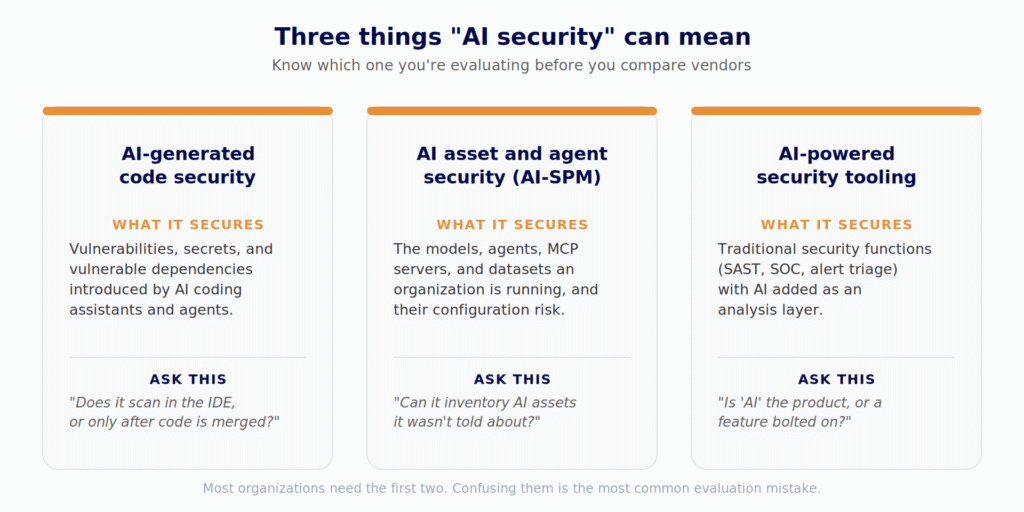
Et verktøy som er bygget for å sikre modeller i produksjon, vil ikke fange opp et hallusinert pakkenavn i en pull request, og en kodeskanner vil ikke fortelle deg at en ikke-godkjent MCP-server dukket opp i noens IDE forrige uke.
Kjøpskriteriene som faktisk betyr noe
Når du vet hvilken kategori du trenger, er dette spørsmålene som er verdt å stille alle leverandører på listen din, uavhengig av hvordan hjemmesiden deres beskriver dem.
Røde flagg verdt å gå unna
Noen få mønstre dukker opp ofte nok i denne kategorien til at de er verdt å navngi direkte, uten å peke på noen spesifikk leverandør:
- «AI-drevet» uten detaljer under. Hvis en leverandør ikke kan forklare, i én setning, hva AI-en faktisk gjør annerledes enn en regelbasert skanner, er det en markedsføringsetikett, ikke en funksjon.
- Et rammemerke uten noe bak. Det er enkelt å sitere OWASP eller NIST. Be om ett konkret eksempel, et reelt funn knyttet til en reell kategori i det rammeverket, ikke hele kartleggingen, bare én. Hvis leverandøren ikke kan produsere et eneste eksempel på stedet, er merket dekorativt.
- Uklarhet om hvor skanningen skjer. Spør direkte: forlater koden vår noen gang infrastrukturen vår under analyse? En leverandør som er trygg på arkitekturen sin, svarer i én setning. En leverandør som går over til å snakke om kryptering under overføring uten å svare på selve spørsmålet, bare fortalte deg svaret.
- Et gratisnivå som egentlig er en 14-dagers prøveperiode. Et genuint gratis utviklernivå, ikke en nedtellingstimer, er et signal om at leverandøren er trygg nok til å la produktet snakke først.
- Alle funksjoner «kommer snart». Et roadmap-slide er ikke et produkt. Spør hva som sendes ut i dag, skriftlig.
Hvordan dette ser ut i praksis
Xygeni AI Security oppdager AI-en som kjører på tvers av en organisasjon – modeller, agenter, MCP-servere og AI-kodingsverktøy – fra det de etterlater seg i kode og konfigurasjon, ikke fra en undersøkelse eller en distribuert agent. Den genererer en AI-BOM i standard CycloneDX ML-BOM formaterer og kartlegger funn til OWASP LLM Topp 10 og NIST AI RMF. Xygeni DevAI kjører inne i IDE-en mens utviklere skriver kode, menneskeskrevet eller AI-generert, og AI-triage, AI-forklaring og AI-utbedring gjelder likt for funn fra Xygenis egne skannere og for funn som allerede ligger i AppSec-verktøyene en organisasjon har på plass, noe som betyr at det ikke kreves at noe erstattes når man tar det i bruk. Kildekoden forlater aldri kundens miljø, med støtte for å ta med sin egen LLM-kontrakt der det er viktig.
Hvis du veier det opp mot din egen sjekkliste ovenfor, er utviklernivået gratis å starte med, og et bredere blikk på hvordan det passer sammen med en eksisterende ASPM program er tilgjengelig på pris side.

Vanlige spørsmål: Velge et AI-sikkerhetsselskap
Hva er forskjellen mellom AI-sikkerhet og AI-SPM?
AI-sikkerhet er den brede kategorien. AI Security Posture Management (AI-SPM) er et mer spesifikt begrep, anerkjent av Gartner som en fremvoksende analytikerkategori, for verktøy som oppdager og kontinuerlig vurderer tilstanden til en organisasjons AI-ressurser: modeller, agenter, datasett og deres konfigurasjonsrisiko, på samme måte som CSPM gjør for skyinfrastruktur.
Trenger jeg en separat leverandør for AI-generert kode kontra AI-infrastruktur?
Ikke nødvendigvis, men du må bekrefte at én leverandør faktisk dekker begge deler, i stedet for å anta at den gjør det fordi ordet «AI» vises to ganger på hjemmesiden deres. Spør hver av dem spesifikt om IDE-nivåkodeskanning og om AI-ressursoppdagelse; de er forskjellige tekniske problemer.
Er et rammeverk som OWASP LLM Top 10 noe en leverandør kan bli «sertifisert» i?
Nei. Det er en bevisstgjøring utviklet av lokalsamfunnet standard, ikke en sertifisering du består. En leverandør kan tilordne sine deteksjoner til den, noe som kan kontrolleres, men «OWASP-sertifisert» er ikke en reell påstand, og bør behandles som et lite rødt flagg i seg selv.
Oppfyller en AI-BOM en spesifikk forskrift?
Ikke i seg selv, og ingen forskrift nevner en «AI-BOM» som et obligatorisk artefakt i dag. Det bidrar til å oppfylle dokumentasjonsforventninger under rammeverk som EUs AI-lovs krav til teknisk dokumentasjon, men det er bevis på samsvar, ikke en avkrysningsboks for samsvar.
Hvorfor spiller det noen rolle om en leverandør nylig ble kjøpt opp?
Det er ikke diskvalifiserende; oppkjøp kan gi ressurser og utholdenhet. Men veikart, prising og støttemodeller endres ofte etter et oppkjøp, så det er verdt å spørre direkte i stedet for å anta kontinuitet.
