






Hvis du prøver å finne ut hvilken SBOM plattformen er best for software supply chain security, på jakt etter det beste SBOM plattform for applikasjonssikkerhet, eller evaluering av en komplett SBOM administrasjonsplattformen, og deretter forstå rollen til SBOMs er ditt første viktige skritt.
Hvorfor SBOMs Matter for applikasjonssikkerhet
Moderne applikasjoner bygges ikke lenger fra bunnen av. I stedet settes de sammen av en rekke komponenter med åpen kildekode og tredjepartskomponenter. Følgelig introduserer dette ikke bare utviklingshastighet, men også utfordringer med sikkerhet, samsvar og synlighet.
A Programvare materialliste (SBOM) løser disse problemene ved å levere en transparent oversikt over alle komponenter i applikasjonen din. Som et resultat kan du oppdage sårbarheter, spore avhengigheter og håndheve lisenspolicyer effektivt.
Faktisk akselererer regulatorisk momentum dette skiftet mot SBOM adopsjon:
- Executive Order 14028 – Mandater SBOMs i amerikansk føderal programvareanskaffelse.
- NTIA Minimum Elements – Fastslår hva som utgjør en pålitelig, maskinlesbar SBOM.
- CISSom SBOM Playbook – Gir praktisk veiledning om implementering SBOMs for sikkerhetspåvirkning i den virkelige verden.
Før vi dykker ned i funksjoner og plattformvalg, er det viktig å erkjenne at SBOMer ikke bare sjekklister for samsvar – de er grunnleggende for moderne AppSec- og DevSecOps-praksiser.
Hvordan velge det beste SBOM Plattform for applikasjonssikkerhet
Velge det beste SBOM plattform for applikasjonssikkerhet betyr å finne et verktøy som hjelper deg med å holde deg sikker uten å bremse teamet ditt. Det er viktigere enn noensinne å flytte sikkerheten til venstre.
Hvis du lurer på hvilken SBOM Selv om plattformen er best for beskyttelse av programvareforsyningskjeden, husk dette: den riktige plattformen bør gjøre mer enn bare å generere en liste. I stedet bør den hjelpe teamet ditt med å oppdage, prioritere og fikse reelle risikoer raskt og trygt.
Samtidig, en god SBOM administrasjonsplattformen må passe sømløst inn i din CI/CD arbeidsflyt. Enten du jobber i Git, Jenkins eller GitHub Actions, bør plattformen støtte prosessene dine – ikke avbryte dem.
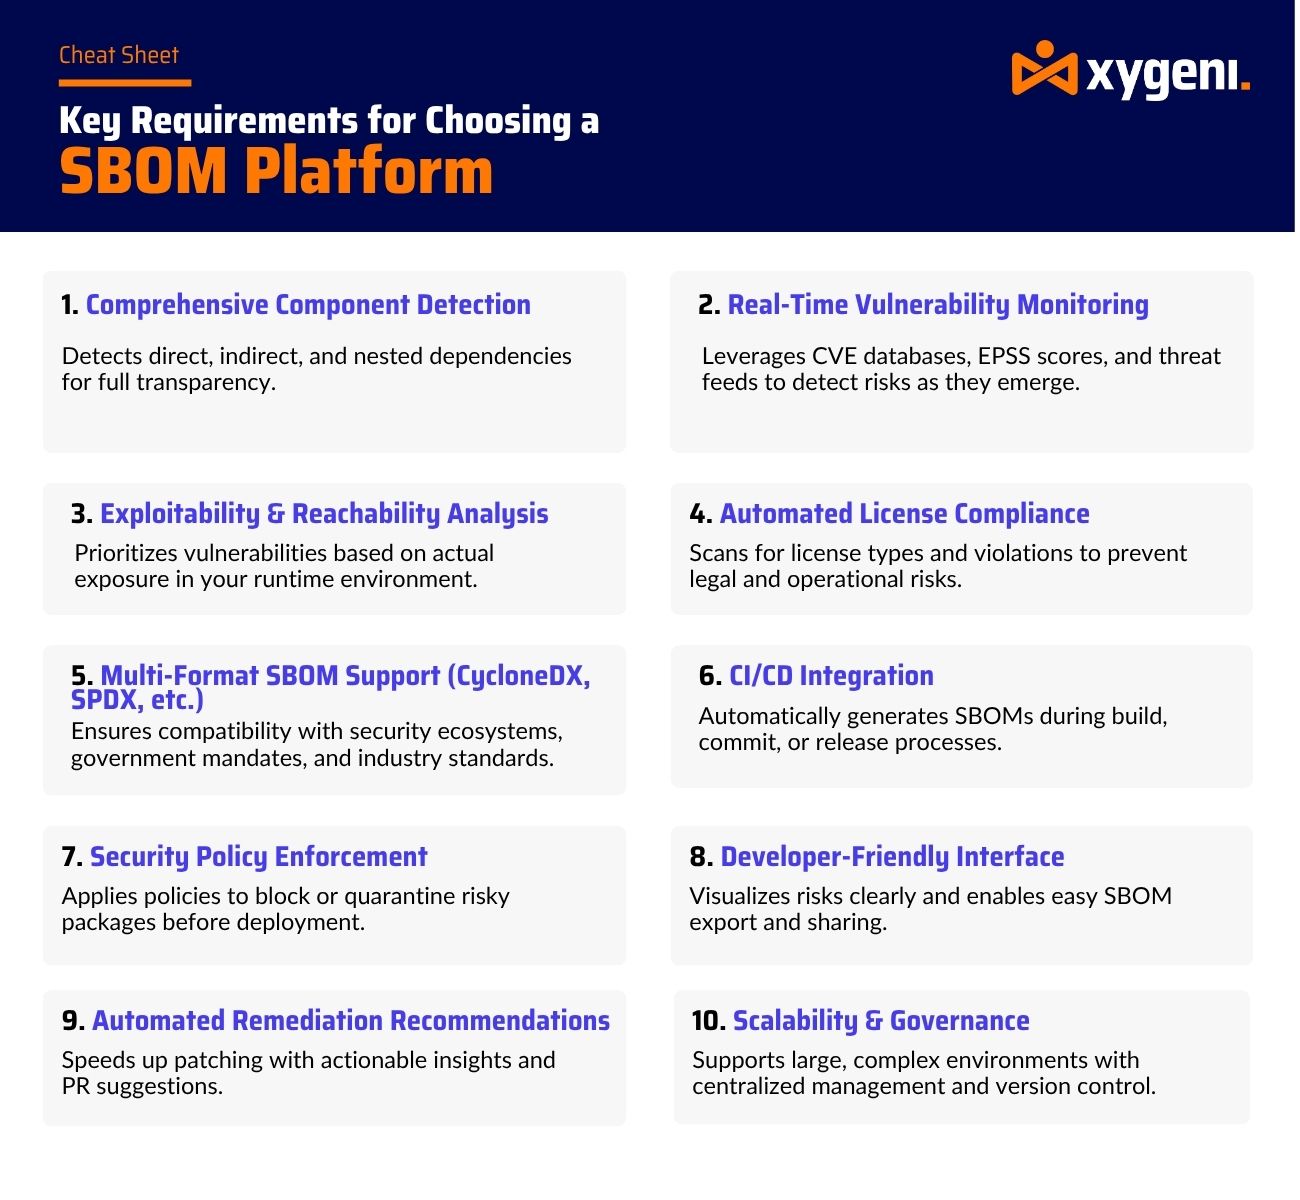
Derfor er det en enkel sjekkliste som hjelper deg med å vurdere alternativene dine.
Hva du skal se etter
Fullstendig komponentdeteksjon
Finner alle direkte og indirekte avhengigheter. Som et resultat av dette fanger du opp potensielle risikoer som ellers ville gått ubemerket hen.
Sårbarhetskontroller i sanntid
Kobler seg til pålitelige kilder som NVD og GitHub. Dessuten bruker den EPSS-poengsummer for å fremheve sårbarheter som sannsynligvis vil bli utnyttet først.
Filtre for tilgjengelighet og utnyttbarhet
Fokuserer oppmerksomheten din på det som virkelig betyr noe ved å kun vise utnyttbare problemer i den faktiske kjøretidskonteksten. Derfor bidrar det til å unngå å kaste bort tid på falske positiver – spesielt når du velger det beste. SBOM plattform for applikasjonssikkerhet.
Lisenskontroller
Flagger åpen kildekode-lisenser som ikke oppfyller dine juridiske krav eller retningslinjer standards. Følgelig bidrar det til å unngå samsvarsproblemer før de oppstår.
Støtte for alle formater (CycloneDX, SPDX)
Muliggjør kompatibilitet med industrien standards. Med andre ord, hvis du sammenligner verktøy for å bestemme hvilke SBOM Plattformen er best for samsvar med programvarens forsyningskjede, formatfleksibilitet er avgjørende.
CI/CD Integrasjon
Oppretter og oppdaterer SBOMautomatisk ved hver bygging eller utrulling. Ikke bare det, det eliminerer manuelle trinn og passer naturlig inn i leveransen din pipelines.
Regler for sikkerhetspolicy
Bruker regler for å blokkere risikable pakker. Enten den er innebygd eller tilpasset, er denne funksjonen nøkkelen til å håndheve sikkerhetstilstanden din konsekvent.
Lett Dashboards og rapporter
Gir klare og nyttige oversikter over koden din, sårbarheter og fremdrift. Som man kan se, forenkler dette revisjoner og gjør samarbeid på tvers av team enklere.
Rettelsesforslag
Foreslår utbedringstiltak og kan til og med åpne pull requestsPå grunn av dette sparer teamene tid og kan oppdatere raskere – uten å måtte grave gjennom dokumenter.
Fungerer i stor skala
Støtter store prosjekter, flere team og komplekse miljøer. Kort sagt, det beste SBOM Plattformen for applikasjonssikkerhet bør vokse med deg.
📌 Profftips: Velg alltid en plattform som passer arbeidsflyten din. Ved å integrere sikkerhet tidlig, vil du oppdage problemer raskere, redusere omarbeid og unngå varslingstretthet. Fremfor alt, sørg for at plattformen er brukbar av både sikkerhets- og utviklingsteam.
Beste SBOM Plattform for applikasjonssikkerhet for Software Supply Chain Security
Det finnes et voksende økosystem av verktøy som er utviklet for å administrere SBOMs. Plattformer som Syft, CycloneDX, SPDX, Ankerog GROPEN er godt ansett for sine integrasjonsmuligheter og støtte for åpne standards.
➡️ For et dypere dykk inn i disse verktøyene, se vår ekspertgjennomgang: God SBOM Plattformer for Software Supply Chain Security
Hvorfor Xygeni er SBOM Valgfri administrasjonsplattform
Mange verktøy kan skape en SBOM, men svært få hjelper deg med å håndtere det hele SBOM livssyklusen på en måte som faktisk forbedrer sikkerheten og fungerer godt med DevOps-prosessene dine. Xygeni endrer det.
Det snur SBOMinn i live, nyttig sikkerhetsinnsikt som holder seg koblet til din pipeline og arbeidsflyter. Hvis du sammenligner alternativer for å finne det beste SBOM plattform for applikasjonssikkerhet eller prøver å bestemme hvilken SBOM plattformen er best for beskyttelse av programvareforsyningskjeden, her er hvorfor Xygeni skiller seg ut.
Her er hva som gjør at Xygeni skiller seg ut:
Automatisert SBOM Generasjon
produserer SBOMs i begge CycloneDX og SPDX formateres automatisk under bygging. Det er ikke behov for manuell innsats eller forsinket synlighet.
Real-Time CI/CD Integrasjon
Integreres direkte i Git-arbeidsflyter og CI/CD pipelines. Ved å bruke pre-commit hooks og automatiserte skanninger, sikrer Xygeni kontinuerlig sikkerhetsdekning.
Utnyttelsesbevisst prioritering
Utnytter EPSS-poengsummer og tilgjengelighetsdata for å prioritere kun sårbarheter som representerer reelle, utnyttbare trusler. Som et resultat kan team fokusere på det som virkelig betyr noe.
Lisens- og komponentintelligens
Sporer alle komponenter med åpen kildekode, identifiserer utdaterte avhengigheter og anvender automatisk regler for samsvar med lisenser. Dette bidrar til å minimere juridiske og driftsmessige risikoer.
Integrerte rapporter om sårbarhetsavsløring (VDR-er)
Beriker hver SBOM med kontekstuelle sårbarhetsdata, tidslinjer og anbefalinger for utbedringer, noe som muliggjør raskere og mer informertcisioneproduksjon.
Som et resultat transformerer Xygeni SBOMfra statiske lister til kraftige, sikkerhetsfokuserte verktøy. Det hjelper deg med å redusere risiko, overholde regelverket og reagere raskere – noe som gjør det til den SBOM administrasjonsplattform som DevSecOps-teamene faktisk ønsker å bruke.
Konklusjon: Ta kontroll over programvareforsyningskjeden din
For å oppsummere, å velge riktig SBOM løsningen er ikke lenger valgfri, den er essensiell. Hvis du har lurt på hvilken SBOM plattformen er best for software supply chain security, eller evaluere verktøy for å finne det beste SBOM plattform for applikasjonssikkerhet, vet du nå hva du skal se etter.
Det er tydelig at idealet SBOM En administrasjonsplattform bør gjøre mer enn å generere en fil. Den bør kobles til DevOps-arbeidsflyten din, gi dyp sikkerhetsinnsikt og hjelpe teamene dine med å holde seg kompatible og effektive.
Med Xygeni får du en plattform som ikke bare oppfyller alle kravene, men som også gir sanntidskontekst, automatisering og nøyaktighet til hvert trinn i programvareforsyningskjeden din. Enten du skalerer opp AppSec-praksis eller reagerer på regulatorisk press, er Xygeni bygget for å støtte din suksess.
Til syvende og sist handler det ikke bare om synlighet. Det handler om å iverksette tiltak med de riktige verktøyene, de riktige dataene og den riktige partneren.
Klar for å se hvordan Xygeni kan styrke din SBOM strategi?
Planlegg en demo i dag og erfaring SBOM ledelsen ble gjort riktig.

