






Hver uke, våre systemer for skadelig programvaredeteksjon skanner tusenvis av nye og oppdaterte pakker på tvers av offentlige registre som npm og PyPI.
Denne uken var spesielt aktiv.
Vi bekreftet 45 XNUMX ondsinnede pakker, hovedsakelig på tvers av NPM, med en ekstra sak i PyPIFlere dukket opp i koordinerte klynger, med gjentatte skadelige utgivelser publisert under samme navn eller på tvers av nært beslektede pakkefamilier. Mange etterlignet utviklerverktøy, samsvarswidgeter, sikkerhetsrevisjonsverktøy, Strapi-pluginer, LangGraph-relaterte pakker, Codev-tema installasjonsprogrammer, serverløse hjelpereog andre komponenter som ofte er til stede i moderne utviklingsarbeidsflyter.
Dette var ikke isolerte avvik. Det som skilte seg ut denne uken var den gjentatte publiseringen på tvers av de samme pakkefamiliene, gjenbruk av navnemønstre og måten ondsinnede pakker ble kamuflert for å se ut som legitime avhengigheter i ekte programvarelevering. pipelines.
Dette ukentlige øyeblikksbildet er en del av vår pågående Sammendrag av skadelig kode, hvor vi validerer nye trusler og gir handlingsrettet informasjon for å hjelpe DevSecOps-team beskytte sine pipelines før skaden oppstår.
La oss se på hva vi fant ut denne uken og hvorfor det er viktig.
| Økosystem | Pakke | Dato |
|---|---|---|
| NPM | strapi-plugin-finseven:3.6.8 | April 08, 2026 |
| NPM | romi-bot:0.1.6 | April 03, 2026 |
| NPM | romi-bot:0.1.5 | April 03, 2026 |
| NPM | én-oversettelser: 99.0.0 | April 03, 2026 |
| NPM | okx-data:9999.1.0 | April 03, 2026 |
| NPM | okxglobal:9999.1.0 | April 03, 2026 |
| NPM | serverless-env-helpers:1.0.1 | April 03, 2026 |
| NPM | serverless-env-helpers:1.0.5 | April 03, 2026 |
| NPM | serverless-env-helpers:1.0.6 | April 03, 2026 |
| NPM | coviu-klient:9.9.9 | April 04, 2026 |
| NPM | hot-validation-sdk:99.9.9 | April 04, 2026 |
| NPM | nerite-sikkerhetsrevisjon: 1.0.4 | April 05, 2026 |
| NPM | nerite-sikkerhetsrevisjon: 1.0.3 | April 05, 2026 |
| NPM | strapi-plugin-api:3.6.10 | April 08, 2026 |
| NPM | helse-relé-klient: 1.0.3 | April 05, 2026 |
| pypi | testing-figueroa:0.1.0 | April 05, 2026 |
| NPM | helse-relé-klient: 1.0.4 | April 05, 2026 |
| NPM | @hermit46/depguard-test-skadelig:1.0.0 | April 05, 2026 |
| NPM | reagerer-emitterer: 1.0.5 | April 05, 2026 |
| NPM | admin0911:1.0.14 | April 05, 2026 |
| NPM | admin0911:1.0.15 | April 05, 2026 |
| NPM | @warnthyfriends/samsvars-widgets:1.0.2 | April 06, 2026 |
| NPM | @warnthyfriends/samsvars-widgets:1.0.3 | April 06, 2026 |
| NPM | @warnthyfriends/samsvars-widgets:1.0.6 | April 06, 2026 |
| NPM | @warnthyfriends/samsvars-widgets:1.0.7 | April 06, 2026 |
| NPM | @warnthyfriends/samsvars-widgets:1.0.8 | April 06, 2026 |
| NPM | admin0911:1.0.23 | April 07, 2026 |
| NPM | admin0911:1.0.47 | April 07, 2026 |
| NPM | admin0911:1.0.59 | April 07, 2026 |
| NPM | @langgraphjs/verktøysett:0.2.5 | April 07, 2026 |
| NPM | @langgraphjs/verktøysett:0.2.2 | April 07, 2026 |
| NPM | @langgraphjs/verktøysett:0.2.8 | April 07, 2026 |
| NPM | @langgraphjs/verktøysett:0.2.9 | April 07, 2026 |
| NPM | codev-installer: 1.0.1 | April 07, 2026 |
| NPM | codev-installer: 1.0.3 | April 07, 2026 |
| NPM | codev-install:1.0.0 | April 07, 2026 |
| NPM | @langgraphjs/verktøysett:1.2.9 | April 07, 2026 |
| NPM | private-pakkedelings-sessionz:1.9.8 | April 07, 2026 |
| NPM | @fairwords/loopback-connector-es:1.4.4 | April 08, 2026 |
| NPM | @sie-ppr-web-checkout/app:3.999.0 | April 09, 2026 |
| NPM | @codev-team/codev-installer:1.0.1 | April 09, 2026 |
| NPM | codev-demo:1.0.0 | April 09, 2026 |
| NPM | codev-demo-1:1.0.0 | April 09, 2026 |
| NPM | @minij/cli:0.0.2 | April 09, 2026 |
| NPM | black-moon-js:1.0.0 | April 09, 2026 |
Sikre dine avhengigheter med åpen kildekode mot sårbarheter og skadelig kode
Minimer risikoer og beskytt applikasjonene dine mot skadelige pakker med Xygeni tidlig oppdagelse av skadelig programvarePrioriter og håndter de viktigste sårbarhetene. Vår omfattende løsning tilbyr sanntidsovervåking av avhengighetene dine for å oppdage og redusere trusler før de påvirker programvaren din.
Det er avgjørende å administrere komponenter med åpen kildekode i dagens programvareutviklingslandskap på grunn av økende sårbarheter og trusler mot ondsinnet kode. Xygenis Open Source Security Løsningen skanner og blokkerer skadelige pakker ved publisering, noe som dramatisk minimerer risikoen for at skadelig programvare og sårbarheter infiltrerer systemene dine. Vår omfattende overvåking spenner over flere offentlige registre, og sikrer at alle avhengigheter granskes for sikkerhet og integritet. Xygeni forbedrer teamets evne til å opprettholde sikre og pålitelige programvareprosjekter ved å kontekstuelt prioritere kritiske problemer og legge til rette for strømlinjeformede utbedringsprosesser.
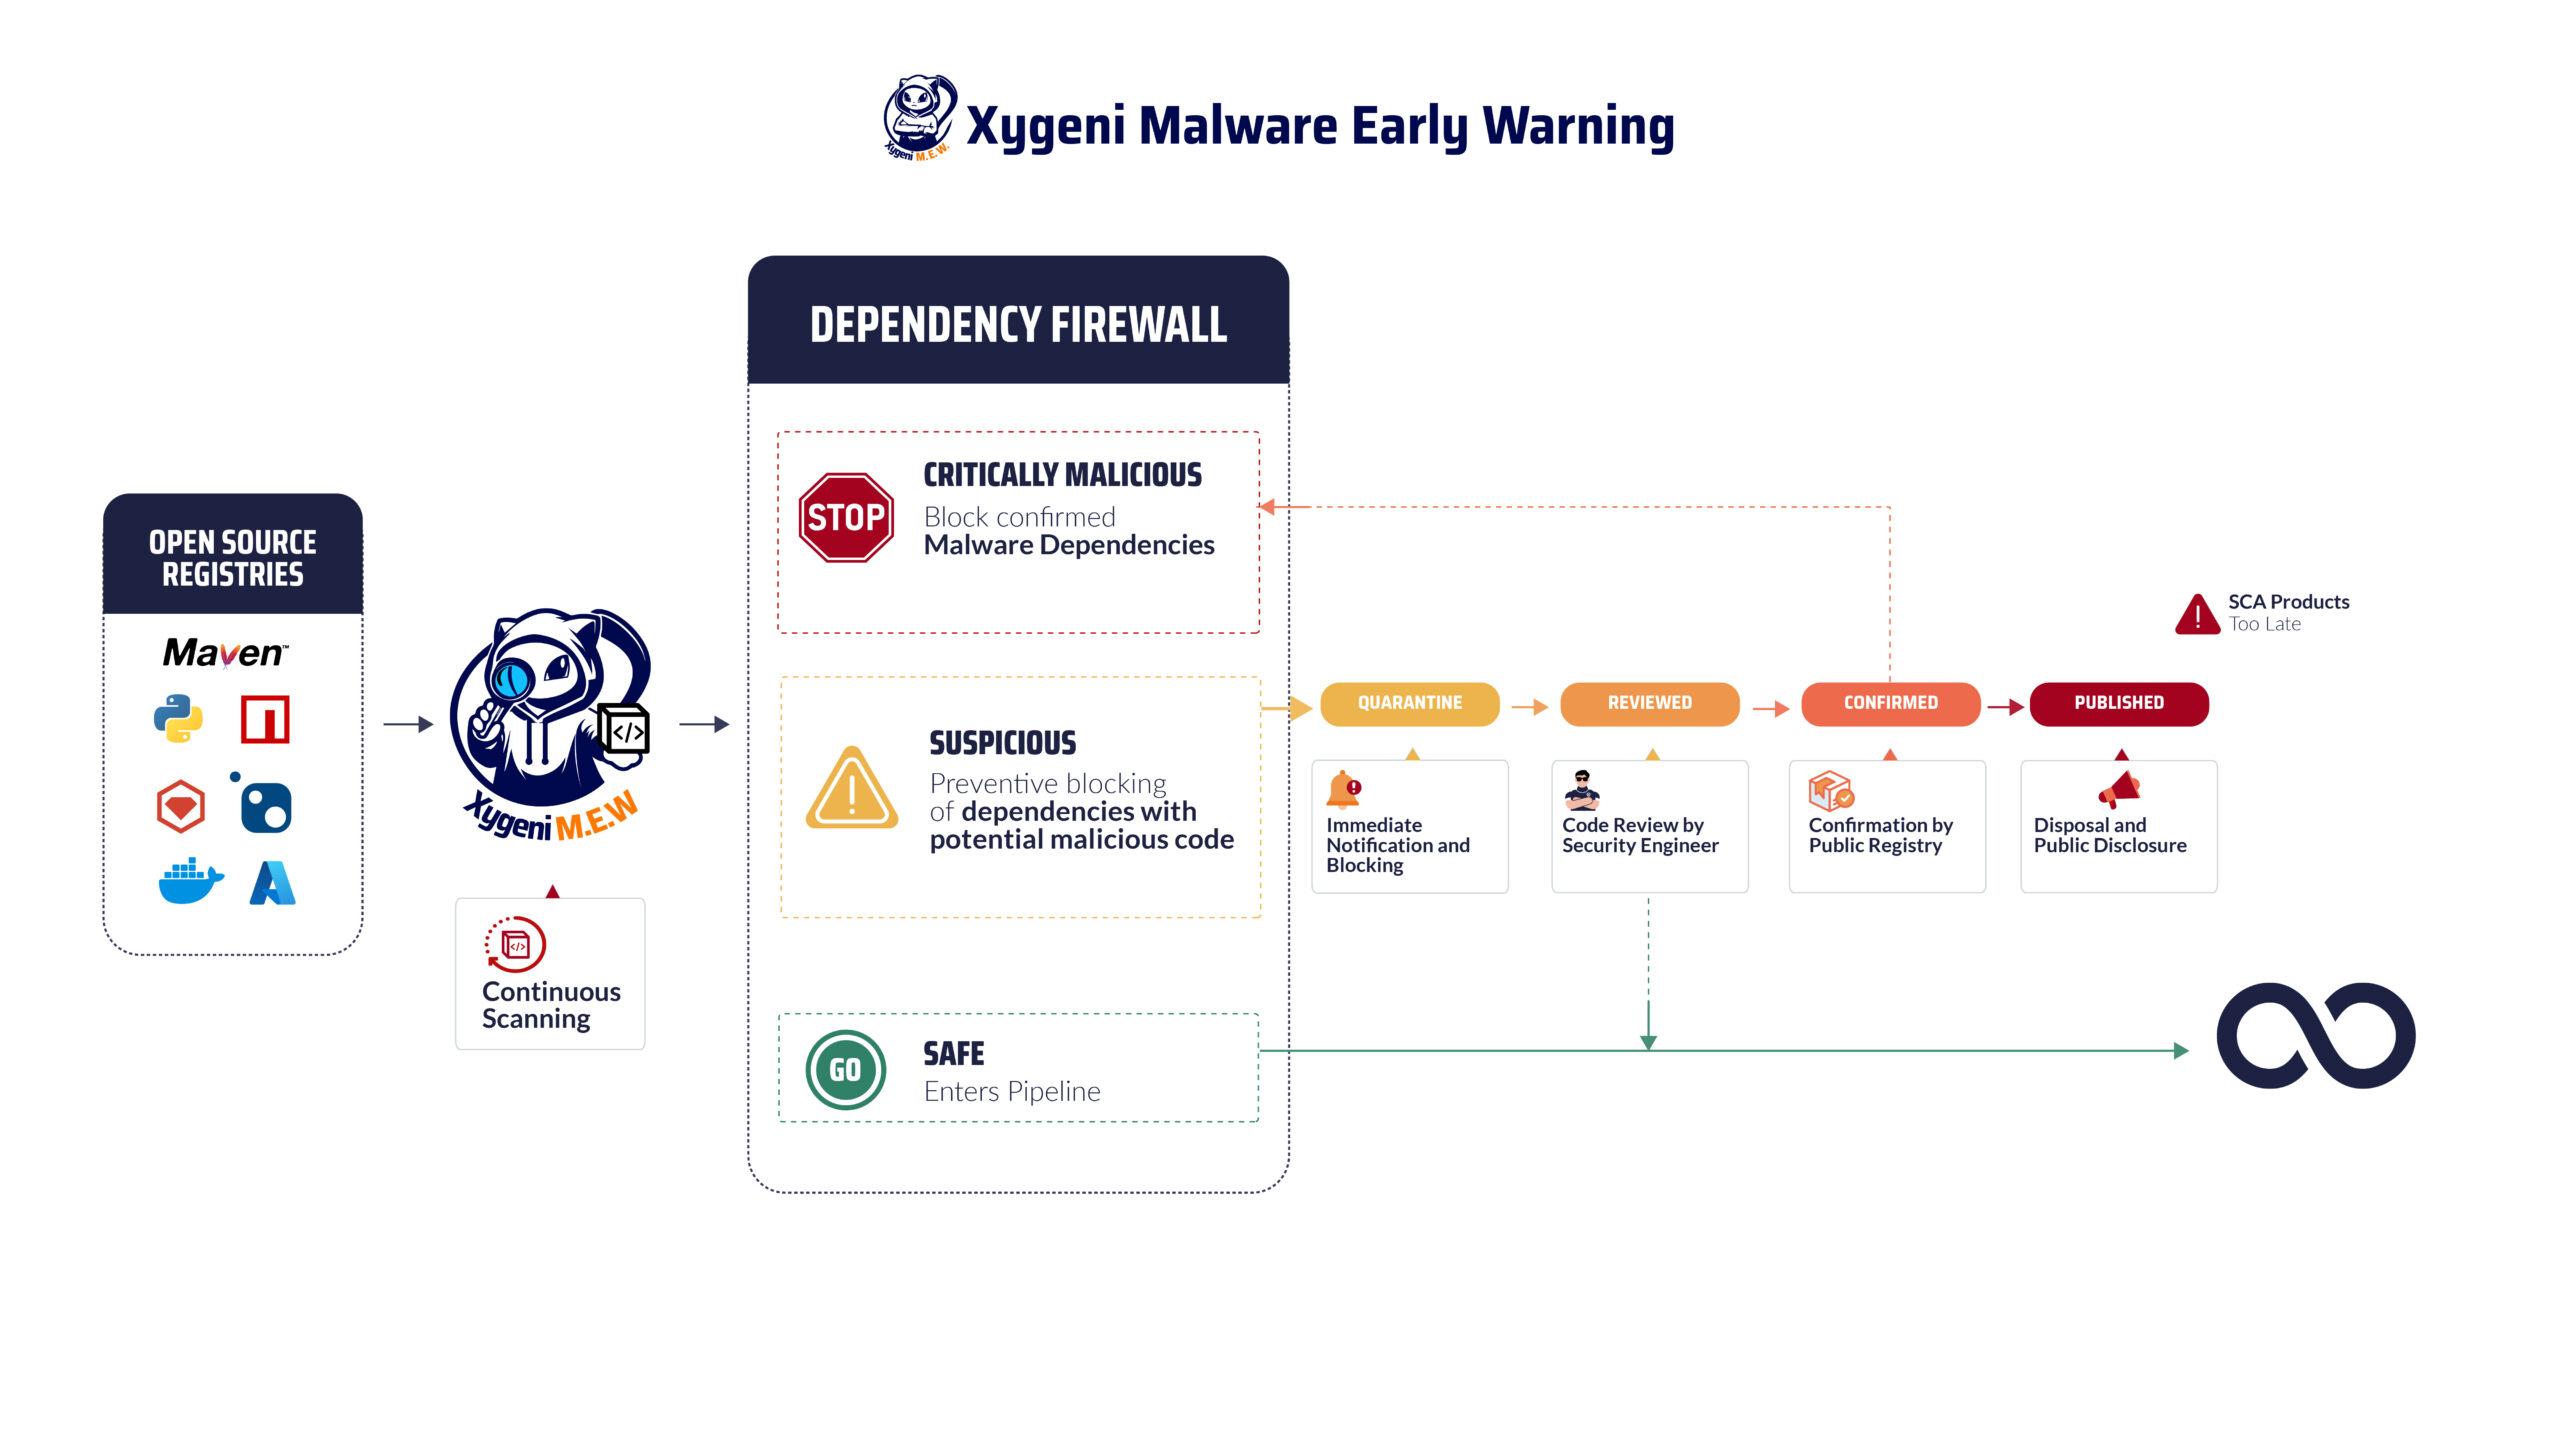
Xygeni bruker flerlagsteknikker for å stoppe ondsinnet kode før den sprer seg. Først og fremst oppdager statisk kodeanalyse obfuskasjonsmønstre, skjulte nyttelaster og skriptmisbruk. I tillegg installeres atferdsmessige sandboksanalyser hooks, runtime-kommandoer og persistenstriks. I tillegg identifiserer maskinlæringsdeteksjon nulldags npm-skadevare og pypi-skadevarevarianter som signaturskannere overser. Til slutt overvåker Early Warning System offentlige databaser i sanntid, validerer funn og varsler DevOps-team umiddelbart.
Som et resultat sikrer denne kombinasjonen at utviklere mottar rask, handlingsrettet informasjon integrert direkte i CI/CD arbeidsflyt.
Hvorfor utviklere bør bry seg om skadelige npm-pakker
Moderne trusler venter sjelden på kjøretid. For eksempel kjøres ofte ondsinnede npm-pakker under installasjon, mens ondsinnede pypi-pakker skjuler tokenutrensing eller bakdører. Angripere:
- Gjør private GitHub-repoer offentlige for å replikere dem.
- Eksfiltrer legitimasjon og hemmeligheter ved hjelp av kodede nyttelaster.
- Bruk obfuskerte JavaScript-lastere til å distribuere ransomware eller botnett.
Faktisk økte skadelige pakker med åpen kildekode med 156 % på ett år. Derfor henger team som bare er avhengige av forsinkede feeder eller grunnleggende skannere akterut.
Hva denne skadevarerapporten sporer i npm og PyPI
Dette sammendraget er det sentrale knutepunktet for:
- Bekreftede ondsinnede npm-pakker
- Bekreftede ondsinnede pypi-pakker
- Atferdsbasert deteksjon av ondsinnet kode
- Registerbekreftede hendelser
- Ukentlige og månedlige sammendrag av rapporter om skadelig programvare
- Historisk endringslogg over alle funn av npm-skadevare og pypi-skadevare
Med andre ord gir det ett enkelt referansepunkt. Forskningsteamet hos Xygeni oppdaterer denne siden ukentlig med lenker til fullstendige tekniske analyser og GitHub IOC-er.
Slik beskytter du deg mot skadelige npm-pakker og PyPI-skadevare
På grunn av denne økende risikoen, organisasjoner trenger sterke forsvar:
- Håndhev installasjoner kun for låste filer (
npm ci) i CI/CD. - I tillegg forhåndsinstaller skanningsavhengigheter med Xygenis Early Warning Engine.
- Videre bygger blokkeringen på ondsinnede kodesignaler ved hjelp av Guardrails.
- Generere SBOMs for å spore indirekte avhengigheter og anvende retningslinjer.
- Fremfor alt, tren utviklere opp til å oppdage typosquatting, obfuscation og mistenkelige installasjonsskript.
Prøv Xygenis verktøy for skadelig programvaredeteksjon
Xygeni leverer:
- Sanntidsdeteksjon av ondsinnet kode, inkludert bakdører, spionprogrammer og løsepengevirus.
- I motsetning til grunnleggende skannere, analyse på tvers av npm, PyPI, Maven, nuget, rubygems, Og mer.
- Automatisk byggeblokkering når skadelig programvare-rapporten identifiserer risiko.
- Innsikt i utnyttbarhet, omdømmesjekker for vedlikeholdere og avviksdeteksjon.
