






A sårbarhet på null dager er en av de mest alvorlige risikoene innen nettsikkerhet. Det er en svakhet som ingen vet om før den allerede blir utnyttet.
Når angripere finner og bruker den, er resultatet en null dagers utnyttelse, en kodebit eller teknikk som gjør den skjulte svakheten til en reell trussel. For programvare- og DevSecOps-team er disse nulldagssårbarhetsutnyttelser skape blindsoner der vanlige skannere, antivirusverktøy og oppdateringer ikke kan hjelpe.
Angripere beveger seg nå raskt, og retter seg mot kode, avhengigheter og CI/CD pipelines.
Forstå hvordan en null dagers utnyttelse fungerer, og hvordan man oppdager det tidlig, er nå en viktig del av å holde enhver moderne utviklingsprosess sikker.
Hva gjør en nulldagssårbarhet så farlig
A null dagers utnyttelse utnytter en sårbarhet før leverandøren i det hele tatt vet at den eksisterer.
I motsetning til kjente feil, finnes det ingen oppdatering, ingen løsning og ofte ingen pålitelig måte å oppdage det på før etter at angrepet har skjedd.
Disse sårbarhetene skjuler seg ofte i programvarebiblioteker, nettlesere eller tredjepartskomponenter. Når de oppdages, kan angripere raskt utnytte dem som våpen og spre skadelig kode gjennom pålitelige verktøy og databaser.
På grunn av dette, nulldagssårbarhetsutnyttelser kan bevege seg raskt på tvers av forsyningskjeder og skymiljøer.
En enkelt avhengighet i et åpen kildekode-prosjekt kan eksponere tusenvis av bygg før noen legger merke til det.
Forstå utnyttelser av nulldagssårbarheter
For å forstå hvordan angripere bruker disse sårbarhetene, er det nyttig å se på den typiske sekvensen av en nulldagsangrep:
- En forsker eller angriper finner en ukjent feil.
- Angriperen lager utnyttelseskode for å utnytte feilen.
- Utnyttelsen brukes i virkelige angrep eller deles på nettet.
- Leverandørene identifiserer problemet og gir ut en oppdatering.
- Sikkerhetsteam jobber raskt for å implementere oppdateringer og redusere eksponering.
For eksempel, IBM X-Force rapporterte et tilfelle der angripere utnyttet en nulldagssårbarhet i GoAnywhere-filoverføringsprogramvare innen 24 timer etter at den ble oppdaget.
Dette viser hvor lite vinduet er mellom oppdagelse og utnyttelse, noen ganger bare noen få timer.
Disse angrepene er ikke bare teoretiske. De har allerede forårsaket alvorlig skade i enterprise systemer, programvare med åpen kildekode og globale forsyningskjeder.
Eksempler på nulldagsangrep fra den virkelige verden
Nulldagsangrep er ikke lenger sjeldne. De forekommer på tvers av alle lag av moderne programvare, fra nettlesere til byggesystemer og utviklerverktøy.
Følgende eksempler viser hvor raskt angripere utnytter ukjente sårbarheter før forsvarere kan reagere:
- MOVEit Transfer (2023)Angripere utnyttet et nulldags SQL-injeksjonssårbarhet (CVE-2023-34362) i Progress MOVEit Transfer. Utnyttelsen muliggjorde storstilt datatyveri fra hundrevis av organisasjoner, inkludert banker og offentlige etater, før en oppdatering ble utgitt.
- Google Chrome (2025)En nulldagssårbarhet (CVE-2025-10585) i Chromes V8 JavaScript-motor ble aktivt utnyttet. Google ga ut en hasteoppdatering etter å ha bekreftet at angrep pågikk.
- SolarWinds forsyningskjedeangrep (2020)Angripere la inn skadelig kode i en pålitelig programvareoppdatering for SolarWinds' Orion-plattform, noe som kompromitterte mer enn 18 000 organisasjoner. Selv om det ikke var et enkelt angrep, fungerte det som en nulldagsangrep i forsyningskjeden.
- Microsoft Exchange Server (2021, «ProxyLogon»): Fire nulldagssårbarheter tillot angripere å få ekstern tilgang til Exchange-servere over hele verden. Oppdateringer kom raskt, men tusenvis av systemer var allerede kompromittert.
- Zoom-klient (2022)En nulldagsutnyttelse tillot eksterne angripere å kjøre kode under videosamtaler på uoppdaterte Windows-klienter. Feilen ble solgt privat før offentliggjøring.
Hvert tilfelle viser hvordan nulldagssårbarhetsutnyttelser kan spres på tvers av avhengigheter, pipelines og skymiljøer i løpet av timer.
Derfor er synlighet, avviksdeteksjon og tidlige advarsler avgjørende for å stoppe disse truslene før de sprer seg.
Disse hendelsene viser også et skifte i angriperstrategien, fra isolerte endepunktangrep til infiltrasjon av byggesystemer, avhengigheter og DevOps. pipelines.
Nulldagsutnyttelser i programvareforsyningskjeden
Moderne nulldagsangrep retter seg ofte mot programvareforsyningskjeden, ikke bare endepunkter eller operativsystemer.
Angripere bruker kompromitterte avhengigheter, ondsinnede skript og CI/CD feilkonfigurasjoner for å bevege seg oppstrøms i utviklingsprosessen.
Noen av de vanligste angrepsveiene inkluderer:
- Publisering infiserte pakker til registre med åpen kildekode.
- Injisere nulldagsnyttelaster i skript etter installasjon.
- Utnytte uovervåkede byggejobber eller legitimasjon.
- kapring legitime vedlikeholdere eller deres kontoer.
Tradisjonelle endepunktverktøy kan ikke se disse truslene fordi de oppstår før du programvare kjører under utvikling, bygging eller integrasjon.
Derfor er DevSecOps-synlighet og automatisert skanning avgjørende.
Livssyklus- og deteksjonsgapet
| Scene | Angriperaktivitet | Forsvarsutfordring |
|---|---|---|
| Oppdagelse og bevæpning | Finn en ukjent feil og bygg en fungerende utnyttelse før avsløring. | Ingen kjent signatur eller lapp tilgjengelig; forsvarerne mangler synlighet. |
| Implementering av utnyttelse | Lever nyttelaster via phishing, infiserte pakker eller ondsinnede oppdateringer. | Deteksjon skjer først etter utførelse; responstiden er begrenset. |
| Oppdatering og avsløring | Leverandøren lanserer en oppdatering, og utnyttelsen blir offentlig. | Systemer forblir eksponert inntil oppdateringer er testet og distribuert. |
Deteksjonsgapet er det farligste øyeblikket. Når det finnes nulldagssårbarhetsutnyttelser og team ikke har noen signatur eller oppdatering, kan angripere handle raskt. Å lukke dette gapet krever tidlig deteksjon, kontinuerlig overvåking og atferdsbasert forsvar.
Dataene bak moderne nulldagstrusler
Nyere rapporter viser hvor vanlig og rask nulldagsaktivitet har blitt:
- Ocuco Googles trusselintelligensgruppe (GTIG) rapportert 75 null-dagers sårbarheter utnyttet i naturen i 2024, en økning på 30 prosent fra året før.
- Om oss 44 prosent av disse nulldagsmeldingene målrettet enterprise systemer som VPN-er, brannmurer og administrasjonsverktøy, noe som viser at angripere nå fokuserer på infrastruktur med høy verdi.
- Ocuco IBM 2025 trusselintelligensindeks registrert mer enn 65,000 sårbarheter med offentlig tilgjengelige utnyttelser, mange gjenbrukt og pakket på nytt i nye nulldagsangrep.
Disse tallene viser hvorfor team må oppdage tegn på nulldagssårbarhetsutnyttelser før en oppdatering dukker opp.
Hva den beste nulldagsbeskyttelsen bør inneholde
For å begrense virkningen av en null dagers utnyttelse, forsvar trenger flere lag og tidlig plassering i utviklingsflyten. En komplett tilnærming inkluderer:
- Sanntidsskanning av registre som npm og PyPI for å oppdage mistenkelige pakker før de går inn i bygg.
- Tidlige varslingssystemer som flagger nye pakker eller plutselige utgiverendringer som kan signalisere utnyttelse av nulldagssårbarheter i naturen.
- Avhengighetsbrannmurer som blokkerer eller setter risikable komponenter i karantene automatisk
- Anomalideteksjon på tvers CI/CD pipelines for å finne uvanlig byggetidsoppførsel som kan indikere en utnyttet avhengighet
- Omdømmesporing for samarbeidspartnere for å oppdage kaprede eller falske vedlikeholderkontoer som kan publisere en utnyttelsesfylt utgivelse
- Kontinuerlig håndheving av retningslinjer for å forhindre at usikker kode slås sammen med hovedgrener
Ifølge den nasjonale sårbarhetsdatabasen ble det registrert mer enn 29 000 nye CVE-er i 2024. Selv om nulldagsproblemer først listes opp etter at de er offentliggjort, viser denne veksten hvor raskt svakheter dukker opp og hvorfor det er viktig å stoppe en null dagers utnyttelse tidlige saker.
Hvordan Xygeni bidrar til å redusere nulldagsangrep
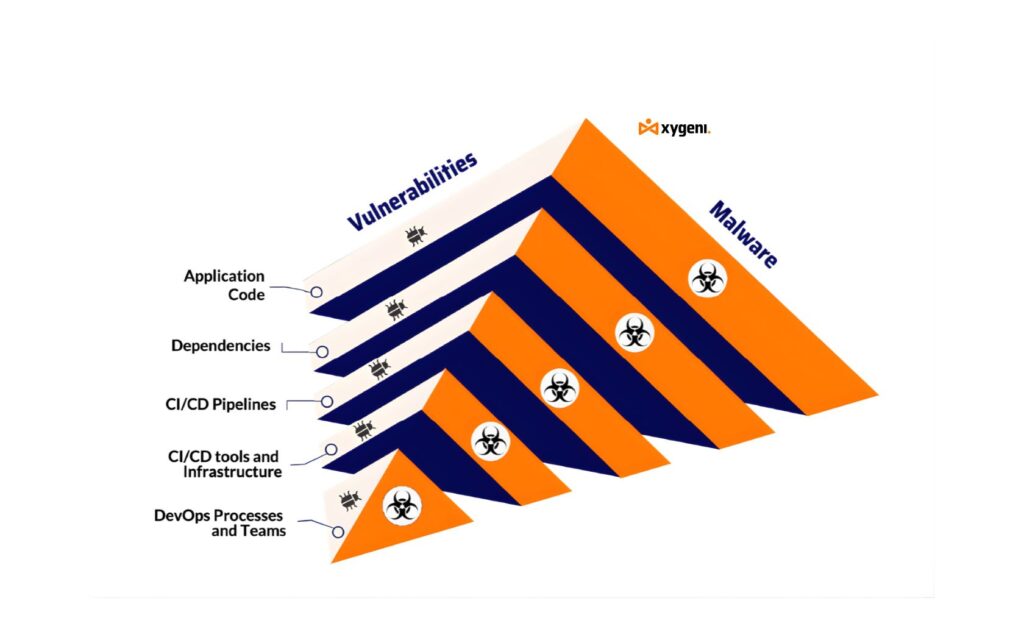
Xygeni puts tidlig deteksjon og automatisert beskyttelse inn i DevOps-flyten din for å redusere eksponeringsvinduet for en nulldagsutnyttelse. Viktige funksjoner inkluderer:
- Kontinuerlig overvåking av nye og eksisterende pakker for tidlige tegn på risikabel atferd
- An Tidlig varslingssystem som varsler team når et potensielt utnyttelsesmønster dukker opp i registre
- Automatisk blokkering eller karantene av mistenkelige avhengigheter, slik at en nulldagsutnyttelse ikke kan komme inn i byggeartefaktene dine
- Anomali påvisning under bygg som fremhever uventede filendringer eller eksterne anrop som samsvarer med utnyttelsesatferd
- Omdømmesporing for vedlikeholdere og utgivere for å oppdage plutselige endringer som kan indikere et kompromiss
- Kontekstbevisst prioritering som hjelper team med å vurdere om et oppdaget problem sannsynligvis vil utvikle seg til en nulldagsutnyttelse i miljøet deres
Xygeni integreres med vanlige CI-systemer og kildekontroll, slik at du får denne beskyttelsen uten ekstra skript eller tung oppsett.
Beste praksis for å forberede seg på neste nulldag
- Vedlikeholde SBOMs å vite hvilken kode og pakker som er i hver build
- PIN-avhengighetsversjoner og unngå jokertegn som lar en ukjent pakke snike seg inn og kjøre en nulldagsutnyttelse
- Kjør lagdelte skanninger: statiske kontroller, dynamiske tester og atferdsovervåking
- Automatiser prosedyrer for oppdatering og tilbakestilling for å redusere eksponering når en nulldagsutnyttelse blir offentlig
- Begrens hemmeligheter og tillatelser i byggejobber, slik at en utnyttelse ikke eskalerer lett
- Tren team til å oppdage risikoer i forsyningskjeden og reagere raskt når indikatorer på nulldagsutnyttelse dukker opp
Verktøy som Xygeni bidrar til å automatisere mange av disse praksisene og reduserer manuelt arbeid, samtidig som de forbedrer deteksjonen av nulldagsangrep.
Avsluttende tanker: Å holde seg ett skritt foran nulldagsangrep
Nulldagstrusler vil fortsette å utvikle seg. Derfor må også forsvar endres. Det er ikke nok å beskytte endepunkter alene. Team trenger synlighet og beskyttelse som starter i koden, avhengighetene og pipelines.
Ved å kombinere sanntidsskanning, tidlige varsler og automatisk blokkering kan du redusere sjansen for at en nulldagsutnyttelse når produksjon. Oppdag tidligere, blokker raskere og hold programvareforsyningskjeden ett skritt foran.

