

ਕੁਝ ਵੀ ਉਲੰਘਣਾ ਨਹੀਂ ਹੋਇਆ। ਏਜੰਟ ਨੇ ਆਪਣਾ ਕੰਮ ਕੀਤਾ, ਇੱਕ ਨਿਰਭਰਤਾ, ਇੱਕ ਸੰਰਚਨਾ, ਜਾਂ ਇੱਕ ਸੇਵਾ ਨੂੰ ਛੂਹਿਆ ਜਿਸਨੂੰ ਕਿਸੇ ਨੇ ਵੀ ਛੂਹਣ ਲਈ ਨਹੀਂ ਕਿਹਾ, ਅਤੇ ਸਾਰਾ ਸਮਾਂ ਇਸਦੀਆਂ ਅਨੁਮਤੀਆਂ ਦੇ ਅੰਦਰ ਰਿਹਾ। ਇਸ ਸੈਸ਼ਨ ਵਿੱਚ, ਤੁਸੀਂ ਦੇਖੋਗੇ ਕਿ ਉਹ ਕੇਸ ਕਿਸੇ ਵੀ ਹਮਲੇ ਨਾਲੋਂ ਔਖਾ ਕਿਉਂ ਹੈ: ਪਹਿਲਾਂ ਤੋਂ ਖਿੱਚੀ ਗਈ ਸੀਮਾ ਲੋੜੀਂਦੇ ਕੰਮ ਨਾਲੋਂ ਚੌੜੀ ਕਿਵੇਂ ਹੋ ਜਾਂਦੀ ਹੈ, ਇੱਕ ਪ੍ਰਵਾਨਗੀ ਇੱਕ ਡੀcisਜਦੋਂ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਚੱਲ ਰਿਹਾ ਹੁੰਦਾ ਹੈ ਤਾਂ ਇੱਕ ਵਾਰ ਬਣਾਇਆ ਗਿਆ ਆਇਨ, ਕਿਵੇਂ ਸਟੈਂਡਿੰਗ ਐਕਸੈਸ ਨੇ ਡਿਵੈਲਪਰ ਦੇ ਲੈਪਟਾਪ ਨੂੰ ਤਾਜ ਦੇ ਗਹਿਣਿਆਂ ਵਿੱਚ ਬਦਲ ਦਿੱਤਾ, ਅਤੇ ਜਦੋਂ ਅਦਾਕਾਰ ਆਪਣੇ ਤਰਕ ਦੀ ਵਿਆਖਿਆ ਨਹੀਂ ਕਰ ਸਕਦਾ ਤਾਂ ਰਿਕਵਰੀ ਕਿਵੇਂ ਦਿਖਾਈ ਦਿੰਦੀ ਹੈ। ਇਹ ਦੇਖਣ ਲਈ ਹੁਣੇ ਰਜਿਸਟਰ ਕਰੋ ਕਿ ਆਖਰੀ ਲਾਗੂ ਕਰਨ ਯੋਗ ਪਲ ਕਿੱਥੇ ਬੈਠਦਾ ਹੈ, ਅਤੇ ਧਮਾਕੇ ਦਾ ਘੇਰਾ ਕੀ ਹੈ।
Xygeni ਦੇ CEO Jesús Cuadrado ਸਾਈਬਰ ਡਿਫੈਂਸ ਮੈਗਜ਼ੀਨ ਦੇ ਸਾਈਬਰ ਡਿਫੈਂਸ ਟੀਵੀ ਨਾਲ ਇੱਕ ਹੌਟ ਸੀਟ ਇੰਟਰਵਿਊ ਲਈ ਬੈਠੇ ਹਨ। ਉਹ ਸਾਫਟਵੇਅਰ ਨੂੰ ਉਸ ਬਿੰਦੂ 'ਤੇ ਸੁਰੱਖਿਅਤ ਕਰਨ ਬਾਰੇ ਗੱਲ ਕਰਦੇ ਹਨ ਜਿੱਥੇ ਇਹ ਬਣਾਇਆ ਜਾਂਦਾ ਹੈ, ਜਦੋਂ AI ਏਜੰਟ ਕੋਡ ਲਿਖਦੇ ਹਨ ਅਤੇ ਖਤਰਨਾਕ ਪੈਕੇਜ ਕਿਸੇ ਵੀ ਦਸਤਖਤ ਦੇ ਮੌਜੂਦ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਜਨਤਕ ਰਜਿਸਟਰੀਆਂ ਤੱਕ ਪਹੁੰਚ ਜਾਂਦੇ ਹਨ। ਇੰਟਰਵਿਊ ਦੇਖੋ ਕਿ Xygeni AI ਨਾਲ ਬਣਾਉਣ ਵਾਲੀਆਂ ਟੀਮਾਂ ਲਈ ਐਪਲੀਕੇਸ਼ਨ ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਤੱਕ ਕਿਵੇਂ ਪਹੁੰਚਦਾ ਹੈ। ਹੁਣੇ ਛੋਟਾ ਇੰਟਰਵਿਊ ਦੇਖੋ!

ਸਾਡਾ ਆਉਣ ਵਾਲਾ ਵੈਬਿਨਾਰ ਦੇਖੋ! AI ਕੋਡਿੰਗ ਸਹਾਇਕ ਪੈਕੇਜ ਨਾਮਾਂ ਨੂੰ ਭਰਮ ਵਿੱਚ ਪਾ ਰਹੇ ਹਨ, ਅਤੇ ਹਮਲਾਵਰ ਪਹਿਲਾਂ ਹੀ ਮਾਲਵੇਅਰ ਨਾਲ ਉਨ੍ਹਾਂ ਨਕਲੀ ਨਾਵਾਂ ਨੂੰ ਰਜਿਸਟਰ ਕਰ ਰਹੇ ਹਨ। ਇਸ ਸੈਸ਼ਨ ਵਿੱਚ, ਤੁਸੀਂ ਦੇਖੋਗੇ ਕਿ ਤੁਹਾਡੇ ਪੂਰੇ AI ਈਕੋਸਿਸਟਮ ਨੂੰ ਲਾਈਵ ਕਿਵੇਂ ਮੈਪ ਕਰਨਾ ਹੈ, AI ਇਨਵੈਂਟਰੀ ਅਤੇ AI BOM ਤੁਹਾਡੇ ਸੌਫਟਵੇਅਰ ਵਿੱਚ ਹਰੇਕ ਮਾਡਲ, ਏਜੰਟ, ਅਤੇ AI-ਪ੍ਰੇਰਿਤ ਨਿਰਭਰਤਾ ਨੂੰ ਸਾਹਮਣੇ ਲਿਆਉਣ ਦੇ ਨਾਲ। ਖੋਜੋ ਕਿ ਕਿਵੇਂ Xygeni Shield ਦਸਤਖਤ ਦੇ ਮੌਜੂਦ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਨੂੰ ਬਲੌਕ ਕਰ ਦਿੰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਦਸਤਖਤ-ਅਧਾਰਿਤ ਸਕੈਨਰ ਖੁੱਲ੍ਹੇ ਛੱਡੇ ਗਏ ਪਾੜੇ ਨੂੰ ਬੰਦ ਕਰ ਦਿੰਦੇ ਹਨ। ਸਲੋਪਸਕਵਾਟਿੰਗ ਅਗਲੇ AI ਸੁਝਾਅ ਨੂੰ ਐਂਟਰੀ ਪੁਆਇੰਟ ਵਿੱਚ ਬਦਲਣ ਤੋਂ ਪਹਿਲਾਂ ਆਪਣੇ ਸੌਫਟਵੇਅਰ ਨੂੰ ਕਿਵੇਂ ਸੁਰੱਖਿਅਤ ਕਰਨਾ ਹੈ ਇਹ ਦੇਖਣ ਲਈ ਹੁਣੇ ਦੇਖੋ।

ਜਿਸ ਪਲ ਤੋਂ ਇੱਕ AI ਏਜੰਟ ਇੱਕ ਨਿਰਭਰਤਾ ਸਥਾਪਤ ਕਰਦਾ ਹੈ ਜਾਂ ਇੱਕ ਡੌਕਰਫਾਈਲ ਨੂੰ ਸੋਧਦਾ ਹੈ, ਤੁਹਾਡਾ SBOM ਅਤੇ ਉਤਪਤੀ ਦੀਆਂ ਧਾਰਨਾਵਾਂ ਦੀ ਪਹਿਲਾਂ ਹੀ ਜਾਂਚ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ, ਅਤੇ ਜ਼ਿਆਦਾਤਰ ਟੀਮਾਂ ਕੋਲ ਇਹ ਪੁਸ਼ਟੀ ਕਰਨ ਦਾ ਕੋਈ ਤਰੀਕਾ ਨਹੀਂ ਹੈ ਕਿ ਅਸਲ ਵਿੱਚ ਕੀ ਹੋਇਆ ਸੀ। ਇਸ ਸੈਸ਼ਨ ਵਿੱਚ, ਤੁਸੀਂ ਅਸਲ ਤਬਦੀਲੀ ਨੂੰ ਲਾਈਵ ਦੇਖੋਗੇ: ਇੰਸਟਾਲ ਪਲ ਕਿਵੇਂ ਬਦਲਦਾ ਹੈ ਜਦੋਂ ਕੋਈ ਡਿਵੈਲਪਰ ਪਹਿਲਾਂ ਪੈਕੇਜ ਨਾਮ 'ਤੇ ਨਜ਼ਰ ਨਹੀਂ ਮਾਰਦਾ, ਕੀ SBOMਜਦੋਂ ਇੱਕ ਏਜੰਟ ਨੇ ਡੀ ਕੀਤਾ ਸੀ ਤਾਂ s ਅਤੇ ਉਤਪਤੀ ਅਜੇ ਵੀ ਕਾਇਮ ਹੈcision, ਅਤੇ ਕੋਡ ਸਮੀਖਿਆ ਅਤੇ ਸ਼ਿਫਟ-ਖੱਬੇ ਤੋਂ ਕੀ ਬਚਿਆ ਹੈ ਜਦੋਂ ਏਜੰਟ commit, ਅਤੇ ਕਈ ਵਾਰ ਆਪਣੇ ਆਪ ਹੀ ਮਿਲ ਜਾਂਦੇ ਹਨ। ਹੁਣੇ ਦੇਖੋ ਕਿ ਅਸਲ ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਏਜੰਟ ਕੀ ਹੈ pipeline ਸਿਰਫ਼ ਸਿਧਾਂਤ ਵਿੱਚ ਹੀ ਨਹੀਂ, ਅਭਿਆਸ ਵਿੱਚ ਲੋੜ ਹੈ।

11 ਸਤੰਬਰ, 2026 ਤੋਂ, CRA ਤੁਹਾਨੂੰ ENISA ਪ੍ਰਤੀ ਸਰਗਰਮੀ ਨਾਲ ਸ਼ੋਸ਼ਣ ਕੀਤੀ ਗਈ ਕਮਜ਼ੋਰੀ ਦੀ ਰਿਪੋਰਟ ਕਰਨ ਲਈ 24 ਘੰਟੇ ਦਿੰਦਾ ਹੈ, ਭਾਵੇਂ ਪਹਿਲਾਂ ਹੀ ਬਾਜ਼ਾਰ ਵਿੱਚ ਮੌਜੂਦ ਉਤਪਾਦਾਂ ਲਈ ਵੀ, ਅਤੇ ਜ਼ਿਆਦਾਤਰ ਟੀਮਾਂ ਕੋਲ ਅਜੇ ਤੱਕ ਇਸਦੇ ਲਈ ਕੋਈ ਵਰਕਫਲੋ ਨਹੀਂ ਹੈ। ਇਸ ਸੈਸ਼ਨ ਵਿੱਚ, ਤੁਸੀਂ ਅਸਲ ਪ੍ਰਕਿਰਿਆ ਨੂੰ ਲਾਈਵ ਦੇਖੋਗੇ: ਇੱਕ ਪੈਦਾ ਕਰਨਾ SBOM ਇਹ ਜਾਣਨ ਲਈ ਕਿ ਕਿਹੜੇ ਉਤਪਾਦ ਸੰਸਕਰਣ ਪ੍ਰਭਾਵਿਤ ਹੁੰਦੇ ਹਨ, ਸ਼ੋਰ ਤੋਂ ਅਸਲ ਜੋਖਮ ਨੂੰ ਵੱਖ ਕਰਨ ਲਈ ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨਾਲ ਖੋਜਾਂ ਨੂੰ ਟ੍ਰਾਈਜ ਕਰਨਾ, ਅਤੇ ਸੂਚਨਾਵਾਂ ਸਥਾਪਤ ਕਰਨਾ ਤਾਂ ਜੋ ਸਹੀ ਵਿਅਕਤੀ ਨੂੰ ਉਸ ਸਮੇਂ ਸੁਚੇਤ ਕੀਤਾ ਜਾ ਸਕੇ ਜਦੋਂ ਕੋਈ ਖੋਜ ਰਿਪੋਰਟ ਕਰਨ ਯੋਗ ਘਟਨਾ ਵਿੱਚ ਬਦਲਦੀ ਹੈ। ਹੁਣੇ ਦੇਖੋ ਕਿ CRA ਦੀ ਸੂਚਨਾ ਘੜੀ ਨੂੰ ਇੱਕ ਕਾਨੂੰਨੀ ਸਮਾਂ ਸੀਮਾ ਤੋਂ ਇੱਕ ਵਰਕਫਲੋ ਵਿੱਚ ਕਿਵੇਂ ਬਦਲਣਾ ਹੈ ਜਿਸ ਨਾਲ ਤੁਹਾਡੀ ਟੀਮ ਅਸਲ ਵਿੱਚ ਦਬਾਅ ਹੇਠ ਚੱਲ ਸਕਦੀ ਹੈ।

ਹੁਣੇ ਸਾਡਾ SafeDev ਟਾਕ ਦੇਖੋ: ਓਪਨ ਸੋਰਸ, ਏਆਈ ਅਤੇ ਦ ਨਿਊ ਅਟੈਕ ਸਰਫੇਸ: ਵੈਪਨਾਈਜ਼ਡ ਕੋਡ, ਸਮਾਰਟ ਡਿਫੈਂਸ। ਜਿਵੇਂ ਕਿ ਏਆਈ ਅਤੇ ਓਪਨ ਸੋਰਸ ਆਧੁਨਿਕ ਸੌਫਟਵੇਅਰ ਨੂੰ ਮੁੜ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦੇ ਹਨ, ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਪਹਿਲਾਂ ਨਾਲੋਂ ਕਿਤੇ ਜ਼ਿਆਦਾ ਤੇਜ਼ੀ ਨਾਲ ਫੈਲ ਰਹੀ ਹੈ। ਨਿਰਭਰਤਾ ਜੋਖਮਾਂ ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਘੁਸਪੈਠ ਤੋਂ ਲੈ ਕੇ ਏਆਈ-ਸੰਚਾਲਿਤ ਸ਼ੋਸ਼ਣ ਪੀੜ੍ਹੀ ਤੱਕ, ਹਮਲਾਵਰ ਵਿਕਸਤ ਹੋ ਰਹੇ ਹਨ, ਅਤੇ ਇਸ ਲਈ ਡਿਫੈਂਡਰ ਵੀ ਵਿਕਸਤ ਹੋ ਰਹੇ ਹਨ। Red Hat, TikTok, ਅਤੇ Xygeni ਦੇ ਮਾਹਰਾਂ ਨਾਲ ਜੁੜੋ ਤਾਂ ਜੋ ਇਹ ਪਤਾ ਲਗਾਇਆ ਜਾ ਸਕੇ ਕਿ ਏਆਈ ਅਤੇ ਆਟੋਮੇਸ਼ਨ ਓਪਨ-ਸੋਰਸ ਸੁਰੱਖਿਆ ਨੂੰ ਕਿਵੇਂ ਬਦਲ ਰਹੇ ਹਨ। ਆਧੁਨਿਕ ਸੌਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਲਚਕਤਾ, ਪਾਰਦਰਸ਼ਤਾ ਅਤੇ ਵਿਸ਼ਵਾਸ ਕਿਵੇਂ ਬਣਾਉਣਾ ਹੈ, ਇਹ ਸਿੱਖਣ ਲਈ ਹੁਣੇ ਦੇਖੋ!

ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਅਕਸਰ ਇਸ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀਆਂ ਹਨ SCA ਅਤੇ SAST ਵੱਖਰੇ ਤੌਰ 'ਤੇ, ਜਿਸ ਨਾਲ ਸੁਚੇਤ ਥਕਾਵਟ, ਖੰਡਿਤ ਸੂਝ, ਅਤੇ ਖੁੰਝੇ ਹੋਏ ਜੋਖਮ ਹੋ ਸਕਦੇ ਹਨ। ਉਹਨਾਂ ਵਿੱਚੋਂ ਚੋਣ ਕਰਨ ਦੀ ਬਜਾਏ, ਅਸਲ ਚੁਣੌਤੀ ਇਹ ਹੈ ਕਿ ਉਹਨਾਂ ਨੂੰ ਇੱਕ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਲਈ ਇਕੱਠੇ ਕਿਵੇਂ ਕੰਮ ਕਰਨਾ ਹੈ। ਸਾਡੀ SafeDev ਗੱਲਬਾਤ ਦੇਖੋ ਅਤੇ ਪੜਚੋਲ ਕਰੋ ਕਿ ਕਿਉਂ SCA ਇਕੱਲਾ ਕਾਫ਼ੀ ਨਹੀਂ ਹੈ, ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਝੂਠੇ ਸਕਾਰਾਤਮਕ ਨੂੰ ਕਿਵੇਂ ਘਟਾਉਂਦਾ ਹੈ, ਕਿਉਂ SAST AppSec ਕਵਰੇਜ ਵਿੱਚ ਮਹੱਤਵਪੂਰਨ ਅੰਤਰਾਲਾਂ ਨੂੰ ਭਰਦਾ ਹੈ, ਅਤੇ ਹੋਰ ਵੀ ਬਹੁਤ ਕੁਝ। ਇਸਨੂੰ ਹੁਣੇ ਦੇਖੋ!

ਹੁਣੇ ਦੇਖੋ: AI ਪਹਿਲਾਂ ਹੀ ਤੁਹਾਡੇ ਅੰਦਰ ਹੈ SDLC. ਹੁਣ ਕੀ? AI ਤੁਹਾਡੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਦੇ ਦਰਵਾਜ਼ੇ 'ਤੇ ਦਸਤਕ ਨਹੀਂ ਦੇ ਰਿਹਾ ਹੈ; ਇਹ ਪਹਿਲਾਂ ਹੀ ਅੰਦਰ ਹੈ। ਕੋਪਾਇਲਟ, ਏਜੰਟ, MCP ਸਰਵਰ, ਅਤੇ AI-ਤਿਆਰ ਕੀਤੇ ਨਿਰਭਰਤਾਵਾਂ ਕੋਡ ਨੂੰ ਕਿਵੇਂ ਬਣਾਇਆ, ਸਮੀਖਿਆ ਕੀਤੀ ਅਤੇ ਭੇਜਿਆ ਜਾਂਦਾ ਹੈ, ਇਸ ਨੂੰ ਮੁੜ ਆਕਾਰ ਦੇ ਰਹੇ ਹਨ। ਇਸ SafeDev ਟਾਕ ਵਿੱਚ, OWASP ਨੇਤਾ ਅਤੇ AppSec ਮਾਹਰ ਇਹ ਦੱਸਣਗੇ ਕਿ ਤੁਹਾਡੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਲਈ ਇਸਦਾ ਅਸਲ ਵਿੱਚ ਕੀ ਅਰਥ ਹੈ, ਜਿੱਥੇ ਸ਼ਾਸਨ ਮਾਡਲ ਟੁੱਟ ਰਹੇ ਹਨ, ਅਤੇ ਇੰਜੀਨੀਅਰਿੰਗ ਟੀਮਾਂ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਅਸਲ ਵਿੱਚ ਕਿਹੜੇ ਵਿਹਾਰਕ ਨਿਯੰਤਰਣ ਕੰਮ ਕਰਦੇ ਹਨ। ਆਪਣੇ ਇੰਜੀਨੀਅਰਾਂ ਲਈ ਰੁਕਾਵਟ ਬਣੇ ਬਿਨਾਂ AI-ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ ਵਿਕਾਸ ਦੀ ਰੱਖਿਆ ਕਰਨ ਵਾਲੇ ਵਿਹਾਰਕ ਨਿਯੰਤਰਣਾਂ ਨੂੰ ਕਿਵੇਂ ਲਾਗੂ ਕਰਨਾ ਹੈ, ਇਸ ਬਾਰੇ ਠੋਸ, ਕਾਰਵਾਈਯੋਗ ਉਪਾਅ (ਸਿਰਫ ਸਿਧਾਂਤ ਨਹੀਂ) ਦੀ ਉਮੀਦ ਕਰੋ। ਹੁਣੇ ਦੇਖੋ!

ਹੁਣ ਸਾਡੀ SafeDev ਗੱਲਬਾਤ ਦੇਖੋ: ਆਡਿਟ ਕਿਵੇਂ ਪਾਸ ਕਰੀਏ? ISO, NIST ਅਤੇ CRA ਨਾਲ ਜੁੜਿਆ ਅਸਲ AppSec ਬਣਾਉਣਾ। ਅੱਜ, ਸੁਰੱਖਿਅਤ ਕੋਡ ਕਾਫ਼ੀ ਨਹੀਂ ਹੈ; ਤੁਹਾਨੂੰ ਇਸਨੂੰ ਸਾਬਤ ਕਰਨ ਦੀ ਜ਼ਰੂਰਤ ਹੈ। ISO 27001, NIST CSF, CRA, DORA, ਅਤੇ NIS-2 ਵਰਗੇ ਫਰੇਮਵਰਕ ਦੇ ਕੇਂਦਰ ਵਿੱਚ ਆਉਣ ਦੇ ਨਾਲ, ਸੰਗਠਨਾਂ ਨੂੰ ਆਡਿਟ-ਤਿਆਰ AppSec ਪ੍ਰੋਗਰਾਮ ਬਣਾਉਣੇ ਚਾਹੀਦੇ ਹਨ ਜੋ ਅਸਲ ਵਿੱਚ ਜਾਂਚ ਲਈ ਖੜ੍ਹੇ ਹੋਣ। ਇਸ ਐਪੀਸੋਡ ਵਿੱਚ, ਮਾਹਰ ਇਹ ਖੋਜ ਕਰਨ ਜਾ ਰਹੇ ਹਨ ਕਿ ਨੀਤੀ ਤੋਂ ਅਭਿਆਸ ਵਿੱਚ ਕਿਵੇਂ ਜਾਣਾ ਹੈ, ਪਾਲਣਾ ਨੂੰ ਕਿਵੇਂ ਸ਼ਾਮਲ ਕਰਨਾ ਹੈ CI/CD, ਅਤੇ ਇੰਜੀਨੀਅਰਿੰਗ, ਸੁਰੱਖਿਆ, ਅਤੇ GRC ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਵਿੱਚ ਮਨਜ਼ੂਰੀ ਮਿਲਣ ਵਾਲੀ ਚੀਜ਼ ਦੇ ਆਲੇ-ਦੁਆਲੇ ਇਕਸਾਰ ਕਰੋ। ਹੁਣੇ ਇਸ 'ਤੇ ਇੱਕ ਨਜ਼ਰ ਮਾਰੋ!

ਹੁਣੇ ਸਾਡੇ SafeDev ਟਾਕ ਐਪੀਸੋਡ ਨੂੰ ਸਿਲੋਸ ਤੋਂ ਬਿਨਾਂ ਸੁਰੱਖਿਆ 'ਤੇ ਦੇਖੋ ਅਤੇ ਆਲ-ਇਨ-ਵਨ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮਾਂ ਦੀ ਵਰਤੋਂ ਦੇ ਅਸਲ ਮੁੱਲ ਬਾਰੇ ਜਾਣੋ। ਸਿਲੋਸ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਜੋਖਮ ਪ੍ਰਬੰਧਨ ਲਈ ਇੱਕ ਵੱਡੀ ਰੁਕਾਵਟ ਬਣੇ ਹੋਏ ਹਨ। ਇਹ ਸੈਸ਼ਨ ਇਸ ਗੱਲ ਦੀ ਪੜਚੋਲ ਕਰਦਾ ਹੈ ਕਿ ਕਿਵੇਂ ਇੱਕ ਆਲ-ਇਨ-ਵਨ ਪਲੇਟਫਾਰਮ ਨੂੰ ਅਪਣਾਉਣਾ ਤੁਹਾਡੀ ਐਪਸੇਕ ਰਣਨੀਤੀ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾ ਸਕਦਾ ਹੈ, ਸੁਰੱਖਿਆ ਅਤੇ ਵਿਕਾਸ ਟੀਮਾਂ ਵਿਚਕਾਰ ਸਹਿਯੋਗ ਵਧਾ ਸਕਦਾ ਹੈ, ਉੱਭਰ ਰਹੇ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਵਿੱਚ ਤੁਹਾਡੀ ਮਦਦ ਕਰ ਸਕਦਾ ਹੈ, ਅਤੇ ਹੋਰ ਬਹੁਤ ਕੁਝ! ਇਸਨੂੰ ਹੁਣੇ ਦੇਖੋ ਅਤੇ ਆਪਣੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਅਤੇ ਸੌਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਰਣਨੀਤੀਆਂ ਪ੍ਰਾਪਤ ਕਰੋ!

ਹੁਣੇ ਸਾਡਾ SafeDev ਗੱਲਬਾਤ ਕੋਡ ਤੋਂ ਰਨਟਾਈਮ ਤੱਕ ਦੇਖੋ। ਬਹੁਤ ਸਾਰੀਆਂ ਟੀਮਾਂ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਵਿੱਚ ਬਹੁਤ ਜ਼ਿਆਦਾ ਨਿਵੇਸ਼ ਕਰਦੀਆਂ ਹਨ, ਫਿਰ ਵੀ ਕਮਜ਼ੋਰੀਆਂ ਅਜੇ ਵੀ ਇਸਨੂੰ ਉਤਪਾਦਨ ਵਿੱਚ ਬਣਾਉਂਦੀਆਂ ਹਨ। ਚੁਣੌਤੀ ਔਜ਼ਾਰਾਂ ਦੀ ਘਾਟ ਨਹੀਂ ਹੈ; ਇਹ ਅਸਲ ਜੋਖਮ ਨੂੰ ਸਮਝਣ ਲਈ ਸੰਦਰਭ ਦੀ ਘਾਟ ਹੈ। ਇਸ ਮਾਹਰ-ਅਗਵਾਈ ਵਾਲੇ ਸੈਸ਼ਨ ਵਿੱਚ, ਅਸੀਂ ਖੋਜ ਕਰਦੇ ਹਾਂ ਕਿ ਆਧੁਨਿਕ ਐਪਸੇਕ ਇੱਕ ਸਿੰਗਲ ਦ੍ਰਿਸ਼ਟੀਕੋਣ 'ਤੇ ਕਿਉਂ ਭਰੋਸਾ ਨਹੀਂ ਕਰ ਸਕਦਾ ਅਤੇ ਕੋਡ-ਪੱਧਰ ਅਤੇ ਰਨਟਾਈਮ ਸੂਝਾਂ ਨੂੰ ਕਿਵੇਂ ਜੋੜਨਾ ਟੀਮਾਂ ਨੂੰ ਜੀਵਨ ਚੱਕਰ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਵਧੇਰੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਖੋਜਣ, ਤਰਜੀਹ ਦੇਣ ਅਤੇ ਸੁਧਾਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਇਹ ਸਮਝਣ ਲਈ ਹੁਣੇ ਦੇਖੋ ਕਿ ਮੌਜੂਦਾ ਪਹੁੰਚ ਕਿੱਥੇ ਘੱਟ ਜਾਂਦੇ ਹਨ ਅਤੇ ਇੱਕ ਵਧੇਰੇ ਸੰਪੂਰਨ, ਸੰਦਰਭ-ਜਾਗਰੂਕ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਕਿਵੇਂ ਬਣਾਈਏ।

ਹੁਣੇ ਸਾਡੀ SafeDev ਗੱਲਬਾਤ ਦੇਖੋ: AI-ਪਾਵਰਡ DevSecOps - ਕਲਾਉਡ ਸਕੇਲ 'ਤੇ ਸੁਰੱਖਿਆ ਨੂੰ ਆਰਕੈਸਟ੍ਰੇਟ ਕਰਨਾ। ਆਧੁਨਿਕ ਵਿਕਾਸ ਵਿੱਚ ਸੁਰੱਖਿਆ ਇੱਕ ਬਾਅਦ ਵਾਲੀ ਸੋਚ ਨਹੀਂ ਹੋ ਸਕਦੀ, ਅਤੇ AI ਸਾਫਟਵੇਅਰ ਨੂੰ ਬਣਾਉਣ, ਸੁਰੱਖਿਅਤ ਕਰਨ ਅਤੇ ਸਕੇਲ ਕਰਨ ਦੇ ਤਰੀਕੇ ਨੂੰ ਮੁੜ ਆਕਾਰ ਦੇ ਰਿਹਾ ਹੈ। ਇਸ ਐਪੀਸੋਡ ਵਿੱਚ, ਮਾਹਰ ਖੋਜ ਕਰਨਗੇ ਕਿ ਪੈਚਿੰਗ ਅਤੇ ਸਕੈਨਿੰਗ ਤੋਂ ਪਰੇ ਕਿਵੇਂ ਜਾਣਾ ਹੈ ਤਾਂ ਜੋ ਪੂਰੇ ਵਿਸ਼ਵ ਵਿੱਚ ਸੱਚਾ ਬੁੱਧੀਮਾਨ ਆਰਕੈਸਟ੍ਰੇਸ਼ਨ ਪ੍ਰਾਪਤ ਕੀਤਾ ਜਾ ਸਕੇ। SDLC. AI-ਸੰਚਾਲਿਤ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਤੋਂ ਲੈ ਕੇ ਬਿਲਟ-ਇਨ ਤੱਕ guardrails in CI/CD ਅਤੇ ਰਨਟਾਈਮ, ਇਹ ਗੱਲਬਾਤ ਇਸ ਗੱਲ 'ਤੇ ਡੂੰਘਾਈ ਨਾਲ ਵਿਚਾਰ ਕਰਦੀ ਹੈ ਕਿ ਸਕੇਲੇਬਲ, ਕਲਾਉਡ-ਨੇਟਿਵ ਐਪਸੇਕ ਅਸਲ ਵਿੱਚ ਕਿਹੋ ਜਿਹਾ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ। ਇਸਨੂੰ ਹੁਣੇ ਦੇਖੋ!

ਸਾਡੀ ਅਗਲੀ SafeDev ਗੱਲਬਾਤ ਲਈ ਹੁਣੇ ਦੇਖੋ ਅਤੇ ਆਪਣੀ DevSecOps ਰਣਨੀਤੀ ਵਿੱਚ ਕ੍ਰਾਂਤੀ ਲਿਆਓ! ਪੜਚੋਲ ਕਰੋ ਕਿ ਕਿਵੇਂ ਕਿਰਿਆਸ਼ੀਲ ਜੋਖਮ ਪ੍ਰਬੰਧਨ ਤੁਹਾਡੀ DevSecOps ਰਣਨੀਤੀ ਨੂੰ ਬਦਲ ਸਕਦਾ ਹੈ ਅਤੇ ਉੱਭਰ ਰਹੇ ਖਤਰਿਆਂ ਦੇ ਵਿਰੁੱਧ ਤੁਹਾਡੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰ ਸਕਦਾ ਹੈ। ਇਹ ਸੈਸ਼ਨ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨੇਤਾਵਾਂ ਅਤੇ ਵਿਕਾਸ ਟੀਮਾਂ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ ਜੋ ਕਮਜ਼ੋਰੀਆਂ ਦੇ ਵਧਦੇ ਗੁੰਝਲਦਾਰ ਦ੍ਰਿਸ਼ ਵਿੱਚ ਅੱਗੇ ਰਹਿਣ ਲਈ ਸਮਰਪਿਤ ਹਨ। ਹੁਣੇ ਐਪੀਸੋਡ 'ਤੇ ਇੱਕ ਨਜ਼ਰ ਮਾਰੋ!
2025 ਦਾ ਪਹਿਲਾ SafeDev ਟਾਕ ਦੇਖੋ ਅਤੇ ਆਪਣੇ Open Source Security ਰਣਨੀਤੀਆਂ! 2024 ਤੋਂ ਮੁੱਖ ਸਬਕਾਂ, ਅਤਿ-ਆਧੁਨਿਕ ਰੱਖਿਆ ਵਿਧੀਆਂ, ਅਤੇ OSS ਸੁਰੱਖਿਆ ਦੇ ਭਵਿੱਖ ਦੀ ਪੜਚੋਲ ਕਰਦੇ ਹੋਏ ਚੋਟੀ ਦੇ ਮਾਹਰਾਂ ਤੋਂ ਸੁਣੋ। ਇਹ ਤੁਹਾਡੇ ਲਈ ਵਿਕਸਤ ਹੋ ਰਹੇ ਖਤਰੇ ਦੇ ਦ੍ਰਿਸ਼ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਅਤੇ ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਲੜੀ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਕਿਰਿਆਸ਼ੀਲ ਰਣਨੀਤੀਆਂ ਸਿੱਖਣ ਦਾ ਮੌਕਾ ਹੈ!

ਸਾਡੀ SafeDev ਗੱਲਬਾਤ ਦੇਖੋ ਅਤੇ ਆਪਣੀ AppSec ਰਣਨੀਤੀ ਨੂੰ ਬਦਲੋ! ਪਤਾ ਲਗਾਓ ਕਿ ਕਿਉਂ ASPM (Application Security Posture Management) ਚੇਤਾਵਨੀ ਥਕਾਵਟ ਨੂੰ ਦੂਰ ਕਰਨ, ਸੁਰੱਖਿਆ ਸੂਝਾਂ ਨੂੰ ਇਕਜੁੱਟ ਕਰਨ ਅਤੇ ਅਸਲ ਜੋਖਮਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਦੀ ਕੁੰਜੀ ਹੈ। ਚੋਟੀ ਦੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਐਪਸੇਕ ਅਤੇ ਡੇਵਸੇਕਓਪਸ ਦੇ ਭਵਿੱਖ ਵਿੱਚ ਡੁਬਕੀ ਲਗਾਉਣਗੇ, ਤੁਹਾਨੂੰ ਅੱਗੇ ਰਹਿਣ ਵਿੱਚ ਮਦਦ ਕਰਨ ਲਈ ਕਾਰਵਾਈਯੋਗ ਰਣਨੀਤੀਆਂ ਸਾਂਝੀਆਂ ਕਰਨਗੇ। ਸੁਰੱਖਿਆ ਵਰਕਫਲੋ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਉਣ ਅਤੇ ਇੱਕ ਸਹਿਜ DevSecOps ਰਣਨੀਤੀ ਬਣਾਉਣ ਬਾਰੇ ਸਿੱਖਣ ਲਈ ਇਸ ਮੌਕੇ ਨੂੰ ਨਾ ਗੁਆਓ। ਇਸਨੂੰ ਹੁਣੇ ਦੇਖੋ!

"Demystifying" ਲਈ ਸਾਡੇ ਨਾਲ ਜੁੜੋ SBOM ਸੁਰੱਖਿਆ," ਜਿੱਥੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਿਰ ਜੈਨੀਫ਼ਰ ਕੌਕਸ, ਸੰਤੋਸ਼ ਕਮਾਨੇ ਅਤੇ ਜੀਸਸ ਕੁਆਡਰਾਡੋ ਦੀ ਮਹੱਤਤਾ ਦਾ ਖੁਲਾਸਾ ਕਰਨਗੇ SBOM ਸਾਫਟਵੇਅਰ ਦੀ ਗੁਣਵੱਤਾ, ਸੁਰੱਖਿਆ, ਅਤੇ ਪਾਲਣਾ ਨੂੰ ਵਧਾਉਣ ਵਿੱਚ। ਇਹ ਵੈਬਿਨਾਰ ਤੁਹਾਡੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਸੁਰੱਖਿਅਤ ਕਰਨ ਬਾਰੇ ਗਿਆਨ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ ਜ਼ਰੂਰੀ ਹੈ। ਜਾਣੋ ਕਿ ਤੁਸੀਂ ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਨੂੰ ਕਿੰਨੀ ਆਸਾਨੀ ਨਾਲ ਸਮਰੱਥ ਬਣਾ ਸਕਦੇ ਹੋ!

ਹੁਣੇ ਸਾਡਾ ਸਾਲ ਦਾ ਆਖਰੀ SafeDev ਟਾਕ ਦੇਖੋ ਅਤੇ ਆਪਣੇ ਪੱਧਰ ਨੂੰ ਉੱਚਾ ਕਰੋ Software Supply Chain Security! 2024 ਦੇ ਮਹੱਤਵਪੂਰਨ ਸਬਕਾਂ 'ਤੇ ਮੁੜ ਵਿਚਾਰ ਕਰਨ, ਨਵੀਨਤਮ ਰੁਝਾਨਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਅਤੇ 2025 ਦੀਆਂ ਚੁਣੌਤੀਆਂ ਲਈ ਤਿਆਰੀ ਕਰਨ ਲਈ ਕਾਰਵਾਈਯੋਗ ਸੂਝਾਂ ਸਾਂਝੀਆਂ ਕਰਨ ਲਈ ਚੋਟੀ ਦੇ ਉਦਯੋਗ ਮਾਹਰਾਂ ਨਾਲ ਜੁੜੋ। ਇਹ ਵੈਬਿਨਾਰ ਸੁਰੱਖਿਆ ਪੇਸ਼ੇਵਰਾਂ ਅਤੇ ਵਿਕਾਸ ਟੀਮਾਂ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ ਜੋ ਨਵੀਨਤਾ ਲਿਆਉਣ ਅਤੇ ਗਤੀਸ਼ੀਲਤਾ ਵਿੱਚ ਅੱਗੇ ਰਹਿਣ ਲਈ ਉਤਸੁਕ ਹਨ। software supply chain security ਦੁਨੀਆ। ਹੁਣੇ ਰਜਿਸਟਰ ਕਰੋ!

ਥੌਟਵਰਕਸ, ਕੋਡੁਰੈਂਸ, ਅਤੇ ਜ਼ਾਇਜੇਨੀ ਮਾਹਰ ਇਸ ਬਾਰੇ ਆਪਣੀ ਸੂਝ ਸਾਂਝੀ ਕਰਨਗੇ Software Supply Chain Security. ਆਪਣੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਨੂੰ ਉੱਚਾ ਚੁੱਕੋ ਅਤੇ ਆਪਣੇ ਕਾਰੋਬਾਰ ਦੀ ਸਾਖ ਅਤੇ ਨਿਰੰਤਰਤਾ ਦੀ ਰੱਖਿਆ ਕਰੋ। ਕੀ ਤੁਸੀਂ ਵਿਕਾਸ ਬਾਰੇ ਜਾਣਨ ਲਈ ਤਿਆਰ ਹੋ Software Supply Chain Security?

Application Security Posture Management (ASPM) ਦਿਨੋ-ਦਿਨ ਖਿੱਚ ਪ੍ਰਾਪਤ ਕਰ ਰਿਹਾ ਹੈ। ਹਾਲਾਂਕਿ, ਇਸਦੀਆਂ ਖਾਸ ਕਾਰਜਕੁਸ਼ਲਤਾਵਾਂ ਹਰ ਕਿਸੇ ਲਈ ਪੂਰੀ ਤਰ੍ਹਾਂ ਸਪੱਸ਼ਟ ਨਹੀਂ ਹੋ ਸਕਦੀਆਂ ਹਨ ਹੁਣੇ ਆਪਣੀ ਜਗ੍ਹਾ ਸੁਰੱਖਿਅਤ ਕਰੋ! ਸਾਡੇ SafeDev ਟਾਕ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਵੋ “ਕੀ ਤੁਹਾਨੂੰ ਲੋੜ ਹੈ ASPM "ਤੁਹਾਡੀ ਜ਼ਿੰਦਗੀ ਵਿੱਚ?" ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਿਰ ਜੇਮਜ਼ ਬਰਥੋਟੀ, ਵਿਲੀਅਮ ਪਾਮ ਅਤੇ ਲੁਈਸ ਗਾਰਸੀਆ ਨਾਲ ਸੰਭਾਵਨਾਵਾਂ ਦੀ ਪੜਚੋਲ ਕਰਨ ਲਈ ASPM ਇੱਕ ਸੰਪੂਰਨ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਹੱਲ ਵਜੋਂ ਅਤੇ ਆਪਣੇ ਸੰਗਠਨ ਨੂੰ ਸਸ਼ਕਤ ਬਣਾਉਂਦੇ ਰਹੋ!

ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਕਿਵੇਂ ਬਦਲਣਾ ਹੈ ਇਹ ਜਾਣਨ ਲਈ ਸਾਡਾ SafeDevTalk ਅਕਤੂਬਰ ਐਡੀਸ਼ਨ ਦੇਖੋ (SCA) ਅਤੇ ਉੱਭਰ ਰਹੇ ਖਤਰਿਆਂ ਤੋਂ ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰੋ।
ਇਹ ਸੈਸ਼ਨ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨੇਤਾਵਾਂ ਅਤੇ ਵਿਕਾਸ ਟੀਮਾਂ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ ਜੋ ਅੱਜ ਦੇ ਓਪਨ-ਸੋਰਸ ਕਮਜ਼ੋਰੀਆਂ ਦੇ ਗੁੰਝਲਦਾਰ ਦ੍ਰਿਸ਼ ਵਿੱਚ ਅੱਗੇ ਰਹਿਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਰਹੇ ਹਨ।

ਦਬਾਅ ਹੇਠ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨਾਂ 'ਤੇ ਸਾਡੀ SafeDev ਗੱਲਬਾਤ ਲਈ ਹੁਣੇ ਦੇਖੋ: 2025 ਨੇ ਸਾਨੂੰ ਮਾਲਵੇਅਰ ਅਤੇ ਏਆਈ ਬਾਰੇ ਕੀ ਸਿਖਾਇਆ, ਅਤੇ ਅੱਗੇ ਕੀ ਆਵੇਗਾ। 2025 ਬਦਲ ਗਿਆ। software supply chain security. ਨਵੇਂ ਹਮਲੇ ਦੇ ਮਕੈਨਿਕਸ (ਏਆਈ-ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ ਮਾਲਵੇਅਰ, ਸਵੈ-ਪ੍ਰਸਾਰ, ਅਤੇ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਵਿਸ਼ਵਾਸ ਦੀ ਦੁਰਵਰਤੋਂ) ਨੇ ਮੌਜੂਦਾ ਬਚਾਅ ਦੀਆਂ ਸੀਮਾਵਾਂ ਨੂੰ ਉਜਾਗਰ ਕੀਤਾ। ਇਸ ਮਾਹਰ-ਅਗਵਾਈ ਵਾਲੇ ਸੈਸ਼ਨ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਵੋ ਤਾਂ ਜੋ ਇਹ ਸਮਝਿਆ ਜਾ ਸਕੇ ਕਿ 2025 ਵਿੱਚ ਅਸਲ ਵਿੱਚ ਕੀ ਬਦਲਿਆ ਹੈ ਅਤੇ ਵਿਕਾਸ ਅਤੇ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ 2026 ਲਈ ਕਿਹੜੇ ਅਨੁਕੂਲ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ। ਹੁਣੇ ਐਪੀਸੋਡ ਦੇਖੋ!

ਸਿਕਿਓਰ ਬਾਰੇ ਇਸ ਵੈਬਿਨਾਰ ਵਿੱਚ ਜ਼ਾਇਗੇਨੀ ਦੇ ਸੀਟੀਓ ਲੁਈਸ ਰੋਡਰਿਗਜ਼ ਅਤੇ ਸੇਲਜ਼ ਸਪੋਰਟ ਮੈਨੇਜਰ ਲੁਈਸ ਮੈਨੂਅਲ ਗਾਰਸੀਆ ਨਾਲ ਸ਼ਾਮਲ ਹੋਵੋ। CI/CD. ਸਾਡੇ ਮਾਹਰਾਂ ਤੋਂ ਸਿੱਖੋ ਕਿ ਆਪਣੀ ਸੁਰੱਖਿਆ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਨ ਲਈ OWASP ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸਾਂ ਨੂੰ ਕਿਵੇਂ ਅਪਣਾਇਆ ਜਾਵੇ CI/CD ਅਤੇ ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਦੀ ਰੱਖਿਆ ਕਰੋ। ਆਪਣੀ CI/CD ਅਤੇ OWASP ਨਾਲ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ। ਉਹ ਵਸਤੂ ਸੂਚੀ ਅਤੇ ਵਿਸ਼ਲੇਸ਼ਣ ਬਾਰੇ ਗੱਲ ਕਰਨਗੇ, CI/CD ਜੋਖਮ, ਖੋਜ ਅਤੇ ਰੋਕਥਾਮ ਹੋਰ ਬਹੁਤ ਸਾਰੀਆਂ ਚੀਜ਼ਾਂ ਦੇ ਨਾਲ!

SafeDevTalks ਦੇ ਚੌਥੇ ਐਡੀਸ਼ਨ ਵਿੱਚ ਪ੍ਰਮੁੱਖ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਿਰ ਡੇਰੇਕ ਫਿਸ਼ਰ, ਅਭਿਲਾਸ਼ਾ ਸਿਨਹਾ ਅਤੇ ਲੁਈਸ ਰੌਡਰਿਗਜ਼ ਸ਼ਾਮਲ ਹਨ। ਇਹ ਐਪੀਸੋਡ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਵਿੱਚ ਤੀਜੀ-ਧਿਰ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਹਿੱਸਿਆਂ 'ਤੇ ਨਿਰਭਰਤਾ ਦੇ ਮਹੱਤਵਪੂਰਨ ਵਿਸ਼ੇ 'ਤੇ ਡੂੰਘਾਈ ਨਾਲ ਚਰਚਾ ਕਰੇਗਾ, ਲੁਕੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਉੱਭਰ ਰਹੇ ਖਤਰਿਆਂ ਦਾ ਖੁਲਾਸਾ ਕਰੇਗਾ। ਲੁਕੀਆਂ ਕਮਜ਼ੋਰੀਆਂ, ਫੈਲ ਰਹੇ ਖਤਰਿਆਂ, ਅਸਲ ਦੁਨੀਆ ਦੀਆਂ ਉਲੰਘਣਾਵਾਂ ਅਤੇ ਹੋਰ ਬਹੁਤ ਕੁਝ ਬਾਰੇ ਹੋਰ ਜਾਣਨ ਲਈ ਸਾਡੇ ਨਾਲ ਜੁੜੋ!

ਸਾਡੇ ਆਉਣ ਵਾਲੇ SafeDev ਟਾਕ ਐਪੀਸੋਡ ਲਈ ਹੁਣੇ ਦੇਖੋ: ਬੇਅੰਤ ਕਮਜ਼ੋਰੀਆਂ। ਚੁਸਤ ਬਚਾਅ! ਕਮਜ਼ੋਰੀਆਂ ਪ੍ਰਬੰਧਨ ਵਿਕਸਤ ਹੋ ਰਿਹਾ ਹੈ, ਅਤੇ ਰਵਾਇਤੀ ਸਾਧਨ ਹੁਣ ਕਾਫ਼ੀ ਨਹੀਂ ਰਹੇ। ਆਧੁਨਿਕ ਖਤਰੇ ਕਿਵੇਂ ਚੁਸਤ ਜੋਖਮ ਮਾਡਲਾਂ, ਅਸਲ-ਸਮੇਂ ਦੀ ਤਰਜੀਹ, ਅਤੇ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਇੱਕ ਨਵੇਂ ਪਹੁੰਚ ਦੀ ਮੰਗ ਕਰਦੇ ਹਨ, ਇਹ ਪਤਾ ਲਗਾਉਣ ਲਈ ਸਾਡੇ ਨਾਲ ਜੁੜੋ। ਆਪਣੀ AppSec ਰਣਨੀਤੀ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਨ ਅਤੇ ਅੱਜ ਦੇ ਗਤੀਸ਼ੀਲ ਜੋਖਮ ਲੈਂਡਸਕੇਪ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਲਈ ਮਾਹਰ ਸੂਝ ਨਾਲ ਭਰੇ ਇਸ ਸੈਸ਼ਨ ਨੂੰ ਯਾਦ ਨਾ ਕਰੋ!

ਦੇ ਇਸ ਦੂਜੇ ਐਪੀਸੋਡ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਵੋ CI/CD ਜ਼ੀਗੇਨੀ ਦੇ ਸੀਟੀਓ ਅਤੇ ਸਹਿ-ਸੰਸਥਾਪਕ ਲੁਈਸ ਰੋਡਰਿਗਜ਼ ਅਤੇ ਸੇਲਜ਼ ਸਪੋਰਟ ਮੈਨੇਜਰ ਲੁਈਸ ਮੈਨੂਅਲ ਗਾਰਸੀਆ ਦੀ ਵਿਸ਼ੇਸ਼ਤਾ ਵਾਲੇ ਵੈਬਿਨਾਰ। ਇਸ ਸੈਸ਼ਨ ਵਿੱਚ, ਅਸੀਂ "ਨੀਲੀ ਟੀਮ" ਦੇ ਦ੍ਰਿਸ਼ਟੀਕੋਣ ਦੀ ਪੜਚੋਲ ਕਰਾਂਗੇ CI/CD ਸੁਰੱਖਿਆ, ਸੰਗਠਨ ਆਪਣੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਨੂੰ ਵਧਾਉਣ ਲਈ ਚੁੱਕੇ ਜਾ ਸਕਣ ਵਾਲੇ ਕਾਰਵਾਈਯੋਗ ਕਦਮਾਂ ਦੀ ਡੂੰਘਾਈ ਨਾਲ ਜਾਂਚ ਕਰ ਰਹੇ ਹਨ...

ਇਸ ਤੇਜ਼ੀ ਨਾਲ ਵਿਕਸਤ ਹੋ ਰਹੇ ਡਿਜੀਟਲ ਦ੍ਰਿਸ਼ ਵਿੱਚ, ਤੁਹਾਡੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਦੀ ਸੁਰੱਖਿਆ ਪਹਿਲਾਂ ਨਾਲੋਂ ਕਿਤੇ ਜ਼ਿਆਦਾ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਜਿਵੇਂ-ਜਿਵੇਂ ਨਵੇਂ ਹਮਲੇ ਦੀਆਂ ਰਣਨੀਤੀਆਂ ਉਭਰ ਰਹੀਆਂ ਹਨ, ਇਸ ਲਈ ਅੱਗੇ ਰਹਿਣਾ ਅਤੇ ਨਵੀਨਤਮ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀਆਂ ਨਾਲ ਆਪਣੇ ਆਪ ਨੂੰ ਲੈਸ ਕਰਨਾ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ। ਇਸ ਵੈਬਿਨਾਰ ਵਿੱਚ, ਲੁਈਸ ਰੌਡਰਿਗਜ਼ ਤੁਹਾਨੂੰ ਮਾਰਗਦਰਸ਼ਨ ਕਰਨਗੇ...

ਸਾਡੇ ਅਗਲੇ ਵੈਬਿਨਾਰ ਲਈ ਹੁਣੇ ਦੇਖੋ: AI ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਆਟੋਮੇਸ਼ਨ! ਐਪਸੈਕ ਟੀਮਾਂ ਅਲਰਟ ਨਾਲ ਭਰੀਆਂ ਹੋਈਆਂ ਹਨ; ਹੁਣ ਆਟੋਮੇਟ ਕਰਨ ਦਾ ਸਮਾਂ ਆ ਗਿਆ ਹੈ। ਇਸ ਹੈਂਡਸ-ਆਨ ਸੈਸ਼ਨ ਵਿੱਚ, ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ ਆਟੋ-ਰੀਮੀਡੀਏਸ਼ਨ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ ਮੈਨੂਅਲ ਟ੍ਰਾਈਏਜ ਨੂੰ ਕਿਵੇਂ ਖਤਮ ਕਰਨਾ ਹੈ ਅਤੇ ਅਲਰਟ ਤੋਂ ਫਿਕਸ ਤੱਕ ਸਕਿੰਟਾਂ ਵਿੱਚ ਕਿਵੇਂ ਜਾਣਾ ਹੈ ਬਾਰੇ ਜਾਣੋ। ਝੂਠੇ ਸਕਾਰਾਤਮਕ ਨੂੰ ਕਿਵੇਂ ਕੱਟਣਾ ਹੈ, ਅਸਲ ਜੋਖਮਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣਾ ਹੈ, ਅਤੇ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਲਾਗੂ ਕਰਨਾ ਹੈ ਅਤੇ ਦੇਖੋ ਕਿ ਆਟੋ-ਰੀਮੀਡੀਏਸ਼ਨ ਨੂੰ ਕਿਵੇਂ ਏਕੀਕ੍ਰਿਤ ਕਰਨਾ ਹੈ CI/CD pipelineਸਮਾਰਟ ਨਾਲ guardrails (ਹੋਰ ਬਹੁਤ ਸਾਰੀਆਂ ਚੀਜ਼ਾਂ ਦੇ ਨਾਲ)। ਅੱਜ ਹੀ ਦੇਖੋ!

ਸਾਡੇ SafeDev ਟਾਕ ਲਈ ਹੁਣੇ ਦੇਖੋ: ਡਿਫਾਲਟ ਤੌਰ 'ਤੇ ਸੁਰੱਖਿਅਤ: ਆਟੋ-ਰਿਮੀਡੀਏਸ਼ਨ ਐਪਸੇਕ ਨੂੰ ਕਿਵੇਂ ਮੁੜ ਆਕਾਰ ਦੇ ਰਿਹਾ ਹੈ? "ਡਿਫਾਲਟ ਤੌਰ 'ਤੇ ਸੁਰੱਖਿਅਤ" ਹੁਣ ਵਿਕਲਪਿਕ ਨਹੀਂ ਹੈ; ਇਹ ਨਵੀਂ ਬੇਸਲਾਈਨ ਹੈ। AI-ਉਤਪੰਨ ਕੋਡ, ਏਮਬੈਡਡ AI ਕੰਪੋਨੈਂਟਸ, ਅਤੇ ਬਿਜਲੀ-ਤੇਜ਼ ਵਿਕਾਸ ਚੱਕਰਾਂ ਦੇ ਨਾਲ, ਰਵਾਇਤੀ ਸੁਰੱਖਿਆ ਗੇਟ ਘੱਟ ਰਹੇ ਹਨ। ਜਵਾਬ? ਕਿਰਿਆਸ਼ੀਲ ਰੱਖਿਆ ਅਤੇ ਵਿਹਾਰਕ ਆਟੋ-ਰਿਮੀਡੀਏਸ਼ਨ ਜੋ ਡਿਵੈਲਪਰਾਂ ਦੇ ਰਹਿਣ ਦੀ ਜਗ੍ਹਾ ਕੰਮ ਕਰਦਾ ਹੈ। ਹੁਣੇ ਦੇਖੋ ਅਤੇ ਆਧੁਨਿਕ AppSec ਵਿੱਚ ਅਗਲਾ ਕਦਮ ਚੁੱਕੋ!

"ਸਾਫਟਵੇਅਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਨਵੀਂ ਚੁਣੌਤੀ: ਸਪਲਾਈ ਚੇਨ ਹਮਲਿਆਂ ਵਿੱਚ ਨਾ ਪੈਣ 'ਤੇ ਡੀਵੋਪਸ ਨੂੰ ਕਿਵੇਂ ਚੱਲਦਾ ਰੱਖਣਾ ਹੈ" ਵਿਸ਼ੇ 'ਤੇ ਨਿਊਕੋ ਦੇ ਦ ਸਾਈਬਰ ਸਿਕਿਓਰਿਟੀ ਮੈਟਰਸ ਪੋਡਕਾਸਟ ਐਪੀਸੋਡ ਨੂੰ ਜ਼ਾਇਜੇਨੀ ਦੇ ਸੀਟੀਓ ਲੁਈਸ ਰੌਡਰਿਗਜ਼ ਨਾਲ ਸੁਣੋ, ਅਤੇ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਦੀਆਂ ਬਦਲਦੀਆਂ ਚੁਣੌਤੀਆਂ ਦੀ ਪੜਚੋਲ ਕਰੋ।

ਸਾਡਾ SafeDev ਟਾਕ ਦੇਖੋ: AI Unleashed: Navigating Emerging Threats and Defense in Application Security। ਜਿਵੇਂ ਕਿ AI ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨੂੰ ਬਦਲਦਾ ਹੈ, ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ 'ਤੇ ਇਸਦਾ ਪ੍ਰਭਾਵ ਸ਼ਕਤੀਸ਼ਾਲੀ ਅਤੇ ਸੂਖਮ ਦੋਵੇਂ ਤਰ੍ਹਾਂ ਦਾ ਹੁੰਦਾ ਹੈ। ਪੌਲੀਮੋਰਫਿਕ ਮਾਲਵੇਅਰ ਤੋਂ ਲੈ ਕੇ ਮਾਡਲ ਟੈਂਪਰਿੰਗ ਅਤੇ ਪ੍ਰੋਂਪਟ ਇੰਜੈਕਸ਼ਨ ਤੱਕ, ਹਮਲਾਵਰ ਸਮਾਰਟ ਹਮਲਿਆਂ ਨੂੰ ਤਿਆਰ ਕਰਨ ਲਈ AI ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੇ ਹਨ, ਅਤੇ ਡਿਫੈਂਡਰ ਉਹਨਾਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਖੋਜਣ ਅਤੇ ਘਟਾਉਣ ਲਈ AI ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੇ ਹਨ। ਸਮੀਕਰਨ ਦੇ ਦੋਵਾਂ ਪਾਸਿਆਂ ਨੂੰ ਸਮਝਣ ਲਈ ਇਸਨੂੰ ਦੇਖੋ ਅਤੇ ਸਿੱਖੋ ਕਿ ਆਪਣੇ AppSec ਪ੍ਰੋਗਰਾਮ ਨੂੰ AI-ਤਿਆਰ ਕਿਵੇਂ ਬਣਾਉਣਾ ਹੈ।
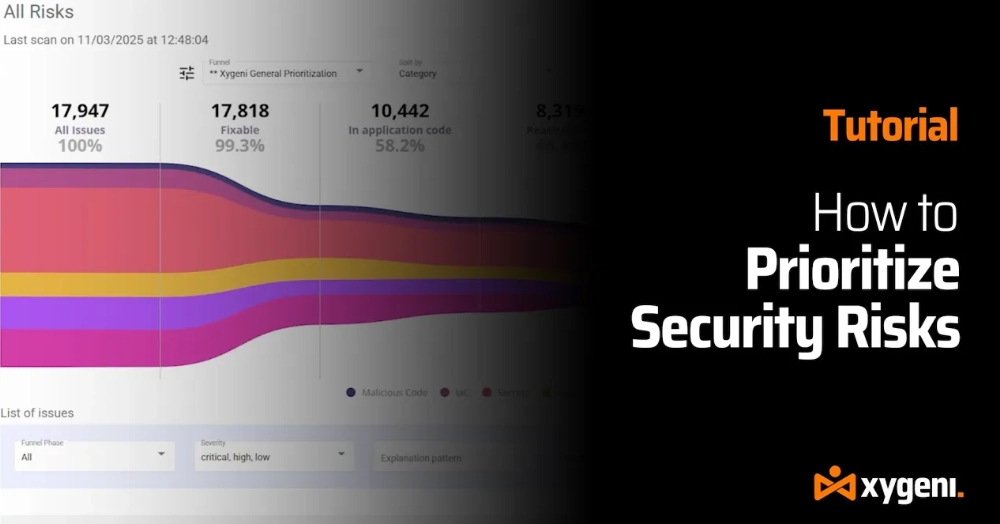
ਕੀ ਤੁਸੀਂ ਬੇਅੰਤ ਸੁਰੱਖਿਆ ਚੇਤਾਵਨੀਆਂ ਤੋਂ ਥੱਕ ਗਏ ਹੋ? ਆਓ ਠੀਕ ਕਰੀਏ ਕਿ ਅਸਲ ਵਿੱਚ ਕੀ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ। ਜੇਕਰ ਤੁਸੀਂ ਕਮਜ਼ੋਰੀਆਂ ਦੇ ਹੜ੍ਹ ਵਿੱਚ ਦੱਬੇ ਹੋਏ ਹੋ, ਤਾਂ ਤੁਸੀਂ ਇਕੱਲੇ ਨਹੀਂ ਹੋ। ਇਸ ਕਦਮ-ਦਰ-ਕਦਮ ਟਿਊਟੋਰਿਅਲ ਵਿੱਚ, ਅਸੀਂ ਤੁਹਾਨੂੰ ਦਿਖਾਵਾਂਗੇ ਕਿ ਕਿਵੇਂ Xygeni Funnels DevOps ਅਤੇ AppSec ਟੀਮਾਂ ਨੂੰ ਸ਼ੋਰ ਨੂੰ ਕੱਟਣ ਅਤੇ ਅਸਲ ਖਤਰਿਆਂ ਨੂੰ ਦੂਰ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ — ਤਾਂ ਜੋ ਤੁਸੀਂ ਆਪਣੇ ਕੋਡ ਦੀ ਰੱਖਿਆ ਕਰ ਸਕੋ, pipelines, ਅਤੇ ਕਾਰੋਬਾਰੀ-ਨਾਜ਼ੁਕ ਪ੍ਰਣਾਲੀਆਂ ਨੂੰ ਵਧੇਰੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ।

ਐਪਸੇਕ ਟੀਮਾਂ ਦਬਾਅ ਹੇਠ ਹਨ। ਚੇਤਾਵਨੀਆਂ ਦੀ ਮਾਤਰਾ ਵਧ ਰਹੀ ਹੈ, ਵਿਕਾਸ ਦੀ ਗਤੀ ਵਧਦੀ ਰਹਿੰਦੀ ਹੈ, ਅਤੇ ਮੈਨੂਅਲ ਟ੍ਰਾਈਏਜ ਹੁਣ ਜਾਰੀ ਨਹੀਂ ਰਹਿ ਸਕਦੀ। ਰਵਾਇਤੀ ਸੁਰੱਖਿਆ ਪਹੁੰਚ ਆਪਣੀਆਂ ਸੀਮਾਵਾਂ ਦਿਖਾ ਰਹੇ ਹਨ। ਇਸ ਮਾਹਰ-ਅਗਵਾਈ ਵਾਲੇ, ਹੱਥੀਂ ਸੈਸ਼ਨ ਵਿੱਚ, ਤੁਸੀਂ ਦੇਖੋਗੇ ਕਿ ਕਿਵੇਂ AI-ਸੰਚਾਲਿਤ ਐਪਸੇਕ ਆਟੋਮੇਸ਼ਨ ਟੀਮਾਂ ਨੂੰ ਚੇਤਾਵਨੀ ਥਕਾਵਟ ਤੋਂ ਪਰੇ ਜਾਣ ਅਤੇ ਸੁਰੱਖਿਆ ਖੋਜਾਂ ਨੂੰ ਭਰੋਸੇਯੋਗ, ਸਵੈਚਾਲਿਤ ਫਿਕਸ ਵਿੱਚ ਬਦਲਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਜਾਣੋ ਕਿ ਆਧੁਨਿਕ ਐਪਸੇਕ ਵਿੱਚ ਕੀ ਬਦਲਣ ਦੀ ਲੋੜ ਹੈ ਅਤੇ ਵਿਕਾਸ ਅਤੇ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਹਰ commit ਅਤੇ pull request ਡਿਲੀਵਰੀ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ। ਮੰਗ 'ਤੇ ਵੈਬਿਨਾਰ ਦੇਖੋ ਅਤੇ ਦੇਖੋ ਕਿ ਕਿਵੇਂ AI-ਸੰਚਾਲਿਤ ਆਟੋਮੇਸ਼ਨ ਅਭਿਆਸ ਵਿੱਚ AppSec ਨੂੰ ਮੁੜ ਆਕਾਰ ਦੇ ਰਿਹਾ ਹੈ।

ਸਾਡਾ ਬਲੈਕ ਹੈਟ ਯੂਰਪ ਸੈਸ਼ਨ ਦੇਖੋ: ਦ ਨਿਊ ਐਪਸੇਕ ਰਿਐਲਿਟੀ: ਏਆਈ-ਡਰਾਈਵਨ ਡਿਵੈਲਪਮੈਂਟ, ਮਾਲਵੇਅਰ, ਅਤੇ ਮਾਡਰਨ ਸਾਫਟਵੇਅਰ ਰਿਸਕ। ਜਿਵੇਂ ਕਿ ਏਆਈ ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਨੂੰ ਤੇਜ਼ ਕਰਦਾ ਹੈ, ਇਹ ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਨੂੰ ਵੀ ਮੁੜ ਆਕਾਰ ਦਿੰਦਾ ਹੈ। ਓਪਨ-ਸੋਰਸ ਮਾਲਵੇਅਰ ਅਤੇ ਸਪਲਾਈ-ਚੇਨ ਸਮਝੌਤੇ ਤੋਂ ਲੈ ਕੇ ਏਆਈ-ਜਨਰੇਟ ਕੀਤੇ ਕੋਡ ਖਾਮੀਆਂ ਤੱਕ, ਇਹ ਗੱਲਬਾਤ ਇਸ ਗੱਲ ਦੀ ਪੜਚੋਲ ਕਰਦੀ ਹੈ ਕਿ ਆਧੁਨਿਕ ਐਪਸੇਕ ਜੋਖਮ ਕਿਵੇਂ ਉਭਰਦੇ ਹਨ, ਅਤੇ ਏਆਈ-ਡਰਾਇਵਡ ਦੁਨੀਆ ਵਿੱਚ ਅੱਗੇ ਰਹਿਣ ਲਈ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਕੀ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ।

ਵਿੱਤੀ ਨਿਯਮਾਂ ਦੇ ਲਗਾਤਾਰ ਵਿਕਸਤ ਹੋ ਰਹੇ ਦ੍ਰਿਸ਼ ਵਿੱਚ ਅੱਗੇ ਰਹਿਣ ਲਈ ਅਤੇ ਇਸ ਵਿੱਚ ਮੁਹਾਰਤ ਹਾਸਲ ਕਰਨ ਲਈ DORA 'ਤੇ ਸਾਡੇ ਓਪਨਿੰਗ ਸੀਜ਼ਨ ਦੇ SafeDev ਟਾਕ ਐਪੀਸੋਡ ਨੂੰ ਹੁਣੇ ਦੇਖੋ। ਇਹ ਵੈਬਿਨਾਰ ਵਿਸ਼ੇਸ਼ ਤੌਰ 'ਤੇ ਵਿੱਤੀ ਸੰਸਥਾਵਾਂ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ ਅਤੇ ਤੁਹਾਨੂੰ ਸੰਚਾਲਨ ਸੁਰੱਖਿਆ ਅਤੇ ਪਾਲਣਾ 'ਤੇ DORA ਦੇ ਪ੍ਰਭਾਵ ਨੂੰ ਨੈਵੀਗੇਟ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰੇਗਾ। ਤੁਸੀਂ ਕਾਰਵਾਈਯੋਗ ਰਣਨੀਤੀਆਂ ਅਤੇ ਮਾਹਰ ਸੂਝ ਪ੍ਰਾਪਤ ਕਰੋਗੇ, ਜਿਸ ਨਾਲ ਤੁਸੀਂ ਭਵਿੱਖ ਲਈ ਬਿਹਤਰ ਢੰਗ ਨਾਲ ਤਿਆਰ ਹੋਵੋਗੇ!
ਸਾਡੇ CTO ਲੁਈਸ ਰੌਡਰਿਗਜ਼ ਦੀ ਵਿਸ਼ੇਸ਼ਤਾ ਵਾਲੇ ਸਿਕਿਓਰ ਸਾਈਬਰ ਕਨੈਕਟ ਪੋਡਕਾਸਟ ਐਪੀਸੋਡ 'ਤੇ ਇੱਕ ਨਜ਼ਰ ਮਾਰੋ। 15+ ਸਾਲਾਂ ਦੇ ਤਜ਼ਰਬੇ ਦੇ ਨਾਲ, ਲੁਈਸ ਖਤਰਨਾਕ ਕੋਡ ਦਾ ਪਤਾ ਲਗਾਉਣ, ਤੀਜੀ-ਧਿਰ ਦੇ ਹਿੱਸਿਆਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ, ਅਤੇ ਭਵਿੱਖ-ਪ੍ਰੂਫਿੰਗ ਐਪਸੇਕ ਰਣਨੀਤੀਆਂ ਬਾਰੇ ਮਾਹਰ ਸੂਝਾਂ ਸਾਂਝੀਆਂ ਕਰਦਾ ਹੈ। ਸੋਲਰਵਿੰਡਸ ਦੇ ਨਤੀਜੇ ਤੋਂ ਲੈ ਕੇ ਨਵੀਨਤਮ SSH ਬੈਕਡੋਰ ਘਟਨਾ ਤੱਕ, ਇਹ ਐਪੀਸੋਡ ਅਸਲ-ਸੰਸਾਰ ਦੇ ਖਤਰਿਆਂ ਅਤੇ ਵਿਹਾਰਕ ਰੱਖਿਆ ਰਣਨੀਤੀਆਂ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ। ਸਿੱਖੋ ਕਿ ਆਪਣੇ SDLC, ਸਪਲਾਈ ਚੇਨ ਜੋਖਮ ਨੂੰ ਘਟਾਓ, ਅਤੇ ਸਾਈਬਰ ਖਤਰਿਆਂ ਦੇ ਵਿਕਾਸ ਤੋਂ ਅੱਗੇ ਰਹੋ।

ਓਪਨ-ਸੋਰਸ ਸੌਫਟਵੇਅਰ (OSS) ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਨ ਵਾਲੇ ਨਵੀਨਤਮ ਮਾਲਵੇਅਰ ਖਤਰਿਆਂ ਦੀ ਪੜਚੋਲ ਕਰਨ ਲਈ ਸਾਡੇ ਵੈਬਿਨਾਰ "ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਡਿਟੈਕਸ਼ਨ ਇਨ ਓਪਨ ਸੋਰਸ" ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਵੋ। ਜਿਵੇਂ-ਜਿਵੇਂ OSS ਨੂੰ ਅਪਣਾਇਆ ਜਾਂਦਾ ਹੈ, ਖਤਰਿਆਂ ਦੀ ਮਾਤਰਾ ਅਤੇ ਗੁੰਝਲਤਾ ਵੀ ਵਧਦੀ ਹੈ, ਜੋ ਡਿਵੈਲਪਰਾਂ ਅਤੇ ਸੰਗਠਨਾਂ ਲਈ ਨਵੀਆਂ ਚੁਣੌਤੀਆਂ ਪੇਸ਼ ਕਰਦੀ ਹੈ। ਇਹ ਸੂਝਵਾਨ ਸੈਸ਼ਨ ਨਵੀਨਤਮ ਰੁਝਾਨਾਂ, ਉੱਭਰ ਰਹੇ ਖਤਰਿਆਂ ਅਤੇ ਤੁਹਾਡੀਆਂ OSS ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਖਤਰਨਾਕ ਹਮਲਿਆਂ ਤੋਂ ਬਚਾਉਣ ਲਈ ਉੱਨਤ ਰਣਨੀਤੀਆਂ ਦਾ ਪਰਦਾਫਾਸ਼ ਕਰੇਗਾ। ਸਾਡੇ ਨਾਲ ਜੁੜੋ!

ਕੀ ਤੁਸੀਂ ਬਲੈਕ ਹੈਟ 'ਤੇ ਸਾਨੂੰ ਯਾਦ ਕੀਤਾ? AI ਸਾਈਬਰ ਸੁਰੱਖਿਆ, ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਆਟੋਮੇਸ਼ਨ, ਅਤੇ ਆਟੋਫਿਕਸ 'ਤੇ ਸਾਡੇ 20-ਮਿੰਟ ਦੇ ਸੈਸ਼ਨ ਦਾ ਵਿਸ਼ੇਸ਼ ਰੀਪਲੇਅ ਦੇਖੋ। ਦੇਖੋ ਕਿ ਕਿਵੇਂ ਅਲਰਟ ਸ਼ੋਰ ਨੂੰ ਘਟਾਉਣਾ ਹੈ, ਸੁਰੱਖਿਅਤ PRs ਨਾਲ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਆਪਣੇ ਆਪ ਠੀਕ ਕਰਨਾ ਹੈ, ਅਤੇ AppSec ਆਟੋਮੇਸ਼ਨ ਨੂੰ ਸਿੱਧਾ ਤੁਹਾਡੇ ਵਿੱਚ ਕਿਵੇਂ ਲਿਆਉਣਾ ਹੈ। pipeline (ਹੋਰ ਬਹੁਤ ਸਾਰੀਆਂ ਦਿਲਚਸਪ ਚੀਜ਼ਾਂ ਦੇ ਨਾਲ)। ਮੰਗ 'ਤੇ ਸੈਸ਼ਨ ਦੇਖੋ!

ਦੇਖੋ ਅਤੇ ਡੂੰਘਾਈ ਨਾਲ ਪੜ੍ਹੋ: ਡਾਟਾ ਉਲੰਘਣਾਵਾਂ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਵੱਧ ਰਹੀ ਗਿਣਤੀ ਦੇ ਮੱਦੇਨਜ਼ਰ ਸੁਰੱਖਿਅਤ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਤੁਰੰਤ ਲੋੜ; ਸੁਰੱਖਿਅਤ, ਸਕੇਲੇਬਲ ਸੌਫਟਵੇਅਰ ਬਣਾਉਣ ਦੀਆਂ ਮੌਜੂਦਾ ਚੁਣੌਤੀਆਂ, ਜਿਸ ਵਿੱਚ ਸਾਈਲਡ ਵਰਕਸਟ੍ਰੀਮ, ਰਿਮੋਟ ਟੀਮਾਂ ਵਿਚਕਾਰ ਸੰਚਾਰ ਪਾੜੇ, ਅਤੇ ਓਪਨ-ਸੋਰਸ ਸੌਫਟਵੇਅਰ (OSS) ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਨ ਨਾਲ ਜੁੜੇ ਜੋਖਮ ਸ਼ਾਮਲ ਹਨ; ਅਤੇ ਹੋਰ ਬਹੁਤ ਕੁਝ। ਸ਼ੋਰ ਨੂੰ ਕਿਵੇਂ ਘਟਾਉਣਾ ਹੈ ਅਤੇ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਖਤਰਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨਾ ਹੈ ਬਾਰੇ ਜਾਣੋ। ਇਸ ਨੂੰ ਗੁਆ ਨਾਓ!
ਤੁਸੀਂ ਸੈਨ ਫ੍ਰੈਨ ਵਿੱਚ RSA ਕਾਨਫਰੰਸ 2024 ਵਿੱਚ ਸ਼ਾਮਲ ਨਹੀਂ ਹੋ ਸਕੇ।cisco? ਕੋਈ ਗੱਲ ਨਹੀਂ! ਸਾਡਾ ਵਿਸ਼ੇਸ਼ ਵੈਬਿਨਾਰ ਦੇਖੋ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਕੁਝ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਰੁਝਾਨਾਂ ਤੋਂ ਅੱਗੇ ਵਧੋ, ਜਿਸ ਵਿੱਚ ਬਦਲਾਅ ਹਨ CISਸਾਈਬਰ-ਰੱਖਿਆ ਦੇ ਅਤਿ-ਆਧੁਨਿਕ ਵਿਕਾਸ ਦੀ ਅਗਵਾਈ ਕਰਨ ਵਾਲੀਆਂ ਭੂਮਿਕਾਵਾਂ - ਇਹ ਸਭ ਤੁਹਾਡੇ ਡੈਸਕ 'ਤੇ ਹਨ। ਇਸ ਵੈਬਿਨਾਰ ਵਿੱਚ, ਤੁਸੀਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੁਨੀਆ ਦੁਆਰਾ ਪੇਸ਼ ਕੀਤੀਆਂ ਜਾਣ ਵਾਲੀਆਂ ਸਭ ਤੋਂ ਅੱਪਡੇਟ ਕੀਤੀਆਂ ਸੂਝਾਂ ਅਤੇ ਰਣਨੀਤੀਆਂ ਵਿੱਚ ਡੂੰਘਾਈ ਨਾਲ ਡੁੱਬੋਗੇ!
ਹੁਣੇ ਸਾਡਾ ਵੈਬਿਨਾਰ ਦੇਖੋ AI-ਜਨਰੇਟਿਡ ਕੋਡ ਨੂੰ ਸ਼ਿਪ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਅਤ ਕਰਨਾ। ਫਰੰਟੀਅਰ ਕੋਡਿੰਗ ਮਾਡਲ ਅਜੇ ਵੀ 6% ਤੱਕ ਆਉਟਪੁੱਟ ਵਿੱਚ ਨਕਲੀ ਪੈਕੇਜ ਨਾਮਾਂ ਨੂੰ ਭਰਮਾਉਂਦੇ ਹਨ, ਅਤੇ ਸ਼ਾਈ-ਹੁਲੁਡ ਵਰਗੇ ਅਸਲ ਹਮਲੇ ਦਰਸਾਉਂਦੇ ਹਨ ਕਿ ਇੱਕ ਜ਼ਹਿਰੀਲਾ ਪੈਕੇਜ GitHub, ਕਲਾਉਡ, ਅਤੇ CI/CD. AI ਏਜੰਟ ਹੁਣ ਫਾਈਲਾਂ, ਟਰਮੀਨਲਾਂ, ਅਤੇ pipelines ਸਿੱਧੇ, ਅਕਸਰ ਕਿਸੇ ਵੀ ਸੁਰੱਖਿਆ ਜਾਂਚ ਦੇ ਚੱਲਣ ਤੋਂ ਪਹਿਲਾਂ। ਇਸ ਸੈਸ਼ਨ ਵਿੱਚ, ਜੋ ਕਿ ਨਿੰਬਸ ਕੰਪਿਊਟ ਦੁਆਰਾ Xygeni ਦੇ ਸਹਿਯੋਗ ਨਾਲ ਆਯੋਜਿਤ ਕੀਤਾ ਗਿਆ ਹੈ, ਅਸੀਂ ਖੋਜ ਕਰਦੇ ਹਾਂ ਕਿ CI-ਸਿਰਫ਼ ਸੁਰੱਖਿਆ ਹੁਣ ਕਾਫ਼ੀ ਕਿਉਂ ਨਹੀਂ ਹੈ ਅਤੇ IDE ਵਿੱਚ ਖੋਜ ਨੂੰ ਕਿਵੇਂ ਮੂਵ ਕਰਨਾ ਟੀਮਾਂ ਨੂੰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਜੋਖਮ ਨੂੰ ਫੜਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।

ਹੁਣੇ ਸਾਡਾ ਵੈਬਿਨਾਰ ਵਾਈਬ ਕੋਡਿੰਗ ਵਿਦਾਊਟ ਰਿਗਰੇਟ ਦੇਖੋ। AI ਸਾਫਟਵੇਅਰ ਬਣਾਉਣ ਦੇ ਤਰੀਕੇ ਨੂੰ ਬਦਲ ਰਿਹਾ ਹੈ, ਕੋਪਾਇਲਟ ਅਤੇ AI ਏਜੰਟ ਉਤਪਾਦਨ ਕੋਡ ਦਾ ਵੱਧਦਾ ਹਿੱਸਾ ਤਿਆਰ ਕਰ ਰਹੇ ਹਨ। ਇਸ ਸੈਸ਼ਨ ਵਿੱਚ, ਤੁਸੀਂ ਦੇਖੋਗੇ ਕਿ ਰੀਅਲ-ਟਾਈਮ ਕਮਜ਼ੋਰੀ ਖੋਜ ਦੇ ਨਾਲ, IDE ਵਿੱਚ ਸਿੱਧੇ AI-ਤਿਆਰ ਕੀਤੇ ਕੋਡ ਨੂੰ ਕਿਵੇਂ ਸੁਰੱਖਿਅਤ ਕਰਨਾ ਹੈ, guardrails ਸਹਿ-ਪਾਇਲਟ, ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ-ਅਧਾਰਤ ਤਰਜੀਹ ਲਈ। ਖੋਜੋ ਕਿ ਕਿਵੇਂ AI-ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ ਉਪਚਾਰ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਕੁਸ਼ਲਤਾ ਨਾਲ ਹੱਲ ਕਰਨ ਅਤੇ ਕੰਟਰੋਲ ਗੁਆਏ ਬਿਨਾਂ ਸੁਰੱਖਿਅਤ, AI-ਸੰਚਾਲਿਤ ਸੌਫਟਵੇਅਰ ਬਣਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਸੁਰੱਖਿਅਤ, AI-ਸੰਚਾਲਿਤ ਸੌਫਟਵੇਅਰ ਕਿਵੇਂ ਬਣਾਉਣਾ ਹੈ ਇਹ ਸਿੱਖਣ ਲਈ ਇਸਨੂੰ ਹੁਣੇ ਦੇਖੋ।