ਜ਼ਾਇਗੇਨੀ SCA

ਓਪਨ-ਸੋਰਸ ਜੋਖਮ ਨੂੰ ਘੱਟ ਤੋਂ ਘੱਟ ਕਰੋ ਅਤੇ ਆਪਣੀ ਐਪਲੀਕੇਸ਼ਨ ਨੂੰ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਤੋਂ ਸੁਰੱਖਿਅਤ ਰੱਖੋ।

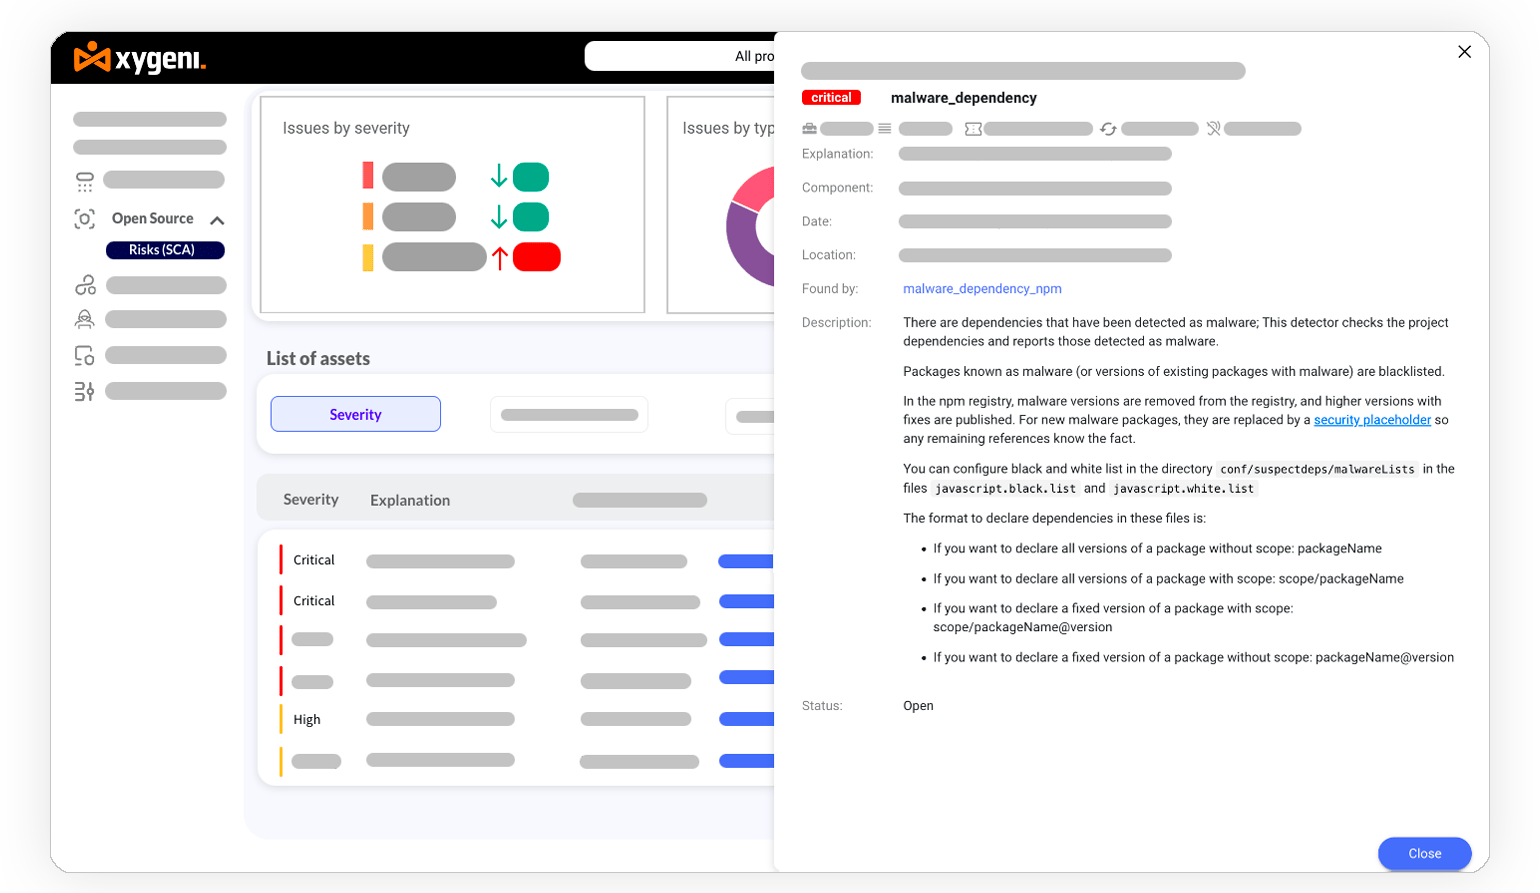
ਉਹਨਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ ਜੋ ਅਸਲ ਵਿੱਚ ਮਾਇਨੇ ਰੱਖਦੀਆਂ ਹਨ ਅਤੇ ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਜਾਣਦੀਆਂ ਹਨ। ਜੇਕਰ ਤੁਹਾਡੀਆਂ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਸ਼ਾਮਲ ਹੈ

ਆਪਣੀ ਨਿਰਭਰਤਾ ਵਿੱਚ ਕੋਈ ਵੀ ਕਮਜ਼ੋਰੀ ਲੱਭੋ

ਆਪਣੇ ਸੌਫਟਵੇਅਰ ਨੂੰ ਤੈਨਾਤ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਐਪਲੀਕੇਸ਼ਨ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਸੁਰੱਖਿਆ, ਰੱਖ-ਰਖਾਅ ਅਤੇ ਲਾਇਸੈਂਸਿੰਗ ਮੁੱਦਿਆਂ ਦੀ ਪਛਾਣ ਕਰੋ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਦੂਰ ਕਰੋ।

ਖਤਰਨਾਕ ਕੋਡ ਦੀ ਪਛਾਣ ਕਰੋ

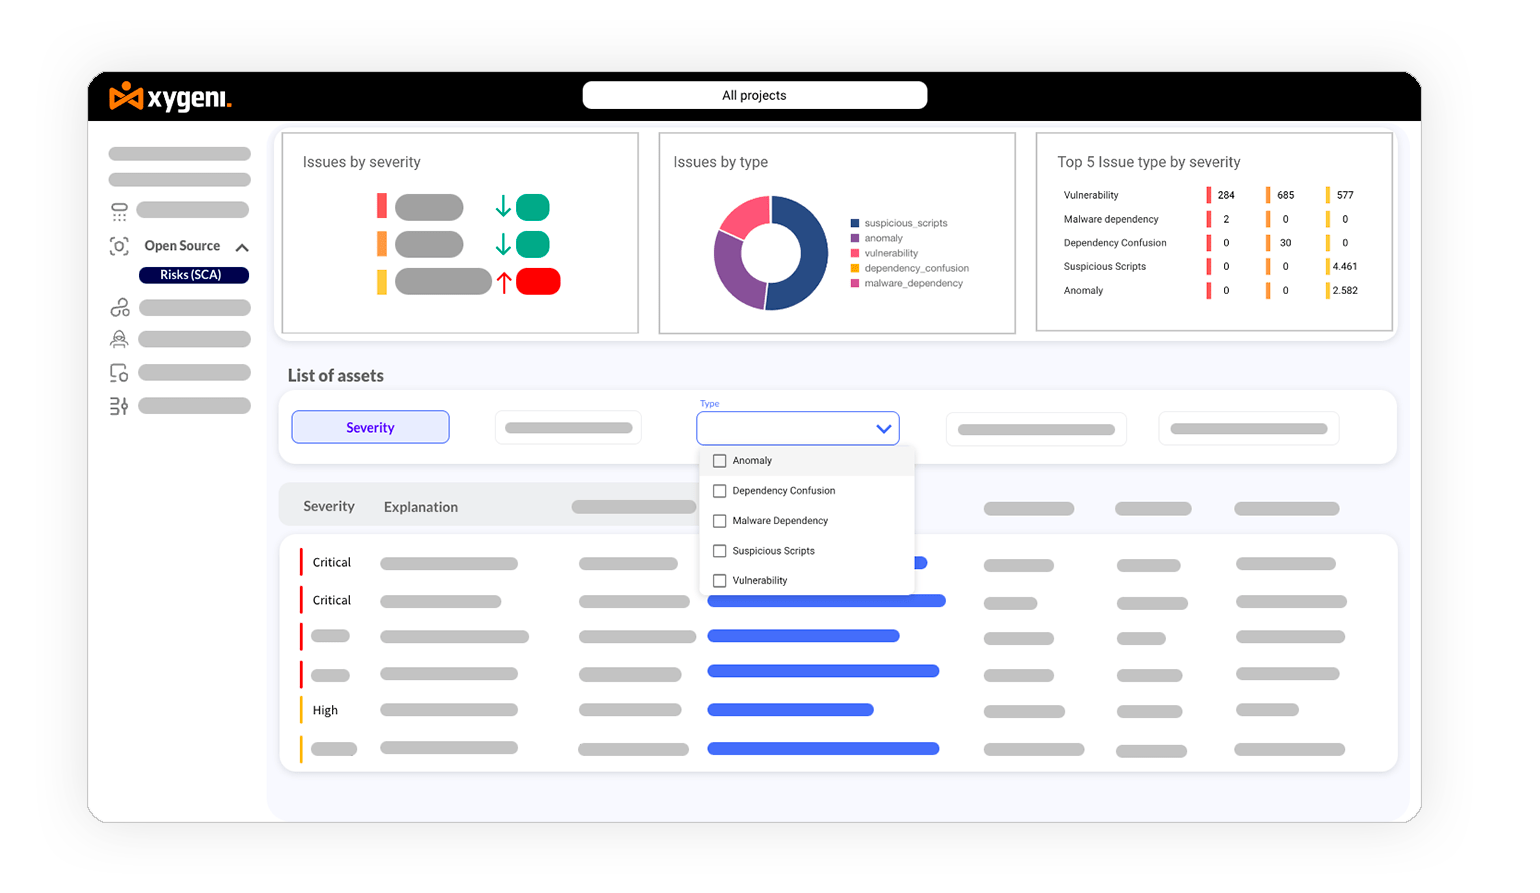
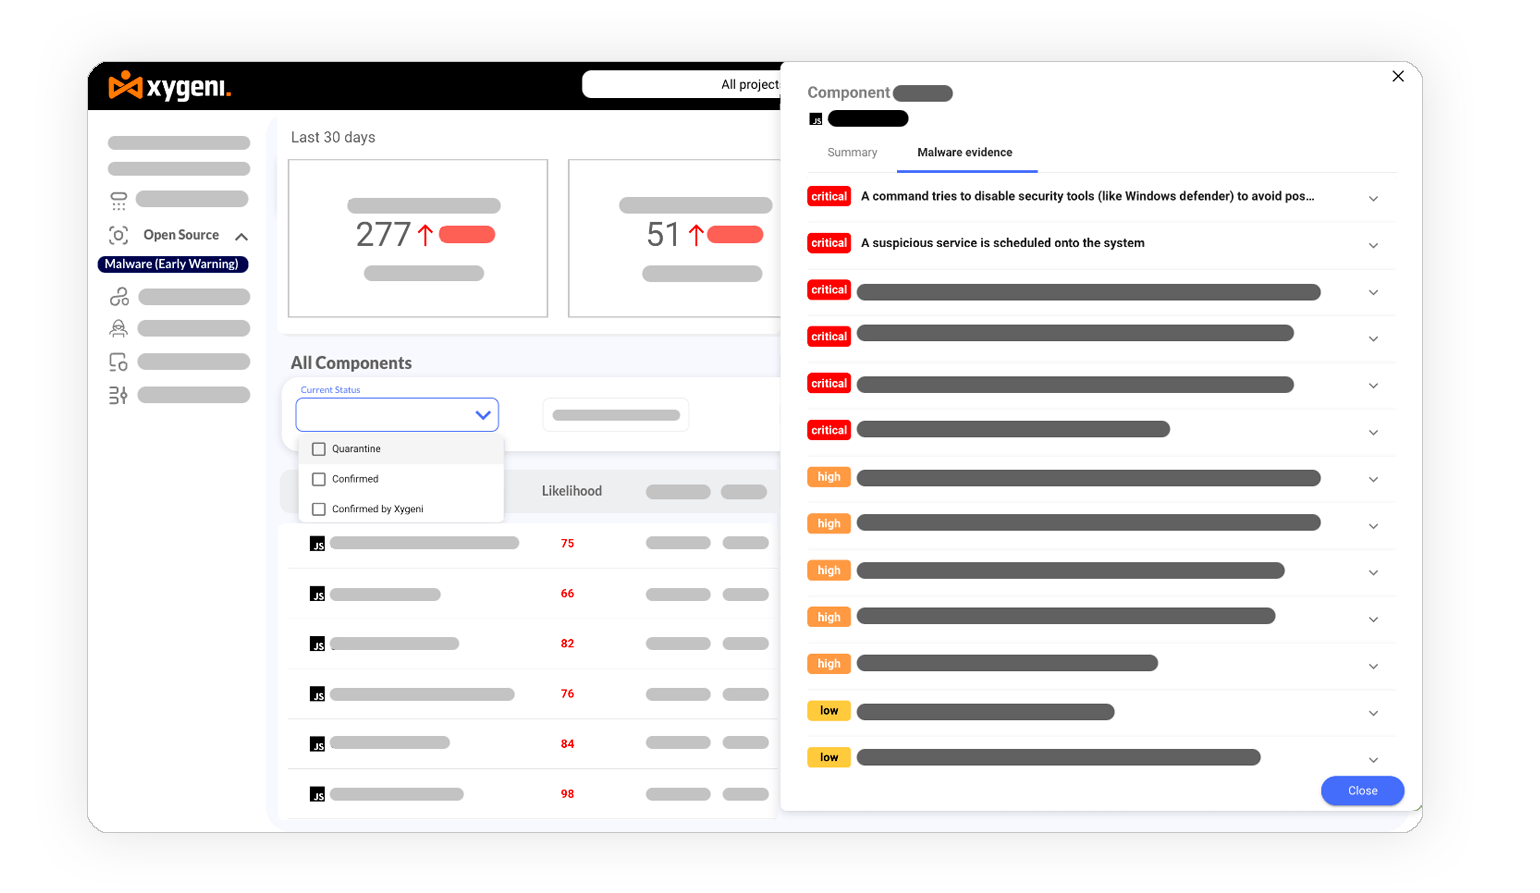
ਨਵੀਆਂ ਅਤੇ ਅੱਪਡੇਟ ਕੀਤੀਆਂ ਨਿਰਭਰਤਾਵਾਂ ਦੇ ਪ੍ਰਕਾਸ਼ਨ 'ਤੇ ਹਮਲਾਵਰਾਂ ਦੁਆਰਾ ਸ਼ੋਸ਼ਣ ਕੀਤੇ ਗਏ ਸ਼ੱਕੀ ਕੋਡ ਭਾਗਾਂ ਅਤੇ ਪੈਟਰਨਾਂ ਦਾ ਪਤਾ ਲਗਾਓ।

ਗੰਭੀਰ ਓਪਨ ਸੋਰਸ ਜੋਖਮਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰੋ

ਸਭ ਤੋਂ ਵੱਧ ਕਾਰੋਬਾਰੀ ਪ੍ਰਭਾਵ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ, ਅਤੇ ਸੰਦਰਭ-ਅਧਾਰਤ ਜੋਖਮ ਸਕੋਰਿੰਗ ਅਤੇ ਕੋਡ ਤੋਂ ਕਲਾਉਡ ਤੱਕ ਟਰੇਸੇਬਿਲਟੀ ਨਾਲ ਜੋਖਮਾਂ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰੋ।


ਆਪਣੀਆਂ ਓਪਨ ਸੋਰਸ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਸਵੈ-ਮੁੜ-ਉਖਾੜੋ

ਬੁੱਧੀਮਾਨ ਨਾਲ ਕਮਜ਼ੋਰੀ-ਮੁਕਤ ਓਪਨ ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਆਟੋਮੈਟਿਕਲੀ ਅੱਪਗ੍ਰੇਡ ਕਰੋ pull requests.
ਜ਼ਾਇਗੇਨੀ SCA's ਸਮਰੱਥਾਵਾਂ ਅਤੇ ਕਾਰਜਸ਼ੀਲਤਾਵਾਂ

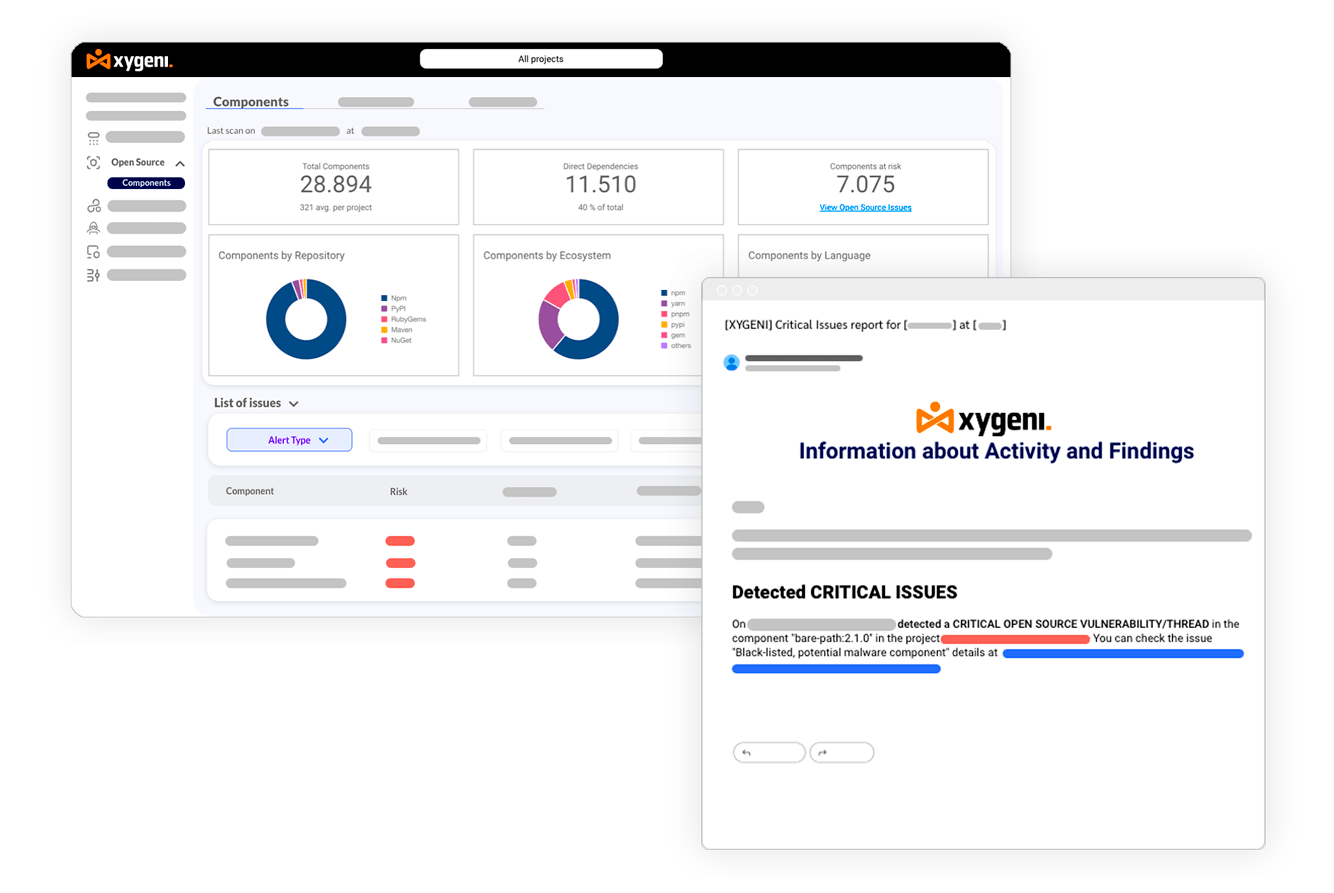
ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਆਟੋਮੈਟਿਕਲੀ ਟ੍ਰੈਕ ਕਰੋ

ਆਪਣੇ ਰਿਪੋਰਟਿੰਗ ਚੈਨਲਾਂ ਰਾਹੀਂ ਨਵੀਆਂ ਪਛਾਣੀਆਂ ਗਈਆਂ ਕਮਜ਼ੋਰੀਆਂ ਬਾਰੇ ਅੱਪਡੇਟ ਪ੍ਰਾਪਤ ਕਰੋ, ਜਾਂ ਉਹਨਾਂ ਨੂੰ ਬਲੌਕ ਕਰੋ ਤਾਂ ਜੋ ਇਹ ਯਕੀਨੀ ਬਣਾਇਆ ਜਾ ਸਕੇ ਕਿ ਤੁਸੀਂ ਉਤਪਾਦਨ ਵਿੱਚ ਜਾਣ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਅਤ ਅਤੇ ਸੂਚਿਤ ਰਹੋ।
OSOS-ਜਾਣਕਾਰੀ-ਚੇਤਾਵਨੀ
OSS ਬਿਓਂਡ CVE - OSS ਸੁਰੱਖਿਆ - SCA ਟੂਲ

ਫੈਲਾਓ Open Source Security ਸੀਵੀਈ ਤੋਂ ਪਰੇ

ਸਿਰਫ਼ CVSS ਸਕੋਰਾਂ ਤੋਂ ਇਲਾਵਾ ਵਾਧੂ ਜੋਖਮ ਕਾਰਕਾਂ ਨੂੰ ਸ਼ਾਮਲ ਕਰਦਾ ਹੈ, ਜੋ ਕਿ ਉਹਨਾਂ ਪੈਕੇਜਾਂ ਦੇ ਏਕੀਕਰਨ ਨੂੰ ਰੋਕਦਾ ਹੈ ਜੋ CVE-ਮੁਕਤ ਹੋ ਸਕਦੇ ਹਨ ਪਰ ਫਿਰ ਵੀ ਜੋਖਮ ਭਰੇ ਹੋ ਸਕਦੇ ਹਨ।

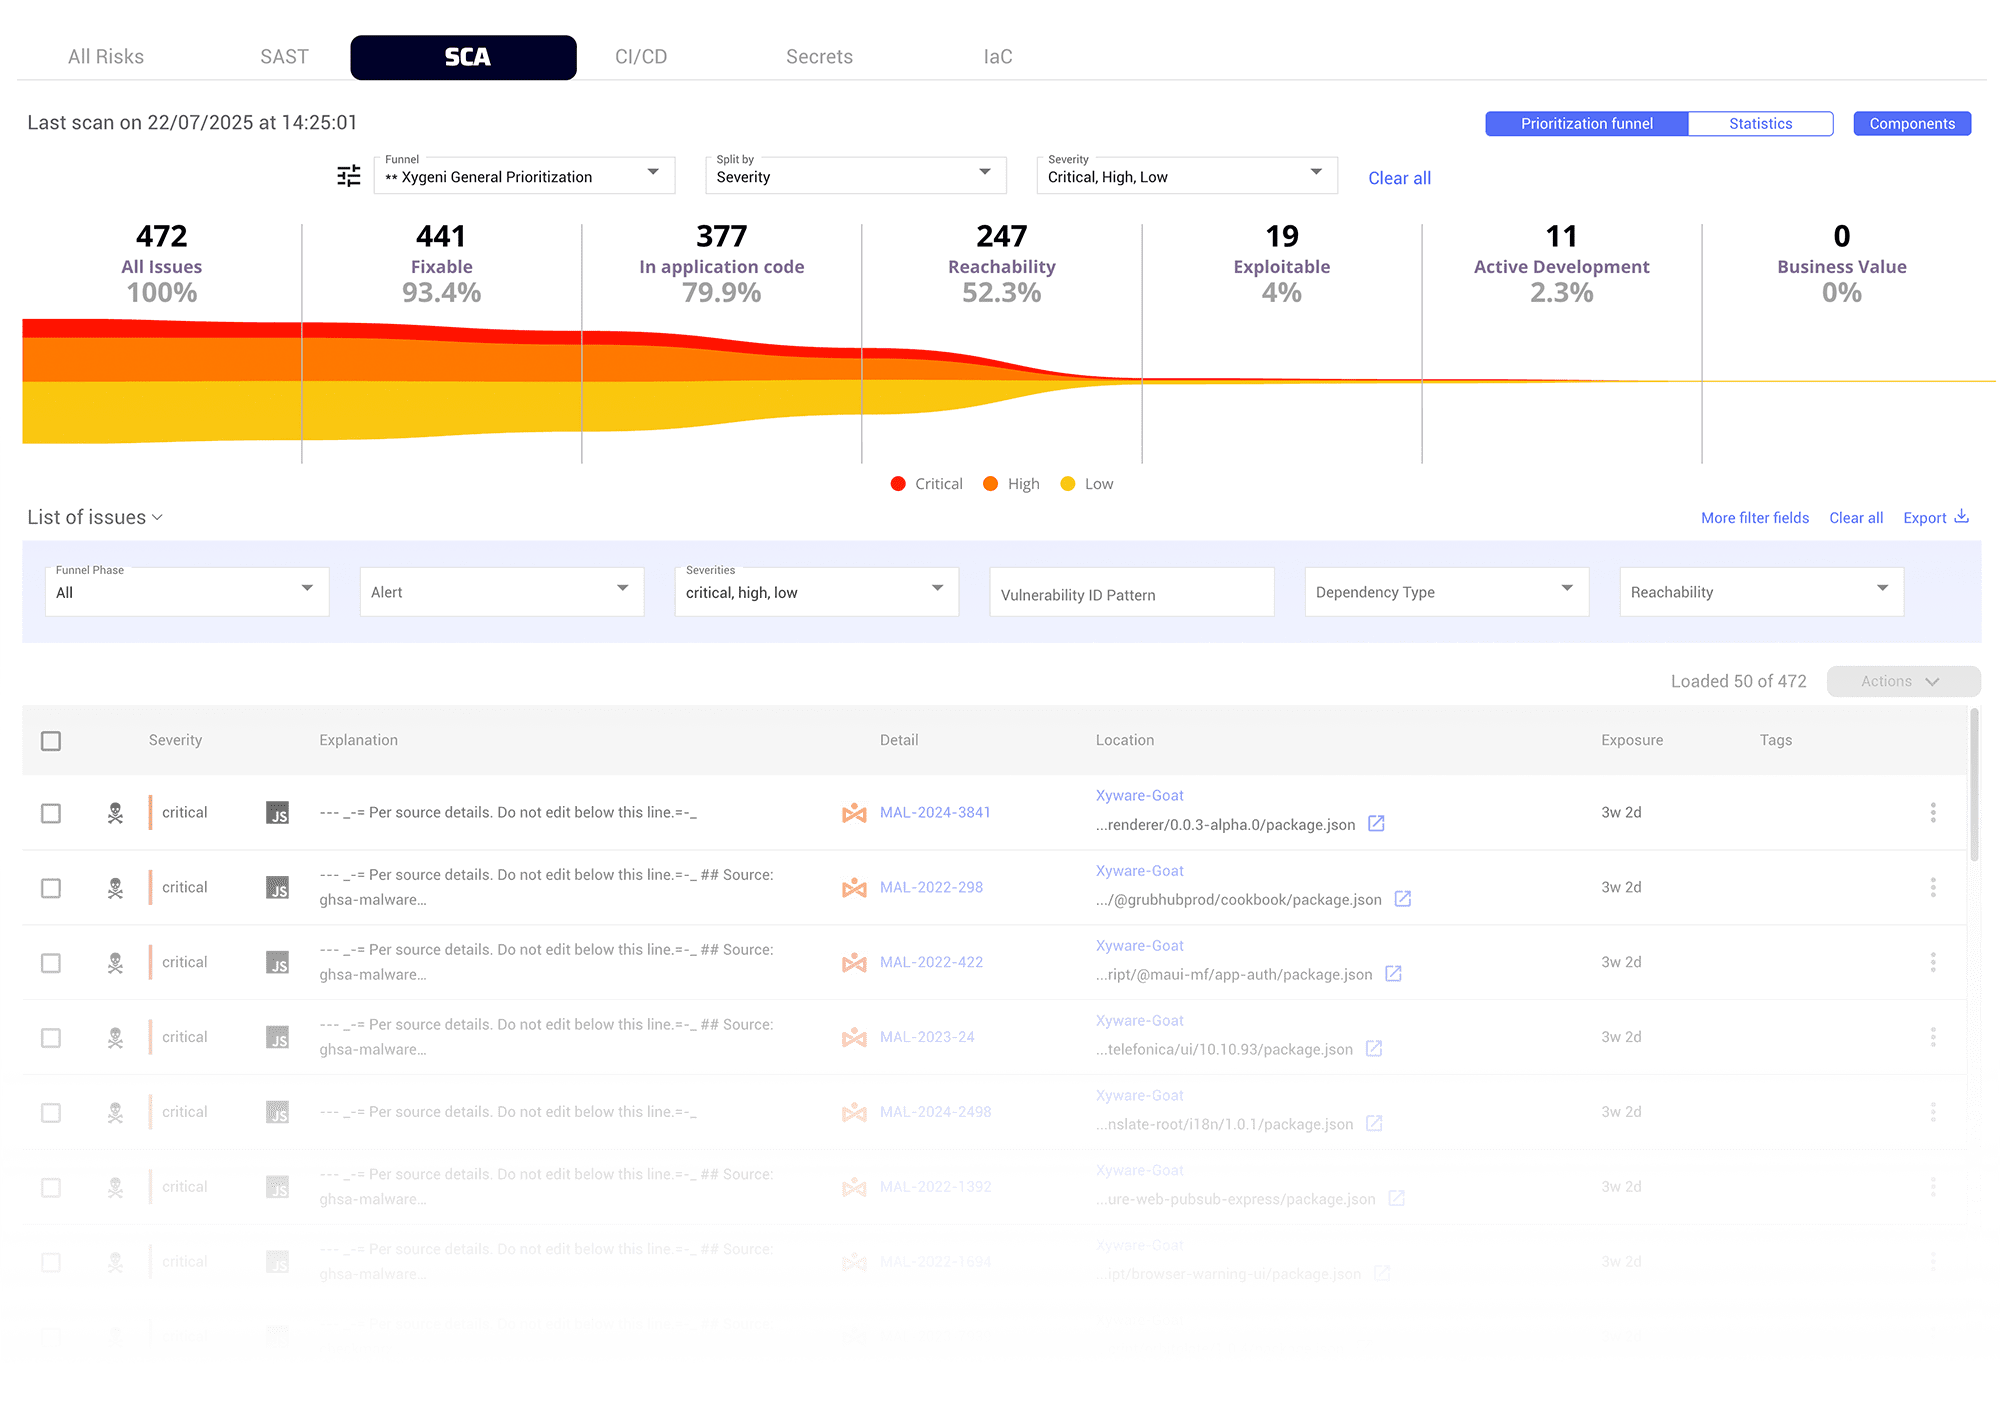
ਤਰਜੀਹ ਦਿਓ SCA ਸ਼ੋਰ ਤੋਂ ਬਿਨਾਂ

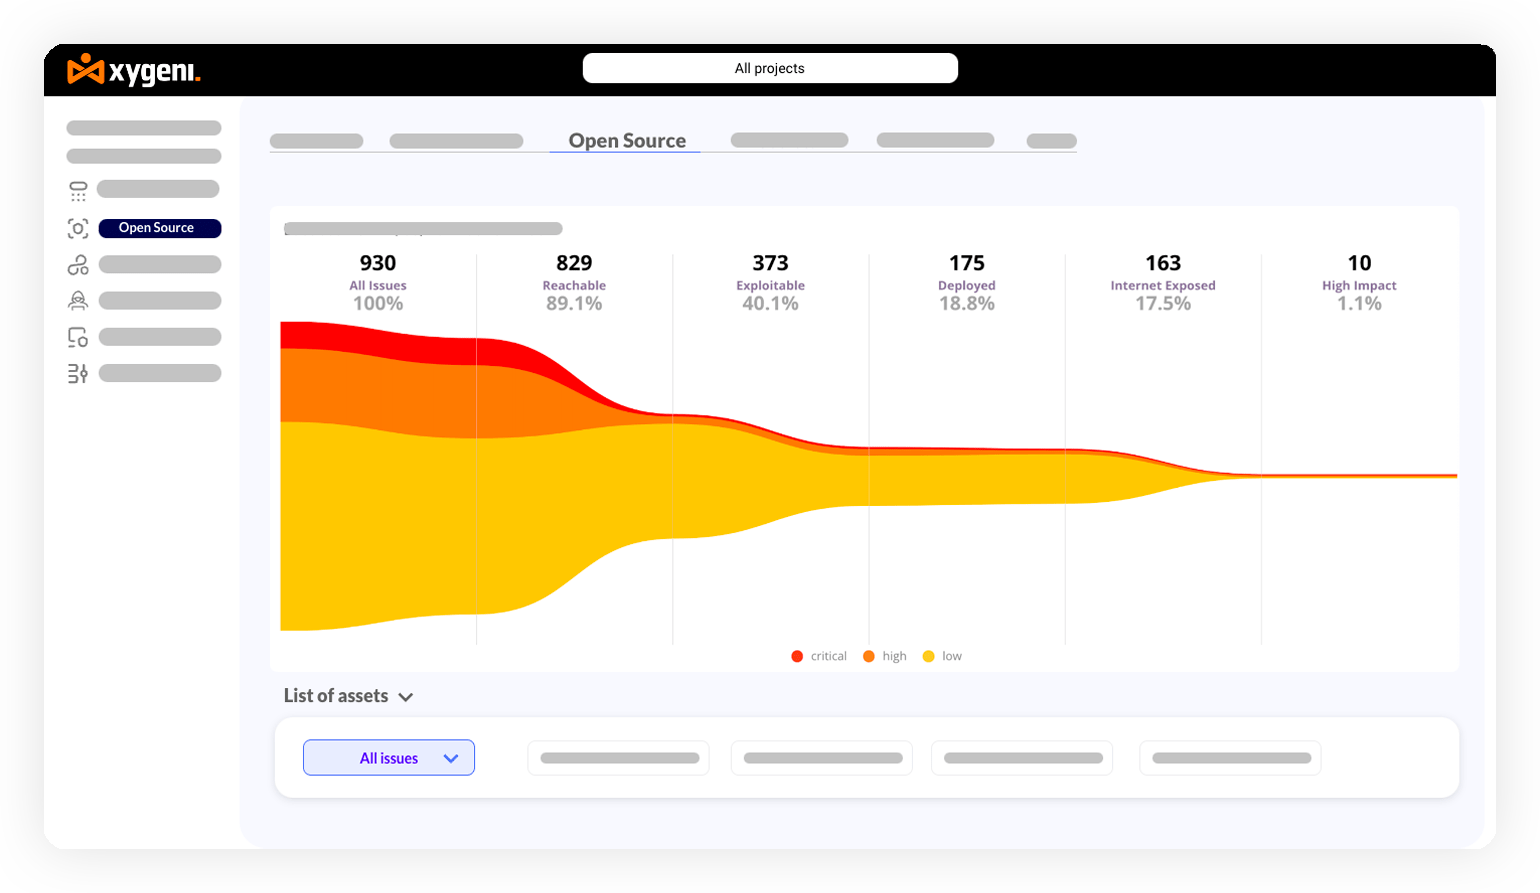
ਓਪਨ ਸੋਰਸ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਉਹਨਾਂ ਦੀ ਵਪਾਰਕ ਮਹੱਤਤਾ, ਪਹੁੰਚਯੋਗਤਾ, ਇੰਟਰਨੈਟ ਐਕਸਪੋਜ਼ਰ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਅਤੇ ਹੋਰ ਸੰਦਰਭ ਮਾਪਦੰਡਾਂ ਦੇ ਨਾਲ ਸੰਦਰਭਿਤ ਕਰਨਾ, ਚੇਤਾਵਨੀਆਂ ਨੂੰ ਸਰਲ ਬਣਾਉਣਾ ਅਤੇ ਸੁਰੱਖਿਆ ਅਤੇ ਵਿਕਾਸ ਟੀਮਾਂ ਲਈ ਸਮਾਂ ਬਚਾਉਣਾ।
OSS_ਫਨਲ_ਮੁੱਦੇ_ਨੂੰ_ਤਰਜੀਹ_ਦੇਵੋSCA_ਸੁਰੱਖਿਆ_ਸਾਫਟਵੇਅਰ_ਰਚਨਾ_ਵਿਸ਼ਲੇਸ਼ਣ_ਟੂਲ
ਓਪਨ ਸੋਰਸ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ

ਓਪਨ ਸੋਰਸ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ

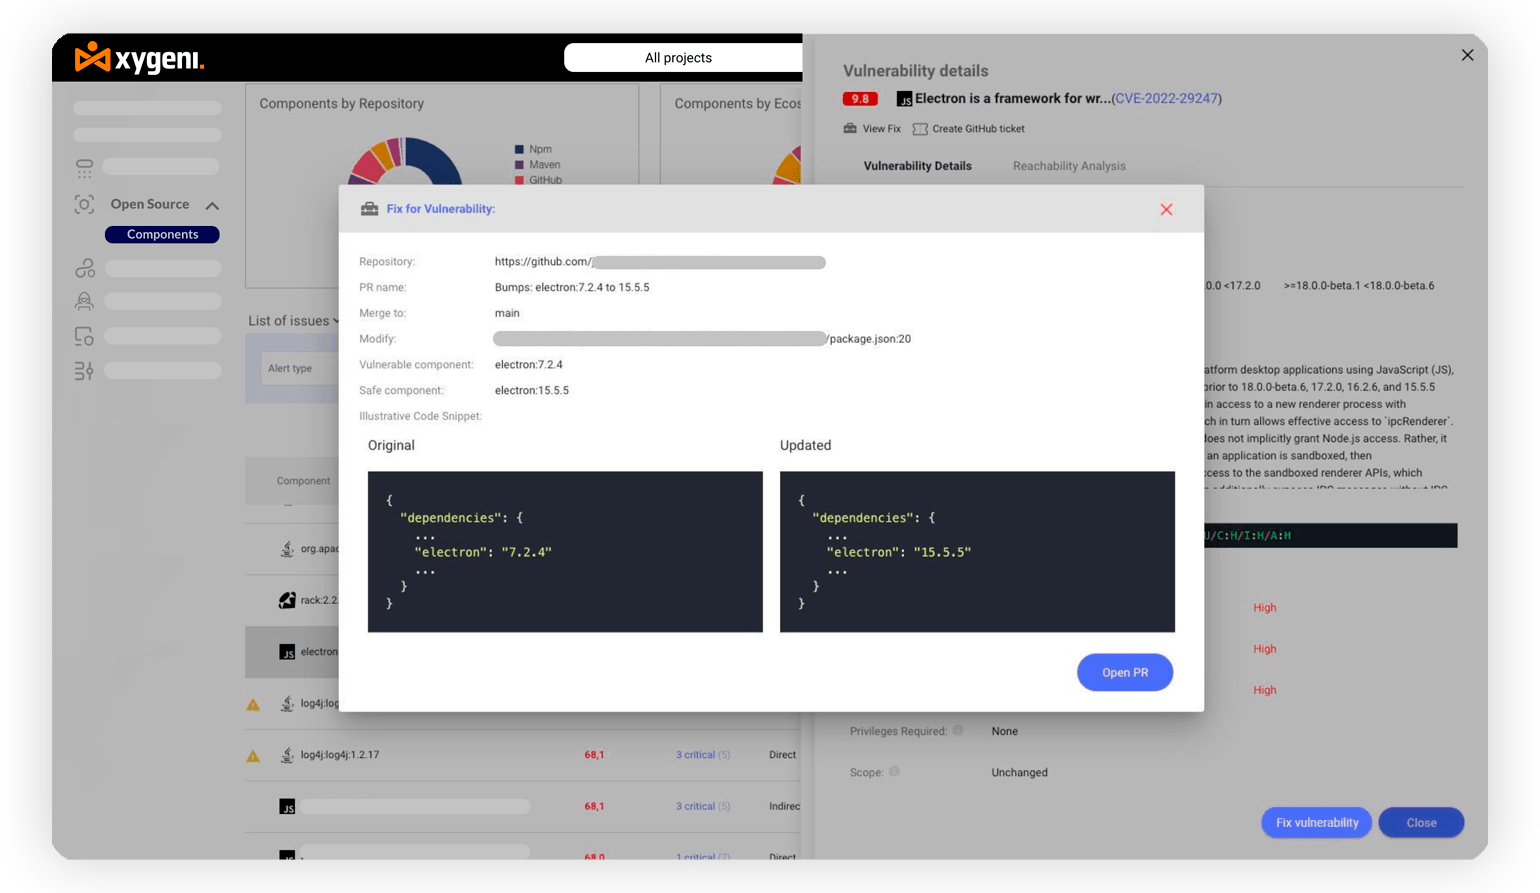
ਆਟੋਮੈਟਿਕ ਫਿਕਸ ਰਾਹੀਂ, ਕਮਜ਼ੋਰ-ਮੁਕਤ ਓਪਨ ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਆਟੋਮੈਟਿਕਲੀ ਅੱਪਗ੍ਰੇਡ ਕਰੋ। pull requests ਜਾਂ ਦਸਤੀ ਪ੍ਰੋਂਪਟ। ਇਹ ਮਹੱਤਵਪੂਰਨ ਸਮਾਂ ਅਤੇ ਸਰੋਤ ਬਚਾਉਂਦਾ ਹੈ, ਤੁਰੰਤ ਅਤੇ ਇਕਸਾਰ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ।​

ਬ੍ਰੇਕਿੰਗ ਬਦਲਾਅ ਖੋਜ

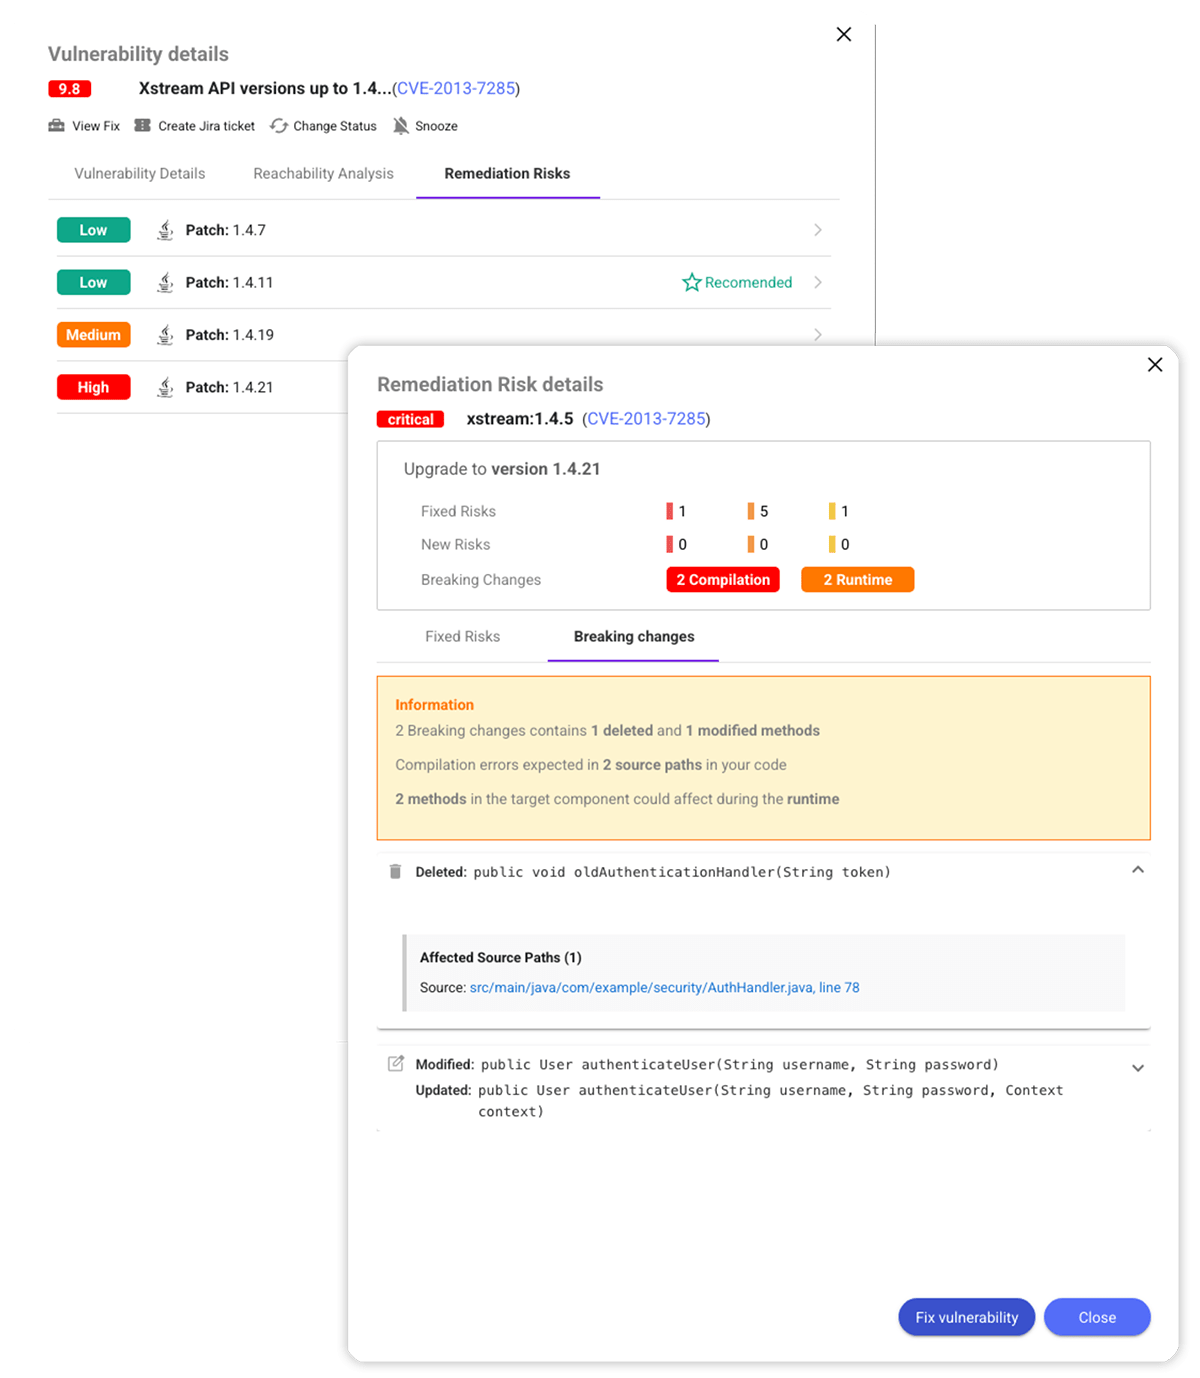
ਅੱਪਗ੍ਰੇਡ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਦੇਖੋ ਕਿ ਕੀ ਟੁੱਟ ਸਕਦਾ ਹੈ। ਲੋੜੀਂਦੇ ਕੋਡ ਬਦਲਾਵਾਂ, ਅਨੁਕੂਲਤਾ ਜੋਖਮਾਂ, ਅਤੇ ਰਿਕਵਰੀ ਯਤਨਾਂ ਵਿੱਚ ਪੂਰੀ ਦ੍ਰਿਸ਼ਟੀ ਪ੍ਰਾਪਤ ਕਰੋ।
ਉਪਚਾਰ ਕਾਰਜ-ਪ੍ਰਵਾਹ Open Source Security ਟੂਲ

ਉਪਚਾਰ ਕਾਰਜਪ੍ਰਵਾਹਾਂ ਨੂੰ ਸਰਲ ਬਣਾਓ

ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਸਾਰੇ ਜ਼ਰੂਰੀ ਸੰਦਰਭ ਪ੍ਰਦਾਨ ਕਰਕੇ, ਉਹਨਾਂ ਦੇ ਵਰਕਫਲੋ ਦੇ ਅੰਦਰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਅਤੇ ਕੁਸ਼ਲ ਕਾਰਜਾਂ ਲਈ ਮੁੱਦੇ ਟਰੈਕਿੰਗ ਟੂਲ ਪ੍ਰਦਾਨ ਕਰਕੇ ਓਪਨ ਸੋਰਸ ਕਮਜ਼ੋਰੀ ਦੇ ਇਲਾਜ ਦਾ ਸਮਰਥਨ ਕਰੋ।

ਰੀਅਲ-ਟਾਈਮ ਵਿੱਚ ਖਤਰਨਾਕ ਨਿਰਭਰਤਾਵਾਂ ਦਾ ਪਤਾ ਲਗਾਓ

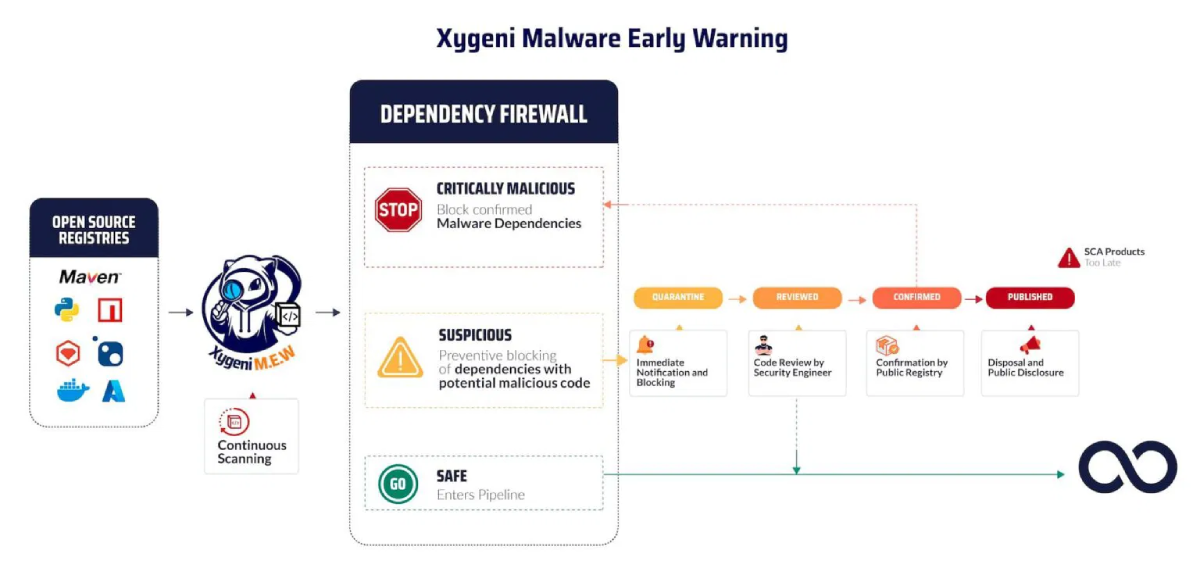
ਜ਼ੀਰੋ-ਡੇ ਮਾਲਵੇਅਰ ਦਾ ਤੁਰੰਤ ਪਤਾ ਲਗਾਉਣ ਅਤੇ ਬਲਾਕ ਕਰਨ ਅਤੇ ਆਪਣੀ ਐਪਲੀਕੇਸ਼ਨ ਅਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਰੱਖਿਆ ਕਰਨ ਲਈ ਹਰ ਰੋਜ਼ ਹਜ਼ਾਰਾਂ ਨਵੇਂ ਅਤੇ ਅੱਪਡੇਟ ਕੀਤੇ ਓਪਨ ਸੋਰਸ ਪੈਕੇਜਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰੋ।
ਖ਼ਤਰਨਾਕ_ਭਾਗਾਂ ਦਾ ਪਤਾ ਲਗਾਓ
ਓਪਨ-ਸੋਰਸ-ਮਾਲਵੇਅਰ-ਸੁਰੱਖਿਆ

ਮਾਲਵੇਅਰ ਨੂੰ ਸਰਗਰਮੀ ਨਾਲ ਬਲੌਕ ਕਰੋ

ਸ਼ੱਕੀ ਪੈਕੇਜਾਂ ਲਈ ਪਹਿਲਾਂ ਚੇਤਾਵਨੀਆਂ ਦਿਓ, ਉਹਨਾਂ ਨੂੰ ਆਪਣੀ ਸਪਲਾਈ ਲੜੀ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਕੁਆਰੰਟੀਨ ਵਿੱਚ ਰੱਖੋ ਅਤੇ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਸਹਾਇਤਾ ਕਰੋ। guardrails ਤੁਹਾਡੀ ਅਰਜ਼ੀ ਵਿੱਚ ਘੁਸਪੈਠ ਨੂੰ ਰੋਕਣ ਲਈ।

ਲਾਇਸੈਂਸ ਜੋਖਮ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰੋ

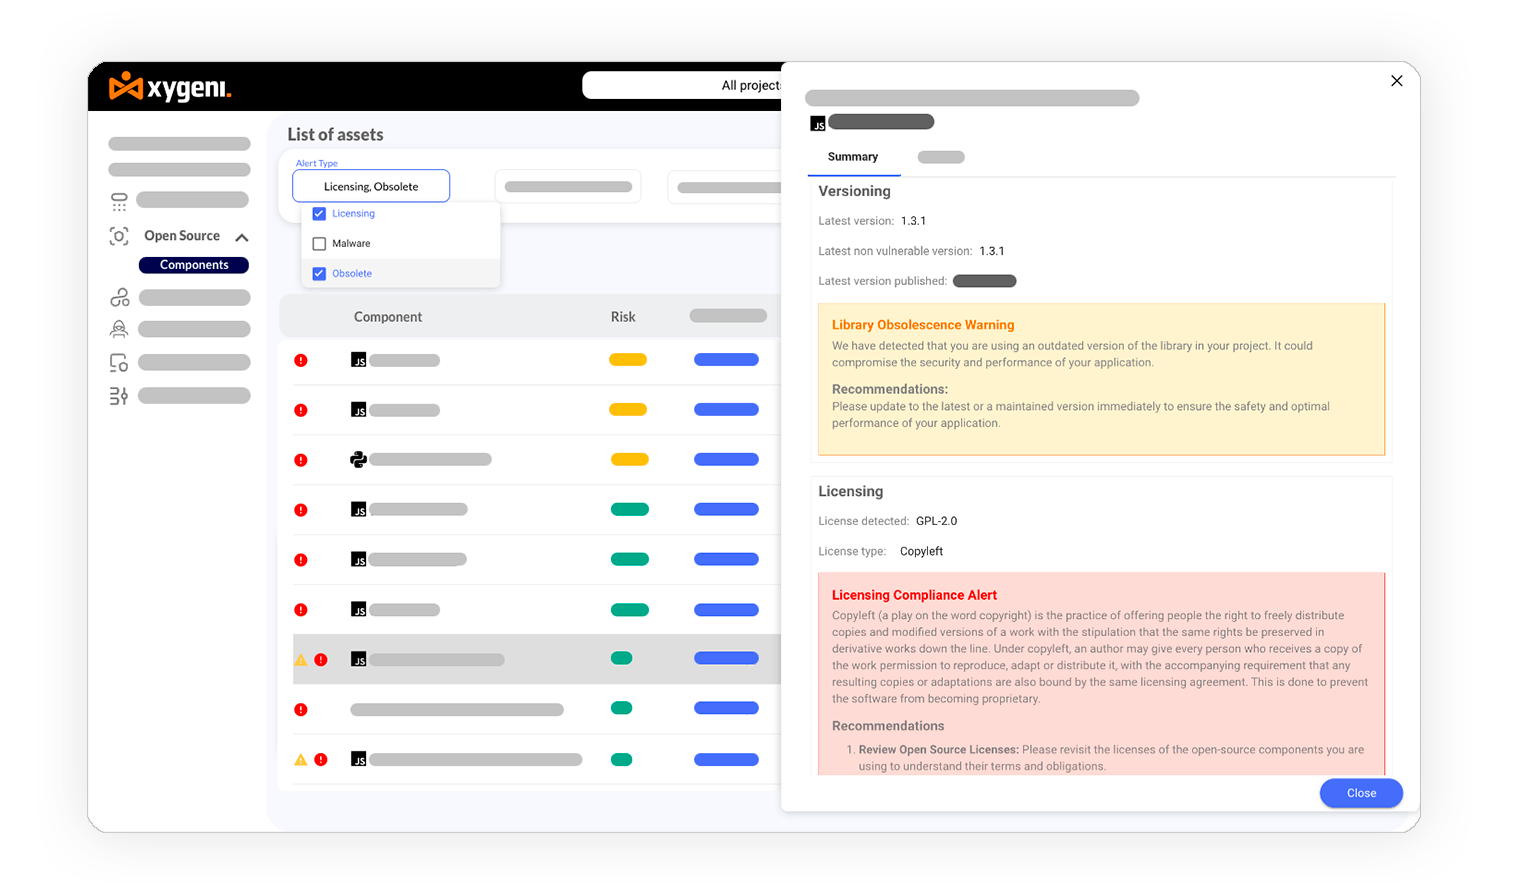
ਹਰੇਕ ਕੋਡ ਬਦਲਾਅ ਨਾਲ ਰੈਗੂਲੇਟਰੀ ਪਾਲਣਾ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਨ ਵਾਲੇ ਸੰਭਾਵੀ ਓਪਨ ਸੋਰਸ ਲਾਇਸੈਂਸ ਮੁੱਦਿਆਂ ਵਿੱਚ ਤੁਰੰਤ ਦ੍ਰਿਸ਼ਟੀ ਪ੍ਰਾਪਤ ਕਰੋ ਅਤੇ ਜੁਰਮਾਨਿਆਂ ਨੂੰ ਰੋਕੋ।
ਲਾਇਸੈਂਸ_ਜੋਖਮ_ਪ੍ਰਬੰਧ ਕਰੋ
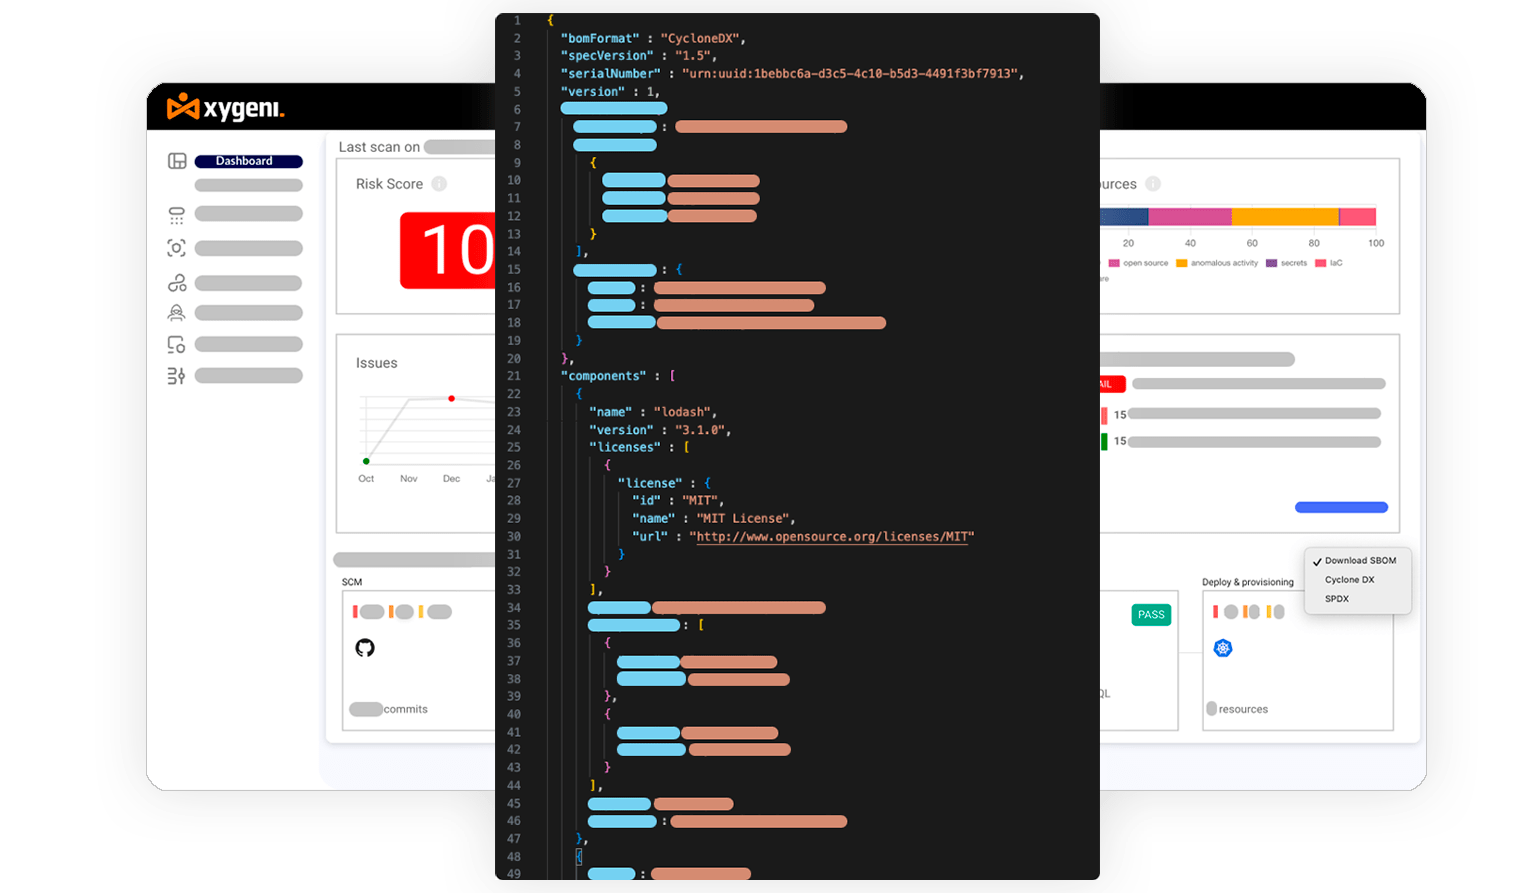
ਤਿਆਰ SBOM

ਤਿਆਰ SBOM ਅਤੇ DevOps ਪਾਲਣਾ ਲਈ VDR

ਇੱਕ ਅੱਪ-ਟੂ-ਡੇਟ ਸਾਫਟਵੇਅਰ ਬਿੱਲ ਆਫ਼ ਮਟੀਰੀਅਲ ਐਕਸਪੋਰਟ ਕਰੋ (SBOM) ਨੂੰ ਇੱਕ-ਕਲਿੱਕ ਨਾਲ SPDX ਜਾਂ CycloneDX ਫਾਰਮੈਟਾਂ ਵਿੱਚ ਡਾਊਨਲੋਡ ਕਰੋ, ਅਤੇ ਤੁਹਾਡੀ ਐਪਲੀਕੇਸ਼ਨ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਨ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਆਸਾਨੀ ਨਾਲ ਸਾਂਝਾ ਕਰੋ ਅਤੇ ਐਨੋਟੇਟ ਕਰੋ।
ਸ਼ੁਰੂਆਤ ਕਰੋ

Xygeni ਆਲ-ਇਨ-ਵਨ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ ਦੇ ਨਾਲ