







ਇੱਕ ਹੁਨਰ ਫਾਈਲ। ਇੱਕ ਨਿਯਮ ਫਾਈਲ। ਇੱਕ MCP ਸਰਵਰ ਸੰਰਚਨਾ। ਸਾਦੇ ਟੈਕਸਟ ਦੀਆਂ ਤਿੰਨ ਲਾਈਨਾਂ, commitਦਸਤਾਵੇਜ਼ਾਂ ਵਾਂਗ ਤਿਆਰ ਕੀਤਾ ਗਿਆ, ਦਸਤਾਵੇਜ਼ਾਂ ਵਾਂਗ ਸਮੀਖਿਆ ਕੀਤੀ ਗਈ, ਅਤੇ ਉਨ੍ਹਾਂ ਵਿੱਚੋਂ ਕੋਈ ਵੀ ਕੋਡ ਵਾਂਗ ਨਹੀਂ ਲੱਗਦਾ। ਅਤੇ ਫਿਰ ਵੀ ਹਰ ਕੋਈ ਚੁੱਪਚਾਪ ਦੁਬਾਰਾ ਲਿਖ ਸਕਦਾ ਹੈ ਕਿ ਤੁਹਾਡੇ AI ਸਹਾਇਕ ਨੂੰ ਕੀ ਕਰਨ ਲਈ ਕਿਹਾ ਗਿਆ ਹੈ ਅਤੇ ਇਸਨੂੰ ਕੀ ਪਹੁੰਚਣ ਦੀ ਆਗਿਆ ਹੈ। ਇਹ AI ਸੁਰੱਖਿਆ ਦੇ ਪਿੱਛੇ ਬੇਆਰਾਮ ਸੱਚ ਹੈ। 2026 ਵਿਚ। ਉਦਯੋਗ ਨੇ ਦੋ ਸਾਲ ਇਸ ਚਿੰਤਾ ਵਿੱਚ ਬਿਤਾਏ ਕਿ AI-ਤਿਆਰ ਕੀਤੇ ਕੋਡ ਵਿੱਚ ਕੀ ਹੈ। ਸਭ ਤੋਂ ਔਖੀ ਸਮੱਸਿਆ AI ਸਪਲਾਈ ਚੇਨ ਦੀ ਬਣ ਗਈ: ਮਾਡਲ, ਏਜੰਟ, MCP ਸਰਵਰ, ਅਤੇ ਸੰਰਚਨਾ ਫਾਈਲਾਂ ਜੋ ਹੁਣ ਤੁਹਾਡੇ ਸਰੋਤ ਕੋਡ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਦੇ ਨਾਲ ਬੈਠਦੀਆਂ ਹਨ, ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਅਣ-ਖੋਜੀ ਅਤੇ ਸਮੀਖਿਆ ਨਹੀਂ ਕੀਤੀਆਂ ਗਈਆਂ। ਇਹੀ ਕਾਰਨ ਹੈ ਕਿ AI ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਆਪਣਾ ਅਨੁਸ਼ਾਸਨ ਬਣ ਗਈ ਹੈ, ਅਤੇ ਸਹੀ AI ਸੁਰੱਖਿਆ ਕੰਪਨੀ ਦੀ ਚੋਣ ਕਰਨਾ ਸਹੀ ਸਕੈਨਰ ਦੀ ਚੋਣ ਕਰਨ ਜਿੰਨਾ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ।
ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਜਿਸ ਲਈ ਕਿਸੇ ਨੇ ਬਜਟ ਨਹੀਂ ਬਣਾਇਆ ਸੀ
ਪਹਿਲਾਂ ਸਾਫਟਵੇਅਰ ਵਿੱਚ ਕੁਝ ਥਾਵਾਂ ਹੁੰਦੀਆਂ ਸਨ ਜਿੱਥੇ ਹਮਲਾਵਰ ਪਹੁੰਚ ਸਕਦਾ ਸੀ: ਕੋਡ, ਨਿਰਭਰਤਾਵਾਂ, pipeline. AI ਨੇ ਦੋ ਹੋਰ ਜੋੜੇ, ਅਤੇ ਦੋਵੇਂ ਸਿੱਧੇ AI ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਫੀਡ ਕਰਦੇ ਹਨ।
ਮਾਡਲ ਅਤੇ ਏਜੰਟ। ਟੂਲ ਪੋਇਜ਼ਨਿੰਗ, ਤੁਰੰਤ ਟੀਕਾ, ਏਜੰਟ ਦੀ ਖੁਦਮੁਖਤਿਆਰੀ ਜੋ ਕਿਸੇ ਦੇ ਇਰਾਦੇ ਤੋਂ ਕਿਤੇ ਵੱਧ ਜਾਂਦੀ ਹੈ। ਇੱਕ MCP ਸਰਵਰ ਵਰਣਨ ਵਿੱਚ ਇੱਕ ਲੁਕੀ ਹੋਈ ਹਦਾਇਤ ਚੁੱਪਚਾਪ ਇੱਕ ਸਹਿ-ਪਾਇਲਟ ਦੇ ਕੰਮ ਨੂੰ ਰੀਡਾਇਰੈਕਟ ਕਰ ਸਕਦੀ ਹੈ, ਅਤੇ ਡਿਵੈਲਪਰ ਕਦੇ ਵੀ ਇਸਨੂੰ ਵਾਪਰਦਾ ਨਹੀਂ ਦੇਖਦਾ।
ਡਿਵੈਲਪਰ ਦਾ ਆਪਣਾ ਵਾਤਾਵਰਣ। IDEs, AI copilots, MCP ਸਰਵਰ, ਏਜੰਟ CLIs। ਪੁਰਾਣੇ AppSec ਸਕੈਨਰਾਂ ਲਈ ਅਦਿੱਖ, ਜੋ ਨਹੀਂ ਜਾਣਦੇ ਕਿ ਇੱਕ ਮਾਡਲ ਕੀ ਹੈ, ਅਤੇ EDR ਲਈ ਅਦਿੱਖ, ਜੋ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ ਨੂੰ ਦੇਖਦਾ ਹੈ ਅਤੇ ਇਸ ਗੱਲ ਦਾ ਕੋਈ ਪਤਾ ਨਹੀਂ ਹੈ ਕਿ ਨਿਰਭਰਤਾ ਜਾਂ MCP ਕਾਲ ਕੀ ਹੈ।
ਇਸ ਵਿੱਚੋਂ ਕੁਝ ਵੀ ਸਿਧਾਂਤਕ ਨਹੀਂ ਹੈ। ਪਿਛਲੇ ਅਠਾਰਾਂ ਮਹੀਨਿਆਂ ਵਿੱਚ:
- ਇੱਕ ਲੁਕਿਆ ਹੋਇਆ-ਯੂਨੀਕੋਡ "ਨਿਯਮ ਫਾਈਲ ਬੈਕਡੋਰ" ਹਮਲਾਵਰਾਂ ਨੂੰ ਕੋਪਾਇਲਟ ਅਤੇ ਕਰਸਰ ਦੁਆਰਾ ਪੜ੍ਹੀਆਂ ਗਈਆਂ ਸੰਰਚਨਾ ਫਾਈਲਾਂ ਵਿੱਚ ਅਦਿੱਖ ਨਿਰਦੇਸ਼ਾਂ ਨੂੰ ਇੰਜੈਕਟ ਕਰਨ ਦਿੰਦਾ ਹੈ, ਜੋ ਕਿ ਸਹਾਇਕ ਦੁਆਰਾ ਤਿਆਰ ਕੀਤੇ ਕੋਡ ਨੂੰ ਚੁੱਪਚਾਪ ਬੈਕਡੋਰ ਕਰਦੇ ਹਨ। GitHub ਨੇ 2025 ਵਿੱਚ ਇਸਦੇ ਲਈ ਇੱਕ ਚੇਤਾਵਨੀ ਸ਼ਾਮਲ ਕੀਤੀ।
- ਇੱਕ ਪ੍ਰਸਿੱਧ MCP ਬ੍ਰਿਜ (CVSS 9.6) ਵਿੱਚ ਇੱਕ ਕਮਾਂਡ-ਇੰਜੈਕਸ਼ਨ ਫਲਾਅ ਨੂੰ ਠੀਕ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਹੀ 400,000 ਤੋਂ ਵੱਧ ਡਾਊਨਲੋਡ ਹੋ ਗਏ, ਇੱਕ ਅਵਿਸ਼ਵਾਸਯੋਗ MCP ਸਰਵਰ ਨਾਲ ਜੁੜਨ ਨਾਲ ਪੂਰੇ ਰਿਮੋਟ ਕੋਡ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਦਾ ਪਹਿਲਾ ਦਸਤਾਵੇਜ਼ੀ ਮਾਮਲਾ।
- ਇੱਕ ਸਵੈ-ਪ੍ਰਸਾਰਿਤ npm ਕੀੜੇ ਨੇ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਖੁਦ ਡਿਲੀਵਰੀ ਵਿਧੀ ਵਿੱਚ ਬਦਲ ਦਿੱਤਾ, ਅਤੇ ਅਗਲੇ ਮਹੀਨਿਆਂ ਵਿੱਚ ਦੂਜੇ ਈਕੋਸਿਸਟਮ ਵਿੱਚ ਪੈਮਾਨੇ 'ਤੇ ਇਹ ਪੈਟਰਨ ਦੁਹਰਾਇਆ ਗਿਆ, ਇੱਕ ਪਾਠ ਪੁਸਤਕ AI ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਅਸਫਲਤਾ।
- ਖੋਜਕਰਤਾਵਾਂ ਨੇ ਪਾਇਆ ਕਿ LLM ਦੁਆਰਾ ਸਿਫ਼ਾਰਸ਼ ਕੀਤੇ ਗਏ ਪੈਕੇਜਾਂ ਦਾ ਇੱਕ ਅਰਥਪੂਰਨ ਹਿੱਸਾ ਬਿਲਕੁਲ ਵੀ ਮੌਜੂਦ ਨਹੀਂ ਹੈ, "slopsquatted" ਇੱਕ ਹਮਲਾਵਰ ਰਜਿਸਟਰਾਂ ਨੂੰ ਨਾਮ ਦਿੰਦਾ ਹੈ ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਕੋਈ ਅਸਲ ਡਿਵੈਲਪਰ ਮਾਡਲ ਨੂੰ ਉਹਨਾਂ ਨੂੰ ਆਯਾਤ ਕਰਨ ਲਈ ਕਹੇ।
ਏਆਈ ਸੌਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਗੂਗਲ ਦੀ ਆਪਣੀ ਖੋਜ ਇੱਕ ਵੱਖਰੇ ਕੋਣ ਤੋਂ ਇਸੇ ਤਰ੍ਹਾਂ ਦੇ ਸਿੱਟੇ 'ਤੇ ਪਹੁੰਚਦੀ ਹੈ: 2023 ਅਤੇ 2024 ਵਿੱਚ ਘੁੰਮਦੇ ਹੋਏ ਪਾਏ ਗਏ ਮਾਡਲਾਂ ਨੂੰ ਕੋਡ ਲੈ ਕੇ ਜਾਇਜ਼ ਲੱਗ ਰਿਹਾ ਸੀ ਜੋ ਡੇਟਾ ਨੂੰ ਬਾਹਰ ਕੱਢ ਸਕਦਾ ਸੀ ਜਾਂ ਇੱਕ ਵਾਰ ਡਾਊਨਲੋਡ ਕਰਨ ਤੋਂ ਬਾਅਦ ਬੈਕਡੋਰ ਲਗਾ ਸਕਦਾ ਸੀ, ਅਤੇ ਇਹ ਫਿਕਸ ਟੂਲ ਦੀ ਇੱਕ ਨਵੀਂ ਸ਼੍ਰੇਣੀ ਨਹੀਂ ਸੀ ਜਿੰਨੀ ਸਪਲਾਈ-ਚੇਨ ਅਨੁਸ਼ਾਸਨ, ਜਿਵੇਂ ਕਿ ਉਤਪਤੀ ਅਤੇ ਦਸਤਖਤ, ਨੂੰ ਉਨ੍ਹਾਂ ਕਲਾਕ੍ਰਿਤੀਆਂ 'ਤੇ ਲਾਗੂ ਕਰਨਾ ਸੀ ਜਿਨ੍ਹਾਂ ਨੂੰ ਪਹਿਲਾਂ ਕੋਈ ਟਰੈਕ ਨਹੀਂ ਕਰ ਰਿਹਾ ਸੀ। ਇਹ ਇੱਕ ਵਾਕ ਵਿੱਚ ਏਆਈ ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਸਮੱਸਿਆ ਹੈ: ਕਲਾਕ੍ਰਿਤੀਆਂ ਨਵੀਆਂ ਹਨ, ਪਰ ਉਨ੍ਹਾਂ ਨੂੰ ਜਿਸ ਅਨੁਸ਼ਾਸਨ ਦੀ ਲੋੜ ਹੈ ਉਹ ਨਹੀਂ ਹੈ।
ਤੁਹਾਡੇ ਮੌਜੂਦਾ ਔਜ਼ਾਰ ਕਿਉਂ ਘੱਟ ਜਾਂਦੇ ਹਨ
SAST ਕੋਡ ਪੜ੍ਹਦਾ ਹੈ। SCA ਨਿਰਭਰਤਾਵਾਂ ਦੇ ਮੈਨੀਫੈਸਟ ਨੂੰ ਪੜ੍ਹਦਾ ਹੈ। ਨਾ ਤਾਂ ਕੋਈ ਜਾਣਦਾ ਹੈ ਕਿ ਇੱਕ ਮਾਡਲ ਕੀ ਹੈ, ਇੱਕ MCP ਸਰਵਰ ਕੀ ਪ੍ਰਗਟ ਕਰਦਾ ਹੈ, ਜਾਂ ਇੱਕ ਹੁਨਰ ਫਾਈਲ ਇੱਕ ਏਜੰਟ ਨੂੰ ਕੀ ਕਰਨ ਲਈ ਨਿਰਦੇਸ਼ ਦਿੰਦੀ ਹੈ। ਉਹ ਪਾੜਾ ਬਿਲਕੁਲ ਉਹੀ ਹੈ ਜਿੱਥੇ AI-ਯੁੱਗ ਦੇ ਹਮਲੇ ਆਉਂਦੇ ਹਨ, "ਕੋਡ ਜੋ ਅਸੀਂ ਸਕੈਨ ਕਰਦੇ ਹਾਂ" ਅਤੇ "AI ਜਿਸਨੂੰ ਅਸੀਂ ਚੁੱਪਚਾਪ ਅਪਣਾਇਆ ਹੈ" ਦੇ ਵਿਚਕਾਰ ਸਪੇਸ ਵਿੱਚ।
ਨਤੀਜਾ ਸ਼ੈਡੋ ਏਆਈ ਨੰ. ਦੀ ਇੱਕ ਸ਼੍ਰੇਣੀ ਹੈ। CISO ਇਸ ਵੇਲੇ ਜਵਾਬ ਦੇ ਸਕਦਾ ਹੈ: ਅਸੀਂ ਕਿਹੜੇ ਮਾਡਲ ਚਲਾ ਰਹੇ ਹਾਂ, ਕਿਹੜੇ ਏਜੰਟ ਕਿਸ ਤੱਕ ਪਹੁੰਚ ਸਕਦੇ ਹਨ, ਅਤੇ ਪਿਛਲੇ ਮੰਗਲਵਾਰ ਕਿਸੇ ਨੇ ਬਿਨਾਂ ਕਿਸੇ ਨੂੰ ਦੱਸੇ ਕਿਹੜੇ MCP ਸਰਵਰ ਨਾਲ ਜੁੜਿਆ ਸੀ। ਇਸ ਸਵਾਲ ਦਾ ਚੰਗੀ ਤਰ੍ਹਾਂ ਜਵਾਬ ਦੇਣਾ AI ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਦਾ ਕੰਮ ਹੈ, ਅਤੇ ਇਹੀ ਕਾਰਨ ਹੈ ਕਿ ਆਮ AppSec ਟੂਲਿੰਗ ਇੱਥੇ ਘੱਟ ਹੁੰਦੀ ਰਹਿੰਦੀ ਹੈ।
ਏਆਈ ਸੁਰੱਖਿਆ ਦਾ ਅਸਲ ਅਰਥ ਕੀ ਹੈ?
ਜ਼ਾਇਗੇਨੀ ਕੀ ਏਆਈ ਸੁਰੱਖਿਆ ਕੰਪਨੀ ਹੈ ਜੋ ਇਸਨੂੰ ਤਿੰਨ ਜੁੜੇ ਹੋਏ ਮੋਸ਼ਨਾਂ ਵਜੋਂ ਮੰਨਦੀ ਹੈ SDLC: ਖੋਜੋ, ਪਤਾ ਲਗਾਓ, ਅਤੇ ਲਾਗੂ ਕਰੋ।
ਖੋਜੋ: ਜਾਣੋ ਕਿ ਤੁਹਾਡੇ ਕੋਲ ਅਸਲ ਵਿੱਚ ਕੀ AI ਹੈ
ਤੁਹਾਡੇ ਭੰਡਾਰਾਂ ਵਿੱਚ ਨਿਰੰਤਰ, ਆਟੋਮੈਟਿਕ ਖੋਜ ਹਰੇਕ AI ਸੰਪਤੀ ਨੂੰ ਦਰਸਾਉਂਦੀ ਹੈ: ਮਾਡਲ, ਫਰੇਮਵਰਕ, ਡੇਟਾਸੈੱਟ, ਇਨਫਰੈਂਸ ਐਂਡਪੁਆਇੰਟ, ਏਜੰਟ, MCP ਸਰਵਰ, ਹੁਨਰ, ਪ੍ਰੋਂਪਟ, guardrails, ਅਤੇ ਤੁਹਾਡੇ ਡਿਵੈਲਪਰ ਅਸਲ ਵਿੱਚ ਵਰਤ ਰਹੇ AI ਕੋਡਿੰਗ ਟੂਲ। ਕੋਈ ਸਰਵੇਖਣ ਨਹੀਂ। ਕੋਈ ਸਵੈ-ਰਿਪੋਰਟਿੰਗ ਨਹੀਂ। ਜੇਕਰ ਇਹ ਇੱਕ ਰਿਪੋਜ਼ਟਰੀ ਵਿੱਚ ਇੱਕ ਨਿਸ਼ਾਨ ਛੱਡਦਾ ਹੈ, ਤਾਂ ਇਹ ਵਸਤੂ ਸੂਚੀ ਵਿੱਚ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ, ਅਸਲ AI ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਦੀ ਪਹਿਲੀ ਅਤੇ ਸਭ ਤੋਂ ਬੁਨਿਆਦੀ ਲੋੜ।
ਫਿਰ AI ਗ੍ਰਾਫ਼ ਮੈਪ ਕਰਦਾ ਹੈ ਕਿ ਉਹ ਸੰਪਤੀਆਂ ਕਿਵੇਂ ਜੁੜਦੀਆਂ ਹਨ: ਕਿਹੜਾ ਮਾਡਲ ਡੇਟਾਸੈਟ ਫੀਡ ਕਰਦਾ ਹੈ, ਕਿਹੜਾ ਏਜੰਟ ਕਿਹੜੇ ਟੂਲ ਨੂੰ ਇਨਵੋਕ ਕਰਦਾ ਹੈ, ਕਿਹੜਾ MCP ਸਰਵਰ ਕਿਸ ਸਹਾਇਕ ਦੇ ਪਿੱਛੇ ਬੈਠਾ ਹੈ। ਇਕੱਲਤਾ ਵਿੱਚ ਇੱਕ ਸੰਪਤੀ ਤੁਹਾਨੂੰ ਬਹੁਤ ਘੱਟ ਦੱਸਦੀ ਹੈ। ਗ੍ਰਾਫ਼ ਤੁਹਾਨੂੰ ਦਿਖਾਉਂਦਾ ਹੈ ਕਿ ਜੋਖਮ ਕਿੱਥੇ ਕੇਂਦਰਿਤ ਹੈ।
ਉਸੇ ਖੋਜ ਤੋਂ, ਜ਼ਾਇਗੇਨੀ ਇੱਕ ਪੈਦਾ ਕਰਦਾ ਹੈ ਏਆਈ-ਬੌਮ: ਤੁਹਾਡੇ ਸੌਫਟਵੇਅਰ ਵਿੱਚ AI ਨਾਲ ਸਬੰਧਤ ਹਰ ਚੀਜ਼ ਦੀ ਇੱਕ ਆਡਿਟ-ਤਿਆਰ, ਮਸ਼ੀਨ-ਪੜ੍ਹਨਯੋਗ ਵਸਤੂ ਸੂਚੀ। ਜਦੋਂ ਕੋਈ ਰੈਗੂਲੇਟਰ, ਆਡੀਟਰ, ਜਾਂ ਕੋਈ ਗਾਹਕ ਪੁੱਛਦਾ ਹੈ ਕਿ ਤੁਸੀਂ ਕਿਹੜਾ AI ਚਲਾ ਰਹੇ ਹੋ, ਤਾਂ ਜਵਾਬ ਤਿੰਨ ਹਫ਼ਤਿਆਂ ਦੀ ਝੜਪ ਦੀ ਬਜਾਏ ਡਾਊਨਲੋਡ ਬਣ ਜਾਂਦਾ ਹੈ।
ਪਤਾ ਲਗਾਓ: ਉਹ ਜੋਖਮ ਜੋ ਰਵਾਇਤੀ ਸਕੈਨਰ ਨਹੀਂ ਦੇਖ ਸਕਦੇ
ਇੱਕ ਸਮਰਪਿਤ AI ਸਕੈਨਰ ਉਹਨਾਂ ਅਸਫਲਤਾ ਮੋਡਾਂ ਦੀ ਖੋਜ ਕਰਦਾ ਹੈ ਜੋ AI ਸਿਸਟਮਾਂ ਲਈ ਖਾਸ ਹਨ: ਪ੍ਰੋਂਪਟ ਇੰਜੈਕਸ਼ਨ, ਟੂਲ ਇੰਜੈਕਸ਼ਨ ਅਤੇ ਅਵਿਸ਼ਵਾਸਯੋਗ ਟੂਲ ਇਨਵੋਕੇਸ਼ਨ, ਪ੍ਰਾਪਤੀ ਦੁਆਰਾ ਡੇਟਾ ਲੀਕੇਜ, ਸਿਸਟਮ ਪ੍ਰੋਂਪਟ ਬਾਈਪਾਸ, ਬਹੁਤ ਜ਼ਿਆਦਾ ਏਜੰਸੀ। ਹਰ ਖੋਜ ਨਕਸ਼ੇ ਨੂੰ ਦਰਸਾਉਂਦੀ ਹੈ LLM ਐਪਲੀਕੇਸ਼ਨਾਂ ਲਈ OWASP ਸਿਖਰਲੇ 10 ਅਤੇ ਉਸ ਸਹੀ ਫਾਈਲ ਅਤੇ ਲਾਈਨ ਵੱਲ ਇਸ਼ਾਰਾ ਕਰਦਾ ਹੈ ਜੋ ਐਕਸਪੋਜ਼ਰ ਬਣਾਉਂਦੀ ਹੈ, ਨਾ ਕਿ ਇੱਕ ਅਸਪਸ਼ਟ "ਆਪਣੇ AI ਵਰਤੋਂ ਦੀ ਸਮੀਖਿਆ ਕਰੋ" ਚੇਤਾਵਨੀ।
ਉਹੀ ਖੋਜ ਪਰਤ ਹੁਨਰ ਫਾਈਲਾਂ, ਨਿਯਮਾਂ ਦੀਆਂ ਫਾਈਲਾਂ, ਅਤੇ MCP ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਕਲਾਤਮਕ ਚੀਜ਼ਾਂ ਵਜੋਂ ਮੰਨਦੀ ਹੈ, ਨਾ ਕਿ ਨੁਕਸਾਨ ਰਹਿਤ ਦਸਤਾਵੇਜ਼ਾਂ ਵਜੋਂ। ਇਹ ਖਤਰਨਾਕ ਜਾਂ ਜ਼ਹਿਰੀਲੇ ਹੁਨਰਾਂ ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ, ਟੂਲ ਜ਼ਹਿਰ ਲਈ MCP ਸਰਵਰ ਸੰਰਚਨਾਵਾਂ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ, ਅਤੇ ਅਸਲ ਵਿੱਚ ਤੁਹਾਡੇ AI ਵਰਕਲੋਡ ਨੂੰ ਚਲਾਉਣ ਵਾਲੇ ਪ੍ਰੋਂਪਟਾਂ ਨੂੰ ਸਾਹਮਣੇ ਲਿਆਉਂਦਾ ਹੈ।
ਤਰਜੀਹ ਦਿਓ: ਉਹ ਫਨਲ ਜੋ ਸ਼ੋਰ ਕੱਟਦਾ ਹੈ, ਕੋਨਿਆਂ ਨੂੰ ਨਹੀਂ
ਹਰ ਖੋਜ ਨੂੰ ਹੌਲੀ-ਹੌਲੀ ਫਿਲਟਰ ਕੀਤਾ ਜਾਂਦਾ ਹੈ: ਐਪਲੀਕੇਸ਼ਨ ਕੋਡ ਵਿੱਚ ਕੀ ਪਹੁੰਚਯੋਗ ਹੈ, ਫਿਰ ਕੀ ਅਸਲ ਵਿੱਚ ਸ਼ੋਸ਼ਣਯੋਗ ਹੈ, ਫਿਰ ਕੋਡ ਵਿੱਚ ਕੀ ਬੈਠਦਾ ਹੈ ਜੋ ਤੁਹਾਡੀ ਟੀਮ ਸਰਗਰਮੀ ਨਾਲ ਵਿਕਸਤ ਕਰ ਰਹੀ ਹੈ। ਇੱਕ ਡਿਵੈਲਪਰ ਦੀ ਕਤਾਰ ਤੱਕ ਪਹੁੰਚਣ ਵਾਲੀ ਚੀਜ਼ ਉਹ ਛੋਟੀ ਸੂਚੀ ਹੈ ਜੋ ਅਸਲ ਵਿੱਚ ਉਤਪਾਦਨ ਨੂੰ ਖ਼ਤਰਾ ਬਣਾਉਂਦੀ ਹੈ, ਜਿਸ ਵਿੱਚ ਫਰੇਮਵਰਕ ਸੰਦਰਭ, ਐਕਸਪੋਜ਼ਰ ਵਿੰਡੋ, ਅਤੇ ਮਿਟੀਗੇਸ਼ਨ ਮਾਰਗਦਰਸ਼ਨ ਸ਼ਾਮਲ ਹਨ।
ਲਾਗੂ ਕਰੋ: ਇਸਨੂੰ ਚੱਲਣ ਤੋਂ ਪਹਿਲਾਂ ਰੋਕੋ
Shield ਡਿਵੈਲਪਰ ਦੇ ਆਪਣੇ ਅੰਤਮ ਬਿੰਦੂ 'ਤੇ ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਨੂੰ ਲਿਆਉਂਦਾ ਹੈ: ਇਹ ਕਿਸੇ ਵੀ ਚੀਜ਼ ਦੇ ਚੱਲਣ ਤੋਂ ਪਹਿਲਾਂ ਅਣਅਧਿਕਾਰਤ ਅਤੇ ਖਤਰਨਾਕ ਸਥਾਪਨਾਵਾਂ, ਗੈਰ-ਮਨਜ਼ੂਰਸ਼ੁਦਾ ਮਾਡਲਾਂ ਅਤੇ ਗੈਰ-ਮਨਜ਼ੂਰਸ਼ੁਦਾ MCP ਸਰਵਰਾਂ ਨੂੰ ਬਲੌਕ ਕਰਦਾ ਹੈ। ਇਸਦੇ ਹੇਠਾਂ Xygeni ਦਾ ਹੈ ਮਾਲਵੇਅਰ ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀ (MEW), ਜੋ ਦਸਤਖਤ ਮੌਜੂਦ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਨੂੰ ਫੜ ਲੈਂਦਾ ਹੈ, ਪਰਤ ਪ੍ਰਤਿਸ਼ਠਾ-ਅਧਾਰਤ ਟੂਲ ਅਜੇ ਵੀ ਭਰੋਸਾ ਕਰਦੇ ਹਨ ਕਿਉਂਕਿ ਕਿਸੇ ਨੇ ਵੀ ਅਜੇ ਤੱਕ ਪੈਕੇਜ ਦੀ ਰਿਪੋਰਟ ਨਹੀਂ ਕੀਤੀ ਹੈ। ਇਹ AI ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਦਾ ਅੱਧਾ ਲਾਗੂਕਰਨ ਹੈ: ਖੋਜ ਅਤੇ ਖੋਜ ਤੁਹਾਨੂੰ ਦੱਸਦੇ ਹਨ ਕਿ ਕੀ ਗਲਤ ਹੈ, Shield ਇਹੀ ਅਸਲ ਵਿੱਚ ਇਸਨੂੰ ਰੋਕਦਾ ਹੈ।
ਤੁਹਾਡਾ AI ਐਕਸਪੋਜ਼ਰ ਸਿਰਫ਼ ਤੁਹਾਡੇ AI ਕੋਡ ਵਿੱਚ ਨਹੀਂ ਹੈ।
ਇੱਕ ਪੂਰੀ AI ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਤਸਵੀਰ ਲਈ ਇੱਕ ਮਾਡਲ ਵਸਤੂ ਸੂਚੀ ਤੋਂ ਵੱਧ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਅਤੇ ਇਹ ਸ਼ਾਇਦ ਹੀ ਸਿਰਫ਼ ਚਮਕਦਾਰ ਚੀਜ਼ਾਂ ਹੁੰਦੀਆਂ ਹਨ:
- AI ਪ੍ਰਦਾਤਾ ਪ੍ਰਮਾਣ ਪੱਤਰ ਪ੍ਰੋਂਪਟ ਫਾਈਲਾਂ, ਏਜੰਟ ਕੌਂਫਿਗਸ, ਜਾਂ ਵਿੱਚ ਛੱਡਿਆ ਗਿਆ pipeline ਲੌਗ ਕਿਸੇ ਵੀ ਹੋਰ ਵਾਂਗ ਰਾਜ਼ ਹਨ, ਅਤੇ ਜ਼ਾਇਗੇਨੀ ਦੇ ਰਾਜ਼ਾਂ ਦੀ ਖੋਜ ਉਹਨਾਂ ਨੂੰ ਜਨਤਕ ਰਜਿਸਟਰੀ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਫੜ ਲੈਂਦੀ ਹੈ।
- ਕਮਜ਼ੋਰ AI ਅਤੇ ML ਨਿਰਭਰਤਾਵਾਂ ਆਮ CVE ਲੈ ਕੇ ਜਾਓ, ਜੋ ਕਿ ਉਸੇ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਦੁਆਰਾ ਸਾਹਮਣੇ ਆਉਂਦੇ ਹਨ ਜੋ ਪਹਿਲਾਂ ਹੀ ਤੁਹਾਡੇ ਬਾਕੀ ਸਟੈਕ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ। AI ਅਪਣਾਉਣ 'ਤੇ ਤੀਜੀ-ਧਿਰ ਦੀ ਖੋਜ ਨੇ ਇਸ ਗੱਲ ਵੱਲ ਇਸ਼ਾਰਾ ਕੀਤਾ ਹੈ ਕਿ ਆਧੁਨਿਕ AI ਸਟੈਕ ਦਾ ਕਿੰਨਾ ਹਿੱਸਾ ਬਾਹਰੀ ਤੌਰ 'ਤੇ ਪ੍ਰਾਪਤ ਪੈਕੇਜਾਂ ਅਤੇ ਲੁਕਵੇਂ ਹਿੱਸਿਆਂ ਤੋਂ ਪ੍ਰਾਪਤ ਹੁੰਦਾ ਹੈ, ਜੋ ਕਿ ਬਿਲਕੁਲ ਸਤਹ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਕਵਰ ਕਰਨ ਲਈ ਬਣਾਇਆ ਗਿਆ ਸੀ।
- ਖ਼ਰਾਬ ਪੈਕੇਜ ਕਿਸੇ ਵੀ ਸਲਾਹਕਾਰ ਨਾਲੋਂ ਤੇਜ਼ੀ ਨਾਲ ਪ੍ਰਕਾਸ਼ਿਤ pipeline ਦਸਤਖਤ ਤੋਂ ਪਹਿਲਾਂ ਫੜੇ ਗਏ ਵਿਅਕਤੀਆਂ ਨੂੰ ਸੂਚੀਬੱਧ ਕਰ ਸਕਦਾ ਹੈ, ਉਹੀ MEW ਸਮਰੱਥਾ ਤੁਹਾਡੀ ਬਾਕੀ ਸਪਲਾਈ ਲੜੀ ਦੀ ਰੱਖਿਆ ਕਰਦੀ ਹੈ।
ਏਜੰਟਿਕ ਪਰਤ: DevAI ਅਤੇ CoreAI
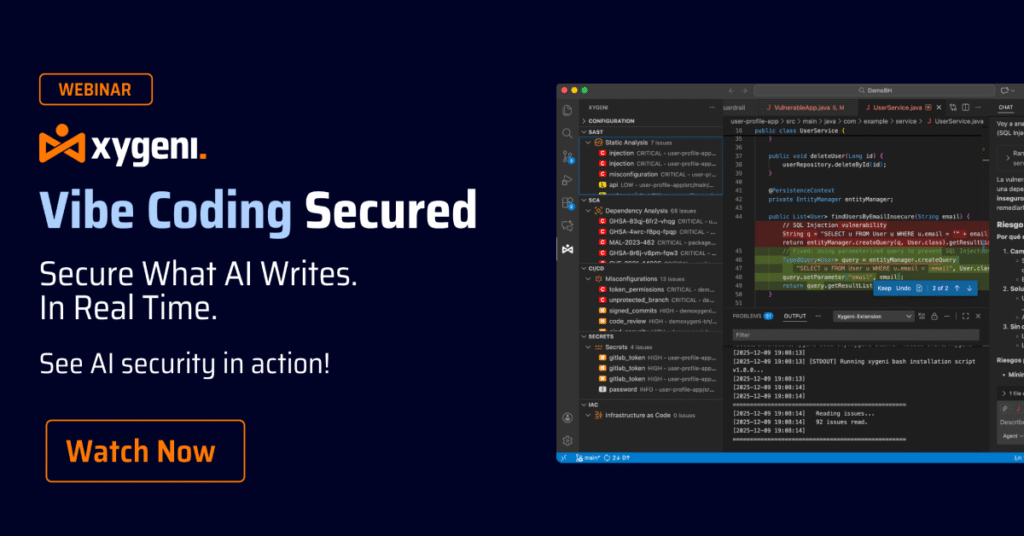
ਡਿਸਕਵਰੀ ਅਤੇ ਡਿਟੈਕਸ਼ਨ ਤੁਹਾਡੇ ਰਿਪੋਜ਼ਟਰੀਆਂ ਵਿੱਚ ਪਹਿਲਾਂ ਤੋਂ ਮੌਜੂਦ ਚੀਜ਼ਾਂ ਨੂੰ ਕਵਰ ਕਰਦੇ ਹਨ। ਦੇਵਏਆਈ ਜਿੱਥੇ ਜੋਖਮ ਪੈਦਾ ਹੁੰਦਾ ਹੈ ਉੱਥੇ ਕੰਮ ਕਰਦਾ ਹੈ: IDE ਦੇ ਅੰਦਰ, ਇੱਕ ਨਿਰੰਤਰ, ਕਿਰਿਆਸ਼ੀਲ ਪਰਤ ਦੇ ਰੂਪ ਵਿੱਚ ਜੋ ਮਨੁੱਖੀ ਅਤੇ AI-ਤਿਆਰ ਕੀਤੇ ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰਦੀ ਹੈ ਜਿਵੇਂ ਕਿ ਇਹ ਲਿਖਿਆ ਗਿਆ ਹੈ, ਕਿਸੇ ਪ੍ਰੋਂਪਟ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ। ਇਹ ਇੱਕ ਖੋਜ ਦੇ ਪਿੱਛੇ ਪੂਰੇ ਸ਼ੋਸ਼ਣ ਮਾਰਗ ਦੀ ਵਿਆਖਿਆ ਕਰਦਾ ਹੈ ਅਤੇ MCP-ਪ੍ਰਮਾਣਿਤ ਫਿਕਸਾਂ ਦਾ ਪ੍ਰਸਤਾਵ ਦਿੰਦਾ ਹੈ ਜੋ ਇੱਕ ਡਿਵੈਲਪਰ ਭਰੋਸੇ ਨਾਲ ਲਾਗੂ ਕਰ ਸਕਦਾ ਹੈ, ਬਿਨਾਂ ਬਿਲਡ ਨੂੰ ਤੋੜੇ।
ਕੋਰਏਆਈ ਵਿਅਕਤੀਗਤ ਸਕੈਨਰਾਂ ਦੇ ਉੱਪਰ ਖੁਫੀਆ ਪਰਤ ਦੇ ਰੂਪ ਵਿੱਚ ਬੈਠਦਾ ਹੈ: ਇਹ ਕੋਡ, ਨਿਰਭਰਤਾ, pipeline, ਅਤੇ ਡੇਟਾ ਨੂੰ ਇੱਕ ਜੋਖਮ ਮਾਡਲ ਵਿੱਚ ਬਦਲਦਾ ਹੈ, ਕੁਦਰਤੀ ਭਾਸ਼ਾ ਵਿੱਚ ਸਵਾਲਾਂ ਦੇ ਜਵਾਬ ਦਿੰਦਾ ਹੈ, ਅਤੇ ਕਾਰਜਕਾਰੀ-ਤਿਆਰ ਰਿਪੋਰਟਿੰਗ ਤਿਆਰ ਕਰਦਾ ਹੈ ਜਿਸਦੀ ਇੱਕ ਸੁਰੱਖਿਆ ਨੇਤਾ ਨੂੰ ਇਹ ਦਿਖਾਉਣ ਲਈ ਲੋੜ ਹੁੰਦੀ ਹੈ ਕਿ ਸ਼ਾਸਨ ਅਸਲ ਵਿੱਚ ਹੋ ਰਿਹਾ ਹੈ, ਸਿਰਫ਼ ਦਾਅਵਾ ਨਹੀਂ ਕੀਤਾ ਗਿਆ।
ਏਆਈ ਸੁਰੱਖਿਆ ਵਿੱਚ ਜੋ ਤੁਹਾਡੇ ਕੋਲ ਹੈ ਉਸਨੂੰ ਵਧਾਓ। ਕੁਝ ਵੀ ਨਾ ਲੁੱਟੋ।
ਇੱਕ ਨਵੀਂ ਸੁਰੱਖਿਆ ਸ਼੍ਰੇਣੀ ਪ੍ਰਤੀ ਸਭ ਤੋਂ ਆਮ ਇਤਰਾਜ਼ ਇਹ ਹੈ ਕਿ "ਸਾਡੇ ਕੋਲ ਪਹਿਲਾਂ ਹੀ ਕਾਫ਼ੀ ਔਜ਼ਾਰ ਹਨ।" ਇੱਕ AI ਸੁਰੱਖਿਆ ਕੰਪਨੀ ਹੋਣ ਦੇ ਨਾਤੇ, Xygeni ਤੁਹਾਨੂੰ ਕੁਝ ਵੀ ਬਦਲਣ ਲਈ ਨਹੀਂ ਕਹਿੰਦਾ: ਇਸਦੇ ਆਪਣੇ ਖੋਜਾਂ 'ਤੇ ਲਾਗੂ ਕੀਤੇ ਗਏ ਉਹੀ ਟ੍ਰਾਈਏਜ, ਵਿਆਖਿਆ ਅਤੇ ਤਰਜੀਹ ਤੁਹਾਡੇ ਮੌਜੂਦਾ ਖੋਜਾਂ 'ਤੇ ਬਰਾਬਰ ਚੱਲਦੀ ਹੈ। SAST, SCA, ਅਤੇ ਤੀਜੀ-ਧਿਰ ਸਕੈਨਰ। ਤੁਹਾਡਾ ਮੌਜੂਦਾ ਸਟੈਕ ਇੱਕ ਇਨਪੁਟ ਬਣ ਜਾਂਦਾ ਹੈ, ਇੱਕ ਹਾਦਸਾ ਨਹੀਂ, ਅਤੇ ਤੁਹਾਡੀ AI ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਵਿੱਚ ਇੱਕ ਰਿਪ-ਐਂਡ-ਰਿਪਲੇਸ ਪ੍ਰੋਜੈਕਟ ਦੇ ਨਾਲ ਜੁੜੇ ਬਿਨਾਂ ਸੁਧਾਰ ਹੁੰਦਾ ਹੈ।
ਇਹ ਹੁਣ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ, ਬਾਅਦ ਵਿੱਚ ਨਹੀਂ
ਰੈਗੂਲੇਟਰ ਵੱਖ-ਵੱਖ ਦਿਸ਼ਾਵਾਂ ਤੋਂ ਇੱਕੋ ਉਮੀਦ 'ਤੇ ਇਕੱਠੇ ਹੋ ਰਹੇ ਹਨ: EU AI ਐਕਟ, NIS2, ਅਤੇ ਸਪੇਨ ਦਾ ENS ਸਾਰੇ AI ਸਿਸਟਮਾਂ ਲਈ ਵਸਤੂ ਸੂਚੀ ਅਤੇ ਟਰੇਸੇਬਿਲਟੀ ਵੱਲ ਵਧਦੇ ਹਨ, ਉਹੀ ਸਬੂਤ ਜੋ AI-BOM ਪੈਦਾ ਕਰਨ ਲਈ ਬਣਾਇਆ ਗਿਆ ਹੈ। ਯਾਤਰਾ ਦੀ ਦਿਸ਼ਾ ਸਪੱਸ਼ਟ ਹੈ ਭਾਵੇਂ ਸਹੀ ਪਾਲਣਾ ਮਕੈਨਿਕਸ ਅਜੇ ਵੀ ਸੈਟਲ ਹੋ ਰਹੇ ਹਨ: ਤੁਸੀਂ AI ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਨਹੀਂ ਕਰ ਸਕਦੇ ਕਿ ਤੁਸੀਂ ਕਦੇ ਵਸਤੂ ਸੂਚੀ ਨਹੀਂ ਬਣਾਈ ਹੈ, ਅਤੇ ਤੁਸੀਂ AI ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਦਾ ਦਾਅਵਾ ਨਹੀਂ ਕਰ ਸਕਦੇ ਜੇਕਰ ਸਪਲਾਈ ਚੇਨ ਖੁਦ ਤੁਹਾਡੇ ਲਈ ਅਦਿੱਖ ਹੈ।
ਇੱਕ AI ਸੁਰੱਖਿਆ ਕੰਪਨੀ ਦੀ ਚੋਣ ਕਰਨਾ
ਹਰ AI ਸੁਰੱਖਿਆ ਕੰਪਨੀ ਆਪਣੀ ਸੀਮਾ ਇੱਕੋ ਥਾਂ 'ਤੇ ਨਹੀਂ ਖਿੱਚਦੀ। ਕੁਝ ਤੁਹਾਡੇ ਆਪਣੇ AI-ਤਿਆਰ ਕੀਤੇ ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰਨ 'ਤੇ ਰੁਕ ਜਾਂਦੇ ਹਨ। ਦੂਸਰੇ ਅੰਤਮ ਬਿੰਦੂ 'ਤੇ ਰੁਕ ਜਾਂਦੇ ਹਨ। AI ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਸਵਾਲ ਆਪਣੇ ਆਪ ਵਿੱਚ ਕਿਸੇ ਵੀ ਟੁਕੜੇ ਨਾਲੋਂ ਵੱਡਾ ਹੈ: ਇਹ ਮਾਡਲ, ਏਜੰਟ, MCP ਸਰਵਰ, ਹੁਨਰ ਫਾਈਲ, ਅਤੇ ਇਸ ਸਭ ਦੇ ਹੇਠਾਂ ਬੈਠੀ ਆਮ ਨਿਰਭਰਤਾ ਨੂੰ ਫੈਲਾਉਂਦਾ ਹੈ। ਉਹ ਪੂਰਾ-ਜੀਵਨ ਚੱਕਰ ਦ੍ਰਿਸ਼, ਖੋਜ ਤੋਂ ਲੈ ਕੇ ਲਾਗੂਕਰਨ ਤੱਕ, ਇੱਕ ਕੰਸੋਲ ਵਿੱਚ ਤੁਹਾਡੇ ਬਾਕੀ AppSec ਖੋਜਾਂ ਦੇ ਨਾਲ, ਉਹ ਹੈ ਜਿਸਦੀ ਭਾਲ ਕਰਨੀ ਹੈ ਜਦੋਂ ਤੁਸੀਂ ਇੱਕ ਸਿੰਗਲ ਪੁਆਇੰਟ ਟੂਲ ਦੀ ਬਜਾਏ ਇੱਕ AI ਸੁਰੱਖਿਆ ਕੰਪਨੀ ਦਾ ਮੁਲਾਂਕਣ ਕਰਦੇ ਹੋ।
ਉਹ ਫਾਈਲਾਂ ਜਿਨ੍ਹਾਂ ਦੀ ਕੋਈ ਸਮੀਖਿਆ ਨਹੀਂ ਕਰਦਾ, ਉਹ ਅੰਦਰ ਜਾਣ ਦਾ ਰਸਤਾ ਬਣ ਗਈਆਂ। AI ਸੁਰੱਖਿਆ ਉਹਨਾਂ ਦੀ ਸਮੀਖਿਆ ਕਰਨ ਦਾ ਅਨੁਸ਼ਾਸਨ ਹੈ, ਅਤੇ AI ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਉਹ ਹੈ ਜੋ ਇਸ ਅਨੁਸ਼ਾਸਨ ਨੂੰ ਉਸੇ ਪਲੇਟਫਾਰਮ 'ਤੇ ਸਿਰੇ ਤੋਂ ਅੰਤ ਤੱਕ ਕਾਇਮ ਰੱਖਦੀ ਹੈ ਜਿੱਥੇ ਤੁਸੀਂ ਪਹਿਲਾਂ ਹੀ ਹਰ ਚੀਜ਼ ਦੀ ਸਮੀਖਿਆ ਕਰਦੇ ਹੋ।
ਦੇਖੋ ਕਿ ਤੁਹਾਡੀ AI ਅਸਲ ਵਿੱਚ ਕੀ ਕਰਨ ਦੀ ਇਜਾਜ਼ਤ ਹੈ। ਮੁਫ਼ਤ ਸ਼ੁਰੂ ਕਰੋ or ਇੱਕ ਡੈਮੋ ਤਹਿ ਕਰੋ.

ਸਵਾਲ
ਕੀ ਜ਼ਾਇਗੇਨੀ ਦਾ ਕੋਡ ਕਦੇ ਮੇਰੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਛੱਡਦਾ ਹੈ?
ਨਹੀਂ। ਸਕੈਨ ਤੁਹਾਡੇ ਆਪਣੇ ਵਾਤਾਵਰਣ ਦੇ ਅੰਦਰ ਚੱਲਦੇ ਹਨ, ਅਤੇ ਸਰੋਤ ਕੋਡ ਕਦੇ ਵੀ Xygeni ਦੇ ਸਰਵਰਾਂ 'ਤੇ ਅਪਲੋਡ ਨਹੀਂ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। AI ਵਸਤੂ ਸੂਚੀ ਅਤੇ AI-BOM ਉਸ ਤੋਂ ਬਣਾਏ ਗਏ ਹਨ ਜੋ ਸਕੈਨਰ ਸਥਾਨਕ ਤੌਰ 'ਤੇ ਦੇਖਦਾ ਹੈ, ਨਾ ਕਿ ਬਾਹਰ ਭੇਜੀ ਗਈ ਕਾਪੀ ਤੋਂ।
AI ਸੁਰੱਖਿਆ, DevAI, ਅਤੇ CoreAI ਵਿੱਚ ਕੀ ਅੰਤਰ ਹੈ?
AI ਸੁਰੱਖਿਆ ਖੋਜ ਕਰਦੀ ਹੈ ਅਤੇ ਖੋਜਦੀ ਹੈ: ਇਹ AI ਵਸਤੂ ਸੂਚੀ, AI-BOM ਬਣਾਉਂਦੀ ਹੈ, ਅਤੇ ਤੁਰੰਤ ਟੀਕਾ ਲਗਾਉਣ ਜਾਂ ਜ਼ਹਿਰੀਲੇ ਹੁਨਰ ਫਾਈਲਾਂ ਵਰਗੇ ਜੋਖਮਾਂ ਨੂੰ ਲੱਭਦੀ ਹੈ। DevAI IDE ਦੇ ਅੰਦਰ ਕੰਮ ਕਰਦਾ ਹੈ ਕਿਉਂਕਿ ਡਿਵੈਲਪਰ ਕੋਡ ਲਿਖਦੇ ਹਨ, ਜਿਵੇਂ ਕਿ ਉਹ ਜਾਂਦੇ ਹਨ, ਸੁਧਾਰਾਂ ਦਾ ਪ੍ਰਸਤਾਵ ਦਿੰਦੇ ਹਨ। CoreAI ਦੋਵਾਂ ਤੋਂ ਉੱਪਰ ਬੈਠਦਾ ਹੈ, ਪੂਰੇ ਪਲੇਟਫਾਰਮ ਵਿੱਚ ਖੋਜਾਂ ਨੂੰ ਆਪਸ ਵਿੱਚ ਜੋੜਦਾ ਹੈ ਅਤੇ ਕੁਦਰਤੀ ਭਾਸ਼ਾ ਵਿੱਚ ਤੁਹਾਡੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਬਾਰੇ ਸਵਾਲਾਂ ਦੇ ਜਵਾਬ ਦਿੰਦਾ ਹੈ।
Xygeni ਕਿਹੜੇ AI ਸੁਰੱਖਿਆ ਢਾਂਚੇ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੈ?
ਖੋਜਾਂ ਦਾ ਨਕਸ਼ਾ LLM ਐਪਲੀਕੇਸ਼ਨਾਂ ਲਈ OWASP ਟੌਪ 10, MCP ਲਈ OWASP ਟੌਪ 10, ਅਤੇ ਏਜੰਟਿਕ ਹੁਨਰਾਂ ਲਈ OWASP ਟੌਪ 10, NIST SP 800-218A ਦੇ ਨਾਲ-ਨਾਲ ਅਤੇ CISਸਮੱਗਰੀ ਦੇ AI ਬਿੱਲਾਂ 'ਤੇ A/G7 ਮਾਰਗਦਰਸ਼ਨ। ਉਹ ਮੈਪਿੰਗ ਹੀ AI-BOM ਨੂੰ ਸਿਰਫ਼ ਇੱਕ ਵਸਤੂ ਸੂਚੀ ਦੀ ਬਜਾਏ ਪਾਲਣਾ ਸਬੂਤ ਵਜੋਂ ਵਰਤੋਂ ਯੋਗ ਬਣਾਉਂਦੀ ਹੈ।
ਕੀ ਇਹ ਹਰੇਕ AI ਲਾਇਬ੍ਰੇਰੀ ਜਾਂ ਮਾਡਲ ਨੂੰ ਜੋਖਮ ਵਜੋਂ ਦਰਸਾਉਂਦਾ ਹੈ?
ਨਹੀਂ। ਤਰਜੀਹੀ ਫਨਲ ਖੋਜਾਂ ਨੂੰ ਐਪਲੀਕੇਸ਼ਨ ਕੋਡ ਵਿੱਚ ਪਹੁੰਚਯੋਗ, ਅਸਲ ਵਿੱਚ ਸ਼ੋਸ਼ਣਯੋਗ, ਅਤੇ ਸਰਗਰਮ ਵਿਕਾਸ ਵਿੱਚ ਕੀ ਹੈ ਤੱਕ ਸੀਮਤ ਕਰਦਾ ਹੈ, ਇਸ ਲਈ ਇੱਕ ਡਿਵੈਲਪਰ ਜੋ ਸੂਚੀ ਦੇਖਦਾ ਹੈ ਉਹ ਛੋਟੀ ਹੁੰਦੀ ਹੈ, ਖੋਜੀ ਗਈ ਹਰੇਕ AI ਸੰਪਤੀ ਦਾ ਡੰਪ ਨਹੀਂ ਹੁੰਦਾ।
