






ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਵਿੱਚ ਦ੍ਰਿਸ਼ਟੀਗਤ ਅੰਤਰ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦੇ ਹਨ
ਹਰੇਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ ਨੂੰ ਆਧੁਨਿਕ ਖਤਰਿਆਂ ਦੇ ਵਿਰੁੱਧ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣ ਵਿੱਚ ਵਧਦੀਆਂ ਚੁਣੌਤੀਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ। ਜਿਵੇਂ-ਜਿਵੇਂ ਸੰਗਠਨਾਂ ਦਾ ਵਿਸਤਾਰ ਹੁੰਦਾ ਹੈ, ਐਪਲੀਕੇਸ਼ਨਾਂ, API ਅਤੇ ਮਾਈਕ੍ਰੋ ਸੇਵਾਵਾਂ ਦੀ ਗਿਣਤੀ ਵਧਦੀ ਰਹਿੰਦੀ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਵੱਧਦੇ ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਨਾਲ ਨਜਿੱਠਣਾ ਪੈਂਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਇਹ ਮੁਸ਼ਕਲ ਹੋ ਜਾਂਦਾ ਹੈ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਓ ਅਤੇ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣਾਂ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਲਾਗੂ ਕਰੋ। ਬਿਨਾਂ ਕਿਸੇ ਚੰਗੀ ਤਰ੍ਹਾਂ ਪਰਿਭਾਸ਼ਿਤ Application Security Posture Management ਰਣਨੀਤੀ ਦੇ ਤਹਿਤ, ਟੀਮਾਂ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਦੀ ਪਛਾਣ ਕਰਨ, ਖਤਰਿਆਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਅਤੇ ਇੱਕ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਢਾਂਚੇ ਨੂੰ ਬਣਾਈ ਰੱਖਣ ਲਈ ਸੰਘਰਸ਼ ਕਰਦੀਆਂ ਹਨ। ਨਤੀਜੇ ਵਜੋਂ, ਸੁਰੱਖਿਆ ਪਾੜੇ ਬਣੇ ਰਹਿੰਦੇ ਹਨ, ਉਲੰਘਣਾਵਾਂ ਅਤੇ ਪਾਲਣਾ ਅਸਫਲਤਾਵਾਂ ਦੇ ਜੋਖਮ ਨੂੰ ਵਧਾਉਂਦੇ ਹਨ।
ਵਧ ਰਹੇ ਖਤਰਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨ ਲਈ, Application Security Posture Management (ASPM) ਨਿਰੰਤਰ ਦਿੱਖ, ਸਵੈਚਾਲਿਤ ਜੋਖਮ ਤਰਜੀਹ, ਅਤੇ ਅਸਲ-ਸਮੇਂ ਦੇ ਉਪਚਾਰ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ASPM ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਝੂਠੇ ਸਕਾਰਾਤਮਕ ਦਾ ਪਿੱਛਾ ਕਰਨ ਦੀ ਬਜਾਏ ਅਸਲ ਖਤਰਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਸੁਰੱਖਿਆ ਵਰਕਫਲੋ ਵਿੱਚ ਆਟੋਮੇਸ਼ਨ ਨੂੰ ਜੋੜ ਕੇ, ASPM ਹੱਥੀਂ ਯਤਨ ਘਟਾਉਂਦਾ ਹੈ ਅਤੇ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਸ਼ੋਸ਼ਣ ਬਣਨ ਤੋਂ ਪਹਿਲਾਂ ਹੱਲ ਕੀਤਾ ਜਾਵੇ।
ਜਿਵੇਂ ਕਿ ਵਿਚ ਸਮਝਾਇਆ ਗਿਆ ਦੀ ਕੀਮਤ ਖੋਜੋ ASPM ਪਲੇਟਫਾਰਮ: ਸੇਫਡੇਵ ਟਾਕਸ ਤੋਂ ਸੂਝਾਂ, ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਸਿਰਫ਼ ਚੇਤਾਵਨੀਆਂ ਤੋਂ ਵੱਧ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ - ਉਹਨਾਂ ਨੂੰ ਅਜਿਹੇ ਔਜ਼ਾਰਾਂ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ ਜੋ ਉਹਨਾਂ ਨੂੰ ਇਹ ਸਮਝਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ ਕਿ ਕਿਹੜੇ ਜੋਖਮ ਸਭ ਤੋਂ ਵੱਧ ਮਾਇਨੇ ਰੱਖਦੇ ਹਨ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਜਲਦੀ ਕਿਵੇਂ ਠੀਕ ਕਰਨਾ ਹੈ। ਇੱਕ ਮਜ਼ਬੂਤ ASPM ਪਲੇਟਫਾਰਮ ਸੁਰੱਖਿਆ ਅਤੇ ਵਿਕਾਸ ਟੀਮਾਂ ਨੂੰ ਜੋੜਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਲਾਗੂ ਕਰਨਾ ਅਤੇ ਮੁੱਦਿਆਂ ਨੂੰ ਵੱਡੇ ਖਤਰਿਆਂ ਵਿੱਚ ਬਦਲਣ ਤੋਂ ਪਹਿਲਾਂ ਰੋਕਣਾ ਆਸਾਨ ਹੋ ਜਾਂਦਾ ਹੈ।
ਇਹ ਗਾਈਡ ਇਸਦੀ ਪੜਚੋਲ ਕਰਦੀ ਹੈ ASPM ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਨੂੰ ਵਧਾਉਂਦਾ ਹੈ, ਕਿਵੇਂ Xygeni's ASPM ਪਲੇਟਫਾਰਮ ਸੁਰੱਖਿਆ ਪਾੜੇ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਪੂਰਾ ਕਰਦਾ ਹੈ, ਅਤੇ ਵਿਕਾਸ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਸੁਰੱਖਿਆ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਉਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਰਹੀਆਂ DevOps ਟੀਮਾਂ ਲਈ ਆਟੋਮੇਸ਼ਨ ਖਾਸ ਤੌਰ 'ਤੇ ਮਹੱਤਵਪੂਰਨ ਕਿਉਂ ਹੈ।
ਜ਼ਾਇਜੇਨੀ ਸੁਰੱਖਿਆ ਸ਼ਬਦਾਵਲੀ
ਕੀ ਹੈ ASPM?
OSS ਸਾਫਟਵੇਅਰ ਪ੍ਰੋਜੈਕਟਾਂ ਅਤੇ ਉਹਨਾਂ ਦੀ ਨਿਰਭਰਤਾ ਨੂੰ ਕਮਜ਼ੋਰੀਆਂ, ਖਤਰਨਾਕ ਕੋਡ ਅਤੇ ਹੋਰ ਖਤਰਿਆਂ ਤੋਂ ਸੁਰੱਖਿਅਤ ਰੱਖਣ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ। ਵਿਕਾਸ ਵਿੱਚ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਅਪਣਾਇਆ ਗਿਆ, ਜਨਤਕ ਤੌਰ 'ਤੇ ਪਹੁੰਚਯੋਗ ਕੋਡ ਮਾਲਵੇਅਰ ਵਰਗੇ ਜੋਖਮਾਂ ਦਾ ਨਿਸ਼ਾਨਾ ਬਣ ਸਕਦਾ ਹੈ। ਇਹ ਚੁਣੌਤੀਆਂ ਅਕਸਰ ਉਦੋਂ ਪੈਦਾ ਹੁੰਦੀਆਂ ਹਨ ਜਦੋਂ ਪੁਰਾਣੇ ਹਿੱਸਿਆਂ ਜਾਂ ਮਾੜੇ ਢੰਗ ਨਾਲ ਰੱਖ-ਰਖਾਅ ਵਾਲੇ ਰਿਪੋਜ਼ਟਰੀਆਂ ਦੀ ਵਰਤੋਂ ਕੀਤੀ ਜਾਂਦੀ ਹੈ।
ਇੱਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ ਦੁਆਰਾ ਦਰਪੇਸ਼ ਚੁਣੌਤੀਆਂ
- ਹਮਲੇ ਦੀਆਂ ਸਤਹਾਂ ਦਾ ਵਿਸਤਾਰ ਕਰਨਾ - ਐਪਲੀਕੇਸ਼ਨਾਂ, API, ਅਤੇ ਤੀਜੀ-ਧਿਰ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਵਾਧਾ ਹਮਲਾਵਰਾਂ ਲਈ ਵਧੇਰੇ ਐਂਟਰੀ ਪੁਆਇੰਟਾਂ ਵੱਲ ਲੈ ਜਾਂਦਾ ਹੈ।
- ਜੋਖਮ ਤਰਜੀਹ ਦੀ ਘਾਟ - ਸਹੀ ਤਰਜੀਹ ਤੋਂ ਬਿਨਾਂ, ਬਹੁਤ ਸਾਰੀਆਂ ਅਲਰਟ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਹਾਵੀ ਕਰ ਦਿੰਦੀਆਂ ਹਨ, ਜਿਸ ਨਾਲ ਨਾਜ਼ੁਕ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨਾ ਮੁਸ਼ਕਲ ਹੋ ਜਾਂਦਾ ਹੈ।
- ਪਾਲਣਾ ਅਤੇ ਸ਼ਾਸਨ ਦੇ ਅੰਤਰ - ਰੀਅਲ-ਟਾਈਮ ਨੀਤੀ ਲਾਗੂ ਕੀਤੇ ਬਿਨਾਂ ISO 27001, NIST, ਅਤੇ OWASP ਵਰਗੇ ਸੁਰੱਖਿਆ ਢਾਂਚੇ ਨੂੰ ਪੂਰਾ ਕਰਨਾ ਚੁਣੌਤੀਪੂਰਨ ਹੈ।
- ਹੱਥੀਂ ਅਤੇ ਹੌਲੀ ਸੁਧਾਰ - ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਹੱਥੀਂ ਠੀਕ ਕਰਨ ਵਿੱਚ ਬਹੁਤ ਸਮਾਂ ਲੱਗਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਐਕਸਪੋਜ਼ਰ ਵਿੰਡੋ ਵੱਧ ਜਾਂਦੀ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, ਉਹ ਸੰਸਥਾਵਾਂ ਜੋ ਅਪਣਾਉਣ ਵਿੱਚ ਅਸਫਲ ਰਹਿੰਦੀਆਂ ਹਨ Application Security Posture Management (ASPM) ਦੇਰੀ ਨਾਲ ਜਵਾਬ ਦੇਣ, ਪਾਲਣਾ ਅਸਫਲਤਾਵਾਂ, ਅਤੇ ਸੁਰੱਖਿਆ ਕਰਜ਼ੇ ਦੇ ਜਮ੍ਹਾਂ ਹੋਣ ਦਾ ਜੋਖਮ।
ਕਿਵੇਂ Xygeni ASPM ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਵਿੱਚ ਦਿੱਖ ਪਾੜੇ ਨੂੰ ਬੰਦ ਕਰਦਾ ਹੈ
ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਆਧੁਨਿਕ ਐਪਲੀਕੇਸ਼ਨਾਂ ਵਿੱਚ ਖੰਡਿਤ ਔਜ਼ਾਰਾਂ, ਬਹੁਤ ਜ਼ਿਆਦਾ ਚੇਤਾਵਨੀਆਂ ਅਤੇ ਅੰਨ੍ਹੇ ਸਥਾਨਾਂ ਕਾਰਨ ਲਗਾਤਾਰ ਚੁਣੌਤੀਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ। ਇੱਕ ਕੇਂਦਰੀਕ੍ਰਿਤ ਪਹੁੰਚ ਤੋਂ ਬਿਨਾਂ, ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ, ਜੋਖਮਾਂ ਨੂੰ ਟਰੈਕ ਕਰਨ ਅਤੇ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਕੁਸ਼ਲਤਾ ਨਾਲ ਲਾਗੂ ਕਰਨ ਲਈ ਸੰਘਰਸ਼ ਕਰਦੀਆਂ ਹਨ। ਨਤੀਜੇ ਵਜੋਂ, ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਖਿਸਕ ਜਾਂਦੀਆਂ ਹਨ, ਸੁਰੱਖਿਆ ਪਾੜੇ ਵਧਦੇ ਹਨ, ਅਤੇ ਸਮੇਂ ਦੇ ਨਾਲ ਸੁਰੱਖਿਆ ਕਰਜ਼ਾ ਵਧਦਾ ਹੈ।
ਇਹਨਾਂ ਚੁਣੌਤੀਆਂ ਨੂੰ ਦੂਰ ਕਰਨ ਲਈ, ਸੰਗਠਨਾਂ ਨੂੰ ਇੱਕ ਸਰਗਰਮ ਪਹੁੰਚ ਅਪਣਾਉਣਾ ਚਾਹੀਦਾ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਉਹ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਨੂੰ ਵਧਣ ਤੋਂ ਪਹਿਲਾਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਹੱਲ ਕਰ ਸਕਦੇ ਹਨ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਜ਼ਾਇਜੇਨੀ ਦਾ Application Security Posture Management (ASPM) ਹੱਲ ਨਾ ਸਿਰਫ਼ ਅਸਲ-ਸਮੇਂ ਦੀ ਦਿੱਖ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਬਲਕਿ ਸਵੈਚਾਲਿਤ ਜੋਖਮ ਤਰਜੀਹ ਨੂੰ ਵੀ ਵਧਾਉਂਦਾ ਹੈ ਅਤੇ ਸਹਿਜ ਉਪਚਾਰ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ।
ਦੀਆਂ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ Xygeni ASPM ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਲਈ
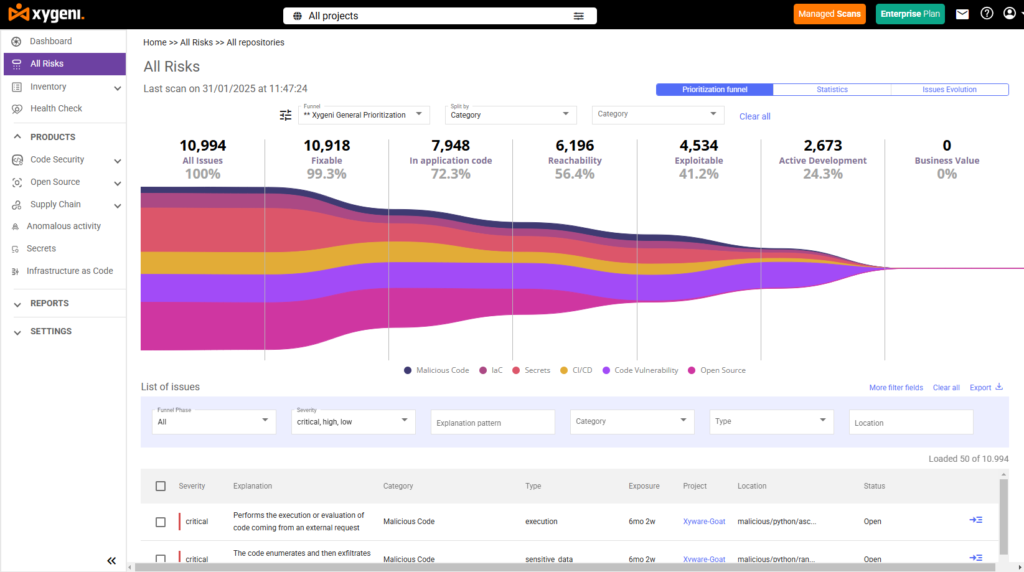
ਆਟੋਮੇਟਿਡ ਐਸੇਟ ਡਿਸਕਵਰੀ - ਇੱਕ ਸਪੱਸ਼ਟ ਸੁਰੱਖਿਆ ਮੁਦਰਾ
ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਉਸ ਚੀਜ਼ ਦੀ ਰੱਖਿਆ ਨਹੀਂ ਕਰ ਸਕਦੀਆਂ ਜੋ ਉਹ ਨਹੀਂ ਦੇਖ ਸਕਦੀਆਂ। ਇਸ ਲਈ, ਸਾਰੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ, API, ਨਿਰਭਰਤਾਵਾਂ, ਅਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਹਿੱਸਿਆਂ ਵਿੱਚ ਪੂਰੀ ਦਿੱਖ ਪ੍ਰਾਪਤ ਕਰਨਾ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ।
- ਜ਼ਾਇਗੇਨੀ ਰਿਪੋਜ਼ਟਰੀਆਂ ਵਿੱਚ ਸਾਫਟਵੇਅਰ ਸੰਪਤੀਆਂ ਦਾ ਲਗਾਤਾਰ ਨਕਸ਼ਾ ਬਣਾਉਂਦਾ ਹੈ, CI/CD pipelines, ਅਤੇ ਕਲਾਉਡ ਵਾਤਾਵਰਣ।
- ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਗਲਤ ਸੰਰਚਨਾਵਾਂ, ਪੁਰਾਣੀਆਂ ਨਿਰਭਰਤਾਵਾਂ, ਅਤੇ ਉੱਭਰ ਰਹੇ ਜੋਖਮਾਂ ਬਾਰੇ ਅਸਲ-ਸਮੇਂ ਦੀ ਸੂਝ ਪ੍ਰਾਪਤ ਕਰਦੀਆਂ ਹਨ।
- ਨਤੀਜੇ ਵਜੋਂ, ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ ਜੋਖਮ ਦੇ ਸੰਪਰਕ ਦਾ ਜਲਦੀ ਮੁਲਾਂਕਣ ਕਰ ਸਕਦੇ ਹਨ ਅਤੇ ਸਮੱਸਿਆ ਦੇ ਵਿਗੜਨ ਤੋਂ ਪਹਿਲਾਂ ਕਾਰਵਾਈ ਕਰ ਸਕਦੇ ਹਨ।
CI/CD Pipeline Security ਅਤੇ ਕੋਡ ਟੈਂਪਰਿੰਗ ਖੋਜ
ਵਿਕਾਸ ਦੀ ਇਮਾਨਦਾਰੀ pipeline ਹਮਲਿਆਂ ਨੂੰ ਰੋਕਣ ਲਈ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ। ਹਾਲਾਂਕਿ, ਸਹੀ ਨਿਗਰਾਨੀ ਤੋਂ ਬਿਨਾਂ, ਖਤਰਨਾਕ ਕੋਡ ਜਾਂ ਗਲਤ ਸੰਰਚਨਾ ਉਤਪਾਦਨ ਵਿੱਚ ਫਿਸਲ ਸਕਦੀ ਹੈ।
ਜ਼ਾਇਜੇਨੀ ਮਜ਼ਬੂਤ ਕਰਦਾ ਹੈ CI/CD ਸੁਰੱਖਿਆ ਦੁਆਰਾ:
- ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਅਣਅਧਿਕਾਰਤ ਕੋਡ ਬਦਲਾਵਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣਾ।
- ਹਾਰਡਕੋਡ ਕੀਤੇ ਰਾਜ਼ਾਂ ਅਤੇ API ਕੁੰਜੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨਾ ਜੋ ਕ੍ਰੈਡੈਂਸ਼ੀਅਲ ਲੀਕ ਦਾ ਕਾਰਨ ਬਣ ਸਕਦੇ ਹਨ।
- ਸਪਾਟਿੰਗ pipeline ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਜੋ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਹਮਲਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨ ਲਈ ਉਕਸਾਉਂਦੀਆਂ ਹਨ।
ਇਸ ਕਰਕੇ, ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਜੋੜਨ ਤੋਂ ਬਿਨਾਂ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਸਾਫਟਵੇਅਰ ਜਾਰੀ ਕਰ ਸਕਦੀਆਂ ਹਨ।
ਜੋਖਮ-ਅਧਾਰਤ ਤਰਜੀਹ - ਸਹੀ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਤ ਕਰੋ
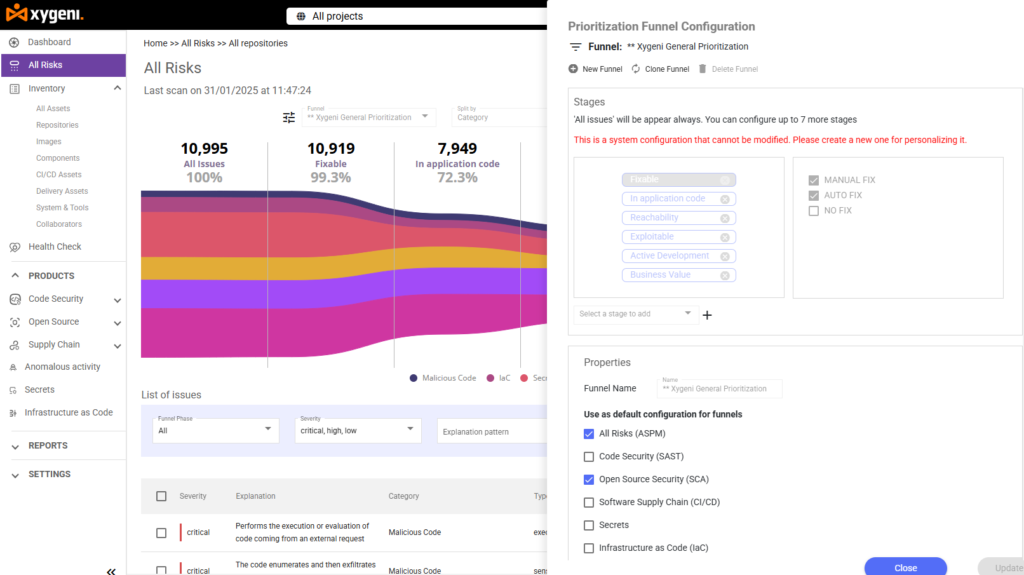
ਜਿਵੇਂ ਕਿ ਵਿਚ ਉਜਾਗਰ ਕੀਤਾ ਗਿਆ ਹੈ ASPM: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਅਤੇ ਵਪਾਰਕ ਸਫਲਤਾ ਨੂੰ ਉੱਚਾ ਚੁੱਕਣਾ, ਹਰ ਸੁਰੱਖਿਆ ਮੁੱਦੇ ਲਈ ਤੁਰੰਤ ਕਾਰਵਾਈ ਦੀ ਲੋੜ ਨਹੀਂ ਹੁੰਦੀ। ਉਦਾਹਰਣ ਵਜੋਂ, ਕਿਸੇ ਤੀਜੀ-ਧਿਰ ਲਾਇਬ੍ਰੇਰੀ ਵਿੱਚ ਇੱਕ ਕਮਜ਼ੋਰੀ ਮਹੱਤਵਪੂਰਨ ਲੱਗ ਸਕਦੀ ਹੈ, ਪਰ ਜੇਕਰ ਪ੍ਰਭਾਵਿਤ ਫੰਕਸ਼ਨ ਨੂੰ ਕਦੇ ਵੀ ਚਲਾਇਆ ਨਹੀਂ ਜਾਂਦਾ, ਤਾਂ ਇਹ ਕੋਈ ਅਸਲ ਜੋਖਮ ਨਹੀਂ ਪੈਦਾ ਕਰਦਾ।
ਜ਼ਾਇਗੇਨੀ ਦਾ ASPM ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਟੀਮਾਂ ਅਸਲ ਖਤਰਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ:
- EPSS (ਸ਼ੋਸ਼ਣ ਭਵਿੱਖਬਾਣੀ ਸਕੋਰਿੰਗ ਸਿਸਟਮ) ਦਾ ਲਾਭ ਉਠਾਉਣਾ ਇਹ ਨਿਰਧਾਰਤ ਕਰਨ ਲਈ ਕਿ ਹਮਲਾਵਰ ਕਿਹੜੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਨ ਦੀ ਸਭ ਤੋਂ ਵੱਧ ਸੰਭਾਵਨਾ ਰੱਖਦੇ ਹਨ।
- ਦਾ ਇਸਤੇਮਾਲ ਕਰਕੇ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਇਹ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ ਕਿ ਕੀ ਇੱਕ ਕਮਜ਼ੋਰ ਭਾਗ ਅਸਲ ਵਿੱਚ ਉਤਪਾਦਨ ਵਿੱਚ ਚਲਾਇਆ ਜਾਂਦਾ ਹੈ।
- ਝੂਠੇ ਸਕਾਰਾਤਮਕ ਨੂੰ ਫਿਲਟਰ ਕਰਨਾ ਇਸ ਲਈ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਗੈਰ-ਮੁੱਦਿਆਂ 'ਤੇ ਸਮਾਂ ਬਰਬਾਦ ਨਾ ਕਰਨ।
ਇਸ ਕਰਕੇ, ਟੀਮਾਂ ਸੁਚੇਤਨਾਵਾਂ ਦੀ ਬੇਅੰਤ ਸੂਚੀ ਦੁਆਰਾ ਦੱਬੇ ਹੋਣ ਦੀ ਬਜਾਏ ਪਹਿਲਾਂ ਉੱਚ-ਜੋਖਮ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕਰਦੇ ਹੋਏ, ਵਧੇਰੇ ਸਮਝਦਾਰੀ ਨਾਲ ਕੰਮ ਕਰ ਸਕਦੀਆਂ ਹਨ।
ਆਟੋਮੇਟਿਡ ਰਿਮੀਡੀਏਸ਼ਨ - ਸੁਰੱਖਿਆ ਜੋ DevOps ਸਪੀਡ 'ਤੇ ਚਲਦੀ ਹੈ
ਹੱਥੀਂ ਇਲਾਜ ਹੌਲੀ ਅਤੇ ਗਲਤੀ-ਸੰਭਾਵੀ ਹੈ। ਹਾਲਾਂਕਿ, ਸਵੈਚਾਲਿਤ ਸੁਰੱਖਿਆ ਵਰਕਫਲੋ ਟੀਮਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਸ਼ੋਸ਼ਣ ਬਣਨ ਤੋਂ ਪਹਿਲਾਂ ਠੀਕ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਜ਼ਾਇਜੇਨੀ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ:
- ਕਮਜ਼ੋਰ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਸਵੈਚਾਲਿਤ ਪੈਚਿੰਗ।
- ਹਮਲਾਵਰਾਂ ਦੁਆਰਾ ਉਹਨਾਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਹਾਰਡਕੋਡ ਕੀਤੇ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਨੂੰ ਖਤਮ ਕਰਨ ਲਈ ਰਾਜ਼ ਘੁੰਮਾਉਂਦੇ ਹਨ।
- ਸੁਰੱਖਿਆ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਬਰਕਰਾਰ ਰੱਖਣ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਨੀਤੀ ਲਾਗੂ ਕਰਨਾ।
ਸਿੱਟੇ ਵਜੋਂ, ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ ਸਮੁੱਚੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਵਿੱਚ ਸੁਧਾਰ ਕਰਦੇ ਹੋਏ ਹੱਥੀਂ ਕੰਮ ਦੇ ਭਾਰ ਨੂੰ ਘਟਾਉਂਦੇ ਹਨ।
ਪਾਲਣਾ ਲਾਗੂ ਕਰਨਾ - ਆਡਿਟ ਲਈ ਤਿਆਰ ਰਹੋ
ਸੁਰੱਖਿਆ ਢਾਂਚੇ ਵਰਗੇ ਨੂੰ ISO 27001, GDPR, ਅਤੇ ਐਨਆਈਐਸਟੀ ਸੰਗਠਨਾਂ ਨੂੰ ਸਖ਼ਤ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣ ਲਾਗੂ ਕਰਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਹਾਲਾਂਕਿ, ਆਟੋਮੇਸ਼ਨ ਤੋਂ ਬਿਨਾਂ, ਟਰੈਕਿੰਗ ਪਾਲਣਾ ਨਾ ਸਿਰਫ਼ ਥਕਾਵਟ ਵਾਲੀ ਬਣ ਜਾਂਦੀ ਹੈ ਬਲਕਿ ਮਨੁੱਖੀ ਗਲਤੀ ਦਾ ਸ਼ਿਕਾਰ ਵੀ ਹੋ ਜਾਂਦੀ ਹੈ।
ਜ਼ਾਇਗੇਨੀ ਪਾਲਣਾ ਨੂੰ ਇਸ ਤਰ੍ਹਾਂ ਸਰਲ ਬਣਾਉਂਦਾ ਹੈ:
- ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਨੀਤੀ ਉਲੰਘਣਾਵਾਂ ਨੂੰ ਟਰੈਕ ਕਰਨਾ।
- ਕਮਜ਼ੋਰੀਆਂ, ਉਪਚਾਰ ਯਤਨਾਂ, ਅਤੇ ਜੋਖਮ ਮੁਲਾਂਕਣਾਂ 'ਤੇ ਆਡਿਟ-ਤਿਆਰ ਸੁਰੱਖਿਆ ਰਿਪੋਰਟਾਂ ਤਿਆਰ ਕਰਨਾ।
- ਸਵੈਚਾਲਿਤ ਨੀਤੀ ਲਾਗੂਕਰਨ ਰਾਹੀਂ ਨਿਰੰਤਰ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣਾ।
ਇਸ ਕਰਕੇ, ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਮਹਿੰਗੇ ਜੁਰਮਾਨਿਆਂ ਅਤੇ ਸੁਰੱਖਿਆ ਪਾੜੇ ਤੋਂ ਬਚਦੇ ਹੋਏ, ਰੈਗੂਲੇਟਰੀ ਜ਼ਰੂਰਤਾਂ ਨੂੰ ਆਸਾਨੀ ਨਾਲ ਪੂਰਾ ਕਰ ਸਕਦੀਆਂ ਹਨ।
ਕੀ ਸੈੱਟ ਕਰਦਾ ਹੈ Xygeni ASPM ਇਲਾਵਾ
ਰਵਾਇਤੀ ਸੁਰੱਖਿਆ ਸਾਧਨਾਂ ਦੇ ਉਲਟ ਜੋ ਬਹੁਤ ਜ਼ਿਆਦਾ ਚੇਤਾਵਨੀਆਂ ਪੈਦਾ ਕਰਦੇ ਹਨ, ਜ਼ਾਇਗੇਨੀ ਉਨ੍ਹਾਂ ਜੋਖਮਾਂ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ ਜੋ ਸੱਚਮੁੱਚ ਮਾਇਨੇ ਰੱਖਦੇ ਹਨ।
ਨਾਲ ਜੋੜ ਕੇ CI/CD pipelines, ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਸੰਪਤੀਆਂ ਨੂੰ ਕੁਸ਼ਲਤਾ ਨਾਲ ਟਰੈਕ ਕਰਨਾ, ਅਤੇ ਉਪਚਾਰ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨਾ, Xygeni ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਵਿਕਾਸ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹਿ ਸਕਦੀਆਂ ਹਨ।
ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਜ਼ਾਇਗੇਨੀ ਕਿਵੇਂ ਵੱਖਰਾ ਹੈ:
- ਤਰਜੀਹ ਜੋ ਕੰਮ ਕਰਦੀ ਹੈ – ਹਰ ਕਮਜ਼ੋਰੀ ਨੂੰ ਦਰਸਾਉਣ ਵਾਲੇ ਪੁਰਾਣੇ ਔਜ਼ਾਰਾਂ ਦੇ ਉਲਟ, Xygeni ਗੈਰ-ਸ਼ੋਸ਼ਣਯੋਗ ਜੋਖਮਾਂ ਨੂੰ ਫਿਲਟਰ ਕਰਦਾ ਹੈ, ਟੀਮਾਂ ਨੂੰ ਮਾਇਨੇ ਰੱਖਣ ਵਾਲੀਆਂ ਚੀਜ਼ਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
- ਸਹਿਜ DevSecOps ਏਕੀਕਰਨ – ਸੁਰੱਖਿਆ ਨੂੰ ਵਿਕਾਸ ਵਿੱਚ ਵਿਘਨ ਨਹੀਂ ਪਾਉਣਾ ਚਾਹੀਦਾ। Xygeni GitHub, GitLab, Jenkins, Kubernetes, ਅਤੇ ਕਲਾਉਡ ਪਲੇਟਫਾਰਮਾਂ ਵਿੱਚ ਸੁਚਾਰੂ ਢੰਗ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦਾ ਹੈ।
- ਤੇਜ਼ ਜਵਾਬ ਵਾਰ - ਆਟੋਮੇਟਿਡ ਪੈਚਿੰਗ, ਸੀਕਰੇਟ ਰੋਟੇਸ਼ਨ, ਅਤੇ ਰੀਅਲ-ਟਾਈਮ ਨਿਗਰਾਨੀ ਦੇ ਨਾਲ, ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਦਿਨਾਂ ਦੀ ਬਜਾਏ ਮਿੰਟਾਂ ਵਿੱਚ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਹੱਲ ਕਰ ਸਕਦੀਆਂ ਹਨ।
- ਨਿਰੰਤਰ ਸੁਰੱਖਿਆ ਲਾਗੂ ਕਰਨਾ - Xygeni ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਬਰਕਰਾਰ ਰਹਿਣ, ਭਾਵੇਂ ਵਿਕਾਸ ਟੀਮਾਂ ਨਵੇਂ ਕੋਡ ਨੂੰ ਅੱਗੇ ਵਧਾਉਂਦੀਆਂ ਹਨ।
ਇਸ ਕਰਕੇ, ਜ਼ਾਇਗੇਨੀ ਦਾ ASPM ਹੱਲ ਹੈ ਇੱਕ ਜ਼ਰੂਰੀ ਸੰਦ ਹੈ ਕਿਸੇ ਵੀ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਮੈਨੇਜਰ ਲਈ ਜੋ ਦਿੱਖ ਪਾੜੇ ਨੂੰ ਖਤਮ ਕਰਨਾ ਅਤੇ ਬਿਨਾਂ ਕਿਸੇ ਕੋਸ਼ਿਸ਼ ਦੇ ਸੁਰੱਖਿਆ ਨੂੰ ਲਾਗੂ ਕਰਨਾ ਚਾਹੁੰਦਾ ਹੈ।
ਕਿਸ ਉਤਸੁਕਤਾ ਹੈ ASPM ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਆਰਕੈਸਟ੍ਰੇਸ਼ਨ ਅਤੇ ਸਹਿ-ਸੰਬੰਧ (ASoC) ਨਾਲ ਤੁਲਨਾ ਕਰਦਾ ਹੈ?
ਸਾਡਾ ਪੂਰਾ ਬ੍ਰੇਕਡਾਊਨ ਇੱਥੇ ਦੇਖੋ ASPM ਬਨਾਮ ASoC: ਮੁੱਖ ਅੰਤਰਾਂ ਨੂੰ ਸਮਝਣ ਲਈ ਅਤੇ ਤੁਹਾਡੀ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਫਿੱਟ ਬੈਠਣ ਲਈ ਕਿਹੜਾ ਤਰੀਕਾ ਉਹਨਾਂ ਨੂੰ ਵੱਖਰਾ ਕਰਦਾ ਹੈ।
ਕਿਵੇਂ ਲਾਗੂ ਕਰੀਏ ASPM
ਲਾਗੂ ਕਰ ਰਿਹਾ ਹੈ Application Security Posture Management (ASPM) ਚੁਣੌਤੀਆਂ ਦੇ ਨਾਲ ਆਉਂਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ ਟੂਲ ਏਕੀਕਰਨ, ਗਲਤ ਸਕਾਰਾਤਮਕਤਾਵਾਂ ਦਾ ਪ੍ਰਬੰਧਨ, ਅਤੇ ਸੁਰੱਖਿਆ ਨੂੰ ਵਿਕਾਸ ਦੀ ਗਤੀ ਨਾਲ ਇਕਸਾਰ ਕਰਨਾ। ਜਿਵੇਂ ਕਿ ਵਿੱਚ ਦੱਸਿਆ ਗਿਆ ਹੈ ਲਾਗੂ ਕਰਨ ਦੀਆਂ ਚੁਣੌਤੀਆਂ ਕੀ ਹਨ? ASPM ਤੁਹਾਡੀ ਸੰਸਥਾ ਵਿੱਚ?, ਸੰਗਠਨਾਂ ਨੂੰ ਸਫਲਤਾਪੂਰਵਕ ਅਪਣਾਉਣ ਲਈ ਇਹਨਾਂ ਰੁਕਾਵਟਾਂ ਨੂੰ ਦੂਰ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ ASPM ਅਤੇ ਇਸਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਨੂੰ ਵੱਧ ਤੋਂ ਵੱਧ ਕਰੋ।
ਸੁਚਾਰੂ ਲਾਗੂਕਰਨ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ, ਇਹਨਾਂ ਮੁੱਖ ਕਦਮਾਂ ਦੀ ਪਾਲਣਾ ਕਰੋ:
ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਅਤੇ ਉਦੇਸ਼ਾਂ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰੋ
- ਸੁਰੱਖਿਆ ਉਦੇਸ਼ਾਂ ਨੂੰ ਕਾਰੋਬਾਰੀ ਟੀਚਿਆਂ ਅਤੇ ਪਾਲਣਾ ਦੀਆਂ ਜ਼ਰੂਰਤਾਂ ਨਾਲ ਜੋੜੋ।
- ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਖਤਰਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਲਈ ਜੋਖਮ ਸੀਮਾਵਾਂ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰੋ।
ਇਕਮੁੱਠ ਕਰੋ ASPM ਵਿੱਚ CI/CD Pipelines
- ਬਿਲਡ ਪ੍ਰਕਿਰਿਆ ਦੇ ਹਰ ਪੜਾਅ 'ਤੇ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰੋ।
- ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੇ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਲਾਗੂ ਕਰੋ।
ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ ਅਤੇ ਕੁਸ਼ਲਤਾ ਨਾਲ ਦੂਰ ਕਰੋ
- ਘੱਟ-ਜੋਖਮ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫਿਲਟਰ ਕਰਨ ਲਈ EPSS ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਵਰਤੋਂ ਕਰੋ।
- ਪ੍ਰਤੀਕਿਰਿਆ ਦੇ ਸਮੇਂ ਨੂੰ ਘਟਾਉਣ ਲਈ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਲਾਗੂ ਕਰੋ।
ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਮੁਦਰਾ ਦੀ ਲਗਾਤਾਰ ਨਿਗਰਾਨੀ ਕਰੋ
- ਰੀਅਲ-ਟਾਈਮ ਦੀ ਵਰਤੋਂ ਕਰੋ dashboardਪੂਰੀ ਸੁਰੱਖਿਆ ਦਿੱਖ ਲਈ s।
- ਸੁਰੱਖਿਆ ਨੀਤੀ ਦੀਆਂ ਉਲੰਘਣਾਵਾਂ ਲਈ ਸਵੈਚਲਿਤ ਚੇਤਾਵਨੀਆਂ ਸੈਟ ਅਪ ਕਰੋ।
ਆਟੋਮੇਟ ਪਾਲਣਾ ਅਤੇ ਰਿਪੋਰਟਿੰਗ
- ਸਵੈਚਾਲਿਤ ਜਾਂਚਾਂ ਨਾਲ ਸੁਰੱਖਿਆ ਢਾਂਚੇ ਨੂੰ ਟਰੈਕ 'ਤੇ ਰੱਖੋ।
- ਅੰਦਰੂਨੀ ਆਡਿਟ ਲਈ ਵਿਸਤ੍ਰਿਤ ਸੁਰੱਖਿਆ ਰਿਪੋਰਟਾਂ ਤਿਆਰ ਕਰੋ।
ਆਪਣੀ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਦਾ ਕੰਟਰੋਲ ਲਓ
ਡਾਊਨਲੋਡ Xygeni ASPM ਉਤਪਾਦ ਬਰੋਸ਼ਰ ਇਹ ਦੇਖਣ ਲਈ ਕਿ ਕਿਵੇਂ ਆਟੋਮੇਸ਼ਨ, ਰੀਅਲ-ਟਾਈਮ ਜੋਖਮ ਤਰਜੀਹ, ਅਤੇ ਪੂਰੀ ਦਿੱਖ ਤੁਹਾਡੀ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਨੂੰ ਬਦਲ ਸਕਦੀ ਹੈ!
ਹਰੇਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਮੈਨੇਜਰ ਨੂੰ ਕਿਉਂ ਚਾਹੀਦਾ ਹੈ Xygeni ASPM
An ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ ਆਧੁਨਿਕ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਪੁਰਾਣੇ, ਮੈਨੂਅਲ ਵਰਕਫਲੋ 'ਤੇ ਭਰੋਸਾ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ। ਜਿਵੇਂ-ਜਿਵੇਂ API, ਮਾਈਕ੍ਰੋ ਸਰਵਿਸਿਜ਼, ਅਤੇ ਕਲਾਉਡ ਵਾਤਾਵਰਣ ਫੈਲਦੇ ਹਨ, ਸੰਗਠਨਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਲਈ ਇੱਕ ਸਵੈਚਾਲਿਤ ਪਹੁੰਚ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਨਹੀਂ ਤਾਂ, ਕਮਜ਼ੋਰੀਆਂ ਖਿਸਕਦੀਆਂ ਰਹਿਣਗੀਆਂ, ਜਿਸ ਨਾਲ ਉਲੰਘਣਾਵਾਂ ਦਾ ਜੋਖਮ ਵਧਦਾ ਰਹੇਗਾ।
ਅਪਣਾ ਕੇ Application Security Posture Management (ASPM), ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਇਹ ਕਰ ਸਕਦੀਆਂ ਹਨ:
- ਪੂਰੀ ਸੁਰੱਖਿਆ ਦ੍ਰਿਸ਼ਟੀ ਪ੍ਰਾਪਤ ਕਰੋ—ਰੀਅਲ ਟਾਈਮ ਵਿੱਚ ਐਪਲੀਕੇਸ਼ਨਾਂ, API, ਕਲਾਉਡ ਸੰਪਤੀਆਂ ਅਤੇ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਨਿਗਰਾਨੀ ਕਰੋ।
- ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਆਪਣੇ ਆਪ ਲਾਗੂ ਕਰੋ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹੋਏ ਕਿ ਸਾਰੇ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਮਹੱਤਵਪੂਰਨ ਨਿਯੰਤਰਣ ਬਰਕਰਾਰ ਰਹਿਣ।
- ਆਟੋਮੇਸ਼ਨ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਠੀਕ ਕਰੋ, ਸੁਰੱਖਿਆ ਕਰਜ਼ੇ ਨੂੰ ਘਟਾਓ ਅਤੇ ਜੋਖਮ ਨੂੰ ਘੱਟ ਕਰੋ।
A ਕਿਰਿਆਸ਼ੀਲ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਦੀ ਇਜ਼ਾਜਤ ਦਿੰਦਾ ਹੈ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ ਬਹੁਤ ਦੇਰ ਨਾਲ ਪ੍ਰਤੀਕਿਰਿਆ ਕਰਨ ਦੀ ਬਜਾਏ, ਖਤਰਿਆਂ ਨੂੰ ਨਾਜ਼ੁਕ ਬਣਨ ਤੋਂ ਪਹਿਲਾਂ ਰੋਕਣ ਲਈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਅਸਲ-ਸਮੇਂ ਦੀ ਸੂਝ, ਜੋਖਮ ਤਰਜੀਹ, ਅਤੇ ਆਟੋਮੇਸ਼ਨ ਅੰਨ੍ਹੇ ਸਥਾਨਾਂ ਨੂੰ ਖਤਮ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ, ਝੂਠੇ ਅਲਾਰਮਾਂ ਨੂੰ ਘਟਾਉਂਦੇ ਹਨ ਅਤੇ ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਖਤਰਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਂਦੇ ਹਨ।
ਅੱਜ ਹੀ ਆਪਣਾ ਮੁਫ਼ਤ ਟ੍ਰਾਇਲ ਸ਼ੁਰੂ ਕਰੋ ਅਤੇ ਦੇਖੋ ਕਿ ਜ਼ਾਇਗੇਨੀ ਕਿਵੇਂ ਪੁਰਸਕਾਰ ਜੇਤੂ ਹੈ ASPM ਅਧਿਕਾਰ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ ਆਪਣੀ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਨ ਲਈ।

