






1. "ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ" ਦਾ ਅਸਲ ਵਿੱਚ ਕੀ ਅਰਥ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ?
ਜਦੋਂ ਬਹੁਤੇ ਲੋਕ ਇਹ ਸ਼ਬਦ ਸੁਣਦੇ ਹਨ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ, ਉਹ ਵੱਡੇ ਬਾਰੇ ਸੋਚਦੇ ਹਨ enterprise EDRs, SIEMs, ਜਾਂ ਫਾਇਰਵਾਲ ਵਰਗੇ ਟੂਲ। ਸਰਲ ਸ਼ਬਦਾਂ ਵਿੱਚ, a ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਇਹ ਏਕੀਕ੍ਰਿਤ ਔਜ਼ਾਰਾਂ ਦਾ ਇੱਕ ਸਮੂਹ ਹੈ ਜੋ ਤੁਹਾਡੇ ਸਿਸਟਮ, ਡੇਟਾ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਰੱਖਿਆ ਲਈ ਇਕੱਠੇ ਕੰਮ ਕਰਦੇ ਹਨ। ਪਰ ਜ਼ਿਆਦਾਤਰ ਟੀਮਾਂ ਲਈ, ਉਹ ਸੁਰੱਖਿਆ ਤੁਹਾਡੇ ਕੋਡ ਦੇ ਸ਼ਿਪ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਬੰਦ ਹੋ ਜਾਂਦੀ ਹੈ। ਇਹ ਔਜ਼ਾਰ ਡਿਵਾਈਸਾਂ, ਨੈੱਟਵਰਕਾਂ ਅਤੇ ਐਂਡਪੁਆਇੰਟਾਂ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦੇ ਹਨ, ਨਾ ਕਿ ਅਸਲ ਸੌਫਟਵੇਅਰ ਜੋ ਤੁਸੀਂ ਬਣਾ ਰਹੇ ਹੋ। ਡਿਵੈਲਪਰਾਂ ਲਈ, ਇਹ ਇੱਕ ਵੱਡਾ ਅੰਨ੍ਹਾ ਸਥਾਨ ਛੱਡਦਾ ਹੈ।
ਅਸਲੀਅਤ ਵਿੱਚ, ਇੱਕ ਸੱਚਾ ਯੂਨੀਫਾਈਡ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਤੁਹਾਡੀ ਪੂਰੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਸੁਰੱਖਿਅਤ ਰੱਖਣਾ ਚਾਹੀਦਾ ਹੈ commit ਅੰਤਿਮ ਉਤਪਾਦਨ ਤੈਨਾਤੀ ਲਈ। ਇਸਦਾ ਮਤਲਬ ਹੈ ਕਿ ਜਿਵੇਂ ਹੀ ਤੁਸੀਂ ਆਪਣੇ IDE ਵਿੱਚ ਕੋਡ ਲਿਖਦੇ ਹੋ, ਸਕੈਨ ਕਰਨਾ, ਤੁਹਾਡੇ ਰੈਪੋ ਵਿੱਚ ਆਉਣ ਤੋਂ ਪਹਿਲਾਂ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਜਾਂਚ ਕਰਨਾ, ਅਤੇ ਤੁਹਾਡੇ ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਲਾਗੂ ਕਰਨਾ CI/CD ਵਰਕਫਲੋ। ਇਸਨੂੰ ਤੁਹਾਡੇ ਡਿਵੈਲਪਮੈਂਟ ਸਟੈਕ ਨਾਲ ਸਹਿਜੇ ਹੀ ਜੋੜਨਾ ਚਾਹੀਦਾ ਹੈ ਤਾਂ ਜੋ ਸੁਰੱਖਿਆ ਤੁਹਾਡੇ ਰੋਜ਼ਾਨਾ ਦੇ ਵਰਕਫਲੋ ਦਾ ਹਿੱਸਾ ਬਣ ਜਾਵੇ, ਨਾ ਕਿ ਬਾਅਦ ਵਿੱਚ ਸੋਚਣ ਦੀ।
Xygeni ਨਾਲ, ਤੁਹਾਨੂੰ ਬਿਲਕੁਲ ਇਹੀ ਮਿਲਦਾ ਹੈ। ਸਾਡਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜੋਖਮ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ ਮਿਲਾ SAST, SCA, ਭੇਤ ਖੋਜ, CI/CD ਸੁਰੱਖਿਆ, ਕੰਟੇਨਰ ਸਕੈਨਿੰਗ, ਅਤੇ ਅਨਿਯਮਿਤਤਾ ਖੋਜ ਇੱਕੋ ਥਾਂ 'ਤੇ। ਤੁਸੀਂ ਆਪਣੇ IDE (VS ਕੋਡ ਏਕੀਕਰਨ) ਤੋਂ ਸਿੱਧਾ ਕੋਡ ਸਕੈਨ ਕਰ ਸਕਦੇ ਹੋ, ਰੀਅਲ ਟਾਈਮ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਦੇਖ ਸਕਦੇ ਹੋ, ਅਤੇ ਆਪਣੇ ਸੰਪਾਦਕ ਨੂੰ ਛੱਡੇ ਬਿਨਾਂ ਸੁਰੱਖਿਅਤ ਫਿਕਸ ਲਾਗੂ ਕਰ ਸਕਦੇ ਹੋ। ਉੱਥੋਂ, Xygeni's CI/CD guardrails ਆਪਣੀਆਂ ਨੀਤੀਆਂ ਨੂੰ ਆਪਣੇ ਆਪ ਲਾਗੂ ਕਰੋ ਤਾਂ ਜੋ ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਕਦੇ ਵੀ ਉਤਪਾਦਨ ਤੱਕ ਨਾ ਪਹੁੰਚੇ।
ਸੰਖੇਪ ਵਿੱਚ, ਏ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ ਇੱਕ ਤੋਂ ਵੱਧ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ dashboard ਚੇਤਾਵਨੀਆਂ ਦਾ। ਇਹ ਤੁਹਾਡੇ ਕੋਡ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਇੱਕ ਏਕੀਕ੍ਰਿਤ ਕੰਟਰੋਲ ਕੇਂਦਰ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ, pipelines, ਅਤੇ ਕਲਾਕ੍ਰਿਤੀਆਂ, ਜਿੱਥੇ ਵੀ ਉਹ ਰਹਿੰਦੇ ਹਨ।
2. ਜ਼ਿਆਦਾਤਰ ਪਲੇਟਫਾਰਮ ਤੁਹਾਡੇ ਕੋਡ ਨੂੰ ਕਿਉਂ ਪ੍ਰਗਟ ਕਰਦੇ ਹਨ
ਬਹੁਤ ਸਾਰੇ ਜਾਣੇ-ਪਛਾਣੇ ਔਜ਼ਾਰ ਆਪਣੇ ਆਪ ਨੂੰ ਇੱਕ ਦੇ ਤੌਰ 'ਤੇ ਬ੍ਰਾਂਡ ਕਰਦੇ ਹਨ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ, ਪਰ ਧਿਆਨ ਨਾਲ ਦੇਖੋ ਅਤੇ ਤੁਸੀਂ ਦੇਖੋਗੇ ਕਿ ਉਹ ਓਪਰੇਸ਼ਨਾਂ ਅਤੇ ਆਈਟੀ ਟੀਮਾਂ ਲਈ ਬਣਾਏ ਗਏ ਹਨ, ਡਿਵੈਲਪਰਾਂ ਲਈ ਨਹੀਂ। ਉਹ ਐਂਡਪੁਆਇੰਟਸ ਦੀ ਨਿਗਰਾਨੀ ਕਰਦੇ ਹਨ, ਸ਼ੱਕੀ ਨੈੱਟਵਰਕ ਟ੍ਰੈਫਿਕ ਨੂੰ ਰੋਕਦੇ ਹਨ, ਅਤੇ ਲੌਗ ਇਕੱਠੇ ਕਰਦੇ ਹਨ। ਇਹ ਕੀਮਤੀ ਹੈ, ਪਰ ਇਹ ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਜਾਂ ਮਾਲਵੇਅਰ-ਸੰਕਰਮਿਤ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਬਣਾਉਣ ਅਤੇ ਤੈਨਾਤ ਕਰਨ ਤੋਂ ਨਹੀਂ ਰੋਕੇਗਾ।
The ਕਲਾਉਡ ਨੇਟਿਵ ਕੰਪਿਊਟਿੰਗ ਫਾਊਂਡੇਸ਼ਨ (CNCF) ਰਿਪੋਰਟ ਕਰਦਾ ਹੈ ਕਿ 72% ਸੰਗਠਨ ਨੌਂ ਵੱਖ-ਵੱਖ ਨਿਗਰਾਨੀ ਸਾਧਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਨ, ਅਤੇ 20% ਤੋਂ ਵੱਧ 10-15 'ਤੇ ਨਿਰਭਰ ਕਰਦੇ ਹਨ। ਇਸਦਾ ਮਤਲਬ ਹੈ ਕਿ ਹੋਰ dashboards, ਹੋਰ ਡੁਪਲੀਕੇਟ ਚੇਤਾਵਨੀਆਂ, ਅਤੇ ਹਮਲਾਵਰਾਂ ਲਈ ਸ਼ੋਸ਼ਣ ਕਰਨ ਲਈ ਹੋਰ ਅੰਨ੍ਹੇ ਸਥਾਨ।
ਇੱਥੇ ਪਾੜਾ ਹੈ:
- ਐਂਡਪੁਆਇੰਟ ਟੂਲ ਤੁਹਾਡੇ ਨਿੱਜੀ ਰਿਪੋਜ਼ ਨਹੀਂ ਦੇਖ ਸਕਦਾ, CI/CD pipelineਐੱਸ, ਜਾਂ IaC ਖਾਕੇ
- ਨੈਟਵਰਕ ਸੁਰੱਖਿਆ ਤੁਹਾਡੇ ਕੋਡ ਵਿੱਚ ਇੱਕ ਕਮਜ਼ੋਰ npm ਪੈਕੇਜ ਜਾਂ ਲੀਕ ਹੋਈ API ਕੁੰਜੀ ਦਾ ਪਤਾ ਨਹੀਂ ਲਗਾਉਂਦਾ।
- ਰਵਾਇਤੀ ਪੈਚਿੰਗ ਇਹ ਜਾਂਚ ਨਹੀਂ ਕਰਦਾ ਕਿ ਕੀ ਫਿਕਸ ਤੁਹਾਡੇ ਬਿਲਡ ਨੂੰ ਤੋੜ ਦੇਵੇਗਾ।
ਆਧੁਨਿਕ ਡਿਲੀਵਰੀ ਵਿੱਚ, ਹਮਲੇ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦੇ ਹਨ (SDLC) ਆਪਣੇ ਆਪ ਵਿੱਚ, ਇੱਕ ਅਜਿਹੀ ਜਗ੍ਹਾ ਜਿੱਥੇ ਇਹਨਾਂ ਔਜ਼ਾਰਾਂ ਦੀ ਪਹੁੰਚ ਜ਼ੀਰੋ ਹੈ। ਧਮਕੀ ਦੇਣ ਵਾਲੇ ਅਦਾਕਾਰ ਨਿਰਭਰਤਾਵਾਂ, ਕੰਟੇਨਰ ਚਿੱਤਰਾਂ ਅਤੇ ਬਿਲਡ ਸਕ੍ਰਿਪਟਾਂ ਵਿੱਚ ਲੁਕ ਜਾਂਦੇ ਹਨ, ਉਤਪਾਦਨ ਵਿੱਚ ਫਿਸਲਣ ਲਈ ਸੰਪੂਰਨ ਪਲ ਦੀ ਉਡੀਕ ਕਰਦੇ ਹੋਏ।
ਇਸੇ ਲਈ ਜ਼ਾਇਗੇਨੀ ਨੇ ਇੱਕ ਵੱਖਰੀ ਕਿਸਮ ਦੀ ਯੂਨੀਫਾਈਡ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ, ਇੱਕ ਡਿਵੈਲਪਰਾਂ ਅਤੇ DevSecOps ਟੀਮਾਂ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ। ਅਸੀਂ ਕੋਡ ਦੀ ਪਹਿਲੀ ਲਾਈਨ ਤੋਂ ਸ਼ੁਰੂ ਕਰਦੇ ਹਾਂ, ਸਿੱਧੇ ਤੁਹਾਡੇ IDE, ਸੰਸਕਰਣ ਨਿਯੰਤਰਣ, ਅਤੇ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਕਰਦੇ ਹਾਂ। CI/CD pipelines. ਕਮਜ਼ੋਰੀਆਂ, ਗਲਤ ਸੰਰਚਨਾਵਾਂ, ਅਤੇ ਮਾਲਵੇਅਰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਫੜੇ ਜਾਂਦੇ ਹਨ।
ਆਮ ਸਕੈਨਰਾਂ ਦੇ ਉਲਟ, ਸਾਡੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜੋਖਮ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ ਇਸ ਵਿੱਚ ਰਿਮੀਡੀਏਸ਼ਨ ਰਿਸਕ ਵਿਸ਼ੇਸ਼ਤਾ ਸ਼ਾਮਲ ਹੈ। ਇਹ ਤੁਹਾਨੂੰ ਸਿਰਫ਼ ਪੈਚ ਕਰਨ ਲਈ ਨਹੀਂ ਕਹਿੰਦਾ, ਇਹ ਸਭ ਤੋਂ ਸੁਰੱਖਿਅਤ ਅੱਪਗ੍ਰੇਡ ਦੀ ਸਿਫ਼ਾਰਸ਼ ਕਰਦਾ ਹੈ, ਤਬਦੀਲੀਆਂ ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ, ਅਤੇ ਰਨਟਾਈਮ ਪ੍ਰਭਾਵ ਦੀ ਭਵਿੱਖਬਾਣੀ ਕਰਦਾ ਹੈ ਤਾਂ ਜੋ ਤੁਸੀਂ ਵਿਸ਼ਵਾਸ ਨਾਲ ਠੀਕ ਕਰ ਸਕੋ, ਅੰਦਾਜ਼ੇ ਨਾਲ ਨਹੀਂ।
3. ਸਾਫਟਵੇਅਰ ਲਈ ਯੂਨੀਫਾਈਡ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਦਾ ਉਭਾਰ
ਜ਼ਿਆਦਾਤਰ DevSecOps ਟੀਮਾਂ ਵਿੱਚ, ਸੁਰੱਖਿਆ ਖੰਡਿਤ ਹੁੰਦੀ ਹੈ। ਲਈ ਇੱਕ ਸਾਧਨ SAST, ਇੱਕ ਹੋਰ ਲਈ SCA, ਇੱਕ ਵੱਖਰਾ ਭੇਦ ਖੋਜਣ ਵਾਲਾ, ਪਲੱਸ CI/CD pipeline ਜਾਂਚਾਂ, ਇੱਕ ਕੰਟੇਨਰ ਸਕੈਨਰ, ਅਤੇ ਸ਼ਾਇਦ ਇੱਕ ਪਾਲਣਾ ਪਲੇਟਫਾਰਮ। ਉਹਨਾਂ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨ ਦਾ ਮਤਲਬ ਹੈ ਬਦਲਣਾ dashboards, ਰਿਪੋਰਟਾਂ ਨੂੰ ਮਿਲਾਉਣਾ, ਅਤੇ ਡੁਪਲੀਕੇਟ ਚੇਤਾਵਨੀਆਂ ਦਾ ਪਿੱਛਾ ਕਰਨਾ, ਉਹ ਸਮਾਂ ਜੋ ਤੁਸੀਂ ਸੁਰੱਖਿਅਤ ਕੋਡ ਭੇਜਣ ਵਿੱਚ ਨਹੀਂ ਬਿਤਾ ਸਕਦੇ।
A ਯੂਨੀਫਾਈਡ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਉਸ ਹਫੜਾ-ਦਫੜੀ ਨੂੰ ਖਤਮ ਕਰਦਾ ਹੈ। Xygeni ਨਾਲ, ਤੁਸੀਂ ਪ੍ਰਾਪਤ ਕਰਦੇ ਹੋ:
- SAST, SCA, ਅਤੇ ਇੱਕੋ ਥਾਂ 'ਤੇ ਰਾਜ਼ਾਂ ਦੀ ਖੋਜ।
- CI/CD guardrails ਜੋਖਮ ਭਰੇ ਨਿਰਮਾਣਾਂ ਨੂੰ ਰੋਕਣ ਲਈ।
- ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਕੰਟੇਨਰ ਅਤੇ ਰਜਿਸਟਰੀ ਸਕੈਨਿੰਗ।
- ਸ਼ੱਕੀ ਰਿਪੋਰਟਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਅਸੰਗਤਤਾ ਖੋਜ ਜਾਂ pipeline ਬਦਲਾਅ
ਗਾਰਟਨਰ ਰਿਪੋਰਟ ਕਰਦਾ ਹੈ ਕਿ 75% ਸੰਗਠਨ ਜਟਿਲਤਾ ਨੂੰ ਘਟਾਉਣ ਅਤੇ ਦ੍ਰਿਸ਼ਟੀ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ ਲਈ ਸੁਰੱਖਿਆ ਸਾਧਨਾਂ ਨੂੰ ਇਕਜੁੱਟ ਕਰ ਰਹੇ ਹਨ। Xygeni ਡੂੰਘਾਈ ਗੁਆਏ ਬਿਨਾਂ ਉਸ ਇਕਜੁੱਟਤਾ ਨੂੰ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ, ਹਰ ਸਮਰੱਥਾ ਪੁਆਇੰਟ ਹੱਲਾਂ ਨਾਲ ਮੇਲ ਖਾਂਦੀ ਹੈ ਜਾਂ ਬਿਹਤਰ ਪ੍ਰਦਰਸ਼ਨ ਕਰਦੀ ਹੈ।
ਅਤੇ ਇਹ ਸਿਰਫ਼ ਪਤਾ ਲਗਾਉਣਾ ਨਹੀਂ ਹੈ। ਇੱਕ ਦੇ ਰੂਪ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜੋਖਮ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ, ਜ਼ਾਇਗੇਨੀ ਅੱਗੇ ਕਹਿੰਦਾ ਹੈ:
- ਲਈ AI-ਸੰਚਾਲਿਤ ਆਟੋ-ਰਿਮੀਡੀਏਸ਼ਨ SAST, SCA, ਅਤੇ ਭੇਦ।
- ਸੰਦਰਭ-ਜਾਗਰੂਕ ਤਰਜੀਹੀਕਰਨ ਤਾਂ ਜੋ ਤੁਸੀਂ ਪਹਿਲਾਂ ਇਹ ਠੀਕ ਕਰ ਸਕੋ ਕਿ ਅਸਲ ਵਿੱਚ ਕੀ ਸ਼ੋਸ਼ਣਯੋਗ ਹੈ।
- ਤੁਹਾਡੇ ਵਿੱਚ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਲਾਗੂ ਕੀਤੇ ਗਏ ਨਿਯਮ pipelines, ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਨੂੰ ਭੇਜਣ ਤੋਂ ਪਹਿਲਾਂ ਇਸਨੂੰ ਰੋਕਣਾ।
ਤੁਹਾਡੇ IDE ਵਿੱਚ ਅਸਲ-ਸਮੇਂ ਦੀਆਂ ਖੋਜਾਂ ਅਤੇ ਸਵੈਚਾਲਿਤ ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਦੇ ਨਾਲ, ਸੁਰੱਖਿਆ ਤੁਹਾਡੇ ਵਰਕਫਲੋ ਦਾ ਹਿੱਸਾ ਬਣ ਜਾਂਦੀ ਹੈ, ਨਾ ਕਿ ਇੱਕ ਹੋਰ ਅੰਤ-ਚੱਕਰ ਕਾਰਜ ਦਾ।
ਇੱਕ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਵਿੱਚ ਕੀ ਸ਼ਾਮਲ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ
ਸਾਰੇ ਔਜ਼ਾਰ ਜੋ ਆਪਣੇ ਆਪ ਨੂੰ ਏ ਕਹਿੰਦੇ ਹਨ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਸਾਫਟਵੇਅਰ ਟੀਮਾਂ ਲਈ ਬਣਾਏ ਗਏ ਹਨ। ਜੇਕਰ ਤੁਸੀਂ ਕੋਡ ਬਣਾ ਰਹੇ ਹੋ ਅਤੇ ਭੇਜ ਰਹੇ ਹੋ, ਤਾਂ ਤੁਹਾਡੇ ਪਲੇਟਫਾਰਮ ਵਿੱਚ ਇਹ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ:
- ਸਰੋਤ ਕੋਡ ਸੁਰੱਖਿਆ: SAST ਟਾਈਪ ਕਰਦੇ ਸਮੇਂ ਬੱਗ, ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਪੈਟਰਨਾਂ ਨੂੰ ਫੜਨ ਲਈ।
- ਨਿਰਭਰਤਾ ਸੁਰੱਖਿਆ: SCA ਜੋ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜਾਂ ਵਿੱਚ ਪਹੁੰਚਯੋਗਤਾ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਲਾਇਸੈਂਸ ਜੋਖਮਾਂ, ਅਤੇ ਇੱਥੋਂ ਤੱਕ ਕਿ ਮਾਲਵੇਅਰ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ।
- ਭੇਦ ਪ੍ਰਬੰਧਨ: ਲੀਕ ਹੋਈਆਂ API ਕੁੰਜੀਆਂ, ਟੋਕਨਾਂ, ਜਾਂ ਪਾਸਵਰਡਾਂ ਲਈ ਖੋਜ ਅਤੇ AI-ਸੰਚਾਲਿਤ ਆਟੋ-ਰੀਮੀਡੀਏਸ਼ਨ, ਉਹਨਾਂ ਦੇ ਮੁੱਖ 'ਤੇ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ।
- CI/CD ਸੁਰੱਖਿਆ: Guardrails ਜੋ ਵਰਕਫਲੋ ਨੂੰ ਸਕੈਨ ਕਰਦੇ ਹਨ, ਜੋਖਮ ਭਰੇ ਕਦਮਾਂ ਨੂੰ ਰੋਕਦੇ ਹਨ, ਅਤੇ ਸੁਰੱਖਿਅਤ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਲਾਗੂ ਕਰਦੇ ਹਨ।
- ਕੰਟੇਨਰ ਅਤੇ ਰਜਿਸਟਰੀ ਸਕੈਨਿੰਗ: ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਤਸਵੀਰਾਂ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਦਾ ਪਤਾ ਲਗਾਓ।
- ਅਸੰਗਤਤਾ ਦਾ ਪਤਾ ਲਗਾਉਣਾ: ਰਿਪੋਜ਼ ਵਿੱਚ ਅਸਾਧਾਰਨ ਤਬਦੀਲੀਆਂ 'ਤੇ ਨਜ਼ਰ ਰੱਖੋ, pipelines, ਜਾਂ ਸੰਰਚਨਾਵਾਂ ਜੋ ਸਮਝੌਤਾ ਦਰਸਾ ਸਕਦੀਆਂ ਹਨ।
- ਉਪਚਾਰ ਜੋਖਮ ਪ੍ਰਬੰਧਨ: ਸਭ ਤੋਂ ਸੁਰੱਖਿਅਤ ਪੈਚ ਚੁਣੋ, ਬ੍ਰੇਕਿੰਗ ਬਦਲਾਵਾਂ ਦਾ ਪੂਰਵਦਰਸ਼ਨ ਕਰੋ, ਅਤੇ ਨਵੇਂ ਜੋਖਮਾਂ ਨੂੰ ਪੇਸ਼ ਕਰਨ ਤੋਂ ਬਚੋ।
ਜਦੋਂ ਏ ਯੂਨੀਫਾਈਡ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਇਹਨਾਂ ਸਾਰੇ ਖੇਤਰਾਂ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ ਅਤੇ ਤੁਹਾਡੇ ਵਿਕਾਸ ਕਾਰਜ ਪ੍ਰਵਾਹ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦਾ ਹੈ, ਤੁਸੀਂ ਡਿਵੈਲਪਰਾਂ ਲਈ ਘਿਰਣਾ ਘਟਾਉਂਦੇ ਹੋ ਅਤੇ ਉਤਪਾਦਨ ਤੋਂ ਖਤਰਿਆਂ ਨੂੰ ਦੂਰ ਰੱਖਦੇ ਹੋ।
ਇਹ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ
ਬਹੁਤ ਸਾਰੇ ਉਤਪਾਦ ਆਪਣੇ ਆਪ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ ਕਹਿੰਦੇ ਹਨ, ਕਿਉਂਕਿ ਉਹ ਕਈਆਂ ਨੂੰ ਇਕੱਠਾ ਕਰਦੇ ਹਨ dashboardਇਕੱਠੇ। ਪਰ ਜੇਕਰ ਉਹ ਤੁਹਾਡੇ IDE ਵਿੱਚ ਕੋਡ ਨੂੰ ਸਕੈਨ ਨਹੀਂ ਕਰ ਸਕਦੇ, ਤਾਂ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਪਹੁੰਚਯੋਗ ਸ਼ੋਸ਼ਣ ਦਾ ਪਤਾ ਲਗਾਓ, ਜੋਖਮ ਭਰੇ ਮਰਜ ਨੂੰ ਬਲੌਕ ਕਰੋ CI/CD, ਅਤੇ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਸਵੈ-ਸੁਧਾਰਨ, ਉਹ ਅਸਲ ਵਿੱਚ ਤੁਹਾਡੀ ਸੁਰੱਖਿਆ ਨਹੀਂ ਕਰ ਰਹੇ ਹਨ SDLC.
ਇੱਕ ਅਸਲ ਯੂਨੀਫਾਈਡ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਤੁਹਾਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਐਂਡ-ਟੂ-ਐਂਡ ਕਵਰੇਜ ਦੇਣੀ ਚਾਹੀਦੀ ਹੈ। ਇਹੀ ਉਹ ਬੇਸਲਾਈਨ ਹੈ ਜਿਸ 'ਤੇ ਅਸੀਂ Xygeni ਬਣਾਈ ਹੈ, ਸਭ ਕੁਝ ਇੱਕ ਥਾਂ 'ਤੇ, ਸਵੈਚਾਲਿਤ, ਅਤੇ ਆਧੁਨਿਕ ਵਿਕਾਸ ਟੀਮਾਂ ਅਸਲ ਵਿੱਚ ਕਿਵੇਂ ਕੰਮ ਕਰਦੀਆਂ ਹਨ ਇਸ ਲਈ ਟਿਊਨ ਕੀਤਾ ਗਿਆ ਹੈ।
4. ਜ਼ਾਇਜੇਨੀ ਤੁਹਾਡੀ ਕਿਵੇਂ ਰੱਖਿਆ ਕਰਦਾ ਹੈ SDLC ਸ਼ੁਰੂ ਤੋਂ ਅੰਤ ਤੱਕ
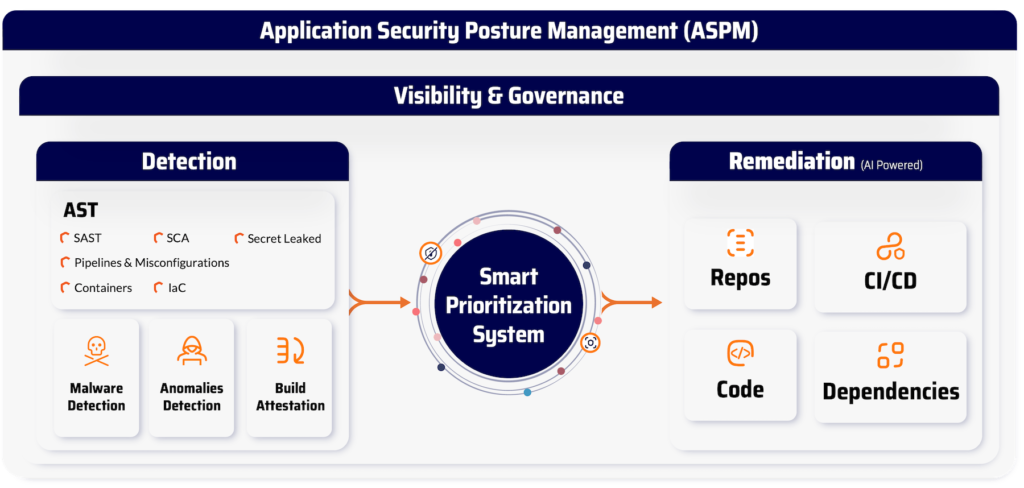
A ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਇਹ ਓਨਾ ਹੀ ਮਜ਼ਬੂਤ ਹੈ ਜਿੰਨਾ ਇਹ ਢੱਕੀ ਹੋਈ ਜ਼ਮੀਨ ਹੈ। Xygeni ਤੁਹਾਡੇ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੀ ਹਰ ਪਰਤ ਦੀ ਰੱਖਿਆ ਕਰਦਾ ਹੈ (SDLC), ਪਹਿਲੇ ਤੋਂ commit ਤੁਹਾਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ, ਆਖਰੀ ਉਤਪਾਦਨ ਕਲਾਕ੍ਰਿਤੀ ਤੱਕ।
ਸਾਡਾ ਏਕੀਕ੍ਰਿਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਅਭਿਆਸ ਵਿੱਚ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ ਇਹ ਇੱਥੇ ਹੈ:
- ਕੋਡਬੇਸ: ਰਨ SAST ਸਿੱਧੇ ਤੁਹਾਡੇ IDE ਤੋਂ ਜਾਂ pipelineਇੰਜੈਕਸ਼ਨ ਖਾਮੀਆਂ, ਅਸੁਰੱਖਿਅਤ ਤਰਕ, ਅਤੇ ਕੋਡ ਬੈਕਡੋਰ ਨੂੰ ਜਲਦੀ ਫੜਨ ਲਈ। ਮਰਜ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਹਾਰਡਕੋਡ ਕੀਤੇ ਰਾਜ਼, ਅਸਪਸ਼ਟ ਪੇਲੋਡ, ਅਤੇ ਇੱਥੋਂ ਤੱਕ ਕਿ ਕਸਟਮ ਮਾਲਵੇਅਰ ਪੈਟਰਨਾਂ ਦਾ ਪਤਾ ਲਗਾਓ ਅਤੇ ਬਲੌਕ ਕਰੋ।
- ਨਿਰਭਰਤਾ: ਓਪਨ-ਸੋਰਸ ਲਾਇਬ੍ਰੇਰੀਆਂ ਨੂੰ ਇਸ ਨਾਲ ਸਕੈਨ ਕਰੋ SCA ਇਹ CVE ਸੂਚੀਆਂ ਤੋਂ ਪਰੇ ਹੈ। Xygeni ਪਹੁੰਚਯੋਗਤਾ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਅਤੇ ਮਾਲਵੇਅਰ ਸੂਚਕਾਂ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ, ਇਸ ਲਈ ਤੁਸੀਂ ਸਿਰਫ਼ ਉਹਨਾਂ ਜੋਖਮਾਂ 'ਤੇ ਹੀ ਕਾਰਵਾਈ ਕਰਦੇ ਹੋ ਜੋ ਤੁਹਾਡੇ ਕੋਡਬੇਸ ਲਈ ਮਹੱਤਵਪੂਰਨ ਹਨ।
- CI/CD: ਆਪਣੇ pipelineਆਟੋਮੇਟਿਡ ਦੇ ਨਾਲ guardrails. ਗਲਤ ਸੰਰਚਿਤ ਵਰਕਫਲੋ ਦਾ ਪਤਾ ਲਗਾਓ, ਖ਼ਤਰਨਾਕ pipeline ਕਦਮ, ਅਤੇ ਪ੍ਰਗਟ ਪ੍ਰਮਾਣ ਪੱਤਰ, ਫਿਰ ਜੋਖਮ ਭਰੇ ਮਰਜ ਜਾਂ ਬਿਲਡ ਨੂੰ ਆਪਣੇ ਆਪ ਬਲੌਕ ਕਰੋ।
- ਰਜਿਸਟਰੀ: ਕਮਜ਼ੋਰੀਆਂ, ਗਲਤ ਸੰਰਚਨਾਵਾਂ, ਅਤੇ ਨੀਤੀ ਉਲੰਘਣਾਵਾਂ ਲਈ ਸਥਾਨਕ ਡੌਕਰ, ਰਿਮੋਟ ਰਜਿਸਟਰੀਆਂ, ਅਤੇ OCI ਹੱਬਾਂ ਵਿੱਚ ਕੰਟੇਨਰ ਚਿੱਤਰਾਂ ਨੂੰ ਸਕੈਨ ਕਰੋ। ਤਿਆਰ ਕਰੋ ਅਤੇ ਪੁਸ਼ਟੀ ਕਰੋ। SBOMNIST, DORA, ਅਤੇ ਗਾਹਕਾਂ ਦੀਆਂ ਜ਼ਰੂਰਤਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨ ਲਈ।
- SCM: ਵਿਗਾੜਾਂ ਲਈ ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਆਪਣੇ ਸਰੋਤ ਨਿਯੰਤਰਣ ਦੀ ਨਿਗਰਾਨੀ ਕਰੋ। Xygeni ਸ਼ੱਕੀ ਸ਼ਾਖਾਵਾਂ, ਅਚਾਨਕ ਫਾਈਲ ਤਬਦੀਲੀਆਂ, ਅਤੇ ਅਸਾਧਾਰਨ ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ commit ਗਤੀਵਿਧੀ, ਤੁਹਾਨੂੰ ਹਰ ਕਾਰਵਾਈ ਲਈ ਪੂਰੇ ਆਡਿਟ ਟ੍ਰੇਲ ਦਿੰਦੀ ਹੈ।
ਕਿਉਂਕਿ ਸਭ ਕੁਝ ਇੱਕ ਵਿੱਚ ਹੁੰਦਾ ਹੈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ, ਤੁਹਾਨੂੰ ਅੱਧਾ ਦਰਜਨ ਟੂਲ ਇਕੱਠੇ ਸਿਲਾਈ ਕਰਨ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ। Xygeni ਦੇ ਕੰਟਰੋਲ ਪ੍ਰਮੁੱਖ ਫਰੇਮਵਰਕ ਨਾਲ ਇਕਸਾਰ ਹੁੰਦੇ ਹਨ ਜਿਵੇਂ ਕਿ NIS 800-53 ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਲਈ ਅਤੇਮਾਈਟਰ ਏਟੀਟੀ ਐਂਡ ਸੀਕੇ ਮੈਟ੍ਰਿਕਸ ਨਿਰਮਾਣ ਵਾਤਾਵਰਣ ਦੀ ਰੱਖਿਆ ਲਈ, CI/CD ਸਿਸਟਮ, ਅਤੇ ਡਿਵੈਲਪਰ ਅੰਤਮ ਬਿੰਦੂ।
5. ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜੋਖਮ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ: ਖੋਜ ਤੋਂ ਪਰੇ
ਇੱਕ ਸੱਚ ਹੈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜੋਖਮ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ ਇਹ ਸਿਰਫ਼ ਤੁਹਾਡੇ 'ਤੇ ਚੇਤਾਵਨੀਆਂ ਹੀ ਨਹੀਂ ਸੁੱਟਣਾ ਚਾਹੀਦਾ, ਇਹ ਤੁਹਾਨੂੰ ਤੁਹਾਡੇ ਬਿਲਡ ਨੂੰ ਤੋੜੇ ਬਿਨਾਂ, ਸਹੀ ਕ੍ਰਮ ਵਿੱਚ ਸਹੀ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਹੱਲ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰੇਗਾ। ਇਸੇ ਲਈ Xygeni ਇੱਕ ਸਿੰਗਲ ਵਰਕਫਲੋ ਵਿੱਚ ਸੰਦਰਭ-ਜਾਗਰੂਕ ਤਰਜੀਹ, AI-ਸੰਚਾਲਿਤ ਆਟੋ-ਰੀਮੀਡੀਏਸ਼ਨ, ਅਤੇ ਰੀਮੀਡੀਏਸ਼ਨ ਜੋਖਮ ਸਕੋਰਿੰਗ ਨੂੰ ਜੋੜਦਾ ਹੈ।
ਸੰਦਰਭ-ਜਾਗਰੂਕ ਤਰਜੀਹ
ਹਰ ਕਮਜ਼ੋਰੀ ਇੱਕੋ ਜਿਹੇ ਪੱਧਰ ਦੀ ਜ਼ਰੂਰੀਤਾ ਦੇ ਹੱਕਦਾਰ ਨਹੀਂ ਹੁੰਦੀ।
ਜ਼ਾਇਗੇਨੀ ਦੇਖਦਾ ਹੈ ਪਹੁੰਚਯੋਗਤਾ (ਕੀ ਕਮਜ਼ੋਰ ਕੋਡ ਮਾਰਗ ਅਸਲ ਵਿੱਚ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ?) ਅਤੇ ਸ਼ੋਸ਼ਣਯੋਗਤਾ (ਕੀ ਕੋਈ ਕੰਮ ਕਰਨ ਵਾਲਾ ਸ਼ੋਸ਼ਣ ਹੈ?) ਇਹ ਫੈਸਲਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਇਹ ਕਿੰਨਾ ਮਹੱਤਵਪੂਰਨ ਹੈ।
- ਜੇਕਰ ਇਹ ਪਹੁੰਚਯੋਗ ਅਤੇ ਵਰਤੋਂ ਯੋਗ ਹੈ → ਇਸਨੂੰ ਹੁਣੇ ਠੀਕ ਕਰੋ।
- ਜੇਕਰ ਇਹ ਘੱਟ ਜੋਖਮ ਵਾਲਾ ਹੈ → ਬਾਅਦ ਵਿੱਚ ਇਸਦੀ ਯੋਜਨਾ ਬਣਾਓ ਅਤੇ ਸ਼ਿਪਿੰਗ ਜਾਰੀ ਰੱਖੋ।
ਇਹ ਪਹੁੰਚ ਸ਼ੋਰ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ ਅਤੇ ਤੁਹਾਡਾ ਸਮਾਂ ਉਨ੍ਹਾਂ ਮੁੱਦਿਆਂ 'ਤੇ ਕੇਂਦ੍ਰਿਤ ਕਰਦੀ ਹੈ ਜੋ ਸਭ ਤੋਂ ਵੱਧ ਮਹੱਤਵਪੂਰਨ ਹਨ, ਬਿਲਕੁਲ ਕਿਸ ਉੱਤੇ 73% ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਕਹਿੰਦੇ ਹਨ ਕਿ ਉਹ ਸੰਘਰਸ਼ ਕਰਦੇ ਹਨ, ਅਨੁਸਾਰ ਸਾਈਬਰਰੀਸਨ ਦਾ ਰੈਨਸਮਵੇਅਰ ਅਧਿਐਨ, ਜਿੱਥੇ ਸੁਚੇਤ ਥਕਾਵਟ ਖੁੰਝੇ ਹੋਏ ਖ਼ਤਰਿਆਂ ਵੱਲ ਲੈ ਜਾਂਦੀ ਹੈ।
ਲਈ AI-ਸੰਚਾਲਿਤ ਆਟੋ-ਰਿਮੀਡੀਏਸ਼ਨ SAST, SCA, ਅਤੇ ਰਾਜ਼
ਤੁਹਾਨੂੰ ਸਿਰਫ਼ ਇਹ ਦੱਸਣ ਦੀ ਬਜਾਏ ਕਿ ਕੋਈ ਸਮੱਸਿਆ ਹੈ, Xygeni ਇਸਨੂੰ ਠੀਕ ਕਰਨ ਵਿੱਚ ਤੁਹਾਡੀ ਮਦਦ ਕਰਦਾ ਹੈ:
- SAST → ਤੁਹਾਡੇ IDE ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਕੋਡ ਬਦਲਾਅ ਤਿਆਰ ਕਰਦਾ ਹੈ ਤਾਂ ਜੋ ਤੁਸੀਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤੁਰੰਤ ਪੈਚ ਕਰ ਸਕੋ।
- SCA → ਤੁਹਾਡੀ ਨੀਤੀ ਦੇ ਆਧਾਰ 'ਤੇ ਸੁਰੱਖਿਅਤ ਨਿਰਭਰਤਾ ਅੱਪਗ੍ਰੇਡ ਦਾ ਸੁਝਾਅ ਦਿੰਦਾ ਹੈ, ਬਿਲਡਾਂ ਨੂੰ ਤੋੜਨ ਤੋਂ ਬਚਦਾ ਹੈ।
- ਭੇਦ → ਪ੍ਰਗਟ ਕੀਤੇ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਰੱਦ ਕਰ ਦਿੰਦਾ ਹੈ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਵਾਲਟ ਜਾਂ KMS ਹਵਾਲਿਆਂ ਨਾਲ ਬਦਲ ਦਿੰਦਾ ਹੈ।
ਤੁਸੀਂ ਆਪਣੇ ਪ੍ਰਵਾਹ ਨੂੰ ਤੋੜੇ ਬਿਨਾਂ ਮਿੰਟਾਂ ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਫਿਕਸ ਦੀ ਸਮੀਖਿਆ, ਮਨਜ਼ੂਰੀ ਅਤੇ ਮਿਲਾ ਸਕਦੇ ਹੋ।
ਉਪਚਾਰ ਜੋਖਮ ਪ੍ਰਬੰਧਨ
ਸਭ ਤੋਂ ਨਵਾਂ ਪੈਚ ਹਮੇਸ਼ਾ ਸਭ ਤੋਂ ਸੁਰੱਖਿਅਤ ਪੈਚ ਨਹੀਂ ਹੁੰਦਾ।
Xygeni ਹਰੇਕ ਅੱਪਗ੍ਰੇਡ ਵਿਕਲਪ ਨੂੰ ਸਪਸ਼ਟ ਰੂਪ ਵਿੱਚ ਦਿਖਾਉਂਦਾ ਹੈ ਜੋਖਮ ਸਕੋਰ (ਘੱਟ, ਦਰਮਿਆਨਾ, ਜਾਂ ਉੱਚ), ਇਸ ਦੇ ਆਧਾਰ 'ਤੇ:
- ਕੀ ਕਮਜ਼ੋਰੀ ਦਾ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ
- ਕਿਹੜੇ ਤਰੀਕੇ ਜਾਂ API ਬਦਲੇ ਜਾਂ ਹਟਾਏ ਜਾਂਦੇ ਹਨ
- ਕਿਹੜੀਆਂ ਫਾਈਲਾਂ ਅਤੇ ਰਨਟਾਈਮ ਵਿਵਹਾਰ ਪ੍ਰਭਾਵਿਤ ਹੋਣਗੇ
ਮਿਲਾਉਣ ਤੋਂ ਪਹਿਲਾਂ, ਤੁਸੀਂ ਪ੍ਰਭਾਵ ਦਾ ਪੂਰਵਦਰਸ਼ਨ ਕਰ ਸਕਦੇ ਹੋ, ਤਬਦੀਲੀਆਂ ਨੂੰ ਤੋੜਨ ਤੋਂ ਬਚ ਸਕਦੇ ਹੋ, ਅਤੇ ਆਪਣੇ ਰੱਖ ਸਕਦੇ ਹੋ pipeline ਸੁਚਾਰੂ ਢੰਗ ਨਾਲ ਚੱਲ ਰਿਹਾ ਹੈ.
ਤਰਜੀਹੀਕਰਨ, ਏਆਈ-ਸੰਚਾਲਿਤ ਆਟੋ-ਰਿਮੀਡੀਏਸ਼ਨ, ਅਤੇ ਜੋਖਮ-ਜਾਗਰੂਕ ਪੈਚਿੰਗ ਨੂੰ ਜੋੜ ਕੇ, ਜ਼ਾਇਗੇਨੀ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਯੂਨੀਫਾਈਡ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ DevSecOps ਟੀਮਾਂ ਨੂੰ ਇੱਕ ਅਜਿਹੀ ਚੀਜ਼ ਦੀ ਲੋੜ ਹੈ ਜੋ ਤੁਹਾਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਖੋਜ ਨੂੰ ਕਾਰਵਾਈ ਵਿੱਚ ਬਦਲ ਦੇਵੇ।
ਅੰਤਿਮ ਟੇਕਅਵੇਅ: ਇੱਕ ਪਲੇਟਫਾਰਮ, ਪੂਰਾ ਕਵਰੇਜ
ਸਹੀ ਚੁਣਨਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਇਹ ਸਿਰਫ਼ ਫੀਚਰ ਬਾਕਸਾਂ ਨੂੰ ਟਿੱਕ ਕਰਨ ਬਾਰੇ ਨਹੀਂ ਹੈ, ਇਹ ਤੁਹਾਡੇ ਕੋਡ, ਨਿਰਭਰਤਾਵਾਂ, ਅਤੇ ਨੂੰ ਜਾਣਨ ਬਾਰੇ ਹੈ pipelines ਪਹਿਲੇ ਦਿਨ ਤੋਂ ਹੀ ਸੁਰੱਖਿਅਤ ਹਨ।
Xygeni ਦੇ ਨਾਲ, ਤੁਹਾਨੂੰ ਇੱਕ ਮਿਲਦਾ ਹੈ ਯੂਨੀਫਾਈਡ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਜੋ ਤੁਹਾਡੇ ਪੂਰੇ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਦਾ ਹੈ (SDLC) ਤੁਹਾਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ। ਤੋਂ SAST, SCA, ਅਤੇ ਭੇਦ ਖੋਜਣ ਲਈ CI/CD guardrails, ਕੰਟੇਨਰ ਸਕੈਨਿੰਗ, ਅਤੇ ਅਸੰਗਤੀ ਖੋਜ, ਸਭ ਕੁਝ ਇੱਕੋ ਥਾਂ 'ਤੇ ਇਕੱਠੇ ਕੰਮ ਕਰਦਾ ਹੈ।
ਸਾਡਾ ਤਰੀਕਾ ਖੋਜ ਤੋਂ ਪਰੇ ਹੈ। ਜ਼ਾਇਗੇਨੀ ਵੀ ਇੱਕ ਹੈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜੋਖਮ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ, ਸੰਦਰਭ-ਜਾਗਰੂਕ ਤਰਜੀਹ, AI-ਸੰਚਾਲਿਤ ਆਟੋ-ਰਿਮੀਡੀਏਸ਼ਨ, ਅਤੇ ਰਿਮੀਡੀਏਸ਼ਨ ਜੋਖਮ ਸਕੋਰਿੰਗ ਦੇ ਨਾਲ। ਤੁਸੀਂ ਆਪਣੇ ਬਿਲਡ ਨੂੰ ਤੋੜੇ ਬਿਨਾਂ, ਸਹੀ ਕ੍ਰਮ ਵਿੱਚ, ਸਹੀ ਮੁੱਦਿਆਂ ਨੂੰ ਹੱਲ ਕਰਦੇ ਹੋ। ਅਤੇ ਕਿਉਂਕਿ ਅਸੀਂ ਸਿੱਧੇ ਤੁਹਾਡੇ IDE ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਕਰਦੇ ਹਾਂ ਅਤੇ pipelines, ਤੁਹਾਨੂੰ ਨਿਰੰਤਰ ਸੁਰੱਖਿਆ ਮਿਲਦੀ ਹੈ ਜੋ ਤੁਹਾਡੇ ਵਰਕਫਲੋ ਵਿੱਚ ਕੁਦਰਤੀ ਤੌਰ 'ਤੇ ਫਿੱਟ ਬੈਠਦੀ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, ਜ਼ਾਇਗੇਨੀ ਇੱਕ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ ਆਧੁਨਿਕ DevSecOps ਟੀਮਾਂ ਲਈ ਬਣਾਇਆ ਗਿਆ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਹਰ ਰੀਲੀਜ਼ ਵਿੱਚ ਗਤੀ, ਸੁਰੱਖਿਆ ਅਤੇ ਵਿਸ਼ਵਾਸ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।

