






ਗਲਤ ਕੋਡ ਇਹ ਅੱਜ ਸਾਫਟਵੇਅਰ ਟੀਮਾਂ ਦੇ ਸਾਹਮਣੇ ਸਭ ਤੋਂ ਗੁਪਤ ਅਤੇ ਸਭ ਤੋਂ ਨੁਕਸਾਨਦੇਹ ਖਤਰਿਆਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ। ਇਹ ਹਮੇਸ਼ਾ ਉੱਚੀ ਆਵਾਜ਼ ਵਿੱਚ ਪ੍ਰਵੇਸ਼ ਨਹੀਂ ਕਰਦਾ—ਕਈ ਵਾਰ, ਇਹ ਚੁੱਪਚਾਪ ਤੁਹਾਡੇ ਵਿੱਚ ਖਿਸਕ ਜਾਂਦਾ ਹੈ pipeline ਇੱਕ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾ ਜਾਂ ਇੱਕ ਗਲਤ ਸੰਰਚਿਤ CI ਨੌਕਰੀ ਰਾਹੀਂ। ਇਸ ਲਈ, ਖਤਰਨਾਕ ਕੋਡ ਕਿਵੇਂ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈਹੈ, ਅਤੇ ਇਹਨਾਂ ਵਿੱਚੋਂ ਕਿਹੜਾ ਇੱਕ ਖਤਰਨਾਕ ਕੋਡ ਹਮਲੇ ਦਾ ਸੰਕੇਤ ਦੇ ਸਕਦਾ ਹੈ? ਹੋਰ ਵੀ ਮਹੱਤਵਪੂਰਨ ਹੈ, ਖਤਰਨਾਕ ਕੋਡ ਕਿਵੇਂ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਇਹ ਕਦੇ ਉਤਪਾਦਨ ਵਿੱਚ ਆਵੇ?
ਇਹ ਗਾਈਡ ਤੁਹਾਨੂੰ ਅਸਲ-ਸੰਸਾਰ ਦੇ ਮਾਮਲਿਆਂ, ਚੇਤਾਵਨੀ ਸੰਕੇਤਾਂ, ਅਤੇ ਸਮਾਰਟ ਘਟਾਉਣ ਦੀਆਂ ਰਣਨੀਤੀਆਂ ਬਾਰੇ ਦੱਸਦੀ ਹੈ ਜੋ ਤੁਸੀਂ ਅੱਜ ਲਾਗੂ ਕਰ ਸਕਦੇ ਹੋ।
ਜ਼ਾਇਗੇਨੀ ਸ਼ਬਦਾਵਲੀ
ਖਤਰਨਾਕ ਕੋਡ ਕੀ ਹੈ?
ਕੋਡ ਜੋ ਜਾਣਬੁੱਝ ਕੇ ਸਿਸਟਮ, ਡੇਟਾ, ਜਾਂ ਸੌਫਟਵੇਅਰ ਪ੍ਰਕਿਰਿਆਵਾਂ ਨੂੰ ਨੁਕਸਾਨ ਪਹੁੰਚਾਉਣ, ਸ਼ੋਸ਼ਣ ਕਰਨ ਜਾਂ ਸਮਝੌਤਾ ਕਰਨ ਲਈ ਲਿਖਿਆ ਜਾਂਦਾ ਹੈ - ਅਕਸਰ ਪ੍ਰਮਾਣ ਪੱਤਰ ਚੋਰੀ ਕਰਕੇ, ਬੈਕਡੋਰ ਇੰਜੈਕਟ ਕਰਕੇ, ਜਾਂ ਐਪਲੀਕੇਸ਼ਨ ਵਿਵਹਾਰ ਵਿੱਚ ਵਿਘਨ ਪਾ ਕੇ। ਇਹ ਸਰੋਤ ਕੋਡ, ਤੀਜੀ-ਧਿਰ ਪੈਕੇਜਾਂ ਵਿੱਚ ਲੁਕ ਸਕਦਾ ਹੈ, ਜਾਂ CI/CD pipelines.
ਖਤਰਨਾਕ ਕੋਡ ਕਿਵੇਂ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ? ਅਸਲ-ਸੰਸਾਰ ਦੀਆਂ ਉਦਾਹਰਣਾਂ ਦੇ ਨਾਲ ਇੱਕ ਡੂੰਘੀ ਡੂੰਘਾਈ ਨਾਲ ਵਿਚਾਰ ਕਰੋ
ਇੱਕ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਬਣਾਉਣ ਲਈ ਇਹ ਸਮਝਣਾ ਕਿ ਖਤਰਨਾਕ ਕੋਡ ਕਿਵੇਂ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ। ਅੱਜ ਦੇ ਸਮੇਂ ਵਿੱਚ CI/CD ਈਕੋਸਿਸਟਮ, ਖਤਰਨਾਕ ਕੋਡ ਇਹ ਕਰ ਸਕਦਾ ਹੈ:
1. ਭੇਦਾਂ ਦਾ ਨਿਕਾਸ - ਕਿਵੇਂ ਖਤਰਨਾਕ ਕੋਡ ਪ੍ਰਮਾਣ ਪੱਤਰ ਲੀਕ ਦਾ ਕਾਰਨ ਬਣਦਾ ਹੈ
ਕੀ ਹੁੰਦਾ ਹੈ: ਹਮਲਾਵਰ ਕੋਡ, ਕੌਂਫਿਗ ਫਾਈਲਾਂ, ਜਾਂ ਬਿਲਡ ਵਾਤਾਵਰਣ ਵਿੱਚ ਸਟੋਰ ਕੀਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ—ਜਿਵੇਂ ਕਿ API ਕੁੰਜੀਆਂ, ਟੋਕਨ, ਜਾਂ ਪਾਸਵਰਡ—ਚੋਰੀ ਕਰਦੇ ਹਨ।
ਇਹ ਖ਼ਤਰਨਾਕ ਕਿਉਂ ਹੈ?: ਇਹ ਕਲਾਉਡ ਟੇਕਓਵਰ, ਡੇਟਾਬੇਸ ਪਹੁੰਚ, ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਸਮਝੌਤਾ ਦਾ ਦਰਵਾਜ਼ਾ ਖੋਲ੍ਹਦਾ ਹੈ।
ਅਸਲੀ ਕੇਸ: ਜਰਕਾਸਟੀਲਰ PyPI ਪੈਕੇਜਾਂ ਵਿੱਚ ਮਾਲਵੇਅਰ ਨੇ ਨਕਲੀ ਡਿਵੈਲਪਰ ਟੂਲਸ ਰਾਹੀਂ ਭੇਦ ਖੋਲ੍ਹ ਦਿੱਤੇ।
ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਇਸ ਕਿਸਮ ਦਾ ਹਮਲਾ ਕਿਸੇ ਨੂੰ ਇਹ ਅਹਿਸਾਸ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਕੀ ਹੋਇਆ ਹੈ, ਪਹੁੰਚ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਨੂੰ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ ਵਿਸ਼ਵਾਸ ਅਤੇ ਸਹੂਲਤ ਦਾ ਲਾਭ ਉਠਾਉਂਦਾ ਹੈ।
2. ਬੈਕਡੋਰ ਜਾਂ ਰੂਟਕਿਟਸ ਦਾ ਟੀਕਾ ਲਗਾਉਣਾ
ਕੀ ਹੁੰਦਾ ਹੈ: ਕੋਡ ਵਿੱਚ ਲਗਾਤਾਰ, ਲੁਕਵੇਂ ਐਂਟਰੀ ਪੁਆਇੰਟ ਸ਼ਾਮਲ ਹਨ ਜੋ ਹਮਲਾਵਰ ਬਾਅਦ ਵਿੱਚ ਵਰਤ ਸਕਦੇ ਹਨ - ਭਾਵੇਂ ਤੁਹਾਨੂੰ ਲੱਗਦਾ ਹੈ ਕਿ ਖ਼ਤਰਾ ਖਤਮ ਹੋ ਗਿਆ ਹੈ।
ਇਹ ਖ਼ਤਰਨਾਕ ਕਿਉਂ ਹੈ?: ਇਹ ਫਾਇਰਵਾਲਾਂ ਨੂੰ ਬਾਈਪਾਸ ਕਰਦਾ ਹੈ ਅਤੇ ਲੰਬੇ ਸਮੇਂ ਲਈ ਪਹੁੰਚ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
ਅਸਲੀ ਕੇਸ: XZ Utils ਬੈਕਡੋਰ ਲੀਨਕਸ ਸਿਸਟਮਾਂ ਵਿੱਚ ਏਮਬੇਡ ਕੀਤੇ ਗਏ ਨੇ ਹਮਲਾਵਰਾਂ ਨੂੰ ਬਿਨਾਂ ਕਿਸੇ ਪ੍ਰਮਾਣ ਪੱਤਰ ਦੇ SSH ਪਹੁੰਚ ਦਿੱਤੀ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਇਹ ਘਟਨਾ ਇਸ ਗੱਲ ਨੂੰ ਉਜਾਗਰ ਕਰਦੀ ਹੈ ਕਿ ਕਿਵੇਂ ਸਮਾਜਿਕ ਇੰਜੀਨੀਅਰਿੰਗ ਅਤੇ ਅੰਦਰੂਨੀ ਖ਼ਤਰਾ ਸਭ ਤੋਂ ਵਧੀਆ ਕੋਡ ਸਮੀਖਿਆ ਪ੍ਰਕਿਰਿਆਵਾਂ ਨੂੰ ਵੀ ਬਾਈਪਾਸ ਕਰ ਸਕਦਾ ਹੈ।
3. ਸਾਈਲੈਂਟ ਲਾਜਿਕ ਬਦਲਾਅ - ਖਤਰਨਾਕ ਕੋਡ ਤੁਹਾਡੀ ਐਪ ਨੂੰ ਕਿਵੇਂ ਵਿਗਾੜ ਸਕਦਾ ਹੈ?
ਕੀ ਹੁੰਦਾ ਹੈ: ਹਾਉ ਕੈਨ ਮੈਲੀਸ਼ੀਅਸ ਕੋਡ ਡੂ ਡੈਮੇਜ ਦੀ ਇੱਕ ਹੋਰ ਉਦਾਹਰਣ ਕਾਰੋਬਾਰੀ ਤਰਕ ਵਿੱਚ ਸੂਖਮ ਤਬਦੀਲੀਆਂ ਦੁਆਰਾ ਹੈ—ਪ੍ਰਮਾਣਿਕਤਾਵਾਂ ਨੂੰ ਛੱਡਣਾ ਜਾਂ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਕਮਜ਼ੋਰ ਕਰਨਾ।
ਇਹ ਖ਼ਤਰਨਾਕ ਕਿਉਂ ਹੈ?: ਇਹ ਬਦਲਾਅ ਅਕਸਰ ਡਿਵੈਲਪਰਾਂ ਲਈ ਅਦਿੱਖ ਹੁੰਦੇ ਹਨ ਪਰ ਉਤਪਾਦਨ ਵਿੱਚ ਘਾਤਕ ਹੁੰਦੇ ਹਨ।
ਅਸਲੀ ਕੇਸ: NPM 'ਤੇ UAParser.js ਕ੍ਰਿਪਟੋ ਮਾਈਨਰ ਸਥਾਪਤ ਕਰਨ ਲਈ ਹਾਈਜੈਕ ਕੀਤਾ ਗਿਆ ਸੀ, ਜਿਸ ਨਾਲ ਇਹ ਬਦਲ ਗਿਆ ਕਿ ਇਹ ਕੋਡ ਨੂੰ ਕਿਵੇਂ ਚਲਾਉਂਦਾ ਹੈ।
ਨਤੀਜੇ ਵਜੋਂ, ਭਰੋਸੇਯੋਗ ਲਾਇਬ੍ਰੇਰੀਆਂ ਵਿੱਚ ਛੋਟੇ ਤਰਕ ਬਦਲਾਅ ਵੀ ਵੱਡੇ ਸੁਰੱਖਿਆ ਪਾੜੇ ਵਿੱਚ ਪੈ ਸਕਦੇ ਹਨ।
4. ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜ ਟਰੱਸਟ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਨਾ
ਕੀ ਹੁੰਦਾ ਹੈ: ਇਸ ਤਰ੍ਹਾਂ ਖਤਰਨਾਕ ਕੋਡ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ ਪੈਮਾਨੇ 'ਤੇ. ਖਤਰਨਾਕ ਕਾਰਕੁੰਨ ਜਾਅਲੀ ਜਾਂ ਹਾਈਜੈਕ ਕੀਤੇ ਪੈਕੇਜ ਪ੍ਰਕਾਸ਼ਤ ਕਰਦੇ ਹਨ ਜੋ ਜਾਇਜ਼ ਲੱਗਦੇ ਹਨ—ਅਤੇ ਵਿਕਾਸਕਰਤਾ ਅਣਜਾਣੇ ਵਿੱਚ ਉਨ੍ਹਾਂ ਨੂੰ ਸਥਾਪਤ ਕਰ ਦਿੰਦੇ ਹਨ।
ਇਹ ਖ਼ਤਰਨਾਕ ਕਿਉਂ ਹੈ?: ਇਹ ਹਮਲੇ ਤੇਜ਼ੀ ਨਾਲ ਫੈਲਦੇ ਹਨ, ਹਜ਼ਾਰਾਂ ਐਪਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਦੇ ਹਨ।
ਅਸਲੀ ਕੇਸ: ਟਾਈਪੋਸਕੈਟਿੰਗ ਮੁਹਿੰਮ ਵਿੱਚ 280 ਤੋਂ ਵੱਧ ਖਤਰਨਾਕ NPM ਪੈਕੇਜ ਵਰਤੇ ਗਏ ਸਨ ਜਿਸਨੇ ਟ੍ਰੈਫਿਕ ਨੂੰ ਈਥਰਿਅਮ ਸਮਾਰਟ ਕੰਟਰੈਕਟ।
ਸਿੱਟੇ ਵਜੋਂ, ਇਹ ਰੀਅਲ-ਟਾਈਮ ਰਜਿਸਟਰੀ ਸਕੈਨਿੰਗ ਅਤੇ ਪੈਕੇਜ ਪ੍ਰਤਿਸ਼ਠਾ ਪ੍ਰਣਾਲੀਆਂ ਦੀ ਮਹੱਤਵਪੂਰਨ ਜ਼ਰੂਰਤ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ।
5. ਡੇਟਾ ਨੂੰ ਪੂੰਝਣਾ ਜਾਂ ਖਰਾਬ ਕਰਨਾ
ਕੀ ਹੁੰਦਾ ਹੈ: ਫਾਈਲਾਂ ਨੂੰ ਮਿਟਾ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ, ਲੌਗ ਮਿਟਾ ਦਿੱਤੇ ਜਾਂਦੇ ਹਨ, ਅਤੇ ਡੇਟਾਬੇਸ ਨੂੰ ਨਿਸ਼ਾਨ ਲੁਕਾਉਣ ਜਾਂ ਹਫੜਾ-ਦਫੜੀ ਮਚਾਉਣ ਲਈ ਰੱਦੀ ਵਿੱਚ ਸੁੱਟ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ।
ਇਹ ਖ਼ਤਰਨਾਕ ਕਿਉਂ ਹੈ?: ਇਹ ਸ਼ੁੱਧ ਤਬਾਹੀ ਹੈ—ਕੋਈ ਫਿਰੌਤੀ ਨਹੀਂ, ਕੋਈ ਸੁਨੇਹਾ ਨਹੀਂ—ਸਿਰਫ਼ ਡਾਊਨਟਾਈਮ ਅਤੇ ਡਾਟਾ ਦਾ ਨੁਕਸਾਨ।
ਅਸਲੀ ਕੇਸ: ਹਰਮੇਟਿਕਵਾਈਪਰ ਮਾਲਵੇਅਰ ਯੂਕਰੇਨ ਵਿੱਚ ਇੱਕ ਨਕਲੀ ਸਾਫਟਵੇਅਰ ਅੱਪਡੇਟਰ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਸਿਸਟਮ ਸਾਫ਼ ਕੀਤੇ।
ਜ਼ੋਰ ਦੇਣ ਲਈ, ਵਿਨਾਸ਼ਕਾਰੀ ਹਮਲੇ ਸਿਰਫ਼ ਸਿਧਾਂਤਕ ਨਹੀਂ ਹਨ - ਇਹ ਆਧੁਨਿਕ ਸਾਈਬਰ ਯੁੱਧ ਦਾ ਹਿੱਸਾ ਹਨ।
6. ਮੁੱਖ ਸੇਵਾਵਾਂ ਨੂੰ ਅਯੋਗ ਕਰਨਾ (ਸੇਵਾ ਤੋਂ ਇਨਕਾਰ)
ਕੀ ਹੁੰਦਾ ਹੈ: ਕੋਡ ਸਰੋਤਾਂ ਦੀ ਖਪਤ ਕਰਦਾ ਹੈ ਜਾਂ ਲਾਜਿਕ ਬੰਬ, ਰਿਕਰਸ਼ਨ ਲੂਪਸ, ਜਾਂ ਖਰਾਬ ਇਨਪੁਟਸ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਸਿਸਟਮ ਨੂੰ ਕਰੈਸ਼ ਕਰਦਾ ਹੈ।
ਇਹ ਖ਼ਤਰਨਾਕ ਕਿਉਂ ਹੈ?: ਇਹ ਪੀਕ ਘੰਟਿਆਂ ਦੌਰਾਨ ਸੇਵਾਵਾਂ ਨੂੰ ਬੰਦ ਕਰ ਦਿੰਦਾ ਹੈ—ਜਾਂ ਇੱਕ ਡੂੰਘੇ ਹਮਲੇ ਨੂੰ ਲੁਕਾਉਂਦਾ ਹੈ।
ਅਸਲੀ ਕੇਸ: Log4Shell ਕਾਰਨਾਮੇ ਵਿੱਚ DoS ਵੇਰੀਐਂਟ ਸ਼ਾਮਲ ਸਨ ਜੋ ਜਾਵਾ ਐਪਸ ਨੂੰ ਤੁਰੰਤ ਕਰੈਸ਼ ਕਰ ਦਿੰਦੇ ਸਨ।
ਇਸ ਕਾਰਨ ਕਰਕੇ, ਅੱਜ ਦੇ ਆਰਕੀਟੈਕਚਰ ਵਿੱਚ ਸਰਕਟ ਬ੍ਰੇਕਰ ਅਤੇ ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਨੂੰ ਲਾਗੂ ਕਰਨਾ ਜ਼ਰੂਰੀ ਹੈ।
TL;DR – ਖਤਰਨਾਕ ਕੋਡ ਕਿਵੇਂ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ?
- ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਨੂੰ ਬਾਹਰ ਕੱਢੋ - ਕੋਡ ਜਾਂ ਵਾਤਾਵਰਣ ਤੋਂ ਪਾਸਵਰਡ, ਟੋਕਨ ਅਤੇ ਪ੍ਰਮਾਣ ਪੱਤਰ ਚੋਰੀ ਕਰੋ
- ਸਿਸਟਮ ਵਿਵਹਾਰ ਬਦਲੋ - ਚੁੱਪ-ਚਾਪ ਐਪ ਲਾਜਿਕ ਬਦਲੋ, ਪ੍ਰਮਾਣੀਕਰਨ ਨੂੰ ਬਾਈਪਾਸ ਕਰੋ, ਜਾਂ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣਾਂ ਨੂੰ ਅਯੋਗ ਕਰੋ
- ਹਾਈਜੈਕ ਬਿਲਡ pipelines - ਮਾਲਵੇਅਰ ਨੂੰ ਕਲਾਤਮਕ ਚੀਜ਼ਾਂ ਵਿੱਚ ਟੀਕਾ ਲਗਾਓ ਜਾਂ CI/CD ਕਾਰਜ
- ਪਿਛਲੇ ਦਰਵਾਜ਼ੇ ਲਾਂਚ ਕਰੋ - ਪਤਾ ਲੱਗਣ ਤੋਂ ਬਾਅਦ ਵੀ ਗੁਪਤ ਪਹੁੰਚ ਬਣਾਈ ਰੱਖੋ
- ਉਪਲਬਧਤਾ ਨੂੰ ਖਤਮ ਕਰੋ - ਉਤਪਾਦਨ ਵਿੱਚ ਕਰੈਸ਼ ਜਾਂ ਸੇਵਾ ਤੋਂ ਇਨਕਾਰ ਕਰਨਾ
ਹੇਠ ਲਿਖਿਆਂ ਵਿੱਚੋਂ ਕਿਹੜਾ ਇੱਕ ਖਤਰਨਾਕ ਕੋਡ ਹਮਲੇ ਦਾ ਸੰਕੇਤ ਦੇ ਸਕਦਾ ਹੈ?
ਹੁਣ ਜਦੋਂ ਤੁਸੀਂ ਸਮਝ ਗਏ ਹੋ ਕਿ ਖਤਰਨਾਕ ਕੋਡ ਕਿਵੇਂ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ, ਤਾਂ ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਹੇਠ ਲਿਖਿਆਂ ਵਿੱਚੋਂ ਕਿਹੜਾ ਤੁਹਾਡੇ ਵਾਤਾਵਰਣ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਹਮਲੇ ਦਾ ਸੰਕੇਤ ਦੇ ਸਕਦਾ ਹੈ:
1. ਅਚਾਨਕ ਜਾਂ ਸ਼ੱਕੀ ਫਾਈਲ ਸੋਧਾਂ
- CODEOWNERS, .env, ਜਾਂ ਸ਼ੈੱਲ ਸਕ੍ਰਿਪਟਾਂ ਵਿੱਚ ਬਦਲਾਅ
- ਸੋਧ commitਨਵੇਂ ਜਾਂ ਅਵਿਸ਼ਵਾਸੀ ਉਪਭੋਗਤਾਵਾਂ ਦੁਆਰਾ ਦਿੱਤਾ ਗਿਆ
- ਅਚਾਨਕ, ਟੈਸਟ ਫਾਈਲਾਂ ਵੱਖਰੇ ਢੰਗ ਨਾਲ ਵਿਵਹਾਰ ਕਰਨ ਲੱਗ ਪਈਆਂ।
2. ਅਣਕਿਆਸੇ ਪੈਕੇਜ ਜਾਂ ਨਿਰਭਰਤਾ ਬਦਲਾਅ
- ਬਿਨਾਂ ਚਰਚਾ ਦੇ ਪਰਿਵਰਤਨਸ਼ੀਲ ਜਾਂ ਨਵੀਂਆਂ ਸ਼ਾਮਲ ਕੀਤੀਆਂ ਨਿਰਭਰਤਾਵਾਂ
- package.json ਜਾਂ pom.xml ਵਿੱਚ ਔਡ ਵਰਜਨ ਰੁਕਾਵਟਾਂ
- ਬਿਨਾਂ ਸਟਾਰ ਜਾਂ ਦਸਤਾਵੇਜ਼ਾਂ ਵਾਲੇ ਪੈਕੇਜ
ਉਦਾਹਰਣ ਵਜੋਂ, ਹਮਲਾਵਰ ਅਕਸਰ ਕਈ ਨਕਲੀ ਲਾਇਬ੍ਰੇਰੀਆਂ ਜਾਰੀ ਕਰਦੇ ਹਨ ਅਤੇ ਬਾਕੀ ਕੰਮ ਕਰਨ ਲਈ ਟਾਈਪੋ ਜਾਂ ਆਟੋਕੰਪਲੀਟ ਦੀ ਉਡੀਕ ਕਰਦੇ ਹਨ।
3. Commit ਜਾਂ ਯੋਗਦਾਨ ਪਾਉਣ ਵਾਲੀਆਂ ਅਸਮਾਨਤਾਵਾਂ
- ਅਣਜਾਣ ਯੋਗਦਾਨੀ ਮਹੱਤਵਪੂਰਨ ਤਬਦੀਲੀਆਂ ਨੂੰ ਅੱਗੇ ਵਧਾ ਰਹੇ ਹਨ
- ਜ਼ਬਰਦਸਤੀ ਧੱਕਿਆ ਗਿਆ commitਇਤਿਹਾਸ ਮਿਟਾ ਰਿਹਾ ਹੈ
- CI/CD ਅਜੀਬ ਘੰਟਿਆਂ 'ਤੇ ਜਾਂ ਅਣਜਾਣ IP ਤੋਂ ਚੱਲ ਰਿਹਾ ਹੈ
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਇਹ OSS ਪ੍ਰੋਜੈਕਟਾਂ ਵਿੱਚ ਖਾਸ ਤੌਰ 'ਤੇ ਜੋਖਮ ਭਰੇ ਹੁੰਦੇ ਹਨ ਜਿੱਥੇ ਕੋਈ ਵੀ ਇੱਕ ਨੂੰ ਫੋਰਕ ਕਰ ਸਕਦਾ ਹੈ, ਸੋਧ ਸਕਦਾ ਹੈ ਅਤੇ ਜਮ੍ਹਾਂ ਕਰ ਸਕਦਾ ਹੈ pull request.
4. CI/CD ਬਣਾਓ Pipeline ਲਾਲ ਫਲੈਗ
- ਪੀਆਰ ਵਰਣਨ ਤੋਂ ਬਿਨਾਂ ਨਵੇਂ ਬਿਲਡ ਸਟੈੱਪ ਸ਼ਾਮਲ ਕੀਤੇ ਗਏ
- ਲੌਗਾਂ ਵਿੱਚ ਪਲੇਨਟੈਕਸਟ ਦੇ ਰੂਪ ਵਿੱਚ ਪ੍ਰਮਾਣ ਪੱਤਰ ਪਾਸ ਕੀਤੇ ਗਏ
- ਅਣਕਿਆਸੇ ਟੈਸਟ ਅਸਫਲਤਾਵਾਂ
ਦੂਜੇ ਪਾਸੇ, ਇਹ ਸ਼ੁਰੂਆਤੀ ਵਿਕਾਸ ਵਿੱਚ ਆਮ ਹੋ ਸਕਦੇ ਹਨ - ਪਰ ਸਿਰਫ਼ ਤਾਂ ਹੀ ਜੇਕਰ ਇਹਨਾਂ ਦੀ ਸਹੀ ਢੰਗ ਨਾਲ ਸਮੀਖਿਆ ਅਤੇ ਦਸਤਾਵੇਜ਼ੀਕਰਨ ਕੀਤਾ ਜਾਵੇ।
5. ਭੇਤ ਜਾਂ ਪ੍ਰਮਾਣ ਪੱਤਰ ਲੀਕ ਹੋਣਾ
- ਗਿੱਟ ਇਤਿਹਾਸ ਕੁੰਜੀਆਂ ਜਾਂ ਟੋਕਨਾਂ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ
- ਡੀਬੱਗਿੰਗ ਲੌਗਸ ਜਾਂ ਟੈਸਟ ਡੰਪਾਂ ਵਿੱਚ ਰਾਜ਼ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ
ਲਾਈਵ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ, ਇਹ ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਗੁਪਤ ਸਕੈਨਿੰਗ ਹਰ ਇੱਕ ਦਾ ਹਿੱਸਾ ਹੈ commit ਅਤੇ ਪੀਆਰ ਵਰਕਫਲੋ।
TL;DR - ਇਹਨਾਂ ਵਿੱਚੋਂ ਕਿਹੜਾ ਇੱਕ ਖਤਰਨਾਕ ਕੋਡ ਹਮਲੇ ਦਾ ਸੰਕੇਤ ਦੇ ਸਕਦਾ ਹੈ?
- ਮੁੱਖ ਫਾਈਲਾਂ ਵਿੱਚ ਅਣਕਿਆਸੇ ਬਦਲਾਅ -
CODEOWNERS,Dockerfile, ਜ.envਫਾਈਲਾਂ ਅਚਾਨਕ ਬਦਲ ਗਈਆਂ - ਅਜੀਬ CI/CD pipeline ਸਰਗਰਮੀ - ਨਵੇਂ ਜਾਂ ਬਦਲੇ ਹੋਏ ਬਿਲਡ ਸਟੈਪਸ, ਸਕ੍ਰਿਪਟਾਂ, ਜਾਂ ਨੌਕਰੀ ਦਾ ਵਿਵਹਾਰ
- ਅਣਜਾਣ commit ਲੇਖਕ – ਨਵੇਂ ਯੋਗਦਾਨੀ ਉੱਚ-ਅਧਿਕਾਰ ਜਾਂ ਅਣ-ਸਮੀਖਿਆ ਕੀਤੇ ਬਦਲਾਵਾਂ ਨੂੰ ਅੱਗੇ ਵਧਾ ਰਹੇ ਹਨ
- ਸ਼ੱਕੀ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜ - ਹਾਲ ਹੀ ਵਿੱਚ ਪ੍ਰਕਾਸ਼ਿਤ ਜਾਂ ਵਰਤੋਂ ਵਿੱਚ ਮਾੜੀਆਂ ਬਣਾਈਆਂ ਗਈਆਂ ਨਿਰਭਰਤਾਵਾਂ
- ਵਰਜਨ ਕੰਟਰੋਲ ਵਿੱਚ ਭੇਦ ਐਕਸਪੋਜਰ - API ਕੁੰਜੀਆਂ, ਟੋਕਨ, ਜਾਂ ਪ੍ਰਮਾਣ ਪੱਤਰ commitਗਲਤੀ ਨਾਲ ted
- ਅਸਾਧਾਰਨ ਰਿਪੋਜ਼ਟਰੀ ਪਹੁੰਚ - ਅਨਿਯਮਿਤ logins, ਭੂਮਿਕਾ ਵਿੱਚ ਬਦਲਾਅ, ਜਾਂ ਯੋਗਦਾਨ ਪਾਉਣ ਵਾਲੀਆਂ ਅਸਮਾਨਤਾਵਾਂ
ਨੁਕਸਾਨ ਨੂੰ ਰੋਕੋ: ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਨੂੰ ਕਿਵੇਂ ਰੋਕਿਆ ਜਾਵੇ
ਖੁਸ਼ਖਬਰੀ? ਤੁਸੀਂ ਇਸ ਲੜਾਈ ਵਿੱਚ ਇਕੱਲੇ ਨਹੀਂ ਹੋ।
ਜ਼ਾਇਗੇਨੀ ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਖਤਰਨਾਕ ਕੋਡ ਖਤਰਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ, ਰੋਕਣ ਅਤੇ ਉਨ੍ਹਾਂ ਤੋਂ ਛੁਟਕਾਰਾ ਪਾਉਣ ਲਈ ਲੋੜੀਂਦੇ ਏਕੀਕ੍ਰਿਤ ਟੂਲ ਦਿੰਦਾ ਹੈ - ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਉਹ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚ ਜਾਣ। ਜਿਵੇਂ-ਜਿਵੇਂ ਹਮਲੇ ਜਟਿਲਤਾ ਅਤੇ ਪੈਮਾਨੇ ਵਿੱਚ ਵਿਕਸਤ ਹੁੰਦੇ ਹਨ, ਖਿੰਡੇ ਹੋਏ ਸੁਰੱਖਿਆ ਟੂਲ ਘੱਟ ਜਾਂਦੇ ਹਨ। ਤੁਹਾਨੂੰ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਹਰ ਪੜਾਅ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਸੁਰੱਖਿਆ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
ਇਹੀ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ Xygeni ਆਉਂਦਾ ਹੈ—ਤੁਹਾਡੇ ਕੋਡ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਬਣਾਇਆ ਗਿਆ ਹੈ, pipeline, ਅਤੇ ਇੱਕ ਸਿੰਗਲ ਪਲੇਟਫਾਰਮ ਤੋਂ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟ।
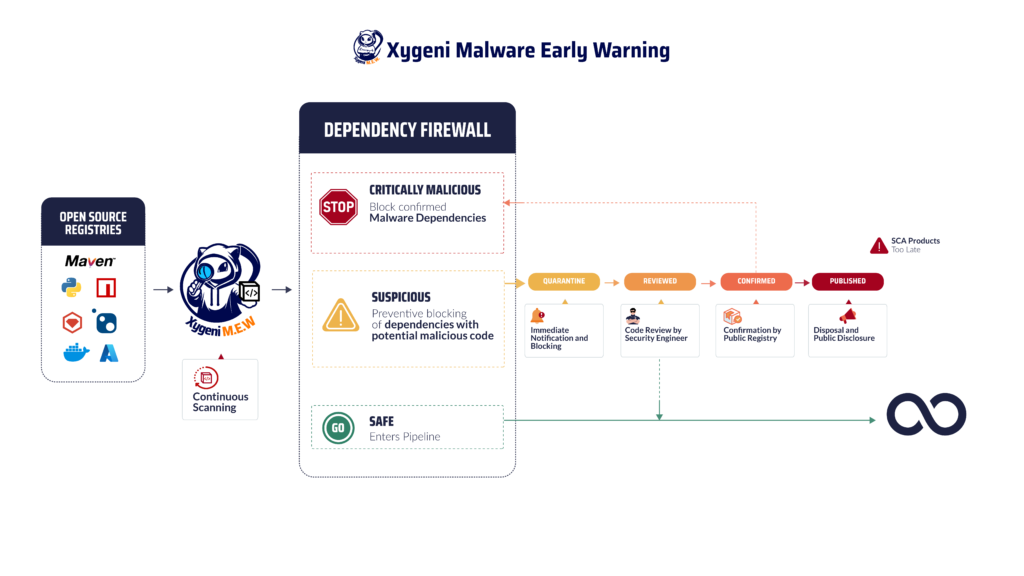
ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ Xygeni ਤੁਹਾਨੂੰ ਅੱਗੇ ਰਹਿਣ ਵਿੱਚ ਕਿਵੇਂ ਮਦਦ ਕਰਦਾ ਹੈ:
- ਰੀਅਲ-ਟਾਈਮ ਅਨੌਮਲੀ ਡਿਟੈਕਸ਼ਨ
ਸ਼ੱਕੀ ਫਾਈਲ ਤਬਦੀਲੀਆਂ, ਯੋਗਦਾਨ ਪਾਉਣ ਵਾਲੇ ਵਿਵਹਾਰ, ਅਤੇ ਨੂੰ ਫੜੋ pipeline ਜਦੋਂ ਵੀ ਉਹ ਵਾਪਰਦੇ ਹਨ, ਉੱਡ ਜਾਂਦੇ ਹਨ। - ਗੁਪਤ ਸੁਰੱਖਿਆ
ਆਪਣੇ ਆਪ ਹੀ ਰਾਜ਼ਾਂ ਨੂੰ ਆਪਣੇ ਭੰਡਾਰਾਂ ਵਿੱਚ ਦਾਖਲ ਹੋਣ ਤੋਂ ਰੋਕੋ, ਇੱਥੋਂ ਤੱਕ ਕਿ ਇੱਕ ਤੋਂ ਪਹਿਲਾਂ ਵੀ commit ਨੂੰ ਅੰਤਿਮ ਰੂਪ ਦਿੱਤਾ ਗਿਆ ਹੈ। - ਮਾਲਵੇਅਰ ਸੰਬੰਧੀ ਜਲਦੀ ਚੇਤਾਵਨੀ
ਜਨਤਕ ਰਜਿਸਟਰੀਆਂ ਨੂੰ ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਸਕੈਨ ਕਰੋ ਅਤੇ ਵਿਵਹਾਰ-ਅਧਾਰਤ ਖੋਜ ਨਾਲ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਨੂੰ ਬਲੌਕ ਕਰੋ। - ਕੋਡ ਟੈਂਪਰਿੰਗ ਖੋਜ
ਮਹੱਤਵਪੂਰਨ ਫਾਈਲਾਂ ਵਿੱਚ ਅਣਅਧਿਕਾਰਤ ਬਦਲਾਵਾਂ ਵਿੱਚ ਦਿੱਖ ਪ੍ਰਾਪਤ ਕਰੋ, ਇਸ ਨਾਲ commit-ਪੱਧਰੀ ਸੰਦਰਭ ਅਤੇ ਚੇਤਾਵਨੀ। - ਇਮਾਨਦਾਰੀ ਅਤੇ ਤਸਦੀਕ ਬਣਾਓ
ਇਹ ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਹਰੇਕ ਕਲਾਕ੍ਰਿਤੀ ਪ੍ਰਮਾਣਿਕ, ਛੇੜਛਾੜ-ਰੋਧਕ, ਅਤੇ ਖੋਜਣਯੋਗ ਹੋਵੇ - ਸਰੋਤ ਤੋਂ ਉਤਪਾਦਨ ਤੱਕ। - ਪਲੇਟਫਾਰਮ-ਵਿਆਪੀ ਤਰਜੀਹ
ਸ਼ੋਰ ਨੂੰ ਫਿਲਟਰ ਕਰਨ ਅਤੇ ਅਸਲ ਵਿੱਚ ਮਾਇਨੇ ਰੱਖਣ ਵਾਲੀਆਂ ਚੀਜ਼ਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਲਈ EPSS, ਪਹੁੰਚਯੋਗਤਾ, ਅਤੇ ਵਪਾਰਕ ਸੰਦਰਭ ਵਰਗੇ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਮਾਪਦੰਡਾਂ ਦੀ ਵਰਤੋਂ ਕਰੋ।
ਕੀ ਟੇਕਵੇਅਜ਼
ਸਾਈਲਡ ਪੁਆਇੰਟ ਹੱਲਾਂ ਦੇ ਉਲਟ, Xygeni ਤੁਹਾਡੇ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਇਕਜੁੱਟ ਕਰਦਾ ਹੈ SDLC ਇੱਕ ਸ਼ਕਤੀਸ਼ਾਲੀ, ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ ਪਲੇਟਫਾਰਮ ਵਿੱਚ। ਇਹ ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਅਸਲ-ਸਮੇਂ ਦੀ ਸੂਝ, ਪ੍ਰਸੰਗਿਕ ਜੋਖਮ ਤਰਜੀਹ, ਅਤੇ ਸਵੈਚਾਲਿਤ ਵਰਕਫਲੋ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ—ਇਹ ਸਭ ਗਤੀ ਜਾਂ ਕੁਸ਼ਲਤਾ ਦੀ ਕੁਰਬਾਨੀ ਦਿੱਤੇ ਬਿਨਾਂ।
ਤਾਂ, ਖਤਰਨਾਕ ਕੋਡ ਕਿਵੇਂ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ? ਤੁਹਾਡੇ pipeline, ਓਪਨ ਸੋਰਸ ਵਿੱਚ ਤੁਹਾਡਾ ਭਰੋਸਾ, ਅਤੇ DevOps ਦੀ ਗਤੀ। ਇਹਨਾਂ ਵਿੱਚੋਂ ਕਿਹੜਾ ਇੱਕ ਖਤਰਨਾਕ ਕੋਡ ਹਮਲੇ ਦਾ ਸੰਕੇਤ ਦੇ ਸਕਦਾ ਹੈ? ਉੱਪਰ ਦਿੱਤੇ ਲਾਲ ਝੰਡਿਆਂ ਵਿੱਚੋਂ ਕੋਈ ਵੀ।
ਇਹਨਾਂ ਖਤਰਿਆਂ ਤੋਂ ਬਚਾਅ ਲਈ ਤੁਹਾਨੂੰ ਕਈ ਸਾਧਨਾਂ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ - ਤੁਹਾਨੂੰ ਇੱਕ ਸਮਾਰਟ, ਏਕੀਕ੍ਰਿਤ ਪਲੇਟਫਾਰਮ ਦੀ ਲੋੜ ਹੈ।
ਅੱਜ ਹੀ Xygeni ਮੁਫ਼ਤ ਅਜ਼ਮਾਓ ਅਤੇ ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਅੰਦਰੋਂ ਬਾਹਰੋਂ ਸੁਰੱਖਿਅਤ ਰੱਖੋ। ਆਪਣਾ ਮੁਫ਼ਤ ਟ੍ਰਾਇਲ ਸ਼ੁਰੂ ਕਰੋ →

ਕੀ ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀ ਸੰਕੇਤ ਹਨ ਕਿ ਖਤਰਨਾਕ ਕੋਡ ਤੁਹਾਡੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨਾਲ ਸਮਝੌਤਾ ਕਰ ਰਿਹਾ ਹੈ?
ਖਤਰਨਾਕ ਕੋਡ ਕਿਵੇਂ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ, ਇਸ ਦੇ ਕੁਝ ਸ਼ੁਰੂਆਤੀ ਸੂਚਕਾਂ ਵਿੱਚ ਅਚਾਨਕ ਫਾਈਲ ਬਦਲਾਅ, ਸ਼ੱਕੀ ਸ਼ਾਮਲ ਹਨ CI/CD ਗਤੀਵਿਧੀ, ਜਾਂ ਅਣਜਾਣ ਯੋਗਦਾਨੀ ਜੋ ਮਹੱਤਵਪੂਰਨ ਬਣਾਉਂਦੇ ਹਨ commits ਜਾਂ ਧੱਕਾ ਦੇਣ ਵਾਲੇ ਬਦਲਾਅ। ਇਹ ਸਾਰੇ ਚਿੰਨ੍ਹ ਇਸ ਸਵਾਲ ਦਾ ਜਵਾਬ ਵੀ ਦਿੰਦੇ ਹਨ: ਇਹਨਾਂ ਵਿੱਚੋਂ ਕਿਹੜਾ ਇੱਕ ਖਤਰਨਾਕ ਕੋਡ ਹਮਲੇ ਦਾ ਸੰਕੇਤ ਦੇ ਸਕਦਾ ਹੈ? ਅਤੇ ਇਹ ਉਜਾਗਰ ਕਰੋ ਕਿ ਕਿਵੇਂ ਖਤਰਨਾਕ ਕੋਡ ਉਤਪਾਦਨ ਵਿੱਚ ਆਉਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਚੁੱਪਚਾਪ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ। ਸੁਚੇਤ ਰਹੋ!
