






ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਜਿਵੇਂ ਕਿ Code security ਕਿਉਂਕਿ ਸੰਗਠਨ ਆਟੋਮੇਟਿਡ ਕਲਾਉਡ ਪ੍ਰਬੰਧਨ ਵੱਲ ਵਧਦੇ ਹਨ, ਇਹ ਇੱਕ ਵਧਦੀ ਤਰਜੀਹ ਹੈ। ਲਾਭ ਉਠਾ ਕੇ IaC ਔਜ਼ਾਰਾਂ ਦੇ ਨਾਲ, ਟੀਮਾਂ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਜਲਦੀ ਅਤੇ ਕੁਸ਼ਲਤਾ ਨਾਲ ਤੈਨਾਤ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਹਾਲਾਂਕਿ, ਸਖ਼ਤ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਤੋਂ ਬਿਨਾਂ, ਗਲਤ ਸੰਰਚਨਾ ਬਣਾ ਸਕਦਾ ਹੈ ਕਮਜ਼ੋਰੀ ਜੋ ਬੱਦਲ ਵਾਲੇ ਵਾਤਾਵਰਣ ਨੂੰ ਖਤਰੇ ਵਿੱਚ ਪਾਉਂਦੇ ਹਨ। ਇਸਨੂੰ ਰੋਕਣ ਲਈ, IaC security ਸਕੈਨਿੰਗ ਸਮੱਸਿਆਵਾਂ ਦਾ ਜਲਦੀ ਪਤਾ ਲਗਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੀ ਹੈ ਕਿ ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਸੁਰੱਖਿਅਤ ਹੈ।
ਜਿਵੇਂ-ਜਿਵੇਂ ਹੋਰ ਸੰਗਠਨ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਕੋਡ ਵਜੋਂ ਅਪਣਾਉਂਦੇ ਹਨ, ਸੁਰੱਖਿਆ ਨੂੰ ਤਰਜੀਹ ਦੇਣੀ ਚਾਹੀਦੀ ਹੈ। ਬਾਜ਼ਾਰ ਦੇ ਪਹੁੰਚਣ ਦਾ ਅਨੁਮਾਨ ਹੈ 2.3 ਦੁਆਰਾ 2027 ਬਿਲੀਅਨ, ਬਣਾਉਣਾ IaC security ਸਕੈਨਿੰਗ ਕਲਾਉਡ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀਆਂ ਦਾ ਇੱਕ ਜ਼ਰੂਰੀ ਹਿੱਸਾ ਹੈ। ਕਿਰਿਆਸ਼ੀਲ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਤੋਂ ਬਿਨਾਂ, ਟੀਮਾਂ ਅਜਿਹੇ ਜੋਖਮ ਪੇਸ਼ ਕਰ ਸਕਦੀਆਂ ਹਨ ਜੋ ਪਾਲਣਾ ਉਲੰਘਣਾਵਾਂ ਜਾਂ ਸੁਰੱਖਿਆ ਉਲੰਘਣਾਵਾਂ ਦਾ ਕਾਰਨ ਬਣ ਸਕਦੀਆਂ ਹਨ।
ਇਸ ਗਾਈਡ ਵਿੱਚ, ਅਸੀਂ ਜ਼ਰੂਰੀ ਸੁਰੱਖਿਆ ਅਭਿਆਸਾਂ ਦੀ ਪੜਚੋਲ ਕਰਾਂਗੇ। ਅਸੀਂ ਕਵਰ ਕਰਾਂਗੇ IaC security, ਪ੍ਰਸਿੱਧ ਚਰਚਾ ਕਰੋ IaC ਟੂਲ, ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ ਸਾਂਝੇ ਕਰੋ IaC security ਸਕੈਨਿੰਗ, ਅਤੇ ਸਮਝਾਓ ਕਿ ਕਿਵੇਂ Xygeni ਕਲਾਉਡ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਤੋਂ ਬਚਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਕੀ ਹੈ (IaC)
ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚਾ (IaC) ਹੱਥੀਂ ਕੰਮ ਦੀ ਬਜਾਏ ਕੋਡ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦਾ ਪ੍ਰਬੰਧਨ ਅਤੇ ਸਥਾਪਨਾ ਕਰਨ ਦਾ ਇੱਕ ਤਰੀਕਾ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਆਈਟੀ ਟੀਮਾਂ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਤੈਨਾਤੀ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰ ਸਕਦੀਆਂ ਹਨ, ਹਰ ਚੀਜ਼ ਨੂੰ ਇੱਕੋ ਜਿਹਾ ਰੱਖ ਸਕਦੀਆਂ ਹਨ, ਸਕੇਲ ਕਰਨਾ ਆਸਾਨ ਬਣਾਉਂਦੀਆਂ ਹਨ, ਅਤੇ ਕੋਸ਼ਿਸ਼ਾਂ ਨੂੰ ਘਟਾਉਂਦੀਆਂ ਹਨ। ਕੋਡ ਵਿੱਚ ਸੰਰਚਨਾਵਾਂ ਲਿਖ ਕੇ, ਟੀਮਾਂ ਵਾਧੂ ਦਸਤੀ ਕਦਮਾਂ ਤੋਂ ਬਿਨਾਂ ਆਪਣੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਤੇਜ਼ੀ ਨਾਲ ਨਕਲ, ਤਬਦੀਲੀ ਅਤੇ ਜਾਂਚ ਕਰ ਸਕਦੀਆਂ ਹਨ।
IaC ਸੰਰਚਨਾਵਾਂ ਆਮ ਤੌਰ 'ਤੇ ਸੰਸਕਰਣ-ਨਿਯੰਤਰਿਤ ਫਾਈਲਾਂ ਵਿੱਚ ਸਟੋਰ ਕੀਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ, ਜਿਸ ਨਾਲ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਤਬਦੀਲੀਆਂ ਨੂੰ ਟਰੈਕ ਕਰਨ ਅਤੇ ਲੋੜ ਪੈਣ 'ਤੇ ਵਾਪਸ ਰੋਲ ਕਰਨ ਦੀ ਆਗਿਆ ਮਿਲਦੀ ਹੈ। ਅਨੁਸਾਰ CISA, IaC "ਮਸ਼ੀਨ-ਪੜ੍ਹਨਯੋਗ ਸੰਰਚਨਾ ਫਾਈਲਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਕਿਸੇ ਸੰਗਠਨ ਦੇ IT ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਪ੍ਰਬੰਧਨ ਅਤੇ ਪ੍ਰਬੰਧ ਦੀ ਪ੍ਰਕਿਰਿਆ" ਹੈ। ਇਹ ਵਿਧੀ ਮਨੁੱਖੀ ਗਲਤੀ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ, ਤੈਨਾਤੀਆਂ ਨੂੰ ਤੇਜ਼ ਕਰਦੀ ਹੈ, ਅਤੇ ਵਧੀਆ ਅਭਿਆਸਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਲਾਗੂ ਕਰਕੇ ਕਲਾਉਡ ਸੁਰੱਖਿਆ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਦੀ ਹੈ।
ਦੇ ਮੁੱਖ ਸਿਧਾਂਤ IaC
ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚਾ (IaC) ਮੁੱਖ ਸਿਧਾਂਤਾਂ ਦੀ ਪਾਲਣਾ ਕਰਦਾ ਹੈ ਜੋ ਇਸਨੂੰ ਬਣਾਉਂਦੇ ਹਨ ਕੁਸ਼ਲ, ਸਕੇਲੇਬਲ, ਅਤੇ ਭਰੋਸੇਮੰਦ. ਇਹਨਾਂ ਬੁਨਿਆਦੀ ਗੱਲਾਂ ਨੂੰ ਸਮਝ ਕੇ, ਟੀਮਾਂ ਪੂਰੀ ਤਰ੍ਹਾਂ ਲਾਭ ਉਠਾ ਸਕਦੀਆਂ ਹਨ IaC ਸੰਦ ਸੁਧਾਰਨ ਲਈ ਆਟੋਮੇਸ਼ਨ, ਇਕਸਾਰਤਾ, ਅਤੇ ਸੁਰੱਖਿਆ.
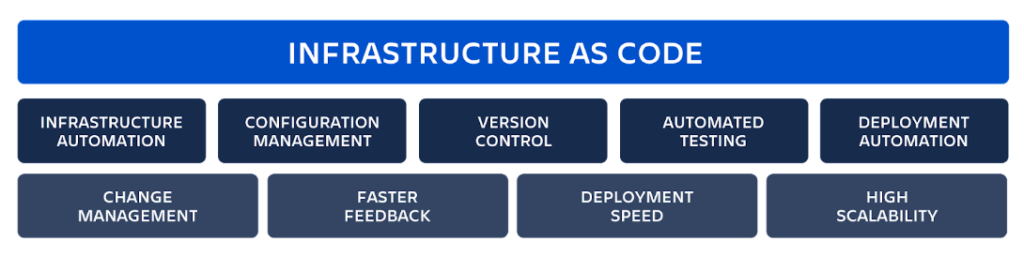
1. ਘੋਸ਼ਣਾਤਮਕ ਸੰਰਚਨਾ: ਲੋੜੀਂਦੀ ਸਥਿਤੀ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨਾ
ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਨਾਲ Code security, ਟੀਮਾਂ ਕਦਮ-ਦਰ-ਕਦਮ ਨਿਰਦੇਸ਼ ਨਿਰਧਾਰਤ ਕਰਨ ਦੀ ਬਜਾਏ ਇਹ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦੀਆਂ ਹਨ ਕਿ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਕਿਵੇਂ ਦਿਖਾਈ ਦੇਣਾ ਚਾਹੀਦਾ ਹੈ। ਇਹ ਪ੍ਰੋਵਿਜ਼ਨਿੰਗ ਨੂੰ ਅਨੁਮਾਨਯੋਗ ਅਤੇ ਦੁਹਰਾਉਣਯੋਗ ਬਣਾਉਂਦਾ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਤੈਨਾਤੀਆਂ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਇਕਸਾਰ ਰਹਿਣ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਟੈਰਾਫਾਰਮ ਵਰਗੇ ਟੂਲ ਇਸ ਪਹੁੰਚ ਨੂੰ ਸਰਲ ਬਣਾਉਂਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਟੀਮਾਂ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਕੁਸ਼ਲਤਾ ਨਾਲ ਪ੍ਰਬੰਧਿਤ ਕਰ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਮਨੁੱਖੀ ਗਲਤੀਆਂ ਨੂੰ ਘਟਾ ਸਕਦੀਆਂ ਹਨ।
2. ਅਡੋਲਤਾ: ਵਾਤਾਵਰਣ ਵਿੱਚ ਇਕਸਾਰਤਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣਾ
ਕੋਈ ਸੰਰਚਨਾ ਕਿੰਨੀ ਵਾਰ ਲਾਗੂ ਕੀਤੀ ਜਾਵੇ, IaC security ਸਕੈਨਿੰਗ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੀ ਹੈ ਕਿ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਉਹੀ ਸਥਿਤੀ ਬਣਾਈ ਰੱਖੀ ਜਾਵੇ। ਇਹ ਅਣਕਿਆਸੀਆਂ ਤਬਦੀਲੀਆਂ ਅਤੇ ਸੰਰਚਨਾ ਰੁਕਾਵਟ ਨੂੰ ਖਤਮ ਕਰਦਾ ਹੈ, ਤੈਨਾਤੀਆਂ ਨੂੰ ਸਥਿਰ ਅਤੇ ਅਨੁਮਾਨ ਲਗਾਉਣ ਯੋਗ ਰੱਖਦਾ ਹੈ।
3. ਸੰਸਕਰਣ ਨਿਯੰਤਰਣ: ਤਬਦੀਲੀਆਂ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਟਰੈਕ ਕਰਨਾ
IaC ਟੂਲ ਸੰਰਚਨਾਵਾਂ ਨੂੰ Git ਵਰਗੇ ਵਰਜਨ ਕੰਟਰੋਲ ਸਿਸਟਮਾਂ ਵਿੱਚ ਸਟੋਰ ਕਰਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਟੀਮਾਂ ਤਬਦੀਲੀਆਂ ਨੂੰ ਆਸਾਨੀ ਨਾਲ ਟਰੈਕ, ਸਮੀਖਿਆ ਅਤੇ ਰੋਲ ਬੈਕ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਨਤੀਜੇ ਵਜੋਂ, ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚ ਬਦਲਾਅ ਆਡਿਟਯੋਗ ਅਤੇ ਪਾਰਦਰਸ਼ੀ ਹੋ ਜਾਂਦੇ ਹਨ, ਸਹਿਯੋਗ ਅਤੇ ਸੁਰੱਖਿਆ ਵਿੱਚ ਸੁਧਾਰ ਹੁੰਦਾ ਹੈ।
4. ਆਟੋਮੇਸ਼ਨ: ਵਰਕਫਲੋ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਉਣਾ
ਆਟੋਮੇਸ਼ਨ ਇਸ ਦੇ ਮੂਲ ਵਿੱਚ ਹੈ IaC security ਸਕੈਨਿੰਗ। ਇਹ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਵਿਵਸਥਾ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ CI/CD pipelines, ਤੇਜ਼, ਦੁਹਰਾਉਣਯੋਗ ਤੈਨਾਤੀਆਂ ਬਣਾਉਂਦਾ ਹੈ। ਹੱਥੀਂ ਕੰਮ ਘਟਾ ਕੇ, ਆਟੋਮੇਸ਼ਨ ਗਲਤੀਆਂ ਨੂੰ ਘੱਟ ਕਰਦਾ ਹੈ, ਕੁਸ਼ਲਤਾ ਵਿੱਚ ਸੁਧਾਰ ਕਰਦਾ ਹੈ, ਅਤੇ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਆਪਣੇ ਆਪ ਲਾਗੂ ਕਰਦਾ ਹੈ।
5. ਸਕੇਲੇਬਿਲਟੀ ਅਤੇ ਲਚਕਤਾ: ਬਦਲਦੀਆਂ ਮੰਗਾਂ ਦੇ ਅਨੁਕੂਲ ਹੋਣਾ
ਨਾਲ IaC ਟੂਲ, ਟੀਮਾਂ ਆਸਾਨੀ ਨਾਲ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਸਕੇਲ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਉਦਾਹਰਣ ਵਜੋਂ, ਟੈਰਾਫਾਰਮ ਅਤੇ ਕਲਾਉਡਫਾਰਮੇਸ਼ਨ ਸਰੋਤਾਂ ਨੂੰ ਮੰਗ ਦੇ ਅਧਾਰ ਤੇ ਆਪਣੇ ਆਪ ਵਿਵਸਥਿਤ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦੇ ਹਨ। ਇਹ ਲਚਕਤਾ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੀ ਹੈ ਕਿ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਲੋੜ ਅਨੁਸਾਰ ਵਧਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਲਾਗਤਾਂ ਘੱਟ ਹੁੰਦੀਆਂ ਹਨ ਅਤੇ ਸੁਰੱਖਿਆ ਨੂੰ ਕਾਇਮ ਰੱਖਿਆ ਜਾਂਦਾ ਹੈ।
IaC ਸੰਦ
ਉੱਥੇ ਕਈ ਹਨ IaC ਉਪਲਬਧ ਟੂਲ, ਹਰੇਕ ਟੂਲ ਟੀਮਾਂ ਨੂੰ ਉਹਨਾਂ ਦੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਸਵੈਚਾਲਿਤ, ਪ੍ਰਬੰਧਨ ਅਤੇ ਸੁਰੱਖਿਅਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਨ ਲਈ ਵਿਲੱਖਣ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ। ਸਹੀ ਟੂਲ ਦੀ ਚੋਣ ਤੁਹਾਡੇ ਕਲਾਉਡ ਪ੍ਰਦਾਤਾ, ਆਟੋਮੇਸ਼ਨ ਲੋੜਾਂ ਅਤੇ ਸੁਰੱਖਿਆ ਲੋੜਾਂ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀ ਹੈ। ਇੱਥੇ ਕੋਡ ਟੂਲਸ ਦੇ ਤੌਰ 'ਤੇ ਸਭ ਤੋਂ ਵੱਧ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚੋਂ ਕੁਝ ਹਨ:
- ਟੈਰਾਫਾਰਮ - ਇੱਕ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਅਪਣਾਇਆ ਗਿਆ ਓਪਨ-ਸੋਰਸ IaC ਇਹ ਟੂਲ AWS, Azure, ਅਤੇ Google Cloud ਸਮੇਤ ਕਈ ਕਲਾਉਡ ਪ੍ਰਦਾਤਾਵਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ। ਇਹ ਪ੍ਰੋਵਿਜ਼ਨਿੰਗ ਅਤੇ ਸਕੇਲਿੰਗ ਨੂੰ ਸਰਲ ਬਣਾਉਣ ਲਈ ਘੋਸ਼ਣਾਤਮਕ ਸੰਰਚਨਾ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ।
- Ansimate - ਮੁੱਖ ਤੌਰ 'ਤੇ ਇੱਕ ਸੰਰਚਨਾ ਪ੍ਰਬੰਧਨ ਟੂਲ, ਪਰ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਲਈ ਵੀ ਉਪਯੋਗੀ ਹੈ ਜਿਵੇਂ ਕਿ Code security ਤੈਨਾਤੀਆਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਕੇ ਅਤੇ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਇਕਸਾਰਤਾ ਲਾਗੂ ਕਰਕੇ।
- ਕਲਾਉਡ ਫਾਰਮੇਸ਼ਨ - ਇੱਕ AWS-ਮੂਲ ਨਿਵਾਸੀ IaC ਸੇਵਾ ਜੋ ਟੀਮਾਂ ਨੂੰ AWS-ਅਧਾਰਿਤ ਵਾਤਾਵਰਣਾਂ ਦੇ ਅੰਦਰ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨ ਅਤੇ ਪ੍ਰਬੰਧ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
- Azure ਰਿਸੋਰਸ ਮੈਨੇਜਰ (ARM) ਟੈਂਪਲੇਟਸ - ਮਾਈਕ੍ਰੋਸਾਫਟ ਦਾ IaC Azure-ਅਧਾਰਿਤ ਕਲਾਉਡ ਵਾਤਾਵਰਣਾਂ 'ਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਪ੍ਰਬੰਧਨ ਅਤੇ ਸਵੈਚਾਲਨ ਲਈ ਹੱਲ।
ਜਿਵੇਂ ਕਿ ਟੀਮਾਂ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਕੋਡ ਵਜੋਂ ਅਪਣਾਉਂਦੀਆਂ ਹਨ, ਸਹੀ ਚੋਣ ਕਰਦੇ ਹੋਏ IaC ਔਜ਼ਾਰ ਆਟੋਮੇਸ਼ਨ, ਸਕੇਲੇਬਿਲਟੀ, ਅਤੇ ਲਈ ਜ਼ਰੂਰੀ ਹਨ IaC security ਸਕੈਨਿੰਗ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਇਹਨਾਂ ਟੂਲਸ ਵਿੱਚ ਸੁਰੱਖਿਆ ਅਭਿਆਸਾਂ ਨੂੰ ਜੋੜਨ ਨਾਲ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਰੋਕਣ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਇਆ ਜਾਂਦਾ ਹੈ ਕਿ ਕਲਾਉਡ ਵਾਤਾਵਰਣ ਤੈਨਾਤੀ ਤੋਂ ਉਤਪਾਦਨ ਤੱਕ ਸੁਰੱਖਿਅਤ ਰਹਿਣ।
ਦੇ ਲਾਭ IaC
ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚਾ (IaC) ਸੰਗਠਨਾਂ ਦੁਆਰਾ ਕਲਾਉਡ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਸਥਾਪਤ ਕਰਨ ਅਤੇ ਪ੍ਰਬੰਧਿਤ ਕਰਨ ਦੇ ਤਰੀਕੇ ਨੂੰ ਬਦਲ ਰਿਹਾ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਕਾਰੋਬਾਰ ਸਰੋਤ ਸੈੱਟਅੱਪ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰ ਸਕਦੇ ਹਨ, ਵਧੇਰੇ ਕੁਸ਼ਲਤਾ ਨਾਲ ਕੰਮ ਕਰ ਸਕਦੇ ਹਨ, ਅਤੇ ਲਾਗਤਾਂ ਨੂੰ ਘਟਾ ਸਕਦੇ ਹਨ। ਨਾਲ ਹੀ, IaC ਟੂਲਸ ਦੀ ਵਰਤੋਂ ਕਰਕੇ, ਟੀਮਾਂ ਮੈਨੂਅਲ ਗਲਤੀਆਂ ਤੋਂ ਬਚਦੇ ਹੋਏ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਇੱਕੋ ਜਿਹਾ ਰੱਖ ਸਕਦੀਆਂ ਹਨ। IBM ਦੇ ਅਨੁਸਾਰ, ਇਹ ਪਹੁੰਚ ਟੀਮਾਂ ਨੂੰ "ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਸਿਰਜਣਾ, ਤੈਨਾਤੀ ਅਤੇ ਚੱਲ ਰਹੇ ਪ੍ਰਬੰਧਨ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨ" ਦੀ ਆਗਿਆ ਦਿੰਦੀ ਹੈ, ਜੋ ਅੰਤ ਵਿੱਚ ਕਾਰਜਾਂ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਉਂਦਾ ਹੈ ਅਤੇ ਡਿਲੀਵਰੀ ਨੂੰ ਤੇਜ਼ ਕਰਦਾ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਜੋੜਨਾ IaC DevOps ਵਰਕਫਲੋ ਟੀਮਾਂ ਨੂੰ ਆਪਣੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਆਸਾਨੀ ਨਾਲ ਵਧਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਸਿਸਟਮਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਅਤੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਦੋਵੇਂ ਰੱਖਦਾ ਹੈ।
- ਬਾਜ਼ਾਰ ਦਾ ਤੇਜ਼ ਸਮਾਂ - IaC ਮੈਨੂਅਲ ਸੈੱਟਅੱਪ ਦੀ ਜ਼ਰੂਰਤ ਨੂੰ ਖਤਮ ਕਰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਤੈਨਾਤੀ ਤੇਜ਼ ਅਤੇ ਇਕਸਾਰ ਹੋ ਜਾਂਦੀ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਟੀਮਾਂ ਦੇਰੀ ਨੂੰ ਘਟਾ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਸਾਫਟਵੇਅਰ ਰੀਲੀਜ਼ ਨੂੰ ਤੇਜ਼ ਕਰ ਸਕਦੀਆਂ ਹਨ।
- ਬਿਹਤਰ ਸਥਿਰਤਾ - ਕੌਂਫਿਗਰੇਸ਼ਨ ਡ੍ਰਿਫਟ ਨੂੰ ਰੋਕ ਕੇ, IaC ਸਾਰੇ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਇੱਕੋ ਜਿਹਾ ਰੱਖਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਸਿਸਟਮ ਹੋਰ ਸਥਿਰ ਅਤੇ ਸੁਰੱਖਿਅਤ ਬਣਦੇ ਹਨ।
- ਵਧੇਰੇ ਉਤਪਾਦਕਤਾ - ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਕੰਮਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨ ਨਾਲ ਦੁਹਰਾਇਆ ਜਾਣ ਵਾਲਾ ਕੰਮ ਘੱਟ ਜਾਂਦਾ ਹੈ, ਇਸ ਲਈ ਡਿਵੈਲਪਰ ਨਵੇਂ ਵਿਚਾਰਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰ ਸਕਦੇ ਹਨ। ਇਸ ਤੋਂ ਇਲਾਵਾ, IaC ਸੁਚਾਰੂ ਢੰਗ ਨਾਲ ਫਿੱਟ ਬੈਠਦਾ ਹੈ CI/CD pipelines, ਵਿਕਾਸ ਵਰਕਫਲੋ ਨੂੰ ਪ੍ਰਬੰਧਨ ਕਰਨਾ ਆਸਾਨ ਬਣਾਉਂਦਾ ਹੈ।
- ਲੋਅਰ ਖਰਚਾ - ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਪ੍ਰਬੰਧਨ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨ ਨਾਲ ਹੱਥੀਂ ਕੰਮ ਕਰਨ ਦੀ ਜ਼ਰੂਰਤ ਘੱਟ ਜਾਂਦੀ ਹੈ, ਜਿਸ ਨਾਲ ਕਾਰੋਬਾਰਾਂ ਨੂੰ ਘੱਟ ਖਰਚ ਕਰਨ ਅਤੇ ਸਰੋਤਾਂ ਦੀ ਸਮਝਦਾਰੀ ਨਾਲ ਵਰਤੋਂ ਕਰਨ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ।
- ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ - ਨਾਲ IaC security ਸਕੈਨਿੰਗ, ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਸਥਿਰ ਰਹਿੰਦਾ ਹੈ, ਭਾਵ ਅੱਪਡੇਟ ਹਿੱਸਿਆਂ ਨੂੰ ਬਦਲਣ ਦੀ ਬਜਾਏ ਉਹਨਾਂ ਨੂੰ ਬਦਲ ਦਿੰਦੇ ਹਨ। ਇਹ ਸੁਰੱਖਿਆ ਨੂੰ ਮਜ਼ਬੂਤ ਰੱਖਦਾ ਹੈ ਅਤੇ ਗਲਤੀਆਂ ਨੂੰ ਵਾਪਸ ਕਰਨਾ ਆਸਾਨ ਬਣਾਉਂਦਾ ਹੈ।
ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਵਰਤੋਂ ਕਰਕੇ Code security, ਸੰਗਠਨ ਕਲਾਉਡ ਵਾਤਾਵਰਣ ਨੂੰ ਮਜ਼ਬੂਤ ਅਤੇ ਨਿਯੰਤਰਣ ਵਿੱਚ ਆਸਾਨ ਰੱਖਦੇ ਹੋਏ ਸਕੇਲੇਬਿਲਟੀ, ਕੁਸ਼ਲਤਾ ਅਤੇ ਸੁਰੱਖਿਆ ਨੂੰ ਵਧਾ ਸਕਦੇ ਹਨ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਜੋੜਨਾ IaC security ਸਕੈਨਿੰਗ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੀ ਹੈ ਕਿ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਸੈਟਿੰਗਾਂ ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਸੁਰੱਖਿਅਤ ਰਹਿਣ।
ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਕੀ ਹੈ? Code Security?
ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਜਿਵੇਂ ਕਿ Code security (IaC security) ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਕੋਡ ਨੂੰ ਜੋਖਮਾਂ ਤੋਂ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਬਾਰੇ ਹੈ। ਕਿਉਂਕਿ IaC ਟੀਮਾਂ ਨੂੰ ਕੋਡ ਨਾਲ ਕਲਾਉਡ ਵਾਤਾਵਰਣ ਸਥਾਪਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਕੋਈ ਵੀ ਗਲਤੀ, ਲੀਕ ਹੋਇਆ ਗੁਪਤ, ਜਾਂ ਪੁਰਾਣਾ ਸਾਫਟਵੇਅਰ ਸੁਰੱਖਿਆ ਸਮੱਸਿਆਵਾਂ ਪੈਦਾ ਕਰ ਸਕਦਾ ਹੈ। ਇਸੇ ਲਈ ਸੁਰੱਖਿਅਤ ਕਰਨਾ IaC ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਬਹੁਤ ਮਹੱਤਵਪੂਰਨ ਹੈ।
ਸੁਧਾਰ ਕਰਨ ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਤਰੀਕਿਆਂ ਵਿੱਚੋਂ ਇੱਕ IaC security ਦੁਆਰਾ ਹੈ IaC security ਸਕੈਨਿੰਗ। ਇਹ ਪ੍ਰਕਿਰਿਆ ਗਲਤੀਆਂ, ਕਮਜ਼ੋਰ ਬਿੰਦੂਆਂ ਅਤੇ ਸੁਰੱਖਿਆ ਨਿਯਮਾਂ ਦੀ ਉਲੰਘਣਾ ਨੂੰ ਸਮੱਸਿਆਵਾਂ ਪੈਦਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਲੱਭਦੀ ਹੈ। ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਚਲਾ ਕੇ, ਟੀਮਾਂ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਫੜ ਸਕਦੀਆਂ ਹਨ, ਜੋਖਮਾਂ ਨੂੰ ਘਟਾ ਸਕਦੀਆਂ ਹਨ, ਅਤੇ ਇਹ ਯਕੀਨੀ ਬਣਾ ਸਕਦੀਆਂ ਹਨ ਕਿ ਉਨ੍ਹਾਂ ਦਾ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸਾਂ ਦੀ ਪਾਲਣਾ ਕਰਦਾ ਹੈ।
ਸੁਰੱਖਿਆ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦੀ ਹੈ IaC
ਜਦੋਂ ਕਿ ਕੋਡ ਦੇ ਤੌਰ 'ਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਕਲਾਉਡ ਵਾਤਾਵਰਣਾਂ ਦੇ ਪ੍ਰਬੰਧਨ ਨੂੰ ਆਸਾਨ ਬਣਾਉਂਦਾ ਹੈ, ਇਹ ਜੋਖਮ ਵੀ ਪੈਦਾ ਕਰਦਾ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਠੀਕ ਕਰਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਜੇਕਰ ਟੀਮਾਂ ਸਹੀ ਸਾਵਧਾਨੀਆਂ ਨਹੀਂ ਵਰਤਦੀਆਂ, IaC ਸੁਰੱਖਿਆ ਪਾੜੇ ਪੇਸ਼ ਕਰ ਸਕਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਦਾ ਹਮਲਾਵਰ ਫਾਇਦਾ ਉਠਾ ਸਕਦੇ ਹਨ। ਉਦਾਹਰਣ ਵਜੋਂ, ਸੰਰਚਨਾਵਾਂ ਵਿੱਚ ਗਲਤੀਆਂ, ਖੁਲਾਸਾ ਹੋਏ ਭੇਦ, ਅਤੇ ਪੁਰਾਣਾ ਸੌਫਟਵੇਅਰ ਕਲਾਉਡ ਸਿਸਟਮ ਨੂੰ ਕਮਜ਼ੋਰ ਬਣਾ ਸਕਦੇ ਹਨ। ਇਸ ਲਈ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਸ਼ਾਮਲ ਕਰਨਾ ਮਹੱਤਵਪੂਰਨ ਹੈ IaC ਵਰਕਫਲੋਜ਼
ਵਿੱਚ ਆਮ ਸੁਰੱਖਿਆ ਜੋਖਮ IaC
- ਖੁਲਾਸੇ ਹੋਏ ਭੇਤ - ਪਾਸਵਰਡ ਜਾਂ API ਕੁੰਜੀਆਂ ਨੂੰ ਅੰਦਰ ਰੱਖਣਾ IaC ਫਾਈਲਾਂ ਡਾਟਾ ਲੀਕ ਦਾ ਕਾਰਨ ਬਣ ਸਕਦੀਆਂ ਹਨ। ਇਸ ਦੀ ਬਜਾਏ, ਟੀਮਾਂ ਨੂੰ ਰਾਜ਼ਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਲਈ AWS ਸੀਕਰੇਟਸ ਮੈਨੇਜਰ ਜਾਂ HashiCorp ਵਾਲਟ ਵਰਗੇ ਟੂਲਸ ਦੀ ਵਰਤੋਂ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ।
- ਸੰਰਚਨਾ ਗਲਤੀਆਂ – ਕਮਜ਼ੋਰ ਸੁਰੱਖਿਆ ਸੈਟਿੰਗਾਂ, ਜਿਵੇਂ ਕਿ ਖੁੱਲ੍ਹੇ ਪੋਰਟ ਜਾਂ ਮਾੜੀ ਪ੍ਰਮਾਣੀਕਰਨ, ਹਮਲਾਵਰਾਂ ਲਈ ਅੰਦਰ ਜਾਣਾ ਆਸਾਨ ਬਣਾ ਸਕਦੀਆਂ ਹਨ। ਇਹਨਾਂ ਗਲਤੀਆਂ ਨੂੰ ਜਲਦੀ ਠੀਕ ਕਰਨ ਨਾਲ ਸੁਰੱਖਿਆ ਪਾੜੇ ਨੂੰ ਰੋਕਿਆ ਜਾ ਸਕਦਾ ਹੈ।
- ਅਨਪੈਚਡ ਸਾਫਟਵੇਅਰ - ਪੁਰਾਣੇ ਸਾਫਟਵੇਅਰ ਸੰਸਕਰਣ IaC ਟੈਂਪਲੇਟਾਂ ਵਿੱਚ ਸੁਰੱਖਿਆ ਖਾਮੀਆਂ ਹੋ ਸਕਦੀਆਂ ਹਨ। ਨਿਯਮਤ ਅੱਪਡੇਟ ਅਤੇ ਸੁਰੱਖਿਆ ਸਕੈਨ ਸਿਸਟਮਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
- ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਮੁੱਦੇ - ਸਹੀ ਭੂਮਿਕਾ-ਅਧਾਰਤ ਪਹੁੰਚ ਨਿਯਮਾਂ ਤੋਂ ਬਿਨਾਂ, ਗਲਤ ਲੋਕ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਸੈਟਿੰਗਾਂ ਨੂੰ ਬਦਲ ਸਕਦੇ ਹਨ। ਤਬਦੀਲੀਆਂ ਕੌਣ ਕਰ ਸਕਦਾ ਹੈ ਇਸ 'ਤੇ ਸੀਮਾਵਾਂ ਨਿਰਧਾਰਤ ਕਰਨ ਨਾਲ ਸੁਰੱਖਿਆ ਜੋਖਮ ਘੱਟ ਜਾਂਦੇ ਹਨ।
ਰੱਖਣ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ IaC ਸੁਰੱਖਿਅਤ
ਕੋਡ ਦੇ ਤੌਰ 'ਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨਾ (IaC) ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ, ਗਲਤ ਸੰਰਚਨਾਵਾਂ, ਅਤੇ ਨੂੰ ਰੋਕਣ ਲਈ ਮਹੱਤਵਪੂਰਨ ਹੈ ਰਹਿਤ ਉਲੰਘਣਾਵਾਂ। ਕਿਉਂਕਿ IaC ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਪ੍ਰਬੰਧਨ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦਾ ਹੈ, ਕੋਡ ਵਿੱਚ ਕੋਈ ਵੀ ਗਲਤੀ ਤੇਜ਼ੀ ਨਾਲ ਵਾਤਾਵਰਣ ਵਿੱਚ ਫੈਲ ਸਕਦੀ ਹੈ, ਜੋਖਮ ਦੇ ਸੰਪਰਕ ਨੂੰ ਵਧਾਉਂਦੀ ਹੈ। ਇਸ ਕਾਰਨ ਕਰਕੇ, ਟੀਮਾਂ ਨੂੰ ਜੋਖਮਾਂ ਨੂੰ ਘੱਟ ਕਰਨ, ਨਿਯੰਤਰਣ ਬਣਾਈ ਰੱਖਣ ਅਤੇ ਕਲਾਉਡ ਵਾਤਾਵਰਣ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਲਈ ਸੁਰੱਖਿਆ ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ। ਨਹੀਂ ਤਾਂ, ਸੁਰੱਖਿਆ ਪਾੜੇ ਅਣਪਛਾਤੇ ਰਹਿ ਸਕਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਉਲੰਘਣਾਵਾਂ ਜਾਂ ਕਾਰਜਸ਼ੀਲ ਅਸਫਲਤਾਵਾਂ ਹੋ ਸਕਦੀਆਂ ਹਨ।
ਇੱਥੇ ਇੱਕ ਮਜ਼ਬੂਤ ਕਿਵੇਂ ਬਣਾਉਣਾ ਹੈ IaC security ਰਣਨੀਤੀ:
1. ਟਰੈਕ ਅਤੇ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਵਰਜਨ ਕੰਟਰੋਲ ਦੀ ਵਰਤੋਂ ਕਰੋ IaC ਫਾਇਲ
ਰੱਖਣਾ IaC ਵਿੱਚ ਫਾਇਲ ਗਿੱਟ ਰਿਪੋਜ਼ਟਰੀਆਂ ਦਿੱਖ, ਸੁਰੱਖਿਆ ਅਤੇ ਸਹਿਯੋਗ ਲਈ ਜ਼ਰੂਰੀ ਹੈ। ਵਰਜਨ ਕੰਟਰੋਲ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਸਟੋਰ ਕਰਕੇ, ਟੀਮਾਂ ਇਹ ਕਰ ਸਕਦੀਆਂ ਹਨ:
- ਸਮੇਂ ਦੇ ਨਾਲ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚ ਤਬਦੀਲੀਆਂ ਨੂੰ ਟਰੈਕ ਕਰੋ, ਅਣਅਧਿਕਾਰਤ ਸੋਧਾਂ ਦੇ ਜੋਖਮ ਨੂੰ ਘਟਾਓ।
- ਜੇਕਰ ਕਿਸੇ ਗਲਤ ਸੰਰਚਨਾ ਕਾਰਨ ਕੋਈ ਸਮੱਸਿਆ ਆਉਂਦੀ ਹੈ ਤਾਂ ਤੁਰੰਤ ਪਿਛਲੇ ਵਰਜਨ 'ਤੇ ਵਾਪਸ ਜਾਓ।
- ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਨੂੰ ਤੈਨਾਤ ਹੋਣ ਤੋਂ ਰੋਕਦੇ ਹੋਏ, ਰਿਪੋਜ਼ਟਰੀ ਪੱਧਰ 'ਤੇ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਲਾਗੂ ਕਰੋ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਤਬਦੀਲੀਆਂ ਨੂੰ ਮਿਲਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਕੋਡ ਸਮੀਖਿਆਵਾਂ ਨੂੰ ਲਾਗੂ ਕਰਕੇ, ਟੀਮਾਂ ਇਹ ਯਕੀਨੀ ਬਣਾ ਸਕਦੀਆਂ ਹਨ ਕਿ ਹਰੇਕ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਅੱਪਡੇਟ ਨੂੰ ਲਾਈਵ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਲਈ ਜਾਂਚਿਆ ਜਾਵੇ। ਇਹ ਕਦਮ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਖਤਮ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਜੋ ਨਹੀਂ ਤਾਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਕਾਰਨ ਬਣ ਸਕਦੀਆਂ ਹਨ।
2. ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਫੜਨ ਲਈ ਸੁਰੱਖਿਆ ਜਾਂਚ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰੋ
ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਕੋਡ ਦੀ ਹੱਥੀਂ ਸਮੀਖਿਆ ਕਰਨਾ ਹੌਲੀ, ਗਲਤੀ-ਸੰਭਾਵੀ ਅਤੇ ਅਕੁਸ਼ਲ ਹੈ। ਇਸ ਦੀ ਬਜਾਏ, ਟੀਮਾਂ ਨੂੰ ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਸਵੈਚਾਲਿਤ ਸੁਰੱਖਿਆ ਜਾਂਚ 'ਤੇ ਭਰੋਸਾ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਸੁਰੱਖਿਆ ਸਕੈਨਿੰਗ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਕੇ CI/CD pipelines, ਟੀਮਾਂ ਇਹ ਕਰ ਸਕਦੀਆਂ ਹਨ:
- ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਗਲਤ ਸੰਰਚਨਾਵਾਂ, ਸੁਰੱਖਿਆ ਪਾੜੇ, ਅਤੇ ਪਾਲਣਾ ਉਲੰਘਣਾਵਾਂ ਦਾ ਪਤਾ ਲਗਾਓ।
- ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਤਾਇਨਾਤ ਹੈ ਅਤੇ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਦੀ ਪਾਲਣਾ ਕਰਦਾ ਹੈ।
- ਮਨੁੱਖੀ ਗਲਤੀਆਂ ਨੂੰ ਘਟਾਓ ਜੋ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਜਾਂ ਕਾਰਜਸ਼ੀਲ ਅਸਫਲਤਾਵਾਂ ਨੂੰ ਪੇਸ਼ ਕਰ ਸਕਦੀਆਂ ਹਨ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਸੁਰੱਖਿਆ ਸਕੈਨਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਕੇ, ਟੀਮਾਂ ਸੁਰੱਖਿਆ ਟੀਮਾਂ 'ਤੇ ਬੋਝ ਨੂੰ ਕਾਫ਼ੀ ਘਟਾ ਸਕਦੀਆਂ ਹਨ। ਡਿਵੈਲਪਰ ਵਰਕਫਲੋ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਹੱਲ ਕਰ ਸਕਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਤੇਜ਼ ਅਤੇ ਸੁਰੱਖਿਅਤ ਤੈਨਾਤੀਆਂ ਦੀ ਆਗਿਆ ਮਿਲਦੀ ਹੈ।
3. ਅਣਅਧਿਕਾਰਤ ਤਬਦੀਲੀਆਂ ਨੂੰ ਸੀਮਤ ਕਰਨ ਲਈ ਪਹੁੰਚ ਨਿਯਮ ਸੈੱਟ ਕਰੋ
ਸਹੀ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਤੋਂ ਬਿਨਾਂ, ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚ ਬਦਲਾਅ ਇੱਕ ਗੰਭੀਰ ਸੁਰੱਖਿਆ ਜੋਖਮ ਬਣ ਸਕਦੇ ਹਨ। ਅਣ-ਪ੍ਰਤੀਬੰਧਿਤ ਪਹੁੰਚ ਦੁਰਘਟਨਾਤਮਕ ਸੋਧਾਂ, ਅੰਦਰੂਨੀ ਧਮਕੀਆਂ ਅਤੇ ਸੁਰੱਖਿਆ ਉਲੰਘਣਾਵਾਂ ਦੀ ਸੰਭਾਵਨਾ ਨੂੰ ਵਧਾਉਂਦੀ ਹੈ। ਕੋਈ ਅਧਿਕਾਰਤ ਅੱਪਡੇਟ ਨਾ ਹੋਣ ਤੋਂ ਰੋਕਣ ਲਈ, ਟੀਮਾਂ ਨੂੰ ਇਹ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ:
- ਕੌਣ ਸੋਧ ਸਕਦਾ ਹੈ ਜਾਂ ਤੈਨਾਤ ਕਰ ਸਕਦਾ ਹੈ, ਇਸ ਨੂੰ ਸੀਮਤ ਕਰਨ ਲਈ ਭੂਮਿਕਾ-ਅਧਾਰਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ (RBAC) ਲਾਗੂ ਕਰੋ। IaC.
- ਇਹ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਕਿ ਉਪਭੋਗਤਾਵਾਂ ਕੋਲ ਸਿਰਫ਼ ਉਹੀ ਪਹੁੰਚ ਹੋਵੇ ਜਿਸਦੀ ਉਹਨਾਂ ਨੂੰ ਲੋੜ ਹੈ, ਘੱਟੋ-ਘੱਟ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ (PoLP) ਦੇ ਸਿਧਾਂਤ ਨੂੰ ਲਾਗੂ ਕਰੋ।
- ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਸੈੱਟਅੱਪ ਨੂੰ ਸੋਧਦੇ ਸਮੇਂ ਸੁਰੱਖਿਆ ਦੀ ਇੱਕ ਵਾਧੂ ਪਰਤ ਜੋੜਨ ਲਈ ਮਲਟੀ-ਫੈਕਟਰ ਪ੍ਰਮਾਣੀਕਰਨ (MFA) ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਨਾਜ਼ੁਕ ਤੱਕ ਪਹੁੰਚ ਨੂੰ ਸੀਮਤ ਕਰਕੇ IaC ਫਾਈਲਾਂ, ਟੀਮਾਂ ਸੁਰੱਖਿਆ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਰੋਕ ਸਕਦੀਆਂ ਹਨ ਜੋ ਕਲਾਉਡ ਵਾਤਾਵਰਣਾਂ ਨੂੰ ਹਮਲਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਨਿਯਮਤ ਆਡਿਟ ਬਹੁਤ ਜ਼ਿਆਦਾ ਅਨੁਮਤੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨ ਵਿੱਚ ਵੀ ਮਦਦ ਕਰਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਨੂੰ ਰੱਦ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ।
4. ਨਿਗਰਾਨੀ ਕਰੋ IaC ਅਣਕਿਆਸੀਆਂ ਤਬਦੀਲੀਆਂ ਅਤੇ ਸੁਰੱਖਿਆ ਖਤਰਿਆਂ ਲਈ
ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚ ਬਦਲਾਅ ਅਕਸਰ ਹੁੰਦੇ ਰਹਿੰਦੇ ਹਨ, ਪਰ ਸਾਰੇ ਬਦਲਾਅ ਜਾਣਬੁੱਝ ਕੇ ਜਾਂ ਸੁਰੱਖਿਅਤ ਨਹੀਂ ਹੁੰਦੇ। ਇਸ ਕਾਰਨ ਕਰਕੇ, ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਦੇ ਵਧਣ ਤੋਂ ਪਹਿਲਾਂ ਉਹਨਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ ਜ਼ਰੂਰੀ ਹੈ। ਅਸਲ-ਸਮੇਂ ਦੀ ਨਿਗਰਾਨੀ ਦੀ ਵਰਤੋਂ ਕਰਕੇ, ਟੀਮਾਂ ਇਹ ਕਰ ਸਕਦੀਆਂ ਹਨ:
- ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਵਾਪਰਨ ਤੋਂ ਪਹਿਲਾਂ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਸੰਰਚਨਾਵਾਂ ਵਿੱਚ ਸ਼ੱਕੀ ਸੋਧਾਂ ਦੀ ਪਛਾਣ ਕਰੋ।
- ਸੁਰੱਖਿਆ ਨਿਯਮਾਂ ਦੀ ਉਲੰਘਣਾ ਹੋਣ 'ਤੇ ਚੇਤਾਵਨੀਆਂ ਪ੍ਰਾਪਤ ਕਰੋ, ਜਿਸ ਨਾਲ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਠੀਕ ਕਰਨ ਲਈ ਤੁਰੰਤ ਕਾਰਵਾਈ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ।
- ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਦੇ ਨਾਲ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਸੈਟਿੰਗਾਂ ਨੂੰ ਇਕਸਾਰ ਰੱਖ ਕੇ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਓ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਦਾ ਜਲਦੀ ਪਤਾ ਲਗਾਉਣਾ ਸੁਰੱਖਿਆ ਉਲੰਘਣਾਵਾਂ ਅਤੇ ਪਾਲਣਾ ਅਸਫਲਤਾਵਾਂ ਨੂੰ ਰੋਕਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਉਹ ਟੀਮਾਂ ਜੋ ਸਰਗਰਮੀ ਨਾਲ ਉਹਨਾਂ ਦੀ ਨਿਗਰਾਨੀ ਕਰਦੀਆਂ ਹਨ IaC ਵਾਤਾਵਰਣ ਸੰਭਾਵੀ ਖਤਰਿਆਂ ਵਿੱਚ ਬਿਹਤਰ ਦ੍ਰਿਸ਼ਟੀ ਪ੍ਰਾਪਤ ਕਰਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਅਣਦੇਖੇ ਸੁਰੱਖਿਆ ਮੁੱਦੇ ਦੇ ਵਧਣ ਦੀ ਸੰਭਾਵਨਾ ਘੱਟ ਜਾਂਦੀ ਹੈ।
ਸੁਝਾਅ: ਵਿੱਚ ਅਣਅਧਿਕਾਰਤ ਤਬਦੀਲੀਆਂ ਲਈ ਸਵੈਚਲਿਤ ਚੇਤਾਵਨੀਆਂ ਸੈਟ ਅਪ ਕਰੋ IaC ਰਿਪੋਜ਼ਟਰੀਆਂ ਅਤੇ ਉਤਪਾਦਨ ਵਾਤਾਵਰਣ ਨੂੰ ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਨੂੰ ਵੱਡੇ ਜੋਖਮ ਬਣਨ ਤੋਂ ਪਹਿਲਾਂ ਫੜਨ ਲਈ।
5. ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਅੱਪਡੇਟ ਅਤੇ ਪੈਚ ਕਰੋ IaC ਸੰਰਚਨਾ
ਐਪਲੀਕੇਸ਼ਨਾਂ ਵਾਂਗ, ਸੁਰੱਖਿਅਤ ਰਹਿਣ ਲਈ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਕੋਡ ਨੂੰ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਅੱਪਡੇਟ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ। ਸਮੇਂ ਦੇ ਨਾਲ, ਪੁਰਾਣੀਆਂ ਸੰਰਚਨਾਵਾਂ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਪੇਸ਼ ਕਰ ਸਕਦੀਆਂ ਹਨ, ਜਿਸ ਨਾਲ ਪਾਲਣਾ ਅਸਫਲਤਾਵਾਂ ਜਾਂ ਪ੍ਰਦਰਸ਼ਨ ਸਮੱਸਿਆਵਾਂ ਹੋ ਸਕਦੀਆਂ ਹਨ। ਜੋਖਮਾਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਲਈ, ਟੀਮਾਂ ਨੂੰ ਇਹ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ:
- ਨਾਪਸੰਦ ਕੀਤੀਆਂ ਨਿਰਭਰਤਾਵਾਂ ਲਈ ਸਕੈਨ ਕਰੋ ਅਤੇ ਪੁਰਾਣੇ ਹਿੱਸਿਆਂ ਨੂੰ ਹਟਾਉਣ ਲਈ ਪੈਚ ਲਾਗੂ ਕਰੋ।
- ਕੋਈ ਵੀ ਜ਼ਰੂਰੀ ਜਾਂ ਅਸੁਰੱਖਿਅਤ ਸੰਰਚਨਾ ਨਾ ਹਟਾਓ ਜੋ ਸਿਸਟਮਾਂ ਨੂੰ ਹਮਲਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰ ਸਕਦੀ ਹੈ।
- ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਉੱਭਰਦੇ ਵਧੀਆ ਅਭਿਆਸਾਂ ਅਤੇ ਰੈਗੂਲੇਟਰੀ ਜ਼ਰੂਰਤਾਂ ਦੇ ਅਨੁਸਾਰ ਅੱਪਡੇਟ ਰੱਖੋ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਅੱਪ-ਟੂ-ਡੇਟ ਰੱਖ ਕੇ IaC ਟੈਂਪਲੇਟਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ, ਟੀਮਾਂ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਭਰੋਸੇਯੋਗਤਾ ਨੂੰ ਬਿਹਤਰ ਬਣਾ ਸਕਦੀਆਂ ਹਨ, ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਘੱਟ ਕਰ ਸਕਦੀਆਂ ਹਨ, ਅਤੇ ਵਾਤਾਵਰਣ ਵਿੱਚ ਇਕਸਾਰ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਲਾਗੂ ਕਰ ਸਕਦੀਆਂ ਹਨ।
ਜ਼ਾਇਜੇਨੀ ਕਿਵੇਂ ਸੁਧਰਦਾ ਹੈ IaC Security
ਜਿਵੇਂ ਕਿ ਟੀਮਾਂ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਕੋਡ ਵਜੋਂ ਅਪਣਾਉਂਦੀਆਂ ਹਨ (IaC), ਸੁਰੱਖਿਆ ਹਰ ਪੜਾਅ 'ਤੇ ਇੱਕ ਤਰਜੀਹ ਹੋਣੀ ਚਾਹੀਦੀ ਹੈ। ਸਹੀ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਤੋਂ ਬਿਨਾਂ, ਗਲਤ ਸੰਰਚਨਾ, ਲੀਕ ਹੋਏ ਰਾਜ਼, ਅਤੇ ਪੁਰਾਣੀ ਨਿਰਭਰਤਾ ਉਲੰਘਣਾਵਾਂ ਅਤੇ ਪਾਲਣਾ ਉਲੰਘਣਾਵਾਂ ਦਾ ਕਾਰਨ ਬਣ ਸਕਦੀ ਹੈ। ਇਹਨਾਂ ਜੋਖਮਾਂ ਨੂੰ ਰੋਕਣ ਲਈ, Xygeni ਸਵੈਚਾਲਿਤ ਸੁਰੱਖਿਆ ਟੂਲ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਜੋ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਵਿਕਾਸ ਵਰਕਫਲੋ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦੇ ਹਨ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹਨ ਕਿ ਸੁਰੱਖਿਆ ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਏਮਬੇਡ ਕੀਤੀ ਗਈ ਹੈ।
ਜੋੜ ਕੇ IaC security ਸਕੈਨਿੰਗ, ਰੀਅਲ-ਟਾਈਮ ਨਿਗਰਾਨੀ, ਅਤੇ CI/CD ਏਕੀਕਰਨ, Xygeni ਟੀਮਾਂ ਨੂੰ ਉਤਪਾਦਨ ਵਾਤਾਵਰਣ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਅਤੇ ਹੱਲ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
1. ਆਟੋਮੈਟਿਕ IaC Security ਸਕੈਨਿੰਗ
ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਕਲਾਉਡ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਸਭ ਤੋਂ ਵੱਡੇ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਵਿੱਚੋਂ ਇੱਕ ਹਨ। ਛੋਟੀਆਂ ਗਲਤੀਆਂ ਵੀ - ਜਿਵੇਂ ਕਿ ਗਲਤ ਸੰਰਚਿਤ ਸਟੋਰੇਜ ਅਨੁਮਤੀਆਂ, ਖੁੱਲ੍ਹੇ ਪੋਰਟ, ਜਾਂ ਕਮਜ਼ੋਰ ਪ੍ਰਮਾਣੀਕਰਨ ਸੈਟਿੰਗਾਂ - ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਹਮਲਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਇਸ ਨੂੰ ਰੋਕਣ ਲਈ, Xygeni ਆਪਣੇ ਆਪ ਸਕੈਨ ਕਰਦਾ ਹੈ। IaC ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਸੰਰਚਨਾਵਾਂ।
Xygeni Terraform, CloudFormation, Kubernetes, ਅਤੇ Docker ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ ਅਤੇ ਇਹਨਾਂ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ:
- ਕੌਂਫਿਗਰੇਸ਼ਨ ਗਲਤੀਆਂ ਜੋ ਕਲਾਉਡ ਸੁਰੱਖਿਆ ਨੂੰ ਕਮਜ਼ੋਰ ਕਰ ਸਕਦੀਆਂ ਹਨ।
- ਸੁਰੱਖਿਆ ਨੀਤੀ ਦੀਆਂ ਉਲੰਘਣਾਵਾਂ ਜਿਨ੍ਹਾਂ ਕਾਰਨ ਪਾਲਣਾ ਅਸਫਲਤਾਵਾਂ ਹੋ ਸਕਦੀਆਂ ਹਨ।
- ਪੁਰਾਣੇ ਸਾਫਟਵੇਅਰ ਹਿੱਸੇ ਜੋ ਕਮਜ਼ੋਰੀਆਂ ਪੇਸ਼ ਕਰਦੇ ਹਨ।
ਕੋਡ ਨੂੰ ਤੈਨਾਤ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਆ ਸਕੈਨ ਚਲਾ ਕੇ, Xygeni ਜੋਖਮ ਭਰੇ ਬਦਲਾਵਾਂ ਨੂੰ ਖ਼ਤਰਾ ਬਣਨ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਰੋਕ ਦਿੰਦਾ ਹੈ। ਇਹ ਕਿਰਿਆਸ਼ੀਲ ਪਹੁੰਚ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ ਅਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਦੀ ਹੈ।
ਸੁਝਾਅ: ਏਕੀਕ੍ਰਿਤ ਕਰੋ IaC security ਸਕੈਨਿੰਗ ਵਿੱਚ CI/CD pipelineਇਹ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਕਿ ਸਾਰੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਕੋਡ ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਪਾਸ ਕਰਦੇ ਹਨ।
2. ਭੇਦ ਲੱਭਣਾ ਅਤੇ ਸੁਰੱਖਿਅਤ ਕਰਨਾ
ਵਿੱਚ ਭੇਦ ਖੋਲ੍ਹ ਰਿਹਾ ਹੈ IaC ਫਾਈਲਾਂ ਸਭ ਤੋਂ ਖਤਰਨਾਕ ਸੁਰੱਖਿਆ ਗਲਤੀਆਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ। ਹਾਰਡਕੋਡ ਕੀਤੀਆਂ API ਕੁੰਜੀਆਂ, ਕਲਾਉਡ ਕ੍ਰੈਡੈਂਸ਼ੀਅਲ, ਅਤੇ ਡੇਟਾਬੇਸ ਪਾਸਵਰਡ ਲੀਕ ਹੋਣ 'ਤੇ ਉਨ੍ਹਾਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ। ਇਸ ਨੂੰ ਰੋਕਣ ਲਈ, Xygeni ਰਿਪੋਜ਼ਟਰੀਆਂ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ ਅਤੇ CI/CD pipelineਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਲਈ s।
ਜ਼ਾਇਗੇਨੀ ਟੀਮਾਂ ਦੀ ਮਦਦ ਕਰਦਾ ਹੈ:
- ਵਿੱਚ API ਕੁੰਜੀਆਂ, ਪਹੁੰਚ ਟੋਕਨਾਂ, ਅਤੇ ਇਨਕ੍ਰਿਪਸ਼ਨ ਕੁੰਜੀਆਂ ਦੀ ਪਛਾਣ ਕਰੋ IaC ਫਾਈਲਾਂ
- ਸੁਰੱਖਿਆ ਲਈ ਖਤਰਾ ਬਣਨ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਖੁਲਾਸੇ ਕੀਤੇ ਗਏ ਰਾਜ਼ਾਂ ਨੂੰ ਰੋਕ ਦਿਓ।
- ਟੀਮਾਂ ਨੂੰ ਤੁਰੰਤ ਸੁਚੇਤ ਕਰੋ ਤਾਂ ਜੋ ਉਹ ਸਮਝੌਤਾ ਕੀਤੇ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਨੂੰ ਹਟਾ ਸਕਣ ਅਤੇ ਘੁੰਮਾ ਸਕਣ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, Xygeni AWS Secrets Manager ਅਤੇ HashiCorp Vault ਵਰਗੇ ਭੇਦ ਪ੍ਰਬੰਧਨ ਹੱਲਾਂ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦਾ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਸਟੋਰ ਕੀਤਾ ਜਾਵੇ।
ਸੁਝਾਅ: ਕਦੇ ਵੀ ਭੇਦ ਸਿੱਧੇ ਅੰਦਰ ਨਾ ਰੱਖੋ IaC ਫਾਈਲਾਂ। ਇਸਦੀ ਬਜਾਏ, ਸੁਰੱਖਿਅਤ ਗੁਪਤ ਪ੍ਰਬੰਧਨ ਸਾਧਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰੋ ਅਤੇ ਅਚਾਨਕ ਲੀਕ ਨੂੰ ਫੜਨ ਲਈ ਸਵੈਚਾਲਿਤ ਸਕੈਨਿੰਗ ਲਾਗੂ ਕਰੋ।
3. ਅਸਲ-ਸਮੇਂ IaC ਨਿਗਰਾਨੀ ਅਤੇ ਧਮਕੀ ਖੋਜ
ਤੈਨਾਤੀ ਤੋਂ ਬਾਅਦ ਵੀ, ਅਣਕਿਆਸੇ ਬਦਲਾਅ, ਗਲਤ ਸੰਰਚਨਾ, ਜਾਂ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਕੋਸ਼ਿਸ਼ਾਂ ਕਾਰਨ ਸੁਰੱਖਿਆ ਜੋਖਮ ਉਭਰ ਸਕਦੇ ਹਨ। ਇਸ ਲਈ ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ ਜ਼ਰੂਰੀ ਹੈ। Xygeni ਇਸ 'ਤੇ ਨਜ਼ਰ ਰੱਖਦਾ ਹੈ IaC ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਵਾਤਾਵਰਣਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣਾ, ਵਿਗਾੜਾਂ ਅਤੇ ਸੁਰੱਖਿਆ ਖਤਰਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣਾ, ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਉਹ ਵਧ ਜਾਣ।
ਜ਼ਾਇਗੇਨੀ ਦੀਆਂ ਧਮਕੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਦੀਆਂ ਸਮਰੱਥਾਵਾਂ ਦੇ ਨਾਲ, ਟੀਮਾਂ ਇਹ ਕਰ ਸਕਦੀਆਂ ਹਨ:
- ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਸੰਰਚਨਾਵਾਂ ਵਿੱਚ ਅਸਾਧਾਰਨ ਤਬਦੀਲੀਆਂ ਵੇਖੋ।
- ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਦੀ ਉਲੰਘਣਾ ਹੋਣ 'ਤੇ ਚੇਤਾਵਨੀਆਂ ਪ੍ਰਾਪਤ ਕਰੋ।
- ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਸੈਟਿੰਗਾਂ ਅਨੁਕੂਲ ਅਤੇ ਸੁਰੱਖਿਅਤ ਰਹਿਣ।
ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਸਰਗਰਮੀ ਨਾਲ ਨਿਗਰਾਨੀ ਕਰਕੇ, ਜ਼ਾਇਗੇਨੀ ਟੀਮਾਂ ਨੂੰ ਸ਼ੱਕੀ ਗਤੀਵਿਧੀ ਦਾ ਪਤਾ ਲਗਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਇਹ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਦਾ ਕਾਰਨ ਬਣੇ।
ਸੁਝਾਅ: ਜਦੋਂ ਵੀ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਸੰਰਚਨਾਵਾਂ ਵਿੱਚ ਉੱਚ-ਜੋਖਮ ਵਾਲੇ ਬਦਲਾਅ ਪਾਏ ਜਾਂਦੇ ਹਨ ਤਾਂ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਸੂਚਿਤ ਕਰਨ ਲਈ ਸਵੈਚਲਿਤ ਚੇਤਾਵਨੀਆਂ ਸੈਟ ਅਪ ਕਰੋ।
4. CI/CD ਸੁਰੱਖਿਅਤ ਤੈਨਾਤੀਆਂ ਲਈ ਏਕੀਕਰਨ
ਸੁਰੱਖਿਆ ਨੂੰ ਵਿਕਾਸ ਨੂੰ ਹੌਲੀ ਨਹੀਂ ਕਰਨਾ ਚਾਹੀਦਾ। ਇਸਦੀ ਬਜਾਏ, ਇਸਨੂੰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਬਣਾਇਆ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ CI/CD pipelines, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਤੈਨਾਤੀਆਂ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਆਪਣੇ ਆਪ ਹੋ ਜਾਣ। Xygeni GitHub, GitLab, Jenkins, ਅਤੇ CircleCI ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਹੈ, ਸੁਰੱਖਿਆ ਨੂੰ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਦਾ ਇੱਕ ਸਹਿਜ ਹਿੱਸਾ ਬਣਾਉਂਦਾ ਹੈ।
ਜ਼ਾਇਜੇਨੀ ਦੇ ਨਾਲ CI/CD ਏਕੀਕਰਨ, ਟੀਮਾਂ ਇਹ ਕਰ ਸਕਦੀਆਂ ਹਨ:
- ਹਰ ਪੜਾਅ 'ਤੇ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਲਾਗੂ ਕਰਕੇ ਜੋਖਮ ਭਰੀਆਂ ਤੈਨਾਤੀਆਂ ਨੂੰ ਰੋਕੋ।
- ਜੋਖਮ ਪੱਧਰ ਦੇ ਆਧਾਰ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ ਤਾਂ ਜੋ ਟੀਮਾਂ ਪਹਿਲਾਂ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਮੁੱਦਿਆਂ ਨੂੰ ਹੱਲ ਕਰ ਸਕਣ।
- ਸਾਰੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਸੁਰੱਖਿਆ ਪਾਲਣਾ ਨੂੰ ਟਰੈਕ ਕਰੋ।
DevOps ਵਰਕਫਲੋ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਸ਼ਾਮਲ ਕਰਕੇ, Xygeni ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਵਿਕਾਸ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਸੁਰੱਖਿਅਤ ਰਹੇ।
ਸੁਝਾਅ: ਅੰਦਰ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਸਵੈਚਲਿਤ ਕਰੋ CI/CD pipelineਤਾਂ ਜੋ ਟੀਮਾਂ ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਨੂੰ ਜਲਦੀ ਹੀ ਫੜ ਸਕਣ, ਉਤਪਾਦਨ 'ਤੇ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ।
Xygeni ਨੂੰ ਕਿਉਂ ਚੁਣੋ IaC Security?
ਸਹੀ ਚੁਣਨਾ IaC ਸੁਰੱਖਿਆ ਹੱਲ ਤੇਜ਼, ਕੁਸ਼ਲ ਵਰਕਫਲੋ ਨੂੰ ਬਣਾਈ ਰੱਖਦੇ ਹੋਏ ਕਲਾਉਡ ਵਾਤਾਵਰਣ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਲਈ ਜ਼ਰੂਰੀ ਹੈ। Xygeni ਇਸ ਲਈ ਵੱਖਰਾ ਹੈ ਕਿਉਂਕਿ ਇਹ ਇੱਕ ਆਟੋਮੇਸ਼ਨ-ਪਹਿਲਾਂ, ਜੋਖਮ-ਅਧਾਰਤ ਪਹੁੰਚ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ IaC security.
ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਕੋਡ ਦੇ ਤੌਰ 'ਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ Xygeni ਸਭ ਤੋਂ ਵਧੀਆ ਵਿਕਲਪ ਕਿਉਂ ਹੈ:
- ਸਵੈਚਾਲਤ IaC Security ਸਕੈਨ ਕਰ ਰਿਹਾ ਹੈ: ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਗਲਤ ਸੰਰਚਨਾਵਾਂ, ਪਾਲਣਾ ਉਲੰਘਣਾਵਾਂ, ਅਤੇ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ।
- ਗੁਪਤ ਸੁਰੱਖਿਆ: ਹਾਰਡਕੋਡ ਕੀਤੇ ਗੁਪਤ ਭੇਦਾਂ ਨੂੰ ਰਿਪੋਜ਼ਟਰੀਆਂ ਜਾਂ ਉਤਪਾਦਨ ਵਾਤਾਵਰਣ ਵਿੱਚ ਲੀਕ ਹੋਣ ਤੋਂ ਰੋਕਦਾ ਹੈ।
- ਲਗਾਤਾਰ IaC ਨਿਗਰਾਨੀ: ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚ ਤਬਦੀਲੀਆਂ ਵਿੱਚ ਅਸਲ-ਸਮੇਂ ਦੀ ਦਿੱਖ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਅਤੇ ਟੀਮਾਂ ਨੂੰ ਸੰਭਾਵੀ ਸੁਰੱਖਿਆ ਖਤਰਿਆਂ ਪ੍ਰਤੀ ਸੁਚੇਤ ਕਰਦਾ ਹੈ।
- ਸਹਿਜ CI/CD ਏਕੀਕਰਣ: ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਵਿਕਾਸ ਵਿੱਚ ਸੁਰੱਖਿਆ ਸ਼ਾਮਲ ਹੈ। pipelines ਰੀਲੀਜ਼ਾਂ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ।
- ਜੋਖਮ-ਅਧਾਰਤ ਤਰਜੀਹ: ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਦਾ ਹੈ ਤਾਂ ਜੋ ਟੀਮਾਂ ਪਹਿਲਾਂ ਉੱਚ-ਜੋਖਮ ਵਾਲੇ ਮੁੱਦਿਆਂ ਨੂੰ ਹੱਲ ਕਰ ਸਕਣ।
Xygeni ਨਾਲ, ਟੀਮਾਂ ਸਵੈਚਾਲਿਤ ਹੋ ਸਕਦੀਆਂ ਹਨ IaC security, ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਖਤਮ ਕਰੋ, ਅਤੇ ਕਲਾਉਡ ਵਾਤਾਵਰਣਾਂ ਨੂੰ ਖਤਰਿਆਂ ਤੋਂ ਬਚਾਓ - ਇਹ ਸਭ ਵਿਕਾਸ ਕਾਰਜ ਪ੍ਰਵਾਹ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ।
ਕੀ ਤੁਸੀਂ ਆਪਣੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਕੋਡ ਵਜੋਂ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਤਿਆਰ ਹੋ? Xygeni ਨਾਲ ਸੰਪਰਕ ਕਰੋ ਅੱਜ ਏਕੀਕ੍ਰਿਤ ਕਰਨ ਲਈ IaC security ਤੁਹਾਡੇ DevOps ਵਿੱਚ ਸਕੈਨ ਕਰਨਾ pipelines!

ਕੋਡ ਦੇ ਤੌਰ 'ਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਬਾਰੇ ਅਕਸਰ ਪੁੱਛੇ ਜਾਂਦੇ ਸਵਾਲ (FAQ) (IaC)
ਕੋਡ ਦੇ ਤੌਰ 'ਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਇੱਕ ਉਦਾਹਰਣ ਕੀ ਹੈ?
ਕੋਡ ਦੇ ਤੌਰ 'ਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਸਭ ਤੋਂ ਆਮ ਉਦਾਹਰਣਾਂ ਵਿੱਚੋਂ ਇੱਕ (IaC) ਕਲਾਉਡ ਸਰੋਤ ਬਣਾਉਣ ਅਤੇ ਪ੍ਰਬੰਧਿਤ ਕਰਨ ਲਈ ਟੈਰਾਫਾਰਮ ਦੀ ਵਰਤੋਂ ਕਰ ਰਿਹਾ ਹੈ। ਉਦਾਹਰਣ ਵਜੋਂ, ਇੱਕ ਟੀਮ ਇੱਕ ਟੈਰਾਫਾਰਮ ਸਕ੍ਰਿਪਟ ਲਿਖ ਸਕਦੀ ਹੈ ਜੋ AWS, Azure, ਜਾਂ Google ਕਲਾਉਡ ਵਿੱਚ ਵਰਚੁਅਲ ਮਸ਼ੀਨਾਂ, ਡੇਟਾਬੇਸਾਂ ਅਤੇ ਨੈੱਟਵਰਕਿੰਗ ਸੈਟਿੰਗਾਂ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦੀ ਹੈ। ਇੱਕ ਵਾਰ ਲਾਗੂ ਹੋਣ ਤੋਂ ਬਾਅਦ, ਸਕ੍ਰਿਪਟ ਆਪਣੇ ਆਪ ਹੀ ਪੂਰੇ ਵਾਤਾਵਰਣ ਨੂੰ ਪ੍ਰਬੰਧਿਤ ਕਰਦੀ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੀ ਹੈ ਕਿ ਹਰ ਚੀਜ਼ ਦਸਤੀ ਸੈੱਟਅੱਪ ਤੋਂ ਬਿਨਾਂ ਇਕਸਾਰ ਅਤੇ ਦੁਹਰਾਉਣ ਯੋਗ ਰਹੇ।
ਦੀਆਂ ਹੋਰ ਉਦਾਹਰਣਾਂ IaC ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- ਕਲਾਉਡ ਸਰੋਤਾਂ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨ ਅਤੇ ਪ੍ਰਬੰਧ ਕਰਨ ਲਈ AWS ਕਲਾਉਡਫਾਰਮੇਸ਼ਨ ਟੈਂਪਲੇਟ।
-ਜਵਾਬਦੇਹ playbooks ਸਰਵਰਾਂ ਨੂੰ ਕੌਂਫਿਗਰ ਕਰਨ ਅਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਪ੍ਰਬੰਧਨ ਨੂੰ ਸਵੈਚਾਲਤ ਕਰਨ ਲਈ।
- ਕੰਟੇਨਰਾਈਜ਼ਡ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਤੈਨਾਤ ਅਤੇ ਪ੍ਰਬੰਧਿਤ ਕਰਨ ਲਈ Kubernetes YAML ਫਾਈਲਾਂ।
ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਕਿਸ ਲਈ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ?
ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚਾ (IaC) ਮੁੱਖ ਤੌਰ 'ਤੇ IT ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਕੁਸ਼ਲਤਾ ਨਾਲ ਸਵੈਚਾਲਿਤ ਕਰਨ, ਪ੍ਰਬੰਧਨ ਕਰਨ ਅਤੇ ਸਕੇਲ ਕਰਨ ਲਈ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ। ਸਰੋਤਾਂ ਨੂੰ ਹੱਥੀਂ ਸੰਰਚਿਤ ਕਰਨ ਦੀ ਬਜਾਏ, ਟੀਮਾਂ ਇਸ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀਆਂ ਹਨ IaC ਇਹਨਾਂ ਲਈ ਟੂਲ:
-ਵਰਚੁਅਲ ਮਸ਼ੀਨਾਂ, ਸਟੋਰੇਜ ਅਤੇ ਡੇਟਾਬੇਸ ਵਰਗੇ ਕਲਾਉਡ ਸਰੋਤਾਂ ਦਾ ਪ੍ਰਬੰਧ ਕਰੋ।
- ਵੱਖ-ਵੱਖ ਵਾਤਾਵਰਣਾਂ (ਵਿਕਾਸ, ਟੈਸਟਿੰਗ ਅਤੇ ਉਤਪਾਦਨ) ਵਿੱਚ ਇਕਸਾਰਤਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਓ।
- ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਕਰਕੇ ਤੈਨਾਤੀਆਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰੋ CI/CD pipelines.
- ਪਾਲਣਾ ਜਾਂਚਾਂ ਨੂੰ ਲਾਗੂ ਕਰਕੇ ਅਤੇ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਲਈ ਸਕੈਨ ਕਰਕੇ ਸੁਰੱਖਿਆ ਨੂੰ ਵਧਾਓ।
- ਮੰਗ ਦੇ ਆਧਾਰ 'ਤੇ ਗਤੀਸ਼ੀਲ ਢੰਗ ਨਾਲ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਵਧਾਓ, ਜ਼ਿਆਦਾ ਪ੍ਰਬੰਧ ਜਾਂ ਸਰੋਤਾਂ ਦੀ ਘਾਟ ਤੋਂ ਬਚੋ।
ਕੋਡ ਵਰਕਫਲੋ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਕੀ ਦਰਸਾਉਂਦਾ ਹੈ?
ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚਾ (IaC) ਵਰਕਫਲੋ ਇੱਕ ਢਾਂਚਾਗਤ ਪ੍ਰਕਿਰਿਆ ਦੀ ਪਾਲਣਾ ਕਰਦਾ ਹੈ ਜੋ ਟੀਮਾਂ ਨੂੰ ਭਰੋਸੇਯੋਗ ਤਰੀਕੇ ਨਾਲ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨ, ਤੈਨਾਤ ਕਰਨ ਅਤੇ ਪ੍ਰਬੰਧਨ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਆਮ ਤੌਰ 'ਤੇ, ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨ ਲਈ ਕੋਡ ਲਿਖਣਾ।
-ਬਦਲਾਵਾਂ ਨੂੰ ਟਰੈਕ ਕਰਨ ਲਈ ਵਰਜਨ ਕੰਟਰੋਲ (ਜਿਵੇਂ ਕਿ Git) ਵਿੱਚ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਸਟੋਰ ਕਰਨਾ।
- ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਜਲਦੀ ਫੜਨ ਲਈ ਸੁਰੱਖਿਆ ਅਤੇ ਪਾਲਣਾ ਜਾਂਚਾਂ ਚਲਾਉਣਾ।
- ਟੈਰਾਫਾਰਮ ਜਾਂ ਕਲਾਉਡਫਾਰਮੇਸ਼ਨ ਵਰਗੇ ਸਾਧਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਆਪਣੇ ਆਪ ਤੈਨਾਤ ਕਰਨਾ।
- ਸੁਰੱਖਿਆ ਅਤੇ ਇਕਸਾਰਤਾ ਬਣਾਈ ਰੱਖਣ ਲਈ ਸਰੋਤਾਂ ਦੀ ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ ਅਤੇ ਅਪਡੇਟ ਕਰਨਾ।
ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚ ਟੈਰਾਫਾਰਮ ਕੀ ਹੈ?
ਟੈਰਾਫਾਰਮ ਸਭ ਤੋਂ ਮਸ਼ਹੂਰ ਓਪਨ-ਸੋਰਸ ਵਿੱਚੋਂ ਇੱਕ ਹੈ IaC ਅੱਜ ਉਪਲਬਧ ਟੂਲ। ਮੈਨੂਅਲ ਕਲਾਉਡ ਪ੍ਰੋਵਿਜ਼ਨਿੰਗ ਦੇ ਉਲਟ, ਟੈਰਾਫਾਰਮ ਟੀਮਾਂ ਨੂੰ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਕੋਡ ਵਜੋਂ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨ ਅਤੇ ਇਸਨੂੰ AWS, Azure, ਅਤੇ Google ਕਲਾਉਡ ਵਰਗੇ ਕਈ ਕਲਾਉਡ ਪ੍ਰਦਾਤਾਵਾਂ ਵਿੱਚ ਆਪਣੇ ਆਪ ਤੈਨਾਤ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
ਟੈਰਾਫਾਰਮ ਨਾਲ, ਟੀਮਾਂ ਇਹ ਕਰ ਸਕਦੀਆਂ ਹਨ:
- ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਤੈਨਾਤੀ ਅਤੇ ਅੱਪਡੇਟ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰੋ।
- ਸਰੋਤਾਂ ਨੂੰ ਕੁਸ਼ਲਤਾ ਨਾਲ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨ ਲਈ ਇੱਕ ਘੋਸ਼ਣਾਤਮਕ ਪਹੁੰਚ ਦੀ ਵਰਤੋਂ ਕਰੋ।
- ਵੱਖ-ਵੱਖ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਇਕਸਾਰਤਾ ਯਕੀਨੀ ਬਣਾਓ।
ਕੋਡ ਦੇ ਤੌਰ 'ਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ?
ਹੱਥੀਂ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਸਥਾਪਤ ਕਰਨ ਦੀ ਬਜਾਏ, IaC ਟੀਮਾਂ ਨੂੰ ਕੋਡ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਇਸਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ। ਇਹ ਤੈਨਾਤੀਆਂ ਨੂੰ ਤੇਜ਼, ਵਧੇਰੇ ਭਰੋਸੇਮੰਦ ਅਤੇ ਦੁਹਰਾਉਣ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ।
ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਆਮ ਤੌਰ 'ਤੇ ਸ਼ਾਮਲ ਹੁੰਦਾ ਹੈ:
- YAML, JSON, ਜਾਂ HCL ਵਰਗੇ ਮਸ਼ੀਨ-ਪੜ੍ਹਨਯੋਗ ਫਾਰਮੈਟ ਵਿੱਚ ਸੰਰਚਨਾਵਾਂ ਲਿਖਣਾ।
- ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਲਾਗੂ ਕਰਨਾ IaC ਟੈਰਾਫਾਰਮ ਜਾਂ ਕਲਾਉਡਫਾਰਮੇਸ਼ਨ ਵਰਗੇ ਟੂਲ।
- ਸੰਭਾਵੀ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਜਾਂ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨ ਲਈ ਸੁਰੱਖਿਆ ਸਕੈਨ ਚਲਾਉਣਾ।
- ਕਲਾਉਡ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਆਪਣੇ ਆਪ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਤੈਨਾਤੀ।
ਤੁਸੀਂ ਕੋਡ ਦੇ ਤੌਰ 'ਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਜਾਂਚ ਕਿਵੇਂ ਕਰਦੇ ਹੋ?
ਟੈਸਟਿੰਗ IaC ਸੁਰੱਖਿਆ, ਭਰੋਸੇਯੋਗਤਾ ਅਤੇ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਸਹੀ ਜਾਂਚ ਤੋਂ ਬਿਨਾਂ, ਗਲਤ ਸੰਰਚਨਾ ਕਮਜ਼ੋਰੀਆਂ ਜਾਂ ਡਾਊਨਟਾਈਮ ਦਾ ਕਾਰਨ ਬਣ ਸਕਦੀ ਹੈ।
ਟੈਸਟਿੰਗ ਲਈ ਕੁਝ ਵਧੀਆ ਅਭਿਆਸਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
-ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ - ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਸਿੰਟੈਕਸ ਗਲਤੀਆਂ ਅਤੇ ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਦਾ ਪਤਾ ਲਗਾਓ।
- ਨੀਤੀ-ਐਜ਼-ਕੋਡ ਜਾਂਚ - ਇਹ ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਪਾਲਣਾ ਅਤੇ ਸੁਰੱਖਿਆ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ਾਂ ਦੀ ਪਾਲਣਾ ਕਰਦਾ ਹੈ।
-ਯੂਨਿਟ ਟੈਸਟਿੰਗ - ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਖਾਸ ਹਿੱਸਿਆਂ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰੋ।
-ਏਕੀਕਰਣ ਟੈਸਟਿੰਗ - ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਹਿੱਸੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨਾਲ ਸਹੀ ਢੰਗ ਨਾਲ ਕੰਮ ਕਰਦੇ ਹਨ।
ਕੀ ਡੌਕਰ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਹੈ?
ਡੌਕਰ ਪੂਰਾ ਨਹੀਂ ਹੈ IaC ਟੂਲ, ਪਰ ਇਹ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਆਟੋਮੇਸ਼ਨ ਵਿੱਚ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦਾ ਹੈ। ਜਦੋਂ ਕਿ ਟੈਰਾਫਾਰਮ ਅਤੇ ਐਨਸੀਬਲ ਵਰਗੇ ਟੂਲ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਅਤੇ ਪ੍ਰਬੰਧਿਤ ਕਰਦੇ ਹਨ, ਡੌਕਰ ਕੰਟੇਨਰਾਈਜ਼ਡ ਐਪਲੀਕੇਸ਼ਨਾਂ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ।
ਕੰਟੇਨਰਾਂ ਨਾਲ ਕੰਮ ਕਰਨ ਵਾਲੀਆਂ ਟੀਮਾਂ ਲਈ, ਕੁਬਰਨੇਟਸ ਅਤੇ ਹੈਲਮ ਕੋਡ ਹੱਲ ਵਜੋਂ ਵਧੇਰੇ ਉੱਨਤ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ, ਜੋ ਪੈਮਾਨੇ 'ਤੇ ਤੈਨਾਤੀਆਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਸਿੱਟਾ: ਸੁਰੱਖਿਅਤ ਨਾਲ ਆਪਣੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਭਵਿੱਖ-ਸਬੂਤ ਬਣਾਓ IaC
ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚਾ (IaC) ਕਲਾਉਡ ਵਾਤਾਵਰਣਾਂ ਦੇ ਪ੍ਰਬੰਧਨ ਦੇ ਤਰੀਕੇ ਨੂੰ ਬਦਲ ਰਿਹਾ ਹੈ, ਪਰ ਸੁਰੱਖਿਆ ਨੂੰ ਜਾਰੀ ਰੱਖਣਾ ਚਾਹੀਦਾ ਹੈ। ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਤੋਂ ਬਿਨਾਂ, ਗਲਤ ਸੰਰਚਨਾ, ਪ੍ਰਗਟ ਕੀਤੇ ਭੇਦ, ਅਤੇ ਪੁਰਾਣੇ ਹਿੱਸੇ ਸਿਸਟਮ ਨੂੰ ਜੋਖਮ ਵਿੱਚ ਪਾ ਸਕਦੇ ਹਨ।
ਇਹਨਾਂ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਲਈ, ਸੁਰੱਖਿਆ ਨੂੰ ਹਰ ਕਦਮ ਦਾ ਹਿੱਸਾ ਬਣਾਉਣ ਦੀ ਲੋੜ ਹੈ IaC ਪ੍ਰਕਿਰਿਆ। ਵਰਜਨ ਕੰਟਰੋਲ, ਆਟੋਮੇਟਿਡ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ, ਅਤੇ ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ ਵਰਗੇ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨ ਨਾਲ ਟੀਮਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਘਟਾਉਣ ਅਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀਆਂ ਹਨ।
ਹਾਲਾਂਕਿ, ਸਿਰਫ਼ ਹੱਥੀਂ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਹੀ ਕਾਫ਼ੀ ਨਹੀਂ ਹਨ। ਸਵੈਚਾਲਿਤ ਨਾਲ IaC security ਸਕੈਨਿੰਗ, ਅਸਲ-ਸਮੇਂ ਦੇ ਖ਼ਤਰੇ ਦਾ ਪਤਾ ਲਗਾਉਣਾ, ਅਤੇ CI/CD ਏਕੀਕਰਨ, Xygeni ਸੁਰੱਖਿਆ ਨੂੰ ਆਸਾਨ ਬਣਾਉਂਦਾ ਹੈ। ਵਿਕਾਸ ਵਰਕਫਲੋ ਵਿੱਚ ਸਿੱਧੇ ਸੁਰੱਖਿਆ ਨੂੰ ਸ਼ਾਮਲ ਕਰਕੇ, ਟੀਮਾਂ ਬਿਨਾਂ ਕਿਸੇ ਵਾਧੂ ਗੁੰਝਲਤਾ ਦੇ ਵਿਸ਼ਵਾਸ ਨਾਲ ਤੈਨਾਤ ਕਰ ਸਕਦੀਆਂ ਹਨ।
ਸੁਰੱਖਿਆ ਦੇ ਨਾਲ DevSecOps ਸ਼ੁਰੂ ਤੋਂ ਹੀ, ਸੰਗਠਨ ਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧ ਸਕਦੇ ਹਨ, ਅਨੁਕੂਲ ਰਹਿ ਸਕਦੇ ਹਨ, ਅਤੇ ਜੋਖਮ ਘਟਾ ਸਕਦੇ ਹਨ - ਇਹ ਸਭ ਵਿਕਾਸ ਨੂੰ ਸੁਚਾਰੂ ਅਤੇ ਕੁਸ਼ਲ ਰੱਖਦੇ ਹੋਏ।
