






ਅੱਠ ਮਹੀਨਿਆਂ ਵਿੱਚ ਤਿੰਨ ਵਾਰ, ਇੱਕੋ npm ਵਰਮ ਪਲੇਬੁੱਕ ਨੇ ਕੰਮ ਕੀਤਾ। ਵੱਖ-ਵੱਖ ਹਮਲਾਵਰ, ਵੱਖ-ਵੱਖ ਪੈਕੇਜ, ਇੱਕੋ ਮਕੈਨਿਕ, ਅਤੇ ਪ੍ਰਕਾਸ਼ਨ ਅਤੇ ਖੋਜ ਦੇ ਵਿਚਕਾਰ ਇੱਕੋ ਜਿਹੇ ਸਮੇਂ ਦੀ ਵਿੰਡੋ ਜਿਸਨੇ ਹਰੇਕ ਨੂੰ ਸੰਭਵ ਬਣਾਇਆ। ਜੇਕਰ ਤੁਸੀਂ ਪੁੱਛ ਰਹੇ ਹੋ ਕਿ ਇੱਕ npm ਵਰਮ ਅਸਲ ਵਿੱਚ ਕੀ ਹੈ ਅਤੇ ਪੈਟਰਨ ਠੀਕ ਹੋਣ ਦੀ ਬਜਾਏ ਦੁਹਰਾਉਂਦਾ ਕਿਉਂ ਰਹਿੰਦਾ ਹੈ, ਤਾਂ ਇਹ ਇਮਾਨਦਾਰ ਜਵਾਬ ਹੈ, ਘਟਨਾਵਾਂ, ਮਕੈਨਿਕਸ, ਅਤੇ ਇੱਕ ਪਾੜਾ ਜੋ ਇੱਕ ਠੋਸ ਰੱਖਿਆਤਮਕ ਢਾਂਚਾ ਵੀ ਅਜੇ ਵੀ ਖੁੱਲ੍ਹਾ ਛੱਡਦਾ ਹੈ।
ਐਨਪੀਐਮ ਵਰਮ ਕੀ ਹੈ?
ਇੱਕ npm ਵਰਮ npm ਰਜਿਸਟਰੀ ਵਿੱਚ ਪ੍ਰਕਾਸ਼ਿਤ ਖਤਰਨਾਕ ਕੋਡ ਦਾ ਇੱਕ ਟੁਕੜਾ ਹੈ ਜੋ ਇੱਕ ਵਾਰ ਚੱਲਣ ਤੋਂ ਬਾਅਦ ਆਪਣੇ ਆਪ ਹੀ ਦੂਜੇ ਪੈਕੇਜਾਂ ਵਿੱਚ ਫੈਲ ਜਾਂਦਾ ਹੈ, ਆਮ ਤੌਰ 'ਤੇ ਇੱਕ ਮੇਨਟੇਨਰ ਦੇ ਪ੍ਰਕਾਸ਼ਨ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਨੂੰ ਚੋਰੀ ਕਰਕੇ ਅਤੇ ਉਹਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਹਰੇਕ ਪੈਕੇਜ ਵਿੱਚ ਉਹੀ ਪੇਲੋਡ ਇੰਜੈਕਟ ਕਰਦਾ ਹੈ ਜਿਸਨੂੰ ਮੇਨਟੇਨਰ ਕੰਟਰੋਲ ਕਰਦਾ ਹੈ। ਇਹ ਕਲਾਸਿਕ ਅਰਥਾਂ ਵਿੱਚ "ਵਰਮ" ਹੈ: ਇਹ ਕਿਸੇ ਦੁਆਰਾ ਜਾਣਬੁੱਝ ਕੇ ਇਸਨੂੰ ਸਥਾਪਿਤ ਕਰਨ ਦੀ ਉਡੀਕ ਨਹੀਂ ਕਰਦਾ, ਇਹ ਆਪਣੇ ਆਪ, ਪੈਕੇਜ ਤੋਂ ਪੈਕੇਜ, ਖਾਤੇ ਤੋਂ ਖਾਤੇ, ਮਸ਼ੀਨ ਦੀ ਗਤੀ 'ਤੇ ਪ੍ਰਸਾਰਿਤ ਹੁੰਦਾ ਹੈ।
ਉਹ ਸਵੈ-ਪ੍ਰਸਾਰ ਹੀ ਇੱਕ npm ਕੀੜੇ ਦੀ ਘਟਨਾ ਨੂੰ ਇੱਕ ਆਮ ਖਤਰਨਾਕ ਪੈਕੇਜ ਤੋਂ ਵੱਖ ਕਰਦਾ ਹੈ। ਇੱਕ ਮਾੜਾ ਪੈਕੇਜ ਇੱਕ ਘਾਹ ਦੇ ਢੇਰ ਵਿੱਚ ਇੱਕ ਸੂਈ ਹੁੰਦਾ ਹੈ। ਇੱਕ npm ਕੀੜਾ ਹਰੇਕ ਸਮਝੌਤਾ ਕੀਤੇ ਰੱਖ-ਰਖਾਅ ਕਰਨ ਵਾਲੇ ਨੂੰ ਇੱਕ ਨਵੇਂ ਵੰਡ ਬਿੰਦੂ ਵਿੱਚ ਬਦਲ ਦਿੰਦਾ ਹੈ, ਅਤੇ ਘਾਹ ਦਾ ਢੇਰ ਆਪਣੀਆਂ ਸੂਈਆਂ ਪੈਦਾ ਕਰਨਾ ਸ਼ੁਰੂ ਕਰ ਦਿੰਦਾ ਹੈ।
ਹੁਣ ਤੱਕ ਦੀਆਂ ਸਭ ਤੋਂ ਵੱਡੀਆਂ npm ਕੀੜਿਆਂ ਦੀਆਂ ਘਟਨਾਵਾਂ
ਪਿਛਲੇ ਸਾਲ ਨੇ npm ਵਰਮ ਪੈਟਰਨ ਨੂੰ ਤਿੰਨ ਅਸਲ-ਸੰਸਾਰ ਟੈਸਟ ਰਨ ਦਿੱਤੇ, ਹਰ ਇੱਕ ਪਿਛਲੇ ਨਾਲੋਂ ਵਧੇਰੇ ਕੁਸ਼ਲ:
- ਸ਼ਾਈ-ਹੁਲੁਦ (ਸਤੰਬਰ 2025)। ਪਹਿਲਾ ਦਸਤਾਵੇਜ਼ੀ ਸਵੈ-ਪ੍ਰਚਾਰ ਕਰਨ ਵਾਲਾ npm ਵਰਮ। ਇਸਨੇ ਮੇਨਟੇਨਰ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਨਾਲ ਸਮਝੌਤਾ ਕੀਤਾ, ਫਿਰ ਉਹਨਾਂ ਦੀ ਵਰਤੋਂ ਉਸ ਮੇਨਟੇਨਰ ਦੇ ਨਿਯੰਤਰਣ ਅਧੀਨ ਹਰੇਕ ਪੈਕੇਜ ਦੇ ਖਤਰਨਾਕ ਸੰਸਕਰਣਾਂ ਨੂੰ ਪ੍ਰਕਾਸ਼ਤ ਕਰਨ ਲਈ ਕੀਤੀ, ਜਿਸ ਨਾਲ ਡਿਵੈਲਪਰਾਂ ਨੇ ਖੁਦ ਵਰਮ ਦੇ ਅਗਲੇ ਪੜਾਅ ਲਈ ਡਿਲੀਵਰੀ ਵਿਧੀ ਵਿੱਚ ਬਦਲ ਦਿੱਤਾ।
- ਐਕਸੀਓਸ (ਮਾਰਚ 2026)। ਇੱਕ ਪੈਕੇਜ ਦੇ ਅੰਦਰ ਲੁਕਿਆ ਹੋਇਆ ਨੇਸ਼ਨ-ਸਟੇਟ ਮਾਲਵੇਅਰ ਹਫ਼ਤੇ ਵਿੱਚ ਲਗਭਗ 100 ਮਿਲੀਅਨ ਵਾਰ ਖਿੱਚਿਆ ਜਾਂਦਾ ਹੈ। ਸਖ਼ਤ ਪ੍ਰਸਾਰ ਦੇ ਅਰਥਾਂ ਵਿੱਚ ਇਹ ਕੋਈ ਕੀੜਾ ਨਹੀਂ ਹੈ, ਪਰ ਇਸ ਗੱਲ ਦਾ ਸਬੂਤ ਹੈ ਕਿ ਉਹੀ npm ਈਕੋਸਿਸਟਮ ਟਰੱਸਟ ਮਾਡਲ ਸ਼ਾਈ-ਹੁਲੁਦ ਦੁਆਰਾ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਗਿਆ ਹੈ ਜੋ ਸੱਚਮੁੱਚ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਇੱਕ ਪੇਲੋਡ ਲੈ ਸਕਦਾ ਹੈ।
- SAP npm (ਅਪ੍ਰੈਲ 2026)। ਉਸ ਸਮੇਂ ਇੱਕ ਛੋਟੇ ਸ਼ਾਈ-ਹੁਲੁਦ ਵਜੋਂ ਦਰਸਾਇਆ ਗਿਆ ਸੀ: ਉਹੀ ਕੀੜੇ ਦਾ ਪੈਟਰਨ, ਅਸਲ ਘਟਨਾ ਤੋਂ ਇੱਕ ਸਾਲ ਤੋਂ ਵੀ ਘੱਟ ਸਮੇਂ ਬਾਅਦ, ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਦੁਹਰਾਇਆ ਗਿਆ। ਵਿਧੀ ਨਹੀਂ ਬਦਲੀ ਸੀ। ਜ਼ਿਆਦਾਤਰ ਬਚਾਅ ਪੱਖ ਵੀ ਨਹੀਂ ਬਦਲੇ ਸਨ।
ਤਿੰਨ npm ਕੀੜੇ ਦੀਆਂ ਘਟਨਾਵਾਂ, ਇੱਕ ਦੁਹਰਾਉਣ ਵਾਲਾ ਪੈਟਰਨ: ਇੱਕ ਭਰੋਸੇਯੋਗ ਪ੍ਰਕਾਸ਼ਕ ਨਾਲ ਸਮਝੌਤਾ ਕਰੋ, ਆਪਣੇ ਆਪ ਪ੍ਰਸਾਰਿਤ ਹੋਣ ਲਈ ਉਹਨਾਂ ਦੇ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਦੀ ਵਰਤੋਂ ਕਰੋ, ਅਤੇ ਬਾਕੀ ਕੰਮ ਕਰਨ ਲਈ ਪ੍ਰਕਾਸ਼ਨ ਅਤੇ ਕਮਿਊਨਿਟੀ ਖੋਜ ਵਿਚਕਾਰ ਪਾੜੇ 'ਤੇ ਭਰੋਸਾ ਕਰੋ।
ਉਹ ਨਮੂਨਾ ਜੋ ਦੁਹਰਾਉਂਦਾ ਹੈ
ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਨੂੰ ਹਟਾ ਦਿਓ ਅਤੇ ਹਰ npm ਕੀੜੇ ਦੀ ਘਟਨਾ ਉਹੀ ਚਾਰ ਬੀਟਸ ਦੀ ਪਾਲਣਾ ਕਰਦੀ ਹੈ:
- ਖਾਤੇ ਨਾਲ ਸਮਝੌਤਾ। ਇੱਕ ਰੱਖ-ਰਖਾਅ ਕਰਨ ਵਾਲੇ ਦਾ ਪ੍ਰਕਾਸ਼ਨ ਟੋਕਨ, npm login, ਜਾਂ CI ਪ੍ਰਮਾਣ ਪੱਤਰ ਚੋਰੀ ਹੋ ਜਾਂਦੇ ਹਨ, ਆਮ ਤੌਰ 'ਤੇ ਫਿਸ਼ਿੰਗ, ਲੀਕ ਹੋਏ ਗੁਪਤ, ਜਾਂ ਆਪਣੀ ਖੁਦ ਦੀ ਲੜੀ ਨੂੰ ਅੱਗੇ ਵਧਾਉਣ ਵਾਲੀ ਨਿਰਭਰਤਾ ਦੁਆਰਾ।
- ਚੁੱਪ ਟੀਕਾ। ਹਮਲਾਵਰ ਇੱਕ ਜਾਇਜ਼, ਭਰੋਸੇਮੰਦ ਪੈਕੇਜ ਦਾ ਇੱਕ ਨਵਾਂ ਸੰਸਕਰਣ ਧੱਕਦਾ ਹੈ ਜਿਸ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਜੋੜਿਆ ਜਾਂਦਾ ਹੈ, ਅਕਸਰ ਇੱਕ ਪੋਸਟਇੰਸਟਾਲ ਜਾਂ ਹੋਰ ਜੀਵਨ-ਚੱਕਰ ਸਕ੍ਰਿਪਟ ਦੇ ਅੰਦਰ ਜੋ ਕਿਸੇ ਦੇ ਇੰਸਟਾਲ ਹੋਣ 'ਤੇ ਆਪਣੇ ਆਪ ਚੱਲਦਾ ਹੈ।
- ਆਟੋਮੈਟਿਕ ਪ੍ਰਸਾਰ। ਜੇਕਰ ਸਮਝੌਤਾ ਕੀਤਾ ਗਿਆ ਮੇਨਟੇਨਰ ਹੋਰ ਪੈਕੇਜਾਂ ਨੂੰ ਨਿਯੰਤਰਿਤ ਕਰਦਾ ਹੈ, ਜਾਂ ਜੇਕਰ ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟ ਖੁਦ ਹੋਰ ਪ੍ਰਮਾਣ ਪੱਤਰ ਪ੍ਰਾਪਤ ਕਰਦੀ ਹੈ, ਤਾਂ ਕੀੜਾ ਹਮਲਾਵਰ ਤੋਂ ਬਿਨਾਂ ਕਿਸੇ ਹੋਰ ਕਾਰਵਾਈ ਦੇ ਅਗਲੇ ਪੈਕੇਜ ਅਤੇ ਅਗਲੇ ਮੇਨਟੇਨਰ ਵਿੱਚ ਫੈਲ ਜਾਂਦਾ ਹੈ।
- ਖੋਜ ਵਿੱਚ ਦੇਰੀ। ਇਹ ਪੈਕੇਜ ਰਜਿਸਟਰੀ 'ਤੇ ਲਾਈਵ ਰਹਿੰਦਾ ਹੈ, ਕਿਸੇ ਵੀ ਵਿਅਕਤੀ ਦੁਆਰਾ ਇੰਸਟਾਲ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ, ਜਦੋਂ ਤੱਕ ਕੋਈ ਇਸਨੂੰ ਨੋਟਿਸ ਨਹੀਂ ਕਰਦਾ, ਇਸਦੀ ਰਿਪੋਰਟ ਨਹੀਂ ਕਰਦਾ, ਅਤੇ ਇਸਨੂੰ ਖਿੱਚਿਆ ਨਹੀਂ ਜਾਂਦਾ। ਉਹ ਅੰਤਰਾਲ, ਕੁਝ ਘਟਨਾਵਾਂ ਲਈ ਘੰਟੇ, ਦੂਜਿਆਂ ਲਈ ਦਿਨ, ਕੀੜੇ ਨੂੰ ਲੋੜੀਂਦੀ ਪੂਰੀ ਵਿੰਡੋ ਹੈ।
ਇਹ ਪਛਾਣਨਾ ਕਿ ਚੌਥੀ ਬੀਟ ਅਸਲ ਵਿੱਚ ਬਚਾਅ ਲਈ ਮਾਇਨੇ ਰੱਖਦੀ ਹੈ। npm ਕੀੜੇ ਦੀ ਘਟਨਾ ਲਈ ਹਰੇਕ ਘਟਾਉਣ ਦੀ ਰਣਨੀਤੀ, ਇਸਦੇ ਮੂਲ ਰੂਪ ਵਿੱਚ, ਉਸ ਖੋਜ ਦੇ ਅੰਤਰ ਨੂੰ ਸੁੰਗੜਨ ਜਾਂ ਬਾਈਪਾਸ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਹੈ।
ਇੱਕ ਢਾਂਚਾ ਜੋ ਧਿਆਨ ਦੇਣ ਯੋਗ ਹੈ: ਕੂਲਡਾਊਨ ਸਮੱਸਿਆ ਲਈ SIP ਦਾ ਜਵਾਬ
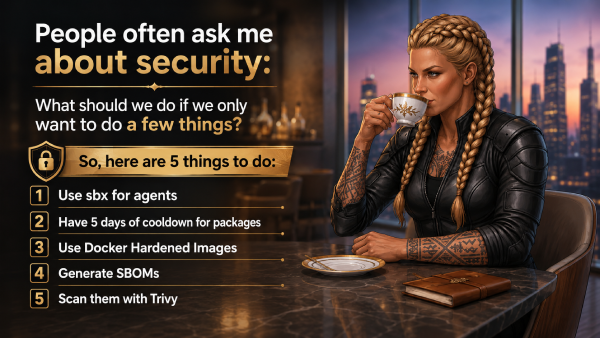
ਇਸ ਪੈਟਰਨ ਦਾ ਹਰ ਜਵਾਬ ਵਿਕਰੇਤਾ ਤੋਂ ਨਹੀਂ ਆਉਂਦਾ। ਸਭ ਤੋਂ ਸਪੱਸ਼ਟ ਵਿੱਚੋਂ ਇੱਕ ਹੈ SIP, ਮੁਹੰਮਦ-ਅਲੀ ਅ'ਰਾਬੀ ਦੀ ਸੁਰੱਖਿਆ ਤੁਰੰਤ ਯੋਜਨਾ, ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਜੋਖਮ ਲਈ ਇੱਕ ਪੰਜ-ਨਿਯੰਤਰਣ ਐਮਰਜੈਂਸੀ ਢਾਂਚਾ ਜੋ ਕਿ ਇੱਕ SafeDev ਸੈਸ਼ਨ ਦੇ ਅੰਤ ਵਿੱਚ ਪੁੱਛੇ ਗਏ ਇੱਕ ਬਹੁਤ ਹੀ ਵਿਹਾਰਕ ਸਵਾਲ ਤੋਂ ਨਿਕਲਿਆ ਹੈ: "ਜੇ ਅਸੀਂ ਸਿਰਫ ਕੁਝ ਚੀਜ਼ਾਂ ਕਰ ਸਕਦੇ ਹਾਂ, ਤਾਂ ਸਾਨੂੰ ਪਹਿਲਾਂ ਕੀ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ?"
SIP ਦਾ ਦੂਜਾ ਨਿਯੰਤਰਣ ਸਿੱਧੇ ਤੌਰ 'ਤੇ npm ਵਰਮ ਸਮੱਸਿਆ 'ਤੇ ਕੇਂਦ੍ਰਿਤ ਹੈ: ਪੰਜ ਦਿਨਾਂ ਦੀ ਕੂਲਡਾਊਨ ਮਿਆਦ ਦੇ ਨਾਲ ਅਣ-ਜਾਂਚ ਕੀਤੀ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਫ੍ਰੀਜ਼ ਕਰੋ, ਅਤੇ ਜੀਵਨ-ਚੱਕਰ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ ਅਯੋਗ ਕਰੋ ਤਾਂ ਜੋ ਇੱਕ ਖਤਰਨਾਕ ਪੋਸਟਇੰਸਟਾਲ ਇੰਸਟਾਲੇਸ਼ਨ ਦੌਰਾਨ ਆਪਣੇ ਆਪ ਚੱਲ ਨਾ ਸਕੇ। ਅਭਿਆਸ ਵਿੱਚ, ਇਹ ਹੈ min-release-age=5 ਅਤੇ ignore-scripts=true ਇੱਕ ਪ੍ਰੋਜੈਕਟ ਵਿੱਚ .npmrc, CI ਵਿੱਚ ਲਾਗੂ ਕੀਤਾ ਗਿਆ ਹੈ ਤਾਂ ਜੋ ਇੱਕ ਲਾਕਫਾਈਲ ਕੱਲ੍ਹ ਪ੍ਰਕਾਸ਼ਿਤ ਪੈਕੇਜ ਨੂੰ ਚੁੱਪ-ਚਾਪ ਹੱਲ ਨਾ ਕਰ ਸਕੇ। ਇਹ ਇੱਕ ਸੱਚਮੁੱਚ ਸਹੀ, ਘੱਟ-ਕੋਸ਼ਿਸ਼ ਵਾਲਾ ਨਿਯੰਤਰਣ ਹੈ, ਅਤੇ ਇਹ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਉਸੇ ਖੋਜ ਲੈਗ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦਾ ਹੈ ਜਿਸ 'ਤੇ ਹਰ npm ਕੀੜਾ ਘਟਨਾ ਨਿਰਭਰ ਕਰਦੀ ਹੈ। ਇਸ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਵੋ:
ਜਿੱਥੇ ਕੂਲਡਾਊਨ ਵਿੰਡੋ ਅਜੇ ਵੀ ਇੱਕ ਪਾੜਾ ਛੱਡਦੀ ਹੈ
ਇੱਕ ਠੰਢਾ ਸਮਾਂ ਇੱਕ ਬਾਜ਼ੀ ਹੈ: ਜਿਸ ਨੂੰ ਕਮਿਊਨਿਟੀ ਉਡੀਕ ਸਮਾਂ ਖਤਮ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਇੱਕ ਖਤਰਨਾਕ ਪੈਕੇਜ ਨੂੰ ਦੇਖੇਗੀ ਅਤੇ ਰਿਪੋਰਟ ਕਰੇਗੀ। ਜ਼ਿਆਦਾਤਰ ਸਮਾਂ, ਉਹ ਬਾਜ਼ੀ ਫਲ ਦਿੰਦੀ ਹੈ। ਸਮਝੌਤਾ ਕੀਤੇ ਪੈਕੇਜਾਂ ਦਾ ਇੱਕ ਅਰਥਪੂਰਨ ਹਿੱਸਾ ਪ੍ਰਕਾਸ਼ਨ ਦੇ ਪਹਿਲੇ ਕੁਝ ਦਿਨਾਂ ਦੇ ਅੰਦਰ ਫਲੈਗ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਇਹੀ ਕਾਰਨ ਹੈ ਕਿ ਪੰਜ ਦਿਨਾਂ ਦੀ ਵਿੰਡੋ ਇੱਕ ਵਾਜਬ ਡਿਫਾਲਟ ਹੈ।
ਪਰ ਇੱਕ npm ਕੀੜਾ ਇੱਕ ਆਮ ਖਤਰਨਾਕ ਪੈਕੇਜ ਵਾਂਗ ਵਿਵਹਾਰ ਨਹੀਂ ਕਰਦਾ, ਅਤੇ ਇਹ ਬਦਲਦਾ ਹੈ ਕਿ ਇੱਕ ਸਥਿਰ ਕੂਲਡਾਊਨ ਤੁਹਾਡੇ ਲਈ ਕੀ ਕਰ ਸਕਦਾ ਹੈ ਅਤੇ ਕੀ ਨਹੀਂ ਕਰ ਸਕਦਾ।
ਪਹਿਲਾਂ ਹੋਣਾcise ਗਤੀ ਬਾਰੇ: ਇੱਕ ਤੇਜ਼ੀ ਨਾਲ ਫੈਲਣ ਵਾਲਾ ਕੀੜਾ ਅਸਲ ਵਿੱਚ ਆਪਣੇ ਆਪ ਨੂੰ ਕੂਲਡਾਊਨ ਨੂੰ ਨਹੀਂ ਹਰਾਉਂਦਾ। ਜੇਕਰ ਤੁਸੀਂ ਇੱਕ ਸਖ਼ਤ ਘੱਟੋ-ਘੱਟ ਰਿਲੀਜ਼ ਉਮਰ ਲਾਗੂ ਕਰਦੇ ਹੋ, ਤਾਂ ਉਸ ਸ਼ੁਰੂਆਤੀ ਲਹਿਰ ਦੌਰਾਨ ਪ੍ਰਕਾਸ਼ਿਤ ਪੈਕੇਜ ਅਜੇ ਵੀ ਇੱਕ ਬਿਲਡ ਵਿੱਚ ਦਾਖਲ ਹੋਣ ਲਈ ਬਹੁਤ ਨਵੇਂ ਹਨ, ਭਾਵੇਂ ਇਸ ਦੌਰਾਨ ਕੀੜਾ ਕਿੰਨੇ ਵੀ ਪੈਕੇਜਾਂ ਨਾਲ ਸਮਝੌਤਾ ਕਰੇ। ਗਤੀ ਮਾਇਨੇ ਰੱਖਦੀ ਹੈ, ਪਰ ਇਹ ਹਰ ਉਸ ਵਿਅਕਤੀ ਲਈ ਮਾਇਨੇ ਰੱਖਦੀ ਹੈ ਜੋ ਕੂਲਡਾਊਨ ਨਹੀਂ ਚਲਾ ਰਿਹਾ ਹੈ, ਨਾ ਕਿ ਉਸ ਨੂੰ ਹਰਾਉਣ ਲਈ ਜੋ ਪਹਿਲਾਂ ਹੀ ਲਾਗੂ ਕੀਤਾ ਗਿਆ ਹੈ।
ਅਸਲ ਸੀਮਾ ਸਬਰ ਹੈ। ਇੱਕ ਵਧੇਰੇ ਸਾਵਧਾਨ ਪੇਲੋਡ ਠੰਢਾ ਹੋਣ ਦੀ ਮਿਆਦ ਤੋਂ ਬਾਅਦ ਸੁਸਤ ਰਹਿ ਸਕਦਾ ਹੈ, ਸਿਰਫ਼ ਦਿਨ ਸਾਫ਼ ਹੋਣ ਅਤੇ ਪੈਕੇਜ "ਭਰੋਸੇਯੋਗ" ਜ਼ੋਨ ਵਿੱਚ ਬੁੱਢਾ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਕਿਰਿਆਸ਼ੀਲ ਹੋ ਸਕਦਾ ਹੈ, ਪਹਿਲਾਂcisਕਿਉਂਕਿ ਇਹ ਜਾਣਦਾ ਹੈ ਕਿ ਇੱਕ ਠੰਡਾ ਪਾਣੀ ਦੇਖ ਰਿਹਾ ਹੈ। ਇਹ ਉਹ ਦ੍ਰਿਸ਼ ਹੈ ਜਿੱਥੇ ਸਿਰਫ਼ ਇੱਕ ਸਥਿਰ ਠੰਡਾ ਪਾਣੀ ਕਾਫ਼ੀ ਨਹੀਂ ਹੈ, ਅਤੇ ਬਿਲਕੁਲ ਜਿੱਥੇ MEW ਦੇ ਸਬੂਤ-ਅਧਾਰਤ ਖੋਜ ਵਰਗੀ ਚੀਜ਼ ਨੂੰ ਇਸਦੇ ਨਾਲ ਬੈਠਣ ਦੀ ਜ਼ਰੂਰਤ ਹੈ, ਨਾ ਕਿ ਇਸਦੇ ਬਜਾਏ।
ਨਾ ਹੀ ਅਸਫਲਤਾ ਮੋਡ SIP ਦੀ ਸੋਚ ਵਿੱਚ ਇੱਕ ਨੁਕਸ ਹੈ। ਇੱਕ ਕੂਲਡਾਊਨ ਇੱਕ ਕਮਿਊਨਿਟੀ-ਡਿਟੈਕਸ਼ਨ ਬਾਜ਼ੀ ਹੈ, ਅਤੇ ਕਮਿਊਨਿਟੀ ਡਿਟੈਕਸ਼ਨ ਦਾ ਇੱਕ ਫਲੋਰ ਹੁੰਦਾ ਹੈ: ਇਹ ਉਸ ਚੀਜ਼ ਨੂੰ ਨਹੀਂ ਫੜ ਸਕਦਾ ਜੋ ਕਿਸੇ ਨੇ ਅਜੇ ਤੱਕ ਰਿਪੋਰਟ ਨਹੀਂ ਕੀਤੀ ਹੈ। ਇਹ SIP ਲਈ ਵਿਲੱਖਣ ਪਾੜਾ ਨਹੀਂ ਹੈ, ਇਹ ਕਿਸੇ ਵੀ ਬਚਾਅ ਦੀ ਇੱਕ ਢਾਂਚਾਗਤ ਸੀਮਾ ਹੈ ਜੋ ਕਾਰਵਾਈ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਇੱਕ ਦਸਤਖਤ, ਇੱਕ ਸਲਾਹਕਾਰ, ਜਾਂ ਇੱਕ ਜਨਤਕ ਰਿਪੋਰਟ ਦੇ ਮੌਜੂਦ ਹੋਣ ਦੀ ਉਡੀਕ ਕਰਦੀ ਹੈ।
MEW ਕੂਲਡਾਊਨ-ਵਿੰਡੋ ਗੈਪ ਨੂੰ ਕਿਵੇਂ ਬੰਦ ਕਰਦਾ ਹੈ
ਇਹ ਪਹਿਲਾਂ ਤੋਂ ਹੈcisਏਲੀ ਦ ਗੈਪ ਜ਼ਾਇਜੇਨੀ ਦੀ ਮਾਲਵੇਅਰ ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀ (MEW) ਬੰਦ ਕਰਨ ਲਈ ਬਣਾਇਆ ਗਿਆ ਹੈ। ਕਮਿਊਨਿਟੀ ਰਿਪੋਰਟਾਂ ਜਾਂ ਪ੍ਰਕਾਸ਼ਿਤ ਦਸਤਖਤ ਦੀ ਉਡੀਕ ਕਰਨ ਦੀ ਬਜਾਏ, MEW ਲਗਾਤਾਰ NPM, PyPI, ਅਤੇ Maven ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ ਕਿਉਂਕਿ ਨਵੇਂ ਪੈਕੇਜ ਅਤੇ ਸੰਸਕਰਣ ਪ੍ਰਕਾਸ਼ਿਤ ਹੁੰਦੇ ਹਨ, ਜਾਣੇ-ਪਛਾਣੇ ਖਤਰਿਆਂ ਨਾਲ ਮੇਲ ਕਰਨ ਦੀ ਬਜਾਏ ਵਿਵਹਾਰ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦੇ ਹਨ। ਜਦੋਂ ਕੋਈ ਚੀਜ਼ ਖਤਰਨਾਕ ਦਿਖਾਈ ਦਿੰਦੀ ਹੈ, ਤਾਂ ਇਸਨੂੰ ਕੁਆਰੰਟੀਨ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਅਤੇ ਸੁਰੱਖਿਆ ਖੋਜਕਰਤਾਵਾਂ ਦੁਆਰਾ ਖੋਜ ਦੀ ਪੁਸ਼ਟੀ ਜਨਤਕ ਖੁਲਾਸੇ ਤੋਂ ਪਹਿਲਾਂ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਬਾਅਦ ਵਿੱਚ ਨਹੀਂ।
ਇਹ ਅੰਤਰ ਉਪਰੋਕਤ ਦੋਵੇਂ npm ਕੀੜੇ ਦੇ ਅਸਫਲਤਾ ਮੋਡਾਂ ਲਈ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ। ਇੱਕ ਤੇਜ਼ੀ ਨਾਲ ਫੈਲਣ ਵਾਲੇ ਕੀੜੇ ਦੇ ਵਿਰੁੱਧ, ਪੂਰਵ-ਸਿਗਨੇਚਰ ਖੋਜ ਨੂੰ ਪੰਜ ਦਿਨਾਂ ਦੀ ਲੋੜ ਨਹੀਂ ਹੁੰਦੀ ਜੋ ਇੱਕ ਠੰਡਾ ਹੋਣ ਦਾ ਅਨੁਮਾਨ ਹੈ। ਇੱਕ ਮਰੀਜ਼, ਸੁਸਤ ਪੇਲੋਡ ਦੇ ਵਿਰੁੱਧ, MEW ਦਾ ਵਿਵਹਾਰ ਵਿਸ਼ਲੇਸ਼ਣ ਉਮਰ ਜਾਂ ਸਾਖ ਦੀ ਭਾਲ ਨਹੀਂ ਕਰ ਰਿਹਾ ਹੈ, ਇਹ ਇਹ ਲੱਭ ਰਿਹਾ ਹੈ ਕਿ ਕੋਡ ਅਸਲ ਵਿੱਚ ਕੀ ਕਰਦਾ ਹੈ, ਇਸ ਲਈ ਠੰਡਾ ਹੋਣ ਵਾਲੀ ਵਿੰਡੋ ਦੀ ਉਡੀਕ ਕਰਨ ਨਾਲ ਹਮਲਾਵਰ ਨੂੰ ਕੁਝ ਨਹੀਂ ਮਿਲਦਾ।
MEW ਦਾ ਡਿਪੈਂਡੈਂਸੀ ਫਾਇਰਵਾਲ ਇਸਨੂੰ ਇੰਸਟਾਲੇਸ਼ਨ ਦੇ ਬਿੰਦੂ ਤੱਕ ਵਧਾਉਂਦਾ ਹੈ, ਇੱਕ ਖਤਰਨਾਕ ਪੈਕੇਜ ਨੂੰ ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਬਲੌਕ ਕਰਦਾ ਹੈ ਭਾਵੇਂ ਇਹ ਪਹਿਲਾਂ ਦੀਆਂ ਜਾਂਚਾਂ ਤੋਂ ਖਿਸਕ ਗਿਆ ਹੋਵੇ, ਅਤੇ ਉਹੀ ਖੋਜ ਪਰਤ ਕਵਰ ਕਰਦੀ ਹੈ CI/CD ਇੱਕ npm ਕੀੜੇ ਦੀ ਘਟਨਾ ਦਾ ਪਾਸਾ: ਅਨਲੌਕ-ਬ੍ਰਾਂਚ, ਇੰਜੈਕਟ, ਰੀ-ਲਾਕ ਪੈਟਰਨ ਜੋ ਇੱਕ ਹਮਲਾਵਰ ਨੂੰ ਇੱਕ ਖਤਰਨਾਕ commit ਅਤੇ ਚੁੱਪਚਾਪ ਆਪਣੇ ਟਰੈਕਾਂ ਨੂੰ ਕਵਰ ਕਰਦੇ ਹਨ, ਜੇਕਰ ਅਜਿਹਾ ਹੁੰਦਾ ਹੈ ਤਾਂ ਇੱਕ ਪੂਰੇ ਆਡਿਟ ਟ੍ਰੇਲ ਨਾਲ।
SIP ਅਤੇ MEW ਇੱਕੋ ਸਵਾਲ ਦਾ ਜਵਾਬ ਦੇ ਰਹੇ ਹਨ, ਵੱਖ-ਵੱਖ ਪਰਤਾਂ 'ਤੇ
ਇਸ ਵਿੱਚੋਂ ਕੋਈ ਵੀ SIP ਦੇ ਕੂਲਡਾਊਨ ਕੰਟਰੋਲ ਨੂੰ ਗਲਤ ਨਹੀਂ ਬਣਾਉਂਦਾ, ਅਤੇ ਇਹ ਸਪੱਸ਼ਟ ਤੌਰ 'ਤੇ ਕਹਿਣ ਯੋਗ ਹੈ: ਲਾਈਫਸਾਈਕਲ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ ਅਯੋਗ ਕਰਕੇ ਪੰਜ ਦਿਨਾਂ ਦਾ ਕੂਲਡਾਊਨ ਅਜੇ ਵੀ ਸਭ ਤੋਂ ਤੇਜ਼, ਸਸਤਾ ਬਚਾਅ ਹੈ ਜੋ ਇੱਕ ਟੀਮ ਇੱਕ ਆਮ npm ਕੀੜੇ ਦੀ ਘਟਨਾ ਦੇ ਵਿਰੁੱਧ ਰੱਖ ਸਕਦੀ ਹੈ, ਅਤੇ ਇਹ ਕਿਸੇ ਵੀ ਗੰਭੀਰ ਸਪਲਾਈ ਚੇਨ ਹਾਰਡਨਿੰਗ ਯੋਜਨਾ ਵਿੱਚ ਸ਼ਾਮਲ ਹੈ। ਇਹ ਡਿਜ਼ਾਈਨ ਦੁਆਰਾ, ਉਹ ਹੈ ਜੋ ਭਾਈਚਾਰੇ ਨੂੰ ਅਜੇ ਤੱਕ ਨਹੀਂ ਮਿਲਿਆ ਹੈ, ਨੂੰ ਫੜਨਾ ਹੈ। ਇਹ ਕੂਲਡਾਊਨ ਦੇ ਹੇਠਾਂ ਚੱਲ ਰਹੇ ਨਿਰੰਤਰ, ਵਿਵਹਾਰ-ਅਧਾਰਤ ਖੋਜ ਲਈ ਇੱਕ ਕੰਮ ਹੈ, ਇਸਦੀ ਬਜਾਏ ਨਹੀਂ।
ਇਕੱਠੇ ਪਰਤਾਂ ਵਿੱਚ, ਦੋਵੇਂ ਤਰੀਕੇ ਇੱਕੋ ਸਮੱਸਿਆ ਦੇ ਦੋਵੇਂ ਸਿਰਿਆਂ ਨੂੰ ਕਵਰ ਕਰਦੇ ਹਨ: SIP ਬਿਲਡ ਨੂੰ ਸਖ਼ਤ ਬਣਾਉਂਦਾ ਹੈ pipeline, ਨਿਰਭਰਤਾ ਫ੍ਰੀਜ਼, ਅਤੇ ਇੱਕ ਜਾਣੇ-ਪਛਾਣੇ, ਪ੍ਰਗਟ ਕੀਤੇ ਖ਼ਤਰੇ ਦੇ ਲੈਂਡਸਕੇਪ ਦੇ ਆਲੇ ਦੁਆਲੇ ਕੰਟੇਨਰ ਚਿੱਤਰ, ਜਦੋਂ ਕਿ MEW ਦਾ ਪੂਰਵ-ਦਸਤਖਤ ਖੋਜ npm ਕੀੜੇ ਦੀਆਂ ਘਟਨਾਵਾਂ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ ਜਿਨ੍ਹਾਂ ਦਾ ਅਜੇ ਤੱਕ ਖੁਲਾਸਾ ਨਹੀਂ ਕੀਤਾ ਗਿਆ ਹੈ, ਜਿਨ੍ਹਾਂ ਨੂੰ ਇੱਕ ਕੂਲਡਾਊਨ ਵਿੰਡੋ, ਆਪਣੇ ਤਰਕ ਦੁਆਰਾ, ਆਉਂਦੇ ਨਹੀਂ ਦੇਖ ਸਕਦੀ।

ਸਵਾਲ
ਇੱਕ ਵਾਕ ਵਿੱਚ npm ਕੀੜਾ ਕੀ ਹੁੰਦਾ ਹੈ?
npm 'ਤੇ ਪ੍ਰਕਾਸ਼ਿਤ ਖਤਰਨਾਕ ਕੋਡ ਜੋ ਆਪਣੇ ਆਪ ਹੀ ਦੂਜੇ ਪੈਕੇਜਾਂ ਵਿੱਚ ਫੈਲ ਜਾਂਦਾ ਹੈ, ਆਮ ਤੌਰ 'ਤੇ ਇੱਕ ਰੱਖ-ਰਖਾਅ ਕਰਨ ਵਾਲੇ ਦੇ ਪ੍ਰਮਾਣ ਪੱਤਰ ਚੋਰੀ ਕਰਕੇ ਅਤੇ ਹਮਲਾਵਰ ਤੋਂ ਬਿਨਾਂ ਕਿਸੇ ਹੋਰ ਕਾਰਵਾਈ ਦੇ, ਉਸੇ ਪੇਲੋਡ ਨੂੰ ਕਿਤੇ ਹੋਰ ਇੰਜੈਕਟ ਕਰਨ ਲਈ ਉਹਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ।
ਕੀ ਹਰ ਖਤਰਨਾਕ npm ਪੈਕੇਜ ਇੱਕ npm ਕੀੜਾ ਹੈ?
ਨਹੀਂ। ਇੱਕ ਖਤਰਨਾਕ ਪੈਕੇਜ ਜੋ ਆਪਣੇ ਆਪ ਪ੍ਰਸਾਰਿਤ ਨਹੀਂ ਹੁੰਦਾ, ਇੱਕ ਸਪਲਾਈ ਚੇਨ ਹਮਲਾ ਹੈ, ਪਰ ਇੱਕ ਕੀੜਾ ਨਹੀਂ। ਇੱਕ npm ਕੀੜੇ ਦੀ ਘਟਨਾ ਨੂੰ ਖਾਸ ਤੌਰ 'ਤੇ ਸਵੈ-ਪ੍ਰਸਾਰ ਕਦਮ ਵਜੋਂ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦਾ ਹੈ: ਇੱਕ ਸਮਝੌਤਾ ਆਪਣੇ ਆਪ ਹੀ ਦੂਜੇ ਵੱਲ ਲੈ ਜਾਂਦਾ ਹੈ।
ਕੀ ਨਿਰਭਰਤਾ ਠੰਢਾ ਹੋਣ ਦੀ ਮਿਆਦ npm ਕੀੜੇ ਨੂੰ ਰੋਕਦੀ ਹੈ?
ਇਹ ਜੋਖਮ ਨੂੰ ਕਾਫ਼ੀ ਘਟਾਉਂਦਾ ਹੈ, ਕਿਉਂਕਿ ਜ਼ਿਆਦਾਤਰ ਖਤਰਨਾਕ ਪੈਕੇਜ ਪ੍ਰਕਾਸ਼ਨ ਦੇ ਪਹਿਲੇ ਕੁਝ ਦਿਨਾਂ ਦੇ ਅੰਦਰ ਰਿਪੋਰਟ ਕੀਤੇ ਜਾਂਦੇ ਹਨ। ਪਰ ਇੱਕ ਕੂਲਡਾਊਨ ਕਮਿਊਨਿਟੀ ਖੋਜ ਗਤੀ 'ਤੇ ਇੱਕ ਬਾਜ਼ੀ ਹੈ, ਅਤੇ ਇੱਕ ਤੇਜ਼ੀ ਨਾਲ ਫੈਲਣ ਵਾਲਾ ਜਾਂ ਜਾਣਬੁੱਝ ਕੇ ਸੁਸਤ npm ਕੀੜਾ ਖਾਸ ਤੌਰ 'ਤੇ ਉਸ ਵਿੰਡੋ ਨੂੰ ਹਰਾਉਣ ਲਈ ਬਣਾਇਆ ਜਾ ਸਕਦਾ ਹੈ।
ਠੰਢਾ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਅਸਲ ਵਿੱਚ npm ਕੀੜਾ ਕੀ ਫੜਦਾ ਹੈ?
ਨਿਰੰਤਰ, ਵਿਵਹਾਰ-ਅਧਾਰਤ ਸਕੈਨਿੰਗ ਜੋ ਕਿਸੇ ਦਸਤਖਤ ਜਾਂ ਅਜੇ ਤੱਕ ਮੌਜੂਦ ਜਨਤਕ ਰਿਪੋਰਟ 'ਤੇ ਨਿਰਭਰ ਨਹੀਂ ਕਰਦੀ। ਇਹ ਖਾਸ ਪਾੜਾ ਹੈ ਜੋ Xygeni ਦੇ MEW ਵਰਗੇ ਪੂਰਵ-ਦਸਤਖਤ ਖੋਜ ਟੂਲ ਨੂੰ ਪੂਰਾ ਕਰਨ ਲਈ ਬਣਾਇਆ ਗਿਆ ਹੈ।
