






ਜਿਵੇਂ ਕਿ ਅਸੀਂ ਆਪਣੀ ਪਿਛਲੀ ਸਮੱਗਰੀ ਵਿੱਚ ਚਰਚਾ ਕੀਤੀ ਸੀ software supply chain security, ਅਸੀਂ ਸਪਲਾਈ ਚੇਨ ਹਮਲਿਆਂ ਦੀ ਧਾਰਨਾ ਅਤੇ ਸੰਗਠਨਾਂ 'ਤੇ ਉਨ੍ਹਾਂ ਦੇ ਸੰਭਾਵੀ ਪ੍ਰਭਾਵ ਦੀ ਪੜਚੋਲ ਕੀਤੀ। ਇਹ ਹਮਲੇ ਅਕਸਰ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੌਰਾਨ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਦੇ ਹਨ (SDLC), ਹਰ ਪੜਾਅ 'ਤੇ ਮਹੱਤਵਪੂਰਨ ਜੋਖਮ ਪੈਦਾ ਕਰ ਰਿਹਾ ਹੈ। ਅੱਜ, ਅਸੀਂ ਸਭ ਤੋਂ ਵੱਧ ਪ੍ਰਚਲਿਤ ਵਿੱਚ ਡੁਬਕੀ ਲਗਾਵਾਂਗੇ software supply chain security ਸਰੋਤ ਪੜਾਅ ਦੌਰਾਨ ਪੈਦਾ ਹੋਣ ਵਾਲੇ ਖ਼ਤਰੇ।
ਸਭ ਤੋਂ ਪਹਿਲਾਂ, ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨਾ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ ਅਤੇ ਖਾਸ Software Supply Chain Security ਸਰੋਤ ਪੜਾਅ ਦੌਰਾਨ ਪੈਦਾ ਹੋਣ ਵਾਲੇ ਖ਼ਤਰੇ।
ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਦੀ ਪਰਿਭਾਸ਼ਾ
ਯੂਐਸ ਨੈਸ਼ਨਲ ਇੰਸਟੀਚਿਊਟ ਆਫ਼ Standardਐੱਸ ਅਤੇ ਤਕਨਾਲੋਜੀ (NIST) ਇੱਕ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦਾ ਹੈ "ਜਦੋਂ ਹਮਲਾ ਉਦੋਂ ਹੁੰਦਾ ਹੈ ਜਦੋਂ ਇੱਕ ਸਾਈਬਰ ਧਮਕੀ ਦੇਣ ਵਾਲਾ ਇੱਕ ਸਾਫਟਵੇਅਰ ਵਿਕਰੇਤਾ ਦੇ ਨੈੱਟਵਰਕ ਵਿੱਚ ਘੁਸਪੈਠ ਕਰਦਾ ਹੈ ਅਤੇ ਵਿਕਰੇਤਾ ਦੁਆਰਾ ਆਪਣੇ ਗਾਹਕਾਂ ਨੂੰ ਭੇਜਣ ਤੋਂ ਪਹਿਲਾਂ ਸਾਫਟਵੇਅਰ ਨਾਲ ਸਮਝੌਤਾ ਕਰਨ ਲਈ ਖਤਰਨਾਕ ਕੋਡ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ। ਸਮਝੌਤਾ ਕੀਤਾ ਗਿਆ ਸਾਫਟਵੇਅਰ ਫਿਰ ਗਾਹਕ ਦੇ ਡੇਟਾ ਜਾਂ ਸਿਸਟਮ ਨਾਲ ਸਮਝੌਤਾ ਕਰਦਾ ਹੈ। ਨਵੇਂ ਪ੍ਰਾਪਤ ਕੀਤੇ ਸਾਫਟਵੇਅਰ ਨਾਲ ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਸਮਝੌਤਾ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ, ਜਾਂ ਪੈਚ ਜਾਂ ਹੌਟਫਿਕਸ ਵਰਗੇ ਹੋਰ ਤਰੀਕਿਆਂ ਨਾਲ ਸਮਝੌਤਾ ਹੋ ਸਕਦਾ ਹੈ। ਇਹਨਾਂ ਮਾਮਲਿਆਂ ਵਿੱਚ, ਪੈਚ ਜਾਂ ਹੌਟਫਿਕਸ ਦੇ ਗਾਹਕ ਦੇ ਨੈੱਟਵਰਕ ਵਿੱਚ ਦਾਖਲ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਵੀ ਸਮਝੌਤਾ ਹੁੰਦਾ ਹੈ। ਇਸ ਤਰ੍ਹਾਂ ਦੇ ਹਮਲੇ ਸਮਝੌਤਾ ਕੀਤੇ ਸਾਫਟਵੇਅਰ ਦੇ ਸਾਰੇ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਦੇ ਹਨ ਅਤੇ ਸਰਕਾਰ, ਮਹੱਤਵਪੂਰਨ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਅਤੇ ਨਿੱਜੀ ਖੇਤਰ ਦੇ ਸਾਫਟਵੇਅਰ ਗਾਹਕਾਂ ਲਈ ਵਿਆਪਕ ਨਤੀਜੇ ਹੋ ਸਕਦੇ ਹਨ।""
ਸਰੋਤ ਪੜਾਅ Software Supply Chain Security ਖਤਰੇ
ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਲਾਈਫਸਾਈਕਲ ਦੇ ਸਰੋਤ ਪੜਾਅ ਵਿੱਚ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਦੇ ਸ਼ੁਰੂਆਤੀ ਪੜਾਅ ਸ਼ਾਮਲ ਹਨ, ਵਿਚਾਰਧਾਰਾ ਤੋਂ ਲੈ ਕੇ ਸਰੋਤ ਕੋਡ ਦੀ ਸਿਰਜਣਾ ਤੱਕ। ਇਸ ਪੜਾਅ ਵਿੱਚ ਔਜ਼ਾਰਾਂ, ਲਾਇਬ੍ਰੇਰੀਆਂ ਅਤੇ ਹਿੱਸਿਆਂ ਦੀ ਚੋਣ ਦੇ ਨਾਲ-ਨਾਲ ਸਾਫਟਵੇਅਰ ਦੀਆਂ ਮੁੱਖ ਕਾਰਜਸ਼ੀਲਤਾਵਾਂ ਦਾ ਵਿਕਾਸ ਅਤੇ ਲਾਗੂ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ।
Software supply chain security ਸਰੋਤ ਪੜਾਅ ਵਿੱਚ ਧਮਕੀਆਂ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਦਰਸਾਉਂਦੀਆਂ ਹਨ ਜਿਨ੍ਹਾਂ ਦਾ ਸ਼ੋਸ਼ਣ ਸਰੋਤ ਕੋਡ ਵਿੱਚ ਅਣਅਧਿਕਾਰਤ ਜਾਂ ਖਤਰਨਾਕ ਤਬਦੀਲੀਆਂ ਲਿਆਉਣ ਲਈ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ। ਇਸ ਵਿੱਚ ਅਣਅਧਿਕਾਰਤ ਵਿਅਕਤੀਆਂ ਅਤੇ ਅਧਿਕਾਰਤ ਵਿਅਕਤੀਆਂ ਦੋਵਾਂ ਦੁਆਰਾ ਅਣਅਧਿਕਾਰਤ ਤਬਦੀਲੀਆਂ ਲਿਆਉਣ ਦਾ ਖ਼ਤਰਾ ਸ਼ਾਮਲ ਹੈ।
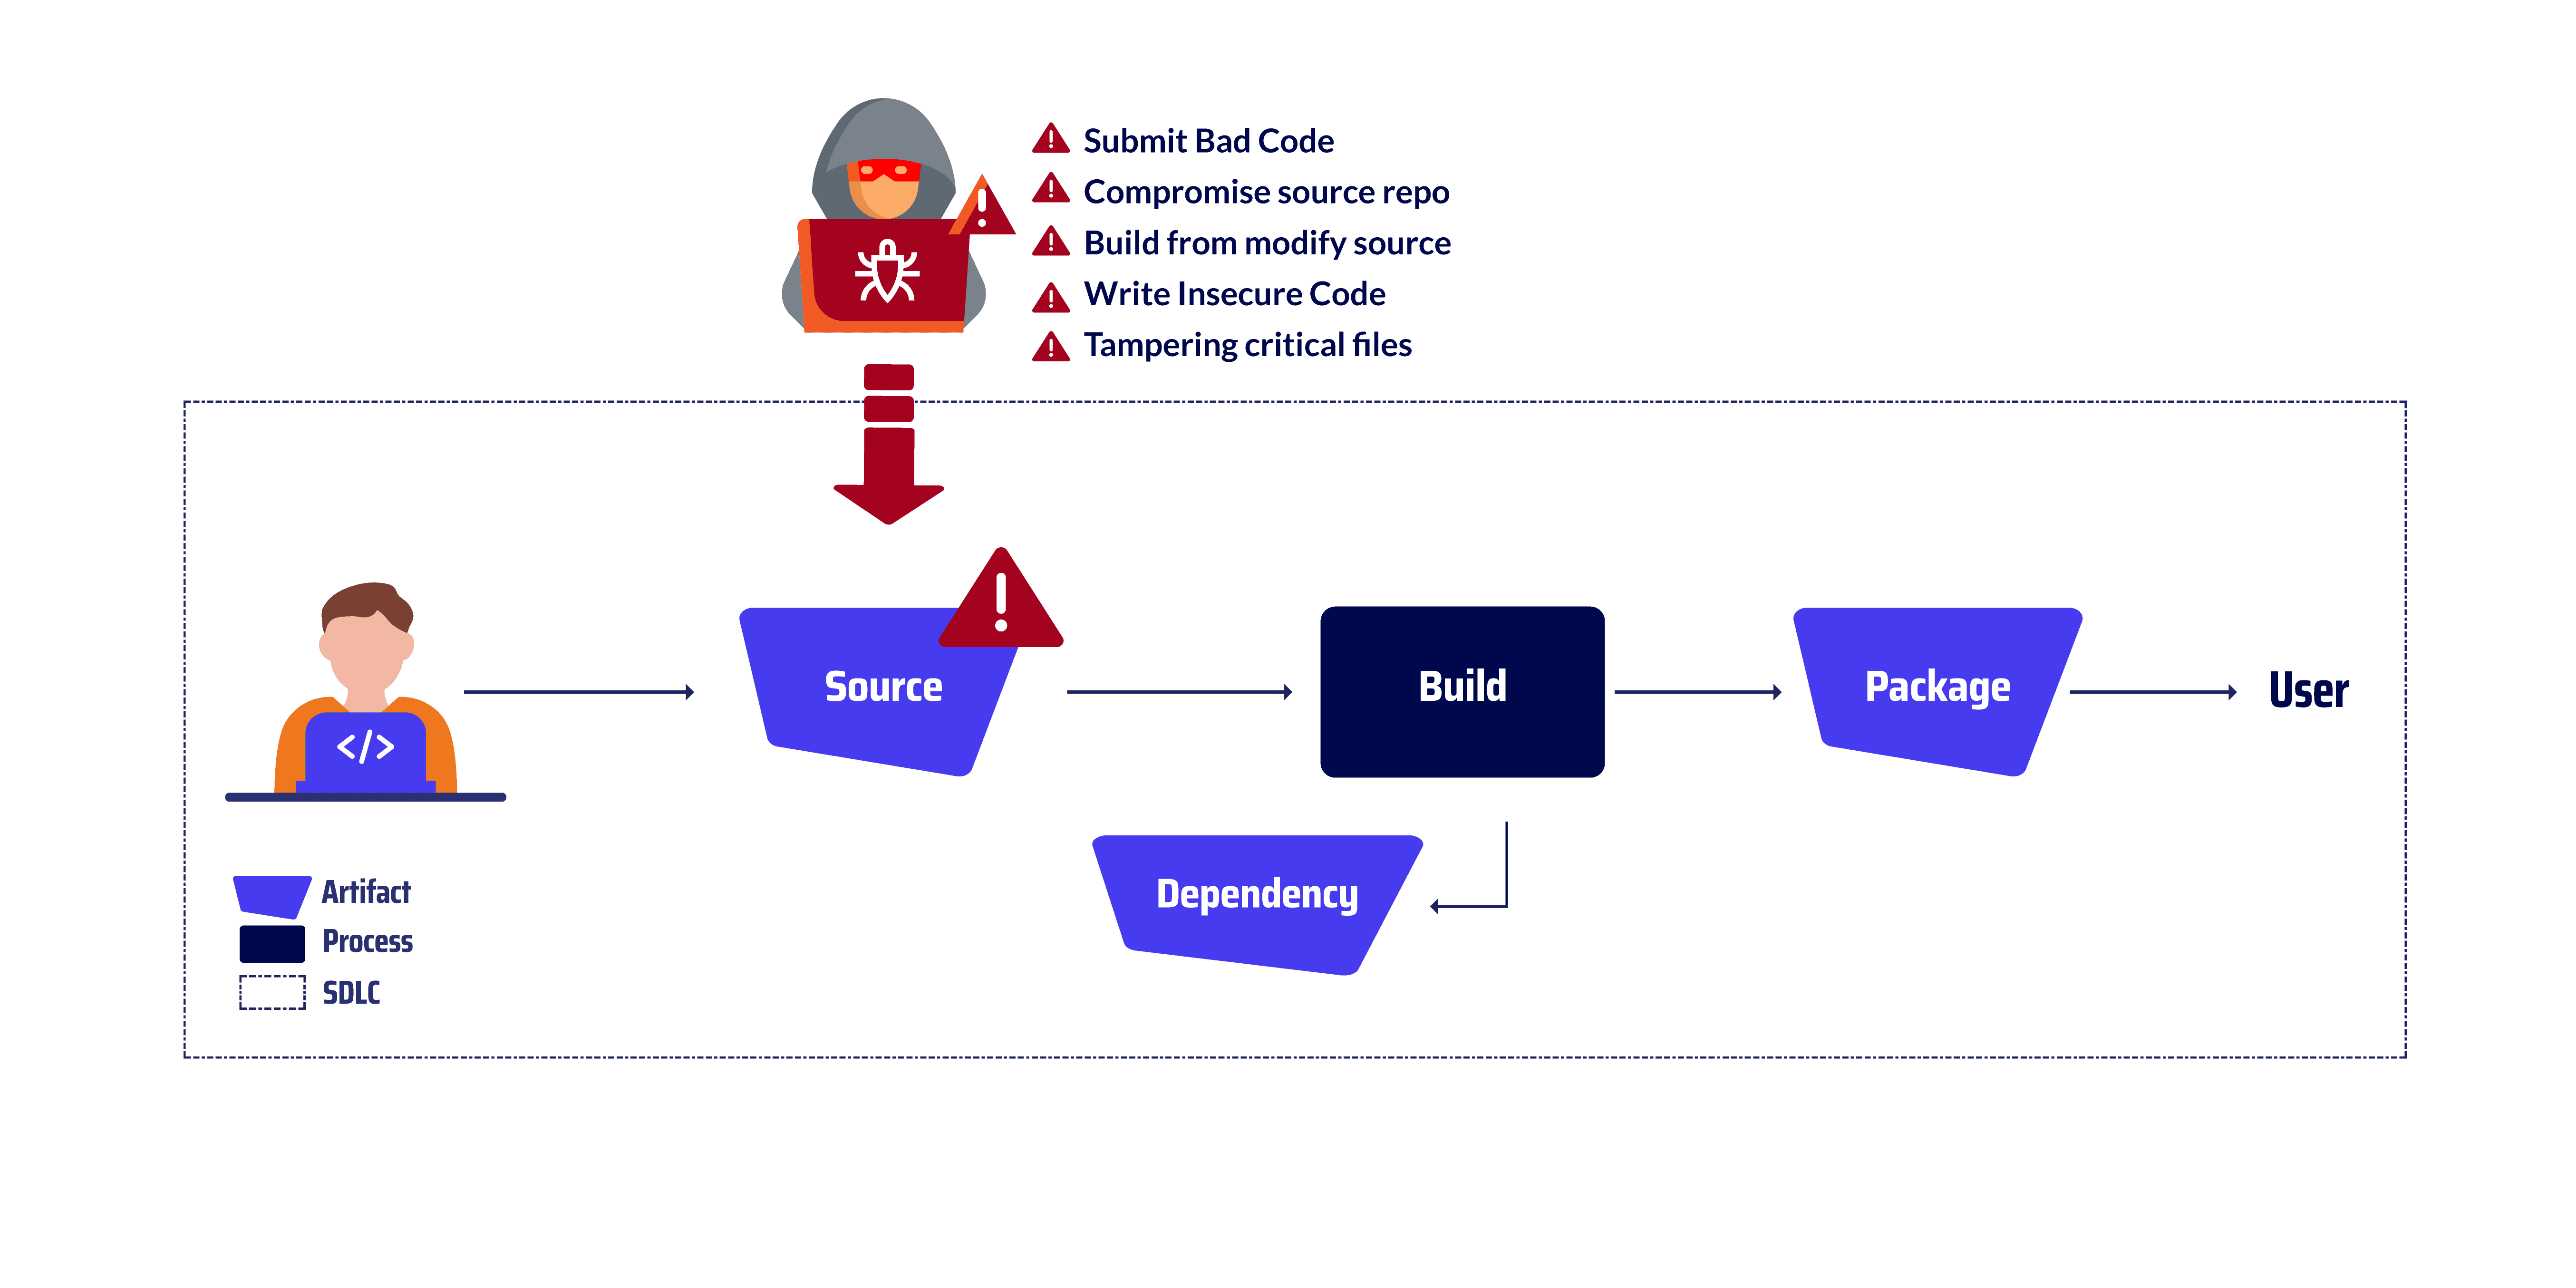
ਸਰੋਤ ਧਮਕੀਆਂ ਦੀਆਂ ਉਦਾਹਰਣਾਂ
ਗਲਤ ਕੋਡ ਦਰਜ ਕਰੋ
ਗਲਤ ਕੋਡ ਜਮ੍ਹਾ ਕਰਨਾ ਇਸ ਅਭਿਆਸ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ commitਇੱਕ ਸਰੋਤ ਰਿਪੋਜ਼ਟਰੀ ਵਿੱਚ ਕੋਡ ਟਿੰਗ ਕਰਨਾ ਜਿਸ ਵਿੱਚ ਨੁਕਸ, ਗਲਤੀਆਂ, ਜਾਂ ਕਮਜ਼ੋਰੀਆਂ ਹਨ। ਇਹ ਸਾਫਟਵੇਅਰ ਦੀ ਇਕਸਾਰਤਾ ਜਾਂ ਸੁਰੱਖਿਆ ਨਾਲ ਸਮਝੌਤਾ ਕਰਨ ਲਈ ਜਾਣਬੁੱਝ ਕੇ ਪੇਸ਼ ਕੀਤੇ ਗਏ ਖਤਰਨਾਕ ਕੋਡ ਤੋਂ ਲੈ ਕੇ, ਅਣਜਾਣੇ ਵਿੱਚ ਕੋਡ ਤੱਕ ਹੋ ਸਕਦਾ ਹੈ ਜੋ ਮਾੜੇ ਕੋਡਿੰਗ ਅਭਿਆਸਾਂ ਜਾਂ ਟੈਸਟਿੰਗ ਦੀ ਘਾਟ ਕਾਰਨ ਬੱਗ ਜਾਂ ਕਮਜ਼ੋਰੀਆਂ ਪੇਸ਼ ਕਰਦਾ ਹੈ। ਇਸ ਵੈਕਟਰ ਹਮਲੇ ਦੀ ਇੱਕ ਉਦਾਹਰਣ ਸੀ ਐਨਪੀਐਮ ਹਮਲਾ. 2022 ਵਿੱਚ, ਇੱਕ ਹੈਕਰ ਨੇ npm ਨਾਮਕ ਇੱਕ ਪ੍ਰਸਿੱਧ ਓਪਨ-ਸੋਰਸ ਸਾਫਟਵੇਅਰ ਲਾਇਬ੍ਰੇਰੀ ਦੇ ਸੋਰਸ ਕੋਡ ਰਿਪੋਜ਼ਟਰੀ ਵਿੱਚ ਘੁਸਪੈਠ ਕੀਤੀ। ਹੈਕਰ ਨੇ ਲਾਇਬ੍ਰੇਰੀ ਦੇ ਕੋਡ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਪਾਇਆ ਜਿਸ ਨਾਲ ਉਹਨਾਂ ਨੂੰ ਲਾਇਬ੍ਰੇਰੀ ਸਥਾਪਤ ਕਰਨ ਵਾਲੇ ਸੰਗਠਨਾਂ ਦੇ ਸਿਸਟਮਾਂ ਤੱਕ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕਰਨ ਦੀ ਆਗਿਆ ਮਿਲੀ। ਖਤਰਨਾਕ ਕੋਡ ਨੇ ਹੈਕਰ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਸਿਸਟਮਾਂ ਤੋਂ ਡੇਟਾ ਚੋਰੀ ਕਰਨ, ਮਾਲਵੇਅਰ ਸਥਾਪਤ ਕਰਨ ਅਤੇ ਕਾਰਜਾਂ ਵਿੱਚ ਵਿਘਨ ਪਾਉਣ ਦੀ ਆਗਿਆ ਦਿੱਤੀ। ਹਮਲੇ ਨੇ ਸਰਕਾਰੀ ਏਜੰਸੀਆਂ, ਕਾਰੋਬਾਰਾਂ ਅਤੇ ਵਿਅਕਤੀਆਂ ਸਮੇਤ ਸੰਗਠਨਾਂ ਦੀ ਇੱਕ ਵਿਸ਼ਾਲ ਸ਼੍ਰੇਣੀ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕੀਤਾ।
ਸਰੋਤ ਰਿਪੋਜ਼ਟਰੀ ਨਾਲ ਸਮਝੌਤਾ ਕਰੋ
ਇੱਕ ਵਿਰੋਧੀ ਇੱਕ ਸਰੋਤ ਕੋਡ ਰਿਪੋਜ਼ਟਰੀ ਤੱਕ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ (SCM) ਅਤੇ ਖਤਰਨਾਕ ਬਦਲਾਅ ਪੇਸ਼ ਕਰਦਾ ਹੈ ਜਾਂ ਜਾਇਜ਼ ਕੋਡ ਨੂੰ ਹਟਾ ਦਿੰਦਾ ਹੈ। ਇਹ ਵੱਖ-ਵੱਖ ਤਰੀਕਿਆਂ ਰਾਹੀਂ ਪ੍ਰਾਪਤ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਨਾ SCM, ਰਿਪੋਜ਼ਟਰੀ ਤੱਕ ਪਹੁੰਚ ਵਾਲੇ ਡਿਵੈਲਪਰ ਦੇ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਨਾਲ ਸਮਝੌਤਾ ਕਰਨਾ, ਜਾਂ ਹੋਸਟਿੰਗ ਕਰਨ ਵਾਲੇ ਅੰਡਰਲਾਈੰਗ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਤੱਕ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕਰਨਾ SCM. ਇਸ ਵੈਕਟਰ ਹਮਲੇ ਦੀ ਇੱਕ ਉਦਾਹਰਣ ਸੀ PHP ਹਮਲਾ। ਇੱਕ ਹਮਲਾਵਰ ਨੇ PHP ਦੇ ਸਵੈ-ਹੋਸਟਡ Git ਸਰਵਰ ਨਾਲ ਸਮਝੌਤਾ ਕੀਤਾ, ਜੋ ਕਿ PHP ਪ੍ਰੋਗਰਾਮਿੰਗ ਭਾਸ਼ਾ ਲਈ ਸਰੋਤ ਕੋਡ ਨੂੰ ਸਟੋਰ ਕਰਨ ਅਤੇ ਪ੍ਰਬੰਧਨ ਕਰਨ ਲਈ ਇੱਕ ਸੁਰੱਖਿਅਤ ਭੰਡਾਰ ਹੈ। ਹਮਲਾਵਰ ਦੋ ਖਤਰਨਾਕ ਟੀਕੇ ਲਗਾਉਣ ਦੇ ਯੋਗ ਸੀ commitPHP ਦੇ ਮੁੱਖ ਕੋਡਬੇਸ ਵਿੱਚ s। ਇਹ commitਨੇ ਬੈਕਡੋਰ ਜੋੜੇ ਜੋ ਹਮਲਾਵਰ ਨੂੰ PHP ਇੰਸਟਾਲੇਸ਼ਨਾਂ ਤੱਕ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦੇ ਸਨ। ਬੈਕਡੋਰ ਹਮਲਾਵਰ ਨੂੰ ਕਿਸੇ ਵੀ PHP ਇੰਸਟਾਲੇਸ਼ਨ 'ਤੇ ਮਨਮਾਨੇ ਕੋਡ ਨੂੰ ਚਲਾਉਣ ਦੀ ਆਗਿਆ ਦਿੰਦੇ ਸਨ, ਜਿਸਦੀ ਵਰਤੋਂ ਡੇਟਾ ਚੋਰੀ ਕਰਨ, ਮਾਲਵੇਅਰ ਸਥਾਪਤ ਕਰਨ ਜਾਂ ਕਾਰਜਾਂ ਵਿੱਚ ਵਿਘਨ ਪਾਉਣ ਲਈ ਕੀਤੀ ਜਾ ਸਕਦੀ ਸੀ। ਹਮਲੇ ਨੇ PHP ਨੂੰ ਬਹੁਤ ਜ਼ਿਆਦਾ ਸਾਖ ਨੂੰ ਨੁਕਸਾਨ ਪਹੁੰਚਾਇਆ, ਕਿਉਂਕਿ ਇਸਨੇ ਪ੍ਰੋਗਰਾਮਿੰਗ ਭਾਸ਼ਾ ਦੀ ਸੁਰੱਖਿਆ ਬਾਰੇ ਚਿੰਤਾਵਾਂ ਪੈਦਾ ਕੀਤੀਆਂ।
ਇੱਕ ਸੋਧੇ ਹੋਏ ਸਰੋਤ ਤੋਂ ਬਣਾਓ
ਇੱਕ ਵਿਰੋਧੀ ਅਧਿਕਾਰਤ ਸਰੋਤ ਕੋਡ ਰਿਪੋਜ਼ਟਰੀ ਤੋਂ ਇਲਾਵਾ ਕਿਸੇ ਹੋਰ ਸਰੋਤ ਤੋਂ ਸਰੋਤ ਕੋਡ ਦੀ ਇੱਕ ਕਾਪੀ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ ਅਤੇ ਇਸਨੂੰ ਸਾਫਟਵੇਅਰ ਬਣਾਉਣ ਅਤੇ ਤੈਨਾਤ ਕਰਨ ਲਈ ਵਰਤਦਾ ਹੈ। ਇਸ ਸੋਧੇ ਹੋਏ ਸਰੋਤ ਕੋਡ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ, ਬੈਕਡੋਰ, ਜਾਂ ਹੋਰ ਨੁਕਸਾਨਦੇਹ ਤਬਦੀਲੀਆਂ ਹੋ ਸਕਦੀਆਂ ਹਨ ਜੋ ਸਾਫਟਵੇਅਰ ਦੀ ਇਕਸਾਰਤਾ, ਕਾਰਜਸ਼ੀਲਤਾ ਜਾਂ ਸੁਰੱਖਿਆ ਨਾਲ ਸਮਝੌਤਾ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਇਸ ਵੈਕਟਰ ਹਮਲੇ ਦੀ ਇੱਕ ਉਦਾਹਰਣ ਸੀ ਵੈਮੀਨਮ ਹਮਲਾ. ਇੱਕ ਹਮਲਾਵਰ ਨੇ ਵੈਬਮਿਨ ਦੇ ਬਿਲਡ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਤੱਕ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕੀਤੀ, ਜੋ ਕਿ ਵੈਬਮਿਨ ਸੌਫਟਵੇਅਰ ਨੂੰ ਕੰਪਾਇਲ ਅਤੇ ਪੈਕੇਜ ਕਰਨ ਲਈ ਜ਼ਿੰਮੇਵਾਰ ਹੈ। ਹਮਲਾਵਰ ਨੇ ਸਰੋਤ ਫਾਈਲਾਂ ਦੀ ਵਰਤੋਂ ਕਰਨ ਲਈ ਬਿਲਡ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਸੋਧਿਆ ਜੋ ਅਧਿਕਾਰਤ ਵੈਬਮਿਨ ਸਰੋਤ ਰਿਪੋਜ਼ਟਰੀ ਵਿੱਚ ਮੌਜੂਦ ਨਹੀਂ ਸਨ।
ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਲਿਖੋ
ਅਸੁਰੱਖਿਅਤ ਕੋਡਿੰਗ ਅਭਿਆਸ, ਭਾਵੇਂ ਜਾਣਬੁੱਝ ਕੇ ਜਾਂ ਅਣਜਾਣੇ ਵਿੱਚ, ਸਾਫਟਵੇਅਰ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਲਿਆ ਸਕਦੇ ਹਨ। ਹਮਲਾਵਰਾਂ ਦੁਆਰਾ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕਰਨ, ਡੇਟਾ ਨੂੰ ਸੋਧਣ ਜਾਂ ਚੋਰੀ ਕਰਨ, ਜਾਂ ਕਾਰਜਾਂ ਵਿੱਚ ਵਿਘਨ ਪਾਉਣ ਲਈ ਇਹਨਾਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ। ਇਸ ਵੈਕਟਰ ਹਮਲੇ ਦੀ ਇੱਕ ਉਦਾਹਰਣ ਸੀ ਅਪਾਚੇ ਸਟ੍ਰਟਸ ਹਮਲਾ. 2003 ਵਿੱਚ, ਇੱਕ ਹੈਕਰ ਨੇ ਅਪਾਚੇ ਸਟ੍ਰਟਸ ਨਾਮਕ ਓਪਨ-ਸੋਰਸ ਸਾਫਟਵੇਅਰ ਲਾਇਬ੍ਰੇਰੀ ਦੇ ਸੋਰਸ ਕੋਡ ਰਿਪੋਜ਼ਟਰੀ ਵਿੱਚ ਘੁਸਪੈਠ ਕੀਤੀ। ਹੈਕਰ ਨੇ ਲਾਇਬ੍ਰੇਰੀ ਵਿੱਚ ਇੱਕ ਕਮਜ਼ੋਰੀ ਪੇਸ਼ ਕੀਤੀ ਜਿਸ ਨਾਲ ਉਹਨਾਂ ਨੂੰ ਲਾਇਬ੍ਰੇਰੀ ਸਥਾਪਤ ਕਰਨ ਵਾਲੇ ਸੰਗਠਨਾਂ ਦੇ ਸਿਸਟਮਾਂ ਤੱਕ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਹੋ ਗਈ। ਇਸ ਕਮਜ਼ੋਰੀ ਨੇ ਹੈਕਰ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਸਿਸਟਮਾਂ 'ਤੇ ਮਨਮਾਨੇ ਕੋਡ ਨੂੰ ਚਲਾਉਣ ਦੀ ਆਗਿਆ ਦਿੱਤੀ, ਜਿਸਦੀ ਵਰਤੋਂ ਡੇਟਾ ਚੋਰੀ ਕਰਨ, ਮਾਲਵੇਅਰ ਸਥਾਪਤ ਕਰਨ ਅਤੇ ਕਾਰਜਾਂ ਵਿੱਚ ਵਿਘਨ ਪਾਉਣ ਲਈ ਕੀਤੀ ਜਾ ਸਕਦੀ ਸੀ। ਹਮਲੇ ਨੇ ਸਰਕਾਰੀ ਏਜੰਸੀਆਂ, ਕਾਰੋਬਾਰਾਂ ਅਤੇ ਵਿਅਕਤੀਆਂ ਸਮੇਤ ਕਈ ਤਰ੍ਹਾਂ ਦੇ ਸੰਗਠਨਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕੀਤਾ।
ਮਹੱਤਵਪੂਰਨ ਫਾਈਲਾਂ ਨਾਲ ਛੇੜਛਾੜ ਕਰਨਾ
ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਵਿੱਚ ਮਹੱਤਵਪੂਰਨ ਫਾਈਲਾਂ ਨੂੰ ਬਦਲਣ ਜਾਂ ਸੋਧਣ ਦੇ ਗੰਭੀਰ ਨਤੀਜੇ ਹੋ ਸਕਦੇ ਹਨ, ਜਿਸ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਦੀ ਸ਼ੁਰੂਆਤ, ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਨਾਲ ਸਮਝੌਤਾ ਕਰਨਾ, ਅਤੇ ਸਾਫਟਵੇਅਰ ਕਾਰਜਾਂ ਵਿੱਚ ਵਿਘਨ ਸ਼ਾਮਲ ਹੈ। ਇਸ ਛੇੜਛਾੜ ਵਾਲੇ ਵੈਕਟਰ ਹਮਲੇ ਦੀ ਇੱਕ ਉਦਾਹਰਣ ਸੀ ਮਾਵੇਨ ਹਮਲਾ. 2020 ਵਿੱਚ, ਹੈਕਰਾਂ ਨੇ Maven ਨਾਮਕ ਇੱਕ ਪ੍ਰਸਿੱਧ ਓਪਨ-ਸੋਰਸ ਸਾਫਟਵੇਅਰ ਲਾਇਬ੍ਰੇਰੀ ਦੇ ਸੋਰਸ ਕੋਡ ਰਿਪੋਜ਼ਟਰੀ ਵਿੱਚ ਘੁਸਪੈਠ ਕੀਤੀ। ਹੈਕਰਾਂ ਨੇ ਲਾਇਬ੍ਰੇਰੀ ਦੀ pom.xml ਫਾਈਲ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਪਾਇਆ, ਜਿਸਦੀ ਵਰਤੋਂ ਬਿਲਡ ਪ੍ਰਕਿਰਿਆ ਨੂੰ ਕੌਂਫਿਗਰ ਕਰਨ ਲਈ ਕੀਤੀ ਜਾਂਦੀ ਹੈ। ਖਤਰਨਾਕ ਕੋਡ ਨੇ ਹੈਕਰਾਂ ਨੂੰ ਬਿਲਡ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਆਪਣੀਆਂ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਇੰਜੈਕਟ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੱਤੀ, ਜੋ ਫਿਰ ਕੰਪਾਇਲ ਕੀਤੇ ਸਾਫਟਵੇਅਰ ਵਿੱਚ ਸ਼ਾਮਲ ਕੀਤੀਆਂ ਗਈਆਂ ਸਨ। ਇਹਨਾਂ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਬੈਕਡੋਰ ਸਨ ਜੋ ਹੈਕਰਾਂ ਨੂੰ ਸਾਫਟਵੇਅਰ ਸਥਾਪਤ ਕਰਨ ਵਾਲੇ ਸੰਗਠਨਾਂ ਦੇ ਸਿਸਟਮਾਂ ਤੱਕ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦੇ ਸਨ।
ਰਸਤਾ ਸਾਫ਼ ਕਰਨਾ: ਇੱਕ ਸਪਸ਼ਟ ਦ੍ਰਿਸ਼ਟੀਕੋਣ ਨਾਲ ਕਾਰਜਾਂ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਉਣਾ
ਸੁਰੱਖਿਆ ਦੇ ਖੇਤਰ ਤੋਂ ਪਰੇ ਜਾਓ, ਅਤੇ ਤੁਸੀਂ ਦੇਖੋਗੇ ਕਿ ਆਪਣੀ ਸਪਲਾਈ ਚੇਨ ਦੀ ਕਲਪਨਾ ਕਰਨਾ ਸੁਰੱਖਿਆ ਤੋਂ ਵੱਧ ਕੁਝ ਕਰਦਾ ਹੈ - ਇਹ ਇੱਕ ਹਨੇਰੇ ਕਮਰੇ ਵਿੱਚ ਰੋਸ਼ਨੀ ਨੂੰ ਚਾਲੂ ਕਰਨ ਵਾਂਗ ਹੈ, ਜੋ ਤੁਹਾਡੇ ਕਾਰਜਾਂ ਦੁਆਰਾ ਸਭ ਤੋਂ ਤੇਜ਼, ਸਭ ਤੋਂ ਕੁਸ਼ਲ ਮਾਰਗਾਂ ਨੂੰ ਪ੍ਰਗਟ ਕਰਦਾ ਹੈ। ਇਹ ਟੀਮਾਂ ਨੂੰ ਵਿਕਾਸ ਈਕੋਸਿਸਟਮ ਦਾ ਇੱਕ ਪੰਛੀ-ਅੱਖ ਦ੍ਰਿਸ਼ ਦਿੰਦਾ ਹੈ, ਉਹਨਾਂ ਨੂੰ ਬੇਲੋੜੀਆਂ ਸੰਪਤੀਆਂ ਅਤੇ ਅਣ-ਰੱਖਿਅਤ ਤੱਤਾਂ ਦੀ ਪਛਾਣ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ। ਇਹ ਸਪੱਸ਼ਟਤਾ ਖਾਸ ਤੌਰ 'ਤੇ ਵੱਡੇ ਪੈਮਾਨੇ ਦੇ ਪ੍ਰੋਜੈਕਟਾਂ ਵਿੱਚ ਲਾਭਦਾਇਕ ਹੈ ਜਿੱਥੇ ਕਈ ਇਕਾਈਆਂ ਅਤੇ ਹਿੱਸੇ ਆਪਸ ਵਿੱਚ ਜੁੜੇ ਹੋਏ ਹਨ।
ਅੰਤਮ ਟਿੱਪਣੀਆਂ
ਵੱਖ-ਵੱਖ ਕਿਸਮਾਂ ਦੇ ਸਰੋਤ ਪੜਾਅ ਨੂੰ ਸਮਝ ਕੇ software supply chain security ਖਤਰਿਆਂ ਅਤੇ ਢੁਕਵੇਂ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਨੂੰ ਲਾਗੂ ਕਰਨ ਨਾਲ, ਸੰਗਠਨ ਇਹਨਾਂ ਵਿਨਾਸ਼ਕਾਰੀ ਹਮਲਿਆਂ ਤੋਂ ਆਪਣੇ ਆਪ ਨੂੰ ਬਚਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰ ਸਕਦੇ ਹਨ।
- ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਕਿਸੇ ਵੀ ਪੜਾਅ 'ਤੇ ਸਾਫਟਵੇਅਰ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਨੂੰ ਸ਼ਾਮਲ ਕਰ ਸਕਦੇ ਹਨ, ਜਿਸ ਵਿੱਚ ਸਰੋਤ ਪੜਾਅ ਵੀ ਸ਼ਾਮਲ ਹੈ।
- ਸਰੋਤ ਪੜਾਅ ਦੇ ਖਤਰਿਆਂ ਵਿੱਚ ਗਲਤ ਕੋਡ ਜਮ੍ਹਾਂ ਕਰਨਾ, ਸਰੋਤ ਰਿਪੋਜ਼ਟਰੀਆਂ ਨਾਲ ਸਮਝੌਤਾ ਕਰਨਾ, ਸੋਧੇ ਹੋਏ ਸਰੋਤਾਂ ਤੋਂ ਬਣਾਉਣਾ, ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਲਿਖਣਾ, ਅਤੇ ਮਹੱਤਵਪੂਰਨ ਫਾਈਲਾਂ ਨਾਲ ਛੇੜਛਾੜ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ।
- ਸਪਲਾਈ ਚੇਨ ਹਮਲਿਆਂ ਦੇ ਜੋਖਮਾਂ ਨੂੰ ਘਟਾਉਣ ਲਈ ਸੰਗਠਨਾਂ ਨੂੰ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੌਰਾਨ ਵਿਆਪਕ ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਾਗੂ ਕਰਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
ਵਿੱਚ ਕਰਵ ਤੋਂ ਅੱਗੇ ਰਹਿਣਾ ਚਾਹੁੰਦੇ ਹੋ software supply chain security?
ਸਾਡੇ ਲਈ ਜੁੜੇ ਰਹੋ ਆਉਣ ਵਾਲੀ ਬਲੌਗ ਲੜੀ, ਜਿੱਥੇ ਅਸੀਂ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੌਰਾਨ ਹੋਣ ਵਾਲੇ ਸਭ ਤੋਂ ਵੱਧ ਪ੍ਰਚਲਿਤ ਹਮਲਿਆਂ ਦੀ ਡੂੰਘਾਈ ਨਾਲ ਜਾਂਚ ਕਰਾਂਗੇ। ਤੋਂ ਨਿਰਮਾਣ ਸਟੇਜ ਤੈਨਾਤੀ ਅਤੇ ਇਸ ਤੋਂ ਅੱਗੇ, ਅਸੀਂ ਤੁਹਾਨੂੰ ਇਹਨਾਂ ਧੋਖੇਬਾਜ਼ ਖਤਰਿਆਂ ਤੋਂ ਤੁਹਾਡੇ ਸੰਗਠਨ ਦੀ ਰੱਖਿਆ ਲਈ ਗਿਆਨ ਅਤੇ ਰਣਨੀਤੀਆਂ ਨਾਲ ਲੈਸ ਕਰਾਂਗੇ।
ਗੁਆ ਨਾ ਕਰੋ! ਅੱਜ ਹੀ ਸਾਡੇ ਬਲੌਗ ਦੀ ਗਾਹਕੀ ਲਓ। ਅਤੇ ਸਾਡੀਆਂ ਨਵੀਨਤਮ ਸੂਝਾਂ ਬਾਰੇ ਜਾਣਨ ਵਾਲੇ ਪਹਿਲੇ ਬਣੋ software supply chain security.
ਇਕੱਠੇ ਮਿਲ ਕੇ, ਅਸੀਂ ਸਾਰਿਆਂ ਲਈ ਇੱਕ ਵਧੇਰੇ ਲਚਕੀਲਾ ਅਤੇ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਈਕੋਸਿਸਟਮ ਬਣਾ ਸਕਦੇ ਹਾਂ।
ਸਾਡਾ ਵੀਡੀਓ ਡੈਮੋ ਦੇਖੋ
