






ਆਧੁਨਿਕ DevSecOps ਟੀਮਾਂ ਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧਦੀਆਂ ਹਨ, ਅਤੇ ਸੁਰੱਖਿਆ ਨੂੰ ਉਸ ਗਤੀ ਨਾਲ ਇਕਸਾਰ ਰੱਖਣਾ ਜ਼ਰੂਰੀ ਹੈ। ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਸਮਝਣਾ ਤੁਹਾਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਜਲਦੀ ਪਤਾ ਲਗਾਉਣ ਅਤੇ ਰਿਲੀਜ਼ ਤੋਂ ਪਹਿਲਾਂ ਸੁਧਾਰਾਂ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਅਭਿਆਸ ਵਿੱਚ, ਦੋਵੇਂ ਤਰੀਕੇ ਸੁਰੱਖਿਆ ਵਿੱਚ ਸਥਿਰ ਅਤੇ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਨੀਂਹ ਬਣਾਉਂਦੇ ਹਨ, ਕੋਡ ਗੁਣਵੱਤਾ ਅਤੇ ਰਨਟਾਈਮ ਵਿਵਹਾਰ ਨੂੰ ਕਵਰ ਕਰਦੇ ਹਨ।
ਹਾਲਾਂਕਿ, ਇਹ ਤੁਲਨਾ ਪਰਿਭਾਸ਼ਾਵਾਂ ਤੋਂ ਪਰੇ ਹੈ। ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਹਰੇਕ ਲਈ ਸਹੀ ਤਕਨੀਕ ਦੀ ਚੋਣ ਕਰਨ ਲਈ ਸਥਿਰ ਟੈਸਟਿੰਗ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਟੈਸਟਿੰਗ ਨੂੰ ਸਮਝਣ ਦੀ ਵੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। SDLC ਪੜਾਅ। ਇਸੇ ਤਰ੍ਹਾਂ, ਇਹ ਸਿੱਖਣਾ ਕਿ ਸਟੈਟਿਕ ਬਨਾਮ ਡਾਇਨਾਮਿਕ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਅਭਿਆਸ ਵਿੱਚ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ, ਟੀਮਾਂ ਨੂੰ ਰੋਕਥਾਮ ਅਤੇ ਪ੍ਰਮਾਣਿਕਤਾ ਲਈ ਸਹੀ ਸਾਧਨਾਂ ਨੂੰ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਸਟੈਟਿਕ ਅਤੇ ਡਾਇਨਾਮਿਕ ਵਿਸ਼ਲੇਸ਼ਣ ਵਿੱਚ ਅੰਤਰ ਜਾਣਨ ਨਾਲ ਤੁਸੀਂ ਪਹਿਲੇ ਤੋਂ ਮਜ਼ਬੂਤ ਸਾਫਟਵੇਅਰ ਬਣਾ ਸਕਦੇ ਹੋ। commit ਉਤਪਾਦਨ ਲਈ।
1. ਸਥਿਰ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ: ਇਹ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ
ਜਦੋਂ ਸੁਰੱਖਿਆ ਜਾਂਚ ਸਿਰਫ਼ ਤੈਨਾਤੀ ਤੋਂ ਬਾਅਦ ਹੁੰਦੀ ਹੈ, ਤਾਂ ਪਹਿਲਾਂ ਹੀ ਬਹੁਤ ਦੇਰ ਹੋ ਚੁੱਕੀ ਹੁੰਦੀ ਹੈ। ਜਾਂਚਾਂ ਨੂੰ ਪਹਿਲਾਂ ਤਬਦੀਲ ਕਰਨ ਨਾਲ ਸਮਾਂ ਬਚਦਾ ਹੈ, ਜੋਖਮ ਘਟਦਾ ਹੈ, ਅਤੇ ਰਿਲੀਜ਼ ਗੁਣਵੱਤਾ ਵਿੱਚ ਸੁਧਾਰ ਹੁੰਦਾ ਹੈ।
ਇਹੀ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਮਹੱਤਵਪੂਰਨ ਬਣ ਜਾਂਦਾ ਹੈ। ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਕੋਡ ਦੇ ਚੱਲਣ ਤੋਂ ਪਹਿਲਾਂ ਇਸਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਐਪਲੀਕੇਸ਼ਨ ਦੇ ਚੱਲਣ ਦੇ ਨਾਲ ਵਿਵਹਾਰ ਨੂੰ ਵੇਖਦਾ ਹੈ।
ਦੇ ਅਨੁਸਾਰ OWASP ਟੈਸਟਿੰਗ ਗਾਈਡ, ਇਹਨਾਂ ਤਰੀਕਿਆਂ ਨੂੰ ਜੋੜਨ ਨਾਲ ਸੰਭਾਵੀ ਅਤੇ ਕਿਰਿਆਸ਼ੀਲ ਜੋਖਮਾਂ ਦੋਵਾਂ ਵਿੱਚ ਵਿਆਪਕ ਦ੍ਰਿਸ਼ਟੀਕੋਣ ਦੀ ਪੇਸ਼ਕਸ਼ ਕੀਤੀ ਜਾਂਦੀ ਹੈ। ਸੰਖੇਪ ਵਿੱਚ, ਸਥਿਰ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਹਮਲਾਵਰਾਂ ਦੇ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਰਦਾਫਾਸ਼ ਕਰਕੇ ਵਿਕਾਸ ਅਤੇ ਟੈਸਟਿੰਗ ਨੂੰ ਜੋੜਦਾ ਹੈ।
DevSecOps ਟੀਮਾਂ ਲਈ, ਇਹ ਪਹੁੰਚ ਸੁਰੱਖਿਆ ਨੂੰ ਨਿਰੰਤਰ ਅਤੇ ਏਕੀਕ੍ਰਿਤ ਰੱਖਦੀ ਹੈ SDLC.
2. ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀ ਹੈ (SAST)
ਕਿਦਾ ਚਲਦਾ
ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਸਰੋਤ ਕੋਡ, ਬਾਈਨਰੀ, ਜਾਂ ਬਾਈਟਕੋਡ ਦਾ ਮੁਲਾਂਕਣ ਕਰਦਾ ਹੈ ਬਿਨਾਂ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਦੇ. ਇਹ SQL ਇੰਜੈਕਸ਼ਨ, ਕਮਜ਼ੋਰ ਇਨਕ੍ਰਿਪਸ਼ਨ, ਜਾਂ ਅਸੁਰੱਖਿਅਤ ਇਨਪੁਟ ਪ੍ਰਮਾਣਿਕਤਾ ਵਰਗੀਆਂ ਆਮ ਸੁਰੱਖਿਆ ਖਾਮੀਆਂ ਦੀ ਖੋਜ ਕਰਦਾ ਹੈ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਸਥਿਰ ਟੈਸਟਿੰਗ ਟੂਲ ਇਸ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦੇ ਹਨ CI/CD pipelines ਤਾਂ ਜੋ ਡਿਵੈਲਪਰ ਕੋਡ ਕਰਦੇ ਸਮੇਂ ਅਲਰਟ ਪ੍ਰਾਪਤ ਕਰਦੇ ਹਨ। ਉਦਾਹਰਣ ਵਜੋਂ, ਇੱਕ ਦੌਰਾਨ pull request, SAST ਕਮਜ਼ੋਰ ਰੇਖਾਵਾਂ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ ਅਤੇ ਸੁਰੱਖਿਅਤ ਵਿਕਲਪ ਸੁਝਾਉਂਦਾ ਹੈ।
ਇਸਨੂੰ ਕਦੋਂ ਲਾਗੂ ਕਰਨਾ ਹੈ
ਸਥਿਰ ਜਾਂਚ ਸਭ ਤੋਂ ਵਧੀਆ ਕੰਮ ਕਰਦੀ ਹੈ ਦੇ ਸ਼ੁਰੂ ਵਿੱਚ SDLC, ਕੋਡਿੰਗ ਅਤੇ ਬਿਲਡ ਪੜਾਵਾਂ ਦੌਰਾਨ।
ਜਿਵੇਂ ਕਿ ਵਿਚ ਸਮਝਾਇਆ ਗਿਆ NIST SP 800-218, ਖੱਬੇ ਪਾਸੇ ਜਾਣ ਨਾਲ ਮਹਿੰਗੇ ਮੁੜ ਕੰਮ ਨੂੰ ਰੋਕਿਆ ਜਾਂਦਾ ਹੈ ਅਤੇ ਟਰੇਸੇਬਿਲਟੀ ਵਿੱਚ ਸੁਧਾਰ ਹੁੰਦਾ ਹੈ। ਇਸ ਲਈ, ਲਾਗੂ ਕਰਨਾ ਸਥਿਰ ਟੈਸਟਿੰਗ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਟੈਸਟਿੰਗ ਲੌਜਿਕ ਅਰਲੀ ਤੁਹਾਨੂੰ ਤੇਜ਼, ਸਸਤਾ, ਅਤੇ ਵਧੇਰੇ ਅਨੁਮਾਨਯੋਗ ਸੁਰੱਖਿਆ ਨਤੀਜੇ ਦਿੰਦਾ ਹੈ।
3. ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ (DAST) ਕੀ ਹੈ?
ਕਿਦਾ ਚਲਦਾ
ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਐਪਲੀਕੇਸ਼ਨ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ ਜਦੋਂ ਇਹ ਚਲਾਉਂਦਾ ਹੈ ਇੱਕ ਸੁਰੱਖਿਅਤ ਵਾਤਾਵਰਣ ਵਿੱਚ। ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰਨ ਦੀ ਬਜਾਏ, ਇਹ ਐਂਡਪੁਆਇੰਟਸ ਨਾਲ ਇੰਟਰੈਕਟ ਕਰਦਾ ਹੈ ਅਤੇ ਸਿਮੂਲੇਟਡ ਹਮਲਿਆਂ ਦੇ ਜਵਾਬ ਵਿੱਚ ਵਿਵਹਾਰ ਨੂੰ ਦੇਖਦਾ ਹੈ।
ਉਦਾਹਰਨ ਲਈ, ਇੱਕ DAST ਟੂਲ ਇੰਜੈਕਸ਼ਨ ਜਾਂ ਪ੍ਰਮਾਣੀਕਰਨ ਖਾਮੀਆਂ ਲਈ API ਐਂਡਪੁਆਇੰਟਸ ਦੀ ਜਾਂਚ ਕਰ ਸਕਦਾ ਹੈ।
ਇਸਨੂੰ ਕਦੋਂ ਲਾਗੂ ਕਰਨਾ ਹੈ
ਗਤੀਸ਼ੀਲ ਟੈਸਟਿੰਗ ਆਮ ਤੌਰ 'ਤੇ ਹੁੰਦੀ ਹੈ ਜੀਵਨ ਚੱਕਰ ਵਿੱਚ ਬਾਅਦ ਵਿੱਚ, ਇੱਕ ਵਾਰ ਐਪਲੀਕੇਸ਼ਨ ਬਿਲਡ ਉਪਲਬਧ ਹੋਣ 'ਤੇ।
ਇਹ ਪੁਸ਼ਟੀ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਸਥਿਰ ਟੂਲਸ ਦੁਆਰਾ ਖੋਜੀਆਂ ਗਈਆਂ ਕਮਜ਼ੋਰੀਆਂ ਅਸਲ ਵਿੱਚ ਸ਼ੋਸ਼ਣਯੋਗ ਹਨ। ਸਥਿਰ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਵਿਧੀਆਂ ਦਾ ਸੁਮੇਲ ਰੋਕਥਾਮ ਅਤੇ ਪ੍ਰਮਾਣਿਕਤਾ ਵਿਚਕਾਰ ਇੱਕ ਸੰਪੂਰਨ ਫੀਡਬੈਕ ਲੂਪ ਬਣਾਉਂਦਾ ਹੈ।
4. ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ: ਮੁੱਖ ਅੰਤਰ
ਦੋਵੇਂ ਤਰੀਕੇ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨ ਦਾ ਉਦੇਸ਼ ਰੱਖਦੇ ਹਨ, ਪਰ ਉਹ ਕਾਰਜਪ੍ਰਣਾਲੀ, ਸਮੇਂ ਅਤੇ ਸੰਦਰਭ ਵਿੱਚ ਭਿੰਨ ਹਨ। ਹੇਠਾਂ ਦਿੱਤੀ ਸਾਰਣੀ ਤੁਲਨਾ ਕਰਦੀ ਹੈ ਸਥਿਰ ਟੈਸਟਿੰਗ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਟੈਸਟਿੰਗ ਡਿਵੈਲਪਰਾਂ ਲਈ ਸਰਲ ਸ਼ਬਦਾਂ ਵਿੱਚ।
| ਪਹਿਲੂ | ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ (SAST) | ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ (DAST) |
|---|---|---|
| ਵਿਧੀ | ਕੋਡ ਨੂੰ ਚਲਾਏ ਬਿਨਾਂ ਇਸਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ। | ਐਪਲੀਕੇਸ਼ਨ ਦੇ ਕਿਰਿਆਸ਼ੀਲ ਹੋਣ 'ਤੇ ਇਸਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ। |
| ਫੋਕਸ ਖੇਤਰ | ਕੋਡ ਲਾਜਿਕ, ਡੇਟਾ ਪ੍ਰਵਾਹ, ਇਨਪੁਟ ਪ੍ਰਮਾਣਿਕਤਾ, ਅਤੇ ਹਾਰਡਕੋਡ ਕੀਤੇ ਰਾਜ਼। | ਪ੍ਰਮਾਣੀਕਰਨ, ਸੰਰਚਨਾ, ਅਤੇ ਰਨਟਾਈਮ ਵਿਵਹਾਰ। |
| ਸਟੇਜ ਇਨ SDLC | ਸ਼ੁਰੂਆਤੀ ਸਮੇਂ ਵਿੱਚ, ਕੋਡਿੰਗ ਅਤੇ ਬਿਲਡ ਪੜਾਵਾਂ ਦੌਰਾਨ। | ਬਾਅਦ ਵਿੱਚ, ਸਟੇਜਿੰਗ ਜਾਂ ਟੈਸਟਿੰਗ ਪੜਾਵਾਂ ਦੌਰਾਨ। |
| ਖੋਜ ਦੀ ਗਤੀ | IDEs ਦੇ ਅੰਦਰ ਤੁਰੰਤ ਫੀਡਬੈਕ ਜਾਂ pipelines. | ਹੌਲੀ ਫੀਡਬੈਕ ਕਿਉਂਕਿ ਇਸ ਲਈ ਇੱਕ ਸਰਗਰਮ ਵਾਤਾਵਰਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। |
| ਇਸਤੇਮਾਲ | ਰਨਟਾਈਮ ਸੰਦਰਭ ਦੀ ਘਾਟ ਹੋ ਸਕਦੀ ਹੈ ਜਾਂ ਤਰਕ-ਨਿਰਭਰ ਖਾਮੀਆਂ ਖੁੰਝ ਸਕਦੀਆਂ ਹਨ। | ਸਰੋਤ-ਪੱਧਰ ਕੋਡ ਜਾਂ ਡੂੰਘੀਆਂ ਤਰਕ ਗਲਤੀਆਂ ਨਹੀਂ ਦੇਖੀਆਂ ਜਾ ਸਕਦੀਆਂ। |
ਸੰਖੇਪ ਵਿੱਚ, ਸਥਿਰ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਤੁਹਾਨੂੰ ਪਹਿਲਾਂ ਤੋਂ ਸੰਤੁਲਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈcisਆਇਨ ਅਤੇ ਪ੍ਰਮਾਣਿਕਤਾ। ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਸੰਭਾਵੀ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਜਲਦੀ ਲੱਭ ਲੈਂਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਪੁਸ਼ਟੀ ਕਰਦਾ ਹੈ ਕਿ ਜਦੋਂ ਅਸਲ ਉਪਭੋਗਤਾ ਤੁਹਾਡੇ ਐਪ ਨਾਲ ਇੰਟਰੈਕਟ ਕਰਦੇ ਹਨ ਤਾਂ ਕੀ ਹੁੰਦਾ ਹੈ।
5. ਕਿਉਂ ਜੋੜਨਾ SAST ਅਤੇ DAST ਸੁਰੱਖਿਆ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਂਦਾ ਹੈ
ਕੋਈ ਵੀ ਤਰੀਕਾ ਇਕੱਲਾ ਪੂਰਾ ਕਵਰੇਜ ਪ੍ਰਦਾਨ ਨਹੀਂ ਕਰਦਾ। ਜਦੋਂ ਦੋਵੇਂ ਲਾਗੂ ਕੀਤੇ ਜਾਂਦੇ ਹਨ, ਤਾਂ ਸੁਰੱਖਿਆ ਵਿੱਚ ਸਥਿਰ ਅਤੇ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਕੋਡ ਤੋਂ ਰਨਟਾਈਮ ਤੱਕ ਨਿਰੰਤਰ ਸੂਝ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
ਉਦਾਹਰਨ ਲਈ, ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਇੱਕ ਅਸੁਰੱਖਿਅਤ ਪੁੱਛਗਿੱਛ ਦੀ ਪਛਾਣ ਕਰ ਸਕਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਗਤੀਸ਼ੀਲ ਜਾਂਚ ਇਹ ਪੁਸ਼ਟੀ ਕਰ ਸਕਦੀ ਹੈ ਕਿ ਕੀ ਉਸ ਪੁੱਛਗਿੱਛ ਦਾ ਅਸਲ ਵਿੱਚ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
ਕਿਉਂਕਿ ਇਹ ਔਜ਼ਾਰ ਵੱਖ-ਵੱਖ ਪਰਤਾਂ 'ਤੇ ਕੰਮ ਕਰਦੇ ਹਨ, ਇਹ ਇੱਕ ਦੂਜੇ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਦੇ ਹਨ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਸਟੈਟਿਕ ਟੈਸਟਿੰਗ ਬਨਾਮ ਡਾਇਨਾਮਿਕ ਟੈਸਟਿੰਗ ਨੂੰ ਜੋੜਨ ਨਾਲ ਝੂਠੇ ਅਲਾਰਮ ਘਟਦੇ ਹਨ, ਡਿਵੈਲਪਰਾਂ ਦਾ ਵਿਸ਼ਵਾਸ ਵਧਦਾ ਹੈ, ਅਤੇ ਇਹ ਯਕੀਨੀ ਬਣਾਇਆ ਜਾਂਦਾ ਹੈ ਕਿ ਰੀਲੀਜ਼ ਤੋਂ ਪਹਿਲਾਂ ਫਿਕਸ ਪ੍ਰਮਾਣਿਤ ਕੀਤੇ ਜਾਂਦੇ ਹਨ।
6. ਜ਼ਾਇਗੇਨੀ ਆਧੁਨਿਕ ਐਪਸੇਕ ਸਮਰੱਥਾਵਾਂ ਨਾਲ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਕਿਵੇਂ ਵਧਾਉਂਦਾ ਹੈ
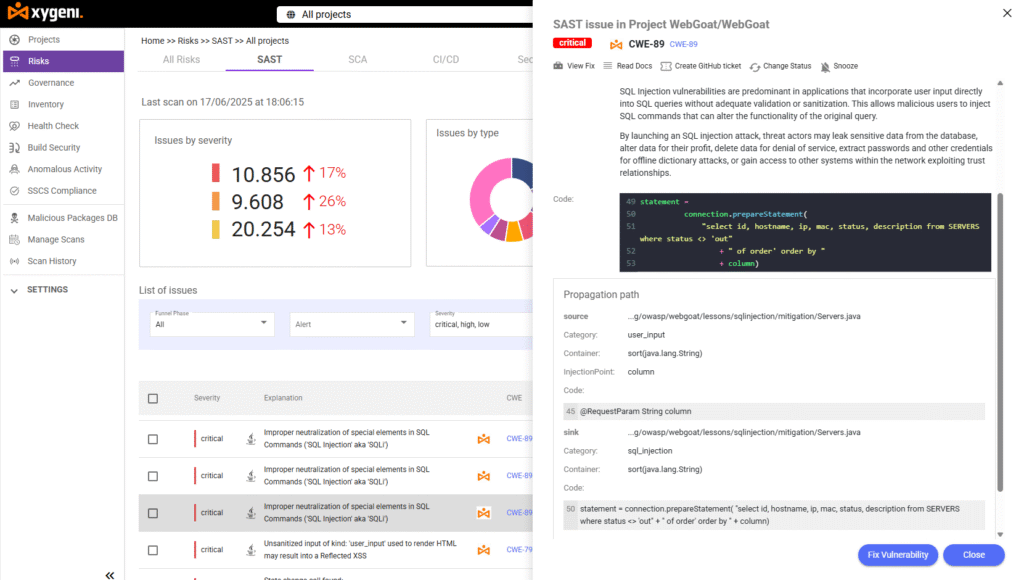
ਜ਼ਾਇਗੇਨੀ ਸਥਿਰ ਟੈਸਟਿੰਗ ਨੂੰ ਤੇਜ਼, ਵਧੇਰੇ ਸਟੀਕ, ਅਤੇ ਵਧੇਰੇ ਵਿਕਾਸਕਾਰ-ਅਨੁਕੂਲ ਬਣਾ ਕੇ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਵਰਕਫਲੋ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਂਦਾ ਹੈ। ਇਹ SAST ਇੰਜਣ ਕੋਡ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਜਲਦੀ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ, AI-ਤਿਆਰ ਕੀਤੇ ਫਿਕਸ ਲਾਗੂ ਕਰਦਾ ਹੈ, ਅਤੇ ਖਤਰਨਾਕ ਕੋਡ ਨੂੰ ਉਤਪਾਦਨ ਵਿੱਚ ਦਾਖਲ ਹੋਣ ਤੋਂ ਰੋਕਦਾ ਹੈ।
ਇਹ ਇੰਜੈਕਸ਼ਨ ਖਾਮੀਆਂ, ਕਮਜ਼ੋਰ ਇਨਕ੍ਰਿਪਸ਼ਨ, ਅਸੁਰੱਖਿਅਤ ਡੀਸੀਰੀਅਲਾਈਜ਼ੇਸ਼ਨ, ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਜੋਖਮਾਂ ਜਿਵੇਂ ਕਿ ਏਮਬੈਡਡ ਬੈਕਡੋਰ ਲੱਭਦਾ ਹੈ।
ਨਾਲ ਏਆਈ ਆਟੋ-ਫਿਕਸ, ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕੋਡ ਸਿਫ਼ਾਰਸ਼ਾਂ ਸਿੱਧੇ ਉਹਨਾਂ ਵਿੱਚ ਪ੍ਰਾਪਤ ਹੁੰਦੀਆਂ ਹਨ pull requests. ਇਸ ਤੋਂ ਇਲਾਵਾ, ਸਮਾਰਟ ਪ੍ਰਾਥਮਿਕਤਾ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਦੁਆਰਾ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਦਰਜਾ ਦਿੰਦੀ ਹੈ, ਟੀਮਾਂ ਨੂੰ ਸਭ ਤੋਂ ਪਹਿਲਾਂ ਸਭ ਤੋਂ ਢੁਕਵੇਂ ਨਤੀਜਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
ਦੇ ਅਨੁਸਾਰ OWASP ਬੈਂਚਮਾਰਕ, Xygeni ਘੱਟੋ-ਘੱਟ ਝੂਠੇ ਸਕਾਰਾਤਮਕ ਦੇ ਨਾਲ ਲਗਭਗ ਸੰਪੂਰਨ ਖੋਜ ਸ਼ੁੱਧਤਾ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ।
ਇਹ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਸ਼ੋਰ ਦੀ ਸਮੀਖਿਆ ਕਰਨ ਵਿੱਚ ਘੱਟ ਸਮਾਂ ਅਤੇ ਆਪਣੇ ਕੋਡਬੇਸ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ ਵਿੱਚ ਵਧੇਰੇ ਸਮਾਂ ਬਿਤਾਉਣ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਤੋਂ ਪਰੇ, ਜ਼ਾਇਗੇਨੀ ਪੂਰਕ ਮਾਡਿਊਲਾਂ ਨੂੰ ਵੀ ਏਕੀਕ੍ਰਿਤ ਕਰਦਾ ਹੈ:
- SCA ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ EPSS ਦੇ ਨਾਲ: ਸ਼ੋਸ਼ਣਯੋਗ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਉਜਾਗਰ ਕਰਦਾ ਹੈ।
- ਗੁਪਤ ਸੁਰੱਖਿਆ: ਪ੍ਰਗਟ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ ਅਤੇ ਰੱਦ ਕਰਦਾ ਹੈ।
- IaC Security: ਟੈਰਾਫਾਰਮ, ਕੁਬਰਨੇਟਸ, ਅਤੇ ਕਲਾਉਡਫਾਰਮੇਸ਼ਨ ਟੈਂਪਲੇਟਸ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰਦਾ ਹੈ।
- ਮਾਲਵੇਅਰ ਖੋਜ: ਤੁਹਾਡੇ ਬਿਲਡਾਂ ਵਿੱਚ ਸਮਝੌਤਾ ਕੀਤੇ ਪੈਕੇਜਾਂ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ।
- ASPM Dashboard: ਸਾਰੇ AppSec ਹਿੱਸਿਆਂ ਵਿੱਚ ਦਿੱਖ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
ਨਤੀਜੇ ਵਜੋਂ, ਜ਼ਾਇਗੇਨੀ ਬਦਲ ਜਾਂਦਾ ਹੈ ਸਥਿਰ ਬਨਾਮ ਗਤੀਸ਼ੀਲ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਇੱਕ ਏਕੀਕ੍ਰਿਤ, ਸਵੈਚਾਲਿਤ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਜੋ ਕੁਦਰਤੀ ਤੌਰ 'ਤੇ ਆਧੁਨਿਕ DevSecOps ਵਰਕਫਲੋ ਵਿੱਚ ਫਿੱਟ ਬੈਠਦੀ ਹੈ।
7. ਅੰਤਮ ਵਿਚਾਰ
ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਬਣਾਉਣ ਲਈ ਦੋਵੇਂ ਤਰੀਕੇ ਜ਼ਰੂਰੀ ਹਨ। ਸਟੈਟਿਕ ਟੈਸਟਿੰਗ ਬਨਾਮ ਡਾਇਨਾਮਿਕ ਟੈਸਟਿੰਗ ਕੋਈ ਮੁਕਾਬਲਾ ਨਹੀਂ ਸਗੋਂ ਇੱਕ ਭਾਈਵਾਲੀ ਹੈ। ਸਟੈਟਿਕ ਵਿਸ਼ਲੇਸ਼ਣ ਕੋਡਿੰਗ ਦੌਰਾਨ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਰੋਕਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਅਤੇ ਡਾਇਨਾਮਿਕ ਵਿਸ਼ਲੇਸ਼ਣ ਇਹ ਪੁਸ਼ਟੀ ਕਰਦਾ ਹੈ ਕਿ ਫਿਕਸ ਅਸਲ ਸਥਿਤੀਆਂ ਵਿੱਚ ਕੰਮ ਕਰਦੇ ਹਨ।
ਦੋਵਾਂ ਨੂੰ ਇਕੱਠੇ ਵਰਤਣ ਨਾਲ ਪੂਰੀ ਦਿੱਖ, ਤੇਜ਼ ਖੋਜ ਅਤੇ ਉੱਚ ਵਿਸ਼ਵਾਸ ਮਿਲਦਾ ਹੈ।
ਨਾਲ ਐਪਲੀਕੇਸ਼ਨ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਟੂਲ ਜ਼ਾਇਗੇਨੀ ਵਾਂਗ, ਟੀਮਾਂ ਅਰਜ਼ੀ ਦੇ ਸਕਦੀਆਂ ਹਨ ਸੁਰੱਖਿਆ ਵਿੱਚ ਸਥਿਰ ਅਤੇ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਆਪਣੇ ਆਪ, ਡਿਲੀਵਰੀ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਸੁਰੱਖਿਆ ਨੂੰ ਨਿਰੰਤਰ ਰੱਖਦੇ ਹੋਏ।
👉 ਆਪਣੀ ਮੁਫ਼ਤ ਅਜ਼ਮਾਇਸ਼ ਸ਼ੁਰੂ ਕਰੋ: ਅੱਜ ਹੀ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਆਪਣੇ ਕੋਡ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰੋ।
👉 ਇੱਕ ਡੈਮੋ ਬੁੱਕ ਕਰੋ! ਦੇਖੋ ਕਿ Xygeni ਤੁਹਾਡੇ AppSec ਵਰਕਫਲੋ ਨੂੰ ਕਿਵੇਂ ਬਿਹਤਰ ਬਣਾਉਂਦਾ ਹੈ।
ਲੇਖਕ ਬਾਰੇ
ਕੇ ਲਿਖਤੀ ਫਾਤਿਮਾ Said, ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਵਿੱਚ ਮਾਹਰ ਸਮੱਗਰੀ ਮਾਰਕੀਟਿੰਗ ਮੈਨੇਜਰ ਵਿਖੇ ਜ਼ਾਇਗੇਨੀ ਸੁਰੱਖਿਆ.
ਫਾਤਿਮਾ ਐਪਸੇਕ 'ਤੇ ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ, ਖੋਜ-ਅਧਾਰਤ ਸਮੱਗਰੀ ਬਣਾਉਂਦੀ ਹੈ, ASPM, ਅਤੇ DevSecOps। ਉਹ ਗੁੰਝਲਦਾਰ ਤਕਨੀਕੀ ਸੰਕਲਪਾਂ ਨੂੰ ਸਪਸ਼ਟ, ਕਾਰਜਸ਼ੀਲ ਸੂਝਾਂ ਵਿੱਚ ਅਨੁਵਾਦ ਕਰਦੀ ਹੈ ਜੋ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨਵੀਨਤਾ ਨੂੰ ਵਪਾਰਕ ਪ੍ਰਭਾਵ ਨਾਲ ਜੋੜਦੀਆਂ ਹਨ।

