






ਆਧੁਨਿਕ ਸਾਫਟਵੇਅਰ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਉੱਭਰ ਰਹੇ ਸਾਈਬਰ ਖਤਰਿਆਂ ਤੋਂ ਬਚਾਉਣ ਲਈ CVE ਸਕੋਰਿੰਗ ਅਤੇ CVE ਸੁਰੱਖਿਆ ਜ਼ਰੂਰੀ ਹਨ। ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨਾ ਅਤੇ ਤਰਜੀਹ ਦੇਣਾ ਸੰਗਠਨਾਂ ਨੂੰ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਜੋਖਮਾਂ ਨੂੰ ਪਹਿਲਾਂ ਹੱਲ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ। CVE ਸਕੋਰਿੰਗ ਇੱਕ standardਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਗੰਭੀਰਤਾ ਦੁਆਰਾ ਦਰਜਾ ਦੇਣ ਦਾ ਇੱਕ ਨਵਾਂ ਤਰੀਕਾ ਹੈ, ਜਦੋਂ ਕਿ CVE ਸੁਰੱਖਿਆ ਅਭਿਆਸ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹਨ ਕਿ ਉਹਨਾਂ ਜੋਖਮਾਂ ਨੂੰ ਸਹੀ ਢੰਗ ਨਾਲ ਪ੍ਰਬੰਧਿਤ ਅਤੇ ਘੱਟ ਕੀਤਾ ਜਾਵੇ।
2025 ਵਿੱਚ, 48,185 ਸੀਵੀਈ ਪ੍ਰਕਾਸ਼ਿਤ ਕੀਤੇ ਗਏ ਸਨ, 2024 ਦੇ 39,962 ਤੋਂ 20.6% ਵਾਧਾ, ਅਤੇ 38% ਨੂੰ ਉੱਚ ਜਾਂ ਗੰਭੀਰ ਗੰਭੀਰਤਾ ਦਰਜਾ ਦਿੱਤਾ ਗਿਆ। ਇੰਨੀ ਤੇਜ਼ੀ ਨਾਲ ਵਧਣ ਵਾਲੀ ਮਾਤਰਾ ਦੇ ਨਾਲ, ਇੱਕ ਮਜ਼ਬੂਤ CVE ਸਕੋਰਿੰਗ ਅਤੇ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਹੋਣਾ ਹੁਣ ਵਿਕਲਪਿਕ ਨਹੀਂ ਰਿਹਾ; ਇਹ ਇੱਕ ਜ਼ਰੂਰਤ ਹੈ।
ਵੱਡੀ ਸਮੱਸਿਆ ਸਿਰਫ਼ ਵੌਲਯੂਮ ਦੀ ਨਹੀਂ ਹੈ, ਇਹ ਹੈ ਕਿ ਰਵਾਇਤੀ ਵਿਸ਼ਲੇਸ਼ਣ ਇਸਦੇ ਨਾਲ ਤਾਲਮੇਲ ਨਹੀਂ ਰੱਖ ਸਕਦਾ। NIST ਦੇ NVD ਨੇ 2025 ਵਿੱਚ ਲਗਭਗ 42,000 CVE ਨੂੰ ਅਮੀਰ ਬਣਾਇਆ, ਜੋ ਕਿ ਪਿਛਲੇ ਕਿਸੇ ਵੀ ਸਾਲ ਨਾਲੋਂ 45% ਵੱਧ ਹੈ, ਪਰ ਇਹ ਫਿਰ ਵੀ ਵਧਦੀਆਂ ਸਬਮਿਸ਼ਨਾਂ ਨੂੰ ਜਾਰੀ ਰੱਖਣ ਲਈ ਕਾਫ਼ੀ ਨਹੀਂ ਸੀ। ਸਿੱਧੇ ਨਤੀਜੇ ਵਜੋਂ, 2025 ਵਿੱਚ ਨਵੇਂ ਪ੍ਰਗਟ ਕੀਤੇ ਗਏ CVEs ਵਿੱਚੋਂ ਸਿਰਫ਼ 28% ਨੂੰ ਪੂਰਾ NVD ਅਮੀਰੀਕਰਨ (CVSS ਸਕੋਰ, CWE ਵਰਗੀਕਰਣ, CPE ਡੇਟਾ) ਪ੍ਰਾਪਤ ਹੋਇਆ, ਜੋ ਕਿ 2024 ਵਿੱਚ 46.2% ਤੋਂ ਤੇਜ਼ੀ ਨਾਲ ਘੱਟ ਹੈ। ਇਹ ਅੰਕੜੇ ਸੰਗਠਨਾਂ ਲਈ ਆਪਣੇ ਖੁਦ ਦੇ CVE ਸੁਰੱਖਿਆ ਉਪਾਅ ਰੱਖਣ ਦੀ ਵਧਦੀ ਜ਼ਰੂਰਤ ਨੂੰ ਉਜਾਗਰ ਕਰਦੇ ਹਨ, ਨਾ ਕਿ ਸਮੇਂ ਸਿਰ ਪਹੁੰਚਣ ਵਾਲੇ NVD ਡੇਟਾ 'ਤੇ ਨਿਰਭਰ ਕਰਨ ਦੀ ਬਜਾਏ।
CVE ਸਕੋਰਿੰਗ ਕੀ ਹੈ ਅਤੇ ਇਹ CVE ਸੁਰੱਖਿਆ ਲਈ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ?
CVE ਦਾ ਅਰਥ ਹੈ ਆਮ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਐਕਸਪੋਜ਼ਰ, ਜਨਤਕ ਤੌਰ 'ਤੇ ਪ੍ਰਗਟ ਕੀਤੀਆਂ ਗਈਆਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਐਕਸਪੋਜ਼ਰਾਂ ਦੀ ਇੱਕ ਸੂਚੀ। CVE ਸੂਚੀ ਵਿੱਚ ਹਰੇਕ ਐਂਟਰੀ ਨੂੰ ਇੱਕ ਵਿਲੱਖਣ ਪਛਾਣਕਰਤਾ ਮਿਲਦਾ ਹੈ ਜਿਸਨੂੰ CVE ID ਕਿਹਾ ਜਾਂਦਾ ਹੈ, ਜੋ ਖਾਸ ਤੌਰ 'ਤੇ ਇੱਕ ਕਮਜ਼ੋਰੀ ਦਾ ਹਵਾਲਾ ਦਿੰਦਾ ਹੈ। MITRE ਕਾਰਪੋਰੇਸ਼ਨ ਇਸ ਸਿਸਟਮ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਦੀ ਹੈ, standardਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਅਤੇ ਸੂਚੀਬੱਧ ਕਿਵੇਂ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਹਰ ਕੋਈ ਖਾਸ ਖਤਰਿਆਂ 'ਤੇ ਚਰਚਾ ਕਰਦੇ ਸਮੇਂ ਇੱਕੋ ਸੰਦਰਭ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ।
CVE ਸਕੋਰਿੰਗ ਵਿੱਚ ਹਰੇਕ CVE ਐਂਟਰੀ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨਾ ਅਤੇ ਇਸਦੀ ਗੰਭੀਰਤਾ ਦੇ ਆਧਾਰ 'ਤੇ ਇੱਕ ਸੰਖਿਆਤਮਕ ਸਕੋਰ ਨਿਰਧਾਰਤ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ। ਇਹ ਸਕੋਰ ਸੰਗਠਨਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀ ਨੂੰ ਹੱਲ ਕਰਨ ਲਈ ਤਰਜੀਹੀ ਪੱਧਰ ਨਿਰਧਾਰਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਇਹ ਉਹਨਾਂ ਨੂੰ ਸਰੋਤਾਂ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਵੰਡਣ ਅਤੇ ਸੰਭਾਵੀ ਜੋਖਮਾਂ ਨੂੰ ਘਟਾਉਣ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ। CVE ਸਕੋਰਿੰਗ ਸਿਸਟਮ ਸ਼ੋਸ਼ਣ ਦੀ ਸੌਖ ਵਰਗੇ ਕਾਰਕਾਂ ਦਾ ਮੁਲਾਂਕਣ ਕਰਦਾ ਹੈ। ਇਹ ਗੁਪਤਤਾ, ਇਮਾਨਦਾਰੀ ਅਤੇ ਉਪਲਬਧਤਾ (ਅਕਸਰ "CIA ਟ੍ਰਾਈਡ" ਵਜੋਂ ਜਾਣਿਆ ਜਾਂਦਾ ਹੈ) 'ਤੇ ਪ੍ਰਭਾਵ 'ਤੇ ਵੀ ਵਿਚਾਰ ਕਰਦਾ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਇਹ ਉਪਚਾਰ ਦੀ ਸੰਭਾਵਨਾ ਦਾ ਮੁਲਾਂਕਣ ਕਰਦਾ ਹੈ।
NVD, MITRE CVE ਸੂਚੀ, ਅਤੇ CVE ਸਕੋਰਿੰਗ ਇਕੱਠੇ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ
ਨੈਸ਼ਨਲ ਵਲਨਰੇਬਿਲਿਟੀ ਡੇਟਾਬੇਸ (NVD) ਵਿਚਕਾਰ ਸਬੰਧ ਨੂੰ ਸਮਝਣਾ, ਮੀਟਰ ਸੂਚੀ, ਅਤੇ CVE ਸੁਰੱਖਿਆ ਇਹ ਸਮਝਣ ਲਈ ਜ਼ਰੂਰੀ ਹੈ ਕਿ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਈਕੋਸਿਸਟਮ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪ੍ਰਬੰਧਨ ਕਿਵੇਂ ਕੀਤਾ ਜਾਂਦਾ ਹੈ।
MITRE CVE ਸੂਚੀ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਇੱਕ CVE ID ਨਿਰਧਾਰਤ ਕਰਨ ਨਾਲ ਸ਼ੁਰੂ ਹੁੰਦੀ ਹੈ। ਹਾਲਾਂਕਿ, ਇਹ ਸੂਚੀ ਹਰੇਕ ਕਮਜ਼ੋਰੀ ਬਾਰੇ ਸਿਰਫ਼ ਮੁੱਢਲੀ ਜਾਣਕਾਰੀ ਪ੍ਰਦਾਨ ਕਰਦੀ ਹੈ। NVD, ਦੁਆਰਾ ਸੰਚਾਲਿਤ ਨੈਸ਼ਨਲ ਇੰਸਟੀਚਿਊਟ ਆਫ਼ Standardਐੱਸ ਅਤੇ ਤਕਨਾਲੋਜੀ (NIST), ਵਿਸਤ੍ਰਿਤ ਵਰਣਨ, ਹਵਾਲੇ, ਅਤੇ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ, CVE ਸਕੋਰਿੰਗ ਪ੍ਰਦਾਨ ਕਰਕੇ ਇਸ ਡੇਟਾ ਨੂੰ ਅਮੀਰ ਬਣਾਉਂਦਾ ਹੈ ਕਾਮਨ ਵੁਲਨੇਰੇਬਿਲਟੀ ਸਕੋਰਿੰਗ ਸਿਸਟਮ (CVSS).
NVD ਇੱਕ ਮੁੱਖ ਸਰੋਤ ਹੈ ਕਿਉਂਕਿ ਇਹ ਇੱਕ ਭੰਡਾਰ ਵਜੋਂ ਕੰਮ ਕਰਦਾ ਹੈ standards-ਅਧਾਰਤ ਕਮਜ਼ੋਰੀ ਡੇਟਾ, ਜੋ ਸੰਗਠਨਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀ ਦੇ ਪ੍ਰਭਾਵ ਨੂੰ ਵਧੇਰੇ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਸਮਝਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। NVD ਵਿੱਚ ਨਾ ਸਿਰਫ਼ CVSS ਸਕੋਰ ਸ਼ਾਮਲ ਹਨ, ਸਗੋਂ ਡੂੰਘਾਈ ਨਾਲ ਜਾਣਕਾਰੀ ਵੀ ਸ਼ਾਮਲ ਹੈ ਜਿਵੇਂ ਕਿ:
- ਵਿਸਤ੍ਰਿਤ ਵਰਣਨ ਹਰੇਕ ਕਮਜ਼ੋਰੀ ਦਾ ਵੇਰਵਾ, ਜਿਸ ਵਿੱਚ ਤਕਨੀਕੀ ਵੇਰਵੇ ਅਤੇ ਉਹ ਸੰਦਰਭ ਸ਼ਾਮਲ ਹੈ ਜਿਸ ਵਿੱਚ ਕਮਜ਼ੋਰੀ ਦਾ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
- ਪ੍ਰਭਾਵ ਮਾਪਕ ਜੋ ਦਰਸਾਉਂਦੇ ਹਨ ਕਿ ਕਮਜ਼ੋਰੀ ਕਿਸੇ ਸੰਗਠਨ ਦੇ ਸਿਸਟਮ ਦੇ ਵੱਖ-ਵੱਖ ਹਿੱਸਿਆਂ ਨੂੰ ਕਿਵੇਂ ਪ੍ਰਭਾਵਿਤ ਕਰ ਸਕਦੀ ਹੈ।
- ਉਪਚਾਰ ਜਾਣਕਾਰੀ ਜਿਵੇਂ ਕਿ ਪੈਚਾਂ, ਸਲਾਹਾਂ, ਅਤੇ ਘਟਾਉਣ ਦੇ ਲਿੰਕ।
ਆਪਣੀ ਵਿਆਪਕ ਪ੍ਰਕਿਰਤੀ ਦੇ ਕਾਰਨ, NVD ਸੰਗਠਨਾਂ ਲਈ ਇੱਕ ਜਾਣ-ਪਛਾਣ ਵਾਲਾ ਸਰੋਤ ਹੈ ਜਦੋਂ ਉਹਨਾਂ ਨੂੰ ਕਿਸੇ ਕਮਜ਼ੋਰੀ ਦੇ ਅਸਲ-ਸੰਸਾਰ ਪ੍ਰਭਾਵ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨ ਅਤੇ ਇਸਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਕਿਵੇਂ ਹੱਲ ਕਰਨਾ ਹੈ ਇਹ ਸਮਝਣ ਦੀ ਜ਼ਰੂਰਤ ਹੁੰਦੀ ਹੈ।
CVSS: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਸਭ ਤੋਂ ਆਮ CVE ਸਕੋਰਿੰਗ ਸਿਸਟਮ
CVE ਸਕੋਰਿੰਗ ਲਈ ਸਭ ਤੋਂ ਵੱਧ ਵਰਤਿਆ ਜਾਣ ਵਾਲਾ ਤਰੀਕਾ ਹੈ ਕਾਮਨ ਵੁਲਨੇਰੇਬਿਲਟੀ ਸਕੋਰਿੰਗ ਸਿਸਟਮ (CVSS), ਫੋਰਮ ਆਫ਼ ਇੰਸੀਡੈਂਟ ਰਿਸਪਾਂਸ ਐਂਡ ਸਿਕਿਓਰਿਟੀ ਟੀਮਾਂ (FIRST) ਦੁਆਰਾ ਬਣਾਈ ਅਤੇ ਵਿਕਸਤ ਕੀਤਾ ਗਿਆ। CVSS ਇੱਕ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ standardਕਮਜ਼ੋਰੀਆਂ ਦੀ ਗੰਭੀਰਤਾ ਨੂੰ ਮਾਪਣ ਦਾ ਇੱਕ ਨਵਾਂ ਤਰੀਕਾ ਬਣਾਇਆ, ਜਿਸ ਨਾਲ ਸੰਗਠਨਾਂ ਲਈ ਇਹ ਤਰਜੀਹ ਦੇਣਾ ਆਸਾਨ ਹੋ ਗਿਆ ਕਿ ਪਹਿਲਾਂ ਕਿਸ ਨੂੰ ਹੱਲ ਕਰਨਾ ਹੈ।
ਖਾਸ ਤੌਰ 'ਤੇ, CVSS 0 ਤੋਂ 10 ਦੇ ਪੈਮਾਨੇ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਸਕੋਰ ਕਰਦਾ ਹੈ। ਇੱਥੇ, 0 ਕਿਸੇ ਵੀ ਜੋਖਮ ਨੂੰ ਨਹੀਂ ਦਰਸਾਉਂਦਾ ਅਤੇ 10 ਸਭ ਤੋਂ ਵੱਧ ਗੰਭੀਰਤਾ ਦੇ ਪੱਧਰ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਸਕੋਰਿੰਗ ਚਾਰ ਮੁੱਖ ਮੈਟ੍ਰਿਕ ਸਮੂਹਾਂ 'ਤੇ ਅਧਾਰਤ ਹੈ:
ਬੇਸ ਸਕੋਰ:
ਇਹ ਇੱਕ ਕਮਜ਼ੋਰੀ ਦੀਆਂ ਅੰਦਰੂਨੀ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ ਜੋ ਸਮੇਂ ਦੇ ਨਾਲ ਅਤੇ ਉਪਭੋਗਤਾ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਸਥਿਰ ਰਹਿੰਦੀਆਂ ਹਨ। ਬੇਸ ਸਕੋਰ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਵਰਗੇ ਕਾਰਕਾਂ 'ਤੇ ਵਿਚਾਰ ਕਰਦਾ ਹੈ। ਇਹ ਦਰਸਾਉਂਦਾ ਹੈ ਕਿ ਕਮਜ਼ੋਰੀ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਨਾ ਕਿੰਨਾ ਆਸਾਨ ਹੈ। ਇਹ ਗੁਪਤਤਾ, ਅਖੰਡਤਾ ਅਤੇ ਉਪਲਬਧਤਾ 'ਤੇ ਪ੍ਰਭਾਵ ਦਾ ਮੁਲਾਂਕਣ ਵੀ ਕਰਦਾ ਹੈ।
ਟੈਂਪੋਰਲ ਸਕੋਰ:
ਇਹ ਸਮੇਂ ਦੇ ਨਾਲ ਬਦਲਣ ਵਾਲੇ ਕਾਰਕਾਂ ਦੇ ਆਧਾਰ 'ਤੇ ਬੇਸ ਸਕੋਰ ਨੂੰ ਐਡਜਸਟ ਕਰਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ ਕੀ ਕੋਈ ਫਿਕਸ ਉਪਲਬਧ ਹੈ ਜਾਂ ਕੀ ਕੋਈ ਐਕਸਪਲੋਇਟ ਸਰਗਰਮੀ ਨਾਲ ਵਰਤਿਆ ਜਾ ਰਿਹਾ ਹੈ। ਅਸਥਾਈ ਮੈਟ੍ਰਿਕਸ ਵਿੱਚ ਐਕਸਪਲੋਇਟ ਕੋਡ ਪਰਿਪੱਕਤਾ, ਉਪਚਾਰ ਪੱਧਰ, ਅਤੇ ਰਿਪੋਰਟ ਵਿਸ਼ਵਾਸ ਸ਼ਾਮਲ ਹਨ।
ਵਾਤਾਵਰਨ ਸਕੋਰ:
ਇਹ ਸੰਗਠਨਾਂ ਨੂੰ ਆਪਣੇ ਖਾਸ ਵਾਤਾਵਰਣ ਦੇ ਅੰਦਰ ਕਮਜ਼ੋਰੀ ਦੇ ਪ੍ਰਭਾਵ ਨੂੰ ਦਰਸਾਉਣ ਲਈ CVSS ਸਕੋਰ ਨੂੰ ਅਨੁਕੂਲਿਤ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ। ਇਹ ਪ੍ਰਭਾਵਿਤ ਸਿਸਟਮ ਦੀ ਮਹੱਤਤਾ ਅਤੇ ਸੰਭਾਵੀ ਜਮਾਂਦਰੂ ਨੁਕਸਾਨ ਵਰਗੇ ਕਾਰਕਾਂ 'ਤੇ ਵਿਚਾਰ ਕਰਦਾ ਹੈ।
ਸਪਲੀਮੈਂਟਲ ਮੈਟ੍ਰਿਕ ਗਰੁੱਪ:
ਇਹ CVSS v4.0 ਵਿੱਚ ਪੇਸ਼ ਕੀਤਾ ਗਿਆ ਹੈ ਅਤੇ ਵਾਧੂ ਸੰਦਰਭ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਜੋ ਸਮੁੱਚੇ ਜੋਖਮ ਮੁਲਾਂਕਣ ਨੂੰ ਪ੍ਰਭਾਵਤ ਕਰ ਸਕਦਾ ਹੈ। ਇਸ ਵਿੱਚ ਸੁਰੱਖਿਆ ਜ਼ਰੂਰਤਾਂ, ਆਟੋਮੇਟੇਬਲ ਮੈਟ੍ਰਿਕਸ (ਜੋ ਮਾਪਦੇ ਹਨ ਕਿ ਆਟੋਮੇਸ਼ਨ ਸ਼ੋਸ਼ਣ ਨੂੰ ਕਿਵੇਂ ਪ੍ਰਭਾਵਤ ਕਰਦਾ ਹੈ), ਅਤੇ ਵਿਲੱਖਣ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਵਰਗੇ ਵਿਚਾਰ ਸ਼ਾਮਲ ਹਨ ਜੋ ਦੂਜੇ ਮੈਟ੍ਰਿਕ ਸਮੂਹਾਂ ਦੇ ਅੰਦਰ ਫਿੱਟ ਨਹੀਂ ਹੋ ਸਕਦੀਆਂ। ਹਾਲਾਂਕਿ ਸਮੁੱਚੇ CVSS ਸਕੋਰ ਵਿੱਚ ਇਹ ਮੈਟ੍ਰਿਕਸ ਸ਼ਾਮਲ ਨਹੀਂ ਹਨ, ਉਹ ਕੀਮਤੀ ਸੂਝ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ। ਨਤੀਜੇ ਵਜੋਂ, ਉਹ ਸੰਗਠਨਾਂ ਨੂੰ ਵਧੇਰੇ ਸੂਚਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨcisਕਮਜ਼ੋਰੀਆਂ ਦੇ ਪ੍ਰਬੰਧਨ ਬਾਰੇ ਵਿਚਾਰ।
ਨਵੀਨਤਮ ਸੰਸਕਰਣ, ਸੀਵੀਐਸਐਸ ਵੀ 4.0, ਕਮਜ਼ੋਰੀ ਸਕੋਰਿੰਗ ਦੀ ਸ਼ੁੱਧਤਾ ਅਤੇ ਵਰਤੋਂਯੋਗਤਾ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ ਲਈ ਇਹਨਾਂ ਸੁਧਾਰਾਂ ਨੂੰ ਪੇਸ਼ ਕਰਦਾ ਹੈ। ਮੈਟ੍ਰਿਕਸ ਨੂੰ ਸੁਧਾਰ ਕੇ, CVSS v4.0 ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਗੁੰਝਲਤਾ ਅਤੇ ਸੰਦਰਭ ਨੂੰ ਵਧੇਰੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਕੈਪਚਰ ਕਰਦਾ ਹੈ। ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਸਕੋਰ ਵਧੇਰੇ ਪੂਰਵ-ਅਨੁਮਾਨ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨcisਅਸਲ ਜੋਖਮ ਦਾ ਪ੍ਰਤੀਬਿੰਬ।
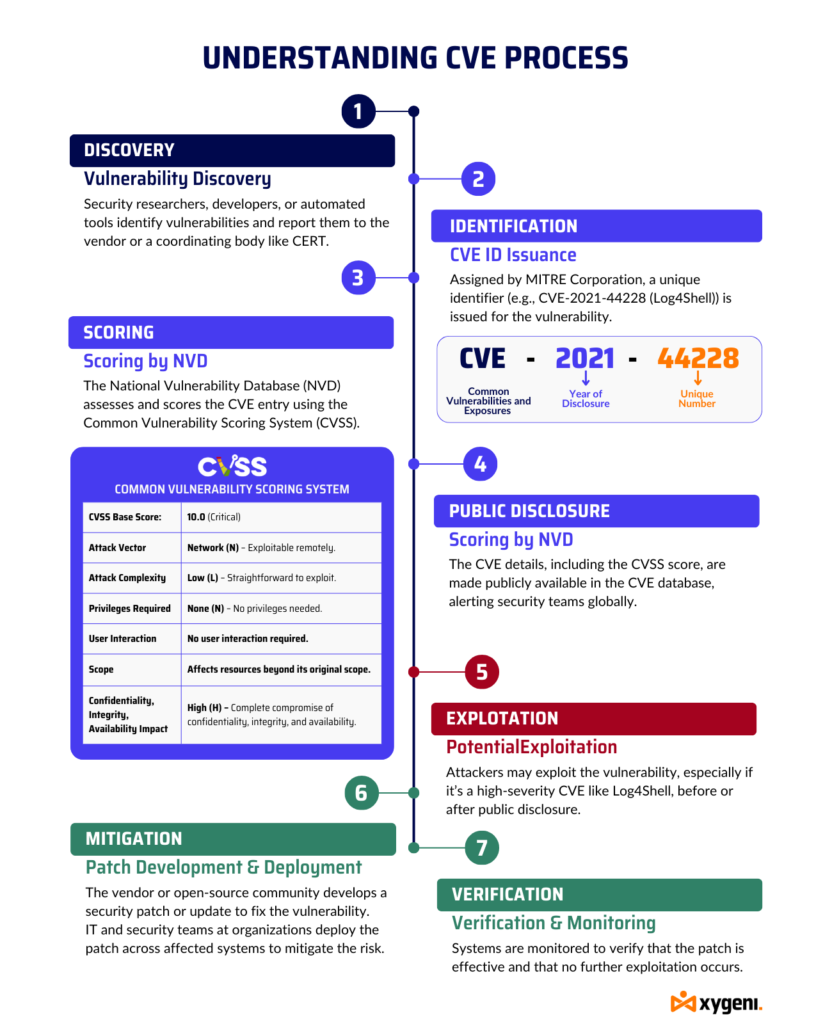
ਅਸਲ-ਸੰਸਾਰ ਉਦਾਹਰਨ: CVE-2021-44228 (Log4Shell)
ਇਹ ਦਰਸਾਉਣ ਲਈ ਕਿ CVE ਸਕੋਰਿੰਗ ਅਭਿਆਸ ਵਿੱਚ ਕਿਵੇਂ ਕੰਮ ਕਰਦੀ ਹੈ, ਆਓ CVE-2021-44228 ਨੂੰ ਵੇਖੀਏ, ਜਿਸਨੂੰ ਆਮ ਤੌਰ 'ਤੇ Log4Shell ਵਜੋਂ ਜਾਣਿਆ ਜਾਂਦਾ ਹੈ। ਇਹ Apache Log4j 2 ਲਾਇਬ੍ਰੇਰੀ ਕਮਜ਼ੋਰੀ ਰਿਮੋਟ ਕੋਡ ਐਗਜ਼ੀਕਿਊਸ਼ਨ (RCE) ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਇੱਕ ਹਮਲਾਵਰ ਪ੍ਰਭਾਵਿਤ ਸਿਸਟਮ ਦਾ ਕੰਟਰੋਲ ਲੈ ਸਕਦਾ ਹੈ।
- ਸੀਵੀਈ ਆਈਡੀ: CVE-2021-44228
- CVSS ਬੇਸ ਸਕੋਰ: 10.0 (ਨਾਜ਼ੁਕ)
- ਹਮਲਾ ਵੈਕਟਰ: ਨੈੱਟਵਰਕ (N) - ਰਿਮੋਟਲੀ ਵਰਤੋਂ ਯੋਗ।
- ਹਮਲੇ ਦੀ ਜਟਿਲਤਾ: ਘੱਟ (L) - ਵਰਤੋਂ ਲਈ ਸਿੱਧਾ।
- ਲੋੜੀਂਦੇ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ: ਕੋਈ ਨਹੀਂ (N) - ਕਿਸੇ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਦੀ ਲੋੜ ਨਹੀਂ।
- ਉਪਭੋਗਤਾ ਇੰਟਰੈਕਸ਼ਨ: ਕੋਈ ਨਹੀਂ (N) - ਕਿਸੇ ਵੀ ਉਪਭੋਗਤਾ ਇੰਟਰੈਕਸ਼ਨ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ।
- ਸਕੋਪ: ਬਦਲਿਆ (C) - ਇਸਦੇ ਅਸਲ ਦਾਇਰੇ ਤੋਂ ਬਾਹਰ ਸਰੋਤਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਦਾ ਹੈ।
- ਗੁਪਤਤਾ, ਇਮਾਨਦਾਰੀ, ਉਪਲਬਧਤਾ ਪ੍ਰਭਾਵ: ਉੱਚ (H) - ਗੁਪਤਤਾ, ਇਮਾਨਦਾਰੀ ਅਤੇ ਉਪਲਬਧਤਾ ਨਾਲ ਪੂਰੀ ਤਰ੍ਹਾਂ ਸਮਝੌਤਾ।
NVD ਨੇ 10.0 ਦਾ CVSS ਸਕੋਰ ਪ੍ਰਦਾਨ ਕੀਤਾ, ਜੋ ਕਿ ਗੰਭੀਰਤਾ ਦੇ ਉੱਚਤਮ ਪੱਧਰ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ। ਇਸ ਕਮਜ਼ੋਰੀ ਦੀ ਵਿਆਪਕ ਪ੍ਰਕਿਰਤੀ, ਸ਼ੋਸ਼ਣ ਦੀ ਸੌਖ ਦੇ ਨਾਲ, ਇਸਨੂੰ ਦੁਨੀਆ ਭਰ ਵਿੱਚ ਉਪਚਾਰ ਲਈ ਇੱਕ ਪ੍ਰਮੁੱਖ ਤਰਜੀਹ ਬਣਾ ਦਿੱਤਾ।
CVE ਸਕੋਰਿੰਗ ਵਿੱਚ ਚੁਣੌਤੀਆਂ ਅਤੇ CVE ਸੁਰੱਖਿਆ 'ਤੇ ਉਨ੍ਹਾਂ ਦਾ ਪ੍ਰਭਾਵ
ਜਦਕਿ ਆਮ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਐਕਸਪੋਜ਼ਰ (CVE) ਸਿਸਟਮ ਇੱਕ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ standardਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਟਰੈਕ ਕਰਨ ਦਾ ਇੱਕ ਵਿਲੱਖਣ ਤਰੀਕਾ ਹੋਣ ਦੇ ਬਾਵਜੂਦ, ਕਈ ਸੀਮਾਵਾਂ ਜੋਖਮਾਂ ਦੇ ਪ੍ਰਬੰਧਨ ਵਿੱਚ ਇਸਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਨੂੰ ਪ੍ਰਭਾਵਤ ਕਰਦੀਆਂ ਹਨ।
CVE-2021-44228 (Log4Shell) ਇਹਨਾਂ ਚੁਣੌਤੀਆਂ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ:
- ਸ਼ੋਸ਼ਣ ਬਾਰੇ ਸੀਮਤ ਵੇਰਵਾ: CVE-2021-44228 ਇੱਕ ਵਿਲੱਖਣ ਪਛਾਣਕਰਤਾ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਪਰ ਹਮਲਾਵਰ ਇਸਦਾ ਸ਼ੋਸ਼ਣ ਕਿਵੇਂ ਕਰ ਸਕਦੇ ਹਨ ਇਸ ਬਾਰੇ ਵਿਆਪਕ ਵੇਰਵਿਆਂ ਦੀ ਘਾਟ ਹੈ। ਹਾਲਾਂਕਿ ਮਾਹਰ ਇਸਨੂੰ ਮਹੱਤਵਪੂਰਨ ਮੰਨਦੇ ਹਨ, CVE ਐਂਟਰੀ ਹਮਲਾਵਰਾਂ ਦੁਆਰਾ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਸਹੀ ਤਰੀਕਿਆਂ ਜਾਂ ਖਾਸ ਸੰਰਚਨਾਵਾਂ ਦੀ ਪੂਰੀ ਤਰ੍ਹਾਂ ਵਿਆਖਿਆ ਨਹੀਂ ਕਰਦੀ ਹੈ ਜੋ ਕਮਜ਼ੋਰੀ ਨੂੰ ਵਧਾਉਂਦੀਆਂ ਹਨ। ਇਹ ਪਾੜਾ ਸੰਗਠਨਾਂ ਨੂੰ ਅਸਲ-ਸੰਸਾਰ ਦੇ ਜੋਖਮ ਬਾਰੇ ਅਨਿਸ਼ਚਿਤ ਛੱਡ ਦਿੰਦਾ ਹੈ।
- ਰਿਪੋਰਟਿੰਗ ਵਿੱਚ ਪਰਿਵਰਤਨਸ਼ੀਲਤਾ: CVE ਰਿਕਾਰਡ ਸਮੱਗਰੀ ਅਤੇ ਗੁਣਵੱਤਾ ਵਿੱਚ ਬਹੁਤ ਭਿੰਨ ਹੁੰਦੇ ਹਨ। ਕੁਝ, ਜਿਵੇਂ ਕਿ CVE-2021-44228, ਵਿਸਤ੍ਰਿਤ ਵਰਣਨ ਅਤੇ ਤਕਨੀਕੀ ਜਾਣਕਾਰੀ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ, ਜਦੋਂ ਕਿ ਹੋਰ ਸੰਖੇਪ ਜਾਂ ਅਧੂਰੇ ਰਹਿੰਦੇ ਹਨ। ਇਹ ਅਸੰਗਤਤਾ ਸੰਗਠਨਾਂ ਨੂੰ ਚੁਣੌਤੀ ਦਿੰਦੀ ਹੈ ਜਦੋਂ ਉਹ ਸਿਰਫ਼ ਇਸਦੇ CVE ਐਂਟਰੀ ਦੇ ਅਧਾਰ ਤੇ ਕਮਜ਼ੋਰੀ ਦੇ ਜੋਖਮ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦੇ ਹਨ।
- ਪ੍ਰਸੰਗਿਕ ਸਾਰਥਕਤਾ ਦੀ ਘਾਟ: CVE ਐਂਟਰੀਆਂ a ਦੀ ਵਰਤੋਂ ਕਰਦੀਆਂ ਹਨ standardized ਫਾਰਮੈਟ ਜੋ ਵੱਖ-ਵੱਖ ਵਾਤਾਵਰਣਾਂ ਦੇ ਖਾਸ ਸੰਦਰਭ ਨੂੰ ਨਹੀਂ ਦਰਸਾਉਂਦਾ। ਉਦਾਹਰਣ ਵਜੋਂ, CVE-2021-44228 ਕੰਪਨੀ ਦੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਆਧਾਰ 'ਤੇ ਸਿਸਟਮਾਂ ਨੂੰ ਵੱਖੋ-ਵੱਖਰੇ ਢੰਗ ਨਾਲ ਪ੍ਰਭਾਵਿਤ ਕਰਦਾ ਹੈ। ਇਹ ਗਲਤ ਅਲਾਈਨਮੈਂਟ ਗਲਤ ਜੋਖਮ ਮੁਲਾਂਕਣ ਵੱਲ ਲੈ ਜਾਂਦੀ ਹੈ ਜੇਕਰ CVE ਵੇਰਵੇ ਖਾਸ ਵਾਤਾਵਰਣ ਨਾਲ ਮੇਲ ਨਹੀਂ ਖਾਂਦੇ।
- ਖੁਲਾਸੇ ਵਿੱਚ ਦੇਰੀ: ਕਿਸੇ ਕਮਜ਼ੋਰੀ ਨੂੰ ਖੋਜਣ ਅਤੇ ਇਸਨੂੰ CVE ਡੇਟਾਬੇਸ ਵਿੱਚ ਜੋੜਨ ਵਿੱਚ ਅਕਸਰ ਅੰਤਰ ਹੁੰਦਾ ਹੈ। ਇਸ ਅੰਤਰਾਲ ਦੌਰਾਨ, ਹਮਲਾਵਰ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰ ਸਕਦੇ ਹਨ ਜਿਵੇਂ ਕਿ CVE-2021-44228 ਜਨਤਕ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ, ਜਾਗਰੂਕਤਾ ਅਤੇ ਉਪਚਾਰ ਵਿੱਚ ਦੇਰੀ ਕਾਰਨ ਜੋਖਮ ਵਧਦਾ ਹੈ।
- ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਤ ਕਰੋ: CVE ਐਂਟਰੀਆਂ ਸਿਰਫ਼ ਜਨਤਕ ਤੌਰ 'ਤੇ ਪ੍ਰਗਟ ਕੀਤੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਹੀ ਕਵਰ ਕਰਦੀਆਂ ਹਨ, ਜਿਸ ਨਾਲ ਜ਼ੀਰੋ-ਡੇ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਅਣਦੱਸੀਆਂ ਧਮਕੀਆਂ ਅਣਗੌਲੀਆਂ ਰਹਿ ਜਾਂਦੀਆਂ ਹਨ। ਸਿਰਫ਼ 'ਤੇ ਨਿਰਭਰ ਕਰਨਾ CVE ਸੰਗਠਨਾਂ ਨੂੰ ਉਭਰ ਰਹੇ ਜੋਖਮਾਂ ਦੇ ਸਾਹਮਣੇ ਲਿਆਉਂਦਾ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਡੇਟਾਬੇਸ ਨੇ ਅਜੇ ਤੱਕ ਸੂਚੀਬੱਧ ਨਹੀਂ ਕੀਤਾ ਹੈ।
- ਐਂਟਰੀਆਂ ਦੀ ਅਸੰਗਤ ਗੁਣਵੱਤਾ: ਦੀ ਗੁਣਵਤਾ CVE ਐਂਟਰੀਆਂ ਸਰੋਤ ਦੇ ਆਧਾਰ 'ਤੇ ਵੱਖ-ਵੱਖ ਹੁੰਦੀਆਂ ਹਨ। ਕੁਝ, ਜਿਵੇਂ ਕਿ CVE-2021-44228, ਨਵੇਂ ਵੇਰਵਿਆਂ ਦੇ ਨਾਲ ਨਿਯਮਤ ਅੱਪਡੇਟ ਪ੍ਰਾਪਤ ਕਰਦੇ ਹਨ, ਜਦੋਂ ਕਿ ਬਾਕੀ ਸਥਿਰ ਰਹਿੰਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਡੇਟਾ ਵਿੱਚ ਅਸੰਗਤਤਾਵਾਂ ਅਤੇ ਸੰਭਾਵੀ ਪਾੜੇ ਪੈਦਾ ਹੁੰਦੇ ਹਨ।
- NVD ਐਨਰੀਚਮੈਂਟ ਬੈਕਲਾਗ: ਇੱਕ CVE ਪ੍ਰਕਾਸ਼ਿਤ ਹੋਣ ਤੋਂ ਬਾਅਦ ਵੀ, ਇਸ ਗੱਲ ਦੀ ਕੋਈ ਗਰੰਟੀ ਨਹੀਂ ਹੈ ਕਿ ਇਸਨੂੰ ਤੁਰੰਤ ਸਕੋਰ ਕੀਤਾ ਜਾਵੇਗਾ। 2024–2025 ਤੋਂ 54,914 CVE ਪੂਰੇ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਉਡੀਕ ਵਿੱਚ NVD ਕਤਾਰ ਵਿੱਚ ਹਨ। ਅਪ੍ਰੈਲ 2026 ਵਿੱਚ, NIST ਨੇ ਐਲਾਨ ਕੀਤਾ ਕਿ ਇਹ ਹੁਣ ਸਿਰਫ਼ CVE ਲਈ ਤੁਰੰਤ ਸੰਸ਼ੋਧਨ ਨੂੰ ਤਰਜੀਹ ਦੇਵੇਗਾ। CISA ਦਾ Known Exploited Vulnerabilities (KEV) ਕੈਟਾਲਾਗ, ਸੰਘੀ ਸਰਕਾਰ ਦੇ ਅੰਦਰ ਵਰਤਿਆ ਜਾਣ ਵਾਲਾ ਸਾਫਟਵੇਅਰ, ਅਤੇ ਕਾਰਜਕਾਰੀ ਆਦੇਸ਼ 14028 ਦੁਆਰਾ ਪਰਿਭਾਸ਼ਿਤ ਕੀਤੇ ਗਏ ਮਹੱਤਵਪੂਰਨ ਸਾਫਟਵੇਅਰ। ਬਾਕੀ ਸਭ ਕੁਝ ਸਭ ਤੋਂ ਵਧੀਆ ਕੋਸ਼ਿਸ਼ ਦੇ ਆਧਾਰ 'ਤੇ ਭਰਪੂਰ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਜਿਸਦਾ ਮਤਲਬ ਹੈ ਕਿ ਜ਼ਿਆਦਾਤਰ ਸੰਗਠਨ ਹੁਣ ਇਹ ਨਹੀਂ ਮੰਨ ਸਕਦੇ ਕਿ CVSS ਸਕੋਰ ਉਦੋਂ ਉਪਲਬਧ ਹੋਵੇਗਾ ਜਦੋਂ ਉਨ੍ਹਾਂ ਨੂੰ ਇਸਦੀ ਸਭ ਤੋਂ ਵੱਧ ਲੋੜ ਹੋਵੇਗੀ।
EPSS: ਵਿਆਪਕ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਲਈ CVE ਸੁਰੱਖਿਆ ਨੂੰ ਵਧਾਉਣਾ
CVE-2021-44228 ਇਹ ਵੀ ਉਜਾਗਰ ਕਰਦਾ ਹੈ ਕਿ ਕਿੱਥੇ ਕਾਮਨ ਵੁਲਨੇਰੇਬਿਲਟੀ ਸਕੋਰਿੰਗ ਸਿਸਟਮ (CVSS), ਮਜ਼ਬੂਤ ਹੋਣ ਦੇ ਬਾਵਜੂਦ, ਘੱਟ ਜਾਂਦਾ ਹੈ। ਇਹ ਕਮੀ ਦੀ ਮਹੱਤਤਾ ਨੂੰ ਉਜਾਗਰ ਕਰਦੀ ਹੈ ਐਕਸਪਲੋਇਟ ਪ੍ਰੈਡੀਕਸ਼ਨ ਸਕੋਰਿੰਗ ਸਿਸਟਮ (EPSS).
ਈਪੀਐਸ ਕੀ ਹੈ?
ਈਪੀਐਸਐਸ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਸ਼ੋਸ਼ਣ ਦੀ ਸੰਭਾਵਨਾ ਦਾ ਅੰਦਾਜ਼ਾ ਲਗਾਉਣ ਲਈ ਇੱਕ ਡੇਟਾ-ਸੰਚਾਲਿਤ ਢਾਂਚੇ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ ਜਿਵੇਂ ਕਿ CVE-2021-44228 ਅਗਲੇ 30 ਦਿਨਾਂ ਦੇ ਅੰਦਰ। ਇਸ ਦੇ ਉਲਟ CVSS, ਜੋ ਸੰਭਾਵੀ ਪ੍ਰਭਾਵ ਨੂੰ ਮਾਪਦਾ ਹੈ, ਈਪੀਐਸਐਸ ਇਤਿਹਾਸਕ ਅੰਕੜਿਆਂ ਅਤੇ ਰੁਝਾਨਾਂ ਦੇ ਆਧਾਰ 'ਤੇ ਸ਼ੋਸ਼ਣ ਦੀ ਸੰਭਾਵਨਾ ਦਾ ਅੰਦਾਜ਼ਾ ਲਗਾਉਂਦਾ ਹੈ।
EPSS ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ?
- ਵਧੀ ਹੋਈ ਤਰਜੀਹ: ਈਪੀਐਸਐਸ ਸੰਗਠਨਾਂ ਨੂੰ ਨਾ ਸਿਰਫ਼ ਗੰਭੀਰਤਾ ਦੇ ਆਧਾਰ 'ਤੇ, ਸਗੋਂ ਸ਼ੋਸ਼ਣ ਦੀ ਸੰਭਾਵਨਾ ਦੇ ਆਧਾਰ 'ਤੇ ਵੀ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ। ਉਦਾਹਰਣ ਵਜੋਂ, ਜਦੋਂ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਪਤਾ ਹੁੰਦਾ ਹੈ ਕਿ CVE-2021-44228 ਸ਼ੋਸ਼ਣ ਦੀ ਉੱਚ ਸੰਭਾਵਨਾ ਹੁੰਦੀ ਹੈ, ਉਹ ਉਪਚਾਰ ਦੇ ਯਤਨਾਂ ਨੂੰ ਉੱਥੇ ਕੇਂਦਰਿਤ ਕਰਦੇ ਹਨ ਜਿੱਥੇ ਉਹਨਾਂ ਨੂੰ ਇਸਦੀ ਸਭ ਤੋਂ ਵੱਧ ਲੋੜ ਹੁੰਦੀ ਹੈ।
- ਕਿਰਿਆਸ਼ੀਲ ਰੱਖਿਆ: ਈਪੀਐਸਐਸ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਸੰਭਾਵਿਤ ਤੌਰ 'ਤੇ ਸ਼ੋਸ਼ਣ ਕੀਤੀਆਂ ਜਾਣ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਵਿਰੁੱਧ ਪਹਿਲਾਂ ਤੋਂ ਹੀ ਕਾਰਵਾਈ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਸਫਲ ਹਮਲਿਆਂ ਦੇ ਜੋਖਮ ਨੂੰ ਘਟਾਇਆ ਜਾਂਦਾ ਹੈ।
- ਸੰਦਰਭੀ ਡੀcisਆਇਨ-ਮੇਕਿੰਗ: ਈਪੀਐਸਐਸ ਵਾਧੂ ਸੰਦਰਭ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਜੋ CVSS ਸਿਰਫ਼ ਇਹੀ ਖੁੰਝ ਸਕਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ ਹਮਲਾਵਰਾਂ ਦੁਆਰਾ ਸਰਗਰਮੀ ਨਾਲ ਨਿਸ਼ਾਨਾ ਬਣਾਈਆਂ ਗਈਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨਾ। ਇਹ ਵਧੇਰੇ ਸੂਚਿਤ ਅਤੇ ਰਣਨੀਤਕ ਡੀ ਵੱਲ ਲੈ ਜਾਂਦਾ ਹੈcisਆਇਨ-ਨਿਰਮਾਣ।
- ਸਰੋਤ ਅਨੁਕੂਲਨ: ਸੀਮਤ ਸਰੋਤਾਂ ਵਾਲੇ ਸੰਗਠਨਾਂ ਲਈ, ਈਪੀਐਸਐਸ ਸਭ ਤੋਂ ਵੱਡਾ ਖ਼ਤਰਾ ਪੈਦਾ ਕਰਨ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਕੁਸ਼ਲਤਾ ਨਾਲ ਵੰਡਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਇੱਕ ਵਧੇਰੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਰੱਖਿਆ ਰਣਨੀਤੀ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ।
ਈਪੀਐਸਐਸ ਦੀਆਂ ਸੀਮਾਵਾਂ
ਇਸਦੇ ਫਾਇਦਿਆਂ ਦੇ ਬਾਵਜੂਦ, ਈਪੀਐਸਐਸ ਇਸ ਦੀਆਂ ਸੀਮਾਵਾਂ ਹਨ। ਇਹ ਇਤਿਹਾਸਕ ਡੇਟਾ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ, ਜੋ ਕਿ ਹਮੇਸ਼ਾਂ ਮੌਜੂਦਾ ਖਤਰੇ ਦੇ ਦ੍ਰਿਸ਼ ਨੂੰ ਨਹੀਂ ਦਰਸਾਉਂਦਾ। 30 ਦਿਨਾਂ ਦੇ ਅੰਦਰ ਸ਼ੋਸ਼ਣ ਦੀ ਭਵਿੱਖਬਾਣੀ ਕਰਨ 'ਤੇ ਇਸਦਾ ਥੋੜ੍ਹੇ ਸਮੇਂ ਦਾ ਧਿਆਨ ਲੰਬੇ ਸਮੇਂ ਦੇ ਖਤਰਿਆਂ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰ ਸਕਦਾ ਹੈ।
ਈਪੀਐਸਐਸ ਵਿਅਕਤੀਗਤ ਵਾਤਾਵਰਣਾਂ ਦੇ ਖਾਸ ਸੰਦਰਭ ਦਾ ਲੇਖਾ ਜੋਖਾ ਕੀਤੇ ਬਿਨਾਂ ਆਮ ਸੂਝ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। ਅੰਤ ਵਿੱਚ, ਇਹ ਪਿਛਲੇ ਸ਼ੋਸ਼ਣ ਪੈਟਰਨਾਂ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ, ਜੋ ਹਮਲੇ ਦੀਆਂ ਤਕਨੀਕਾਂ ਵਿੱਚ ਤੇਜ਼ ਤਬਦੀਲੀਆਂ ਜਾਂ ਨਵੀਆਂ ਖੋਜੀਆਂ ਗਈਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਹਾਸਲ ਨਹੀਂ ਕਰ ਸਕਦੇ ਹਨ।
ਅਨੁਕੂਲ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਲਈ CVE ਅਤੇ EPSS ਨੂੰ ਸੰਤੁਲਿਤ ਕਰਨਾ
ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਪ੍ਰਬੰਧਿਤ ਕਰਨ ਲਈ, ਸੰਗਠਨਾਂ ਨੂੰ ਦੋਵਾਂ ਦੀਆਂ ਸੀਮਾਵਾਂ ਨੂੰ ਸਮਝਣਾ ਅਤੇ ਹੱਲ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ CVSS ਅਤੇ ਈਪੀਐਸਐਸ. ਇਹਨਾਂ ਔਜ਼ਾਰਾਂ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਨ ਨਾਲ ਕਮਜ਼ੋਰੀ ਵਾਲੇ ਦ੍ਰਿਸ਼ਟੀਕੋਣ ਦਾ ਵਧੇਰੇ ਵਿਆਪਕ ਦ੍ਰਿਸ਼ ਮਿਲਦਾ ਹੈ। ਇਹ ਪਹੁੰਚ ਸ਼ੋਸ਼ਣ ਦੀ ਸੰਭਾਵਨਾ ਦੇ ਨਾਲ ਗੰਭੀਰਤਾ ਨੂੰ ਸੰਤੁਲਿਤ ਕਰਦੀ ਹੈ, ਜਿਸ ਨਾਲ ਬਿਹਤਰ ਤਰਜੀਹ ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ, ਸੂਚਿਤ ਡੀcisਆਇਨ-ਮੇਕਿੰਗ, ਅਤੇ ਸੁਧਰੇ ਹੋਏ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨਤੀਜੇ।
ਨਾਜ਼ੁਕ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਦੀ ਚੁਣੌਤੀ ਨਾਲ ਨਜਿੱਠਦਾ ਹੈ
ਇਸ ਬਲੌਗ ਦੌਰਾਨ, ਅਸੀਂ CVE ਸਕੋਰਿੰਗ ਦੀਆਂ ਪੇਚੀਦਗੀਆਂ, ਨੈਸ਼ਨਲ ਵੁਲਨੇਰੇਬਿਲਟੀ ਡੇਟਾਬੇਸ (NVD) ਦੀ ਮਹੱਤਵਪੂਰਨ ਭੂਮਿਕਾ, ਅਤੇ ਐਕਸਪਲੋਇਟ ਪ੍ਰੈਡੀਕਸ਼ਨ ਸਕੋਰਿੰਗ ਸਿਸਟਮ (EPSS) ਵਰਗੇ ਟੂਲ ਸ਼ੋਸ਼ਣ ਦੀ ਸੰਭਾਵਨਾ ਦੀ ਭਵਿੱਖਬਾਣੀ ਕਰਕੇ ਵੁਲਨੇਰੇਬਿਲਟੀ ਪ੍ਰਬੰਧਨ ਵਿੱਚ ਡੂੰਘਾਈ ਕਿਵੇਂ ਜੋੜਦੇ ਹਨ, ਦੀ ਪੜਚੋਲ ਕੀਤੀ ਹੈ। ਹਾਲਾਂਕਿ, ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਪ੍ਰਬੰਧਨ ਕਰਨ ਲਈ ਇਹਨਾਂ ਸੰਕਲਪਾਂ ਨੂੰ ਸਮਝਣ ਤੋਂ ਇਲਾਵਾ ਹੋਰ ਵੀ ਬਹੁਤ ਕੁਝ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ - ਇਹ ਇੱਕ ਵਿਆਪਕ ਪਹੁੰਚ ਦੀ ਮੰਗ ਕਰਦਾ ਹੈ ਜੋ ਤੁਹਾਡੇ ਸੰਗਠਨ ਦੀਆਂ ਖਾਸ ਸੁਰੱਖਿਆ ਜ਼ਰੂਰਤਾਂ ਦੇ ਅਨੁਕੂਲ ਹੋਵੇ।
ਲਗਭਗ ਵਿੱਚੋਂ 176,000 ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ, 19,000 ਤੋਂ ਵੱਧ ਦਾ CVSS ਸਕੋਰ 9.0–10.0 ਹੈ, ਜੋ ਕਿ ਗੰਭੀਰ ਜੋਖਮਾਂ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ। ਫਿਰ ਵੀ, ਬਹੁਗਿਣਤੀ - ਲਗਭਗ 77.5% - 4.0 ਤੋਂ 8.0 ਦੇ ਮੱਧ-ਰੇਂਜ ਸਕੋਰ ਦੇ ਅੰਦਰ ਆਉਂਦੀ ਹੈ। ਇਹ ਵਿਆਪਕ ਵੰਡ ਚੁਣੌਤੀ ਨੂੰ ਉਜਾਗਰ ਕਰਦੀ ਹੈ: ਇੱਕ ਮਜ਼ਬੂਤ ਬਚਾਅ ਨੂੰ ਬਣਾਈ ਰੱਖਦੇ ਹੋਏ, ਪਹਿਲਾਂ ਕਿਹੜੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਹੱਲ ਕਰਨਾ ਹੈ ਅਤੇ ਸੀਮਤ ਸਰੋਤਾਂ ਨਾਲ ਅਜਿਹਾ ਕਿਵੇਂ ਕਰਨਾ ਹੈ, ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਦੀ।
ਜ਼ਾਇਗੇਨੀ ਦਾ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਹੱਲ ਇਸ ਚੁਣੌਤੀ ਨੂੰ EPSS ਅਤੇ ਹੋਰ ਪ੍ਰਸੰਗਿਕ ਸਾਧਨਾਂ ਨਾਲ CVE ਸਕੋਰਿੰਗ ਨੂੰ ਜੋੜ ਕੇ ਹੱਲ ਕਰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਤੁਹਾਨੂੰ ਤੁਹਾਡੇ ਕਮਜ਼ੋਰੀ ਵਾਲੇ ਦ੍ਰਿਸ਼ ਦੀ ਪੂਰੀ ਤਸਵੀਰ ਮਿਲਦੀ ਹੈ। ਸਾਡਾ ਹੱਲ NPM, GitHub, ਅਤੇ OWD ਸਮੇਤ ਕਈ ਸਰੋਤਾਂ ਵਿੱਚ ਤੁਹਾਡੇ ਕੋਡਬੇਸ ਨੂੰ ਚੰਗੀ ਤਰ੍ਹਾਂ ਸਕੈਨ ਕਰਦਾ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਤੁਸੀਂ ਕਿਸੇ ਵੀ ਸੰਭਾਵੀ ਸੁਰੱਖਿਆ ਖਤਰੇ ਨੂੰ ਨਾ ਗੁਆਓ।
ਕਿਵੇਂ ਜ਼ਾਇਗੇਨੀ ਦਾ SCA ਹੱਲ CVE ਸਕੋਰਿੰਗ ਨੂੰ ਕਾਰਵਾਈ ਵਿੱਚ ਬਦਲਦਾ ਹੈ
2025 ਵਿੱਚ ਪ੍ਰਕਾਸ਼ਿਤ 48,185 CVEs ਵਿੱਚੋਂ, 38% ਨੂੰ ਉੱਚ ਜਾਂ ਗੰਭੀਰ ਗੰਭੀਰਤਾ ਦਾ ਦਰਜਾ ਦਿੱਤਾ ਗਿਆ ਸੀ, ਅਤੇ ਸਾਲ ਲਈ ਔਸਤ CVSS ਸਕੋਰ 6.60 ਸੀ। ਇਹ ਬਹੁਤ ਸਾਰੇ "ਨਾਜ਼ੁਕ" ਅਤੇ "ਉੱਚ" ਲੇਬਲ ਹਨ ਜੋ ਉਸੇ ਸੀਮਤ ਉਪਚਾਰ ਸਰੋਤਾਂ ਲਈ ਮੁਕਾਬਲਾ ਕਰ ਰਹੇ ਹਨ, ਅਤੇ ਇਹ ਇਸ ਤੱਥ ਦਾ ਲੇਖਾ ਜੋਖਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਹੈ ਕਿ 2025 CVEs ਵਿੱਚੋਂ ਸਿਰਫ 28% ਨੂੰ ਹੀ ਪਹਿਲੀ ਥਾਂ 'ਤੇ ਪੂਰਾ NVD ਸੰਸ਼ੋਧਨ ਪ੍ਰਾਪਤ ਹੋਇਆ ਸੀ।
ਜ਼ਾਇਗੇਨੀ ਦਾ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਹੱਲ ਇਸ ਚੁਣੌਤੀ ਨੂੰ EPSS ਅਤੇ ਵਾਧੂ ਸੰਦਰਭੀ ਸਿਗਨਲਾਂ ਨਾਲ CVE ਸਕੋਰਿੰਗ ਨੂੰ ਜੋੜ ਕੇ ਹੱਲ ਕਰਦਾ ਹੈ, ਤੁਹਾਨੂੰ ਤੁਹਾਡੇ ਕਮਜ਼ੋਰੀ ਵਾਲੇ ਲੈਂਡਸਕੇਪ ਦੀ ਪੂਰੀ ਤਸਵੀਰ ਦਿੰਦਾ ਹੈ, ਇਸ ਤੋਂ ਬਿਨਾਂ ਕਿ NVD ਨੇ ਅਜੇ ਤੱਕ ਕਿਸੇ ਦਿੱਤੇ CVE ਨੂੰ ਅਮੀਰ ਬਣਾਇਆ ਹੈ। ਇਹ ਤੁਹਾਡੇ ਕੋਡਬੇਸ ਨੂੰ npm, GitHub, ਅਤੇ ਹੋਰ ਓਪਨ-ਸੋਰਸ ਰਜਿਸਟਰੀਆਂ ਵਿੱਚ ਸਕੈਨ ਕਰਦਾ ਹੈ, ਇਸ ਲਈ ਕੁਝ ਵੀ ਅਣਦੇਖਿਆ ਨਹੀਂ ਜਾਂਦਾ।
ਇਹ ਤੁਹਾਡੀ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਰਣਨੀਤੀ ਨੂੰ ਕਿਵੇਂ ਪੂਰਾ ਕਰਦਾ ਹੈ:
- CVE ਸਕੋਰਿੰਗ + EPSS ਏਕੀਕਰਣ। ਗੰਭੀਰਤਾ (CVSS) ਨੂੰ ਸ਼ੋਸ਼ਣ ਸੰਭਾਵਨਾ (EPSS) ਨਾਲ ਜੋੜਨ ਦਾ ਮਤਲਬ ਹੈ ਕਿ ਤੁਹਾਡੀ ਟੀਮ ਪਹਿਲਾਂ ਇਹ ਠੀਕ ਕਰਦੀ ਹੈ ਕਿ ਅਸਲ ਵਿੱਚ ਕੀ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ, ਨਾ ਕਿ ਸਿਰਫ਼ ਕਾਗਜ਼ 'ਤੇ ਸਭ ਤੋਂ ਵੱਧ ਸਕੋਰ ਕੀ ਹੈ।
- ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ। Xygeni "ਇਹ CVE ਤੁਹਾਡੇ ਨਿਰਭਰਤਾ ਰੁੱਖ ਵਿੱਚ ਮੌਜੂਦ ਹੈ" 'ਤੇ ਨਹੀਂ ਰੁਕਦਾ। ਇਹ ਨਿਰਧਾਰਤ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਕਮਜ਼ੋਰ ਕੋਡ ਮਾਰਗ ਤੁਹਾਡੀ ਐਪਲੀਕੇਸ਼ਨ ਵਿੱਚ ਅਸਲ ਵਿੱਚ ਪਹੁੰਚਯੋਗ ਹੈ, ਸ਼ੋਰ ਨੂੰ ਨਾਟਕੀ ਢੰਗ ਨਾਲ ਘਟਾਉਂਦਾ ਹੈ ਅਤੇ ਸ਼ੋਸ਼ਣਯੋਗ ਜੋਖਮ 'ਤੇ ਉਪਚਾਰ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਦਾ ਹੈ।
- ਪ੍ਰਸੰਗਿਕ ਜਾਗਰੂਕਤਾ। ਇੱਕੋ ਸਮੇਂ ਕਈ ਸਲਾਹਕਾਰੀ ਸਰੋਤਾਂ ਅਤੇ ਸਕੋਰਿੰਗ ਪ੍ਰਣਾਲੀਆਂ ਤੋਂ ਜਾਣਕਾਰੀ ਪ੍ਰਾਪਤ ਕਰਕੇ, Xygeni ਇੱਕ-ਆਕਾਰ-ਫਿੱਟ-ਸਾਰਿਆਂ ਲਈ ਗੰਭੀਰਤਾ ਸਕੋਰ ਲਾਗੂ ਕਰਨ ਦੀ ਬਜਾਏ ਤੁਹਾਡੇ ਸੰਗਠਨ ਦੇ ਖਾਸ ਵਾਤਾਵਰਣ ਦੇ ਅਨੁਕੂਲ ਬਣਦਾ ਹੈ।
- ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ ਅਤੇ ਰੀਅਲ-ਟਾਈਮ ਚੇਤਾਵਨੀਆਂ। ਨਵੇਂ CVE ਅਤੇ ਨਵੇਂ EPSS ਸਕੋਰ ਲਗਾਤਾਰ ਪ੍ਰਕਾਸ਼ਿਤ ਹੁੰਦੇ ਰਹਿੰਦੇ ਹਨ। Xygeni ਲਗਾਤਾਰ ਨਿਗਰਾਨੀ ਕਰਦਾ ਰਹਿੰਦਾ ਹੈ, ਇਸ ਲਈ ਇੱਕ ਕਮਜ਼ੋਰੀ ਜੋ ਕੱਲ੍ਹ ਘੱਟ-ਪ੍ਰਾਥਮਿਕਤਾ ਵਾਲੀ ਸੀ, ਅਤੇ ਅੱਜ ਸਰਗਰਮੀ ਨਾਲ ਸ਼ੋਸ਼ਣ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ, ਅਣਦੇਖੀ ਨਹੀਂ ਜਾਂਦੀ।
ਨਤੀਜਾ: ਇੱਕ ਤਿਹਾਈ ਤੋਂ ਵੱਧ ਨਵੇਂ CVE ਪਹਿਲਾਂ ਹੀ ਉੱਚ ਜਾਂ ਨਾਜ਼ੁਕ ਫਲੈਗ ਕੀਤੇ ਗਏ ਹਨ, ਅਤੇ NVD ਸੰਸ਼ੋਧਨ ਹਰ ਸਾਲ ਹੋਰ ਪਿੱਛੇ ਜਾ ਰਿਹਾ ਹੈ, ਹਰ ਖੋਜ ਨੂੰ ਹੱਥੀਂ ਟ੍ਰਾਈਜ ਕਰਨਾ ਯਥਾਰਥਵਾਦੀ ਨਹੀਂ ਹੈ। Xygeni ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਉਸ ਛੋਟੇ ਹਿੱਸੇ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਜੋ ਤੁਹਾਡੇ ਵਾਤਾਵਰਣ ਵਿੱਚ ਗੰਭੀਰ ਅਤੇ ਸੱਚਮੁੱਚ ਸ਼ੋਸ਼ਣਯੋਗ ਦੋਵੇਂ ਹੈ।
ਇੱਕ ਡੈਮੋ ਲਈ ਬੇਨਤੀ ਕਰੋ or ਇੱਕ ਮੁਫ਼ਤ ਸ਼ੁਰੂ ਕਰੋ ਇਹ ਦੇਖਣ ਲਈ ਕਿ ਕਿਵੇਂ Xygeni CVE ਸਕੋਰਿੰਗ ਨੂੰ ਇੱਕ ਤਰਜੀਹੀ, ਕਾਰਵਾਈਯੋਗ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਰਣਨੀਤੀ ਵਿੱਚ ਬਦਲਦਾ ਹੈ।

ਸਵਾਲ
CVE, CVSS, ਅਤੇ NVD ਵਿੱਚ ਕੀ ਅੰਤਰ ਹੈ?
ਇੱਕ CVE ਇੱਕ ਖਾਸ ਕਮਜ਼ੋਰੀ ਲਈ ਇੱਕ ਵਿਲੱਖਣ ਪਛਾਣਕਰਤਾ ਹੈ। CVSS (ਕਾਮਨ ਵਲਨਰੇਬਿਲਟੀ ਸਕੋਰਿੰਗ ਸਿਸਟਮ) ਇੱਕ ਸਕੋਰਿੰਗ ਫਰੇਮਵਰਕ ਹੈ ਜੋ ਉਸ ਕਮਜ਼ੋਰੀ ਦੀ ਗੰਭੀਰਤਾ ਨੂੰ 0 ਤੋਂ 10 ਤੱਕ ਦਰਜਾ ਦੇਣ ਲਈ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ। NVD (ਨੈਸ਼ਨਲ ਵਲਨਰੇਬਿਲਟੀ ਡੇਟਾਬੇਸ) ਇੱਕ ਰਿਪੋਜ਼ਟਰੀ ਹੈ, ਜਿਸਨੂੰ NIST ਦੁਆਰਾ ਸੰਭਾਲਿਆ ਜਾਂਦਾ ਹੈ, ਜੋ ਹਰੇਕ CVE ਨੂੰ ਇਸਦੇ CVSS ਸਕੋਰ, ਵਰਣਨ ਅਤੇ ਉਪਚਾਰ ਸੰਦਰਭਾਂ ਨਾਲ ਭਰਪੂਰ ਕਰਦਾ ਹੈ।
EPSS ਕੀ ਹੈ, ਅਤੇ ਇਹ CVSS ਤੋਂ ਕਿਵੇਂ ਵੱਖਰਾ ਹੈ?
EPSS (ਐਕਸਪਲੋਇਟ ਪ੍ਰੈਡੀਕਸ਼ਨ ਸਕੋਰਿੰਗ ਸਿਸਟਮ) ਅਸਲ-ਸੰਸਾਰ ਦੇ ਸ਼ੋਸ਼ਣ ਡੇਟਾ ਦੇ ਆਧਾਰ 'ਤੇ, ਅਗਲੇ 30 ਦਿਨਾਂ ਵਿੱਚ ਕਿਸੇ ਕਮਜ਼ੋਰੀ ਦਾ ਸ਼ੋਸ਼ਣ ਹੋਣ ਦੀ ਸੰਭਾਵਨਾ ਦਾ ਅੰਦਾਜ਼ਾ ਲਗਾਉਂਦਾ ਹੈ। CVSS ਸੰਭਾਵਨਾ ਨੂੰ ਮਾਪਦਾ ਹੈ। ਤੀਬਰਤਾ ਜੇਕਰ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਜਾਂਦਾ ਹੈ; EPSS ਮਾਪਦਾ ਹੈ ਸੰਭਾਵਨਾ ਸ਼ੋਸ਼ਣ ਦਾ। ਦੋਵਾਂ ਨੂੰ ਇਕੱਠੇ ਵਰਤਣ ਨਾਲ ਇਕੱਲੇ ਦੋਵਾਂ ਵਿੱਚੋਂ ਕਿਸੇ ਇੱਕ ਨਾਲੋਂ ਕਿਤੇ ਜ਼ਿਆਦਾ ਸਹੀ ਤਰਜੀਹ ਸੰਕੇਤ ਮਿਲਦਾ ਹੈ।
ਉੱਚਾ ਕਿਉਂ ਨਹੀਂ ਹੈ? ਕੀ CVSS ਸਕੋਰ ਕਿਸੇ ਕਮਜ਼ੋਰੀ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਲਈ ਕਾਫ਼ੀ ਹੈ?
ਇੱਕ CVSS ਸਕੋਰ ਸਿਧਾਂਤਕ ਗੰਭੀਰਤਾ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ, ਅਸਲ-ਸੰਸਾਰ ਜੋਖਮ ਨੂੰ ਨਹੀਂ। ਇੱਕ "ਨਾਜ਼ੁਕ" 9.8-ਸਕੋਰ ਵਾਲੀ ਕਮਜ਼ੋਰੀ ਜੋ ਤੁਹਾਡੇ ਖਾਸ ਕੋਡਬੇਸ ਵਿੱਚ ਪਹੁੰਚਯੋਗ ਨਹੀਂ ਹੈ, ਜਾਂ ਇਸਦਾ ਕੋਈ ਜਾਣਿਆ-ਪਛਾਣਿਆ ਸਰਗਰਮ ਸ਼ੋਸ਼ਣ ਨਹੀਂ ਹੈ, ਇੱਕ "ਮਾਧਿਅਮ" ਨਾਲੋਂ ਘੱਟ ਤਰਜੀਹ ਹੋ ਸਕਦੀ ਹੈ ਜਿਸਦਾ ਹਮਲਾਵਰ ਇਸ ਸਮੇਂ ਸਰਗਰਮੀ ਨਾਲ ਸ਼ੋਸ਼ਣ ਕਰ ਰਹੇ ਹਨ। ਇਸ ਲਈ CVSS ਨੂੰ ESPS ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨਾਲ ਜੋੜਨਾ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ।
ਹਰ ਸਾਲ ਕਿੰਨੇ CVE ਪ੍ਰਕਾਸ਼ਿਤ ਹੁੰਦੇ ਹਨ?
CVE ਵਾਲੀਅਮ ਸਾਲ-ਦਰ-ਸਾਲ ਲਗਾਤਾਰ ਵਧਿਆ ਹੈ, ਹਰ ਸਾਲ ਹਜ਼ਾਰਾਂ ਨਵੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਖੁਲਾਸਾ ਹੁੰਦਾ ਹੈ। ਇਸ ਪੈਮਾਨੇ ਨੂੰ ਦੇਖਦੇ ਹੋਏ, ਜ਼ਿਆਦਾਤਰ ਸੰਗਠਨਾਂ ਲਈ ਮੈਨੂਅਲ ਟ੍ਰਾਈਏਜ ਯਥਾਰਥਵਾਦੀ ਨਹੀਂ ਹੈ, ਇਸੇ ਕਰਕੇ ਸਵੈਚਾਲਿਤ, ਸੰਦਰਭ-ਜਾਗਰੂਕ ਤਰਜੀਹ (CVSS + EPSS + ਪਹੁੰਚਯੋਗਤਾ) ਜ਼ਰੂਰੀ ਹੋ ਗਿਆ ਹੈ।
CVE-2021-44228 (Log4Shell) ਕੀ ਹੈ, ਅਤੇ ਇਸਨੂੰ ਉਦਾਹਰਣ ਵਜੋਂ ਕਿਉਂ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ?
Log4Shell Apache Log4j 2 ਵਿੱਚ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਰਿਮੋਟ ਕੋਡ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਕਮਜ਼ੋਰੀ ਹੈ, ਜਿਸਨੇ CVSS 'ਤੇ 10.0 (ਵੱਧ ਤੋਂ ਵੱਧ) ਸਕੋਰ ਕੀਤਾ ਹੈ। ਇਸਨੂੰ ਇੱਕ ਸਿੱਖਿਆ ਉਦਾਹਰਣ ਵਜੋਂ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ ਕਿਉਂਕਿ ਇਹ ਨੈੱਟਵਰਕ-ਅਧਾਰਿਤ ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਕਿਸੇ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਦੀ ਲੋੜ ਨਹੀਂ, ਅਤੇ ਕੋਈ ਉਪਭੋਗਤਾ ਇੰਟਰੈਕਸ਼ਨ ਨਹੀਂ ਜੋੜਦਾ ਹੈ, ਇਹ ਦਰਸਾਉਂਦਾ ਹੈ ਕਿ CVSS ਫਰੇਮਵਰਕ ਦੇ ਤਹਿਤ "ਨਾਜ਼ੁਕ" ਕਿਹੋ ਜਿਹਾ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ।
