






ਇਹ ਪੋਸਟ ਲੇਜਰ 'ਤੇ ਹਮਲੇ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਇਸ ਗੱਲ ਦੀ ਇੱਕ ਉਦਾਹਰਣ ਵਜੋਂ ਕਰਦੀ ਹੈ ਕਿ ਕਿਵੇਂ ਇੱਕ ਸਪੀਅਰ ਫਿਸ਼ਿੰਗ ਨੇ ਸਾਫਟਵੇਅਰ ਕਨੈਕਟ-ਕਿੱਟ ਟੂਲ 'ਤੇ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ (SSC) ਹਮਲਾ ਕੀਤਾ ਜਿਸਨੂੰ ਕੰਪਨੀ ਦੇ ਹਾਰਡਵੇਅਰ ਵਾਲਿਟ ਵਰਤਦੇ ਸਨ, ਜਿਸ ਨਾਲ ਅਦਾਕਾਰ ਘੱਟੋ-ਘੱਟ $600,000 ਦੇ ਪੈਸੇ ਕੱਢ ਸਕਦਾ ਸੀ।
ਇਹ ਹਮਲਾ ਸਪਲਾਈ ਚੇਨ ਘਟਨਾਵਾਂ ਨਾਲ ਗ੍ਰਸਤ ਇੱਕ ਸਾਲ ਦੇ ਅੰਤ ਵਿੱਚ ਹੋਇਆ। ਇਸ ਪੋਸਟ ਵਿੱਚ ਅਸੀਂ ਹਮਲੇ, ਇਸਦੇ ਪ੍ਰਭਾਵ, ਇਸਨੂੰ ਕਿਵੇਂ ਸੰਭਾਲਿਆ ਗਿਆ, ਅਤੇ ਇਸ ਤੋਂ ਕਿਹੜੇ ਸਬਕ ਲਏ ਜਾ ਸਕਦੇ ਹਨ, ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦੇ ਹਾਂ।
ਲੇਜਰ ਅਤੇ ਉਸਦੇ ਹਾਰਡਵੇਅਰ ਵਾਲਿਟ ਉਪਭੋਗਤਾ ਸਾਈਬ ਅਪਰਾਧੀਆਂ ਲਈ ਸਪੱਸ਼ਟ ਨਿਸ਼ਾਨਾ ਹਨ। ਵਾਲਿਟ ਡਰੇਨਰ ਕ੍ਰਿਪਟੋ ਐਪਸ ਦੇ ਫਰੰਟ-ਐਂਡ 'ਤੇ ਫਿਸ਼ਿੰਗ ਕੋਸ਼ਿਸ਼ਾਂ ਰਾਹੀਂ ਲੇਜਰ ਉਪਭੋਗਤਾਵਾਂ 'ਤੇ ਹਮਲਾ ਕਰ ਰਹੇ ਸਨ, ਅਤੇ ਅਪਰਾਧੀਆਂ ਨੂੰ ਫਿਸ਼ਿੰਗ ਮੁਹਿੰਮਾਂ ਨੂੰ ਚਲਾਉਣ ਲਈ ਉਪਭੋਗਤਾ ਨਿਰਦੇਸ਼ਾਂਕ ਜਾਣਨ ਦੀ ਜ਼ਰੂਰਤ ਹੁੰਦੀ ਹੈ। ਲੇਜਰ ਕੋਲ ਇੱਕ ਸੀ ਜੁਲਾਈ 2023 ਤੱਕ ਡਾਟਾ ਉਲੰਘਣਾ ਦਾ ਹਿੱਸਾ ਹੋਣ ਦੇ ਨਾਲ ਨਾਲ ਸਤੰਬਰ 2020 ਡਾਟਾ ਚੋਰੀ ਉਨ੍ਹਾਂ ਦੇ ਈ-ਕਾਮਰਸ Shopify 'ਤੇ, ਇੱਕ ਵੱਡੀ ਪ੍ਰਭਾਵ ਵਾਲੀ ਘਟਨਾ। ਪੋਸਟ "ਅੱਪਡੇਟ: ਤੁਹਾਡੇ ਡੇਟਾ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਅਤੇ ਸਪੈਮਰਾਂ 'ਤੇ ਮੁਕੱਦਮਾ ਚਲਾਉਣ ਦੇ ਯਤਨ” ਦਰਸਾਉਂਦਾ ਹੈ ਕਿ ਇਹ ਉਲੰਘਣਾਵਾਂ ਕਿੰਨੀਆਂ ਡੂੰਘੀਆਂ ਗਈਆਂ ਸਨ।
ਲੇਜਰ ਨੂੰ ਸੁਰੱਖਿਆ ਨੂੰ ਗੰਭੀਰਤਾ ਨਾਲ ਲੈਣ ਦੀ ਲੋੜ ਹੈ (ਇਹ ਉਨ੍ਹਾਂ ਦੇ ਕਾਰੋਬਾਰ ਦਾ ਇੱਕ ਮੁੱਖ ਹਿੱਸਾ ਹੈ), ਇੱਕ ਅੰਦਰੂਨੀ ਖੋਜ ਪ੍ਰਯੋਗਸ਼ਾਲਾ ਦੇ ਨਾਲ (ਰੱਖਣ) ਹੈਂਡਲਿੰਗ ਡਿਵਾਈਸ ਸੁਰੱਖਿਆ ਪ੍ਰਮਾਣੀਕਰਣ, ਇੱਕ ਬੱਗ ਬੌਟੀ ਪ੍ਰੋਗਰਾਮ, ਸੁਰੱਖਿਆ ਬੁਲੇਟਿਨਹੈ, ਅਤੇ ਧਮਕੀ ਮਾਡਲਿੰਗ. ਹੁਣ ਤੱਕ ਬਹੁਤ ਵਧੀਆ...
ਹਮਲਾ ਕਿਵੇਂ ਕੀਤਾ ਗਿਆ
ਲੇਜਰ ਨੇ ਲੇਜਰ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਇੱਕ ਸ਼ੋਸ਼ਣ ਦਾ ਪਤਾ ਲਗਾਇਆ DApp ਕਨੈਕਟ ਕਿੱਟ ਵੀਰਵਾਰ 14 ਦਸੰਬਰ 2023 ਨੂੰ। ਇਹ ਈਥਰਿਅਮ-ਅਧਾਰਤ ਵਿਕੇਂਦਰੀਕ੍ਰਿਤ ਐਪਲੀਕੇਸ਼ਨਾਂ (DApps) ਦੇ ਅੰਦਰ ਖਤਰਨਾਕ ਕੋਡ ਇੰਜੈਕਟ ਕਰਦੇ ਹਨ ਜੋ ਲੇਜਰ ਕਨੈਕਟ ਕਿੱਟ ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੇ ਸਨ, ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਅਜਿਹੇ ਲੈਣ-ਦੇਣ 'ਤੇ ਦਸਤਖਤ ਕਰਨ ਲਈ ਧੋਖਾ ਦਿੰਦੇ ਹਨ ਜੋ ਉਨ੍ਹਾਂ ਦੇ ਬਟੂਏ ਨੂੰ ਖਤਮ ਕਰ ਦਿੰਦੇ ਹਨ।
ਇਸ ਸ਼ੋਸ਼ਣ ਦਾ ਜਲਦੀ ਪਤਾ ਲੱਗ ਗਿਆ ਅਤੇ ਥੋੜ੍ਹੀ ਦੇਰ ਬਾਅਦ ਇੱਕ ਹੱਲ ਲਾਗੂ ਕੀਤਾ ਗਿਆ। ਇਸ ਦੌਰਾਨ, ਬਹੁਤ ਘੱਟ ਉਪਭੋਗਤਾਵਾਂ ਨੇ ਹਮਲੇ ਦਾ ਸ਼ਿਕਾਰ ਹੋ ਕੇ ਆਪਣੇ ਬਟੂਏ ਨੂੰ ਖਾਲੀ ਕਰਨ ਵਾਲੇ ਲੈਣ-ਦੇਣ 'ਤੇ ਦਸਤਖਤ ਕੀਤੇ।
ਇਹ ਹਮਲਾ ਉਦੋਂ ਸ਼ੁਰੂ ਹੋਇਆ ਜਦੋਂ ਇੱਕ ਸਾਬਕਾ ਲੇਜਰ ਕਰਮਚਾਰੀ ਇੱਕ ਫਿਸ਼ਿੰਗ ਹਮਲੇ ਦਾ ਸ਼ਿਕਾਰ ਹੋ ਗਿਆ ਜਿਸਨੇ ਸੈਸ਼ਨ ਟੋਕਨ ਰਾਹੀਂ ਉਸਦੇ NPM ਖਾਤੇ ਤੱਕ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕੀਤੀ। ਹਮਲਾਵਰਾਂ ਨੇ ਇਸ ਦੇ ਖਤਰਨਾਕ ਸੰਸਕਰਣ ਪ੍ਰਕਾਸ਼ਿਤ ਕੀਤੇ। @ledgerhq/ਕਨੈਕਟ-ਕਿੱਟ (1.1.5, 1.1.6 ਅਤੇ 1.1.7, ਹੁਣ ਸੇਵਾਮੁਕਤ)। ਹਮਲਾਵਰ ਵਾਲਿਟ ਐਪ ਵਾਂਗ ਹੀ ਅਨੁਮਤੀਆਂ ਦੇ ਪੱਧਰ ਦੇ ਨਾਲ ਮਨਮਾਨੇ ਕੋਡ ਚਲਾ ਸਕਦੇ ਹਨ: ਹਮਲਾਵਰ ਬਿਨਾਂ ਕਿਸੇ ਗੱਲਬਾਤ ਦੇ ਉਪਭੋਗਤਾਵਾਂ ਦੇ ਫੰਡ ਤੁਰੰਤ ਕੱਢ ਸਕਦੇ ਹਨ, ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਧੋਖਾ ਦੇਣ ਲਈ ਕਈ ਫਿਸ਼ਿੰਗ ਲਿੰਕ ਵੰਡ ਸਕਦੇ ਹਨ, ਜਾਂ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਸੰਪਤੀਆਂ ਨੂੰ ਇੱਕ ਨਵੇਂ ਪਤੇ 'ਤੇ ਟ੍ਰਾਂਸਫਰ ਕਰਨ ਲਈ ਮਨਾ ਕੇ ਉਨ੍ਹਾਂ ਦੀ ਘਬਰਾਹਟ ਦਾ ਫਾਇਦਾ ਉਠਾ ਸਕਦੇ ਹਨ, ਜਿਸਦੇ ਨਤੀਜੇ ਵਜੋਂ ਨਕਲੀ ਵਾਲਿਟ ਡਾਊਨਲੋਡ ਕਰਨ ਕਾਰਨ ਸੰਪਤੀ ਦਾ ਨੁਕਸਾਨ ਹੁੰਦਾ ਹੈ।
ਵਾਲਿਟ ਫਰੰਟ-ਐਂਡ (dApps) ਆਮ ਤੌਰ 'ਤੇ ਵਰਤਦੇ ਸਨ ਕਨੈਕਟ-ਕਿੱਟ-ਲੋਡਰ JavaScript CDN (jsDelivr) ਤੋਂ ਰਨਟਾਈਮ 'ਤੇ ਕਨੈਕਟ ਕਿੱਟ ਲੋਡ ਕਰਨ ਲਈ ਲੇਜਰ ਤੋਂ ਪੈਕੇਜ। ਬਦਕਿਸਮਤੀ ਨਾਲ, URL https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 ਸਹੀ ਵਰਜਨ (ਉਸ ਸਮੇਂ 1.1.4) ਨੂੰ ਪਿੰਨ ਨਹੀਂ ਕਰ ਰਿਹਾ ਸੀ, ਇਸ ਲਈ ਜਦੋਂ ਖਤਰਨਾਕ ਵਰਜਨ ਅਪਲੋਡ ਕੀਤੇ ਗਏ ਸਨ, ਤਾਂ ਉਹਨਾਂ ਨੂੰ CDN ਦੁਆਰਾ ਪਰੋਸਿਆ ਗਿਆ (ਅਤੇ ਕੈਸ਼ ਕੀਤਾ ਗਿਆ) ਗਿਆ। ਅਤੇ ਇਹ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਕੋਈ ਚੈੱਕਸਮ ਨਹੀਂ ਵਰਤਿਆ ਗਿਆ ਸੀ ਕਿ CDN ਤੋਂ ਡਾਊਨਲੋਡ ਕੀਤਾ ਸਰੋਤ ਅਸਲ ਵਿੱਚ ਉਮੀਦ ਕੀਤਾ ਗਿਆ ਸੀ (ਜਿਸਦੀ ਵਰਤੋਂ CDN ਤੋਂ ਕੋਡ ਵੰਡਣ ਵੇਲੇ ਕੀਤੀ ਜਾਣੀ ਚਾਹੀਦੀ ਹੈ)। ਇਸ ਚੈੱਕਸਮ-ਅਧਾਰਿਤ ਸਕੀਮ ਦਾ ਨਾਮ ਹੈ ਸਬਰੀਸੋਰਸ ਇੰਟੀਗ੍ਰਿਟੀ (SRI)।
ਇੰਜੈਕਟ ਕੀਤੇ ਕੋਡ ਨੇ ਸੰਭਾਵਤ ਤੌਰ 'ਤੇ ਲੈਣ-ਦੇਣ ਡੇਟਾ ਵਿੱਚ ਹੇਰਾਫੇਰੀ ਕੀਤੀ, ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਹੇਰਾਫੇਰੀ ਕੀਤੇ ਭੁਗਤਾਨਾਂ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ ਮੂਰਖ ਬਣਾਇਆ। ਉਦਾਹਰਣ ਵਜੋਂ, ਇੱਕ ਉਪਭੋਗਤਾ ਜੋ ਕਿਸੇ ਐਪ ਦੀ ਕਾਰਜਸ਼ੀਲਤਾ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਣ ਲਈ ਟੋਕਨ ਭੁਗਤਾਨ ਨੂੰ ਮਨਜ਼ੂਰੀ ਦੇ ਰਿਹਾ ਸੀ, ਹੋ ਸਕਦਾ ਹੈ ਕਿ ਉਸ ਨੇ ਹੈਕਰ ਦੇ ਪਤੇ 'ਤੇ ਭੁਗਤਾਨ ਲਈ ਪ੍ਰਵਾਨਗੀ ਦੇਖੀ ਹੋਵੇ। ਹਾਰਡਵੇਅਰ ਵਾਲਿਟ ਕਿੰਨਾ ਵੀ ਸੁਰੱਖਿਅਤ ਕਿਉਂ ਨਾ ਹੋਵੇ, ਪੈਸੇ ਖਤਮ ਹੋ ਗਏ।
ਖੋਜ ਅਤੇ ਜਾਂਚ
ਵੱਖ-ਵੱਖ ਉਪਭੋਗਤਾਵਾਂ ਨੇ X (ਉਰਫ਼ ਟਵਿੱਟਰ) ਵਿੱਚ ਸੁਨੇਹੇ ਪੋਸਟ ਕਰਨੇ ਸ਼ੁਰੂ ਕਰ ਦਿੱਤੇ ਕਿ ਜ਼ੈਪਰ ਫਰੰਟ-ਐਂਡ "ਹਾਈਜੈਕ" ਹੋ ਗਿਆ ਸੀ। ਇਸਦਾ ਸਿਹਰਾ ਕ੍ਰਿਪਟੋਟ੍ਰੇਡਰ ਸੁਸ਼ੀ ਦੇ ਸੀਟੀਓ ਮੈਥਿਊ ਲਿਲੀ ਨੂੰ ਜਾਂਦਾ ਹੈ, ਜਿਸਨੇ ਸਭ ਤੋਂ ਪਹਿਲਾਂ ਇੱਕ ਵਿੱਚ ਚੇਤਾਵਨੀ ਦਿੱਤੀ ਸੀ ਟਵਿੱਟਰ ਪੋਸਟ ਕਿ ਇੱਕ "ਆਮ ਤੌਰ 'ਤੇ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਵੈੱਬ3 ਕਨੈਕਟਰ" ਨਾਲ ਸਮਝੌਤਾ ਕੀਤਾ ਗਿਆ ਹੈ। ਬਾਅਦ ਵਿੱਚ ਉਸਨੇ ਇਸ਼ਾਰਾ ਕੀਤਾ ਲੇਜਰਐਚਕਿਊ/ਕਨੈਕਟ-ਕਿੱਟ ਸਮਝੌਤਾ ਕੀਤੀ ਲਾਇਬ੍ਰੇਰੀ ਦੇ ਰੂਪ ਵਿੱਚ, ਅਤੇ ਇੱਕ ਪਹਿਲਾ ਮੁਲਾਂਕਣ ਦਿੱਤਾ, ਥੋੜ੍ਹਾ ਜਿਹਾ ਸਖ਼ਤ:
ਕੀ ਹੋਇਆ?
— ਮੈਂ ਸਾਫਟਵੇਅਰ ਹਾਂ 🦇🔊 (@MatthewLilley) ਦਸੰਬਰ 14, 2023
ਸੰਖੇਪ ਵਿੱਚ, @ਲੇਜਰ ਭਿਆਨਕ ਗਲਤੀਆਂ ਦੀ ਇੱਕ ਲੜੀ ਬਣਾਈ।
1. ਉਹ ਇੱਕ CDN ਤੋਂ JS ਲੋਡ ਕਰ ਰਹੇ ਹਨ।
2. ਇਹ ਵਰਜਨ ਲਾਕਿੰਗ ਲੋਡ ਕੀਤੇ JS ਨਹੀਂ ਹਨ।
3. ਉਹਨਾਂ ਦਾ CDN ਨਾਲ ਸਮਝੌਤਾ ਹੋਇਆ ਸੀ।
ਮੈਂ ਕਿਸੇ ਵੀ dApps ਦੀ ਵਰਤੋਂ ਕਰਨ ਤੋਂ ਬਚਾਂਗਾ ਜਦੋਂ ਤੱਕ ਉਨ੍ਹਾਂ ਦੀਆਂ ਟੀਮਾਂ ਇਹ ਪੁਸ਼ਟੀ ਨਹੀਂ ਕਰਦੀਆਂ ਕਿ ਉਨ੍ਹਾਂ ਨੇ ਹਮਲੇ ਨੂੰ ਘਟਾ ਦਿੱਤਾ ਹੈ। https://t.co/a3brXNQSx9
ਯੂਜ਼ਰ 0xViva ਨੇ GitHub ਪ੍ਰੋਜੈਕਟ ਰੈਪੋ ਵਿੱਚ ਇੱਕ ਟਿਕਟ ਖੋਲ੍ਹੀ: [ਜ਼ਰੂਰੀ] ਇਹ ਰਿਪੋਜ਼ਟਰੀ npm ਪੈਕੇਜ @ledgerhq/connect-kit, 1.1.7 ਦੇ ਇੱਕ ਖਤਰਨਾਕ ਸੰਸਕਰਣ ਦੀ ਵਰਤੋਂ ਕਰਦੀ ਹੈ।.
15 ਦਸੰਬਰ, 2023 ਨੂੰ ਬਲਾਕਚੈਨ ਸੁਰੱਖਿਆ ਫਾਰਮ ਸਲੋਮੋਸਟ ਨੇ ਇੱਕ ਪ੍ਰਕਾਸ਼ਿਤ ਕੀਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਪੋਸਟ ਖਤਰਨਾਕ ਸੰਸਕਰਣਾਂ ਦੇ ਪੂਰੇ ਵੇਰਵੇ ਦੇਣਾ।
ਲੇਜਰ ਹਾਰਡਵੇਅਰ ਵਾਲਿਟ ਨਾਲ ਸਮਝੌਤਾ ਨਹੀਂ ਕੀਤਾ ਗਿਆ ਸੀ, ਸਿਰਫ਼ ਲੇਜਰ ਕਨੈਕਟ ਕਿੱਟ ਨਾਲ। ਹਾਲਾਂਕਿ, ਕਿਉਂਕਿ ਬਹੁਤ ਸਾਰੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਉਸ ਲਾਇਬ੍ਰੇਰੀ ਦੀ ਵਰਤੋਂ ਕਰਦੀਆਂ ਹਨ, ਜਿਵੇਂ ਕਿ ਸੁਸ਼ੀ ਸਵੈਪ, ਜ਼ੈਪਰ, ਮੈਟਲ ਸਵੈਪ, ਹਾਰਵੈਸਟ ਫਾਈਨੈਂਸ, ਰਿਵੋਕ.ਕੈਸ਼, ਆਦਿ, ਪ੍ਰਭਾਵ ਦਾ ਘੇਰਾ ਮਹੱਤਵਪੂਰਨ ਸੀ। ਅਨੁਸਾਰ ਬਿੱਟਰੇਸ.ਆਈਓ, ਕੁਝ ਪੀੜਤਾਂ ਨੇ ਘਬਰਾਹਟ ਵਿੱਚ ਆ ਕੇ ਜਾਇਦਾਦ ਨੂੰ ਇੱਕ ਨਵੇਂ ਪਤੇ 'ਤੇ ਟ੍ਰਾਂਸਫਰ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕੀਤੀ, ਪਰ ਇੱਕ ਨਕਲੀ ਵਾਲਿਟ ਐਪ ਡਾਊਨਲੋਡ ਕਰ ਲਈ!
ਉਸੇ ਦਿਨ, ਜੇਮਸਨ ਲੋਪ ਨੇ ਸਹੀ ਢੰਗ ਨਾਲ ਟਵੀਟ ਕੀਤਾ ਹਮਲੇ ਨੂੰ ਸਫਲ ਬਣਾਉਣ ਵਾਲੀਆਂ ਖਾਮੀਆਂ ਬਾਰੇ:
ਇੰਝ ਲੱਗਦਾ ਹੈ ਕਿ ਅੱਜ ਦੀ ਸੁਰੱਖਿਆ ਘਟਨਾ ਲੇਜਰ ਵਿਖੇ 3 ਵੱਖ-ਵੱਖ ਅਸਫਲਤਾਵਾਂ ਦਾ ਸਿੱਟਾ ਸੀ:
- ਜੇਮਸਨ ਲੋਪ (@ ਲੌਪ) ਦਸੰਬਰ 14, 2023
1. ਕਿਸੇ ਖਾਸ ਸੰਸਕਰਣ ਅਤੇ ਚੈੱਕਸਮ ਨੂੰ ਪਿੰਨ ਕੀਤੇ ਬਿਨਾਂ ਕੋਡ ਨੂੰ ਅੰਨ੍ਹੇਵਾਹ ਲੋਡ ਕਰਨਾ।
2. ਕੋਡ ਸਮੀਖਿਆ ਅਤੇ ਤੈਨਾਤੀ ਦੇ ਆਲੇ-ਦੁਆਲੇ "2 ਵਿਅਕਤੀਆਂ ਦੇ ਨਿਯਮਾਂ" ਨੂੰ ਲਾਗੂ ਨਾ ਕਰਨਾ।
3. ਸਾਬਕਾ ਕਰਮਚਾਰੀ ਦੀ ਪਹੁੰਚ ਨੂੰ ਰੱਦ ਨਾ ਕਰਨਾ।
ਘਟਨਾ ਨੂੰ ਕਿਵੇਂ ਸੰਭਾਲਿਆ ਗਿਆ
ਲੇਜਰ ਦੇ ਸੀਈਓ, ਪਾਸਕਲ ਗੌਥੀਅਰ ਨੇ ਹਮਲੇ ਵਾਲੇ ਦਿਨ ਹੀ ਇੱਕ ਪੋਸਟ ਕੀਤਾ ਸੀ ਖੁਲਾਸਾ ਪੱਤਰ ਘਟਨਾ ਬਾਰੇ ਹੋਰ ਵੇਰਵੇ ਦੇਣਾ, ਜੋ ਕਿ ਯਕੀਨੀ ਤੌਰ 'ਤੇ ਚੰਗਾ ਹੈ: ਸ਼ੁਤਰਮੁਰਗ ਵਾਂਗ ਰੇਤ ਵਿੱਚ ਸਿਰ ਲੁਕਾਉਣਾ ਕਿਸੇ ਵੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾ ਨੂੰ ਸੰਭਾਲਣ ਦਾ ਸਭ ਤੋਂ ਭੈੜਾ ਤਰੀਕਾ ਹੈ।
ਪੱਤਰ ਦੀ ਬਣਤਰ ਦਿਲਚਸਪ ਹੈ: ਇਸਨੇ ਲਾਇਬ੍ਰੇਰੀ ਦੇ ਖਤਰਨਾਕ ਸੰਸਕਰਣਾਂ ਦੀ ਮੌਜੂਦਗੀ ਨੂੰ ਤੁਰੰਤ ਪਛਾਣ ਲਿਆ ਜੋ ਪੈਸੇ ਦੀ ਨਿਕਾਸੀ ਕਰਦੇ ਹਨ, ਜੋ ਕਿ ਚੰਗੀ ਗੱਲ ਹੈ (ਹਕੀਕਤ ਤੋਂ ਇਨਕਾਰ ਕਰਨਾ ਬਕਵਾਸ ਹੈ):
“ਅੱਜ ਅਸੀਂ ਲੇਜਰ ਕਨੈਕਟ ਕਿੱਟ, ਇੱਕ ਜਾਵਾਸਕ੍ਰਿਪਟ ਲਾਇਬ੍ਰੇਰੀ, 'ਤੇ ਇੱਕ ਸ਼ੋਸ਼ਣ ਦਾ ਅਨੁਭਵ ਕੀਤਾ ਜੋ ਇੱਕ ਬਟਨ ਲਾਗੂ ਕਰਦਾ ਹੈ ਜੋ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਆਪਣੇ ਲੇਜਰ ਡਿਵਾਈਸ ਨੂੰ ਤੀਜੀ ਧਿਰ DApps (ਵਾਲਿਟ ਨਾਲ ਜੁੜੀਆਂ ਵੈੱਬ ਸਾਈਟਾਂ) ਨਾਲ ਜੋੜਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
ਇਹ ਸ਼ੋਸ਼ਣ ਇੱਕ ਸਾਬਕਾ ਕਰਮਚਾਰੀ ਦੇ ਫਿਸ਼ਿੰਗ ਹਮਲੇ ਦਾ ਸ਼ਿਕਾਰ ਹੋਣ ਦਾ ਨਤੀਜਾ ਸੀ, ਜਿਸਨੇ ਇੱਕ ਮਾੜੇ ਐਕਟਰ ਨੂੰ ਲੇਜਰ ਦੇ NPMJS (ਐਪਾਂ ਵਿਚਕਾਰ ਸਾਂਝੇ ਕੀਤੇ ਜਾਵਾਸਕ੍ਰਿਪਟ ਕੋਡ ਲਈ ਇੱਕ ਪੈਕੇਜ ਮੈਨੇਜਰ) ਵਿੱਚ ਇੱਕ ਖਤਰਨਾਕ ਫਾਈਲ ਅਪਲੋਡ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੱਤੀ।
ਅਸੀਂ ਆਪਣੇ ਸਾਥੀ WalletConnect ਦੇ ਨਾਲ ਮਿਲ ਕੇ, ਸ਼ੋਸ਼ਣ ਨੂੰ ਹੱਲ ਕਰਨ ਲਈ ਤੇਜ਼ੀ ਨਾਲ ਕੰਮ ਕੀਤਾ, ਖੋਜ ਦੇ 40 ਮਿੰਟਾਂ ਦੇ ਅੰਦਰ ਖਤਰਨਾਕ ਕੋਡ ਨੂੰ ਹਟਾਉਣ ਅਤੇ ਅਕਿਰਿਆਸ਼ੀਲ ਕਰਨ ਲਈ NPMJS ਨੂੰ ਅਪਡੇਟ ਕੀਤਾ। ਇਹ ਸੁਰੱਖਿਆ ਚੁਣੌਤੀਆਂ ਨੂੰ ਹੱਲ ਕਰਨ ਲਈ ਉਦਯੋਗ ਦੁਆਰਾ ਤੇਜ਼ੀ ਨਾਲ ਇਕੱਠੇ ਕੰਮ ਕਰਨ ਦੀ ਇੱਕ ਵਧੀਆ ਉਦਾਹਰਣ ਹੈ।
ਕੀ? ਪ੍ਰਕਾਸ਼ਨ ਅਧਿਕਾਰਾਂ ਵਾਲੇ ਇੱਕ ਸਾਬਕਾ ਕਰਮਚਾਰੀ ਦੇ NPM 'ਤੇ ਉਸਦੇ ਪ੍ਰਮਾਣ ਪੱਤਰ ਰੱਦ ਨਹੀਂ ਕੀਤੇ ਗਏ ਸਨ?
ਸੀਈਓ ਨੇ ਇਸ ਤੋਂ ਬਾਅਦ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣਾਂ ਦੀ ਗਿਣਤੀ ਕੀਤੀ ਪਰ ਸੰਕੇਤ ਦਿੱਤਾ ਕਿ NPM ਪਹੁੰਚ ਵਿੱਚ ਕੁਝ ਕਮਜ਼ੋਰ ਸੀ:
“ਹੁਣ, ਮੈਂ ਇਹ ਦੱਸਣਾ ਚਾਹੁੰਦਾ ਹਾਂ ਕਿ ਅਜਿਹਾ ਕਿਉਂ ਹੋਇਆ, ਅਸੀਂ ਭਵਿੱਖ ਵਿੱਚ ਇਸ ਖਾਸ ਜੋਖਮ ਨੂੰ ਘਟਾਉਣ ਲਈ ਆਪਣੇ ਸੁਰੱਖਿਆ ਅਭਿਆਸਾਂ ਨੂੰ ਕਿਵੇਂ ਸੁਧਾਰਾਂਗੇ, ਅਤੇ ਉਦਯੋਗ ਨੂੰ ਆਪਣੀ ਸਿਫ਼ਾਰਸ਼ ਸਾਂਝੀ ਕਰਾਂਗੇ, ਤਾਂ ਜੋ ਅਸੀਂ ਇਕੱਠੇ ਮਜ਼ਬੂਤ ਹੋ ਸਕੀਏ।
The standard ਲੇਜਰ ਵਿਖੇ ਅਭਿਆਸ ਇਹ ਹੈ ਕਿ ਕੋਈ ਵੀ ਇੱਕਲਾ ਵਿਅਕਤੀ ਕਈ ਧਿਰਾਂ ਦੁਆਰਾ ਸਮੀਖਿਆ ਕੀਤੇ ਬਿਨਾਂ ਕੋਡ ਨੂੰ ਤੈਨਾਤ ਨਹੀਂ ਕਰ ਸਕਦਾ। ਸਾਡੇ ਵਿਕਾਸ ਦੇ ਜ਼ਿਆਦਾਤਰ ਹਿੱਸਿਆਂ ਵਿੱਚ ਸਾਡੇ ਕੋਲ ਮਜ਼ਬੂਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ, ਅੰਦਰੂਨੀ ਸਮੀਖਿਆਵਾਂ, ਅਤੇ ਕੋਡ ਮਲਟੀ-ਸਿਗਨੇਚਰ ਹਨ। ਇਹ ਸਾਡੇ 99% ਅੰਦਰੂਨੀ ਪ੍ਰਣਾਲੀਆਂ ਵਿੱਚ ਹੈ। ਕੋਈ ਵੀ ਕਰਮਚਾਰੀ ਜੋ ਕੰਪਨੀ ਛੱਡਦਾ ਹੈ, ਉਸਦੀ ਪਹੁੰਚ ਹਰ ਲੇਜਰ ਪ੍ਰਣਾਲੀ ਤੋਂ ਰੱਦ ਕਰ ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ।
ਇਹ ਇੱਕ ਮੰਦਭਾਗੀ ਇਕੱਲੀ ਘਟਨਾ ਸੀ। ਇਹ ਇੱਕ ਯਾਦ ਦਿਵਾਉਂਦੀ ਹੈ ਕਿ ਸੁਰੱਖਿਆ ਸਥਿਰ ਨਹੀਂ ਹੈ, ਅਤੇ ਲੇਜਰ ਨੂੰ ਸਾਡੇ ਸੁਰੱਖਿਆ ਪ੍ਰਣਾਲੀਆਂ ਅਤੇ ਪ੍ਰਕਿਰਿਆਵਾਂ ਵਿੱਚ ਲਗਾਤਾਰ ਸੁਧਾਰ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਇਸ ਖੇਤਰ ਵਿੱਚ, ਲੇਜਰ ਸਾਡੇ ਬਿਲਡ ਨੂੰ ਜੋੜਦੇ ਹੋਏ, ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣ ਲਾਗੂ ਕਰੇਗਾ। pipeline ਜੋ ਸਖ਼ਤੀ ਨਾਲ ਲਾਗੂ ਕਰਦਾ ਹੈ software supply chain security NPM ਵੰਡ ਚੈਨਲ ਨੂੰ।"
ਖੈਰ, ਅਜਿਹਾ ਲਗਦਾ ਸੀ ਕਿ ਲਾਇਬ੍ਰੇਰੀ ਦੇ ਨਵੇਂ ਸੰਸਕਰਣਾਂ ਨੂੰ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨ ਦੀ ਇਜਾਜ਼ਤ ਵਾਲੇ NPM ਖਾਤੇ ਵਿੱਚ ਆਪਣੇ ਸਾਫਟਵੇਅਰ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਦੂਜੇ ਹਿੱਸਿਆਂ ਨਾਲੋਂ ਘੱਟ ਸਖ਼ਤ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣ ਸਨ। ਕੀ ਇਹ ਘਟਨਾ ਬਦਕਿਸਮਤੀ ਕਾਰਨ ਵਾਪਰੀ?
ਪੱਤਰ ਦਾ ਅੰਤ ਹੋਰ ਵੀ ਹੈ standard ਅਧਿਕਾਰੀਆਂ ਨਾਲ ਸ਼ਮੂਲੀਅਤ ਦਾ ਭਾਗ, "ਨਿਯੰਤਰਣ ਅਧੀਨ ਬਿਆਨ", ਅਤੇ ਮੁਆਫ਼ੀ:
"ਲੇਜਰ ਨੇ ਅਧਿਕਾਰੀਆਂ ਨਾਲ ਗੱਲਬਾਤ ਕੀਤੀ ਹੈ ਅਤੇ ਇਸ ਜਾਂਚ ਦੇ ਸਾਹਮਣੇ ਆਉਣ 'ਤੇ ਸਾਡੀ ਮਦਦ ਕਰਨ ਲਈ ਹਰ ਸੰਭਵ ਕੋਸ਼ਿਸ਼ ਕਰ ਰਿਹਾ ਹੈ। ਲੇਜਰ ਪ੍ਰਭਾਵਿਤ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਇਸ ਮਾੜੇ ਅਦਾਕਾਰ ਨੂੰ ਲੱਭਣ, ਉਨ੍ਹਾਂ ਨੂੰ ਨਿਆਂ ਦੇ ਘੇਰੇ ਵਿੱਚ ਲਿਆਉਣ, ਫੰਡਾਂ ਨੂੰ ਟਰੈਕ ਕਰਨ ਅਤੇ ਹੈਕਰ ਤੋਂ ਚੋਰੀ ਹੋਈਆਂ ਜਾਇਦਾਦਾਂ ਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਨ ਲਈ ਕਾਨੂੰਨ ਲਾਗੂ ਕਰਨ ਵਾਲਿਆਂ ਨਾਲ ਕੰਮ ਕਰਨ ਵਿੱਚ ਸਹਾਇਤਾ ਕਰੇਗਾ। ਪ੍ਰਭਾਵਿਤ ਵਿਅਕਤੀਆਂ ਲਈ ਅੱਜ ਵਾਪਰੀਆਂ ਘਟਨਾਵਾਂ 'ਤੇ ਸਾਨੂੰ ਡੂੰਘਾ ਦੁੱਖ ਹੈ।"
ਸਥਿਤੀ ਹੁਣ ਕਾਬੂ ਹੇਠ ਹੈ ਅਤੇ ਖ਼ਤਰਾ ਟਲ ਗਿਆ ਹੈ। ਅਸੀਂ ਸਮਝਦੇ ਹਾਂ ਕਿ ਇਸ ਨਾਲ ਭਾਈਚਾਰੇ ਅਤੇ ਵਿਆਪਕ ਵਾਤਾਵਰਣ ਪ੍ਰਣਾਲੀ ਲਈ ਕਿੰਨੀ ਦਹਿਸ਼ਤ ਪੈਦਾ ਹੋਈ ਹੈ।
ਇਸ ਪੱਤਰ ਵਿੱਚ ਇੱਕ ਸਮਾਂ-ਰੇਖਾ ਸ਼ਾਮਲ ਹੈ, ਜੋ ਉਪਭੋਗਤਾਵਾਂ ਲਈ ਇਹ ਸਮਝਣ ਲਈ ਬਹੁਤ ਵਧੀਆ ਹੈ ਕਿ ਘਟਨਾ ਕਿਵੇਂ ਖੋਜੀ ਗਈ, ਕਿਹੜੀਆਂ ਖਾਸ ਰੋਕਥਾਮ ਅਤੇ ਉਪਚਾਰ ਕਾਰਵਾਈਆਂ ਕੀਤੀਆਂ ਗਈਆਂ, ਅਤੇ ਪ੍ਰਭਾਵਿਤ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਹੋਏ ਨੁਕਸਾਨ ਦੀ ਭਰਪਾਈ / ਮੁਆਵਜ਼ਾ ਕਿਵੇਂ ਦਿੱਤਾ ਜਾਵੇਗਾ। ਇਹ ਸਭ ਤੋਂ ਵੱਧ ਸਿੱਕੇ-ਵਿਸ਼ੇਸ਼ ਹਿੱਸਾ ਹੈ:
“ਅੱਜ ਸਵੇਰੇ CET, ਇੱਕ ਸਾਬਕਾ ਲੇਜਰ ਕਰਮਚਾਰੀ ਇੱਕ ਫਿਸ਼ਿੰਗ ਹਮਲੇ ਦਾ ਸ਼ਿਕਾਰ ਹੋ ਗਿਆ ਜਿਸਨੇ ਉਹਨਾਂ ਦੇ NPMJS ਖਾਤੇ ਤੱਕ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕੀਤੀ। ਹਮਲਾਵਰ ਨੇ ਲੇਜਰ ਕਨੈਕਟ ਕਿੱਟ ਦਾ ਇੱਕ ਖਤਰਨਾਕ ਸੰਸਕਰਣ ਪ੍ਰਕਾਸ਼ਿਤ ਕੀਤਾ (ਵਰਜਨ 1.1.5, 1.1.6, ਅਤੇ 1.1.7 ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਦਾ ਹੈ)। ਖਤਰਨਾਕ ਕੋਡ ਨੇ ਇੱਕ ਹੈਕਰ ਵਾਲਿਟ ਵਿੱਚ ਫੰਡਾਂ ਨੂੰ ਰੀਰੂਟ ਕਰਨ ਲਈ ਇੱਕ ਠੱਗ ਵਾਲਿਟਕਨੈਕਟ ਪ੍ਰੋਜੈਕਟ ਦੀ ਵਰਤੋਂ ਕੀਤੀ। ਲੇਜਰ ਦੀਆਂ ਤਕਨਾਲੋਜੀ ਅਤੇ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਸੁਚੇਤ ਕਰ ਦਿੱਤਾ ਗਿਆ ਸੀ ਅਤੇ ਲੇਜਰ ਨੂੰ ਪਤਾ ਲੱਗਣ ਦੇ 40 ਮਿੰਟਾਂ ਦੇ ਅੰਦਰ ਇੱਕ ਹੱਲ ਤਾਇਨਾਤ ਕੀਤਾ ਗਿਆ ਸੀ। ਖਤਰਨਾਕ ਫਾਈਲ ਲਗਭਗ 5 ਘੰਟਿਆਂ ਲਈ ਲਾਈਵ ਸੀ, ਹਾਲਾਂਕਿ ਸਾਡਾ ਮੰਨਣਾ ਹੈ ਕਿ ਉਹ ਵਿੰਡੋ ਜਿੱਥੇ ਫੰਡ ਕੱਢੇ ਗਏ ਸਨ, ਦੋ ਘੰਟਿਆਂ ਤੋਂ ਘੱਟ ਸਮੇਂ ਤੱਕ ਸੀਮਤ ਸੀ।. ਲੇਜਰ ਨੇ ਵਾਲਿਟਕਨੈਕਟ ਨਾਲ ਤਾਲਮੇਲ ਕੀਤਾ ਜਿਸਨੇ ਠੱਗ ਪ੍ਰੋਜੈਕਟ ਨੂੰ ਜਲਦੀ ਹੀ ਅਯੋਗ ਕਰ ਦਿੱਤਾ। ਅਸਲੀ ਅਤੇ ਪ੍ਰਮਾਣਿਤ ਲੇਜਰ ਕਨੈਕਟ ਕਿੱਟ ਵਰਜਨ 1.1.8 ਹੁਣ ਫੈਲ ਰਿਹਾ ਹੈ ਅਤੇ ਵਰਤੋਂ ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਹੈ।
ਉਹਨਾਂ ਬਿਲਡਰਾਂ ਲਈ ਜੋ ਲੇਜਰ ਕਨੈਕਟ ਕਿੱਟ ਕੋਡ ਨੂੰ ਵਿਕਸਤ ਕਰ ਰਹੇ ਹਨ ਅਤੇ ਇਸ ਨਾਲ ਇੰਟਰੈਕਟ ਕਰ ਰਹੇ ਹਨ: NPM ਪ੍ਰੋਜੈਕਟ 'ਤੇ ਕਨੈਕਟ-ਕਿੱਟ ਡਿਵੈਲਪਮੈਂਟ ਟੀਮ ਹੁਣ ਸਿਰਫ਼ ਪੜ੍ਹਨ ਲਈ ਹੈ ਅਤੇ ਸੁਰੱਖਿਆ ਕਾਰਨਾਂ ਕਰਕੇ NPM ਪੈਕੇਜ ਨੂੰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਅੱਗੇ ਨਹੀਂ ਵਧਾ ਸਕਦੀ। ਅਸੀਂ ਲੇਜਰ ਦੇ GitHub 'ਤੇ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨ ਲਈ ਅੰਦਰੂਨੀ ਤੌਰ 'ਤੇ ਰਾਜ਼ਾਂ ਨੂੰ ਘੁੰਮਾਇਆ ਹੈ। ਡਿਵੈਲਪਰ, ਕਿਰਪਾ ਕਰਕੇ ਦੁਬਾਰਾ ਜਾਂਚ ਕਰੋ ਕਿ ਤੁਸੀਂ ਨਵੀਨਤਮ ਸੰਸਕਰਣ, 1.1.8 ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੇ ਹੋ।
ਲੇਜਰ, ਦੇ ਨਾਲ ਵਾਲਿਟ ਕਨੈਕਟ ਅਤੇ ਸਾਡੇ ਭਾਈਵਾਲਾਂ ਨੇ, ਮਾੜੇ ਅਦਾਕਾਰ ਦੇ ਵਾਲਿਟ ਪਤੇ ਦੀ ਰਿਪੋਰਟ ਕੀਤੀ ਹੈ। ਪਤਾ ਹੁਣ 'ਤੇ ਦਿਖਾਈ ਦੇ ਰਿਹਾ ਹੈ ਚੈਨਾਲਿਸਿਸ. ਟਥੇਰ ਨੇ ਮਾੜੇ ਅਦਾਕਾਰ ਦੀ USDT ਨੂੰ ਫ੍ਰੀਜ਼ ਕਰ ਦਿੱਤਾ ਹੈ।
ਇਸ ਅਨੁਸਾਰ, ਫੰਡਾਂ ਨੂੰ ਮੁੜ-ਰੂਟ ਕਰਨ ਲਈ ਠੱਗ ਵਾਲਿਟਕਨੈਕਟ ਪ੍ਰੋਜੈਕਟ ਨੂੰ ਤੁਰੰਤ ਬੰਦ ਕਰ ਦਿੱਤਾ ਗਿਆ ਸੀ, ਇਸ ਲਈ ਇਸ 'ਤੇ ਕਾਬੂ ਪਾਉਣਾ ਬਹੁਤ ਤੇਜ਼ ਸੀ। ਪਰ ਇਸ ਦੇ ਬਾਵਜੂਦ, ਕੁਝ ਵਾਲਿਟ ਖਾਲੀ ਹੋ ਗਏ।
ਨਤੀਜਾ: ਉਦਯੋਗ ਨੇ ਕਿਵੇਂ ਪ੍ਰਤੀਕਿਰਿਆ ਕੀਤੀ
ਕੁਝ ਉਪਭੋਗਤਾਵਾਂ ਨੇ ਸਮਝੌਤਾ ਰੋਕਣ ਵਿੱਚ ਅਸਫਲ ਰਹਿਣ ਲਈ ਲੇਜਰ 'ਤੇ ਗੁੱਸਾ ਜ਼ਾਹਰ ਕੀਤਾ, ਜਦੋਂ ਕਿ ਦੂਜਿਆਂ ਨੇ ਤੀਜੀ-ਧਿਰ ਲਾਇਬ੍ਰੇਰੀਆਂ 'ਤੇ ਨਿਰਭਰ ਹੋਣ ਦੇ ਖ਼ਤਰਿਆਂ ਵਿਰੁੱਧ ਚੇਤਾਵਨੀ ਦਿੱਤੀ।
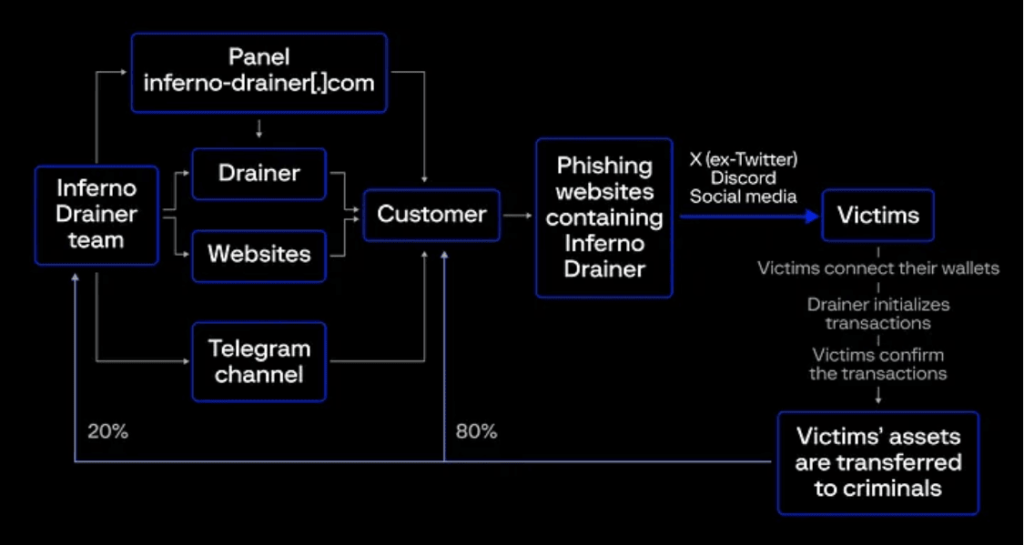
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਉਦਯੋਗ ਦਾ ਸਾਈਬਰਕੋਇਨ ਵਿੱਚ ਇੱਕ ਖਾਸ ਸਥਾਨ ਹੈ। ਵਾਲਿਟ ਡਰੇਨਿੰਗ ਮੁਹਿੰਮਾਂ ਚੰਗੀ ਤਰ੍ਹਾਂ ਜਾਣੀਆਂ ਜਾਂਦੀਆਂ ਹਨ, ਜੋ ਮੁੱਖ ਤੌਰ 'ਤੇ ਅੰਤਮ-ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਧੋਖਾ ਦੇਣ ਲਈ ਫਿਸ਼ਿੰਗ ਸਾਈਟਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦੀਆਂ ਹਨ। ਆਮ SaaS ਕਾਰੋਬਾਰ (ਸਕੈਮ-ਐਜ਼-ਏ-ਸਰਵਿਸ) ਵਿੱਚ ਵਾਲਿਟ ਡਰੇਨਿੰਗ ਲਈ ਵਿਸ਼ੇਸ਼ ਅਦਾਕਾਰ ਹੁੰਦੇ ਹਨ, ਜਿਵੇਂ ਕਿ ਘੁਟਾਲਾ ਵਿਕਰੇਤਾ। ਇਨਫਰਨੋ ਡਰੇਨੇਰ ਹੈ, ਜੋ ਕਿ ਕੰਮਕਾਜ ਬੰਦ ਕਰਨ ਦਾ ਐਲਾਨ ਕੀਤਾ ਨਵੰਬਰ 2023 ਵਿੱਚ। ਡੂਨ ਵਿੱਚ ਦੇਖੀ ਗਈ ਹਾਲੀਆ ਗਤੀਵਿਧੀ ਦੇ ਅਨੁਸਾਰ, ਇਹ ਇੱਕ ਝੂਠਾ ਝੰਡਾ ਜਾਪਦਾ ਹੈ। @ਸਕੈਮਸਨਿਫਰ. ਉਹਨਾਂ ਦੁਆਰਾ ਅਪਣਾਈ ਜਾਣ ਵਾਲੀ ਸਕੀਮ ਨੂੰ ਇਸ ਗਰੁੱਪ-ਆਈਬੀ ਪੋਸਟ ਦੁਆਰਾ ਸਮਝਾਇਆ ਗਿਆ ਸੀ:
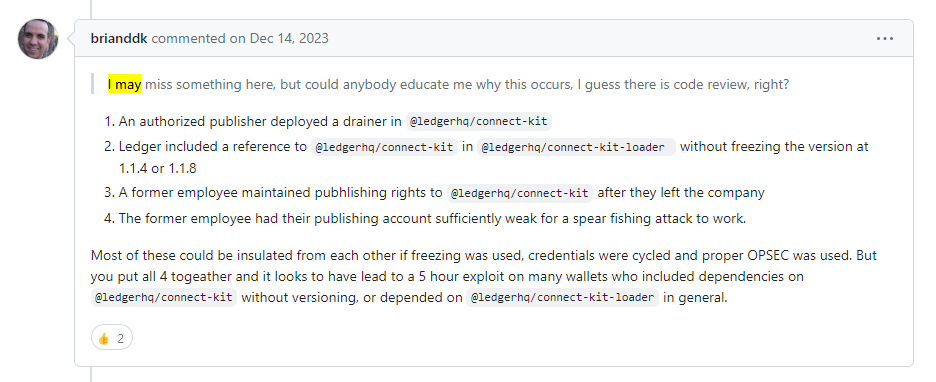
ਕੁਝ ਵਿਸ਼ਲੇਸ਼ਕਾਂ ਨੇ ਇਸ ਗੱਲ ਦੇ ਸੰਕੇਤ ਦਿੱਤੇ ਕਿ ਹਮਲੇ ਨੂੰ ਸੰਭਵ ਬਣਾਉਣ ਵਿੱਚ ਕਿਹੜੀਆਂ ਗੱਲਾਂ ਅਸਫਲ ਰਹੀਆਂ। ਇਹ ਉਪਭੋਗਤਾ brianddk ਦੁਆਰਾ ਟਿੱਪਣੀ ਪ੍ਰੋਜੈਕਟ ਦੇ ਰਿਪੋਜ਼ਟਰੀ 'ਤੇ ਟਿਕਟ ਸਾਨੂੰ ਮੂਲ ਕਾਰਨ ਬਾਰੇ ਸਮਝ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ:
A ਇੱਕ ਹੋਰ ਉਪਭੋਗਤਾ, ਹੈਨਰੀਕਿਊਡਬਲਯੂ ਦੁਆਰਾ ਟਿੱਪਣੀ, ਦੂਜੀ ਗੱਲ ਵੱਲ ਇਸ਼ਾਰਾ ਕੀਤਾ ਜਿਸਨੇ ਖਤਰਨਾਕ ਸੰਸਕਰਣਾਂ ਨੂੰ CDN ਰਾਹੀਂ ਪ੍ਰਸਾਰਿਤ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਇਆ:
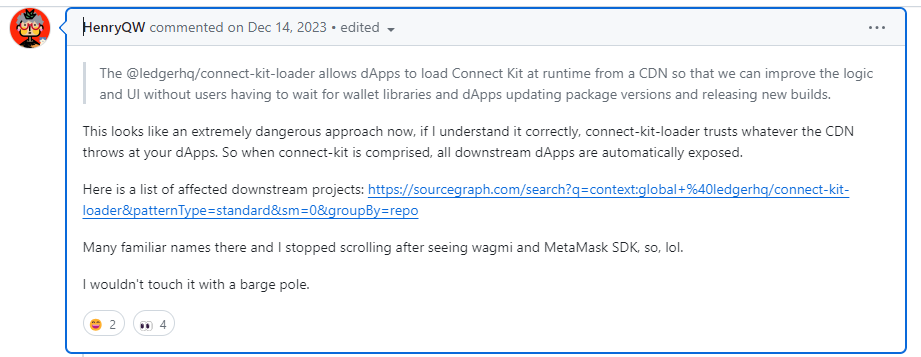
ਫਿਸ਼ਿੰਗ ਹਮਲਿਆਂ ਦੇ ਵਿਰੁੱਧ ਕ੍ਰਿਪਟੋ ਵਾਲਿਟ ਫਰੰਟ-ਐਂਡ ਨੂੰ ਹੋਰ ਮਜ਼ਬੂਤ ਬਣਾਉਣ ਲਈ ਲੰਬੇ ਸਮੇਂ ਦੀਆਂ ਪਹਿਲਕਦਮੀਆਂ ਦੇਖਣਾ ਬਹੁਤ ਜਲਦੀ ਹੈ। ਅਜਿਹਾ ਲਗਦਾ ਹੈ ਕਿ ਇੱਕ ਦੀ ਪਾਲਣਾ ਦੀ ਲੋੜ ਹੈ standard ਉਸੇ ਤਰ੍ਹਾਂ ਜਿਵੇਂ PA-DSS ਕ੍ਰਿਪਟੋ ਉਦਯੋਗ ਵਿੱਚ ਭੁਗਤਾਨ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੇ ਸਾਫਟਵੇਅਰ ਵਿਕਰੇਤਾਵਾਂ ਲਈ ਕੀ ਕਰਨਾ ਹੈ ਦਾ ਸਵਾਗਤ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
ਅਤੇ ਹੁਣ, ਸਬਕ ਸਿੱਖੇ!
ਇਹ ਹੈਰਾਨੀਜਨਕ ਹੈ ਕਿ ਕਿਵੇਂ ਇੱਕ ਹਾਰਡਵੇਅਰ ਵਾਲਿਟ, ਕ੍ਰਿਪਟੋ ਸੁਰੱਖਿਆ ਦਾ ਪ੍ਰਤੀਕ, ਸਿਰਫ਼ NPM ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਤੱਕ ਪਹੁੰਚ ਨੂੰ ਘਟਾ ਕੇ ਉਲੰਘਣਾ ਕੀਤੀ ਗਈ ਸੀ ਇੱਕ ਲੇਜ਼ਰ "ਸਾਬਕਾ ਕਰਮਚਾਰੀ" (ਸ਼ਾਇਦ ਯੂਜ਼ਰਨੇਮ/ਪਾਸਵਰਡ ਬਿਨਾਂ 2FA ਸੁਰੱਖਿਆ, ਜਾਂ ਐਕਸੈਸ ਟੋਕਨ) ਦਾ। ਇਹ ਘਟਨਾ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਯਾਦ ਦਿਵਾਉਂਦੀ ਹੈ ਕਿ ਜਦੋਂ ਤੁਸੀਂ ਅੱਗ ਦੇ ਘੇਰੇ ਵਿੱਚ ਹੁੰਦੇ ਹੋ, ਤਾਂ ਤੁਹਾਡੇ ਸਾਫਟਵੇਅਰ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਤੁਹਾਡੇ ਸਾਫਟਵੇਅਰ ਜਾਂ ਹਾਰਡਵੇਅਰ ਉਤਪਾਦਾਂ ਵਾਂਗ ਹੀ ਦੇਖਭਾਲ ਨਾਲ ਸੁਰੱਖਿਅਤ ਕਰਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
ਜ਼ਿਆਦਾਤਰ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਇੱਕ ਅੰਦਰੂਨੀ ਖਾਤੇ ਨਾਲ ਸਮਝੌਤਾ ਕਰਕੇ ਸ਼ੁਰੂ ਹੁੰਦੇ ਹਨ (ਅਕਸਰ ਇੱਕ ਡਿਵੈਲਪਰ ਜਾਂ devops ਇੰਜੀਨੀਅਰ ਲਈ)। ਫਿਰ ਹਮਲਾਵਰ ਜਾਂ ਤਾਂ ਸਾਫਟਵੇਅਰ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚ ਅੰਦਰੂਨੀ ਪ੍ਰਣਾਲੀਆਂ ਦੀ ਉਲੰਘਣਾ ਕਰਨ ਲਈ ਪਾਸੇ ਵੱਲ ਵਧਦੇ ਹਨ ਜਿਵੇਂ ਕਿ CI/CD ਸਿਸਟਮ ਜਾਂ ਡਿਪਲਾਇਮੈਂਟ ਟੂਲਸ, ਜਾਂ ਸੋਰਸ ਕੋਡ ਰਿਪੋਜ਼ਟਰੀਆਂ ਵਿੱਚ ਖਤਰਨਾਕ ਤਰਕ ਜੋੜਨ ਦਾ ਪ੍ਰਬੰਧ ਕਰੋ, ਜਿਸਦਾ ਪਤਾ ਲਗਾਇਆ ਜਾ ਸਕਦਾ ਹੈ ਜੇਕਰ ਬ੍ਰਾਂਚ ਸੁਰੱਖਿਆ ਅਤੇ ਕੋਡ ਸਮੀਖਿਆਵਾਂ ਨਾਲ ਬਦਲਾਵਾਂ ਦਾ ਸਹੀ ਪ੍ਰਬੰਧਨ ਕੀਤਾ ਜਾਵੇ। ਪਰ ਹਮਲਾਵਰਾਂ ਨੂੰ ਇੰਨੀ ਡੂੰਘਾਈ ਵਿੱਚ ਜਾਣ ਦੀ ਜ਼ਰੂਰਤ ਨਹੀਂ ਹੈ ਜਦੋਂ ਨਿਸ਼ਾਨਾ ਇੱਕ ਜਨਤਕ ਰਜਿਸਟਰੀ ਵਿੱਚ ਪ੍ਰਕਾਸ਼ਿਤ ਇੱਕ ਪ੍ਰਸਿੱਧ ਲਾਇਬ੍ਰੇਰੀ ਹੋਵੇ, ਖਾਸ ਕਰਕੇ ਜੇ ਉਹ ਪ੍ਰਕਾਸ਼ਿਤ (ਲਿਖਣ) ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਤੱਕ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦੇ ਹਨ। ਅਤੇ ਇਸ ਹਮਲੇ ਵਿੱਚ ਇਹੀ ਹੋਇਆ।
2FA ਪ੍ਰਮਾਣਿਕਤਾ, ਖਾਸ ਤੌਰ 'ਤੇ ਸੁਰੱਖਿਆ ਕੁੰਜੀਆਂ ਵਰਗੇ ਮਜ਼ਬੂਤ ਤੱਤਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ, ਇੰਟਰਐਕਟਿਵ ਓਪਰੇਸ਼ਨਾਂ ਨਾਲ ਜੋਖਮ ਨੂੰ ਸੀਮਤ ਕਰਦਾ ਹੈ। ਲਈ CI/CD pipelines, ਸੀਮਤ ਪਹੁੰਚ ਵਾਲੇ ਐਕਸੈਸ ਟੋਕਨਾਂ ਨੂੰ ਇੱਕ ਦੇ ਰੂਪ ਵਿੱਚ ਸਟੋਰ ਕੀਤਾ ਗਿਆ ਹੈ CI/CD ਗੁਪਤ ਜਾਣ ਦਾ ਆਮ ਤਰੀਕਾ ਹੈ (ਅਤੇ ਪਹੁੰਚ ਟੋਕਨ ਲੀਕ ਨਹੀਂ ਹੋਣਾ ਚਾਹੀਦਾ)। ਬਦਕਿਸਮਤੀ ਨਾਲ, ਅਜਿਹਾ ਲਗਦਾ ਹੈ ਕਿ ਕਰਮਚਾਰੀ ਕੋਲ ਇੱਕ ਮਜ਼ਬੂਤ 2FA ਸੈੱਟ ਨਹੀਂ ਸੀ। NPM ਆਗਿਆ ਦਿੰਦਾ ਹੈ 2FA ਲਾਗੂ ਕਰਨ ਲਈ ਸੰਸਥਾਵਾਂ (ਪਰ ਇਹ ਵਿਕਲਪਿਕ ਹੈ, ਡਿਫਾਲਟ ਨਹੀਂ), ਜੋ ਕਿ ਸ਼ਾਇਦ ਲੇਜਰ ਵਿੱਚ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ। ਅਤੇ ਢੁਕਵਾਂ ਜੋੜਨਾ ਨਾ ਭੁੱਲੋ ਪ੍ਰਮਾਣ ਪੱਤਰ ਰੱਦ ਕਰਨਾ ਸਾਬਕਾ ਕਰਮਚਾਰੀਆਂ ਲਈ ਪ੍ਰਕਿਰਿਆਵਾਂ, ਖਾਸ ਤੌਰ 'ਤੇ ਸੰਗਠਨ ਦੀ ਮਲਕੀਅਤ ਵਾਲੇ NPM ਸਕੋਪ ਵਾਂਗ ਮਹੱਤਵਪੂਰਨ ਸਰੋਤਾਂ ਤੱਕ ਪਹੁੰਚ ਦੇ ਨਾਲ।
ਵਰਜਨ ਪਿੰਨਿੰਗ ਸਮੀਖਿਆ ਕੀਤੇ ਸੰਸਕਰਣ ਬੰਪਾਂ ਵਾਲੀਆਂ ਨਿਰਭਰਤਾਵਾਂ ਲਈ ਇੱਕ ਅਭਿਆਸ ਹੈ ਜੋ ਖਤਰਨਾਕ ਨਿਰਭਰਤਾਵਾਂ ਦੇ ਫੈਲਾਅ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ। ਲੇਜਰ ਘਟਨਾ ਦੇ ਸੰਦਰਭ ਵਿੱਚ, ਲਾਇਬ੍ਰੇਰੀ ਦੇ ਸੰਸਕਰਣ ਜੋ ਕਨੈਕਟ-ਕਿੱਟ-ਲੋਡਰ CDN ਤੋਂ ਲਏ ਗਏ ਨੂੰ ਪਿੰਨ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਸੀ, ਅਤੇ "CDN ਜੋ ਵੀ ਸੁੱਟਦਾ ਹੈ ਉਸ 'ਤੇ ਭਰੋਸਾ ਨਾ ਕਰੋ"। ਇੱਕ ਚੈੱਕਸਮ ਪੁਸ਼ਟੀਕਰਨ ਉਦਾਹਰਨ ਲਈ, SRI ਰਾਹੀਂ (ਜਾਂ ਇੱਕ ਡਿਜੀਟਲ ਦਸਤਖਤ ਸਕੀਮ ਜੋ ਸਰੋਤ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰਦੀ ਹੈ) ਦੀ ਵਰਤੋਂ ਡਾਇਨਾਮਿਕ ਕੋਡ ਲੋਡਿੰਗ ਲਈ CDN ਤੋਂ ਖਿੱਚਦੇ ਸਮੇਂ ਕੀਤੀ ਜਾਣੀ ਚਾਹੀਦੀ ਹੈ।
ਬਾਕੀ ਇੱਕ ਕਹਾਣੀ ਹੈ।
ਵਾਲਿਟ ਉਪਭੋਗਤਾਵਾਂ ਲਈ ਨਿਰਦੇਸ਼ਿਤ ਵਧੇਰੇ ਰਵਾਇਤੀ ਫਿਸ਼ਿੰਗ ਮੁਹਿੰਮਾਂ ਲਈ, ਸਵਾਲ ਇਹ ਹੈ: ਉਪਭੋਗਤਾ ਅਪਰਾਧੀਆਂ ਦੁਆਰਾ ਵਿਛਾਏ ਗਏ ਜਾਲ ਵਿੱਚ ਕਿਉਂ ਫਸਦੇ ਹਨ ਅਤੇ ਲੈਣ-ਦੇਣ ਦੀ ਪੁਸ਼ਟੀ ਕਰਦੇ ਹਨ ਜੋ ਉਹਨਾਂ ਦਾ ਕਦੇ ਇਰਾਦਾ ਨਹੀਂ ਸੀ? ਇਸ ਡੋਮੇਨ ਵਿੱਚ ਫਿਸ਼ਿੰਗ ਸਾਈਟਾਂ ਚੰਗੀ ਤਰ੍ਹਾਂ ਡਿਜ਼ਾਈਨ ਕੀਤੀਆਂ ਗਈਆਂ ਹਨ ਅਤੇ ਵਿਸ਼ਵਾਸ ਦਿਵਾਉਂਦੀਆਂ ਹਨ, ਪ੍ਰਸਿੱਧ ਕ੍ਰਿਪਟੋ ਬ੍ਰਾਂਡਾਂ ਦੀ ਨਕਲ ਕਰਦੀਆਂ ਹਨ; ਅਤੇ ਉਹ ਮੁਫਤ ਟੋਕਨ ਵੀ ਪੇਸ਼ ਕਰਦੇ ਹਨ, NFTs ਨੂੰ ਮਿੰਟ ਕਰਨਾ ਅਤੇ ਹੋਰ ਇਨਾਮ। ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਅਜਿਹੇ ਜਾਲ ਵਿੱਚ ਫਸਣ ਤੋਂ ਬਚਾਉਣਾ ਇੱਕ ਹੱਲ ਲੱਭਣ ਵਾਲੀ ਸਮੱਸਿਆ ਹੈ।
ਅਤੇ ਨਾ ਭੁੱਲਣ ਲਈ ਸਬੰਧਤ ਕ੍ਰਿਪਟੋਹੈਕਿੰਗ ਹਮਲੇ, ਇੱਕ ਹੋਰ ਆਮ ਖ਼ਤਰਾ, ਜਿੱਥੇ ਵਿਰੋਧੀ ਕ੍ਰਿਪਟੋਕਰੰਸੀ ਲਈ ਮਾਈਨਰ ਚਲਾਉਣ ਲਈ ਕਲਾਉਡ ਬੁਨਿਆਦੀ ਢਾਂਚੇ 'ਤੇ ਕਬਜ਼ਾ ਕਰ ਲੈਂਦੇ ਹਨ, ਅਕਸਰ ਮੋਨੇਰੋ XMR ਅਤੇ Zcash ਵਰਗੇ ਗੋਪਨੀਯਤਾ ਸਿੱਕਿਆਂ ਲਈ, ਲੁਕਵੇਂ ਲੈਣ-ਦੇਣ ਇਤਿਹਾਸ ਦੇ ਨਾਲ। ਕ੍ਰਿਪਟੋਜੈਕਿੰਗ ਢੁਕਵੀਂ ਹੈ ਕਿਉਂਕਿ ਇਹ ਕਿਸੇ ਵੀ ਸੰਗਠਨ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰ ਸਕਦੀ ਹੈ, ਅਤੇ ਹਾਲਾਂਕਿ ਹਮਲਾਵਰ ਲਈ ਲਾਭ ਘੱਟ ਹੋ ਸਕਦਾ ਹੈ, ਪੀੜਤ ਲਈ ਲਾਗਤ ਵੱਡੀ ਹੋ ਸਕਦੀ ਹੈ (ਸਿਸਡਿਗ ਵਿੱਚ ਦੱਸਿਆ ਗਿਆ ਹੈ) ਇਹ ਰਿਪੋਰਟ ਕਿ ਹਮਲਾਵਰ ਲਈ ਕੱਢੇ ਗਏ ਹਰੇਕ $1 ਲਈ ਪੀੜਤ ਸੰਗਠਨ ਨੂੰ $53 ਦੀ ਲਾਗਤ ਆਉਂਦੀ ਹੈ)।
ਹਵਾਲੇ
- ਟਿਕਟ "[ਜ਼ਰੂਰੀ] ਇਹ ਰਿਪੋਜ਼ਟਰੀ npm ਪੈਕੇਜ @ledgerhq/connect-kit, 1.1.7 ਦੇ ਇੱਕ ਖਤਰਨਾਕ ਸੰਸਕਰਣ ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੀ ਹੈ।”Github ਰਿਪੋਜ਼ਟਰੀ ਵਿੱਚ।
- ਘਟਨਾ ਬਾਰੇ ਲੇਜਰ ਦੇ ਸੀਈਓ ਦਾ ਪੱਤਰ, 14 ਦਸੰਬਰ 2023।
- ਸੁਰੱਖਿਆ ਘਟਨਾ ਦੀ ਰਿਪੋਰਟ, ਲੇਜਰ ਦੁਆਰਾ, 20 ਦਸੰਬਰ 2023।
- ਲੇਜਰ ਐਕਸਪਲੋਇਟ ਡੀਫਾਈ ਨੂੰ ਖ਼ਤਰੇ ਵਿੱਚ ਪਾਉਂਦਾ ਹੈ; ਸੁਸ਼ੀ ਕਹਿੰਦੀ ਹੈ 'ਕਿਸੇ ਵੀ ਡੀਐਪਸ ਨਾਲ ਇੰਟਰੈਕਟ ਨਾ ਕਰੋ', ਪੋਸਟ ਕਰੋ CoinDesk ਓਲੀਵਰ ਨਾਈਟ ਦੁਆਰਾ, 14 ਦਸੰਬਰ 2023.
- ਲੇਜਰ ਕਨੈਕਟ ਕਿੱਟ 'ਤੇ ਸਪਲਾਈ ਚੇਨ ਹਮਲਾ: ਪ੍ਰਭਾਵ ਅਤੇ ਰੋਕਥਾਮ ਉਪਾਵਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ. ਹਮਲੇ ਬਾਰੇ ਸਲੋਮਿਸਟ ਦੁਆਰਾ ਪੋਸਟ, ਦਸੰਬਰ 2023।
- Web3 ਸੁਰੱਖਿਆ ਸੰਕਲਪ: ਵਾਲਿਟ ਡਰੇਨਰਸ, ਜੈਮਲ ਵੀਵਰ ਦੁਆਰਾ, Rektify AI ਵਿੱਚ, ਜੁਲਾਈ 2023।
ਸਾਡਾ ਵੀਡੀਓ ਡੈਮੋ ਦੇਖੋ
