
ਸਿਖਰਲੇ 10 ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ (SCA (2026 ਲਈ ਟੂਲ)
ਆਧੁਨਿਕ ਸਾਫਟਵੇਅਰ ਓਪਨ ਸੋਰਸ ਲਾਇਬ੍ਰੇਰੀਆਂ 'ਤੇ ਬਹੁਤ ਜ਼ਿਆਦਾ ਨਿਰਭਰ ਕਰਦਾ ਹੈ। ਹਾਲੀਆ ਅਧਿਐਨ ਦਰਸਾਉਂਦੇ ਹਨ ਕਿ ਅੱਜ ਉਤਪਾਦਨ ਐਪਲੀਕੇਸ਼ਨਾਂ ਵਿੱਚ 77% ਤੋਂ ਵੱਧ ਕੋਡ ਓਪਨ ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਤੋਂ ਆਉਂਦੇ ਹਨ। ਇਹ ਵਿਕਾਸ ਨੂੰ ਤੇਜ਼ ਕਰਦਾ ਹੈ ਪਰ ਅਸਲ ਸੁਰੱਖਿਆ ਅਤੇ ਪਾਲਣਾ ਐਕਸਪੋਜ਼ਰ ਵੀ ਬਣਾਉਂਦਾ ਹੈ: ਇੱਕ ਸਿੰਗਲ ਪੁਰਾਣੀ ਲਾਇਬ੍ਰੇਰੀ, ਇੱਕ ਖਤਰਨਾਕ ਪੈਕੇਜ, ਜਾਂ ਇੱਕ ਅਣਦੇਖੀ ਕੀਤੀ ਗਈ ਟ੍ਰਾਂਜਿਟਿਵ ਨਿਰਭਰਤਾ ਇੱਕ ਪੂਰੀ ਐਪਲੀਕੇਸ਼ਨ ਨਾਲ ਸਮਝੌਤਾ ਕਰ ਸਕਦੀ ਹੈ। ਇਹ ਗਾਈਡ 2026 ਲਈ ਚੋਟੀ ਦੇ 10 ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਦੀ ਸਮੀਖਿਆ ਕਰਦੀ ਹੈ, ਜਿਸ ਵਿੱਚ ਇਹ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਹਰੇਕ ਕੀ ਕਰਦਾ ਹੈ, ਇਹ ਕਿੱਥੇ ਉੱਤਮ ਹੈ, ਇਹ ਕਿੱਥੇ ਘੱਟ ਪੈਂਦਾ ਹੈ, ਅਤੇ ਤੁਹਾਡੀ ਟੀਮ ਲਈ ਸਹੀ ਫਿਟ ਕਿਵੇਂ ਚੁਣਨਾ ਹੈ।
ਸਾਫਟਵੇਅਰ ਕੰਪੋਜੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਕੀ ਹਨ?
ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਟੂਲ ਸੁਰੱਖਿਆ ਹੱਲ ਹਨ ਜੋ ਸਾਫਟਵੇਅਰ ਪ੍ਰੋਜੈਕਟਾਂ ਵਿੱਚ ਵਰਤੀਆਂ ਜਾਂਦੀਆਂ ਓਪਨ ਸੋਰਸ ਲਾਇਬ੍ਰੇਰੀਆਂ ਦੀ ਪਛਾਣ, ਨਿਗਰਾਨੀ ਅਤੇ ਪ੍ਰਬੰਧਨ ਕਰਦੇ ਹਨ। ਇਹ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦੇ ਹਨ, ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਨੂੰ ਟਰੈਕ ਕਰਦੇ ਹਨ, ਅਤੇ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੌਰਾਨ ਸਪਲਾਈ ਚੇਨ ਜੋਖਮਾਂ ਨੂੰ ਰੋਕਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਪੁਰਾਣੇ ਸਕੈਨਰਾਂ ਦੇ ਉਲਟ ਜੋ ਸਿਰਫ਼ ਇੱਕ ਨਿਰਭਰਤਾ ਮੈਨੀਫੈਸਟ ਦੇ ਵਿਰੁੱਧ ਜਾਣੇ-ਪਛਾਣੇ CVE ਨੂੰ ਸੂਚੀਬੱਧ ਕਰਦੇ ਹਨ, ਆਧੁਨਿਕ SCA ਟੂਲ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦੇ ਹਨ ਕਿ ਓਪਨ ਸੋਰਸ ਲਾਇਬ੍ਰੇਰੀਆਂ ਅਸਲ ਵਿੱਚ ਤੁਹਾਡੇ ਕੋਡ ਦੇ ਅੰਦਰ ਕਿਵੇਂ ਵਰਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ। ਉਹ ਦੱਸ ਸਕਦੇ ਹਨ ਕਿ ਕੀ ਇੱਕ ਕਮਜ਼ੋਰ ਫੰਕਸ਼ਨ ਰਨਟਾਈਮ 'ਤੇ ਪਹੁੰਚਯੋਗ ਹੈ, ਕੀ ਇੱਕ ਫਿਕਸ ਤੁਹਾਡੇ ਬਿਲਡ ਨੂੰ ਤੋੜ ਦੇਵੇਗਾ, ਜਾਂ ਕੀ ਇੱਕ ਓਪਨ ਸੋਰਸ ਪੈਕੇਜ ਵਿੱਚ ਲੁਕਿਆ ਹੋਇਆ ਮਾਲਵੇਅਰ ਹੈ। ਨਤੀਜਾ ਸਿਧਾਂਤਕ ਐਕਸਪੋਜ਼ਰਾਂ ਦੀ ਇੱਕ ਸ਼ੋਰ-ਸ਼ਰਾਬੇ ਵਾਲੀ ਸੂਚੀ ਦੀ ਬਜਾਏ ਅਸਲ ਜੋਖਮ ਦਾ ਵਧੇਰੇ ਸਹੀ ਦ੍ਰਿਸ਼ ਹੈ।
ਸਿਖਰਲੇ 10 ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ
ਹਰੇਕ ਪਲੇਟਫਾਰਮ ਦੇ ਵੇਰਵਿਆਂ ਵਿੱਚ ਜਾਣ ਤੋਂ ਪਹਿਲਾਂ, ਹੇਠਾਂ ਦਿੱਤੀ ਸਾਰਣੀ ਸੰਖੇਪ ਵਿੱਚ ਦੱਸਦੀ ਹੈ ਕਿ ਕਿਵੇਂ ਮੁੱਖ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ (SCA ਔਜ਼ਾਰ) ਮੁੱਖ ਸਮਰੱਥਾਵਾਂ ਜਿਵੇਂ ਕਿ ਐਕਸਪਲਾਇਟੇਬਿਲਟੀ ਸਕੋਰਿੰਗ, ਲਾਇਸੈਂਸ ਪ੍ਰਬੰਧਨ, ਮਾਲਵੇਅਰ ਖੋਜ, ਅਤੇ DevSecOps ਵਰਕਫਲੋ ਲਈ ਸਮੁੱਚੀ ਅਨੁਕੂਲਤਾ ਦੇ ਰੂਪ ਵਿੱਚ ਤੁਲਨਾ ਕਰੋ।
ਤੁਲਨਾਤਮਕ ਸਾਰਣੀ: SCA ਸੰਦ
| ਟੂਲ | ਫੋਕਸ ਖੇਤਰ | ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਸਕੋਰਿੰਗ | ਲਾਇਸੈਂਸ ਪ੍ਰਬੰਧਨ | ਮਾਲਵੇਅਰ ਖੋਜ | ਵਧੀਆ ਲਈ |
|---|---|---|---|---|---|
| ਜ਼ਾਇਗੇਨੀ | ਪੂਰੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ | ✅ EPSS ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ | ✅ ਉੱਨਤ | ✅ ਹਾਂ, ਅਸਲ-ਸਮੇਂ ਦੇ ਵਿਵਹਾਰ-ਅਧਾਰਤ | ਟੀਮਾਂ ਨੂੰ ਪੂਰੀਆਂ ਦੀ ਲੋੜ ਹੈ SCA, ਮਾਲਵੇਅਰ ਰੱਖਿਆ, ਅਤੇ CI/CD ਏਕੀਕਰਨ |
| ਆਈਕਿਡੋ | ਯੂਨੀਫਾਈਡ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ | ✅ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ | ✅ ਉੱਨਤ | ✅ ਹਾਂ | ਟੀਮਾਂ ਇੱਕ ਆਲ-ਇਨ-ਵਨ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ ਕਵਰੇਜ ਦੀ ਮੰਗ ਕਰ ਰਹੀਆਂ ਹਨ SCA, SAST, ਕਲਾਉਡ, ਅਤੇ ਰਨਟਾਈਮ ਸੁਰੱਖਿਆ |
| ਸਨਕ | ਡਿਵੈਲਪਰ-ਪਹਿਲੀ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ | ⚠️ ਸੀਮਤ | ✅ ਮੁੱਢਲਾ | ❌ ਕੋਈ ਨਹੀਂ | IDEs ਨਾਲ ਤੇਜ਼ ਏਕੀਕਰਨ ਦੀ ਮੰਗ ਕਰਨ ਵਾਲੇ ਡਿਵੈਲਪਰ ਅਤੇ CI/CD |
| ਕਾਲੀ ਡਕ | ਡੂੰਘਾ ਓਪਨ ਸੋਰਸ ਅਤੇ ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਵਿਸ਼ਲੇਸ਼ਣ | ⚠️ ਸੀਮਤ | ✅ ਉੱਨਤ | ❌ ਕੋਈ ਨਹੀਂ | ਵੱਡੇ enterpriseਵਿਸਤ੍ਰਿਤ ਲਾਇਸੈਂਸ ਅਤੇ ਨੀਤੀ ਪ੍ਰਬੰਧਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ |
| ਵੇਰਾਕੋਡ | Enterprise ਪਾਲਣਾ ਅਤੇ AppSec ਏਕੀਕਰਨ | ❌ ਕੋਈ ਨਹੀਂ | ✅ ਉੱਨਤ | ❌ ਕੋਈ ਨਹੀਂ | ਸ਼ਾਸਨ ਅਤੇ ਆਡਿਟਯੋਗਤਾ 'ਤੇ ਕੇਂਦ੍ਰਿਤ ਨਿਯੰਤ੍ਰਿਤ ਸੰਗਠਨ |
| ਸੋਨਾਟਾਈਪ ਜੀਵਨ ਚੱਕਰ | ਨੀਤੀ ਆਟੋਮੇਸ਼ਨ ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ | ✅ ਅੰਸ਼ਕ ਪਹੁੰਚਯੋਗਤਾ | ✅ ਉੱਨਤ | ❌ ਕੋਈ ਨਹੀਂ | ਟੀਮਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਸ਼ਾਸਨ ਦੀ ਲੋੜ ਹੈ SDLC |
| ਜੇਫਰੋਗ ਐਕਸਰੇ | ਬਾਈਨਰੀ ਅਤੇ ਕੰਟੇਨਰ ਵਿਸ਼ਲੇਸ਼ਣ | ⚠️ ਮੁੱਢਲਾ | ✅ ਉੱਨਤ | ⚠️ ਵਿੱਚ ਉਪਲਬਧ ਹੈ premium ਯੋਜਨਾਵਾਂ | ਆਰਟੀਫੈਕਟ ਅਤੇ ਕੰਟੇਨਰ ਸੁਰੱਖਿਆ ਲਈ JFrog ਈਕੋਸਿਸਟਮ ਦੀ ਵਰਤੋਂ ਕਰਨ ਵਾਲੀਆਂ ਟੀਮਾਂ |
| ਚੈੱਕਮਾਰਕਸ ਵਨ | ਯੂਨੀਫਾਈਡ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ ਦੇ ਨਾਲ SCA | ✅ ਸ਼ੋਸ਼ਣਯੋਗ ਮਾਰਗ ਵਿਸ਼ਲੇਸ਼ਣ | ✅ ਉੱਨਤ | ⚠️ ਅੰਸ਼ਕ | Enterprises ਪਹਿਲਾਂ ਹੀ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਲਈ ਚੈੱਕਮਾਰਕਸ ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੇ ਹਨ |
| ਸੇਮਗ੍ਰੇਪ ਸਪਲਾਈ ਚੇਨ | ਹਲਕਾ, ਡਿਵੈਲਪਰ-ਕੇਂਦ੍ਰਿਤ SCA | ✅ ਪਹੁੰਚਯੋਗਤਾ-ਅਧਾਰਤ | ✅ ਮੁੱਢਲਾ | ❌ ਕੋਈ ਨਹੀਂ | ਛੋਟੀਆਂ ਟੀਮਾਂ ਜੋ ਤੇਜ਼ ਅਤੇ ਆਸਾਨ ਗੋਦ ਲੈਣਾ ਚਾਹੁੰਦੀਆਂ ਹਨ |
| ਮੈਂਡ.ਆਈਓ | ਓਪਨ ਸੋਰਸ ਜੋਖਮ ਖੋਜ ਅਤੇ ਪਾਲਣਾ | ⚠️ EPSS-ਅਧਾਰਿਤ | ✅ ਮੁੱਢਲਾ | ❌ ਕੋਈ ਨਹੀਂ | ਸਵੈਚਾਲਿਤ ਕਮਜ਼ੋਰੀ ਅਤੇ ਲਾਇਸੈਂਸ ਚੇਤਾਵਨੀਆਂ ਦੀ ਮੰਗ ਕਰਨ ਵਾਲੀਆਂ ਸੰਸਥਾਵਾਂ |

ਸਭ ਤੋਂ ਉੱਨਤ SCA DevSecOps ਲਈ ਟੂਲ
ਅਵਲੋਕਨ: ਜ਼ਾਇਗੇਨੀ SCA ਸੁਰੱਖਿਆ ਔਜ਼ਾਰ ਬਣਾਉਂਦੇ ਹਨ open source security ਡਿਵੈਲਪਰਾਂ ਲਈ ਸੌਖਾ। ਹਰ ਜਾਣੀ-ਪਛਾਣੀ ਕਮਜ਼ੋਰੀ ਨੂੰ ਸੂਚੀਬੱਧ ਕਰਨ ਦੀ ਬਜਾਏ, ਉਹ ਤੁਹਾਨੂੰ ਇਹ ਜਾਂਚ ਕੇ ਅਸਲ ਵਿੱਚ ਮਾਇਨੇ ਰੱਖਣ ਵਾਲੀਆਂ ਚੀਜ਼ਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ ਕਿ ਕੀ ਜੋਖਮ ਭਰਿਆ ਕੋਡ ਅਸਲ ਵਿੱਚ ਪਹੁੰਚਯੋਗ ਹੈ, ਸ਼ੋਸ਼ਣਯੋਗ ਹੈ, ਜਾਂ ਇੱਕ ਅਸਲ ਖ਼ਤਰਾ ਹੈ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, Xygeni ਰੀਅਲ ਟਾਈਮ ਵਿੱਚ ਸਕੈਨ ਕਰਦਾ ਹੈ, ਤੁਹਾਡੇ ਵਿੱਚ ਬਿਲਕੁਲ ਫਿੱਟ ਬੈਠਦਾ ਹੈ CI/CD, ਅਤੇ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਮਾਲਵੇਅਰ ਵਰਗੇ ਲੁਕਵੇਂ ਖ਼ਤਰਿਆਂ ਨੂੰ ਵੀ ਫੜਦਾ ਹੈ। ਇਹ ਲਾਇਸੈਂਸ ਜੋਖਮਾਂ ਅਤੇ ਪਾਲਣਾ ਦਾ ਵੀ ਧਿਆਨ ਰੱਖਦਾ ਹੈ, ਇਸ ਲਈ ਤੁਹਾਨੂੰ ਉਹਨਾਂ ਦਾ ਹੱਥੀਂ ਪਿੱਛਾ ਨਹੀਂ ਕਰਨਾ ਪੈਂਦਾ।
ਸਿੱਧੇ ਸ਼ਬਦਾਂ ਵਿੱਚ ਕਹੀਏ ਤਾਂ, ਜ਼ਾਇਗੇਨੀ-SCA ਸਭ ਤੋਂ ਵਧੀਆ ਹੈ SCA ਉੱਥੇ ਮੌਜੂਦ ਟੂਲ। ਇਹ ਤੁਹਾਡੀ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ, ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਹੱਲ ਕਰਨ ਅਤੇ ਸ਼ਿਪਿੰਗ ਕੋਡ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਰੱਖਣ ਵਿੱਚ ਤੁਹਾਡੀ ਮਦਦ ਕਰਦਾ ਹੈ, ਬਿਨਾਂ ਤੁਹਾਨੂੰ ਹੌਲੀ ਕੀਤੇ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਉਪਚਾਰ ਜੋਖਮ ਸੂਝ
ਪੈਚ ਲਗਾਉਣ ਤੋਂ ਪਹਿਲਾਂ, Xygeni ਤੁਹਾਨੂੰ ਟ੍ਰੇਡ-ਆਫ ਦਿਖਾਉਂਦਾ ਹੈ: ਕੀ ਠੀਕ ਕੀਤਾ ਗਿਆ ਹੈ, ਕੀ ਟੁੱਟ ਸਕਦਾ ਹੈ, ਅਤੇ ਕਿਹੜੇ ਨਵੇਂ ਜੋਖਮ ਪੇਸ਼ ਕੀਤੇ ਜਾ ਸਕਦੇ ਹਨ। ਇਸ ਤਰ੍ਹਾਂ, ਤੁਸੀਂ ਸਭ ਤੋਂ ਸਮਾਰਟ ਅੱਪਗ੍ਰੇਡ ਚੁਣਦੇ ਹੋ, ਨਾ ਕਿ ਸਿਰਫ਼ ਅਗਲਾ ਸੰਸਕਰਣ। - ਉੱਨਤ ਕਮਜ਼ੋਰੀ ਖੋਜ
ਓਪਨ-ਸੋਰਸ ਜੋਖਮਾਂ ਦੀ ਪੂਰੀ ਦਿੱਖ ਲਈ NVD, OSV, ਅਤੇ GitHub ਸਲਾਹਕਾਰਾਂ ਨਾਲ ਏਕੀਕ੍ਰਿਤ। ਨਤੀਜੇ ਵਜੋਂ, ਟੀਮਾਂ ਨੂੰ ਸਮੇਂ ਸਿਰ, ਸਹੀ ਖਤਰੇ ਦੀ ਜਾਣਕਾਰੀ ਮਿਲਦੀ ਹੈ। - ਤਰਜੀਹੀਕਰਣ ਫਨਲ
ਗੰਭੀਰਤਾ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ (EPSS), ਕਾਰੋਬਾਰੀ ਪ੍ਰਭਾਵ, ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਦੇ ਆਧਾਰ 'ਤੇ ਅਨੁਕੂਲਿਤ ਜੋਖਮ ਸਕੋਰਿੰਗ। ਨਤੀਜੇ ਵਜੋਂ, ਤੁਸੀਂ ਉਸ ਚੀਜ਼ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਦੇ ਹੋ ਜੋ ਅਸਲ ਵਿੱਚ ਮਾਇਨੇ ਰੱਖਦੀ ਹੈ। - ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ
ਇਹ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ ਕਿ ਰਨਟਾਈਮ ਦੌਰਾਨ ਕਿਹੜੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਅਸਲ ਵਿੱਚ ਪਹੁੰਚਯੋਗ ਹਨ ਅਤੇ ਉਹਨਾਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕੀਤੇ ਜਾਣ ਦੀ ਕਿੰਨੀ ਸੰਭਾਵਨਾ ਹੈ। ਇਸ ਲਈ, ਟੀਮਾਂ ਝੂਠੇ ਅਲਾਰਮਾਂ 'ਤੇ ਸਮਾਂ ਬਰਬਾਦ ਕਰਨ ਤੋਂ ਬਚਦੀਆਂ ਹਨ। - CI/CD & Pull Request ਏਕੀਕਰਣ
ਬਿਲਡ ਦੌਰਾਨ ਆਟੋਮੈਟਿਕਲੀ ਸਕੈਨ ਕਰਦਾ ਹੈ ਅਤੇ pull requests ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਫੜਨ ਲਈ, ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਡਿਲੀਵਰੀ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਹੁੰਦੀਆਂ ਹਨ। - ਸਵੈਚਲਿਤ ਉਪਚਾਰ
ਡਿਵੈਲਪਰ ਦੇ ਅੰਦਰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਸੁਧਾਰਾਂ ਦਾ ਸੁਝਾਅ ਦਿੰਦਾ ਹੈ ਜਾਂ ਲਾਗੂ ਕਰਦਾ ਹੈ। pipelines, ਤਾਂ ਜੋ ਟੀਮਾਂ ਘੱਟੋ-ਘੱਟ ਦਸਤੀ ਕੋਸ਼ਿਸ਼ ਨਾਲ ਮੁੱਦਿਆਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਹੱਲ ਕਰ ਸਕਣ। - ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ
ਵਿਵਹਾਰ-ਅਧਾਰਿਤ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀ ਸੰਕੇਤਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜਾਂ ਵਿੱਚ ਲੁਕੇ ਮਾਲਵੇਅਰ ਨੂੰ ਬਲੌਕ ਕਰਦਾ ਹੈ। ਇਸ ਦੌਰਾਨ, ਇਹ ਨਿਰੰਤਰ ਸੁਰੱਖਿਆ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। - ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਪ੍ਰਬੰਧਨ
OWASP ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ ਓਪਨ-ਸੋਰਸ ਲਾਇਸੈਂਸਾਂ ਨੂੰ ਟਰੈਕ ਕਰਨ ਅਤੇ ਉਹਨਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨ ਵਿੱਚ ਤੁਹਾਡੀ ਮਦਦ ਕਰਦਾ ਹੈ। ਇਸ ਅਨੁਸਾਰ, ਇਹ ਕਾਨੂੰਨੀ ਜੋਖਮ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ ਅਤੇ ਨੀਤੀ ਨੂੰ ਲਾਗੂ ਕਰਦਾ ਹੈ। - SBOM & VDR ਜਨਰੇਸ਼ਨ
ਪਾਰਦਰਸ਼ਤਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣ ਅਤੇ ਪਾਲਣਾ ਦੀਆਂ ਜ਼ਰੂਰਤਾਂ ਨੂੰ ਪੂਰਾ ਕਰਨ ਲਈ ਮੰਗ 'ਤੇ ਸਾਫਟਵੇਅਰ ਬਿੱਲ ਆਫ਼ ਮਟੀਰੀਅਲ ਅਤੇ ਕਮਜ਼ੋਰੀ ਖੁਲਾਸਾ ਰਿਪੋਰਟਾਂ ਤਿਆਰ ਕਰਦਾ ਹੈ।
ਜ਼ਾਇਗੇਨੀ ਕਿਉਂ ਚੁਣੋ?
- ਵਿਸ਼ੇਸ਼ ਸ਼ੁਰੂਆਤੀ ਮਾਲਵੇਅਰ ਖੋਜ → ਜ਼ਾਇਗੇਨੀ ਹੀ ਹੈ SCA ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਅਤੇ DevOps ਵਰਕਫਲੋ ਵਿੱਚ ਰੀਅਲ-ਟਾਈਮ, ਵਿਵਹਾਰ-ਅਧਾਰਿਤ ਮਾਲਵੇਅਰ ਸਕੈਨਿੰਗ ਵਾਲਾ ਟੂਲ।
- ਸਿਰਫ਼ ਕਮਜ਼ੋਰੀ ਦਾ ਪਤਾ ਲਗਾਉਣ ਤੋਂ ਵੱਧ → ਇੱਕ ਏਕੀਕ੍ਰਿਤ ਪਲੇਟਫਾਰਮ ਵਿੱਚ ਮਾਲਵੇਅਰ ਸੁਰੱਖਿਆ, ਲਾਇਸੈਂਸ ਪ੍ਰਸ਼ਾਸਨ, ਅਤੇ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਸ਼ਾਮਲ ਹੈ।
- ਸਮਾਰਟ ਤਰਜੀਹ → ਇਹ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਕਿ ਤੁਹਾਡੀ ਟੀਮ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਜੋਖਮਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਦੀ ਹੈ, EPSS, ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ ਵਪਾਰਕ ਸੰਦਰਭ ਨੂੰ ਜੋੜਦਾ ਹੈ।
- ਡਿਵੈਲਪਰਾਂ ਲਈ ਬਣਾਇਆ ਗਿਆ → ਸਹਿਜ CI/CD ਏਕੀਕਰਨ, ਰੀਅਲ-ਟਾਈਮ ਸਕੈਨਿੰਗ, ਅਤੇ ਕਾਰਵਾਈਯੋਗ ਫਿਕਸ - ਇਹ ਸਭ ਡਿਲੀਵਰੀ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ।
- ਕਿਰਿਆਸ਼ੀਲ ਸਪਲਾਈ ਚੇਨ ਰੱਖਿਆ → ਟਾਈਪੋਸਕੈਟਿੰਗ, ਨਿਰਭਰਤਾ ਉਲਝਣ, ਅਤੇ ਜ਼ੀਰੋ-ਡੇ ਖ਼ਤਰਿਆਂ ਦਾ ਉਤਪਾਦਨ ਸ਼ੁਰੂ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ।
ਕੀਮਤ*:
- ਪੂਰੇ ਆਲ-ਇਨ-ਵਨ ਪਲੇਟਫਾਰਮ ਲਈ $33/ਮਹੀਨੇ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ, ਕੋਈ ਲੁਕਵੀਂ ਫੀਸ ਜਾਂ ਵਾਧੂ ਖਰਚੇ ਨਹੀਂ ਮਹੱਤਵਪੂਰਨ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਲਈ।
- ਦੂਜੇ ਵਿਕਰੇਤਾਵਾਂ ਦੇ ਉਲਟ, ਇਸ ਵਿੱਚ ਸਭ ਕੁਝ ਸ਼ਾਮਲ ਹੈ: SCA, SAST, CI/CD ਸੁਰੱਖਿਆ, ਭੇਦ ਖੋਜ, IaC Security, ਅਤੇ ਕੰਟੇਨਰ ਸਕੈਨਿੰਗ, ਸਾਰੇ ਇੱਕ ਸੰਯੁਕਤ ਯੋਜਨਾ ਵਿੱਚ।
- ਇਲਾਵਾ, ਉਥੇ ਹਨ ਰਿਪੋਜ਼ਟਰੀਆਂ 'ਤੇ ਕੋਈ ਸੀਮਾ ਨਹੀਂ ਜਾਂ ਯੋਗਦਾਨ ਪਾਉਣ ਵਾਲੇ, ਕੋਈ ਪ੍ਰਤੀ-ਸੀਟ ਕੀਮਤ ਨਹੀਂ, ਕੋਈ ਵਰਤੋਂ ਸੀਮਾ ਨਹੀਂ, ਅਤੇ ਕੋਈ ਹੈਰਾਨੀ ਨਹੀਂ।
2. ਏਕੀਡੋ
ਅਵਲੋਕਨ: ਆਈਕਿਡੋ ਇੱਕ ਯੂਨੀਫਾਈਡ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਹੈ ਜੋ ਪਰੇ ਜਾਂਦਾ ਹੈ SCA ਇੱਕ ਸਿੰਗਲ ਟੂਲ ਵਿੱਚ ਕੋਡ, ਕਲਾਉਡ ਅਤੇ ਰਨਟਾਈਮ ਨੂੰ ਕਵਰ ਕਰਨ ਲਈ। ਸ਼ੁਰੂ ਤੋਂ ਹੀ, ਇਹ ਬੰਡਲ ਕਰਦਾ ਹੈ SCA, SAST, ਭੇਤ ਖੋਜ, ਕੰਟੇਨਰ/IaC ਸਕੈਨਿੰਗ, ਕਲਾਉਡ ਪੋਸਚਰ ਮੈਨੇਜਮੈਂਟ (CSPM), DAST/API ਸਕੈਨਿੰਗ, ਮਾਲਵੇਅਰ ਖੋਜ, ਅਤੇ ਰਨਟਾਈਮ ਸੁਰੱਖਿਆ, ਆਪਣੇ ਆਪ ਨੂੰ Snyk ਵਰਗੇ ਪੁਆਇੰਟ ਹੱਲਾਂ ਦੇ ਵਿਕਲਪ ਵਜੋਂ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਸਥਾਪਤ ਕਰਨਾ।
ਹਾਲਾਂਕਿ, ਕਿਉਂਕਿ ਏਕੀਡੋ ਬਹੁਤ ਸਾਰੀਆਂ ਸ਼੍ਰੇਣੀਆਂ ਨੂੰ ਇੱਕ ਪਲੇਟਫਾਰਮ ਵਿੱਚ ਇਕੱਠਾ ਕਰਦਾ ਹੈ, ਇਹ ਇੱਕ ਨਵੀਂ ਕੰਪਨੀ ਹੈ (2022 ਵਿੱਚ ਸਥਾਪਿਤ) ਵਧੇਰੇ ਸਥਾਪਿਤ ਸਿੰਗਲ-ਪਰਪਜ਼ ਕੰਪਨੀ ਨਾਲੋਂ। SCA ਵਿਕਰੇਤਾ, ਇਸ ਲਈ ਖਰੀਦਦਾਰ ਡੂੰਘੇ, ਲੰਬੇ ਸਮੇਂ ਦੇ ਮੁਲਾਂਕਣ ਕਰਦੇ ਹਨ SCA ਵਿਸ਼ੇਸ਼ ਤੌਰ 'ਤੇ ਵਿਸ਼ੇਸ਼ਤਾ ਪਲੇਟਫਾਰਮ ਦੀ ਚੌੜਾਈ ਨੂੰ ਉਸ ਇੱਕ ਸ਼੍ਰੇਣੀ ਵਿੱਚ ਵਿਕਰੇਤਾ ਦੀ ਪਰਿਪੱਕਤਾ ਦੇ ਮੁਕਾਬਲੇ ਤੋਲਣਾ ਚਾਹ ਸਕਦੀ ਹੈ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਫੁੱਲ-ਸਟੈਕ ਕਵਰੇਜ → ਜੋੜਦਾ ਹੈ SCA, SAST, DAST/API ਸਕੈਨਿੰਗ, CSPM, ਕੰਟੇਨਰ ਸਕੈਨਿੰਗ, ਸੀਕਰੇਟ ਡਿਟੈਕਸ਼ਨ, ਅਤੇ ਰਨਟਾਈਮ ਪ੍ਰੋਟੈਕਸ਼ਨ (Zen) — Aikido ਦੀ ਆਪਣੀ ਤੁਲਨਾ ਦੱਸਦੀ ਹੈ ਕਿ ਇਸ ਵਿੱਚ ਡਿਫਾਲਟ ਤੌਰ 'ਤੇ DAST, API ਸਕੈਨਿੰਗ, CSPM, ਅਤੇ ਮਾਲਵੇਅਰ ਸਕੈਨਿੰਗ ਸ਼ਾਮਲ ਹਨ, ਜੋ ਕਿ Snyk ਆਮ ਤੌਰ 'ਤੇ ਵੱਖਰੇ ਐਡ-ਆਨ ਵਜੋਂ ਵੇਚਦਾ ਹੈ ਜਾਂ ਪੇਸ਼ ਨਹੀਂ ਕਰਦਾ।
- ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ (ਸਾਰੀਆਂ ਭਾਸ਼ਾਵਾਂ) → ਏਕੀਡੋ ਸਾਰੀਆਂ ਭਾਸ਼ਾਵਾਂ ਵਿੱਚ ਪੂਰੀ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਬਾਕਸ ਤੋਂ ਬਾਹਰ ਮਾਰਕੀਟ ਕਰਦਾ ਹੈ, ਇਸਨੂੰ ਉਸੇ ਸਮਰੱਥਾ ਲਈ ਸਨਾਈਕ ਦੀ ਭਾਸ਼ਾ ਕਵਰੇਜ ਨਾਲੋਂ ਵਿਸ਼ਾਲ ਵਜੋਂ ਰੱਖਦਾ ਹੈ — ਇਹ ਏਕੀਡੋ ਦੇ ਤੁਲਨਾ ਪੰਨੇ ਤੋਂ ਇੱਕ ਵਿਕਰੇਤਾ ਦਾਅਵਾ ਹੈ, ਜੋ ਤੁਹਾਡੇ ਖਾਸ ਭਾਸ਼ਾ ਸਟੈਕ ਲਈ ਸੁਤੰਤਰ ਤੌਰ 'ਤੇ ਤਸਦੀਕ ਕਰਨ ਦੇ ਯੋਗ ਹੈ।
- ਸ਼ੋਰ ਘਟਾਉਣਾ → ਏਕੀਡੋ ਦਾ ਕਹਿਣਾ ਹੈ ਕਿ ਇਸਦੇ ਫਿਲਟਰਿੰਗ ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨੇ ਝੂਠੇ ਸਕਾਰਾਤਮਕਤਾਵਾਂ ਨੂੰ ਲਗਭਗ 85% ਘਟਾ ਦਿੱਤਾ ਹੈ, ਕਈ G2 ਗਾਹਕ ਸਮੀਖਿਆਵਾਂ ਨੇ ਸੁਤੰਤਰ ਤੌਰ 'ਤੇ Snyk ਤੋਂ ਸਵਿਚ ਕਰਨ ਤੋਂ ਬਾਅਦ 75-92% ਰੇਂਜ ਵਿੱਚ ਸ਼ੋਰ ਕਮੀ ਦਾ ਹਵਾਲਾ ਦਿੱਤਾ ਹੈ।
- ਮਾਲਵੇਅਰ ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਖੋਜ → ਏਕੀਡੋ ਇੰਟੇਲ ਦੁਆਰਾ ਸੰਚਾਲਿਤ, ਇਹ ਜਾਵਾ ਸਕ੍ਰਿਪਟ ਫਾਈਲਾਂ ਜਾਂ ਐਨਪੀਐਮ ਪੈਕੇਜਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਖਤਰਨਾਕ ਕੋਡ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਬੈਕਡੋਰ, ਟ੍ਰੋਜਨ ਅਤੇ ਕ੍ਰਿਪਟੋਜੈਕਿੰਗ ਸਕ੍ਰਿਪਟਾਂ ਸ਼ਾਮਲ ਹਨ - ਇੱਕ ਸ਼੍ਰੇਣੀ ਸਨਾਈਕ ਦਾ ਕੋਰ। SCA ਕਵਰ ਨਹੀਂ ਕਰਦਾ।
- ਸਵੈਚਾਲਿਤ ਫਿਕਸ → ਇੱਕ-ਕਲਿੱਕ ਆਟੋਫਿਕਸ ਤਿਆਰ ਕਰਦਾ ਹੈ pull requests ਕੋਡ, ਨਿਰਭਰਤਾਵਾਂ, ਕੰਟੇਨਰਾਂ, ਅਤੇ IaC, ਨਾਲ ਹੀ ਇੱਕੋ ਸਮੇਂ ਕਈ ਸੰਬੰਧਿਤ ਚੇਤਾਵਨੀਆਂ ਲਈ ਬਲਕ-ਫਿਕਸ।
- ਤੇਜ਼ ਸੈੱਟਅੱਪ → ਗਾਹਕ ਪ੍ਰਸੰਸਾ ਪੱਤਰ 45 ਮਿੰਟਾਂ ਵਿੱਚ 150+ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਆਨਬੋਰਡ ਕਰਨ ਅਤੇ 10 ਮਿੰਟਾਂ ਤੋਂ ਘੱਟ ਸਮੇਂ ਵਿੱਚ ਪਹਿਲੀ ਸਕੈਨ ਰਿਪੋਰਟਾਂ ਪ੍ਰਾਪਤ ਕਰਨ ਦਾ ਹਵਾਲਾ ਦਿੰਦੇ ਹਨ।
ਨੁਕਸਾਨ:
- ਨਵਾਂ ਪਲੇਟਫਾਰਮ, ਘੱਟ ਟਰੈਕ ਰਿਕਾਰਡ → 2022 ਵਿੱਚ ਸਥਾਪਿਤ ਬਨਾਮ ਸਨਾਈਕ ਦਾ ਲੰਬਾ ਇਤਿਹਾਸ; enterprise ਖਾਸ ਐਜ ਮਾਮਲਿਆਂ ਵਿੱਚ ਗਵਰਨੈਂਸ ਟੂਲਿੰਗ ਅਤੇ ਲੰਬੀ-ਪੂਛ ਵਾਲੀ ਭਾਸ਼ਾ/ਈਕੋਸਿਸਟਮ ਸਹਾਇਤਾ ਘੱਟ ਲੜਾਈ-ਪਰੀਖਣਯੋਗ ਹੋ ਸਕਦੀ ਹੈ।
- ਚੌੜਾਈ-ਬਨਾਮ-ਵਿਸ਼ੇਸ਼ਤਾ ਵਪਾਰ-ਬੰਦ → ਟੀਮਾਂ ਜੋ ਥੋੜ੍ਹੀ ਜਿਹੀ ਡੂੰਘੀ, ਸਭ ਤੋਂ ਵਧੀਆ ਸ਼੍ਰੇਣੀ ਚਾਹੁੰਦੀਆਂ ਹਨ SCA-ਸਿਰਫ਼-ਟੂਲ (ਇੱਕ ਵਿਸ਼ਾਲ ਪਲੇਟਫਾਰਮ ਦੀ ਬਜਾਏ) ਅਜੇ ਵੀ ਇੱਕ ਮਾਹਰ ਨੂੰ ਤਰਜੀਹ ਦੇ ਸਕਦਾ ਹੈ, ਹਾਲਾਂਕਿ ਸਨਾਈਕ ਤੋਂ ਬਦਲ ਰਹੇ ਕਈ G2 ਸਮੀਖਿਅਕਾਂ ਨੇ ਖਾਸ ਤੌਰ 'ਤੇ ਏਕੀਡੋ ਨੂੰ "ਵਧੇਰੇ ਸੰਪੂਰਨ" ਦੱਸਿਆ।
- ਵਿਕਰੇਤਾ ਦੇ ਦਾਅਵਿਆਂ ਦੀ ਸੁਤੰਤਰ ਤਸਦੀਕ ਦੀ ਲੋੜ ਹੈ → ਤੁਲਨਾਤਮਕ ਅੰਕੜੇ (85% ਘੱਟ ਝੂਠੇ ਸਕਾਰਾਤਮਕ, "ਸਨਾਈਕ ਨਾਲੋਂ ਵਧੇਰੇ ਕਵਰੇਜ") ਏਕੀਡੋ ਦੀ ਆਪਣੀ ਮਾਰਕੀਟਿੰਗ ਤੋਂ ਆਉਂਦੇ ਹਨ; ਪਹਿਲਾਂ ਆਪਣੇ ਖੁਦ ਦੇ ਮੁਕੱਦਮੇ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਦੇ ਯੋਗ commitਟਿੰਗ
💲 ਕੀਮਤ:
- ਏਕੀਡੋ ਦੀ ਪ੍ਰਕਾਸ਼ਿਤ ਮੁੱਢਲੀ ਯੋਜਨਾ ਇੱਥੇ ਸ਼ੁਰੂ ਹੁੰਦੀ ਹੈ € 3,240 / ਸਾਲ (10 ਉਪਭੋਗਤਾ ਸ਼ਾਮਲ ਹਨ); ਪ੍ਰੋ ਪਲਾਨ ਹੈ € 6,480 / ਸਾਲ (10 ਉਪਭੋਗਤਾ ਸ਼ਾਮਲ ਹਨ) — ਦੋਵੇਂ ਫਲੈਟ, ਪ੍ਰਕਾਸ਼ਿਤ ਕੀਮਤਾਂ, ਸਨਾਈਕ ਦੇ ਪ੍ਰਤੀ-ਵਿਸ਼ੇਸ਼ਤਾ, ਪ੍ਰਤੀ-ਵਿਕਾਸਕਾਰ ਮਾਡਲ ਦੇ ਉਲਟ।
- ਇਸਦੇ ਉਲਟ, ਏਕੀਡੋ ਦੀ ਆਪਣੀ ਤੁਲਨਾ ਸਨਾਈਕ ਦੇ ਲਗਭਗ ਬਰਾਬਰ ਟੀਮ ਪੱਧਰ ਨੂੰ ਦਰਸਾਉਂਦੀ ਹੈ € 9,167 / ਸਾਲ 10 ਉਪਭੋਗਤਾਵਾਂ ਤੱਕ ਲਈ — ਏਕੀਡੋ ਇਸਨੂੰ 65% ਤੱਕ ਦੀ ਬੱਚਤ ਦੇ ਰੂਪ ਵਿੱਚ ਰੱਖਦਾ ਹੈ, ਹਾਲਾਂਕਿ ਇਹ ਇੱਕ ਵਿਕਰੇਤਾ ਦੁਆਰਾ ਸਪਲਾਈ ਕੀਤੀ ਤੁਲਨਾ ਹੈ, ਇੱਕ ਸੁਤੰਤਰ ਬੈਂਚਮਾਰਕ ਨਹੀਂ।
- ਮੁਫ਼ਤ ਟੀਅਰ ਉਪਲਬਧ ਹੈ, ਕਿਸੇ ਕ੍ਰੈਡਿਟ ਕਾਰਡ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ, ਪਹਿਲੇ ਸਕੈਨ ਦੇ ਨਤੀਜੇ ਇੱਕ ਮਿੰਟ ਤੋਂ ਵੀ ਘੱਟ ਸਮੇਂ ਵਿੱਚ ਮਿਲਦੇ ਹਨ।
- Aikido ਦੇ FAQ ਦੱਸਦੇ ਹਨ ਕਿ ਇਹ ਇੱਕ ਫਲੈਟ, ਪਾਰਦਰਸ਼ੀ ਫੀਸ ਲੈਂਦਾ ਹੈ ਅਤੇ ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ ਘੱਟੋ-ਘੱਟ ਖਰਚ (ਜਿਵੇਂ ਕਿ, ~$20k) ਦੀ ਲੋੜ ਨਹੀਂ ਹੁੰਦੀ - ਸਹਾਇਤਾ ਪੱਧਰਾਂ ਅਤੇ ਪ੍ਰਤੀ-ਵਿਸ਼ੇਸ਼ਤਾ/ਪ੍ਰਤੀ-ਵਿਕਾਸਕਾਰ ਸਕੇਲਿੰਗ ਦੇ ਆਲੇ-ਦੁਆਲੇ ਰਿਪੋਰਟ ਕੀਤੇ ਗਏ Snyk ਅਭਿਆਸਾਂ ਦੇ ਉਲਟ।
- ਸਨਾਈਕ ਦੁਆਰਾ ਪ੍ਰਕਾਸ਼ਿਤ $25/ਡਿਵੈਲਪਰ/ਮਹੀਨਾ ਟੀਮ ਕੀਮਤ ਦੇ ਉਲਟ ਅਤੇ ਇਸਦੇ ਲਈ ਵੱਖਰੇ ਭੁਗਤਾਨ ਕੀਤੇ ਐਡ-ਆਨ SCA, IaC, ਕੰਟੇਨਰ, ਆਦਿ, ਏਕੀਡੋ ਕੋਰ ਮੋਡੀਊਲਾਂ ਨੂੰ ਬੰਡਲ ਕਰਦਾ ਹੈ (SCA, SAST, DAST, CSPM, ਭੇਦ, ਮਾਲਵੇਅਰ ਖੋਜ) ਨੂੰ ਇਸਦੇ ਬੇਸ ਟੀਅਰਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਦਾ ਹੈ।
3. ਸਨਾਈਕ SCA ਟੂਲ

ਅਵਲੋਕਨ: Snyk ਸਭ ਤੋਂ ਮਸ਼ਹੂਰ Sca ਸੁਰੱਖਿਆ ਟੂਲਸ ਵਿੱਚੋਂ ਇੱਕ ਹੈ, ਜੋ ਇਸਦੇ ਡਿਵੈਲਪਰ-ਪਹਿਲੇ ਪਹੁੰਚ ਅਤੇ ਮਜ਼ਬੂਤ ਈਕੋਸਿਸਟਮ ਏਕੀਕਰਨ ਲਈ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਪਸੰਦ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਸ਼ੁਰੂ ਤੋਂ ਹੀ, ਇਹ ਟੀਮਾਂ ਨੂੰ ਉਹਨਾਂ ਦੇ ਵਿਕਾਸ ਵਾਤਾਵਰਣਾਂ ਦੇ ਅੰਦਰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਦੂਰ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਇਹ ਖਾਸ ਤੌਰ 'ਤੇ ਚੁਸਤ DevSecOps ਵਰਕਫਲੋ ਲਈ ਆਕਰਸ਼ਕ ਬਣਦਾ ਹੈ।
ਹਾਲਾਂਕਿ, ਹਾਲਾਂਕਿ ਇਸਨੂੰ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਅਪਣਾਇਆ ਜਾਂਦਾ ਹੈ, ਸਨਾਈਕ ਮੁੱਖ ਤੌਰ 'ਤੇ ਇਸ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ SCA ਅਤੇ ਇਸ ਵਿੱਚ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਸਕੋਰਿੰਗ, ਅਤੇ ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਵਰਗੀਆਂ ਉੱਨਤ ਸਮਰੱਥਾਵਾਂ ਦੀ ਘਾਟ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਇਸਦੀ ਕਵਰੇਜ ਵਧੇਰੇ ਵਿਆਪਕ ਓਪਨ-ਸੋਰਸ ਸੁਰੱਖਿਆ ਦੀ ਮੰਗ ਕਰਨ ਵਾਲੀਆਂ ਟੀਮਾਂ ਲਈ ਘੱਟ ਹੋ ਸਕਦੀ ਹੈ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਡਿਵੈਲਪਰ-ਕੇਂਦ੍ਰਿਤ ਏਕੀਕਰਨ → ਖਾਸ ਤੌਰ 'ਤੇ IDEs, Git, ਅਤੇ ਵਿੱਚ ਕੰਮ ਕਰਦਾ ਹੈ CI/CD pipelineਕੋਡਿੰਗ ਦੇ ਸ਼ੁਰੂ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫੜਨ ਲਈ ਅਤੇ pull requests.
- ਜੋਖਮ-ਅਧਾਰਤ ਤਰਜੀਹ → ਇੱਕ ਗਤੀਸ਼ੀਲ ਜੋਖਮ ਸਕੋਰ ਬਣਾਉਣ ਲਈ EPSS, CVSS, ਪਰਿਪੱਕਤਾ ਦਾ ਸ਼ੋਸ਼ਣ, ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਨੂੰ ਜੋੜਦਾ ਹੈ।
- ਸਵੈਚਾਲਿਤ ਫਿਕਸ → ਖਾਸ ਤੌਰ 'ਤੇ ਇੱਕ-ਕਲਿੱਕ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ pull requests ਉਪਚਾਰ ਨੂੰ ਤੇਜ਼ ਕਰਨ ਲਈ ਸਿਫ਼ਾਰਸ਼ ਕੀਤੇ ਪੈਚਾਂ ਅਤੇ ਅੱਪਗ੍ਰੇਡ ਮਾਰਗਾਂ ਦੇ ਨਾਲ।
- ਲਗਾਤਾਰ ਨਿਗਰਾਨੀ → ਸਿੱਟੇ ਵਜੋਂ, ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਨਵੀਆਂ ਪ੍ਰਗਟ ਕੀਤੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਟਰੈਕ ਕਰਦਾ ਹੈ ਅਤੇ ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਸੂਚਿਤ ਰੱਖਦਾ ਹੈ।
- ਲਾਇਸੈਂਸ ਅਤੇ ਪਾਲਣਾ ਪ੍ਰਬੰਧਨ → ਇਸ ਤੋਂ ਇਲਾਵਾ, ਅਨੁਕੂਲਿਤ ਰਿਪੋਰਟਿੰਗ ਅਤੇ ਆਟੋਮੇਸ਼ਨ ਰਾਹੀਂ ਸ਼ਾਸਨ ਨੀਤੀਆਂ ਅਤੇ ਲਾਇਸੈਂਸ ਲਾਗੂ ਕਰਨ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ।
ਨੁਕਸਾਨ:
- ਕੋਈ ਮਾਲਵੇਅਰ ਖੋਜ ਨਹੀਂ → ਅਣਜਾਣ ਮਾਲਵੇਅਰ ਜਾਂ ਸਪਲਾਈ ਚੇਨ ਹਮਲਿਆਂ ਜਿਵੇਂ ਕਿ ਟਾਈਪੋਸਕੈਟਿੰਗ ਤੋਂ ਸੁਰੱਖਿਆ ਨਹੀਂ ਕਰਦਾ।
- ਸੀਮਤ ਸਪਲਾਈ ਚੇਨ ਕਵਰੇਜ → ਸਿਰਫ਼ ਜਾਣੇ-ਪਛਾਣੇ CVE 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ, ਬਿਨਾਂ ਕਿਸੇ ਵਿਗਾੜ ਦੀ ਖੋਜ ਜਾਂ ਬਿਲਡ ਇਕਸਾਰਤਾ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦੇ।
- ਕੀਮਤ ਤੇਜ਼ੀ ਨਾਲ ਵਧਦੀ ਹੈ → ਕਿਉਂਕਿ ਸਾਰੇ ਉਤਪਾਦ ਵੱਖਰੇ ਤੌਰ 'ਤੇ ਵੇਚੇ ਜਾਂਦੇ ਹਨ, ਇਸ ਲਈ ਪ੍ਰਤੀ ਯੋਗਦਾਨਕਰਤਾ ਅਤੇ ਵਿਸ਼ੇਸ਼ਤਾ ਲਾਗਤਾਂ ਦਾ ਆਕਾਰ ਵੱਖਰਾ ਹੁੰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਵੱਡੀਆਂ ਟੀਮਾਂ ਵਿੱਚ ਬਜਟ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨਾ ਮੁਸ਼ਕਲ ਹੋ ਜਾਂਦਾ ਹੈ।
💲 ਕੀਮਤ*:
- ਨਾਲ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ ਟੀਮ ਪਲਾਨ 'ਤੇ 200 ਟੈਸਟ/ਮਹੀਨਾ - ਹਾਲਾਂਕਿ, SCA ਸ਼ਾਮਲ ਨਹੀਂ ਹੈ ਅਤੇ ਇਸਨੂੰ ਐਡ-ਆਨ ਦੇ ਤੌਰ 'ਤੇ ਖਰੀਦਿਆ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ। ਇਹ ਬੇਸ ਪਲਾਨ ਤੋਂ ਬਿਨਾਂ ਸੁਤੰਤਰ ਤੌਰ 'ਤੇ ਵੀ ਨਹੀਂ ਚੱਲ ਸਕਦਾ।
- ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਵੱਖਰੇ ਤੌਰ 'ਤੇ ਵੇਚੀਆਂ ਜਾਂਦੀਆਂ ਹਨ — ਸਨਾਈਕ ਦੀ ਕੀਮਤ ਮਾਡਯੂਲਰ ਹੈ, ਜਿਸ ਲਈ ਵਿਅਕਤੀਗਤ ਖਰੀਦਦਾਰੀ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ SCA, ਕੰਟੇਨਰ ਸੁਰੱਖਿਆ, IaC, ਭੇਦ, ਅਤੇ ਹੋਰ।
- ਪ੍ਰਤੀ ਵਿਸ਼ੇਸ਼ਤਾ ਕੁੱਲ ਲਾਗਤ ਸਕੇਲ — ਕੀਮਤ ਚੁਣੀਆਂ ਗਈਆਂ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦੀ ਗਿਣਤੀ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀ ਹੈ, ਅਤੇ ਸਾਰਿਆਂ ਦਾ ਬਿੱਲ ਇੱਕੋ ਯੋਜਨਾ ਵਿੱਚ ਇਕੱਠੇ ਕੀਤਾ ਜਾਂਦਾ ਹੈ।
- ਪੂਰੀ ਕਵਰੇਜ ਲਈ ਕੋਈ ਜਨਤਕ ਕੀਮਤ ਨਹੀਂ — ਤੁਹਾਨੂੰ ਇੱਕ ਕਸਟਮ ਹਵਾਲਾ ਦੀ ਲੋੜ ਪਵੇਗੀ। ਨਤੀਜੇ ਵਜੋਂ, ਵਰਤੋਂ ਅਤੇ ਟੀਮ ਦੇ ਆਕਾਰ ਦੇ ਵਧਣ ਨਾਲ ਲਾਗਤਾਂ ਤੇਜ਼ੀ ਨਾਲ ਵਧਦੀਆਂ ਹਨ।
4. ਸੰਖੇਪ ਦੁਆਰਾ ਬਲੈਕਡੱਕ SCA ਟੂਲ
ਅਵਲੋਕਨ: ਸਿਨੋਪਸਿਸ ਦੁਆਰਾ ਬਲੈਕ ਡਕ ਸਭ ਤੋਂ ਸਥਾਪਿਤ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਵਿੱਚੋਂ ਇੱਕ ਹੈ, ਜੋ ਖਾਸ ਤੌਰ 'ਤੇ ਓਪਨ-ਸੋਰਸ ਅਤੇ ਥਰਡ-ਪਾਰਟੀ ਕੋਡ ਵਿੱਚ ਜੋਖਮਾਂ ਦੀ ਪਛਾਣ ਕਰਨ ਅਤੇ ਪ੍ਰਬੰਧਨ ਕਰਨ 'ਤੇ ਕੇਂਦ੍ਰਿਤ ਹੈ। ਇਸ ਨੂੰ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ, ਇਹ ਸਕੈਨਿੰਗ ਤਕਨਾਲੋਜੀਆਂ ਦੇ ਸੁਮੇਲ ਰਾਹੀਂ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਡੂੰਘੀ ਦ੍ਰਿਸ਼ਟੀ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਅਤੇ ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਲਈ ਮਜ਼ਬੂਤ ਸਹਾਇਤਾ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਅਤੇ SDLC ਏਕੀਕਰਣ
ਫਿਰ ਵੀ, ਕੁਝ ਟੀਮਾਂ ਲਈ ਇਸਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨਾ ਔਖਾ ਹੋ ਸਕਦਾ ਹੈ ਅਤੇ, ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ, ਡਿਵੈਲਪਰ-ਕੇਂਦ੍ਰਿਤ ਵਰਤੋਂ ਦੀ ਸੌਖ ਅਤੇ ਅਸਲ-ਸਮੇਂ ਦੇ ਮਾਲਵੇਅਰ ਸੁਰੱਖਿਆ ਦੀ ਘਾਟ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਟੀਮਾਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਚੱਲ ਰਹੇ DevSecOps ਵਰਕਫਲੋ ਵਿੱਚ ਇਸਨੂੰ ਸਹਿਜੇ ਹੀ ਸ਼ਾਮਲ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦੇ ਸਮੇਂ ਟਕਰਾਅ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈ ਸਕਦਾ ਹੈ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਵਿਆਪਕ ਕੰਪੋਨੈਂਟ ਵਿਸ਼ਲੇਸ਼ਣ → ਸਰੋਤ ਕੋਡ, ਬਾਈਨਰੀ, ਕਲਾਕ੍ਰਿਤੀਆਂ, ਅਤੇ ਕੰਟੇਨਰਾਂ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ, ਲਾਇਸੈਂਸ ਪਾਲਣਾ, ਅਤੇ ਗੁਣਵੱਤਾ ਜੋਖਮਾਂ ਲਈ ਸਕੈਨ ਕਰਦਾ ਹੈ।
- ਮਲਟੀਪਲ ਸਕੈਨਿੰਗ ਤਕਨੀਕਾਂ → ਅਣ-ਘੋਸ਼ਿਤ ਹਿੱਸਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਨਿਰਭਰਤਾ, ਬਾਈਨਰੀ, ਕੋਡਪ੍ਰਿੰਟ, ਅਤੇ ਸਨਿੱਪਟ ਵਿਸ਼ਲੇਸ਼ਣ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ।
- ਜੋਖਮ ਤਰਜੀਹ → ਗੰਭੀਰਤਾ, ਪ੍ਰਭਾਵ ਅਤੇ ਸੰਦਰਭ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨ ਲਈ ਖਾਸ ਤੌਰ 'ਤੇ ਬਲੈਕ ਡੱਕ ਸੁਰੱਖਿਆ ਸਲਾਹਕਾਰਾਂ ਦਾ ਲਾਭ ਉਠਾਉਂਦਾ ਹੈ - ਵਧੇਰੇ ਸੂਚਿਤ ਉਪਚਾਰ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ।
- ਨੀਤੀ ਪ੍ਰਬੰਧਨ ਅਤੇ ਆਟੋਮੇਸ਼ਨ → ਇਸ ਅਨੁਸਾਰ, ਵਿਕਾਸ, ਨਿਰਮਾਣ ਅਤੇ ਤੈਨਾਤੀ ਪੜਾਵਾਂ ਵਿੱਚ ਓਪਨ-ਸੋਰਸ ਵਰਤੋਂ ਨੀਤੀਆਂ ਨੂੰ ਲਾਗੂ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
- SBOM ਜਨਰੇਸ਼ਨ ਅਤੇ ਨਿਗਰਾਨੀ → ਬਣਾਓ, ਆਯਾਤ ਕਰੋ, ਅਤੇ ਨਿਗਰਾਨੀ ਕਰੋ SBOMਪਾਰਦਰਸ਼ਤਾ ਅਤੇ ਪਾਲਣਾ ਲਈ SPDX/CycloneDX ਸਹਾਇਤਾ ਨਾਲ।
ਨੁਕਸਾਨ:
- ਕੋਈ ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਨਹੀਂ → ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਮਾਲਵੇਅਰ ਨੂੰ ਸਰਗਰਮੀ ਨਾਲ ਖੋਜਿਆ ਜਾਂ ਬਲੌਕ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ।
- ਭਾਰੀ ਕਾਰਜਸ਼ੀਲ ਓਵਰਹੈੱਡ → ਇਸਦੀ ਡੂੰਘਾਈ ਦੇ ਕਾਰਨ, ਇਸਨੂੰ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਤੈਨਾਤ ਕਰਨ, ਸਕੇਲ ਕਰਨ ਅਤੇ ਰੱਖ-ਰਖਾਅ ਕਰਨ ਲਈ ਸਰੋਤ-ਸੰਬੰਧੀ ਹੋ ਸਕਦਾ ਹੈ।
- ਸੀਮਤ ਵਿਕਾਸਕਾਰ ਅਨੁਭਵ → ਇਸ ਵਿੱਚ ਸਹਿਜ IDE ਏਕੀਕਰਨ ਅਤੇ ਡਿਵੈਲਪਰ-ਪਹਿਲੇ UX ਦੀ ਵੀ ਘਾਟ ਹੈ, ਜੋ ਕਿ ਗੋਦ ਲੈਣ ਨੂੰ ਹੌਲੀ ਕਰ ਸਕਦੀ ਹੈ ਅਤੇ ਇੰਜੀਨੀਅਰਿੰਗ ਟੀਮਾਂ ਲਈ ਰਗੜ ਵਧਾ ਸਕਦੀ ਹੈ।
💲 ਕੀਮਤ*:
- ਪ੍ਰਤੀ ਟੀਮ ਮੈਂਬਰ $525/ਸਾਲ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ। (ਸੁਰੱਖਿਆ ਐਡੀਸ਼ਨ) — ਸਾਲਾਨਾ ਬਿੱਲ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਜਿਸਦੇ ਨਾਲ ਘੱਟੋ-ਘੱਟ 20 ਉਪਭੋਗਤਾ.
- ਕੋਈ ਲਚਕਤਾ ਨਹੀਂ — ਸਾਰੇ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਸੰਗਠਨ ਵਿੱਚ ਬਰਾਬਰ ਲਾਇਸੈਂਸ ਪ੍ਰਾਪਤ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ।
- ਸਪਲਾਈ ਚੇਨ ਐਡੀਸ਼ਨ ਲਈ ਕਸਟਮ ਕੀਮਤ ਦੀ ਲੋੜ ਹੈ — ਬਾਈਨਰੀ ਸਕੈਨਿੰਗ, ਸਨਿੱਪਟ ਵਿਸ਼ਲੇਸ਼ਣ, ਅਤੇ ਵਰਗੀਆਂ ਉੱਨਤ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਲਈ ਲੋੜੀਂਦਾ ਹੈ SBOM ਸਵੈਚਾਲਨ.
5. ਵੇਰਾਕੋਡ SAST ਟੂਲ
ਅਵਲੋਕਨ: ਵੇਰਾਕੋਡ ਦਾ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਇਸਦੇ ਵਿਆਪਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਦਾ ਹਿੱਸਾ ਹੈ। ਖਾਸ ਤੌਰ 'ਤੇ, ਇਹ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਲਾਇਸੈਂਸ ਜੋਖਮਾਂ ਦੀ ਪਛਾਣ ਕਰਨ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਜ਼ੋਰ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ enterprise ਪਾਲਣਾ ਅਤੇ ਨੀਤੀ ਲਾਗੂ ਕਰਨਾ।
ਹਾਲਾਂਕਿ, ਜਦੋਂ ਕਿ ਇਹ ਵੇਰਾਕੋਡ ਈਕੋਸਿਸਟਮ ਵਿੱਚ ਚੰਗੀ ਤਰ੍ਹਾਂ ਏਕੀਕ੍ਰਿਤ ਹੈ, ਇਸ ਵਿੱਚ ਅੰਤ ਵਿੱਚ ਵਧੇਰੇ ਆਧੁਨਿਕ ਸੌਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਵਿੱਚ ਪਾਏ ਜਾਣ ਵਾਲੇ ਡੂੰਘੇ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਸੰਦਰਭ ਅਤੇ ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ ਆਟੋਮੇਸ਼ਨ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦੀ ਘਾਟ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਖਤਰਿਆਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣਾ ਜਾਂ ਤੇਜ਼-ਰਫ਼ਤਾਰ ਵਿਕਾਸ ਵਾਤਾਵਰਣਾਂ ਦੇ ਅੰਦਰ ਉਪਚਾਰ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਉਣਾ ਮੁਸ਼ਕਲ ਹੋ ਸਕਦਾ ਹੈ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਏਕੀਕ੍ਰਿਤ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ → SCA ਵੇਰਾਕੋਡ ਦੇ ਵਿਆਪਕ ਸੂਟ ਦੇ ਹਿੱਸੇ ਵਜੋਂ ਕੰਮ ਕਰਦਾ ਹੈ, ਇਸ ਤਰ੍ਹਾਂ ਸਥਿਰ, ਗਤੀਸ਼ੀਲ, ਅਤੇ ਓਪਨ-ਸੋਰਸ ਟੈਸਟਿੰਗ ਵਿੱਚ ਸੁਰੱਖਿਆ ਯਤਨਾਂ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਉਂਦਾ ਹੈ।
- ਸਵੈਚਲਿਤ ਸਕੈਨਿੰਗ → ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਵਿੱਚ ਆਪਣੇ ਆਪ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ, ਖਾਸ ਕਰਕੇ ਅਨੁਸੂਚਿਤ ਜਾਂ ਟਰਿੱਗਰ ਕੀਤੇ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਦੌਰਾਨ।
- ਵੇਰਵੇ ਸਹਿਤ ਰਿਪੋਰਟਿੰਗ → ਸਿੱਟੇ ਵਜੋਂ, ਸਹਾਇਤਾ ਲਈ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਬਾਰੇ ਵਿਆਪਕ ਰਿਪੋਰਟਾਂ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ enterprise-ਪੱਧਰੀ ਜੋਖਮ ਪ੍ਰਬੰਧਨ।
- ਨੀਤੀ ਲਾਗੂ ਕਰਨਾ → ਸੰਗਠਨਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਅਤੇ ਪਾਲਣਾ ਨੀਤੀਆਂ ਨੂੰ ਸਾਰੇ ਖੇਤਰਾਂ ਵਿੱਚ ਇਕਸਾਰਤਾ ਨਾਲ ਪਰਿਭਾਸ਼ਿਤ ਅਤੇ ਲਾਗੂ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ pipelines.
ਨੁਕਸਾਨ:
- ਕੋਈ EPSS ਜਾਂ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨਹੀਂ → ਨਤੀਜੇ ਵਜੋਂ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਜਾਂ ਰਨਟਾਈਮ ਸਾਰਥਕਤਾ ਦੇ ਅਧਾਰ ਤੇ ਕਮਜ਼ੋਰੀ ਤਰਜੀਹ ਦੀ ਘਾਟ ਹੈ।
- ਕੋਈ ਮਾਲਵੇਅਰ ਖੋਜ ਨਹੀਂ → ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਖਤਰਨਾਕ ਓਪਨ-ਸੋਰਸ ਹਿੱਸਿਆਂ ਦੀ ਪਛਾਣ ਜਾਂ ਬਲਾਕ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ।
- ਘੱਟ ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ → ਇਸ ਤੋਂ ਇਲਾਵਾ, ਇਸਦਾ ਪਲੇਟਫਾਰਮ-ਕੇਂਦ੍ਰਿਤ ਡਿਜ਼ਾਈਨ ਵਿਭਿੰਨ ਵਿਕਾਸ ਸਾਧਨਾਂ ਅਤੇ ਵਰਕਫਲੋ ਨਾਲ ਸਹਿਜ ਏਕੀਕਰਨ ਨੂੰ ਸੀਮਤ ਕਰ ਸਕਦਾ ਹੈ।
💲 ਕੀਮਤ*:
- ਔਸਤ ਇਕਰਾਰਨਾਮਾ ਮੁੱਲ $18,633/ਸਾਲ ਹੈ - ਦੇ ਅਧਾਰ ਤੇ ਅਸਲ ਗਾਹਕ ਖਰੀਦ ਡੇਟਾ.
- ਕੋਈ ਆਲ-ਇਨ-ਵਨ ਯੋਜਨਾ ਨਹੀਂ, ਹਾਲਾਂਕਿ, SCA ਪੂਰੀ ਕਵਰੇਜ ਲਈ ਇਸਨੂੰ ਹੋਰ ਵੇਰਾਕੋਡ ਸਮਾਧਾਨਾਂ ਦੇ ਨਾਲ ਖਰੀਦਿਆ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ।
- ਕਸਟਮ ਹਵਾਲੇ ਲੋੜੀਂਦੇ ਹਨ, ਨਤੀਜੇ ਵਜੋਂ, ਕੋਈ ਪਾਰਦਰਸ਼ੀ ਜਾਂ ਸਵੈ-ਸੇਵਾ ਕੀਮਤ ਉਪਲਬਧ ਨਹੀਂ ਹੈ।
6. ਸੋਨਾਟਾਈਪ ਨੈਕਸਸ ਜੀਵਨ ਚੱਕਰ
ਅਵਲੋਕਨ: ਸੋਨਾਟਾਈਪ ਜੀਵਨ ਚੱਕਰ ਇੱਕ ਸ਼ਕਤੀਸ਼ਾਲੀ ਹੈ SCA ਪੂਰੇ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੌਰਾਨ ਟੀਮਾਂ ਨੂੰ ਓਪਨ-ਸੋਰਸ ਸੁਰੱਖਿਆ ਅਤੇ ਸ਼ਾਸਨ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਨ ਲਈ ਬਣਾਇਆ ਗਿਆ ਟੂਲ। ਸ਼ੁਰੂ ਕਰਨ ਲਈ, ਇਹ ਸਵੈਚਾਲਿਤ ਨੀਤੀ ਲਾਗੂਕਰਨ, ਅਸਲ-ਸਮੇਂ ਦੇ ਜੋਖਮ ਖੋਜ, ਅਤੇ ਟੂਲ ਵਰਗੀਆਂ ਉਪਯੋਗੀ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ ਜੋ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਹੱਲ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਹਾਲਾਂਕਿ, ਇਸਦੀਆਂ ਬਹੁਤ ਸਾਰੀਆਂ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਲਈ ਵਾਧੂ ਪਲੇਟਫਾਰਮ ਹਿੱਸਿਆਂ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਕੀਮਤ ਵੱਖ-ਵੱਖ ਮਾਡਿਊਲਾਂ ਵਿੱਚ ਵੰਡੀ ਜਾਂਦੀ ਹੈ, ਜਿਸ ਕਾਰਨ ਪੂਰੀ ਲਾਗਤ ਨੂੰ ਪਹਿਲਾਂ ਤੋਂ ਸਮਝਣਾ ਔਖਾ ਹੋ ਜਾਂਦਾ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਇੱਕ ਸਰਲ ਅਤੇ ਵਧੇਰੇ ਅਨੁਮਾਨਯੋਗ ਹੱਲ ਦੀ ਭਾਲ ਕਰਨ ਵਾਲੀਆਂ ਟੀਮਾਂ ਨੂੰ ਸੈੱਟਅੱਪ ਅਤੇ ਬਜਟ ਦੋਵਾਂ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨਾ ਚੁਣੌਤੀਪੂਰਨ ਲੱਗ ਸਕਦਾ ਹੈ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਆਟੋਮੇਟਿਡ ਗਵਰਨੈਂਸ → ਵਿਕਾਸ ਦੌਰਾਨ ਕਸਟਮ ਸੁਰੱਖਿਆ ਅਤੇ ਲਾਇਸੈਂਸ ਨੀਤੀਆਂ ਨੂੰ ਲਾਗੂ ਕਰਦਾ ਹੈ, CI/CD, ਅਤੇ ਤੈਨਾਤੀ pipelines. ਇਸ ਰਸਤੇ ਵਿਚ, ਸੰਸਥਾਵਾਂ ਇਕਸਾਰਤਾ ਬਣਾਈ ਰੱਖ ਸਕਦੀਆਂ ਹਨ standardਸਾਰੀਆਂ ਟੀਮਾਂ ਵਿੱਚ।
- ਰੀਅਲ-ਟਾਈਮ ਕਮਜ਼ੋਰੀ ਖੋਜ → ਓਪਨ-ਸੋਰਸ ਹਿੱਸਿਆਂ ਵਿੱਚ ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਲਾਇਸੈਂਸ ਜੋਖਮਾਂ ਦੀ ਲਗਾਤਾਰ ਨਿਗਰਾਨੀ ਕਰਦਾ ਹੈ। ਫਲਸਰੂਪ, ਟੀਮਾਂ ਉੱਭਰ ਰਹੇ ਖਤਰਿਆਂ ਬਾਰੇ ਤੇਜ਼ੀ ਨਾਲ ਜਾਗਰੂਕਤਾ ਪ੍ਰਾਪਤ ਕਰਦੀਆਂ ਹਨ।
- ਏਆਈ-ਸੰਚਾਲਿਤ ਨਿਰਭਰਤਾ ਪ੍ਰਬੰਧਨ → ਗਤੀਸ਼ੀਲ ਜੋਖਮ ਮੁਲਾਂਕਣਾਂ ਦੇ ਆਧਾਰ 'ਤੇ ਛੋਟਾਂ ਅਤੇ ਅੱਪਗ੍ਰੇਡਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਲਾਗੂ ਕਰਦਾ ਹੈ। ਇਲਾਵਾ, ਇਹ ਹੱਥੀਂ ਮਿਹਨਤ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ ਅਤੇ ਇਕਸਾਰਤਾ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਂਦਾ ਹੈ।
- ਤਰਜੀਹ ਇੰਜਣ → ਇਲਾਜ ਲਈ ਸਭ ਤੋਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਖਤਰਿਆਂ ਨੂੰ ਸਾਹਮਣੇ ਲਿਆਉਣ ਲਈ ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ ਅਸਲ-ਸਮੇਂ ਦੇ ਸਿਗਨਲਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ। ਸਿੱਟੇ ਵਜੋਂ, ਡਿਵੈਲਪਰ ਸ਼ੋਰ ਨੂੰ ਛਾਂਟਣ ਦੀ ਬਜਾਏ ਅਸਲ ਵਿੱਚ ਕੀ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ ਇਸ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰ ਸਕਦੇ ਹਨ।
- ਡਿਵੈਲਪਰ Dashboard → ਗੋਦ ਲੈਣ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ ਅਤੇ ਪ੍ਰਤੀਕਿਰਿਆ ਸਮਾਂ ਘਟਾਉਣ ਲਈ ਡਿਵੈਲਪਰਾਂ ਲਈ ਉਨ੍ਹਾਂ ਦੇ ਮੌਜੂਦਾ ਸਾਧਨਾਂ ਦੇ ਅੰਦਰ ਸੂਝ ਨੂੰ ਕੇਂਦਰਿਤ ਕਰਦਾ ਹੈ। ਖਾਸ ਤੌਰ ਤੇ, ਇਹ ਸੁਰੱਖਿਆ ਅਤੇ ਇੰਜੀਨੀਅਰਿੰਗ ਵਿਚਕਾਰ ਸਹਿਯੋਗ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਂਦਾ ਹੈ।
- SBOM ਪ੍ਰਬੰਧਨ → SPDX ਅਤੇ CycloneDX ਫਾਰਮੈਟਾਂ ਵਿੱਚ ਨਿਰਯਾਤ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ। ਪਰ, ਪੂਰੀ ਆਟੋਮੇਸ਼ਨ ਅਤੇ ਪਾਲਣਾ ਸਹਾਇਤਾ ਲਈ ਵਾਧੂ ਹਿੱਸਿਆਂ ਦੀ ਲੋੜ ਹੋ ਸਕਦੀ ਹੈ।
ਨੁਕਸਾਨ:
- ਕੋਈ ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਨਹੀਂ → ਨਤੀਜੇ ਵਜੋਂ, ਇਸ ਵਿੱਚ ਖਤਰਨਾਕ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜਾਂ ਦੇ ਵਿਰੁੱਧ ਕਿਰਿਆਸ਼ੀਲ ਬਚਾਅ ਦੀ ਘਾਟ ਹੈ ਜੋ ਤੁਹਾਡੇ ਨਾਲ ਸਮਝੌਤਾ ਕਰ ਸਕਦੇ ਹਨ pipeline.
- ਮਾਡਿਊਲਰ ਪਲੇਟਫਾਰਮ ਲੋੜਾਂ → ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਸਿਰਫ਼ ਤਾਂ ਹੀ ਕੰਮ ਕਰਦੀਆਂ ਹਨ ਜੇਕਰ ਤੁਸੀਂ IQ ਸਰਵਰ ਵਰਗੇ ਵਾਧੂ ਟੂਲ ਜੋੜਦੇ ਹੋ, SBOM ਮੈਨੇਜਰ, ਜਾਂ ਫਾਇਰਵਾਲ।
- ਖੰਡਿਤ ਕੀਮਤ ਮਾਡਲ → ਨਤੀਜੇ ਵਜੋਂ, ਟੀਮਾਂ ਨੂੰ ਕਈ ਲਾਇਸੈਂਸ ਅਤੇ ਐਡ-ਆਨ ਖਰੀਦਣੇ ਪੈਂਦੇ ਹਨ, ਜੋ ਤੁਹਾਡੇ ਵਧਣ ਦੇ ਨਾਲ-ਨਾਲ ਲਾਗਤ ਅਤੇ ਸੈੱਟਅੱਪ ਦੀ ਜਟਿਲਤਾ ਨੂੰ ਵਧਾਉਂਦੇ ਹਨ।
💲 ਕੀਮਤ*:
- ਪ੍ਰਤੀ ਉਪਭੋਗਤਾ $57.50/ਮਹੀਨਾ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ; ਹਾਲਾਂਕਿ, ਇਸ ਲਈ ਇੱਕ ਵੱਖਰਾ IQ ਸਰਵਰ ਲਾਇਸੈਂਸ ਵੀ ਚਾਹੀਦਾ ਹੈ, ਜੋ ਸਿਰਫ਼ ਕਸਟਮ ਹਵਾਲੇ ਰਾਹੀਂ ਹੀ ਉਪਲਬਧ ਹੈ।
- ਇਸ ਤੋਂ ਇਲਾਵਾ, ਕੋਈ ਯੂਨੀਫਾਈਡ ਕੀਮਤ ਨਹੀਂ ਹੈ, ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਜਿਵੇਂ ਕਿ SBOM, ਫਾਇਰਵਾਲ, ਅਤੇ ਕੰਟੇਨਰ ਸੁਰੱਖਿਆ ਨੂੰ ਵੱਖਰੇ ਤੌਰ 'ਤੇ ਖਰੀਦਣਾ ਲਾਜ਼ਮੀ ਹੈ।
- ਫਲਸਰੂਪ, ਖੰਡਿਤ ਲਾਇਸੈਂਸਿੰਗ ਮਾਡਲ ਟੂਲਸ, ਉਪਭੋਗਤਾ ਗਿਣਤੀ, ਅਤੇ ਤੈਨਾਤੀ ਸੈੱਟਅੱਪ ਦੇ ਆਧਾਰ 'ਤੇ ਕੁੱਲ ਲਾਗਤ ਨੂੰ ਵਧਾਉਣ ਦਾ ਕਾਰਨ ਬਣਦਾ ਹੈ।
7. ਜੇਫ੍ਰੌਗ ਐਕਸਰੇ SCA ਟੂਲ
ਅਵਲੋਕਨ: ਜੇਫ੍ਰੌਗ ਐਕਸਰਾy ਇੱਕ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਹੈ ਜੋ ਬਾਈਨਰੀ, ਕੰਟੇਨਰਾਂ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜਾਂ ਦੀ ਰੱਖਿਆ ਲਈ ਬਣਾਇਆ ਗਿਆ ਹੈ। ਇਹ JFrog ਪਲੇਟਫਾਰਮ ਨਾਲ ਮਜ਼ਬੂਤੀ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਹੈ, ਪੂਰੇ ਸਮੇਂ ਵਿੱਚ ਸ਼ੁਰੂਆਤੀ ਖੋਜ ਅਤੇ ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ। SDLCਨਤੀਜੇ ਵਜੋਂ, ਡਿਵੈਲਪਰ ਆਪਣੇ ਕੰਮ ਕਰਨ ਦੇ ਤਰੀਕੇ ਨੂੰ ਬਦਲੇ ਬਿਨਾਂ ਜੋਖਮਾਂ ਨੂੰ ਜਲਦੀ ਹੀ ਫੜ ਸਕਦੇ ਹਨ।
ਹਾਲਾਂਕਿ, ਇਸਦੀਆਂ ਕੁਝ ਸਭ ਤੋਂ ਉੱਨਤ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ, ਜਿਵੇਂ ਕਿ ਮਾਲਵੇਅਰ ਖੋਜ ਅਤੇ ਡੂੰਘੀ ਜੋਖਮ ਸਕੋਰਿੰਗ, ਮਲਕੀਅਤ ਪ੍ਰਣਾਲੀਆਂ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀਆਂ ਹਨ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਇਹਨਾਂ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਤੱਕ ਪਹੁੰਚ ਲਈ ਅਕਸਰ ਵਾਧੂ ਮੋਡੀਊਲ ਖਰੀਦਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਟੀਮਾਂ ਨੂੰ ਸੈੱਟਅੱਪ ਦੌਰਾਨ ਵਾਧੂ ਲਾਗਤਾਂ ਅਤੇ ਜਟਿਲਤਾ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈ ਸਕਦਾ ਹੈ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਰਿਕਰਸਿਵ ਸਕੈਨਿੰਗ → ਬਾਈਨਰੀ, ਕੰਟੇਨਰਾਂ, ਅਤੇ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜਾਂ ਦੀ ਡੂੰਘਾਈ ਨਾਲ ਸਕੈਨ ਕਰਦਾ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਤੁਹਾਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਲਾਇਸੈਂਸ ਜੋਖਮਾਂ ਦੀ ਪੂਰੀ ਦਿੱਖ ਮਿਲਦੀ ਹੈ।
- ਮਾਲਵੇਅਰ ਅਤੇ ਧਮਕੀ ਖੋਜ → ਖਤਰਨਾਕ ਹਿੱਸਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਅੰਦਰੂਨੀ ਧਮਕੀ ਇੰਟੈੱਲ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ। ਖਾਸ ਤੌਰ 'ਤੇ, ਇਸ ਵਿੱਚ ਜਨਤਕ CVE ਫੀਡਾਂ ਵਿੱਚ ਸੂਚੀਬੱਧ ਨਾ ਹੋਣ ਵਾਲੇ ਜੋਖਮ ਸ਼ਾਮਲ ਹਨ।
- SBOM ਅਤੇ VEX ਸਹਾਇਤਾ → SPDX ਅਤੇ CycloneDX ਤਿਆਰ ਕਰਦਾ ਹੈ SBOMVEX ਐਨੋਟੇਸ਼ਨਾਂ ਦੇ ਨਾਲ। ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਇਹ ਟੀਮਾਂ ਨੂੰ ਅਨੁਕੂਲ ਰਹਿਣ ਅਤੇ ਆਡਿਟ ਲਈ ਤਿਆਰ ਰਹਿਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
- ਕਾਰਜਸ਼ੀਲ ਜੋਖਮ ਨੀਤੀਆਂ → ਉਮਰ, ਯੋਗਦਾਨ ਪਾਉਣ ਵਾਲੀ ਗਤੀਵਿਧੀ, ਅਤੇ ਵਰਤੋਂ ਦੇ ਰੁਝਾਨਾਂ ਦੇ ਆਧਾਰ 'ਤੇ ਅਵਿਸ਼ਵਾਸਯੋਗ ਪੈਕੇਜਾਂ ਨੂੰ ਬਲੌਕ ਕਰਦਾ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਜੋਖਮ ਭਰੇ ਹਿੱਸਿਆਂ ਨੂੰ ਜਲਦੀ ਬਾਹਰ ਕੱਢ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ।
- IDE ਅਤੇ CI/CD ਏਕੀਕਰਣ → ਵਿਕਾਸ ਟੂਲਸ ਵਿੱਚ ਸਿੱਧਾ ਰੀਅਲ-ਟਾਈਮ ਫੀਡਬੈਕ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਅਤੇ pipelines. ਇਸ ਤਰ੍ਹਾਂ, ਡਿਲੀਵਰੀ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਸੁਰੱਖਿਆ ਲਾਗੂ ਕੀਤੀ ਜਾਂਦੀ ਹੈ।
- ਸੁਰੱਖਿਆ ਖੋਜ-ਸੰਚਾਲਿਤ → ਅੰਦਰੂਨੀ ਖੋਜ ਤੋਂ ਪ੍ਰਸੰਗਿਕ ਸੂਝ ਨਾਲ CVEs ਨੂੰ ਅਮੀਰ ਬਣਾਉਂਦਾ ਹੈ। ਇਸ ਲਈ, ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਜੋਖਮ ਬਾਰੇ ਬਿਹਤਰ ਸਪੱਸ਼ਟਤਾ ਮਿਲਦੀ ਹੈ।
ਨੁਕਸਾਨ:
- ਕੋਈ ਐਕਸਪਲੋਏਟੇਬਿਲਟੀ ਸਕੋਰਿੰਗ ਨਹੀਂ (ਜਿਵੇਂ ਕਿ, EPSS) → ਇਸ ਲਈ, ਤਰਜੀਹੀਕਰਨ ਵਿੱਚ ਰਨਟਾਈਮ ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਸੰਦਰਭ ਦੀ ਘਾਟ ਹੈ।
- JFrog ਈਕੋਸਿਸਟਮ ਨਾਲ ਮਜ਼ਬੂਤੀ ਨਾਲ ਜੁੜਿਆ ਹੋਇਆ → ਇਸ ਵਜ੍ਹਾ ਕਰਕੇ, ਇਹ ਸਿਰਫ਼ JFrog 'ਤੇ ਪਹਿਲਾਂ ਤੋਂ ਹੀ ਵਰਤੋਂਕਾਰਾਂ ਲਈ ਆਦਰਸ਼ ਹੈ; ਸਟੈਂਡਅਲੋਨ ਵਰਤੋਂ ਸੀਮਤ ਹੈ।
- ਉੱਨਤ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਲਈ ਵਾਧੂ ਲਾਇਸੈਂਸ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ → ਉਦਾਹਰਣ ਲਈ, ਐਡਵਾਂਸਡ ਸਕਿਓਰਿਟੀ ਜਾਂ ਰਨਟਾਈਮ ਇੰਟੈਗਰਿਟੀ ਵਰਗੀਆਂ ਸਮਰੱਥਾਵਾਂ ਸਿਰਫ਼ ਉੱਚ-ਪੱਧਰੀ ਯੋਜਨਾਵਾਂ ਵਿੱਚ ਉਪਲਬਧ ਹਨ।
💲 ਕੀਮਤ*:
- $960/ਮਹੀਨਾ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ। SCA ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਪਿੱਛੇ ਬੰਦ ਹਨ Enterprise ਐਕਸ ਟੀਅਰ।
- ਇਸ ਤੋਂ ਇਲਾਵਾ, ਪੈਕੇਜ ਕਿਊਰੇਸ਼ਨ ਅਤੇ ਰਨਟਾਈਮ ਇੰਟੈਗਰਿਟੀ ਵਰਗੀਆਂ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਵੱਖਰੇ ਤੌਰ 'ਤੇ ਵੇਚੀਆਂ ਜਾਂਦੀਆਂ ਹਨ।
- ਸਭ ਮਿਲਾਕੇ, ਕੀਮਤ ਵੰਡੀ ਹੋਈ ਹੈ ਅਤੇ ਐਡ-ਆਨ ਅਤੇ ਤੈਨਾਤੀ ਸਕੇਲ ਦੇ ਨਾਲ ਤੇਜ਼ੀ ਨਾਲ ਵਧਦੀ ਹੈ।
8. ਚੈੱਕਮਾਰਕਸ ਵਨ SCA
ਅਵਲੋਕਨ: ਚੈੱਕਮਾਰਕਸ ਵਨ SCA ਇੱਕ ਵਿਸ਼ਾਲ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਦੇ ਹਿੱਸੇ ਵਜੋਂ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। ਖਾਸ ਤੌਰ 'ਤੇ, ਇਹ ਓਪਨ-ਸੋਰਸ ਕਮਜ਼ੋਰੀਆਂ, ਲਾਇਸੈਂਸ ਜੋਖਮਾਂ ਅਤੇ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਜੋ ਕਿ ਸ਼ੋਸ਼ਣਯੋਗ ਮਾਰਗ ਖੋਜ ਅਤੇ SBOM ਪੀੜ੍ਹੀ.
ਹਾਲਾਂਕਿ, ਇਸ ਵਿੱਚ ਬਿਲਟ-ਇਨ ਮਾਲਵੇਅਰ ਸੁਰੱਖਿਆ ਦੀ ਘਾਟ ਹੈ SDLC ਅਤੇ ਅਸਲ-ਸਮੇਂ, ਪਹੁੰਚਯੋਗਤਾ-ਅਧਾਰਤ ਤਰਜੀਹ ਦੀ ਪੇਸ਼ਕਸ਼ ਨਹੀਂ ਕਰਦਾ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਉਹ ਸਮਰੱਥਾਵਾਂ ਜੋ ਆਮ ਤੌਰ 'ਤੇ ਦੂਜੇ ਪਲੇਟਫਾਰਮਾਂ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦੀਆਂ ਹਨ, ਲਈ ਇੱਥੇ ਵੱਖਰੇ ਮੋਡੀਊਲ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਇਸਦੀ ਨਿਰਭਰਤਾ enterprise ਲਾਇਸੈਂਸਿੰਗ ਅਤੇ ਮਾਡਿਊਲਰ ਐਡ-ਆਨ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਲਈ ਜਟਿਲਤਾ ਅਤੇ ਲਾਗਤ ਦੋਵਾਂ ਨੂੰ ਕਾਫ਼ੀ ਵਧਾ ਸਕਦੇ ਹਨ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਸ਼ੋਸ਼ਣਯੋਗ ਮਾਰਗ ਖੋਜ → ਇਹ ਉਜਾਗਰ ਕਰਦਾ ਹੈ ਕਿ ਰਨਟਾਈਮ ਦੌਰਾਨ ਕਿਹੜੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਅਸਲ ਵਿੱਚ ਪਹੁੰਚਯੋਗ ਹਨ। ਫਲਸਰੂਪ, ਟੀਮਾਂ ਅਸਲ ਵਿੱਚ ਮਾਇਨੇ ਰੱਖਣ ਵਾਲੀਆਂ ਚੀਜ਼ਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇ ਸਕਦੀਆਂ ਹਨ।
- ਖਤਰਨਾਕ ਪੈਕੇਜ ਖੋਜ → ਹਥਿਆਰਬੰਦ ਓਪਨ-ਸੋਰਸ ਹਿੱਸਿਆਂ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ। ਇਸ ਪਾਸੇ, ਸਪਲਾਈ ਚੇਨ ਦੇ ਖਤਰੇ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਬਲੌਕ ਹੋ ਜਾਂਦੇ ਹਨ।
- ਨਿੱਜੀ ਪੈਕੇਜ ਸਕੈਨਿੰਗ → ਮਲਕੀਅਤ ਅਤੇ ਅੰਦਰੂਨੀ ਪੈਕੇਜਾਂ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ, ਭਾਵੇਂ ਉਹ ਜਨਤਕ ਰਜਿਸਟਰੀਆਂ ਵਿੱਚ ਸੂਚੀਬੱਧ ਨਾ ਹੋਣ। ਇਸ ਲਈ, ਲੁਕੇ ਹੋਏ ਜੋਖਮ ਅਣਦੇਖੇ ਨਹੀਂ ਰਹਿੰਦੇ।
- ਲਾਇਸੈਂਸ ਜੋਖਮ ਵਿਸ਼ਲੇਸ਼ਣ → ਓਪਨ-ਸੋਰਸ ਲਾਇਸੈਂਸ ਮੁੱਦਿਆਂ ਨੂੰ ਸਪੱਸ਼ਟ, ਕਾਰਵਾਈਯੋਗ ਰਿਪੋਰਟਾਂ ਨਾਲ ਫਲੈਗ ਕਰਦਾ ਹੈ। ਇਸ ਰਸਤੇ ਵਿਚ, ਕਾਨੂੰਨੀ ਅਤੇ ਪਾਲਣਾ ਜੋਖਮਾਂ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨਾ ਆਸਾਨ ਹੁੰਦਾ ਹੈ।
- SBOM ਜਨਰੇਸ਼ਨ → SPDX ਅਤੇ CycloneDX ਦਾ ਨਿਰਯਾਤ ਕਰਦਾ ਹੈ SBOMਇੱਕ ਕਲਿੱਕ ਵਿੱਚ। ਇਸ ਅਨੁਸਾਰ, ਇਹ ਆਡਿਟ ਨੂੰ ਸਰਲ ਬਣਾਉਂਦਾ ਹੈ ਅਤੇ ਰੈਗੂਲੇਟਰੀ ਜ਼ਰੂਰਤਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ।
- ਏਆਈ-ਜਨਰੇਟਿਡ ਕੋਡ ਸਕੈਨਿੰਗ → ਲੁਕਵੇਂ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਅਤੇ ਨੀਤੀ ਉਲੰਘਣਾਵਾਂ ਲਈ AI-ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ ਕੋਡ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ। ਸਿੱਟੇ ਵਜੋਂ, ਤੁਸੀਂ ਕੰਟਰੋਲ ਵਿੱਚ ਰਹਿੰਦੇ ਹੋ—ਜਨਰੇਟਿਵ ਕੋਡ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਸਮੇਂ ਵੀ।
ਨੁਕਸਾਨ:
- ਕੋਈ ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਨਹੀਂ → ਉੱਭਰ ਰਹੇ ਖਤਰਿਆਂ ਲਈ ਨਿਰੰਤਰ ਵਿਵਹਾਰਕ ਸਕੈਨਿੰਗ ਦੀ ਘਾਟ ਹੈ।
- ਕੋਈ ਜੱਦੀ ਨਹੀਂ CI/CD or pipeline ਲਈ ਏਕੀਕਰਣ SCA → ਇਸਦੀ ਬਜਾਏ, ਇਹ ਵਿਆਪਕ ਚੈੱਕਮਾਰਕਸ ਪਲੇਟਫਾਰਮ ਏਕੀਕਰਨ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ, ਜੋ ਸੈੱਟਅੱਪ ਓਵਰਹੈੱਡ ਜੋੜਦਾ ਹੈ।
- ਮਾਡਿਊਲਰ ਸੈੱਟਅੱਪ ਜਟਿਲਤਾ ਵਧਾਉਂਦਾ ਹੈ → ਪੂਰਾ SCA ਕਵਰੇਜ ਲਈ ਹੋਰ ਚੈੱਕਮਾਰਕਸ ਹੱਲਾਂ ਨਾਲ ਜੋੜੀ ਬਣਾਉਣ ਦੀ ਲੋੜ ਹੋ ਸਕਦੀ ਹੈ।
- ਸਿਰਫ਼ ਕਸਟਮ ਲਾਇਸੈਂਸਿੰਗ → ਸਵੈ-ਸੇਵਾ ਕੀਮਤਾਂ ਤੋਂ ਬਿਨਾਂ, ਬਜਟ ਅਤੇ ਖਰੀਦ ਦੋਵੇਂ ਘੱਟ ਅਨੁਮਾਨਯੋਗ ਅਤੇ ਵਧੇਰੇ ਸਮਾਂ ਲੈਣ ਵਾਲੇ ਬਣ ਜਾਂਦੇ ਹਨ।
💲 ਕੀਮਤ*:
- ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ enterprise-ਪੱਧਰੀ ਕੀਮਤ: ਰਿਪੋਰਟ ਕੀਤੀਆਂ ਤੈਨਾਤੀਆਂ ਤੱਕ ਸੀਮਾ ਹੈ Year 75,000 ਤੋਂ $ 150,000 / ਸਾਲ.
- ਕੋਈ ਆਲ-ਇਨ-ਵਨ ਯੋਜਨਾ ਨਹੀਂ, ਇਸ ਦੀ ਬਜਾਏ, SCA ਇਹ ਕਈ ਮਾਡਿਊਲਰ ਹੱਲਾਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ; ਪੂਰੀ ਕਵਰੇਜ ਲਈ ਕਈ ਟੂਲਸ ਨੂੰ ਬੰਡਲ ਕਰਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
9. ਸੇਮਗ੍ਰੇਪ SCA ਟੂਲ

ਅਵਲੋਕਨ: ਸੇਮਗ੍ਰੇਪ ਸਪਲਾਈ ਚੇਨ ਇੱਕ ਹਲਕਾ ਭਾਰ ਵਾਲਾ ਹੈ SCA ਡਿਵੈਲਪਰਾਂ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੱਲ। ਇਹ ਪਹੁੰਚਯੋਗਤਾ-ਅਧਾਰਤ ਤਰਜੀਹ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਚੇਤਾਵਨੀ ਥਕਾਵਟ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ ਅਤੇ ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਵਰਗੀਆਂ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ, SBOM ਪੀੜ੍ਹੀ, ਅਤੇ ਕਾਰਵਾਈਯੋਗ ਉਪਚਾਰ।
ਹਾਲਾਂਕਿ, ਇਸ ਵਿੱਚ ਮਹੱਤਵਪੂਰਨ ਸੁਰੱਖਿਆ ਦੀ ਘਾਟ ਹੈ CI/CD pipelines, ਬਿਲਡ ਸਿਸਟਮ, ਅਤੇ ਮਾਲਵੇਅਰ ਖਤਰੇ। ਨਤੀਜੇ ਵਜੋਂ, ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਦੇ ਮੁੱਖ ਪੜਾਅ ਸਾਹਮਣੇ ਰਹਿੰਦੇ ਹਨ, ਜੋ ਵਿਆਪਕ ਐਪਸੇਕ ਪ੍ਰੋਗਰਾਮਾਂ ਲਈ ਇਸਦੀ ਅਨੁਕੂਲਤਾ ਨੂੰ ਸੀਮਤ ਕਰਦੇ ਹਨ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਪਹੁੰਚਯੋਗਤਾ-ਅਧਾਰਤ ਤਰਜੀਹ → ਸਿਰਫ਼ ਰਨਟਾਈਮ 'ਤੇ ਭੇਜੀਆਂ ਗਈਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਹੀ ਫਲੈਗ ਕਰਦਾ ਹੈ।
- ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਲਾਗੂਕਰਨ → ਨਤੀਜੇ ਵਜੋਂ, ਇਹ ਉਲੰਘਣਾਵਾਂ ਨੂੰ ਮਿਲਾਉਣ ਤੋਂ ਰੋਕਣ ਲਈ ਸਿੱਧੇ ਪੀਆਰ ਪੱਧਰ 'ਤੇ ਜੋਖਮ ਭਰੇ ਪੈਕੇਜਾਂ ਨੂੰ ਬਲੌਕ ਕਰ ਸਕਦਾ ਹੈ।
- SBOM ਜਨਰੇਸ਼ਨ → ਪੂਰੀ ਨਿਰਭਰਤਾ ਖੋਜ ਦੇ ਨਾਲ CycloneDX ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ।
- ਡਿਵੈਲਪਰ-ਕੇਂਦ੍ਰਿਤ UX → IDEs, GitHub, GitLab, ਅਤੇ ਪ੍ਰਸਿੱਧ ਨਾਲ ਏਕੀਕ੍ਰਿਤ CI/CD ਟੂਲਸ
- ਉਪਚਾਰ ਸੰਬੰਧੀ ਅੰਦਰੂਨੀ-ਝਾਤਾਂ → ਇਸ ਕਾਰਨ ਕਰਕੇ, ਇਹ ਪ੍ਰਭਾਵਿਤ ਕੋਡ ਲਾਈਨਾਂ ਨੂੰ ਉਜਾਗਰ ਕਰਦਾ ਹੈ ਅਤੇ ਸੁਧਾਰਾਂ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਉਣ ਲਈ ਕਦਮ-ਦਰ-ਕਦਮ ਮਾਰਗਦਰਸ਼ਨ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
ਨੁਕਸਾਨ:
- ਨਹੀਂ CI/CD or Build Security → ਇਸ ਲਈ, ਇਹ ਸੁਰੱਖਿਅਤ ਨਹੀਂ ਕਰ ਸਕਦਾ pipelines, ਬਿਲਡ, ਜਾਂ ਉਤਪਾਦਨ ਕਲਾਕ੍ਰਿਤੀਆਂ।
- ਕੋਈ ਮਾਲਵੇਅਰ ਖੋਜ ਨਹੀਂ → ਨਤੀਜੇ ਵਜੋਂ, ਇਹ ਤੁਹਾਡੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਦੀ ਪਛਾਣ ਨਹੀਂ ਕਰ ਸਕਦਾ।
- ਖੰਡਿਤ ਵਿਸ਼ੇਸ਼ਤਾ ਸੈੱਟ → ਕੋਡ, ਸਪਲਾਈ ਚੇਨ, ਅਤੇ ਸੀਕਰੇਟਸ ਮਾਡਿਊਲਾਂ ਲਈ ਵੱਖਰੀਆਂ ਖਰੀਦਾਂ ਦੀ ਲੋੜ ਹੈ।
- ਲਾਗਤਾਂ ਤੇਜ਼ੀ ਨਾਲ ਵਧਦੀਆਂ ਹਨ → ਅਸਲ ਵਿੱਚ, ਟੀਮ ਦੇ ਆਕਾਰ ਦੇ ਨਾਲ ਯੋਗਦਾਨ ਪਾਉਣ ਵਾਲੇ-ਅਧਾਰਤ ਕੀਮਤ ਤੇਜ਼ੀ ਨਾਲ ਵਧਦੀ ਹੈ।
💲 ਕੀਮਤ*:
- ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ ਪ੍ਰਤੀ ਯੋਗਦਾਨੀ ਪ੍ਰਤੀ ਉਤਪਾਦ $40/ਮਹੀਨਾ.
- ਕੋਈ ਆਲ-ਇਨ-ਵਨ ਪਲੇਟਫਾਰਮ ਨਹੀਂ: ਪੂਰੀ ਕੀਮਤ ਨੂੰ ਕਵਰ ਕਰਨ ਲਈ ਹਰੇਕ ਉਤਪਾਦ ਨੂੰ ਵੱਖਰੇ ਤੌਰ 'ਤੇ ਖਰੀਦਣਾ ਪਵੇਗਾ SDLC.
- ਲਾਇਸੈਂਸ ਲਾਕ-ਇਨ: ਸਾਰੇ ਯੋਗਦਾਨੀਆਂ ਨੂੰ ਸਾਰੇ ਮਾਡਿਊਲਾਂ ਵਿੱਚ ਬਰਾਬਰ ਲਾਇਸੰਸਸ਼ੁਦਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ।
10. ਮੈਂਡ.ਆਈਓ SCA ਟੂਲ
ਅਵਲੋਕਨ:
ਮੈਂਡ.ਆਈਓ SCA ਇਹ ਇੱਕ ਪੂਰੇ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ ਦਾ ਹਿੱਸਾ ਹੈ ਜੋ ਓਪਨ-ਸੋਰਸ ਕਮਜ਼ੋਰੀਆਂ, ਲਾਇਸੈਂਸ ਮੁੱਦਿਆਂ, ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਖਤਰਿਆਂ ਨੂੰ ਲੱਭਣ ਅਤੇ ਠੀਕ ਕਰਨ ਲਈ ਬਣਾਇਆ ਗਿਆ ਹੈ। ਖਾਸ ਤੌਰ 'ਤੇ, ਇਹ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ ਸਮਾਰਟ ਤਰਜੀਹ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ ਤਾਂ ਜੋ ਤੁਹਾਨੂੰ ਅਸਲ ਜੋਖਮਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਮਿਲ ਸਕੇ, ਨਾ ਕਿ ਸਿਰਫ਼ ਕੱਚੇ CVE ਗਿਣਤੀਆਂ 'ਤੇ।
ਹਾਲਾਂਕਿ, ਜ਼ਿਆਦਾਤਰ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਸਿਰਫ਼ ਇੱਕ ਨਾਲ ਉਪਲਬਧ ਹਨ premium ਲਾਇਸੈਂਸ। ਨਤੀਜੇ ਵਜੋਂ, ਲਚਕਤਾ ਦੀ ਭਾਲ ਕਰਨ ਵਾਲੀਆਂ ਟੀਮਾਂ ਨੂੰ ਪੂਰੇ ਸੂਟ ਲਈ ਭੁਗਤਾਨ ਕਰਨ ਦੀ ਲੋੜ ਹੋ ਸਕਦੀ ਹੈ, ਜਿਸ ਨਾਲ ਸਮੁੱਚੀ ਲਾਗਤ ਵਧ ਸਕਦੀ ਹੈ ਅਤੇ ਗੋਦ ਲੈਣ ਨੂੰ ਸੀਮਤ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ → ਸਿਰਫ਼ ਉਹਨਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ ਜੋ ਅਸਲ ਵਿੱਚ ਤੁਹਾਡੇ ਕੋਡ ਵਿੱਚ ਸ਼ੋਸ਼ਣਯੋਗ ਹਨ। ਇਸ ਲਈ, ਟੀਮਾਂ ਘੱਟ-ਜੋਖਮ ਵਾਲੇ ਮੁੱਦਿਆਂ 'ਤੇ ਸਮਾਂ ਬਰਬਾਦ ਨਹੀਂ ਕਰਦੀਆਂ।
- EPSS-ਅਧਾਰਤ ਜੋਖਮ ਤਰਜੀਹ → ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਖਤਰਿਆਂ ਨੂੰ ਦਰਜਾ ਦੇਣ ਲਈ CVSS ਗੰਭੀਰਤਾ ਸਕੋਰਾਂ ਨੂੰ ਐਕਸਪਲਾਈਟ ਡੇਟਾ ਨਾਲ ਜੋੜਦਾ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਡਿਵੈਲਪਰ ਪਹਿਲਾਂ ਜ਼ਰੂਰੀ ਚੀਜ਼ਾਂ ਨੂੰ ਠੀਕ ਕਰ ਸਕਦੇ ਹਨ।
- ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਚੇਤਾਵਨੀਆਂ → ਸਮੱਸਿਆ ਵਾਲੇ ਓਪਨ-ਸੋਰਸ ਲਾਇਸੈਂਸਾਂ ਨੂੰ ਜਲਦੀ ਪਛਾਣਦਾ ਹੈ ਅਤੇ ਅਸਲ-ਸਮੇਂ ਦੇ ਲਾਗੂਕਰਨ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ। ਇਸ ਤਰ੍ਹਾਂ, ਤੁਸੀਂ ਕਾਨੂੰਨੀ ਅਤੇ ਸੰਚਾਲਨ ਜੋਖਮਾਂ ਨੂੰ ਘਟਾਉਂਦੇ ਹੋ।
- SBOM ਜਨਰੇਸ਼ਨ → ਮਸ਼ੀਨ-ਪੜ੍ਹਨਯੋਗ ਪੈਦਾ ਕਰਦਾ ਹੈ SBOMSPDX ਅਤੇ CycloneDX ਫਾਰਮੈਟਾਂ ਵਿੱਚ। ਇਸ ਲਈ, ਇਹ ਤੁਹਾਨੂੰ ਅਨੁਕੂਲ ਰਹਿਣ ਅਤੇ ਆਡਿਟ ਲਈ ਤਿਆਰ ਰਹਿਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਨੁਕਸਾਨ:
- ਕੋਈ ਮਾਲਵੇਅਰ ਖੋਜ ਨਹੀਂ → ਖਤਰਨਾਕ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜਾਂ ਲਈ ਕਿਰਿਆਸ਼ੀਲ ਸਕੈਨਿੰਗ ਦੀ ਘਾਟ ਹੈ, ਜਿਸ ਨਾਲ ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਵਿੱਚ ਪਾੜੇ ਪੈ ਜਾਂਦੇ ਹਨ।
- ਸੀਮਤ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਸੰਦਰਭ → ਜਦੋਂ ਕਿ ਇਸ ਵਿੱਚ EPSS ਸ਼ਾਮਲ ਹੈ, ਮੇਂਡ SCA ਰਨਟਾਈਮ-ਪੱਧਰ ਦੀ ਪਹੁੰਚਯੋਗਤਾ ਜਾਂ ਡੂੰਘਾਈ ਨਾਲ ਫੰਕਸ਼ਨ ਟਰੇਸੇਬਿਲਟੀ ਪ੍ਰਦਾਨ ਨਹੀਂ ਕਰਦਾ।
- ਪ੍ਰਤਿਬੰਧਿਤ ਕਸਟਮ ਨੀਤੀ ਆਟੋਮੇਸ਼ਨ → ਵਧੇਰੇ ਵਿਸ਼ੇਸ਼ ਪਲੇਟਫਾਰਮਾਂ ਦੇ ਮੁਕਾਬਲੇ ਕਮਜ਼ੋਰੀ ਨੂੰ ਰੋਕਣ ਜਾਂ ਪੂਰਵ-ਮਰਜ ਲਾਗੂ ਕਰਨ ਲਈ ਘੱਟ ਗ੍ਰੇਨੂਲਰ ਆਟੋਮੇਸ਼ਨ।
- ਪਲੇਟਫਾਰਮ ਏਕੀਕਰਨ 'ਤੇ ਭਾਰੀ ਨਿਰਭਰਤਾ → SCA ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਮੇਂਡ ਦੇ ਪੂਰੇ ਸੂਟ ਨਾਲ ਮਜ਼ਬੂਤੀ ਨਾਲ ਜੁੜੀਆਂ ਹੋਈਆਂ ਹਨ, ਜੋ ਕਿ ਉਹਨਾਂ ਦੇ ਵਿੱਚ ਹੋਰ ਸਾਧਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਨ ਵਾਲੀਆਂ ਟੀਮਾਂ ਲਈ ਲਚਕਤਾ ਨੂੰ ਸੀਮਤ ਕਰਦੀਆਂ ਹਨ SDLC.
💲 ਕੀਮਤ*:
- ਪ੍ਰਤੀ ਯੋਗਦਾਨ ਪਾਉਣ ਵਾਲੇ ਡਿਵੈਲਪਰ $1,000/ਸਾਲ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ — ਸ਼ਾਮਲ ਹੈ SCA, SAST, ਕੰਟੇਨਰ ਸਕੈਨਿੰਗ, ਅਤੇ ਹੋਰ ਬਹੁਤ ਕੁਝ।
- ਵਾਧੂ ਖਰਚੇ ਲਾਗੂ ਹੁੰਦੇ ਹਨ ਮੇਂਡ ਏਆਈ ਲਈ Premium, DAST, API ਸੁਰੱਖਿਆ, ਅਤੇ ਸਹਾਇਤਾ ਸੇਵਾਵਾਂ, ਨਤੀਜੇ ਵਜੋਂ, ਉੱਨਤ ਸੁਰੱਖਿਆ ਮੂਲ ਕੀਮਤ ਵਿੱਚ ਮਹੱਤਵਪੂਰਨ ਵਾਧਾ ਕਰਦੀ ਹੈ।
- ਕੋਈ ਵਰਤੋਂ-ਅਧਾਰਤ ਲਚਕਤਾ ਨਹੀਂਨਤੀਜੇ ਵਜੋਂ, ਟੀਮ ਦੇ ਆਕਾਰ ਅਤੇ ਵਿਸ਼ੇਸ਼ਤਾ ਨੂੰ ਅਪਣਾਉਣ ਦੇ ਨਾਲ ਲਾਗਤ ਬਹੁਤ ਜ਼ਿਆਦਾ ਵਧਦੀ ਹੈ।
ਚੁਣਦੇ ਸਮੇਂ ਵਿਚਾਰਨ ਵਾਲੀਆਂ ਜ਼ਰੂਰੀ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ SCA ਟੂਲ
ਸਮੀਖਿਆ ਕੀਤੇ ਗਏ ਔਜ਼ਾਰਾਂ ਦੇ ਨਾਲ, ਇਹ ਉਹ ਮਾਪਦੰਡ ਹਨ ਜੋ ਇੱਕ ਸੂਚਿਤ ਚੋਣ ਲਈ ਸਭ ਤੋਂ ਵੱਧ ਮਾਇਨੇ ਰੱਖਦੇ ਹਨcisਆਇਨ:
ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ। ਇੱਕ ਟੂਲ ਜੋ ਹਰੇਕ ਟ੍ਰਾਂਜਿਟਿਵ ਨਿਰਭਰਤਾ ਵਿੱਚ ਹਰੇਕ CVE ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ, ਸਿਗਨਲ ਨਾਲੋਂ ਵੱਧ ਸ਼ੋਰ ਪੈਦਾ ਕਰਦਾ ਹੈ। ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਇਹ ਨਿਰਧਾਰਤ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਕਮਜ਼ੋਰ ਕੋਡ ਅਸਲ ਵਿੱਚ ਰਨਟਾਈਮ 'ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ, ਜ਼ਿਆਦਾਤਰ ਅਪ੍ਰਸੰਗਿਕ ਖੋਜਾਂ ਨੂੰ ਖਤਮ ਕਰਦਾ ਹੈ ਅਤੇ ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਜੋਖਮ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਦਿੰਦਾ ਹੈ।
CVSS ਤੋਂ ਪਰੇ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਮੈਟ੍ਰਿਕਸ। ਅਸਲ ਜੋਖਮ ਲਈ CVSS ਗੰਭੀਰਤਾ ਸਕੋਰ ਹੀ ਇੱਕ ਮਾੜੇ ਪ੍ਰੌਕਸੀ ਹਨ। ਉਹ ਟੂਲ ਜੋ ਸ਼ਾਮਲ ਕਰਦੇ ਹਨ EPSS ਸਕੋਰ ਅਤੇ ਜਾਣੀ-ਪਛਾਣੀ ਐਕਸਪਲਾਈਟ ਉਪਲਬਧਤਾ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਤੌਰ 'ਤੇ ਵਧੇਰੇ ਸਹੀ ਤਸਵੀਰ ਪ੍ਰਦਾਨ ਕਰਦੀ ਹੈ ਕਿ ਕਿਹੜੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਇਆ ਜਾ ਸਕਦਾ ਹੈ।
ਉਪਚਾਰ ਜੋਖਮ ਜਾਗਰੂਕਤਾ। ਕਿਸੇ ਨਿਰਭਰਤਾ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰਕੇ ਕਿਸੇ ਕਮਜ਼ੋਰੀ ਨੂੰ ਠੀਕ ਕਰਨ ਨਾਲ ਨਵੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਆ ਸਕਦੀਆਂ ਹਨ ਜਾਂ ਬਿਲਡ ਨੂੰ ਤੋੜਿਆ ਜਾ ਸਕਦਾ ਹੈ। ਉਹ ਟੂਲ ਜੋ ਪੈਚ ਨੂੰ ਲਾਗੂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਉਸਦਾ ਪੂਰਾ ਟ੍ਰੇਡ-ਆਫ ਦਿਖਾਉਂਦੇ ਹਨ, ਜਿਵੇਂ ਕਿ Xygeni ਕਰਦਾ ਹੈ। ਉਪਚਾਰ ਜੋਖਮ ਵਿਸ਼ਲੇਸ਼ਣ, ਉਪਚਾਰ ਨੂੰ ਨਵੀਆਂ ਸਮੱਸਿਆਵਾਂ ਪੈਦਾ ਕਰਨ ਤੋਂ ਰੋਕੋ।
ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ। CVE ਡੇਟਾਬੇਸ ਸਿਰਫ਼ ਪ੍ਰਕਾਸ਼ਿਤ ਪੈਕੇਜਾਂ ਵਿੱਚ ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਹੀ ਕਵਰ ਕਰਦੇ ਹਨ। ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਵਧਦੀ ਗਿਣਤੀ ਵਿੱਚ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਕੋਲ ਕੋਈ CVE ਨਹੀਂ ਹੁੰਦਾ, ਟਾਈਪੋਸਕੈਟਿੰਗ, ਨਿਰਭਰਤਾ ਉਲਝਣ, ਜਾਂ ਸਮਝੌਤਾ ਕੀਤੇ ਰੱਖ-ਰਖਾਅ ਵਾਲੇ ਖਾਤਿਆਂ 'ਤੇ ਨਿਰਭਰ ਕਰਦੇ ਹੋਏ। ਸਿਰਫ਼ ਵਿਵਹਾਰ-ਅਧਾਰਤ, ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਵਾਲੇ ਟੂਲ ਹੀ ਇਸ ਸ਼੍ਰੇਣੀ ਦੇ ਖ਼ਤਰੇ ਨੂੰ ਹੱਲ ਕਰ ਸਕਦੇ ਹਨ।
CI/CD ਲਾਗੂ ਕਰਨ ਦੀ ਸਮਰੱਥਾ ਦੇ ਨਾਲ ਏਕੀਕਰਨ। ਸਕੈਨਿੰਗ ਸਿਰਫ਼ ਤਾਂ ਹੀ ਮਹੱਤਵਪੂਰਨ ਹੈ ਜੇਕਰ ਖੋਜਾਂ ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਨੂੰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਰੋਕ ਸਕਦੀਆਂ ਹਨ। ਨੀਤੀ-ਵਜੋਂ-ਕੋਡ ਲਾਗੂਕਰਨ ਵਿੱਚ pull requests ਅਤੇ pipeline ਗੇਟਸ ਕਨਵਰਟਸ SCA ਇੱਕ ਸਲਾਹਕਾਰੀ ਟੂਲ ਤੋਂ ਇੱਕ ਅਸਲ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣ ਵਿੱਚ।
ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਪ੍ਰਬੰਧਨ। ਓਪਨ ਸੋਰਸ ਲਾਇਸੈਂਸ ਦੀਆਂ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਇੱਕ ਕਾਨੂੰਨੀ ਜੋਖਮ ਹਨ, ਸਿਰਫ਼ ਇੱਕ ਸੁਰੱਖਿਆ ਜੋਖਮ ਨਹੀਂ। ਸਭ ਤੋਂ ਵਧੀਆ SCA ਟੂਲ ਸਿੱਧੇ ਅਤੇ ਪਰਿਵਰਤਨਸ਼ੀਲ ਨਿਰਭਰਤਾਵਾਂ, ਫਲੈਗ ਨੀਤੀ ਉਲੰਘਣਾਵਾਂ, ਅਤੇ ਸਹਾਇਤਾ ਵਿੱਚ ਲਾਇਸੈਂਸਾਂ ਨੂੰ ਟਰੈਕ ਕਰਦੇ ਹਨ। SBOM ਪਾਲਣਾ ਰਿਪੋਰਟਿੰਗ ਲਈ ਪੀੜ੍ਹੀ।
SBOM ਪੀੜ੍ਹੀ. ਗਾਹਕਾਂ, ਰੈਗੂਲੇਟਰਾਂ ਅਤੇ ਫਰੇਮਵਰਕ ਜਿਵੇਂ ਕਿ ਦੁਆਰਾ ਸਮੱਗਰੀ ਦੇ ਸਾਫਟਵੇਅਰ ਬਿੱਲਾਂ ਦੀ ਵੱਧਦੀ ਲੋੜ ਹੁੰਦੀ ਜਾ ਰਹੀ ਹੈ CISA ਅਤੇ EU ਸਾਈਬਰ ਲਚਕੀਲਾਪਣ ਐਕਟ। ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਟੂਲ ਤਿਆਰ ਕਰਦਾ ਹੈ SBOMਦੇ ਹਿੱਸੇ ਵਜੋਂ ਮੰਗ 'ਤੇ ਸਾਈਕਲੋਨਡੀਐਕਸ ਅਤੇ ਐਸਪੀਡੀਐਕਸ ਫਾਰਮੈਟਾਂ ਵਿੱਚ standard ਵਰਕਫਲੋ, ਇੱਕ ਦੇ ਰੂਪ ਵਿੱਚ ਨਹੀਂ premium ਹੋਰ ਜੋੜਨਾ.
ਸੱਜੇ ਦੀ ਚੋਣ ਕਿਵੇਂ ਕਰੀਏ SCA ਟੂਲ
ਜੇਕਰ ਤੁਹਾਡੀ ਮੁੱਖ ਲੋੜ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਘੱਟੋ-ਘੱਟ ਰਗੜ ਨਾਲ ਅਪਣਾਉਣ ਦੀ ਹੈ: Snyk ਜਾਂ Semgrep ਸਪਲਾਈ ਚੇਨ ਸਭ ਤੋਂ ਘੱਟ-ਘੜਨ ਵਾਲੇ ਐਂਟਰੀ ਪੁਆਇੰਟ ਪੇਸ਼ ਕਰਦੇ ਹਨ, ਮਜ਼ਬੂਤ IDE ਅਤੇ Git ਏਕੀਕਰਨ ਅਤੇ ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ UX ਦੇ ਨਾਲ।
ਜੇਕਰ ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਅਤੇ ਬਾਈਨਰੀ ਵਿਸ਼ਲੇਸ਼ਣ ਤਰਜੀਹ ਹਨ: ਬਲੈਕ ਡੱਕ ਗੁੰਝਲਦਾਰ ਲਾਇਸੈਂਸ ਗਵਰਨੈਂਸ ਜ਼ਰੂਰਤਾਂ ਅਤੇ ਵੱਡੇ ਵਿਰਾਸਤੀ ਕੋਡਬੇਸਾਂ ਵਾਲੀਆਂ ਸੰਸਥਾਵਾਂ ਲਈ ਸਭ ਤੋਂ ਸੰਪੂਰਨ ਵਿਕਲਪ ਬਣਿਆ ਹੋਇਆ ਹੈ।
ਜੇਕਰ ਤੁਸੀਂ ਪਹਿਲਾਂ ਹੀ ਕਿਸੇ ਖਾਸ ਈਕੋਸਿਸਟਮ ਵਿੱਚ ਹੋ: JFrog ਪਲੇਟਫਾਰਮ ਉਪਭੋਗਤਾਵਾਂ ਲਈ JFrog Xray, Checkmarx ਚਲਾਉਣ ਵਾਲੀਆਂ ਟੀਮਾਂ ਲਈ Checkmarx One SAST, ਅਤੇ ਵੇਰਾਕੋਡ SCA ਵੇਰਾਕੋਡ ਪਲੇਟਫਾਰਮ ਗਾਹਕਾਂ ਲਈ, ਸਾਰੇ ਆਪਣੇ-ਆਪਣੇ ਈਕੋਸਿਸਟਮ ਦੇ ਅੰਦਰ ਕੁਦਰਤੀ ਏਕੀਕਰਨ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦੇ ਹਨ।
ਜੇਕਰ ਤੁਹਾਨੂੰ CVE ਖੋਜ ਦੇ ਨਾਲ-ਨਾਲ ਅਸਲ ਮਾਲਵੇਅਰ ਸੁਰੱਖਿਆ ਦੀ ਲੋੜ ਹੈ: ਸਿਰਫ਼ Xygeni ਹੀ ਮੂਲ ਰੂਪ ਵਿੱਚ ਰੀਅਲ-ਟਾਈਮ, ਵਿਵਹਾਰ-ਅਧਾਰਿਤ ਮਾਲਵੇਅਰ ਸਕੈਨਿੰਗ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ SCA ਸਮਰੱਥਾ, ਉਹਨਾਂ ਖਤਰਿਆਂ ਨੂੰ ਕਵਰ ਕਰਦੀ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਕੋਈ CVE ਡੇਟਾਬੇਸ ਸੰਬੋਧਿਤ ਨਹੀਂ ਕਰਦਾ।
ਜੇ ਤੁਹਾਨੂੰ ਲੋੜ ਹੋਵੇ SCA ਇੱਕ ਪੂਰੇ DevSecOps ਪ੍ਰੋਗਰਾਮ ਦੇ ਹਿੱਸੇ ਵਜੋਂ: Xygeni ਵਰਗਾ ਇੱਕ ਏਕੀਕ੍ਰਿਤ ਪਲੇਟਫਾਰਮ ਵੱਖਰੇ ਔਜ਼ਾਰਾਂ ਨੂੰ ਬਣਾਈ ਰੱਖਣ ਦੀ ਜ਼ਰੂਰਤ ਨੂੰ ਦੂਰ ਕਰਦਾ ਹੈ SCA, SAST, ਭੇਦ, IaCਹੈ, ਅਤੇ pipeline security. ਖੋਜਾਂ ਇਹਨਾਂ ਰਾਹੀਂ ਸੰਬੰਧਿਤ ਹਨ ASPM, ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਅਤੇ ਵਪਾਰਕ ਸੰਦਰਭ ਦੁਆਰਾ ਤਰਜੀਹ ਦਿੱਤੀ ਗਈ, ਅਤੇ AI ਆਟੋਫਿਕਸ ਦੁਆਰਾ ਸੰਬੋਧਿਤ ਕੀਤੀ ਗਈ, ਇਹ ਸਭ ਪ੍ਰਤੀ-ਸੀਟ ਕੀਮਤ ਤੋਂ ਬਿਨਾਂ। ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਵਿਕਲਪਾਂ ਦੀ ਤੁਲਨਾ ਕਰੋ ਸਭ ਤੋਂ ਵਧੀਆ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੂਲ ਵਿਆਪਕ ਸੰਦਰਭ ਲਈ ਸੰਖੇਪ ਜਾਣਕਾਰੀ।
ਤੇਜ਼ ਸੰਖੇਪ
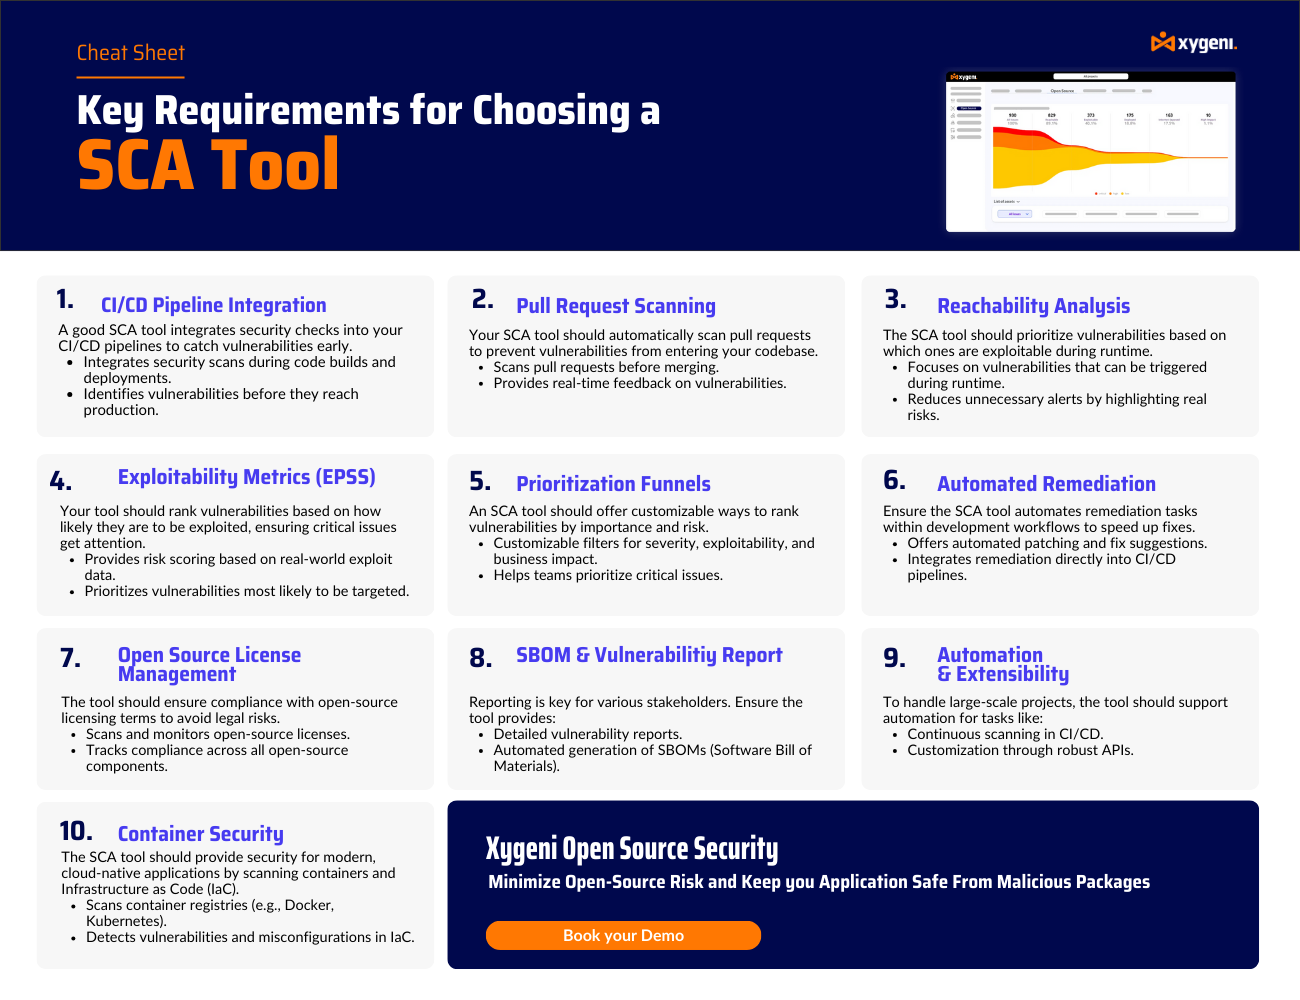
ਜ਼ਾਇਗੇਨੀ: ਪੂਰਾ SCA ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਸਕੋਰਿੰਗ, ਅਤੇ ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਨਾਲ ਸੁਰੱਖਿਆ CI/CD pipelines.
ਆਈਕਿਡੋ: ਯੂਨੀਫਾਈਡ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ ਦਾ ਸੁਮੇਲ SCA, SAST, ਕਲਾਉਡ ਸੁਰੱਖਿਆ, ਮਾਲਵੇਅਰ ਖੋਜ, ਅਤੇ ਰਨਟਾਈਮ ਸੁਰੱਖਿਆ ਇੱਕੋ ਹੱਲ ਵਿੱਚ।
ਸਨਕ: IDEs ਵਿੱਚ ਤੇਜ਼ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਅਤੇ ਉਪਚਾਰ ਲਈ ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ ਟੂਲ ਅਤੇ pipelines.
ਕਾਲੀ ਡਕ: Enterprise- ਓਪਨ ਸੋਰਸ ਲਾਇਬ੍ਰੇਰੀਆਂ ਅਤੇ ਮਜ਼ਬੂਤ ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਨਿਯੰਤਰਣ ਵਿੱਚ ਦਿੱਖ ਨੂੰ ਗ੍ਰੇਡ ਕਰੋ।
ਵੇਰਾਕੋਡ: ਏਕੀਕ੍ਰਿਤ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ ਜੋ ਵੱਡੇ ਸੰਗਠਨਾਂ ਲਈ ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਅਤੇ ਸ਼ਾਸਨ 'ਤੇ ਕੇਂਦ੍ਰਿਤ ਹੈ।
ਸੋਨਾਟਾਈਪ ਜੀਵਨ ਚੱਕਰ: ਡੂੰਘੀ ਨਿਰਭਰਤਾ ਟਰੈਕਿੰਗ ਦੇ ਨਾਲ ਸਵੈਚਾਲਿਤ ਨੀਤੀ ਪ੍ਰਬੰਧਨ ਅਤੇ ਸਪਲਾਈ ਲੜੀ ਦ੍ਰਿਸ਼ਟੀ।
ਜੇਫਰੋਗ ਐਕਸਰੇ: ਐਡਵਾਂਸਡ ਬਾਈਨਰੀ ਅਤੇ ਕੰਟੇਨਰ ਸਕੈਨਿੰਗ, ਜੋ ਪਹਿਲਾਂ ਹੀ JFrog ਈਕੋਸਿਸਟਮ ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੀਆਂ ਟੀਮਾਂ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਹੈ।
ਚੈੱਕਮਾਰਕਸ ਵਨ: ਐਕਸਪਲਾਇਟੇਬਲ ਪਾਥ ਡਿਟੈਕਸ਼ਨ ਅਤੇ ਮਾਡਿਊਲਰ ਦੇ ਨਾਲ ਯੂਨੀਫਾਈਡ ਐਪਸੇਕ ਹੱਲ enterprise ਕਵਰੇਜ
ਸੇਮਗ੍ਰੇਪ ਸਪਲਾਈ ਚੇਨ: ਹਲਕਾ ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ-ਅਧਾਰਿਤ SCA ਛੋਟੀਆਂ ਟੀਮਾਂ ਲਈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਅਪਣਾਉਣ ਦੀ ਲੋੜ ਹੈ।
ਮੈਂਡ.ਆਈਓ: SCA ਓਪਨ ਸੋਰਸ ਜੋਖਮਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਅਤੇ ਠੀਕ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਨ ਲਈ ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ EPSS ਸਕੋਰਿੰਗ ਨੂੰ ਜੋੜਦਾ ਪਲੇਟਫਾਰਮ।
ਕਿਉਂ ਜ਼ਾਇਗੇਨੀ-SCA ਕੀ ਇਹ ਸਮਾਰਟ ਚੋਣ ਹੈ?
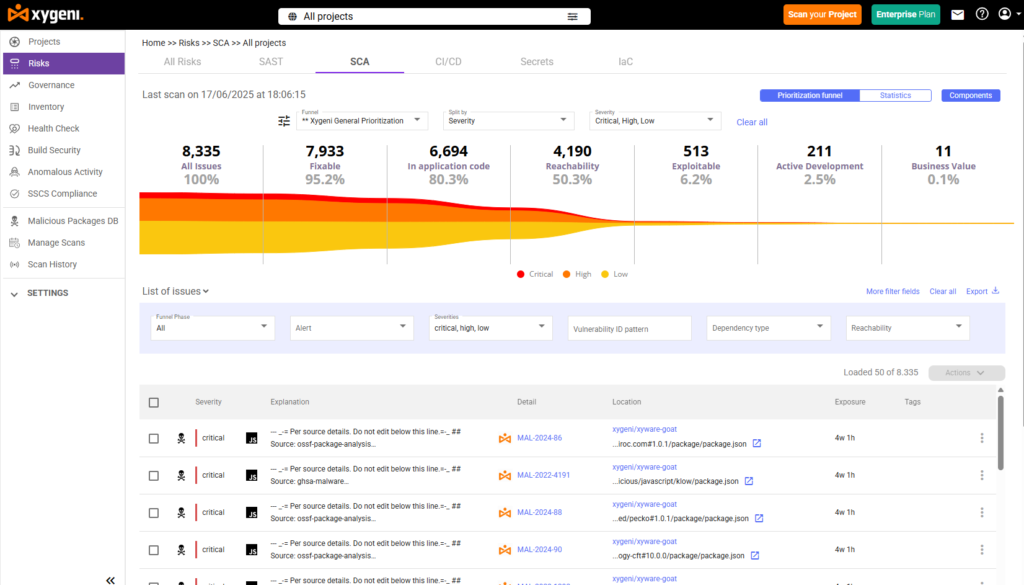
ਜ਼ਾਇਗੇਨੀ SCA ਸੁਰੱਖਿਆ ਟੂਲ ਇਸ ਲਈ ਬਣਾਏ ਗਏ ਹਨ ਕਿ ਅੱਜ ਆਧੁਨਿਕ ਟੀਮਾਂ ਕਿਵੇਂ ਵਿਕਸਤ ਹੁੰਦੀਆਂ ਹਨ। ਉਹ ਸਿਰਫ਼ ਪੁਰਾਣੇ ਪੈਕੇਜਾਂ ਨੂੰ ਫਲੈਗ ਨਹੀਂ ਕਰਦੇ। ਇਸ ਦੀ ਬਜਾਏ, ਉਹ ਅਸਲ-ਸਮੇਂ ਦੇ ਖਤਰੇ ਦੀ ਖੁਫੀਆ ਜਾਣਕਾਰੀ, ਚੁਸਤ ਤਰਜੀਹ, ਅਤੇ ਹੈਂਡਸ-ਫ੍ਰੀ ਆਟੋਮੇਸ਼ਨ ਜੋੜਦੇ ਹਨ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹਨ ਕਿ ਸੁਰੱਖਿਆ ਤੁਹਾਡੇ ਵਿਕਾਸ ਦੇ ਨਾਲ ਕੁਦਰਤੀ ਤੌਰ 'ਤੇ ਵਹਿੰਦੀ ਹੈ, ਨਾ ਕਿ ਇਸਦੇ ਵਿਰੁੱਧ।
ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ Xygeni ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਲਈ ਪੱਧਰ ਕਿਵੇਂ ਵਧਾਉਂਦਾ ਹੈ:
ਸ਼ੁਰੂਆਤੀ ਮਾਲਵੇਅਰ ਖੋਜ
Xygeni ਤੁਹਾਡੇ ਕੋਡਬੇਸ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਦਾ ਪਤਾ ਲਗਾ ਲੈਂਦਾ ਹੈ। ਇਸ ਵਿੱਚ ਟਾਈਪੋਸਕੈਟਡ ਨਿਰਭਰਤਾਵਾਂ ਅਤੇ ਸਪਲਾਈ-ਚੇਨ ਖਤਰੇ ਜਿਵੇਂ ਕਿ ਨਿਰਭਰਤਾ ਉਲਝਣ ਸ਼ਾਮਲ ਹਨ। ਨਤੀਜੇ ਵਜੋਂ, ਤੁਸੀਂ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਰੋਕਦੇ ਹੋ ਅਤੇ ਆਪਣੇ pipeline ਸਾਫ਼ ਕਰੋ
ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ EPSS ਸਕੋਰਿੰਗ
ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਅਪ੍ਰਸੰਗਿਕ ਚੇਤਾਵਨੀਆਂ ਨਾਲ ਭਰ ਦੇਣ ਦੀ ਬਜਾਏ, Xygeni ਇਸ ਗੱਲ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਦਾ ਹੈ ਕਿ ਤੁਹਾਡੇ ਕੋਡ ਵਿੱਚ ਅਸਲ ਵਿੱਚ ਕੀ ਸ਼ੋਸ਼ਣਯੋਗ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਤੁਸੀਂ ਸ਼ੋਰ ਨੂੰ ਘਟਾਉਂਦੇ ਹੋ ਅਤੇ ਸਿਰਫ਼ ਉਨ੍ਹਾਂ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਦੇ ਹੋ ਜੋ ਸਭ ਤੋਂ ਵੱਧ ਮਹੱਤਵਪੂਰਨ ਹਨ।
ਆਟੋ ਰਿਮੀਡੀਏਸ਼ਨ ਵਿੱਚ Pull Requests
Xygeni ਆਪਣੇ ਆਪ ਹੀ ਸਭ ਤੋਂ ਸੁਰੱਖਿਅਤ ਹੱਲ ਸੁਝਾਉਂਦਾ ਹੈ ਜਾਂ ਇੱਕ ਖੋਲ੍ਹਦਾ ਹੈ pull request ਤੁਹਾਡੇ ਲਈ। ਇਸ ਲਈ, ਤੁਹਾਡੀ ਟੀਮ ਆਪਣੇ ਆਮ ਕਾਰਜ-ਪ੍ਰਵਾਹ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ ਤੇਜ਼ੀ ਨਾਲ ਸੁਧਾਰ ਕਰ ਸਕਦੀ ਹੈ।
ਉਪਚਾਰ ਜੋਖਮ ਅਤੇ ਟੁੱਟਣ-ਬਦਲਾਅ ਦਾ ਪਤਾ ਲਗਾਉਣਾ
Xygeni ਰਵਾਇਤੀ ਪੈਚਿੰਗ ਤੋਂ ਪਰੇ ਜਾ ਕੇ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ ਕਿ ਹਰੇਕ ਅਪਡੇਟ ਤੁਹਾਡੇ ਕੋਡਬੇਸ ਨੂੰ ਕਿਵੇਂ ਪ੍ਰਭਾਵਿਤ ਕਰਦਾ ਹੈ। ਇਸਦਾ ਰਿਮੇਡੀਏਸ਼ਨ ਇੰਜਣ ਵਰਜਨਾਂ ਦੀ ਲਾਈਨ ਦਰ ਲਾਈਨ ਤੁਲਨਾ ਕਰਦਾ ਹੈ ਤਾਂ ਜੋ ਪਤਾ ਲਗਾਇਆ ਜਾ ਸਕੇ ਬ੍ਰੇਕਿੰਗ ਬਦਲਾਅ, ਮਿਟਾਏ ਗਏ ਤਰੀਕੇ, ਅਤੇ API ਸੋਧਾਂ ਤੁਹਾਡੇ ਮਿਲਾਉਣ ਤੋਂ ਪਹਿਲਾਂ।
ਹਰੇਕ ਸੁਝਾਏ ਗਏ ਹੱਲ ਨੂੰ ਇਸ ਅਨੁਸਾਰ ਸ਼੍ਰੇਣੀਬੱਧ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਘੱਟ, ਦਰਮਿਆਨਾ, ਜਾਂ ਉੱਚ ਜੋਖਮ, ਤੁਹਾਨੂੰ ਅੱਗੇ ਵਧਣ ਦਾ ਸਭ ਤੋਂ ਸੁਰੱਖਿਅਤ ਰਸਤਾ ਦਿਖਾਉਂਦਾ ਹੈ। ਇਸ ਤਰ੍ਹਾਂ, ਤੁਸੀਂ ਵਿਸ਼ਵਾਸ ਨਾਲ ਫੈਸਲਾ ਕਰ ਸਕਦੇ ਹੋ ਕਿ ਕਿਹੜੇ ਪੈਚ ਲਾਗੂ ਕਰਨੇ ਹਨ — ਸੁਰੱਖਿਆ, ਸਥਿਰਤਾ ਅਤੇ ਵਿਕਾਸ ਦੀ ਗਤੀ ਨੂੰ ਸੰਤੁਲਿਤ ਕਰਦੇ ਹੋਏ।
ਪੈਚ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਜਾਣੋ
ਅੱਗੇ commitਕਿਸੇ ਵੀ ਅੱਪਡੇਟ ਨਾਲ ਜੁੜਦੇ ਹੋਏ, Xygeni ਬਿਲਕੁਲ ਦੱਸਦਾ ਹੈ ਕਿ ਹਰੇਕ ਪੈਚ ਕੀ ਕਰਦਾ ਹੈ। ਤੁਸੀਂ ਦੇਖੋਗੇ ਕਿ ਇਹ ਕਿਹੜੇ CVE ਨੂੰ ਠੀਕ ਕਰਦਾ ਹੈ, ਕੀ ਇਹ ਨਵੇਂ ਜੋਖਮ ਪੇਸ਼ ਕਰਦਾ ਹੈ, ਅਤੇ ਕੀ ਇਹ ਸੰਕਲਨ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰ ਸਕਦਾ ਹੈ। ਇਹ ਪਾਰਦਰਸ਼ਤਾ ਤੁਹਾਨੂੰ ਵਿਸ਼ਵਾਸ ਨਾਲ ਕੰਮ ਕਰਨ ਅਤੇ ਬੇਲੋੜੀ ਮੁੜ-ਵਰਕ ਤੋਂ ਬਚਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
ਕੋਡ-ਪੱਧਰ ਦੇ ਪ੍ਰਭਾਵ ਨੂੰ ਸਮਝੋ
Xygeni ਤੁਹਾਡੇ ਮਰਜ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਮਿਟਾਏ ਗਏ ਜਾਂ ਸੋਧੇ ਹੋਏ ਤਰੀਕਿਆਂ, ਪ੍ਰਭਾਵਿਤ ਫਾਈਲਾਂ, ਅਤੇ ਸੰਭਾਵਿਤ ਬਿਲਡ ਗਲਤੀਆਂ ਨੂੰ ਉਜਾਗਰ ਕਰਦਾ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਤੁਸੀਂ ਕੰਪਾਇਲੇਸ਼ਨ ਅਸਫਲਤਾਵਾਂ ਤੋਂ ਬਚਦੇ ਹੋ ਅਤੇ ਨਾਜ਼ੁਕ ਮਾਰਗਾਂ ਨੂੰ ਵੀ ਸਥਿਰ ਰੱਖਦੇ ਹੋ।
CI/CD-ਡਿਜ਼ਾਈਨ ਦੁਆਰਾ ਮੂਲ
Xygeni ਤੁਹਾਡੇ ਮੌਜੂਦਾ ਵਰਕਫਲੋ ਵਿੱਚ ਬਿਨਾਂ ਕਿਸੇ ਰਗੜ ਦੇ ਫਿੱਟ ਬੈਠਦਾ ਹੈ। ਇਹ GitHub Actions, GitLab, Jenkins, Bitbucket, ਅਤੇ ਹੋਰਾਂ ਨਾਲ ਕੰਮ ਕਰਦਾ ਹੈ। ਸਭ ਤੋਂ ਵੱਧ, ਇਹ ਬਿਨਾਂ ਕਿਸੇ ਚੀਜ਼ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਆਸਾਨੀ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਹੋ ਜਾਂਦਾ ਹੈ।
SBOM ਅਤੇ ਲਾਇਸੈਂਸ Guardrails
Xygeni SPDX ਜਾਂ CycloneDX ਤਿਆਰ ਕਰਦਾ ਹੈ। SBOMs ਆਪਣੇ ਆਪ ਹੀ ਸਥਾਪਿਤ ਹੁੰਦਾ ਹੈ ਅਤੇ ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਲਾਇਸੈਂਸ ਪਾਲਣਾ ਨਿਯਮਾਂ ਨੂੰ ਲਾਗੂ ਕਰਦਾ ਹੈ। ਇਸਦੇ ਕਾਰਨ, ਤੁਸੀਂ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੌਰਾਨ ਆਡਿਟ ਲਈ ਤਿਆਰ ਅਤੇ ਅਨੁਕੂਲ ਰਹਿੰਦੇ ਹੋ।
ਕੁੱਲ ਮਿਲਾ ਕੇ, ਜ਼ਾਇਗੇਨੀ SCA ਸੁਰੱਖਿਆ ਟੂਲ ਤੁਹਾਨੂੰ ਮਾਇਨੇ ਵਾਲੀਆਂ ਚੀਜ਼ਾਂ ਨੂੰ ਠੀਕ ਕਰਨ, ਟੁੱਟਣ ਵਾਲੀਆਂ ਚੀਜ਼ਾਂ ਤੋਂ ਬਚਣ ਅਤੇ ਭਰੋਸੇ ਨਾਲ ਸੁਰੱਖਿਅਤ ਕੋਡ ਭੇਜਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ। ਤੁਸੀਂ ਸਿਰਫ਼ ਸਮੱਸਿਆਵਾਂ ਦੀ ਜਾਂਚ ਨਹੀਂ ਕਰਦੇ, ਤੁਸੀਂ ਉਨ੍ਹਾਂ ਨੂੰ ਸਮਝਦਾਰੀ ਨਾਲ ਹੱਲ ਕਰਦੇ ਹੋ।
ਅੰਤਿਮ ਵਿਚਾਰ
ਉਤਪਾਦਨ ਸੌਫਟਵੇਅਰ ਭੇਜਣ ਵਾਲੀਆਂ ਟੀਮਾਂ ਲਈ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਹੁਣ ਵਿਕਲਪਿਕ ਨਹੀਂ ਹੈ। ਓਪਨ ਸੋਰਸ ਸਪਲਾਈ ਚੇਨ ਇੱਕ ਸਰਗਰਮ ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਹੈ, ਅਤੇ CVE-ਸਿਰਫ਼ ਸਕੈਨਿੰਗ ਅਸਲ ਪਾੜੇ ਛੱਡਦੀ ਹੈ ਜਿਨ੍ਹਾਂ ਦਾ ਖਤਰਨਾਕ ਕਾਰਕ ਪਹਿਲਾਂ ਹੀ ਸ਼ੋਸ਼ਣ ਕਰ ਰਹੇ ਹਨ।
ਇੱਥੇ ਸਮੀਖਿਆ ਕੀਤੇ ਗਏ ਦਸ ਟੂਲਸ ਹਲਕੇ ਭਾਰ ਵਾਲੇ ਓਪਨ ਸੋਰਸ ਸਕੈਨਰਾਂ ਤੋਂ ਲੈ ਕੇ ਪੂਰੇ enterprise ਗਵਰਨੈਂਸ ਪਲੇਟਫਾਰਮ। ਸਹੀ ਚੋਣ ਤੁਹਾਡੀ ਟੀਮ ਦੇ ਆਕਾਰ, ਮੌਜੂਦਾ ਟੂਲਿੰਗ, ਪਾਲਣਾ ਜ਼ਰੂਰਤਾਂ, ਅਤੇ ਤੁਹਾਡੇ ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਨੂੰ CVE ਖੋਜ ਤੋਂ ਕਿੰਨਾ ਪਰੇ ਜਾਣ ਦੀ ਲੋੜ ਹੈ, ਇਸ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀ ਹੈ।
ਉਹਨਾਂ ਟੀਮਾਂ ਲਈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਲੋੜ ਹੈ SCA ਅਸਲ ਮਾਲਵੇਅਰ ਸੁਰੱਖਿਆ, ਪਹੁੰਚਯੋਗਤਾ-ਅਧਾਰਤ ਤਰਜੀਹ, ਸੁਰੱਖਿਅਤ ਆਟੋਮੇਟਿਡ ਉਪਚਾਰ, ਅਤੇ ਪੂਰੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਸਬੰਧ ਦੇ ਨਾਲ, Xygeni ਆਪਣੇ ਯੂਨੀਫਾਈਡ AI-ਸੰਚਾਲਿਤ AppSec ਪਲੇਟਫਾਰਮ ਦੇ ਹਿੱਸੇ ਵਜੋਂ 2026 ਵਿੱਚ ਸਭ ਤੋਂ ਸੰਪੂਰਨ ਪਹੁੰਚ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।

ਸਵਾਲ
ਇੱਕ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਕੀ ਹੈ?
ਇੱਕ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਇੱਕ ਸਾਫਟਵੇਅਰ ਪ੍ਰੋਜੈਕਟ ਵਿੱਚ ਵਰਤੀਆਂ ਜਾਂਦੀਆਂ ਓਪਨ ਸੋਰਸ ਲਾਇਬ੍ਰੇਰੀਆਂ ਅਤੇ ਤੀਜੀ-ਧਿਰ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ, ਉਹਨਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀ ਵਾਲੇ ਡੇਟਾਬੇਸਾਂ ਅਤੇ ਲਾਇਸੈਂਸ ਰਜਿਸਟਰੀਆਂ ਦੇ ਵਿਰੁੱਧ ਜਾਂਚਦਾ ਹੈ, ਅਤੇ ਟੀਮਾਂ ਨੂੰ ਉਹਨਾਂ ਦੁਆਰਾ ਪੇਸ਼ ਕੀਤੇ ਗਏ ਜੋਖਮਾਂ ਨੂੰ ਸਮਝਣ ਅਤੇ ਪ੍ਰਬੰਧਨ ਕਰਨ ਵਿੱਚ ਸਹਾਇਤਾ ਕਰਦਾ ਹੈ। ਆਧੁਨਿਕ SCA ਟੂਲਸ ਵਿੱਚ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਸਕੋਰਿੰਗ, ਮਾਲਵੇਅਰ ਖੋਜ, ਅਤੇ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਵੀ ਸ਼ਾਮਲ ਹਨ।
ਵਿਚ ਕੀ ਅੰਤਰ ਹੈ SCA ਅਤੇ SAST?
SAST (ਸਟੈਟਿਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ) ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਤੁਹਾਡੇ ਆਪਣੇ ਸਰੋਤ ਕੋਡ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ। SCA ਤੁਹਾਡਾ ਕੋਡ ਜਿਨ੍ਹਾਂ ਤੀਜੀ-ਧਿਰ ਦੇ ਓਪਨ ਸੋਰਸ ਹਿੱਸਿਆਂ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ, ਉਨ੍ਹਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ। ਦੋਵੇਂ ਜ਼ਰੂਰੀ ਹਨ: SAST ਤੁਹਾਡੇ ਦੁਆਰਾ ਲਿਖੇ ਗਏ ਕੋਡ ਵਿੱਚ ਸਮੱਸਿਆਵਾਂ ਲੱਭਦਾ ਹੈ, SCA ਤੁਹਾਡੇ ਦੁਆਰਾ ਵਰਤੇ ਗਏ ਕੋਡ ਵਿੱਚ ਸਮੱਸਿਆਵਾਂ ਲੱਭਦਾ ਹੈ। ਇੱਕ ਸੰਪੂਰਨ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਵਿੱਚ DAST ਦੇ ਨਾਲ-ਨਾਲ ਦੋਵੇਂ ਸ਼ਾਮਲ ਹੁੰਦੇ ਹਨ, IaC ਸਕੈਨਿੰਗ, ਅਤੇ ਭੇਦ ਖੋਜ।
ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਿਉਂ ਮਹੱਤਵਪੂਰਨ ਹੈ SCA?
ਜ਼ਿਆਦਾਤਰ ਐਪਲੀਕੇਸ਼ਨ ਦਰਜਨਾਂ ਜਾਂ ਸੈਂਕੜੇ ਓਪਨ ਸੋਰਸ ਪੈਕੇਜਾਂ 'ਤੇ ਨਿਰਭਰ ਕਰਦੇ ਹਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚੋਂ ਬਹੁਤ ਸਾਰੇ ਫੰਕਸ਼ਨਾਂ ਵਿੱਚ ਜਾਣੇ-ਪਛਾਣੇ CVE ਹੁੰਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਨੂੰ ਅਸਲ ਵਿੱਚ ਕਦੇ ਨਹੀਂ ਬੁਲਾਇਆ ਜਾਂਦਾ। ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਤੋਂ ਬਿਨਾਂ, SCA ਟੂਲ ਇਹਨਾਂ ਸਾਰਿਆਂ ਨੂੰ ਜੋਖਮਾਂ ਵਜੋਂ ਦਰਸਾਉਂਦੇ ਹਨ, ਇੱਕ ਸ਼ੋਰ-ਸ਼ਰਾਬੇ ਵਾਲੀ ਸੂਚੀ ਪੈਦਾ ਕਰਦੇ ਹਨ ਜੋ ਵਿਕਾਸ ਟੀਮਾਂ ਨੂੰ ਹਾਵੀ ਕਰ ਦਿੰਦੀ ਹੈ। ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਸਿਰਫ਼ ਉਹਨਾਂ ਨਤੀਜਿਆਂ ਨੂੰ ਫਿਲਟਰ ਕਰਦਾ ਹੈ ਜਿੱਥੇ ਕਮਜ਼ੋਰ ਕੋਡ ਅਸਲ ਵਿੱਚ ਰਨਟਾਈਮ 'ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ, ਨਾਟਕੀ ਢੰਗ ਨਾਲ ਸ਼ੋਰ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ ਅਤੇ ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਜੋਖਮ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਵਿਚ ਕੀ ਅੰਤਰ ਹੈ SCA ਅਤੇ ਇੱਕ SBOM?
SCA ਓਪਨ ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਅਤੇ ਉਹਨਾਂ ਦੇ ਜੋਖਮਾਂ ਦੀ ਪਛਾਣ ਅਤੇ ਪ੍ਰਬੰਧਨ ਲਈ ਇੱਕ ਪ੍ਰਕਿਰਿਆ ਅਤੇ ਟੂਲਸੈੱਟ ਹੈ। ਇੱਕ SBOM (ਸਾਫਟਵੇਅਰ ਬਿੱਲ ਆਫ਼ ਮਟੀਰੀਅਲਜ਼) ਇੱਕ ਢਾਂਚਾਗਤ ਆਉਟਪੁੱਟ ਦਸਤਾਵੇਜ਼ ਹੈ ਜੋ ਸਾਫਟਵੇਅਰ ਦੇ ਇੱਕ ਟੁਕੜੇ ਵਿੱਚ ਸਾਰੇ ਹਿੱਸਿਆਂ ਨੂੰ ਸੂਚੀਬੱਧ ਕਰਦਾ ਹੈ। SCA ਸੰਦ ਆਮ ਤੌਰ 'ਤੇ ਪੈਦਾ ਕਰਦੇ ਹਨ SBOMs ਨੂੰ ਉਹਨਾਂ ਦੇ ਵਰਕਫਲੋ ਦੇ ਹਿੱਸੇ ਵਜੋਂ, ਪਰ ਦੋਵੇਂ ਸ਼ਬਦ ਵੱਖੋ-ਵੱਖਰੀਆਂ ਚੀਜ਼ਾਂ ਦਾ ਹਵਾਲਾ ਦਿੰਦੇ ਹਨ: ਇੱਕ ਵਿਸ਼ਲੇਸ਼ਣ ਪ੍ਰਕਿਰਿਆ ਹੈ, ਦੂਜੀ ਉਸ ਪ੍ਰਕਿਰਿਆ ਦੁਆਰਾ ਪੈਦਾ ਕੀਤੀ ਗਈ ਇੱਕ ਖਾਸ ਕਲਾਤਮਕ ਚੀਜ਼ ਹੈ।
ਕਿਹੜਾ SCA ਕੀ ਟੂਲ ਓਪਨ ਸੋਰਸ ਪੈਕੇਜਾਂ ਵਿੱਚ ਮਾਲਵੇਅਰ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ?
ਬਹੁਤੇ SCA ਟੂਲ ਸਿਰਫ਼ CVE ਡੇਟਾਬੇਸ ਰਾਹੀਂ ਪ੍ਰਕਾਸ਼ਿਤ ਪੈਕੇਜਾਂ ਵਿੱਚ ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦੇ ਹਨ। ਉਹ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਦਾ ਪਤਾ ਨਹੀਂ ਲਗਾ ਸਕਦੇ ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਕੋਈ CVE ਨਹੀਂ ਹੁੰਦਾ, ਜਿਸ ਤਰ੍ਹਾਂ ਜ਼ਿਆਦਾਤਰ ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਕੰਮ ਕਰਦੇ ਹਨ। Xygeni ਇਸ ਸੂਚੀ ਵਿੱਚ ਇੱਕੋ ਇੱਕ ਟੂਲ ਹੈ ਜਿਸ ਵਿੱਚ ਓਪਨ ਸੋਰਸ ਰਜਿਸਟਰੀਆਂ ਵਿੱਚ ਰੀਅਲ-ਟਾਈਮ, ਵਿਵਹਾਰ-ਅਧਾਰਤ ਮਾਲਵੇਅਰ ਖੋਜ ਸ਼ਾਮਲ ਹੈ। SCA ਸਮਰੱਥਾ, ਧਮਕੀਆਂ ਨੂੰ ਅੰਦਰ ਜਾਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਰੋਕਣਾ SDLC.
ਬੇਦਾਅਵਾ: ਕੀਮਤ ਸੰਕੇਤਕ ਹੈ ਅਤੇ ਜਨਤਕ ਤੌਰ 'ਤੇ ਉਪਲਬਧ ਜਾਣਕਾਰੀ 'ਤੇ ਅਧਾਰਤ ਹੈ। ਸਹੀ ਅਤੇ ਨਵੀਨਤਮ ਹਵਾਲਿਆਂ ਲਈ, ਕਿਰਪਾ ਕਰਕੇ ਵਿਕਰੇਤਾ ਨਾਲ ਸਿੱਧਾ ਸੰਪਰਕ ਕਰੋ।
