
2026 ਵਿੱਚ ਸਟੈਟਿਕ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਕਿਉਂ ਜ਼ਰੂਰੀ ਹਨ
ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਹੁਣ ਵਿਕਲਪਿਕ ਨਹੀਂ ਰਿਹਾ; ਇਹ ਕਿਸੇ ਵੀ ਟੀਮ ਬਿਲਡਿੰਗ ਸੌਫਟਵੇਅਰ ਲਈ ਤੇਜ਼ੀ ਨਾਲ ਇੱਕ ਬੁਨਿਆਦੀ ਅਭਿਆਸ ਹੈ। ਉਤਪਾਦਨ ਵਿੱਚ ਪਾਏ ਜਾਣ ਵਾਲੇ ਉਹੀ ਬੱਗ ਦੀ ਕੀਮਤ $10,000 ਤੱਕ ਹੋ ਸਕਦੀ ਹੈ, ਜੇਕਰ ਇਹ ਸੁਰੱਖਿਆ ਘਟਨਾ ਦੇ ਰੂਪ ਵਿੱਚ ਸਾਹਮਣੇ ਆਉਂਦਾ ਹੈ ਤਾਂ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ, ਘਟਦੇ ਉਪਭੋਗਤਾ ਅਨੁਭਵ, ਜਾਂ ਸਾਖ ਨੂੰ ਨੁਕਸਾਨ ਤੋਂ ਹਟਾਏ ਗਏ ਇੰਜੀਨੀਅਰਿੰਗ ਸਮੇਂ ਨੂੰ ਗਿਣਿਆ ਨਹੀਂ ਜਾਂਦਾ। ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਸਰੋਤ ਕੋਡ ਨੂੰ ਭੇਜਣ ਤੋਂ ਪਹਿਲਾਂ ਸਕੈਨ ਕਰਕੇ ਉਸ ਪਾੜੇ ਨੂੰ ਪੂਰਾ ਕਰਦਾ ਹੈ।
2026 ਵਿੱਚ ਦਾਅ ਜ਼ਿਆਦਾ ਹਨ। ਜ਼ਾਇਗੇਨੀ ਦੀ ਆਪਣੀ ਖੋਜ ਦੇ ਅਨੁਸਾਰ, 60% ਐਪਲੀਕੇਸ਼ਨਾਂ ਵਿੱਚ ਪਹਿਲੀ-ਧਿਰ ਕੋਡ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਹੁੰਦੀਆਂ ਹਨ, ਅਤੇ ਏਆਈ-ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ ਵਿਕਾਸ ਦੇ ਨਾਲ ਕੋਡ ਲਿਖਣ ਦੀ ਮਾਤਰਾ ਤੇਜ਼ ਹੋ ਰਹੀ ਹੈ, ਉਤਪਾਦਨ ਤੋਂ ਪਹਿਲਾਂ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਫੜਨ ਲਈ ਵਿੰਡੋ ਪਹਿਲਾਂ ਨਾਲੋਂ ਕਿਤੇ ਜ਼ਿਆਦਾ ਸੀਮਤ ਹੋ ਗਈ ਹੈ। DevSecOps, ਏਆਈ-ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ ਕੋਡਿੰਗ, ਅਤੇ ਗੁੰਝਲਦਾਰ ਦੇ ਉਭਾਰ ਦੇ ਨਾਲ CI/CD pipelines, ਸਹੀ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਹੋਣਾ ਹੁਣ ਵਿਕਲਪਿਕ ਨਹੀਂ ਰਿਹਾ।
ਪਰ ਸਾਰੇ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਇੱਕੋ ਜਿਹਾ ਮੁੱਲ ਪ੍ਰਦਾਨ ਨਹੀਂ ਕਰਦੇ। ਕੁਝ ਟੀਮਾਂ ਝੂਠੇ ਸਕਾਰਾਤਮਕਤਾਵਾਂ ਨਾਲ ਭਰ ਜਾਂਦੀਆਂ ਹਨ। ਦੂਸਰੇ ਪੂਰੀ ਤਰ੍ਹਾਂ ਮਹੱਤਵਪੂਰਨ ਸ਼ੋਸ਼ਣਯੋਗ ਖਾਮੀਆਂ ਨੂੰ ਗੁਆ ਦਿੰਦੇ ਹਨ। ਅਤੇ ਜ਼ਿਆਦਾਤਰ ਕਮਜ਼ੋਰੀ ਖੋਜ 'ਤੇ ਹੀ ਰੁਕ ਜਾਂਦੇ ਹਨ, ਖਤਰਨਾਕ ਕੋਡ ਖਤਰਿਆਂ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਦੇ ਹੋਏ ਜੋ ਹੁਣ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਅਤੇ AI-ਤਿਆਰ ਕੀਤੇ ਕੋਡ ਰਾਹੀਂ ਆਉਂਦੇ ਹਨ।
ਇਹ ਪੋਸਟ 2026 ਲਈ ਚੋਟੀ ਦੇ 4 ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਦੀ ਤੁਲਨਾ ਕਰਦੀ ਹੈ, ਜੋ ਅਸਲ ਵਿੱਚ ਮਾਇਨੇ ਰੱਖਦੀਆਂ ਹਨ: ਖੋਜ ਸ਼ੁੱਧਤਾ, ਗਲਤ ਸਕਾਰਾਤਮਕ ਦਰਾਂ, ਮਾਲਵੇਅਰ ਕਵਰੇਜ, CI/CD ਏਕੀਕਰਨ, ਅਤੇ ਕੀਮਤ।
ਤੇਜ਼ ਤੁਲਨਾ: 2026 ਲਈ ਪ੍ਰਮੁੱਖ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ
| ਟੂਲ | ਸੱਚਾ ਸਕਾਰਾਤਮਕ ਦਰ | ਝੂਠੀ ਸਕਾਰਾਤਮਕ ਦਰ | ਮਾਲਵੇਅਰ ਖੋਜ | ਏਆਈ ਆਟੋਫਿਕਸ | ਕੀਮਤ | ਵਧੀਆ ਲਈ |
|---|---|---|---|---|---|---|
| ਜ਼ਾਇਗੇਨੀ SAST | 100% (OWASP ਬੈਂਚਮਾਰਕ) | 16.7% | ਹਾਂ — ਮੂਲ ਨਿਵਾਸੀ | ਹਾਂ — ਸੰਦਰਭ-ਜਾਗਰੂਕ ਪੀਆਰ ਫਿਕਸ | ਪ੍ਰਤੀ ਯੋਗਦਾਨੀ $35/ਮਹੀਨਾ ਤੋਂ (ਪੂਰਾ ਪਲੇਟਫਾਰਮ) | DevSecOps ਟੀਮਾਂ ਜਿਨ੍ਹਾਂ ਨੂੰ ਸ਼ੁੱਧਤਾ, ਮਾਲਵੇਅਰ ਖੋਜ, ਅਤੇ ਪੂਰੇ-ਪਲੇਟਫਾਰਮ ਕਵਰੇਜ ਦੀ ਲੋੜ ਹੈ |
| ਸਨਾਈਕ ਕੋਡ | 97.18% | 34.55% | ਨਹੀਂ | ਅੰਸ਼ਕ — ਸੁਝਾਅ ਠੀਕ ਕਰੋ | $125/ਮਹੀਨਾ ਤੋਂ (ਘੱਟੋ-ਘੱਟ 5 ਯੋਗਦਾਨੀ, SAST ਸਿਰਫ) | ਡਿਵੈਲਪਰ-ਪਹਿਲੀਆਂ ਟੀਮਾਂ ਪਹਿਲਾਂ ਹੀ ਸਨਾਈਕ ਈਕੋਸਿਸਟਮ ਵਿੱਚ ਹਨ |
| ਸੇਮਗ੍ਰੇਪ | 87.06% | 42.09% | ਨਹੀਂ | ਨਹੀਂ | ਪ੍ਰਤੀ ਯੋਗਦਾਨੀ $100/ਮਹੀਨਾ ਤੋਂ ਸ਼ੁਰੂ | ਟੀਮਾਂ ਨੂੰ ਤੇਜ਼, ਅਨੁਕੂਲਿਤ ਨਿਯਮ-ਅਧਾਰਤ ਸਕੈਨਿੰਗ ਦੀ ਲੋੜ ਹੈ |
| ਸੋਨਾਰਕਯੂਬ | 50.36% | ਵੇਰੀਬਲ | ਨਹੀਂ | ਨਹੀਂ | $65/ਮਹੀਨਾ ਤੋਂ (SAST ਸਿਰਫ਼, ਪ੍ਰਤੀ LoC ਭੁਗਤਾਨ) | ਟੀਮਾਂ ਕੋਡ ਗੁਣਵੱਤਾ ਅਤੇ ਤਕਨੀਕੀ ਕਰਜ਼ੇ 'ਤੇ ਕੇਂਦ੍ਰਿਤ ਸਨ। |
ਸਭ ਤੋਂ ਵਧੀਆ ਸਟੈਟਿਕ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਨੂੰ ਕੀ ਵੱਖਰਾ ਬਣਾਉਂਦਾ ਹੈ?
ਸਾਰੇ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਇੱਕੋ ਪੱਧਰ ਦੀ ਸੁਰੱਖਿਆ ਪ੍ਰਦਾਨ ਨਹੀਂ ਕਰਦੇ। 2026 ਵਿੱਚ ਸਭ ਤੋਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਪਲੇਟਫਾਰਮ ਇਹਨਾਂ ਸਮਰੱਥਾਵਾਂ ਨੂੰ ਸਾਂਝਾ ਕਰਦੇ ਹਨ:
ਘੱਟ ਗਲਤ ਸਕਾਰਾਤਮਕਤਾਵਾਂ ਦੇ ਨਾਲ ਸਹੀ ਖੋਜ
ਸਭ ਤੋਂ ਵਧੀਆ ਔਜ਼ਾਰ ਸ਼ੋਰ ਪੈਦਾ ਕਰਨ ਦੀ ਬਜਾਏ ਅਸਲ, ਸ਼ੋਸ਼ਣਯੋਗ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦਿੰਦੇ ਹਨ। ਇੱਕ ਉੱਚ ਸੱਚੀ ਸਕਾਰਾਤਮਕ ਦਰ ਇੱਕ ਘੱਟ ਝੂਠੀ ਸਕਾਰਾਤਮਕ ਦਰ ਦੇ ਨਾਲ ਜੋੜਨ ਦਾ ਮਤਲਬ ਹੈ ਕਿ ਡਿਵੈਲਪਰ ਅਸਲ ਮੁੱਦਿਆਂ ਨੂੰ ਹੱਲ ਕਰਨ ਵਿੱਚ ਸਮਾਂ ਬਿਤਾਉਂਦੇ ਹਨ, ਨਾ ਕਿ ਉਹਨਾਂ ਚੇਤਾਵਨੀਆਂ ਦਾ ਪਿੱਛਾ ਕਰਦੇ ਹੋਏ ਜੋ ਮਾਇਨੇ ਨਹੀਂ ਰੱਖਦੀਆਂ।
ਏਆਈ-ਸੰਚਾਲਿਤ ਉਪਚਾਰ
ਬਿਨਾਂ ਉਪਚਾਰ ਦੇ ਖੋਜ ਰੁਕਾਵਟਾਂ ਪੈਦਾ ਕਰਦੀ ਹੈ। ਉਹਨਾਂ ਸਾਧਨਾਂ ਦੀ ਭਾਲ ਕਰੋ ਜੋ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਸੰਦਰਭ-ਜਾਗਰੂਕ ਫਿਕਸ ਸੁਝਾਅ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ pull requests, ਹੱਥੀਂ ਪੈਚਿੰਗ ਦੀ ਲੋੜ ਤੋਂ ਬਿਨਾਂ ਜੋਖਮ ਭਰੇ ਪੈਟਰਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਵਿਕਲਪਾਂ ਨਾਲ ਬਦਲਣਾ।
ਮਾਲਵੇਅਰ ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਖੋਜ
ਰਵਾਇਤੀ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਕੋਡਿੰਗ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਸਕੈਨ ਕਰਦੇ ਹਨ। ਉਹ ਖਤਰਨਾਕ ਕੋਡ ਦਾ ਪਤਾ ਨਹੀਂ ਲਗਾਉਂਦੇ। ਸਭ ਤੋਂ ਵਧੀਆ ਪਲੇਟਫਾਰਮ ਅੱਗੇ ਜਾਂਦੇ ਹਨ, ਪਹਿਲੀ-ਧਿਰ ਕੋਡ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾ ਦੋਵਾਂ ਵਿੱਚ ਬੈਕਡੋਰ, ਟ੍ਰੋਜਨ, ਰੈਨਸਮਵੇਅਰ, ਅਸਪਸ਼ਟ ਐਗਜ਼ੀਕਿਊਸ਼ਨ, ਅਤੇ ਸਿਸਟਮ ਰਜਿਸਟਰੀ ਨਾਲ ਛੇੜਛਾੜ ਦੀ ਪਛਾਣ ਕਰਦੇ ਹਨ।
CI/CD ਅਤੇ IDE ਏਕੀਕਰਨ
ਸਟੈਟਿਕ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਲਗਾਤਾਰ ਚੱਲਣਾ ਚਾਹੀਦਾ ਹੈ, ਸਿਰਫ਼ ਰਿਲੀਜ਼ ਤੋਂ ਪਹਿਲਾਂ ਨਹੀਂ। GitHub Actions, GitLab CI, Jenkins, Azure DevOps, ਅਤੇ Bitbucket ਦੇ ਨਾਲ ਨੇਟਿਵ ਏਕੀਕਰਨ ਦੀ ਭਾਲ ਕਰੋ, ਨਾਲ ਹੀ IDE ਪਲੱਗਇਨ ਜੋ ਕੋਡ ਲਿਖੇ ਜਾਣ ਦੇ ਨਾਲ ਖੋਜਾਂ ਨੂੰ ਸਾਹਮਣੇ ਲਿਆਉਂਦੇ ਹਨ।
ਸ਼ੋਸ਼ਣ-ਅਧਾਰਤ ਤਰਜੀਹ
ਕੱਚੇ ਖੋਜ ਗਿਣਤੀਆਂ ਸੂਝ-ਬੂਝ ਨਹੀਂ, ਸਗੋਂ ਸ਼ੋਰ ਪੈਦਾ ਕਰਦੀਆਂ ਹਨ। ਸਭ ਤੋਂ ਵਧੀਆ ਔਜ਼ਾਰ ਨਤੀਜਿਆਂ ਨੂੰ ਪਹੁੰਚਯੋਗਤਾ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਅਤੇ ਵਪਾਰਕ ਪ੍ਰਭਾਵ ਦੁਆਰਾ ਫਿਲਟਰ ਕਰਦੇ ਹਨ — ਇਸ ਲਈ ਟੀਮਾਂ ਇਹ ਤੈਅ ਕਰਦੀਆਂ ਹਨ ਕਿ ਅਸਲ ਵਿੱਚ ਪਹਿਲਾਂ ਕੀ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ, ਨਾ ਕਿ ਸਿਰਫ਼ ਸਭ ਤੋਂ ਵੱਧ CVSS ਸਕੋਰ ਕੀ ਹੈ।
OWASP ਬੈਂਚਮਾਰਕ ਪ੍ਰਮਾਣਿਕਤਾ
ਇੱਕ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਦੀ ਚੋਣ ਮਾਪਣਯੋਗ ਨਤੀਜਿਆਂ 'ਤੇ ਨਿਰਭਰ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ, ਨਾ ਕਿ ਵਿਕਰੇਤਾ ਦੇ ਦਾਅਵਿਆਂ 'ਤੇ। OWASP ਬੈਂਚਮਾਰਕ ਪ੍ਰੋਜੈਕਟ ਇੱਕ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ standardਅਸਲ-ਸੰਸਾਰ ਟੈਸਟ ਮਾਮਲਿਆਂ ਵਿੱਚ ਜਾਣੇ-ਪਛਾਣੇ ਕਮਜ਼ੋਰੀ ਪੈਟਰਨਾਂ ਦੇ ਵਿਰੁੱਧ ਖੋਜ ਸ਼ੁੱਧਤਾ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨ ਲਈ ਇੱਕ ਸੁਤੰਤਰ ਢਾਂਚਾ। ਹਮੇਸ਼ਾ ਬੈਂਚਮਾਰਕ ਡੇਟਾ ਦੀ ਮੰਗ ਕਰੋ ਪਹਿਲਾਂ commitਇੱਕ ਔਜ਼ਾਰ ਨਾਲ ਜੁੜਨਾ।

ਵਧੀਆ ਸਟੈਟਿਕ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ
1. ਜ਼ਾਇਗੇਨੀ SAST: DevSecOps ਲਈ ਬਣਾਇਆ ਗਿਆ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ

ਅਵਲੋਕਨ: ਜ਼ਾਇਗੇਨੀ SAST ਇਹ ਸਿਰਫ਼ ਇੱਕ ਹੋਰ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਨਹੀਂ ਹੈ। ਇਹ DevSecOps ਟੀਮਾਂ ਲਈ ਉਦੇਸ਼-ਬਣਾਇਆ ਗਿਆ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਪਹਿਲਾਂ ਤੋਂ ਲੋੜ ਹੁੰਦੀ ਹੈcisਵਿਕਾਸ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ, e ਖੋਜ, ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ, ਅਤੇ ਪੂਰੇ-ਸਪੈਕਟ੍ਰਮ ਸੁਰੱਖਿਆ।
ਜਿੱਥੇ ਜ਼ਿਆਦਾਤਰ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਕਮਜ਼ੋਰੀ ਖੋਜ 'ਤੇ ਹੀ ਰੁਕਦੇ ਹਨ, ਉੱਥੇ Xygeni ਹੋਰ ਵੀ ਅੱਗੇ ਜਾਂਦਾ ਹੈ: ਡੂੰਘੇ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਬੁੱਧੀਮਾਨ ਮਾਲਵੇਅਰ ਖੋਜ, AI-ਸੰਚਾਲਿਤ ਫਿਕਸ ਸੁਝਾਅ, ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ-ਅਧਾਰਿਤ ਤਰਜੀਹ ਦੇ ਨਾਲ ਜੋੜਦਾ ਹੈ। ਨਤੀਜਾ ਇੱਕ ਅਜਿਹਾ ਟੂਲ ਹੈ ਜੋ ਦੂਜਿਆਂ ਦੁਆਰਾ ਖੁੰਝੀਆਂ ਚੀਜ਼ਾਂ ਨੂੰ ਫੜਦਾ ਹੈ, ਸ਼ੋਰ ਨੂੰ ਫਿਲਟਰ ਕਰਦਾ ਹੈ, ਅਤੇ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਉਹਨਾਂ ਦੇ ਮੌਜੂਦਾ ਵਰਕਫਲੋ ਦੇ ਅੰਦਰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਕੀ ਮਹੱਤਵਪੂਰਨ ਹੈ, ਨੂੰ ਠੀਕ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਜ਼ਾਇਗੇਨੀ SAST ਇਹ ਆਲ-ਇਨ-ਵਨ ਜ਼ਾਇਗੇਨੀ ਪਲੇਟਫਾਰਮ ਦਾ ਵੀ ਹਿੱਸਾ ਹੈ, ਭਾਵ SAST ਖੋਜਾਂ ਆਪਣੇ ਆਪ ਹੀ ਸੰਬੰਧਿਤ ਹੋ ਜਾਂਦੀਆਂ ਹਨ SCA, ਭੇਤ ਖੋਜ, CI/CD ਸੁਰੱਖਿਆ, DAST, ਅਤੇ ASPM, ਟੀਮਾਂ ਨੂੰ ਪੂਰੇ ਖੇਤਰ ਵਿੱਚ ਇੱਕ ਏਕੀਕ੍ਰਿਤ ਜੋਖਮ ਦ੍ਰਿਸ਼ਟੀਕੋਣ ਪ੍ਰਦਾਨ ਕਰਨਾ SDLC.
ਜਰੂਰੀ ਚੀਜਾ:
- 100% ਸੱਚੀ ਸਕਾਰਾਤਮਕ ਦਰ (OWASP ਬੈਂਚਮਾਰਕ): SQL ਇੰਜੈਕਸ਼ਨ ਅਤੇ ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ 'ਤੇ ਜ਼ੀਰੋ ਮਿਸ। ਕਮਜ਼ੋਰ ਐਨਕ੍ਰਿਪਸ਼ਨ ਅਤੇ ਕਮਜ਼ੋਰ ਹੈਸ਼ਿੰਗ 'ਤੇ ਜ਼ੀਰੋ ਗਲਤ ਸਕਾਰਾਤਮਕ।
- ਘੱਟ ਗਲਤ ਸਕਾਰਾਤਮਕ ਦਰ (16.7%): ਚੇਤਾਵਨੀ ਥਕਾਵਟ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ ਅਤੇ ਡਿਵੈਲਪਰ ਦਾ ਧਿਆਨ ਸ਼ੋਸ਼ਣਯੋਗ ਮੁੱਦਿਆਂ 'ਤੇ ਰੱਖਦਾ ਹੈ, ਸ਼ੋਰ 'ਤੇ ਨਹੀਂ।
- ਏਆਈ ਆਟੋਫਿਕਸ: ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਡਿਲੀਵਰ ਕੀਤੇ ਗਏ ਸੁਰੱਖਿਅਤ, ਸੰਦਰਭ-ਜਾਗਰੂਕ ਕੋਡ ਫਿਕਸ ਤਿਆਰ ਕਰਦਾ ਹੈ pull requests. ਭਾਸ਼ਾ ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸਾਂ ਦੇ ਅਨੁਸਾਰ ਸੁਰੱਖਿਅਤ ਵਿਕਲਪਾਂ ਨਾਲ ਜੋਖਮ ਭਰੇ ਪੈਟਰਨਾਂ ਨੂੰ ਬਦਲਦਾ ਹੈ; ਕਿਸੇ ਹੱਥੀਂ ਪੈਚਿੰਗ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ।
- ਮਾਲਵੇਅਰ ਖੋਜ: ਪਹਿਲੀ-ਧਿਰ ਕੋਡ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਦੋਵਾਂ ਵਿੱਚ ਬੈਕਡੋਰ, ਟ੍ਰੋਜਨ, ਵਰਮ, ਰੈਨਸਮਵੇਅਰ, ਸਪਾਈਵੇਅਰ, ਅਸਪਸ਼ਟ ਕੋਡ ਐਗਜ਼ੀਕਿਊਸ਼ਨ, ਅਤੇ ਸਿਸਟਮ ਰਜਿਸਟਰੀ ਨਾਲ ਛੇੜਛਾੜ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ। ਇੱਕ ਸਮਰੱਥਾ ਜਿਸਦੀ ਜ਼ਿਆਦਾਤਰ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਵਿੱਚ ਪੂਰੀ ਤਰ੍ਹਾਂ ਘਾਟ ਹੁੰਦੀ ਹੈ।
- ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਤਰਜੀਹੀਕਰਨ ਫਨਲ: ਪਹੁੰਚਯੋਗਤਾ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਅਤੇ ਵਪਾਰਕ ਪ੍ਰਭਾਵ ਦੁਆਰਾ ਖੋਜਾਂ ਨੂੰ ਫਿਲਟਰ ਕਰਦਾ ਹੈ ਤਾਂ ਜੋ ਟੀਮਾਂ ਇਸ ਗੱਲ ਨੂੰ ਸੰਬੋਧਿਤ ਕਰਨ ਕਿ ਅਸਲ ਵਿੱਚ ਕੀ ਖ਼ਤਰਨਾਕ ਹੈ, ਨਾ ਕਿ ਸਿਰਫ਼ ਕੀ ਮੌਜੂਦ ਹੈ।
- IDE ਏਕੀਕਰਣ: ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰੋ ਜਿਵੇਂ ਇਹ ਲਿਖਿਆ ਹੋਇਆ ਹੈ। ਇੱਕ ਤੋਂ ਪਹਿਲਾਂ, ਸਿੱਧੇ ਆਪਣੇ IDE ਦੇ ਅੰਦਰ ਸਮੱਸਿਆ ਦੇ ਵੇਰਵੇ, ਗੰਭੀਰਤਾ, ਮੈਟਾਡੇਟਾ, ਅਤੇ ਉਪਚਾਰ ਮਾਰਗਦਰਸ਼ਨ ਵੇਖੋ commit ਬਣਾਇਆ ਗਿਆ ਹੈ
- CI/CD ਏਕੀਕਰਣ: GitHub Actions, GitLab CI, Jenkins, Azure DevOps, ਅਤੇ Bitbucket ਲਈ ਨੇਟਿਵ ਸਪੋਰਟ, ਗੁਣਵੱਤਾ ਵਾਲੇ ਗੇਟਾਂ ਦੇ ਨਾਲ ਜੋ ਕਮਜ਼ੋਰ ਬਿਲਡਾਂ ਨੂੰ ਰੋਕਦੇ ਹਨ।
- ਪੂਰੀ ਕਮਜ਼ੋਰੀ ਕਵਰੇਜ: ਪਹਿਲੀ-ਧਿਰ ਅਤੇ AI-ਤਿਆਰ ਕੀਤੇ ਕੋਡ ਵਿੱਚ ਇੰਜੈਕਸ਼ਨ ਖਾਮੀਆਂ, XSS, ਗਲਤ ਸੰਰਚਨਾ, ਜਾਣਕਾਰੀ ਲੀਕੇਜ, ਬਫਰ ਓਵਰਫਲੋ, ਨਾਕਾਫ਼ੀ ਪ੍ਰਮਾਣੀਕਰਨ, ਅਤੇ ਅਸੁਰੱਖਿਅਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ।
💲 ਕੀਮਤ
ਜ਼ਾਇਗੇਨੀ SAST ਪ੍ਰਤੀ ਯੋਗਦਾਨੀ $35/ਮਹੀਨੇ ਤੋਂ ਸ਼ੁਰੂ ਹੋਣ ਵਾਲੇ ਆਲ-ਇਨ-ਵਨ ਜ਼ਾਇਜੇਨੀ ਪਲੇਟਫਾਰਮ ਵਿੱਚ ਸ਼ਾਮਲ ਹੈ। ਇਹ ਕਵਰ ਕਰਦਾ ਹੈ SAST, SCA, CI/CD ਸੁਰੱਖਿਆ, ਭੇਦ ਖੋਜ, IaC Security, DAST, ਅਤੇ ASPM, ਬਿਨਾਂ ਕਿਸੇ ਲੁਕਵੀਂ ਸੀਮਾ ਦੇ, ਬਿਨਾਂ ਕਿਸੇ ਪ੍ਰਤੀ-ਰਿਪੋਜ਼ਟਰੀ ਖਰਚੇ ਦੇ, ਅਤੇ ਬਿਨਾਂ ਕਿਸੇ ਵਿਸ਼ੇਸ਼ਤਾ ਗੇਟਿੰਗ ਦੇ।
ਸਿੱਟਾ: ਜ਼ਾਇਗੇਨੀ SAST ਇਸ ਸੂਚੀ ਵਿੱਚ ਉਹਨਾਂ ਟੀਮਾਂ ਲਈ ਸਭ ਤੋਂ ਮਜ਼ਬੂਤ ਵਿਕਲਪ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਇੱਕ ਪਲੇਟਫਾਰਮ ਵਿੱਚ ਸਾਬਤ ਤੌਰ 'ਤੇ ਸਹੀ ਖੋਜ, AI-ਸੰਚਾਲਿਤ ਉਪਚਾਰ, ਅਤੇ ਮਾਲਵੇਅਰ ਕਵਰੇਜ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। OWASP ਬੈਂਚਮਾਰਕ 'ਤੇ ਇਸਦੀ 100% ਸੱਚੀ ਸਕਾਰਾਤਮਕ ਦਰ, ਘੱਟ ਗਲਤ ਸਕਾਰਾਤਮਕ ਦਰ, ਅਤੇ ਮੂਲ ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਇਸਨੂੰ ਇਸ ਸੂਚੀ ਦੇ ਹਰ ਦੂਜੇ ਟੂਲ ਤੋਂ ਵੱਖਰਾ ਕਰਦੀ ਹੈ।
2. ਸਨਾਈਕ Sast ਟੂਲ

ਅਵਲੋਕਨ: ਸਨਾਈਕ ਕੋਡ ਨੂੰ ਇੱਕ ਤੇਜ਼ ਅਤੇ ਵਰਤੋਂ ਵਿੱਚ ਆਸਾਨ ਵਜੋਂ ਜਾਣਿਆ ਜਾਂਦਾ ਹੈ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਡਿਵੈਲਪਰਾਂ ਲਈ ਬਣਾਇਆ ਗਿਆ। ਇਹ IDEs ਅਤੇ ਦੋਵਾਂ ਦੇ ਅੰਦਰ ਅਸਲ-ਸਮੇਂ ਦੀ ਸੁਰੱਖਿਆ ਫੀਡਬੈਕ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ CI/CD pipelines, ਜੋ ਵਰਕਫਲੋ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ ਸਮੱਸਿਆਵਾਂ ਦੀ ਜਲਦੀ ਪਛਾਣ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਸੈੱਟਅੱਪ ਸਧਾਰਨ ਹੈ, ਅਤੇ ਇਹ ਆਧੁਨਿਕ ਵਿਕਾਸ ਵਾਤਾਵਰਣਾਂ ਨਾਲ ਚੰਗੀ ਤਰ੍ਹਾਂ ਏਕੀਕ੍ਰਿਤ ਹੈ।
ਹਾਲਾਂਕਿ, ਇਸਦੇ ਡਿਵੈਲਪਰ-ਕੇਂਦ੍ਰਿਤ ਡਿਜ਼ਾਈਨ ਦੇ ਬਾਵਜੂਦ, ਇਸ ਟੂਲ ਵਿੱਚ ਝੂਠੇ ਸਕਾਰਾਤਮਕ ਹੋਣ ਦੀ ਦਰ ਮੁਕਾਬਲਤਨ ਉੱਚ ਹੈ। ਇਸ ਵਿੱਚ ਬਿਲਟ-ਇਨ ਮਾਲਵੇਅਰ ਖੋਜ ਦੀ ਵੀ ਘਾਟ ਹੈ, ਜੋ ਸੁਰੱਖਿਆ ਟੀਮਾਂ 'ਤੇ ਨਤੀਜਿਆਂ ਦੀ ਦਸਤੀ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ ਵਧੇਰੇ ਜ਼ਿੰਮੇਵਾਰੀ ਪਾਉਂਦੀ ਹੈ।
ਜਰੂਰੀ ਚੀਜਾ:
- 97.18% ਸੱਚੀ ਸਕਾਰਾਤਮਕ ਦਰ: ਦੌਰਾਨ ਜ਼ਿਆਦਾਤਰ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸਹੀ ਢੰਗ ਨਾਲ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ ਕੋਡ ਦਾ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ.
- CI/CD ਅਤੇ IDE ਏਕੀਕਰਨ: ਨਿਰੰਤਰ ਸਕੈਨਿੰਗ ਲਈ ਪ੍ਰਸਿੱਧ ਡਿਵੈਲਪਰ ਟੂਲਸ ਦੇ ਅੰਦਰ ਸਿੱਧਾ ਕੰਮ ਕਰਦਾ ਹੈ।
ਵਿਚਾਰ ਕਰਨ ਲਈ ਸੀਮਾਵਾਂ
- 34.55% ਗਲਤ ਸਕਾਰਾਤਮਕ ਦਰ: ਉੱਚ ਸ਼ੋਰ ਦਾ ਪੱਧਰ ਜੋ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਹਾਵੀ ਕਰ ਸਕਦਾ ਹੈ ਅਤੇ ਉਪਚਾਰ ਵਿੱਚ ਦੇਰੀ ਕਰ ਸਕਦਾ ਹੈ।
- ਕੋਈ ਮਾਲਵੇਅਰ ਖੋਜ ਨਹੀਂ: ਤੀਜੀ-ਧਿਰ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਦੀ ਪਛਾਣ ਨਹੀਂ ਕੀਤੀ ਜਾ ਸਕਦੀ, ਵਾਧੂ ਟੂਲਿੰਗ ਦੀ ਲੋੜ ਹੈ।
- SAST ਸੈਕੰਡਰੀ ਹੈ: ਸਨਾਈਕ ਨੇ ਆਪਣੀ ਸਾਖ ਇਸ 'ਤੇ ਬਣਾਈ SCA; ਸਨਾਈਕ ਕੋਡ ਸਮਰਪਿਤ ਦੀ ਡੂੰਘਾਈ ਨਾਲ ਮੇਲ ਨਹੀਂ ਖਾਂਦਾ SAST ਟੂਲਸ
- ਖੰਡਿਤ ਕੀਮਤ: SAST, SCA, ਕੰਟੇਨਰ ਸਕੈਨਿੰਗ, ਅਤੇ IaC ਵੱਖਰੇ ਤੌਰ 'ਤੇ ਵੇਚੇ ਜਾਂਦੇ ਹਨ; ਪੂਰੀ ਕਵਰੇਜ ਲਈ ਇੱਕ ਕਸਟਮ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ enterprise ਹਵਾਲਾ
💲 ਉਸੇ:
ਘੱਟੋ-ਘੱਟ 5 ਯੋਗਦਾਨੀਆਂ ਲਈ $125/ਮਹੀਨੇ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ, SAST ਸਿਰਫ. SCA, CI/CD ਸੁਰੱਖਿਆ, ਭੇਦ ਖੋਜ, IaC Security, ਅਤੇ ਕੰਟੇਨਰ ਸਕੈਨਿੰਗ ਸ਼ਾਮਲ ਨਹੀਂ ਹਨ ਅਤੇ ਇਹਨਾਂ ਨੂੰ ਵੱਖਰੇ ਤੌਰ 'ਤੇ ਖਰੀਦਣਾ ਲਾਜ਼ਮੀ ਹੈ। ਸਿਰਫ਼ 100 ਟੈਸਟ ਸ਼ਾਮਲ ਹਨ; ਵਾਧੂ ਟੈਸਟਾਂ ਲਈ ਮਹਿੰਗੇ ਐਡ-ਆਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। Enterprise 10 ਤੋਂ ਵੱਧ ਯੋਗਦਾਨੀਆਂ ਲਈ ਯੋਜਨਾ ਦੀ ਲੋੜ ਹੈ।
ਸਿੱਟਾ: Snyk ਕੋਡ ਉਹਨਾਂ ਡਿਵੈਲਪਰ-ਪਹਿਲੀਆਂ ਟੀਮਾਂ ਲਈ ਇੱਕ ਠੋਸ ਵਿਕਲਪ ਹੈ ਜੋ ਪਹਿਲਾਂ ਹੀ Snyk ਈਕੋਸਿਸਟਮ ਵਿੱਚ ਹਨ ਜੋ ਭਾਰੀ ਸੰਰਚਨਾ ਤੋਂ ਬਿਨਾਂ ਤੇਜ਼, ਰਾਏ ਵਾਲੇ ਨਤੀਜੇ ਚਾਹੁੰਦੇ ਹਨ। ਉਹਨਾਂ ਟੀਮਾਂ ਲਈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਉੱਚ ਸ਼ੁੱਧਤਾ, ਮਾਲਵੇਅਰ ਖੋਜ, ਜਾਂ ਇੱਕ ਯੂਨੀਫਾਈਡ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ ਦੀ ਲੋੜ ਹੈ, ਇਸ ਸੂਚੀ ਵਿੱਚ ਹੋਰ ਵਿਕਲਪ ਵਧੇਰੇ ਮਜ਼ਬੂਤ ਫਿੱਟ ਹਨ।
3. ਸੇਮਗ੍ਰੇਪ Sast ਟੂਲ

ਅਵਲੋਕਨ: ਸੇਮਗ੍ਰੇਪ ਇੱਕ ਓਪਨ-ਸੋਰਸ ਸਟੈਟਿਕ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਹੈ ਜੋ ਲਚਕਤਾ ਅਤੇ ਗਤੀ ਨੂੰ ਤਰਜੀਹ ਦਿੰਦਾ ਹੈ। ਇਹ ਸੁਰੱਖਿਆ ਅਤੇ ਵਿਕਾਸ ਟੀਮਾਂ ਨੂੰ ਕੋਡ ਸੰਕਲਨ ਦੀ ਲੋੜ ਤੋਂ ਬਿਨਾਂ, ਉਹਨਾਂ ਦੇ ਖਾਸ ਕੋਡਬੇਸ ਅਤੇ ਨੀਤੀਆਂ ਦੇ ਅਨੁਸਾਰ ਬਣਾਏ ਗਏ ਕਸਟਮ ਨਿਯਮ ਲਿਖਣ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ। ਇਹ ਇਸਨੂੰ ਤੇਜ਼ ਫੀਡਬੈਕ ਲਈ ਆਦਰਸ਼ ਬਣਾਉਂਦਾ ਹੈ CI/CD pipelines ਅਤੇ ਸ਼ਿਫਟ-ਖੱਬੇ ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਜਿੱਥੇ ਕਸਟਮ ਨੀਤੀ ਲਾਗੂ ਕਰਨਾ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ।
ਸੇਮਗ੍ਰੇਪ ਦੀ ਤਾਕਤ ਅਨੁਕੂਲਤਾ ਅਤੇ ਗਤੀ ਹੈ। ਇਸਦੀ ਕਮਜ਼ੋਰੀ ਸ਼ੁੱਧਤਾ ਹੈ: OWASP ਬੈਂਚਮਾਰਕ 'ਤੇ 87.06% ਸੱਚੀ ਸਕਾਰਾਤਮਕ ਦਰ ਅਤੇ 42.09% ਗਲਤ ਸਕਾਰਾਤਮਕ ਦਰ 'ਤੇ, ਇਹ ਵਧੇਰੇ ਸ਼ੋਰ ਪੈਦਾ ਕਰਦਾ ਹੈ ਅਤੇ ਇਸ ਸੂਚੀ ਵਿੱਚ ਚੋਟੀ ਦੇ ਦਰਜਾ ਪ੍ਰਾਪਤ ਟੂਲਸ ਨਾਲੋਂ ਵਧੇਰੇ ਅਸਲ ਮੁੱਦਿਆਂ ਨੂੰ ਖੁੰਝਾਉਂਦਾ ਹੈ। ਇਸ ਵਿੱਚ ਮਾਲਵੇਅਰ ਖੋਜ ਦੀ ਵੀ ਪੂਰੀ ਤਰ੍ਹਾਂ ਘਾਟ ਹੈ।
ਜਰੂਰੀ ਚੀਜਾ:
- ਕਸਟਮ ਨਿਯਮ ਸਹਾਇਤਾ: ਟੀਮਾਂ DSL ਮੁਹਾਰਤ ਤੋਂ ਬਿਨਾਂ ਇੱਕ ਸਿੱਧੇ ਨਿਯਮ ਸੰਟੈਕਸ ਵਿੱਚ, ਆਪਣੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਲਈ ਖਾਸ ਸੁਰੱਖਿਆ ਨਿਯਮ ਲਿਖ ਅਤੇ ਲਾਗੂ ਕਰ ਸਕਦੀਆਂ ਹਨ।
- ਬਿਨਾਂ ਸੰਕਲਨ ਦੇ ਤੇਜ਼ ਸਕੈਨ: ਨਿਰੰਤਰ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਦੇ ਹਿੱਸੇ ਵਜੋਂ ਤੇਜ਼ ਫੀਡਬੈਕ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ pipelines.
- ਵਿਆਪਕ ਭਾਸ਼ਾ ਸਹਾਇਤਾ: ਭਾਸ਼ਾਵਾਂ ਅਤੇ ਫਰੇਮਵਰਕਾਂ ਦੀ ਇੱਕ ਵਿਸ਼ਾਲ ਸ਼੍ਰੇਣੀ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ।
- CI/CD ਏਕੀਕਰਣ: GitHub ਐਕਸ਼ਨ, GitLab CI, ਅਤੇ ਹੋਰਾਂ ਨਾਲ ਏਕੀਕ੍ਰਿਤ pipeline ਟੂਲਸ
- ਓਪਨ-ਸੋਰਸ ਕੋਰ: ਮੁੱਢਲੀ ਸਕੈਨਿੰਗ ਲਈ ਵਰਤਣ ਲਈ ਮੁਫ਼ਤ; ਵਪਾਰਕ ਯੋਜਨਾਵਾਂ ਵਿੱਚ ਪ੍ਰੋ ਨਿਯਮ ਅਤੇ ਟੀਮ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਸ਼ਾਮਲ ਹੁੰਦੀਆਂ ਹਨ।
ਵਿਚਾਰ ਕਰਨ ਲਈ ਸੀਮਾਵਾਂ
- 87.06% ਸੱਚੀ ਸਕਾਰਾਤਮਕ ਦਰ: ਪ੍ਰਮੁੱਖ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਨਾਲੋਂ ਮਹੱਤਵਪੂਰਨ ਮੁੱਦਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਵਿੱਚ ਘੱਟ ਭਰੋਸੇਯੋਗ।
- 42.09% ਗਲਤ ਸਕਾਰਾਤਮਕ ਦਰ: ਇਸ ਸੂਚੀ ਵਿੱਚ ਸਭ ਤੋਂ ਵੱਧ ਗਲਤ ਸਕਾਰਾਤਮਕ ਦਰ, ਕਸਟਮ ਨਿਯਮਾਂ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰਨ ਵਾਲੀਆਂ ਟੀਮਾਂ ਇਸਨੂੰ ਘਟਾ ਸਕਦੀਆਂ ਹਨ, ਪਰ ਇਸ ਲਈ ਮਹੱਤਵਪੂਰਨ ਨਿਰੰਤਰ ਯਤਨਾਂ ਦੀ ਲੋੜ ਹੈ।
- ਕੋਈ ਮਾਲਵੇਅਰ ਖੋਜ ਨਹੀਂ: ਤੀਜੀ-ਧਿਰ ਦੇ ਹਿੱਸਿਆਂ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਦੀ ਪਛਾਣ ਨਹੀਂ ਕੀਤੀ ਜਾ ਸਕਦੀ।
- ਕੋਈ AI ਆਟੋਫਿਕਸ ਨਹੀਂ: ਉਪਚਾਰ ਹੱਥੀਂ ਕੀਤਾ ਜਾਂਦਾ ਹੈ; ਖੋਜਾਂ ਲਈ ਸਵੈਚਾਲਿਤ ਫਿਕਸ ਮਾਰਗਦਰਸ਼ਨ ਤੋਂ ਬਿਨਾਂ ਡਿਵੈਲਪਰ ਜਾਂਚ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
- ਪ੍ਰਤੀ ਯੋਗਦਾਨੀ ਕੀਮਤ ਸਕੇਲ: ਹਰੇਕ ਯੋਗਦਾਨ ਪਾਉਣ ਵਾਲੇ ਨੂੰ ਸਾਰੇ ਉਤਪਾਦਾਂ ਲਈ ਲਾਇਸੈਂਸ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਕਵਰੇਜ ਪੱਧਰਾਂ ਨੂੰ ਮਿਲਾਉਣ ਲਈ ਕੋਈ ਲਚਕਤਾ ਨਹੀਂ ਹੁੰਦੀ।
💲 ਉਸੇ:
ਕੋਡ, ਸਪਲਾਈ ਚੇਨ, ਅਤੇ ਸੀਕਰੇਟਸ ਲਈ ਪ੍ਰਤੀ ਯੋਗਦਾਨੀ $100/ਮਹੀਨਾ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ। ਕੋਈ ਲਚਕਤਾ ਨਹੀਂ, ਸੇਮਗ੍ਰੇਪ ਕੋਡ ਖਰੀਦਣ ਲਈ ਸਪਲਾਈ ਚੇਨ ਅਤੇ ਸੀਕਰੇਟਸ ਲਈ ਇੱਕੋ ਜਿਹੇ ਲਾਇਸੈਂਸਾਂ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਲਾਗਤ ਟੀਮ ਦੇ ਆਕਾਰ ਦੇ ਨਾਲ ਰੇਖਿਕ ਤੌਰ 'ਤੇ ਮਾਪੀ ਜਾਂਦੀ ਹੈ।
ਸਿੱਟਾ: ਸੇਮਗ੍ਰੇਪ ਸੁਰੱਖਿਆ ਇੰਜੀਨੀਅਰਿੰਗ ਟੀਮਾਂ ਲਈ ਇੱਕ ਮਜ਼ਬੂਤ ਫਿੱਟ ਹੈ ਜੋ ਕਸਟਮ ਖੋਜ ਨਿਯਮ ਬਣਾਉਣਾ ਚਾਹੁੰਦੀਆਂ ਹਨ ਅਤੇ ਟਿਊਨਿੰਗ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਉਹਨਾਂ ਟੀਮਾਂ ਲਈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਉੱਚ ਆਊਟ-ਆਫ-ਦ-ਬਾਕਸ ਸ਼ੁੱਧਤਾ, ਏਆਈ-ਪਾਵਰਡ ਰਿਮੀਡੀਏਸ਼ਨ, ਜਾਂ ਮਾਲਵੇਅਰ ਸੁਰੱਖਿਆ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਇਸਨੂੰ ਇੱਕ ਵਧੇਰੇ ਵਿਆਪਕ ਪਲੇਟਫਾਰਮ ਦੇ ਪੂਰਕ ਵਜੋਂ ਬਿਹਤਰ ਢੰਗ ਨਾਲ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ।
4. ਸੋਨਾਰਕਿਊਬ SAST ਟੂਲ
ਅਵਲੋਕਨ: ਸੋਨਾਰਕਿਊਬ ਸਭ ਤੋਂ ਵੱਧ ਅਪਣਾਏ ਜਾਣ ਵਾਲੇ ਕੋਡ ਕੁਆਲਿਟੀ ਪਲੇਟਫਾਰਮਾਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ, ਜਿਸ ਵਿੱਚ ਸਾਫ਼ ਕੋਡਿੰਗ ਲਾਗੂ ਕਰਨ ਲਈ ਮਜ਼ਬੂਤ ਸਮਰਥਨ ਹੈ। standards, ਤਕਨੀਕੀ ਕਰਜ਼ੇ ਨੂੰ ਘਟਾਉਣਾ, ਅਤੇ ਪ੍ਰਸਿੱਧ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਕਰਨਾ CI/CD ਟੂਲ। ਇਹ ਸੁਰੱਖਿਆ ਹੌਟਸਪੌਟ ਖੋਜ ਅਤੇ ਬੁਨਿਆਦੀ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ, ਪਰ ਇਸਦੀ ਮੁੱਖ ਤਾਕਤ ਕੋਡ ਗੁਣਵੱਤਾ ਹੈ, ਸੁਰੱਖਿਆ-ਗ੍ਰੇਡ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਨਹੀਂ।
OWASP ਬੈਂਚਮਾਰਕ 'ਤੇ, ਸੋਨਾਰਕਿਊਬ 50.36% ਸੱਚੀ ਸਕਾਰਾਤਮਕ ਦਰ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ, ਜਿਸਦਾ ਅਰਥ ਹੈ ਕਿ ਇਹ ਅਸਲ ਕਮਜ਼ੋਰੀਆਂ ਦੇ ਲਗਭਗ ਅੱਧੇ ਨੂੰ ਖੁੰਝਾਉਂਦਾ ਹੈ standardized ਟੈਸਟ ਕੇਸ। ਇਹ ਮਾਲਵੇਅਰ ਖੋਜ, AI ਆਟੋਫਿਕਸ, ਜਾਂ ਸ਼ੋਸ਼ਣ-ਅਧਾਰਤ ਤਰਜੀਹ ਦੀ ਪੇਸ਼ਕਸ਼ ਨਹੀਂ ਕਰਦਾ ਹੈ। ਗੰਭੀਰ ਸੁਰੱਖਿਆ ਜ਼ਰੂਰਤਾਂ ਵਾਲੀਆਂ ਟੀਮਾਂ ਲਈ, ਇਹ ਇੱਕ ਸਮਰਪਿਤ ਲਈ ਕੋਡ ਗੁਣਵੱਤਾ ਪੂਰਕ ਵਜੋਂ ਸਭ ਤੋਂ ਵਧੀਆ ਕੰਮ ਕਰਦਾ ਹੈ SAST ਇੱਕ ਸਟੈਂਡਅਲੋਨ ਸੁਰੱਖਿਆ ਹੱਲ ਦੀ ਬਜਾਏ ਇੱਕ ਔਜ਼ਾਰ।
ਜਰੂਰੀ ਚੀਜਾ
- ਕੋਡ ਗੁਣਵੱਤਾ ਵਿਸ਼ਲੇਸ਼ਣ: ਲਾਗੂ ਕਰਦਾ ਹੈ standard30+ ਭਾਸ਼ਾਵਾਂ ਵਿੱਚ ਪੜ੍ਹਨਯੋਗਤਾ, ਬਣਤਰ, ਅਤੇ ਲੰਬੇ ਸਮੇਂ ਦੀ ਸੰਭਾਲਯੋਗਤਾ ਲਈ s।
- CI/CD ਏਕੀਕਰਣ: Jenkins, GitLab, Azure DevOps, GitHub Actions, ਅਤੇ ਹੋਰ ਬਹੁਤ ਕੁਝ ਨਾਲ ਜੁੜਦਾ ਹੈ।
- ਸੁਰੱਖਿਆ ਹੌਟਸਪੌਟ: ਸੰਭਾਵੀ ਤੌਰ 'ਤੇ ਜੋਖਮ ਭਰੇ ਕੋਡ ਖੇਤਰਾਂ ਨੂੰ ਉਜਾਗਰ ਕਰਦਾ ਹੈ, ਹਾਲਾਂਕਿ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ ਹੱਥੀਂ ਸਮੀਖਿਆ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
- ਕਲਾਉਡ ਅਤੇ ਸਵੈ-ਪ੍ਰਬੰਧਿਤ ਐਡੀਸ਼ਨ ਦੋਵੇਂ: ਟੀਮਾਂ ਲਈ ਲਚਕਦਾਰ ਤੈਨਾਤੀ on-premise ਲੋੜਾਂ
- ਵੱਡਾ ਈਕੋਸਿਸਟਮ: ਮਜ਼ਬੂਤ ਭਾਈਚਾਰਕ ਸਮਰਥਨ ਅਤੇ ਪਲੱਗਇਨ ਉਪਲਬਧਤਾ ਦੇ ਨਾਲ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਅਪਣਾਇਆ ਗਿਆ।
ਵਿਚਾਰ ਕਰਨ ਲਈ ਸੀਮਾਵਾਂ
- 50.36% ਸੱਚੀ ਸਕਾਰਾਤਮਕ ਦਰ: OWASP ਬੈਂਚਮਾਰਕ ਵਿੱਚ ਅੱਧੇ ਤੋਂ ਘੱਟ ਅਸਲ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ, ਜੋ ਕਿ ਇਸ ਸੂਚੀ ਵਿੱਚ ਸਭ ਤੋਂ ਘੱਟ ਹੈ।
- ਸੀਮਤ ਸੁਰੱਖਿਆ ਡੂੰਘਾਈ: ਡੂੰਘਾਈ ਨਾਲ ਕਮਜ਼ੋਰੀ ਵਿਸ਼ਲੇਸ਼ਣ ਜਾਂ ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਨਾਲੋਂ ਕੋਡ ਸਫਾਈ ਲਈ ਬਿਹਤਰ ਅਨੁਕੂਲ ਹੈ।
- ਕੋਈ ਮਾਲਵੇਅਰ ਖੋਜ ਨਹੀਂ: ਪਹਿਲੀ-ਧਿਰ ਜਾਂ ਤੀਜੀ-ਧਿਰ ਕੋਡ ਵਿੱਚ ਖਤਰਨਾਕ ਵਿਵਹਾਰ ਦੀ ਪਛਾਣ ਨਹੀਂ ਕਰਦਾ।
- ਕੋਈ AI ਆਟੋਫਿਕਸ ਨਹੀਂ: ਸਾਰੀਆਂ ਖੋਜਾਂ ਲਈ ਹੱਥੀਂ ਸੁਧਾਰ ਦੀ ਲੋੜ ਹੈ।
- ਪ੍ਰਤੀ LoC ਭੁਗਤਾਨ ਕੀਮਤ: 100K ਲਾਈਨਾਂ ਦੇ ਕੋਡ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ ਅਤੇ ਪ੍ਰਤੀ 10K LoC $6 ਵਧਦਾ ਹੈ; ਵੱਡੇ ਕੋਡਬੇਸਾਂ ਲਈ ਲਾਗਤਾਂ ਕਾਫ਼ੀ ਵੱਧ ਜਾਂਦੀਆਂ ਹਨ।
💲 ਉਸੇ:
ਟੀਮ ਪਲਾਨ ਲਈ $65/ਮਹੀਨੇ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ, SAST ਸਿਰਫ਼। 1.9 ਮਿਲੀਅਨ LoC ਦੀ ਹਾਰਡ ਸੀਮਾ ਦੇ ਨਾਲ ਪ੍ਰਤੀ LoC ਭੁਗਤਾਨ ਮਾਡਲ। ਕੋਈ ਆਲ-ਇਨ-ਵਨ ਸੁਰੱਖਿਆ ਕਵਰੇਜ ਨਹੀਂ।
ਸਿੱਟਾ: ਸੋਨਾਰਕਿਊਬ ਉਹਨਾਂ ਟੀਮਾਂ ਲਈ ਸਹੀ ਚੋਣ ਹੈ ਜੋ ਕੋਡ ਗੁਣਵੱਤਾ, ਰੱਖ-ਰਖਾਅਯੋਗਤਾ, ਅਤੇ ਤਕਨੀਕੀ ਕਰਜ਼ਾ ਪ੍ਰਬੰਧਨ ਨੂੰ ਤਰਜੀਹ ਦਿੰਦੀਆਂ ਹਨ। ਇੱਕ ਸਟੈਂਡਅਲੋਨ ਸੁਰੱਖਿਆ ਟੂਲ ਦੇ ਰੂਪ ਵਿੱਚ, ਇਸਦੀ ਘੱਟ OWASP ਬੈਂਚਮਾਰਕ ਸ਼ੁੱਧਤਾ ਦਾ ਮਤਲਬ ਹੈ ਕਿ ਇਸਨੂੰ ਇੱਕ ਸਮਰਪਿਤ ਨਾਲ ਜੋੜਿਆ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ SAST ਅਸਲ ਸੁਰੱਖਿਆ ਜ਼ਰੂਰਤਾਂ ਵਾਲੀਆਂ ਟੀਮਾਂ ਲਈ ਪਲੇਟਫਾਰਮ।
ਕਿਉਂ ਜ਼ਾਇਗੇਨੀ SAST 2026 ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਸਟੈਟਿਕ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਹੈ
ਇਸ ਸੂਚੀ ਵਿੱਚ ਹਰੇਕ ਟੂਲ ਦੀ ਵਰਤੋਂ ਦਾ ਇੱਕ ਸਪੱਸ਼ਟ ਮਾਮਲਾ ਹੈ। Snyk Snyk ਈਕੋਸਿਸਟਮ ਵਿੱਚ ਪਹਿਲਾਂ ਤੋਂ ਹੀ ਉਹਨਾਂ ਟੀਮਾਂ ਨੂੰ ਫਿੱਟ ਕਰਦਾ ਹੈ ਜੋ ਤੇਜ਼ ਡਿਵੈਲਪਰ-ਮੁਖੀ ਖੋਜਾਂ ਚਾਹੁੰਦੀਆਂ ਹਨ। Semgrep ਸੁਰੱਖਿਆ ਇੰਜੀਨੀਅਰਾਂ ਦੀ ਸੇਵਾ ਕਰਦਾ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਕਸਟਮ ਨਿਯਮਾਂ ਅਤੇ ਤੇਜ਼ ਸਕੈਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। SonarQube ਕੋਡ ਗੁਣਵੱਤਾ ਸ਼ਾਸਨ ਅਤੇ ਤਕਨੀਕੀ ਕਰਜ਼ਾ ਪ੍ਰਬੰਧਨ ਵਿੱਚ ਉੱਤਮ ਹੈ।
ਪਰ ਇਹਨਾਂ ਵਿੱਚੋਂ ਕੋਈ ਵੀ ਖੋਜ ਸ਼ੁੱਧਤਾ, ਮਾਲਵੇਅਰ ਸੁਰੱਖਿਆ, ਏਆਈ ਉਪਚਾਰ, ਅਤੇ ਪੂਰੇ-ਪਲੇਟਫਾਰਮ ਕਵਰੇਜ ਨੂੰ ਉਸ ਤਰੀਕੇ ਨਾਲ ਨਹੀਂ ਜੋੜਦਾ ਜਿਸ ਤਰ੍ਹਾਂ ਜ਼ਾਇਗੇਨੀ ਕਰਦਾ ਹੈ.
ਜ਼ਾਇਗੇਨੀ SAST ਇਸ ਸੂਚੀ ਵਿੱਚ ਇੱਕੋ ਇੱਕ ਟੂਲ ਹੈ ਜੋ OWASP ਬੈਂਚਮਾਰਕ 'ਤੇ 100% ਸੱਚੀ ਸਕਾਰਾਤਮਕ ਦਰ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਸਭ ਤੋਂ ਘੱਟ ਗਲਤ ਸਕਾਰਾਤਮਕ ਦਰ 16.7% ਹੈ। ਇਹ ਇੱਕੋ ਇੱਕ ਟੂਲ ਹੈ ਜੋ ਪਹਿਲੀ-ਧਿਰ ਅਤੇ ਤੀਜੀ-ਧਿਰ ਦੋਵਾਂ ਹਿੱਸਿਆਂ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ। ਅਤੇ ਇਹ ਇੱਕੋ ਇੱਕ ਟੂਲ ਹੈ ਜਿੱਥੇ SAST ਖੋਜਾਂ ਮੂਲ ਰੂਪ ਵਿੱਚ ਸੰਬੰਧਿਤ ਹਨ SCA, ਭੇਦ ਖੋਜ, CI/CD ਸੁਰੱਖਿਆ, DASTਹੈ, ਅਤੇ ASPM, ਇਸ ਲਈ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਪੂਰੀ ਜੋਖਮ ਤਸਵੀਰ ਦੇਖਦੀਆਂ ਹਨ, ਨਾ ਕਿ ਵੱਖਰੇ ਸਕੈਨ ਨਤੀਜੇ।
ਉਹਨਾਂ ਟੀਮਾਂ ਲਈ ਜੋ ਸੁਰੱਖਿਅਤ ਵਿਕਾਸ ਲਈ ਗੰਭੀਰ ਹਨ ਏਆਈ ਯੁੱਗ (ਜਿੱਥੇ AI-ਤਿਆਰ ਕੀਤਾ ਕੋਡ, ਸਮਝੌਤਾ ਕੀਤੀ ਨਿਰਭਰਤਾ, ਅਤੇ ਤੇਜ਼ ਖ਼ਤਰੇ ਦੀ ਮਾਤਰਾ ਨਵੇਂ ਆਮ ਹਨ) Xygeni SAST ਇਸ ਸੂਚੀ ਵਿੱਚ ਸਭ ਤੋਂ ਸੰਪੂਰਨ, ਸਹੀ ਅਤੇ ਲਾਗਤ-ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਵਿਕਲਪ ਹੈ।
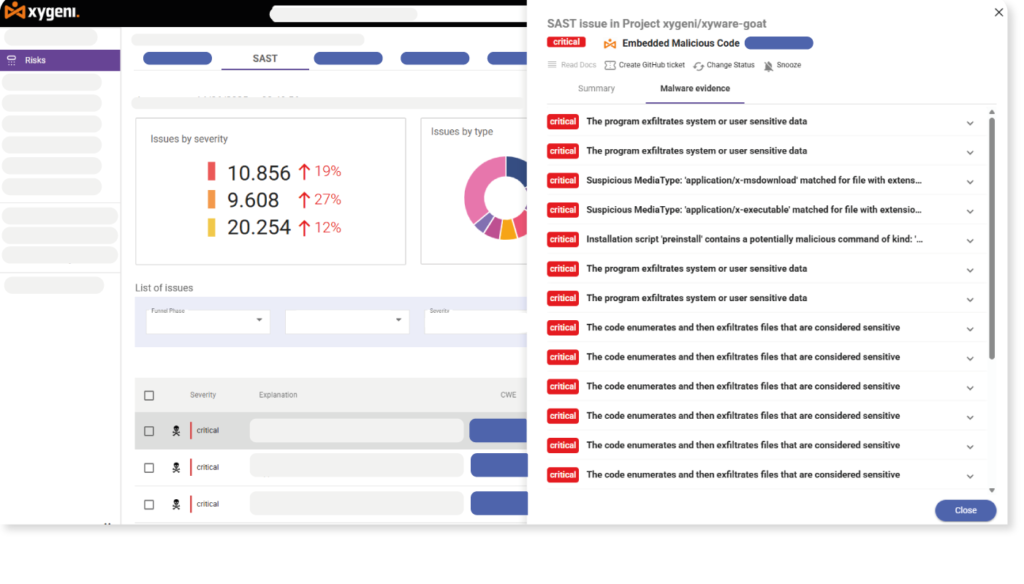

ਬੇਮਿਸਾਲ ਖੋਜ ਸ਼ੁੱਧਤਾ - 100% ਸੱਚੀ ਸਕਾਰਾਤਮਕ ਦਰਾਂ - OWASP ਬੈਂਚਮਾਰਕ ਸਾਬਤ
ਅਕਸਰ ਪੁੱਛੇ ਜਾਣ ਵਾਲੇ ਸਵਾਲ
ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀ ਹੈ?
ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ, ਜਿਸਨੂੰ ਇਹ ਵੀ ਕਿਹਾ ਜਾਂਦਾ ਹੈ SAST (ਸਟੈਟਿਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ), ਐਪਲੀਕੇਸ਼ਨ ਨੂੰ ਤੈਨਾਤ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ, ਕੋਡਿੰਗ ਗਲਤੀਆਂ ਅਤੇ ਨੀਤੀ ਉਲੰਘਣਾਵਾਂ ਦੀ ਪਛਾਣ ਕਰਨ ਲਈ ਪ੍ਰੋਗਰਾਮ ਨੂੰ ਚਲਾਏ ਬਿਨਾਂ ਸਰੋਤ ਕੋਡ, ਬਾਈਟਕੋਡ, ਜਾਂ ਬਾਈਨਰੀ ਸਕੈਨ ਕਰਨ ਦੀ ਪ੍ਰਕਿਰਿਆ ਹੈ।
ਵਿਚ ਕੀ ਅੰਤਰ ਹੈ SAST ਅਤੇ DAST?
SAST ਡਿਪਲਾਇਮੈਂਟ ਤੋਂ ਪਹਿਲਾਂ ਸੋਰਸ ਕੋਡ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ, ਕੋਡਿੰਗ ਪੜਾਅ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫੜਦਾ ਹੈ। DAST ਬਾਹਰੋਂ ਚੱਲ ਰਹੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ, ਰਨਟਾਈਮ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਲੱਭਣ ਲਈ ਲਾਈਵ ਸੇਵਾਵਾਂ ਦੇ ਵਿਰੁੱਧ ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਦਾ ਹੈ। ਜ਼ਿਆਦਾਤਰ ਪਰਿਪੱਕ DevSecOps ਪ੍ਰੋਗਰਾਮ ਦੋਵਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਨ, ਅਤੇ Xygeni ਵਰਗੇ ਪਲੇਟਫਾਰਮ ਦੋਵਾਂ ਨੂੰ ਮੂਲ ਰੂਪ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਦੇ ਹਨ।
ਕੀ ਸਟੈਟਿਕ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਮਾਲਵੇਅਰ ਦਾ ਪਤਾ ਲਗਾ ਸਕਦੇ ਹਨ?
ਜ਼ਿਆਦਾਤਰ ਨਹੀਂ ਕਰ ਸਕਦੇ। ਰਵਾਇਤੀ SAST ਟੂਲ ਕੋਡਿੰਗ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਸਕੈਨ ਕਰਦੇ ਹਨ; ਉਹ ਜਾਣਬੁੱਝ ਕੇ ਖਤਰਨਾਕ ਕੋਡ ਦਾ ਪਤਾ ਨਹੀਂ ਲਗਾਉਂਦੇ। Xygeni SAST ਪਹਿਲੀ-ਧਿਰ ਕੋਡ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਦੋਵਾਂ ਵਿੱਚ ਬੈਕਡੋਰ, ਟ੍ਰੋਜਨ, ਰੈਨਸਮਵੇਅਰ, ਅਸਪਸ਼ਟ ਐਗਜ਼ੀਕਿਊਸ਼ਨ, ਅਤੇ ਸਿਸਟਮ ਰਜਿਸਟਰੀ ਨਾਲ ਛੇੜਛਾੜ ਦੀ ਪਛਾਣ ਕਰਕੇ ਹੋਰ ਅੱਗੇ ਜਾਂਦਾ ਹੈ, ਜੋ ਕਿ ਸਪਲਾਈ ਚੇਨ ਹਮਲਿਆਂ ਦੇ ਵਧਣ ਦੇ ਨਾਲ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਸਮਰੱਥਾ ਹੈ।
OWASP ਬੈਂਚਮਾਰਕ ਕੀ ਹੈ ਅਤੇ ਇਹ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ?
OWASP ਬੈਂਚਮਾਰਕ ਪ੍ਰੋਜੈਕਟ ਇੱਕ ਸੁਤੰਤਰ ਹੈ, standardਇੱਕ ਅਜਿਹਾ ਢਾਂਚਾ ਜੋ ਮਾਪਦਾ ਹੈ ਕਿ ਕਿੰਨੀ ਸਹੀ SAST ਟੂਲ ਅਸਲ-ਸੰਸਾਰ ਦੇ ਟੈਸਟ ਮਾਮਲਿਆਂ ਵਿੱਚ ਜਾਣੇ-ਪਛਾਣੇ ਕਮਜ਼ੋਰੀ ਪੈਟਰਨਾਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦੇ ਹਨ। ਇਹ ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਦੀ ਤੁਲਨਾ ਕਰਨ ਲਈ ਸਭ ਤੋਂ ਭਰੋਸੇਮੰਦ ਸੁਤੰਤਰ ਸਰੋਤ ਹੈ, ਅਤੇ ਵਿਕਰੇਤਾ ਮਾਰਕੀਟਿੰਗ ਦਾਅਵਿਆਂ ਨਾਲੋਂ ਕਾਫ਼ੀ ਜ਼ਿਆਦਾ ਭਰੋਸੇਯੋਗ ਹੈ।
ਕੀ ਮੈਨੂੰ ਸਟੈਟਿਕ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਦੇ ਨਾਲ-ਨਾਲ ਵਰਤਣਾ ਚਾਹੀਦਾ ਹੈ SCA?
ਜੀ. SAST ਤੁਹਾਡੇ ਆਪਣੇ ਕੋਡ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫੜਦਾ ਹੈ। SCA ਤੁਹਾਡੀਆਂ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਜੋਖਮਾਂ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ। ਇਕੱਠੇ ਉਹ ਦੋਵੇਂ ਹਮਲੇ ਦੀਆਂ ਸਤਹਾਂ ਨੂੰ ਕਵਰ ਕਰਦੇ ਹਨ। Xygeni ਵਰਗੇ ਪਲੇਟਫਾਰਮਾਂ ਵਿੱਚ ਦੋਵੇਂ ਮੂਲ ਰੂਪ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ (ਇੱਕ ਸਿੰਗਲ ਜੋਖਮ ਦ੍ਰਿਸ਼ਟੀਕੋਣ ਵਿੱਚ ਖੋਜਾਂ ਨਾਲ ਸੰਬੰਧਿਤ) ਵੱਖਰੇ ਟੂਲਸ ਦੇ ਪ੍ਰਬੰਧਨ ਦੀ ਜ਼ਰੂਰਤ ਨੂੰ ਖਤਮ ਕਰਦੇ ਹਨ ਅਤੇ dashboards.
