






ਸੁਰੱਖਿਆ ਅੰਤਿਮ ਟੈਸਟਿੰਗ ਪੜਾਅ ਤੱਕ ਇੰਤਜ਼ਾਰ ਨਹੀਂ ਕਰ ਸਕਦੀ। ਜੇਕਰ ਤੁਸੀਂ ਸੁਰੱਖਿਅਤ, ਲਚਕੀਲੇ ਐਪਸ ਬਣਾਉਣਾ ਚਾਹੁੰਦੇ ਹੋ, ਤਾਂ ਤੁਹਾਨੂੰ ਪਹਿਲੇ ਦਿਨ ਤੋਂ ਹੀ ਸੁਰੱਖਿਆ ਬਾਰੇ ਸੋਚਣ ਦੀ ਲੋੜ ਹੈ। ਇਹੀ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਪੜਾਅ ਸਮਝਦੇ ਹਨ (SDLC) ਨਾਜ਼ੁਕ ਬਣ ਜਾਂਦਾ ਹੈ। ਏਮਬੈਡ ਕਰਕੇ SDLC ਯੋਜਨਾਬੰਦੀ ਅਤੇ ਡਿਜ਼ਾਈਨ ਤੋਂ ਲੈ ਕੇ ਤੈਨਾਤੀ ਅਤੇ ਰੱਖ-ਰਖਾਅ ਤੱਕ, ਹਰੇਕ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ, ਤੁਸੀਂ ਇੱਕ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ (S) ਬਣਾਉਂਦੇ ਹੋ।SDLC) ਜੋ ਜੋਖਮ ਘਟਾਉਂਦਾ ਹੈ, ਲਾਗਤਾਂ ਘਟਾਉਂਦਾ ਹੈ, ਅਤੇ ਤੁਹਾਡੇ ਸੌਫਟਵੇਅਰ ਨੂੰ ਅਸਲ-ਸੰਸਾਰ ਦੇ ਖਤਰਿਆਂ ਲਈ ਤਿਆਰ ਰੱਖਦਾ ਹੈ। ਇਸ ਗਾਈਡ ਵਿੱਚ, ਅਸੀਂ ਹਰੇਕ ਪੜਾਅ ਵਿੱਚੋਂ ਲੰਘਾਂਗੇ SDLC ਅਤੇ ਤੁਹਾਨੂੰ ਦਿਖਾਉਂਦੇ ਹਾਂ ਕਿ ਸੁਰੱਖਿਆ ਨੂੰ ਇੱਕ ਬਿਲਟ-ਇਨ ਵਿਸ਼ੇਸ਼ਤਾ ਕਿਵੇਂ ਬਣਾਉਣਾ ਹੈ, ਨਾ ਕਿ ਬਾਅਦ ਵਿੱਚ ਸੋਚਿਆ-ਸਮਝਿਆ।
ਸਮਝ SDLC ਅਤੇ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ
ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ (SDLC) ਸਾਫਟਵੇਅਰ ਡਿਜ਼ਾਈਨ ਕਰਨ, ਬਣਾਉਣ, ਟੈਸਟ ਕਰਨ ਅਤੇ ਤੈਨਾਤ ਕਰਨ ਲਈ ਇੱਕ ਢਾਂਚਾਗਤ ਪਹੁੰਚ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। ਹਾਲਾਂਕਿ, ਰਵਾਇਤੀ SDLC ਅਕਸਰ ਸੁਰੱਖਿਆ ਨੂੰ ਬਾਅਦ ਵਿੱਚ ਸੋਚਿਆ ਸਮਝਿਆ ਜਾਂਦਾ ਹੈ। ਇਹ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ (SSDLC) ਆਉਂਦਾ ਹੈ, ਹਰ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਜੋੜਦਾ ਹੈ ਤਾਂ ਜੋ ਇਹ ਯਕੀਨੀ ਬਣਾਇਆ ਜਾ ਸਕੇ ਕਿ ਤੁਹਾਡਾ ਸਾਫਟਵੇਅਰ ਆਧੁਨਿਕ ਸਾਈਬਰ ਖਤਰਿਆਂ ਦੇ ਵਿਰੁੱਧ ਲਚਕੀਲਾ ਹੈ।
SDLC ਸੁਰੱਖਿਆ: ਇੱਕ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੀ ਨੀਂਹ
ਦੇ ਅਨੁਸਾਰ ਨੈਸ਼ਨਲ ਇੰਸਟੀਚਿਊਟ ਆਫ਼ Standardਐੱਸ ਅਤੇ ਤਕਨਾਲੋਜੀ (NIST)), ਸੁਰੱਖਿਆ ਨੂੰ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਸਾਰੇ ਪੜਾਵਾਂ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ, ਯੋਜਨਾਬੰਦੀ ਤੋਂ ਲੈ ਕੇ ਰੱਖ-ਰਖਾਅ ਤੱਕ। ਏਮਬੈਡਿੰਗ ਦੁਆਰਾ SDLC ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਸੁਰੱਖਿਆ ਅਭਿਆਸਾਂ ਨੂੰ ਸ਼ਾਮਲ ਕਰਨ ਨਾਲ, ਟੀਮਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਜਲਦੀ ਹੱਲ ਕਰ ਸਕਦੀਆਂ ਹਨ, ਜੋਖਮਾਂ ਨੂੰ ਘੱਟ ਤੋਂ ਘੱਟ ਕਰ ਸਕਦੀਆਂ ਹਨ, ਅਤੇ ਬਾਅਦ ਵਿੱਚ ਮਹਿੰਗੇ ਸੁਧਾਰਾਂ ਤੋਂ ਬਚ ਸਕਦੀਆਂ ਹਨ।
ਜ਼ਾਇਜੇਨੀ ਸੁਰੱਖਿਆ ਸ਼ਬਦਾਵਲੀ
ਕੀ ਹੈ SDLC
ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ (SDLC) ਇੱਕ ਢਾਂਚਾਗਤ ਢਾਂਚਾ ਹੈ ਜੋ ਸਾਫ਼ਟਵੇਅਰ ਬਣਾਉਣ ਦੇ ਪੜਾਵਾਂ ਨੂੰ ਸਪਸ਼ਟ ਤੌਰ 'ਤੇ ਦਰਸਾਉਂਦਾ ਹੈ, ਧਿਆਨ ਨਾਲ ਯੋਜਨਾਬੰਦੀ ਨਾਲ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ ਅਤੇ ਵਿਕਾਸ, ਤੈਨਾਤੀ ਅਤੇ ਰੱਖ-ਰਖਾਅ ਵਿੱਚੋਂ ਲੰਘਦਾ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਸਾਫ਼ਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਵਿੱਚ, ਹਰੇਕ ਪੜਾਅ ਵਿੱਚ ਖਾਸ ਗਤੀਵਿਧੀਆਂ, ਟੀਚੇ ਅਤੇ ਡਿਲੀਵਰੇਬਲ ਸ਼ਾਮਲ ਹੁੰਦੇ ਹਨ। ਨਤੀਜੇ ਵਜੋਂ, ਇਹ ਕਦਮ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹਨ ਕਿ ਸਾਫ਼ਟਵੇਅਰ ਸਾਰੀਆਂ ਲੋੜਾਂ ਨੂੰ ਪੂਰਾ ਕਰਦੇ ਹੋਏ ਕੁਸ਼ਲਤਾ ਅਤੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਵਿਕਸਤ ਕੀਤਾ ਗਿਆ ਹੈ। standards. ਇਸ ਸਪੱਸ਼ਟ ਢਾਂਚੇ ਦੀ ਪਾਲਣਾ ਕਰਕੇ, ਟੀਮਾਂ ਉੱਚ-ਗੁਣਵੱਤਾ ਵਾਲੇ ਸੌਫਟਵੇਅਰ ਬਣਾ ਸਕਦੀਆਂ ਹਨ ਜੋ ਕਾਰਜਸ਼ੀਲ ਅਤੇ ਵਪਾਰਕ ਜ਼ਰੂਰਤਾਂ ਦੇ ਅਨੁਸਾਰ ਹੋਵੇ।
ਕੀ ਹੈ ਐਸSDLC?
ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ (SSDLC) ਇੱਕ ਢਾਂਚਾ ਹੈ ਜੋ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਦੇ ਹਰ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ ਅਭਿਆਸਾਂ ਨੂੰ ਯੋਜਨਾਬੱਧ ਢੰਗ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਕਰਦਾ ਹੈ। ਇਸ ਦੇ ਉਲਟ SDLC, ਜਿੱਥੇ ਸੁਰੱਖਿਆ ਨੂੰ ਅਕਸਰ ਦੇਰ ਨਾਲ ਸੰਬੋਧਿਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ—ਟੈਸਟਿੰਗ ਜਾਂ ਤੈਨਾਤੀ ਦੌਰਾਨ—SSDLC ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਸੁਰੱਖਿਆ ਨੂੰ "ਬੈਕ ਇਨ" ਕਰਦਾ ਹੈ। ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਵਾਧੂ ਜਟਿਲਤਾ ਜੋੜਨ ਬਾਰੇ ਨਹੀਂ ਹੈ; ਇਹ ਕਿਰਿਆਸ਼ੀਲ ਹੋਣ ਬਾਰੇ ਹੈ। ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਕੇ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਘੱਟ ਕਰਕੇ, ਐਸ.SDLC ਜੋਖਮਾਂ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ, ਦੇਰ ਨਾਲ ਹੋਣ ਵਾਲੇ ਸੁਧਾਰਾਂ ਦੀ ਲਾਗਤ ਨੂੰ ਘੱਟ ਕਰਦਾ ਹੈ, ਅਤੇ GDPR, HIPAA, ਅਤੇ PCI DSS ਵਰਗੇ ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ। S ਦੇ ਨਾਲSDLC, ਡਿਵੈਲਪਰ ਅਜਿਹੇ ਸਾਫਟਵੇਅਰ ਪ੍ਰਦਾਨ ਕਰ ਸਕਦੇ ਹਨ ਜੋ ਨਾ ਸਿਰਫ਼ ਨਿਰਵਿਘਨ ਕੰਮ ਕਰਦੇ ਹਨ ਬਲਕਿ ਆਧੁਨਿਕ ਸਾਈਬਰ ਖਤਰਿਆਂ ਦਾ ਵੀ ਸਾਹਮਣਾ ਕਰਦੇ ਹਨ।
ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਪੜਾਅ ਅਤੇ ਉਨ੍ਹਾਂ ਦੀਆਂ ਸੁਰੱਖਿਆ ਜ਼ਰੂਰਤਾਂ ਕੀ ਹਨ?
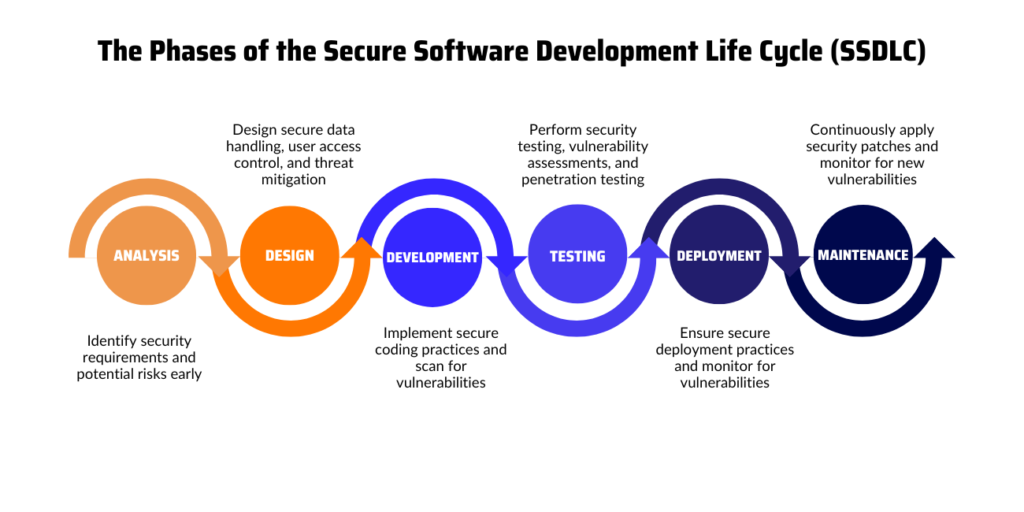
ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਹਰ ਪੜਾਅ (SDLC) ਵਿੱਚ ਵਿਲੱਖਣ ਸੁਰੱਖਿਆ ਚੁਣੌਤੀਆਂ ਹਨ। ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਪੜਾਅ ਕੀ ਹਨ ਇਹ ਜਾਣਨਾ ਤੁਹਾਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਨ ਵਿੱਚ ਸਹਾਇਤਾ ਕਰਦਾ ਹੈ SDLC ਹਰ ਕਦਮ ਵਿੱਚ ਸੁਰੱਖਿਆ। ਇੱਕ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ (S) ਅਪਣਾ ਕੇSDLC), ਤੁਸੀਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਜਲਦੀ ਫੜ ਸਕਦੇ ਹੋ, ਜੋਖਮ ਘਟਾ ਸਕਦੇ ਹੋ, ਅਤੇ ਬਿਹਤਰ ਸਾਫਟਵੇਅਰ ਬਣਾ ਸਕਦੇ ਹੋ।
ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਸੁਰੱਖਿਆ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਹਰੇਕ ਪੜਾਅ ਵਿੱਚ ਕਿਵੇਂ ਫਿੱਟ ਬੈਠਦੀ ਹੈ ਅਤੇ Xygeni ਇਸਨੂੰ ਸਹਿਜ ਬਣਾਉਣ ਵਿੱਚ ਕਿਵੇਂ ਮਦਦ ਕਰਦਾ ਹੈ:
1. ਯੋਜਨਾਬੰਦੀ ਅਤੇ ਲੋੜਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ
ਇਹ ਪੜਾਅ ਪ੍ਰੋਜੈਕਟ ਦੀ ਨੀਂਹ ਬਣਾਉਂਦਾ ਹੈ। ਟੀਮਾਂ ਪ੍ਰੋਜੈਕਟ ਦੇ ਦਾਇਰੇ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦੀਆਂ ਹਨ, ਜ਼ਰੂਰਤਾਂ ਇਕੱਠੀਆਂ ਕਰਦੀਆਂ ਹਨ, ਅਤੇ ਸੰਭਾਵੀ ਜੋਖਮਾਂ ਦਾ ਮੁਲਾਂਕਣ ਕਰਦੀਆਂ ਹਨ। ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਪੜਾਅ ਕੀ ਹਨ ਇਹ ਸਮਝਣਾ ਮਜ਼ਬੂਤ ਯੋਜਨਾਬੰਦੀ, ਅਤੇ ਜੋੜਨ ਨਾਲ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ SDLC ਇਸ ਪੜਾਅ 'ਤੇ ਸੁਰੱਖਿਆ ਬਾਅਦ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਰੋਕਦੀ ਹੈ।
ਸੁਰੱਖਿਆ ਫੋਕਸ: ਧਮਕੀ ਮਾਡਲਿੰਗ ਅਤੇ ਸੁਰੱਖਿਆ ਲੋੜਾਂ ਇਕੱਠੀਆਂ ਕਰਨਾ ਇੱਥੇ ਮੁੱਖ ਹਨ। ਟੂਲ ਜਿਵੇਂ ਕਿ ਜ਼ਾਇਗੇਨੀ ਦਾ Application Security Posture Management (ASPM) ਸਾਫਟਵੇਅਰ ਸੰਪਤੀਆਂ ਦੀ ਖੋਜ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਕੇ ਸੰਭਾਵੀ ਜੋਖਮਾਂ ਵਿੱਚ ਪੂਰੀ ਦ੍ਰਿਸ਼ਟੀ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। ਉਸੇ ਸਮੇਂ, ਜ਼ਾਇਗੇਨੀ ਦਾ Software Supply Chain Security (SSCS) ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਕੋਈ ਵੀ ਤੀਜੀ-ਧਿਰ ਜਾਂ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟ ਸੁਰੱਖਿਆ ਨੂੰ ਪੂਰਾ ਕਰਦਾ ਹੈ standards, ਵਿਕਾਸ ਸ਼ੁਰੂ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਸਪਲਾਈ ਲੜੀ ਦੇ ਜੋਖਮਾਂ ਨੂੰ ਘਟਾਉਣਾ।
2. ਡਿਜ਼ਾਈਨ
ਡਿਜ਼ਾਈਨ ਪੜਾਅ ਵਿੱਚ, ਟੀਮਾਂ ਸਿਸਟਮ ਦੇ ਢਾਂਚੇ ਦਾ ਨਕਸ਼ਾ ਤਿਆਰ ਕਰਦੀਆਂ ਹਨ ਅਤੇ ਫੈਸਲਾ ਕਰਦੀਆਂ ਹਨ ਕਿ ਸਾਫਟਵੇਅਰ ਕਿਵੇਂ ਕੰਮ ਕਰੇਗਾ। ਮਹੱਤਵਪੂਰਨ ਸੁਰੱਖਿਆ ਡੀcisਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਦੀ ਰੱਖਿਆ ਕਰਨਾ, ਉਪਭੋਗਤਾ ਪਹੁੰਚ ਨੂੰ ਨਿਯੰਤਰਿਤ ਕਰਨਾ, ਅਤੇ ਖਤਰਿਆਂ ਨੂੰ ਘਟਾਉਣਾ ਵਰਗੇ ਤੱਤ ਕੇਂਦਰ ਬਿੰਦੂ 'ਤੇ ਹਨ।
ਸੁਰੱਖਿਆ ਫੋਕਸ: ਸੁਰੱਖਿਅਤ ਆਰਕੀਟੈਕਚਰ ਡਿਜ਼ਾਈਨ ਅਤੇ ਖਤਰੇ ਵਾਲੇ ਮਾਡਲਾਂ ਨੂੰ ਅੱਪਡੇਟ ਕਰਨਾ। ਜ਼ਾਇਗੇਨੀ ਦਾ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ (IaC) ਸੁਰੱਖਿਆ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਲਈ ਕਲਾਉਡ ਅਤੇ ਸਿਸਟਮ ਆਰਕੀਟੈਕਚਰ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਸੁਰੱਖਿਆ ਖਾਮੀਆਂ ਤੁਹਾਡੇ ਡਿਜ਼ਾਈਨ ਵਿੱਚ ਸ਼ਾਮਲ ਨਾ ਹੋਣ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਜ਼ਾਇਗੇਨੀ ਦੇ ਭੇਤ ਸੁਰੱਖਿਆ ਇਸ ਪੜਾਅ ਦੌਰਾਨ API ਕੁੰਜੀਆਂ, ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਅਤੇ ਪਾਸਵਰਡਾਂ ਵਰਗੀ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਸੁਰੱਖਿਆ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
3. ਵਿਕਾਸ
ਇਹ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਅਸਲ ਕੋਡਿੰਗ ਹੁੰਦੀ ਹੈ, ਜੋ ਇਸਨੂੰ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਨੂੰ ਪੇਸ਼ ਕਰਨ ਲਈ ਸਭ ਤੋਂ ਕਮਜ਼ੋਰ ਪੜਾਵਾਂ ਵਿੱਚੋਂ ਇੱਕ ਬਣਾਉਂਦੀ ਹੈ। ਮਾੜਾ ਲਿਖਿਆ ਕੋਡ ਜਾਂ ਅਸੁਰੱਖਿਅਤ ਹਿੱਸੇ ਮਹੱਤਵਪੂਰਨ ਮੁੱਦੇ ਪੈਦਾ ਕਰ ਸਕਦੇ ਹਨ ਜੇਕਰ ਜਲਦੀ ਹੱਲ ਨਾ ਕੀਤਾ ਜਾਵੇ।
ਸੁਰੱਖਿਆ ਫੋਕਸ: ਸੁਰੱਖਿਅਤ ਕੋਡਿੰਗ ਅਭਿਆਸ, ਸਥਿਰ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ (SAST), ਅਤੇ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA). ਜ਼ਾਇਗੇਨੀ ਦਾ ASPM ਵਿਕਾਸ ਦੌਰਾਨ ਕੋਡ ਦੀ ਸਰਗਰਮੀ ਨਾਲ ਨਿਗਰਾਨੀ ਕਰਦਾ ਹੈ, ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਜੋਖਮਾਂ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ ਤਾਂ ਜੋ ਵਿਕਾਸਕਾਰ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਪੈਦਾ ਹੋਣ 'ਤੇ ਹੱਲ ਕਰ ਸਕਣ। ਸਵੈ-ਉਪਚਾਰ, ਜ਼ਾਇਗੇਨੀ ਦਾ ਹਿੱਸਾ Open Source Security ਸੂਟ, ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਆਪਣੇ ਆਪ ਹੱਲ ਕਰਦਾ ਹੈ। ਇਸ ਦੌਰਾਨ, ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਨਿਰਭਰਤਾਵਾਂ ਅਤੇ ਤੀਜੀ-ਧਿਰ ਲਾਇਬ੍ਰੇਰੀਆਂ ਦੀ ਰੱਖਿਆ ਕਰਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਗੁਪਤ ਸੁਰੱਖਿਆ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਕੋਈ ਵੀ ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਗਲਤੀ ਨਾਲ ਕੋਡਬੇਸ ਵਿੱਚ ਨਾ ਜਾਵੇ।
4. ਟੈਸਟਿੰਗ
ਦੇ ਟੈਸਟਿੰਗ ਪੜਾਅ ਵਿੱਚ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ, ਟੀਮਾਂ ਕਾਰਜਸ਼ੀਲਤਾ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰਦੀਆਂ ਹਨ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਜਾਂਚ ਕਰਦੀਆਂ ਹਨ। ਪੂਰੀ ਜਾਂਚ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੀ ਹੈ ਕਿ ਉਤਪਾਦਨ ਵਿੱਚ ਕੋਈ ਸੁਰੱਖਿਆ ਜੋਖਮ ਨਾ ਆਵੇ।
ਸੁਰੱਖਿਆ ਫੋਕਸ: ਡਾਇਨਾਮਿਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ (DAST), ਪ੍ਰਵੇਸ਼ ਟੈਸਟਿੰਗ, ਅਤੇ ਕਮਜ਼ੋਰੀ ਸਕੈਨ। ਇਸ ਪੜਾਅ ਦੌਰਾਨ, ਜ਼ਾਇਗੇਨੀ ਦਾ ASPM ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਜੋਖਮਾਂ ਨੂੰ ਉਜਾਗਰ ਕਰਨ ਲਈ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਮੈਟ੍ਰਿਕਸ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ, ਟੀਮਾਂ ਨੂੰ ਸੁਧਾਰਾਂ ਨੂੰ ਕੁਸ਼ਲਤਾ ਨਾਲ ਤਰਜੀਹ ਦੇਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਤੀਜੀ-ਧਿਰ ਦੇ ਹਿੱਸਿਆਂ ਵਿੱਚ ਖਤਰਿਆਂ ਦੀ ਜਾਂਚ ਜਾਰੀ ਰੱਖਦਾ ਹੈ, ਜਦੋਂ ਕਿ SSCS ਵਿਗਾੜ ਖੋਜ ਲੁਕੀਆਂ ਹੋਈਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸੰਕੇਤ ਦੇਣ ਵਾਲੇ ਅਸਾਧਾਰਨ ਵਿਵਹਾਰ ਦੀ ਨਿਗਰਾਨੀ ਕਰਦਾ ਹੈ।
5. ਡਿਪਲੋਮੇਟ
ਇਹ ਪੜਾਅ ਸਾਫਟਵੇਅਰ ਨੂੰ ਉਤਪਾਦਨ ਵਾਤਾਵਰਣ ਵਿੱਚ ਜਾਰੀ ਕਰਦਾ ਹੈ। ਟੀਮਾਂ ਨੂੰ ਇਹ ਯਕੀਨੀ ਬਣਾਉਣਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਤੈਨਾਤੀ ਪ੍ਰਕਿਰਿਆ ਸੁਰੱਖਿਅਤ ਹੈ ਤਾਂ ਜੋ ਤਬਦੀਲੀ ਦੌਰਾਨ ਨਵੇਂ ਜੋਖਮਾਂ ਨੂੰ ਪੇਸ਼ ਨਾ ਕੀਤਾ ਜਾ ਸਕੇ।
ਸੁਰੱਖਿਆ ਫੋਕਸ: ਸੁਰੱਖਿਅਤ ਸੰਰਚਨਾ, ਤੈਨਾਤੀ ਤੋਂ ਬਾਅਦ ਕਮਜ਼ੋਰੀ ਸਕੈਨ, ਅਤੇ ਘੁਸਪੈਠ ਰੋਕਥਾਮ ਪ੍ਰਣਾਲੀਆਂ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਜ਼ਾਇਗੇਨੀ ਦਾ Open Source Security ਹੇਠ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਤੀਜੀ-ਧਿਰ ਦੇ ਹਿੱਸੇ ਤੈਨਾਤੀ ਤੋਂ ਬਾਅਦ ਵੀ ਸੁਰੱਖਿਅਤ ਰਹਿਣ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਸਵੈ-ਉਪਚਾਰ ਹੱਥੀਂ ਦਖਲਅੰਦਾਜ਼ੀ ਤੋਂ ਬਿਨਾਂ ਲਾਈਵ ਵਾਤਾਵਰਣ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕਰਦਾ ਹੈ। ਇਸ ਦੌਰਾਨ, SSCS ਤੁਹਾਡੇ ਉਤਪਾਦਨ ਵਾਤਾਵਰਣ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਦੇ ਹੋਏ, ਨਵੇਂ ਖਤਰਿਆਂ ਲਈ ਲਗਾਤਾਰ ਸਕੈਨ ਕਰਦਾ ਹੈ।
6. ਨਿਗਰਾਨੀ
ਕੰਮ ਤੈਨਾਤੀ ਤੋਂ ਬਾਅਦ ਖਤਮ ਨਹੀਂ ਹੁੰਦਾ। ਚੱਲ ਰਿਹਾ ਰੱਖ-ਰਖਾਅ ਨਵੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਸੰਬੋਧਿਤ ਕਰਦਾ ਹੈ, ਪੈਚ ਲਾਗੂ ਕਰਦਾ ਹੈ, ਅਤੇ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਸਿਸਟਮ ਵਿਕਸਤ ਹੋ ਰਹੇ ਖਤਰਿਆਂ ਤੋਂ ਸੁਰੱਖਿਅਤ ਰਹੇ।
ਸੁਰੱਖਿਆ ਫੋਕਸ: ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ, ਪੈਚ ਪ੍ਰਬੰਧਨ, ਅਤੇ ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ। ਜ਼ਾਇਗੇਨੀ ਦਾ ASPM ਉਭਰ ਰਹੇ ਮੁੱਦਿਆਂ ਦਾ ਜਲਦੀ ਪਤਾ ਲਗਾਉਣ ਅਤੇ ਹੱਲ ਕਰਨ ਲਈ ਅਸਲ-ਸਮੇਂ ਦੀ ਸੁਰੱਖਿਆ ਨਿਗਰਾਨੀ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। ਇਸ ਦੇ ਨਾਲ ਜੋੜਿਆ ਗਿਆ ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ, Xygeni ਤੁਹਾਡੇ ਸਾਫਟਵੇਅਰ ਨੂੰ ਤੀਜੀ-ਧਿਰ ਦੇ ਹਿੱਸਿਆਂ ਵਿੱਚ ਨਵੇਂ ਜੋਖਮਾਂ ਤੋਂ ਬਚਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਲੰਬੇ ਸਮੇਂ ਦੀ ਸੁਰੱਖਿਆ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ।
ਇੱਕ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਫਾਇਦੇ
ਇੱਕ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ (S) ਨੂੰ ਅਪਣਾਉਣਾSDLC) ਸਿਰਫ਼ ਤੁਹਾਡੇ ਸਾਫਟਵੇਅਰ ਨੂੰ ਸੁਰੱਖਿਅਤ ਬਣਾਉਣ ਬਾਰੇ ਨਹੀਂ ਹੈ - ਇਹ ਵਧੇਰੇ ਸਮਝਦਾਰੀ ਨਾਲ ਕੰਮ ਕਰਨ ਅਤੇ ਬਿਹਤਰ ਐਪਲੀਕੇਸ਼ਨਾਂ ਬਣਾਉਣ ਬਾਰੇ ਹੈ। ਏਕੀਕ੍ਰਿਤ ਕਰਕੇ SDLC ਵਿਕਾਸ ਦੇ ਹਰ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ ਅਭਿਆਸਾਂ ਨੂੰ ਸ਼ਾਮਲ ਕਰਨ ਨਾਲ, ਟੀਮਾਂ ਨੂੰ ਕਈ ਤਰ੍ਹਾਂ ਦੇ ਲਾਭ ਪ੍ਰਾਪਤ ਹੁੰਦੇ ਹਨ:
- ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਘਟਾਓ: ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਨੂੰ ਜਲਦੀ ਫੜਨਾ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਵੱਡੇ ਜੋਖਮਾਂ ਨੂੰ ਰੋਕਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
- ਹੇਠਲੇ ਖਰਚੇ: ਵਿਕਾਸ ਦੌਰਾਨ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕਰਨਾ ਰਿਲੀਜ਼ ਤੋਂ ਬਾਅਦ ਉਹਨਾਂ ਨੂੰ ਪੈਚ ਕਰਨ ਨਾਲੋਂ ਕਿਤੇ ਸਸਤਾ ਹੈ।
- ਸੁਰੱਖਿਆ ਮੁਦਰਾ ਵਿੱਚ ਸੁਧਾਰ ਕਰੋ: SSDLC ਤੁਹਾਡੇ ਸਾਫਟਵੇਅਰ ਵਿੱਚ ਲਚਕੀਲਾਪਣ ਪੈਦਾ ਕਰਦਾ ਹੈ, ਇਸਨੂੰ ਵਿਕਸਤ ਹੋ ਰਹੇ ਖਤਰਿਆਂ ਲਈ ਤਿਆਰ ਕਰਦਾ ਹੈ।
- ਪਾਲਣਾ ਪ੍ਰਾਪਤ ਕਰੋ: ਸੁਰੱਖਿਆ ਨੂੰ ਮਿਲੋ standardਆਖਰੀ ਸਮੇਂ ਦੀ ਝੜਪ ਤੋਂ ਬਿਨਾਂ GDPR, HIPAA, ਅਤੇ PCI DSS ਵਰਗੇ।
ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ (S) ਕਿਵੇਂSDLC) ਸਾਫਟਵੇਅਰ ਸੁਰੱਖਿਆ ਨੂੰ ਬਦਲਦਾ ਹੈ
ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਪੜਾਵਾਂ ਨੂੰ ਸਮਝਣਾ ਸੁਰੱਖਿਅਤ ਅਤੇ ਭਰੋਸੇਮੰਦ ਸਾਫਟਵੇਅਰ ਬਣਾਉਣ ਵੱਲ ਪਹਿਲਾ ਕਦਮ ਹੈ। ਜਦੋਂ ਤੁਸੀਂ ਇੱਕ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ (SSDLC), ਤੁਸੀਂ ਸੁਰੱਖਿਆ ਨੂੰ ਆਪਣੀ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਦਾ ਮੁੱਖ ਹਿੱਸਾ ਬਣਾਉਂਦੇ ਹੋ। ਯੋਜਨਾਬੰਦੀ ਅਤੇ ਡਿਜ਼ਾਈਨ ਤੋਂ ਲੈ ਕੇ ਰੱਖ-ਰਖਾਅ ਤੱਕ, ਜੋੜਨਾ SDLC ਹਰ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਜਲਦੀ ਫੜਨ, ਲਾਗਤਾਂ ਘਟਾਉਣ ਅਤੇ ਵਿਕਸਤ ਹੋ ਰਹੇ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
ਜ਼ਾਇਗੇਨੀ S ਬਣਾਉਂਦਾ ਹੈSDLC ਗੋਦ ਲੈਣਾ ਸਿੱਧਾ। Application Security Posture Management (ASPM) ਤੁਹਾਨੂੰ ਜੋਖਮਾਂ ਬਾਰੇ ਅਸਲ-ਸਮੇਂ ਦੀ ਸੂਝ ਦਿੰਦਾ ਹੈ ਤਾਂ ਜੋ ਤੁਹਾਡੀ ਟੀਮ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਹੱਲ ਕਰ ਸਕੇ। Software Supply Chain Security (SSCS) ਤੀਜੀ-ਧਿਰ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਦਾ ਹੈ। ਆਟੋ-ਰੀਮੀਡੀਏਸ਼ਨ ਦੇ ਨਾਲ, ਤੁਸੀਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤੁਰੰਤ ਹੱਲ ਕਰਦੇ ਹੋ ਅਤੇ ਵਧੀਆ ਸੌਫਟਵੇਅਰ ਬਣਾਉਣ 'ਤੇ ਆਪਣਾ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਦੇ ਹੋ।
ਅਗਲਾ ਕਦਮ ਚੁੱਕੋ
'ਤੇ ਧਿਆਨ ਕੇਂਦ੍ਰਤ ਕਰਕੇ SDLC ਸੁਰੱਖਿਆ ਅਤੇ ਇੱਕ S ਵਿੱਚ ਤਬਦੀਲ ਹੋਣਾSDLC ਪਹੁੰਚ, ਤੁਹਾਡੀ ਟੀਮ ਅਜਿਹਾ ਸਾਫਟਵੇਅਰ ਬਣਾਉਂਦੀ ਹੈ ਜੋ ਨਾ ਸਿਰਫ਼ ਕੰਮ ਕਰਦਾ ਹੈ ਬਲਕਿ ਆਧੁਨਿਕ ਖਤਰਿਆਂ ਤੋਂ ਵੀ ਸੁਰੱਖਿਅਤ ਰਹਿੰਦਾ ਹੈ। ਹਰ ਪੜਾਅ 'ਤੇ ਸੁਰੱਖਿਆ ਨੂੰ ਸ਼ਾਮਲ ਕਰਨ ਨਾਲ ਪਾਲਣਾ ਆਸਾਨ ਹੋ ਜਾਂਦੀ ਹੈ ਅਤੇ ਬਾਅਦ ਵਿੱਚ ਮਹਿੰਗੇ ਸੁਧਾਰ ਘੱਟ ਜਾਂਦੇ ਹਨ। ਕੀ ਤੁਸੀਂ ਆਪਣੀ ਪ੍ਰਕਿਰਿਆ ਨੂੰ ਪੱਧਰ ਵਧਾਉਣ ਲਈ ਤਿਆਰ ਹੋ? ਦੇਖੋ ਕਿ ਕਿਵੇਂ Xygeni ਤੁਹਾਡੇ ਹਰ ਪੜਾਅ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰ ਸਕਦਾ ਹੈ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਅਤੇ ਵਿਕਾਸ ਨੂੰ ਸੁਰੱਖਿਅਤ ਅਤੇ ਵਧੇਰੇ ਕੁਸ਼ਲ ਬਣਾਉਣਾ।

