






ਜ਼ਾਇਗੇਨੀ ਨੇ ਅੱਜ ਵਿਸਤਾਰ ਕੀਤਾ ਇਸਦਾ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਇੱਕ ਮਾਡਲ ਕੰਟੈਕਸਟ ਪ੍ਰੋਟੋਕੋਲ (MCP) ਦੇ ਨਾਲ ਸਰਵਰ ਜੋ ਅੰਦਰ AI ਸਹਾਇਕਾਂ ਨੂੰ ਆਗਿਆ ਦਿੰਦਾ ਹੈ IDEs ਸਮੁੱਚੇ ਤੌਰ 'ਤੇ ਤਾਲਮੇਲ ਵਾਲੇ ਸੁਰੱਖਿਆ ਵਰਕਫਲੋ ਨੂੰ ਚਲਾਉਣ ਲਈ SDLC.
ਇੱਕ ਹੋਰ AI ਪ੍ਰੋਂਪਟ ਰੈਪਰ ਪੇਸ਼ ਕਰਨ ਦੀ ਬਜਾਏ, Xygeni ਆਪਣੇ ਪੂਰੇ ਸੁਰੱਖਿਆ ਇੰਜਣ ਨੂੰ ਉਜਾਗਰ ਕਰਦਾ ਹੈ: SAST, SCA, ਭੇਦ, IaC, ਉਪਚਾਰ ਬੁੱਧੀ, guardrails, ਅਤੇ ਜੋਖਮ ਵਿਸ਼ਲੇਸ਼ਣ, ਇੱਕ ਢਾਂਚਾਗਤ MCP ਇੰਟਰਫੇਸ ਰਾਹੀਂ। ਕੋਈ ਵੀ MCP-ਅਨੁਕੂਲ ਸਹਿ-ਪਾਇਲਟ ਇਹਨਾਂ ਸਮਰੱਥਾਵਾਂ ਨੂੰ ਸਿੱਧੇ ਡਿਵੈਲਪਰ ਵਰਕਸਪੇਸ ਤੋਂ ਬੁਲਾ ਸਕਦਾ ਹੈ।
ਨਤੀਜਾ ਸਿਰਫ਼ ਏਆਈ-ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ ਕੋਡਿੰਗ ਨਹੀਂ ਹੈ, ਸਗੋਂ ਕੋਡ ਜਨਰੇਸ਼ਨ ਦੇ ਸਰੋਤ 'ਤੇ ਏਆਈ-ਸੰਗਠਿਤ ਸੁਰੱਖਿਆ ਲਾਗੂਕਰਨ ਹੈ।
ਏਆਈ ਸਹਾਇਕਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਕਾਰਜਕਾਰੀ ਵਿੱਚ ਬਦਲਣਾ
ਏਆਈ ਕੋਡਿੰਗ ਸਹਾਇਕਾਂ ਨੇ ਡਿਵੈਲਪਰ ਵੇਗ ਵਧਾ ਦਿੱਤਾ ਹੈ, ਪਰ ਉਨ੍ਹਾਂ ਨੇ ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਦਾ ਵਿਸਤਾਰ ਵੀ ਕੀਤਾ ਹੈ। ਤਿਆਰ ਕੀਤਾ ਕੋਡ ਅਕਸਰ ਸੁਰੱਖਿਅਤ ਡਿਜ਼ਾਈਨ ਸਮੀਖਿਆਵਾਂ, ਨਿਰਭਰਤਾ ਜਾਂਚ ਅਤੇ ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਨੂੰ ਬਾਅਦ ਦੇ ਪੜਾਵਾਂ ਤੱਕ ਬਾਈਪਾਸ ਕਰਦਾ ਹੈ। pipeline.
Xygeni MCP ਸਰਵਰ ਉਸ ਮਾਡਲ ਨੂੰ ਬਦਲਦਾ ਹੈ।
CI ਸਕੈਨ ਦੀ ਉਡੀਕ ਕਰਨ ਦੀ ਬਜਾਏ, ਸਹਿ-ਪਾਇਲਟ ਅਸਲ ਸਮੇਂ ਵਿੱਚ Xygeni ਟੂਲਸ ਨੂੰ ਕਾਲ ਕਰ ਸਕਦਾ ਹੈ। IDE ਦੇ ਅੰਦਰੋਂ, ਇਹ ਕਰ ਸਕਦਾ ਹੈ:
- ਟਰਿੱਗਰ SAST ਸਕੈਨ
- ਚਲਾਓ SCA ਵਿਸ਼ਲੇਸ਼ਣ
- ਭੇਤ ਖੋਜ
- ਮਾਲਵੇਅਰ ਖੋਜ
- IaC & pipeline security ਪ੍ਰਮਾਣਿਕਤਾ
- ਸੁਰੱਖਿਅਤ ਫਿਕਸ ਤਿਆਰ ਕਰੋ
- ਉਪਚਾਰ ਜੋਖਮ ਦੀ ਗਣਨਾ ਕਰੋ
- ਪ੍ਰੋਜੈਕਟ ਪ੍ਰਮਾਣਿਤ ਕਰੋ guardrails
- ਨੀਤੀ ਆਡਿਟ ਲਾਗੂ ਕਰੋ
MCP ਸਰਵਰ ਦੁਆਰਾ ਪ੍ਰਗਟ ਕੀਤੇ ਗਏ ਸਾਰੇ ਸਟ੍ਰਕਚਰਡ ਟੂਲ ਕਾਲਾਂ ਰਾਹੀਂ।
ਵਿੱਚ ਇੱਕ ਹਾਲੀਆ ਪ੍ਰਦਰਸ਼ਨ ਕਰਸਰ ਇੱਕ ਸਿੰਗਲ ਸਟ੍ਰਕਚਰਡ ਹਦਾਇਤ ਦਿਖਾਉਂਦਾ ਹੈ ਜੋ ਕਈ ਤਾਲਮੇਲ ਵਾਲੀਆਂ ਕਾਰਵਾਈਆਂ ਨੂੰ ਚਾਲੂ ਕਰਦਾ ਹੈ: ਪ੍ਰੋਜੈਕਟ ਨੂੰ ਸਕੈਨ ਕਰਨਾ, ਇੱਕ ਲਈ ਇੱਕ ਸੁਰੱਖਿਅਤ ਫਿਕਸ ਤਿਆਰ ਕਰਨਾ SAST ਕਮਜ਼ੋਰ ਨਿਰਭਰਤਾ ਲਈ ਉਪਚਾਰ ਜੋਖਮ ਲੱਭਣਾ, ਗਣਨਾ ਕਰਨਾ, ਅਤੇ ਨੀਤੀ ਪਾਲਣਾ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰਨਾ। ਪ੍ਰੋਂਪਟ ਸਿਰਫ਼ ਇੰਟਰਫੇਸ ਹੈ; MCP ਸਰਵਰ ਆਰਕੈਸਟ੍ਰੇਸ਼ਨ ਕਰਦਾ ਹੈ।
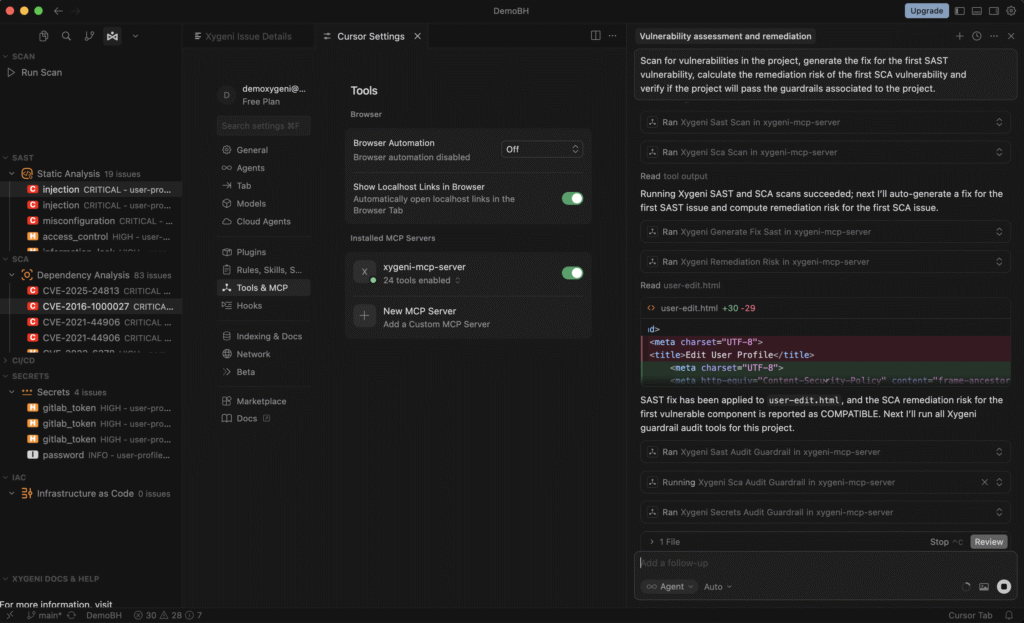
ਖੋਜ ਤੋਂ ਸੁਰੱਖਿਆ ਡੀ ਤੱਕcisਆਇਨ ਚੱਕਰ
ਪਾਰੰਪਰਕ ਐਪਸੈਕ ਟੂਲਿੰਗ ਟੁਕੜਿਆਂ ਵਿੱਚ ਕੰਮ ਕਰਦਾ ਹੈ। ਸਕੈਨ ਨਤੀਜੇ ਚੇਤਾਵਨੀਆਂ ਪੈਦਾ ਕਰਦੇ ਹਨ। ਡਿਵੈਲਪਰ ਖੋਜਾਂ ਦੀ ਹੱਥੀਂ ਸਮੀਖਿਆ ਕਰਦੇ ਹਨ। ਜੋਖਮ ਦਾ ਮੁਲਾਂਕਣ ਵੱਖਰੇ ਤੌਰ 'ਤੇ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਨੀਤੀਆਂ ਨੂੰ ਰਲੇਵੇਂ ਦੇ ਸਮੇਂ ਲਾਗੂ ਕੀਤਾ ਜਾਂਦਾ ਹੈ।
ਜ਼ਾਇਗੇਨੀ ਦਾ ਐਮਸੀਪੀ ਸਰਵਰ ਇਸਨੂੰ ਇੱਕ ਯੂਨੀਫਾਈਡ ਸੁਰੱਖਿਆ ਡੀ ਵਿੱਚ ਸੰਕੁਚਿਤ ਕਰਦਾ ਹੈ।cisਆਇਨ ਚੱਕਰ।
ਜਦੋਂ ਕਿਸੇ AI ਸਹਾਇਕ ਦੁਆਰਾ ਬੁਲਾਇਆ ਜਾਂਦਾ ਹੈ, ਤਾਂ ਪਲੇਟਫਾਰਮ ਇਹ ਕਰ ਸਕਦਾ ਹੈ:
- ਕਮਜ਼ੋਰੀ ਦਾ ਪਤਾ ਲਗਾਓ
- ਇੱਕ ਸੁਰੱਖਿਅਤ ਹੱਲ ਦਾ ਪ੍ਰਸਤਾਵ ਦਿਓ
- ਇਸਨੂੰ ਲਾਗੂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਉਪਚਾਰ ਜੋਖਮ ਦਾ ਮੁਲਾਂਕਣ ਕਰੋ
- ਪੜਤਾਲ guardrails ਸੰਗਠਨਾਤਮਕ ਨੀਤੀ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੈ
ਇਹ ਵਰਕਫਲੋ ਉਸੇ ਮਲਕੀਅਤ ਵਾਲੇ ਇੰਜਣ ਦੇ ਵਿਰੁੱਧ ਚੱਲਦਾ ਹੈ ਜੋ Xygeni ਦੀਆਂ ਪਲੇਟਫਾਰਮ-ਵਿਆਪੀ ਸਮਰੱਥਾਵਾਂ ਨੂੰ ਸ਼ਕਤੀ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਇਸਦੇ ਵਿੱਚ ਦੱਸੇ ਗਏ ਉੱਨਤ ਤਰਜੀਹੀਕਰਨ ਅਤੇ ਗਤੀਸ਼ੀਲ ਫਨਲ ਸ਼ਾਮਲ ਹਨ ASPM ਫਰੇਮਵਰਕ
ਅਲੱਗ-ਥਲੱਗ ਸਿਫ਼ਾਰਸ਼ਾਂ ਤਿਆਰ ਕਰਨ ਦੀ ਬਜਾਏ, MCP ਪਰਤ ਪੂਰੇ-ਸੰਦਰਭ ਸੁਰੱਖਿਆ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਨੂੰ ਆਰਕੇਸਟ੍ਰੇਟ ਕਰਦੀ ਹੈ।
ਪ੍ਰਵਾਹ ਵਿੱਚ ਹੀ ਉਪਚਾਰ ਜੋਖਮ ਬਣਿਆ ਹੋਇਆ ਹੈ
ਪੈਮਾਨੇ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕਰਨ ਨਾਲ ਕਾਰਜਸ਼ੀਲ ਜੋਖਮ ਪੈਦਾ ਹੁੰਦਾ ਹੈ। ਨਿਰਭਰਤਾ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰਨ ਨਾਲ CVE ਹੱਲ ਹੋ ਸਕਦਾ ਹੈ ਪਰ API ਟੁੱਟ ਸਕਦੇ ਹਨ ਜਾਂ ਅਸੰਗਤਤਾਵਾਂ ਪੈਦਾ ਹੋ ਸਕਦੀਆਂ ਹਨ।
Xygeni ਦਾ ਰਿਮੀਡੀਏਸ਼ਨ ਜੋਖਮ ਇੰਜਣ, ਜੋ ਕਿ MCP ਰਾਹੀਂ ਵੀ ਪ੍ਰਗਟ ਹੁੰਦਾ ਹੈ, ਤਬਦੀਲੀਆਂ ਨੂੰ ਮਿਲਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਅੱਪਗ੍ਰੇਡ ਪ੍ਰਭਾਵ ਦਾ ਮੁਲਾਂਕਣ ਕਰਦਾ ਹੈ। ਇਹ ਅਨੁਕੂਲਤਾ ਪ੍ਰਭਾਵਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ ਅਤੇ ਸੰਭਾਵਨਾਵਾਂ ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ। ਬ੍ਰੇਕਿੰਗ ਬਦਲਾਅ, ਸੁਰੱਖਿਅਤ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਕਾਰਜ ਪ੍ਰਵਾਹ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਣਾ।
ਇਹ ਸਮਰੱਥਾ ਵਧਾਉਂਦੀ ਹੈ SCA ਆਟੋਫਿਕਸ ਮਾਡਲ, ਜਿਸ ਵਿੱਚ ਥੋਕ ਉਪਚਾਰ ਅਤੇ pull request ਅੱਪਗ੍ਰੇਡ-ਜੋਖਮ ਖੋਜ ਦੇ ਨਾਲ ਪੀੜ੍ਹੀ।
ਉਦੇਸ਼ ਸਪੱਸ਼ਟ ਹੈ: ਉਤਪਾਦਨ ਨੂੰ ਅਸਥਿਰ ਕੀਤੇ ਬਿਨਾਂ ਤੇਜ਼ੀ ਨਾਲ ਠੀਕ ਕਰੋ।
Guardrails ਕੋਡ ਦੇ ਅੱਗੇ ਵਧਣ ਤੋਂ ਪਹਿਲਾਂ ਲਾਗੂ ਕੀਤਾ ਗਿਆ
ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਅਕਸਰ ਦੇਰ ਨਾਲ ਲਾਗੂ ਕੀਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ, ਮਰਜ ਪ੍ਰਵਾਨਗੀ ਜਾਂ ਤੈਨਾਤੀ ਦੌਰਾਨ। ਉਸ ਪੜਾਅ ਤੱਕ, ਉਪਚਾਰ ਮਹਿੰਗਾ ਹੋ ਜਾਂਦਾ ਹੈ।
ਐਮਸੀਪੀ ਆਰਕੈਸਟ੍ਰੇਸ਼ਨ ਰਾਹੀਂ, guardrails ਸਕੈਨਿੰਗ ਜਾਂ ਉਪਚਾਰ ਤੋਂ ਤੁਰੰਤ ਬਾਅਦ ਪ੍ਰਮਾਣਿਤ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ। ਜੇਕਰ "ਕੋਈ ਮਹੱਤਵਪੂਰਨ ਪਹੁੰਚਯੋਗ ਕਮਜ਼ੋਰੀਆਂ ਨਹੀਂ" ਜਾਂ "ਕੋਈ ਸਰਗਰਮ ਰਾਜ਼ ਨਹੀਂ" ਵਰਗੀਆਂ ਸ਼ਰਤਾਂ ਪੂਰੀਆਂ ਨਹੀਂ ਹੁੰਦੀਆਂ ਹਨ, ਤਾਂ AI ਸਹਾਇਕ ਕੋਡ ਦੇ ਅੱਗੇ ਵਧਣ ਤੋਂ ਪਹਿਲਾਂ ਉਸ ਉਲੰਘਣਾ ਨੂੰ ਸਾਹਮਣੇ ਲਿਆ ਸਕਦਾ ਹੈ।
ਇਹ ਬਿਨਾਂ ਕਿਸੇ ਰਗੜ ਦੇ ਲਾਗੂ ਕਰਨ ਦੇ ਢੰਗ ਨੂੰ ਬਦਲ ਦਿੰਦਾ ਹੈ।
ਰਗੜ ਜੋੜਨ ਤੋਂ ਬਿਨਾਂ ਏਆਈ-ਸੰਚਾਲਿਤ ਵਿਕਾਸ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨਾ
ਜ਼ਾਇਗੇਨੀ ਦਾ ਐਮਸੀਪੀ ਸਰਵਰ ਮੌਜੂਦਾ ਕੋਪਾਇਲਟਾਂ ਦੀ ਥਾਂ ਨਹੀਂ ਲੈਂਦਾ। ਇਹ ਉਹਨਾਂ ਨੂੰ ਵਧਾਉਂਦਾ ਹੈ।
ਢਾਂਚਾਗਤ ਸੁਰੱਖਿਆ ਸਾਧਨਾਂ ਦਾ ਪਰਦਾਫਾਸ਼ ਕਰਕੇ AI ਦੇ ਏਜੰਟਾਂ, Xygeni ਸੰਗਠਨਾਂ ਨੂੰ ਇਹ ਬਣਾਈ ਰੱਖਣ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ:
- ਨੀਤੀ-ਜਾਗਰੂਕ AI ਉਪਚਾਰ
- ਪਹੁੰਚਯੋਗਤਾ-ਅਧਾਰਤ ਤਰਜੀਹ
- ਮਾਲਵੇਅਰ ਅਤੇ ਨਿਰਭਰਤਾ ਸੁਰੱਖਿਆ
- ਭੇਦ ਪ੍ਰਮਾਣਿਕਤਾ ਅਤੇ ਸਵੈ-ਰੱਦੀਕਰਨ
- CI/CD ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਦ੍ਰਿਸ਼ਟੀ
ਸਾਰੇ ਡਿਵੈਲਪਰ ਦੇ ਮੌਜੂਦਾ ਵਰਕਫਲੋ ਦੇ ਅੰਦਰ ਹੀ ਲਾਗੂ ਕੀਤੇ ਜਾਂਦੇ ਹਨ।
ਆਪਣੇ MCP ਸਰਵਰ ਦੇ ਨਾਲ, Xygeni AI ਕੋਡਿੰਗ ਸਹਾਇਕਾਂ ਨੂੰ IDE ਦੇ ਅੰਦਰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਨਿਯੰਤਰਿਤ ਸੁਰੱਖਿਆ ਐਗਜ਼ੀਕਿਊਟਰਾਂ, ਏਮਬੈਡਿੰਗ ਖੋਜ, ਉਪਚਾਰ, ਜੋਖਮ ਮੁਲਾਂਕਣ, ਅਤੇ ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਬਦਲ ਦਿੰਦਾ ਹੈ।

