






A ਜ਼ੀਰੋ ਡੇ ਕਮਜ਼ੋਰੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਸਭ ਤੋਂ ਗੰਭੀਰ ਖਤਰਿਆਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ। ਇਹ ਇੱਕ ਅਜਿਹਾ ਨੁਕਸ ਹੈ ਜਿਸ ਬਾਰੇ ਕੋਈ ਵੀ ਉਦੋਂ ਤੱਕ ਨਹੀਂ ਜਾਣਦਾ ਜਦੋਂ ਤੱਕ ਇਸਦਾ ਸ਼ੋਸ਼ਣ ਨਹੀਂ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੁੰਦਾ।
ਜਦੋਂ ਹਮਲਾਵਰ ਇਸਨੂੰ ਲੱਭਦੇ ਹਨ ਅਤੇ ਵਰਤਦੇ ਹਨ, ਤਾਂ ਨਤੀਜਾ ਇੱਕ ਹੁੰਦਾ ਹੈ ਜ਼ੀਰੋ ਡੇ ਐਕਸਪਲੋਇਟ, ਕੋਡ ਜਾਂ ਤਕਨੀਕ ਦਾ ਇੱਕ ਟੁਕੜਾ ਜੋ ਉਸ ਲੁਕੀ ਹੋਈ ਕਮਜ਼ੋਰੀ ਨੂੰ ਇੱਕ ਅਸਲ ਖ਼ਤਰੇ ਵਿੱਚ ਬਦਲ ਦਿੰਦਾ ਹੈ। ਸਾਫਟਵੇਅਰ ਅਤੇ DevSecOps ਟੀਮਾਂ ਲਈ, ਇਹ ਜ਼ੀਰੋ ਡੇ ਕਮਜ਼ੋਰੀ ਦੇ ਸ਼ੋਸ਼ਣ ਅਜਿਹੇ ਅੰਨ੍ਹੇ ਸਥਾਨ ਬਣਾਓ ਜਿੱਥੇ ਨਿਯਮਤ ਸਕੈਨਰ, ਐਂਟੀਵਾਇਰਸ ਟੂਲ ਅਤੇ ਪੈਚ ਮਦਦ ਨਹੀਂ ਕਰ ਸਕਦੇ।
ਹਮਲਾਵਰ ਹੁਣ ਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧਦੇ ਹਨ, ਕੋਡ, ਨਿਰਭਰਤਾਵਾਂ, ਅਤੇ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦੇ ਹਨ CI/CD pipelines.
ਇਹ ਸਮਝਣਾ ਕਿ ਕਿਵੇਂ ਏ ਜ਼ੀਰੋ ਡੇ ਐਕਸਪਲੋਇਟ ਕੰਮ ਕਰਦਾ ਹੈ, ਅਤੇ ਇਸਨੂੰ ਜਲਦੀ ਕਿਵੇਂ ਖੋਜਿਆ ਜਾਵੇ, ਇਹ ਹੁਣ ਕਿਸੇ ਵੀ ਆਧੁਨਿਕ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਦਾ ਇੱਕ ਮੁੱਖ ਹਿੱਸਾ ਹੈ।
ਜ਼ੀਰੋ-ਡੇਅ ਕਮਜ਼ੋਰੀ ਨੂੰ ਇੰਨਾ ਖ਼ਤਰਨਾਕ ਕੀ ਬਣਾਉਂਦਾ ਹੈ?
A ਜ਼ੀਰੋ ਡੇ ਐਕਸਪਲੋਇਟ ਵਿਕਰੇਤਾ ਨੂੰ ਪਤਾ ਲੱਗਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਕਮਜ਼ੋਰੀ ਦਾ ਫਾਇਦਾ ਉਠਾਉਂਦਾ ਹੈ।
ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਖਾਮੀਆਂ ਦੇ ਉਲਟ, ਹਮਲਾ ਹੋਣ ਤੋਂ ਬਾਅਦ ਤੱਕ ਇਸਦਾ ਪਤਾ ਲਗਾਉਣ ਦਾ ਕੋਈ ਪੈਚ, ਕੋਈ ਹੱਲ ਨਹੀਂ ਹੁੰਦਾ, ਅਤੇ ਅਕਸਰ ਕੋਈ ਭਰੋਸੇਯੋਗ ਤਰੀਕਾ ਨਹੀਂ ਹੁੰਦਾ।
ਇਹ ਕਮਜ਼ੋਰੀਆਂ ਅਕਸਰ ਸਾਫਟਵੇਅਰ ਲਾਇਬ੍ਰੇਰੀਆਂ, ਬ੍ਰਾਊਜ਼ਰਾਂ, ਜਾਂ ਤੀਜੀ-ਧਿਰ ਦੇ ਹਿੱਸਿਆਂ ਵਿੱਚ ਲੁਕ ਜਾਂਦੀਆਂ ਹਨ। ਇੱਕ ਵਾਰ ਖੋਜੇ ਜਾਣ 'ਤੇ, ਹਮਲਾਵਰ ਉਨ੍ਹਾਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਹਥਿਆਰ ਬਣਾ ਸਕਦੇ ਹਨ ਅਤੇ ਭਰੋਸੇਯੋਗ ਟੂਲਸ ਅਤੇ ਰਿਪੋਜ਼ਟਰੀਆਂ ਰਾਹੀਂ ਨੁਕਸਾਨਦੇਹ ਕੋਡ ਫੈਲਾ ਸਕਦੇ ਹਨ।
ਇਸ ਵਜ੍ਹਾ ਕਰਕੇ, ਜ਼ੀਰੋ ਡੇ ਕਮਜ਼ੋਰੀ ਦੇ ਸ਼ੋਸ਼ਣ ਸਪਲਾਈ ਚੇਨਾਂ ਅਤੇ ਕਲਾਉਡ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧ ਸਕਦਾ ਹੈ।
ਇੱਕ ਓਪਨ-ਸੋਰਸ ਪ੍ਰੋਜੈਕਟ ਵਿੱਚ ਇੱਕ ਸਿੰਗਲ ਨਿਰਭਰਤਾ ਕਿਸੇ ਦੇ ਧਿਆਨ ਵਿੱਚ ਆਉਣ ਤੋਂ ਪਹਿਲਾਂ ਹਜ਼ਾਰਾਂ ਬਿਲਡਾਂ ਦਾ ਪਰਦਾਫਾਸ਼ ਕਰ ਸਕਦੀ ਹੈ।
ਜ਼ੀਰੋ-ਡੇ ਕਮਜ਼ੋਰੀ ਦੇ ਕਾਰਨਾਮੇ ਨੂੰ ਸਮਝਣਾ
ਇਹ ਸਮਝਣ ਲਈ ਕਿ ਹਮਲਾਵਰ ਇਹਨਾਂ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਵਰਤੋਂ ਕਿਵੇਂ ਕਰਦੇ ਹਨ, ਇਹ ਜ਼ੀਰੋ-ਡੇਅ ਐਕਸਪਲਾਈਟ ਦੇ ਆਮ ਕ੍ਰਮ ਨੂੰ ਵੇਖਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ:
- ਇੱਕ ਖੋਜਕਰਤਾ ਜਾਂ ਹਮਲਾਵਰ ਇੱਕ ਅਣਜਾਣ ਨੁਕਸ ਲੱਭਦਾ ਹੈ।
- ਹਮਲਾਵਰ ਉਸ ਨੁਕਸ ਦੀ ਵਰਤੋਂ ਕਰਨ ਲਈ ਐਕਸਪਲਾਈਟ ਕੋਡ ਬਣਾਉਂਦਾ ਹੈ।
- ਇਸ ਸ਼ੋਸ਼ਣ ਦੀ ਵਰਤੋਂ ਅਸਲ ਹਮਲਿਆਂ ਵਿੱਚ ਕੀਤੀ ਜਾਂਦੀ ਹੈ ਜਾਂ ਔਨਲਾਈਨ ਸਾਂਝੀ ਕੀਤੀ ਜਾਂਦੀ ਹੈ।
- ਵਿਕਰੇਤਾ ਸਮੱਸਿਆ ਦੀ ਪਛਾਣ ਕਰਦੇ ਹਨ ਅਤੇ ਇੱਕ ਪੈਚ ਜਾਰੀ ਕਰਦੇ ਹਨ।
- ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਅੱਪਡੇਟ ਲਾਗੂ ਕਰਨ ਅਤੇ ਐਕਸਪੋਜ਼ਰ ਘਟਾਉਣ ਲਈ ਤੇਜ਼ੀ ਨਾਲ ਕੰਮ ਕਰਦੀਆਂ ਹਨ।
ਉਦਾਹਰਣ ਲਈ, IBM ਐਕਸ-ਫੋਰਸ ਨੇ ਇੱਕ ਮਾਮਲੇ ਦੀ ਰਿਪੋਰਟ ਕੀਤੀ ਜਿੱਥੇ ਹਮਲਾਵਰਾਂ ਨੇ ਖੋਜ ਦੇ 24 ਘੰਟਿਆਂ ਦੇ ਅੰਦਰ GoAnywhere ਫਾਈਲ-ਟ੍ਰਾਂਸਫਰ ਸੌਫਟਵੇਅਰ ਵਿੱਚ ਜ਼ੀਰੋ-ਡੇ ਕਮਜ਼ੋਰੀ ਦਾ ਸ਼ੋਸ਼ਣ ਕੀਤਾ।
ਇਹ ਦਰਸਾਉਂਦਾ ਹੈ ਕਿ ਖੋਜ ਅਤੇ ਸ਼ੋਸ਼ਣ ਵਿਚਕਾਰ ਖਿੜਕੀ ਕਿੰਨੀ ਛੋਟੀ ਹੈ, ਕਈ ਵਾਰ ਸਿਰਫ ਕੁਝ ਘੰਟੇ।
ਇਹ ਹਮਲੇ ਸਿਰਫ਼ ਸਿਧਾਂਤਕ ਨਹੀਂ ਹਨ। ਇਨ੍ਹਾਂ ਨੇ ਪਹਿਲਾਂ ਹੀ ਗੰਭੀਰ ਨੁਕਸਾਨ ਪਹੁੰਚਾਇਆ ਹੈ enterprise ਸਿਸਟਮ, ਓਪਨ-ਸੋਰਸ ਸਾਫਟਵੇਅਰ, ਅਤੇ ਗਲੋਬਲ ਸਪਲਾਈ ਚੇਨ।
ਜ਼ੀਰੋ-ਡੇ ਹਮਲਿਆਂ ਦੀਆਂ ਅਸਲ-ਸੰਸਾਰ ਉਦਾਹਰਣਾਂ
ਜ਼ੀਰੋ-ਡੇਅ ਹਮਲੇ ਹੁਣ ਦੁਰਲੱਭ ਨਹੀਂ ਰਹੇ। ਇਹ ਆਧੁਨਿਕ ਸਾਫਟਵੇਅਰ ਦੀ ਹਰ ਪਰਤ 'ਤੇ ਹੁੰਦੇ ਹਨ, ਬ੍ਰਾਊਜ਼ਰਾਂ ਤੋਂ ਲੈ ਕੇ ਬਿਲਡ ਸਿਸਟਮ ਅਤੇ ਡਿਵੈਲਪਰ ਟੂਲਸ ਤੱਕ।
ਹੇਠ ਲਿਖੀਆਂ ਉਦਾਹਰਣਾਂ ਦਰਸਾਉਂਦੀਆਂ ਹਨ ਕਿ ਕਿਵੇਂ ਤੇਜ਼ ਹਮਲਾਵਰ ਡਿਫੈਂਡਰਾਂ ਦੇ ਜਵਾਬ ਦੇਣ ਤੋਂ ਪਹਿਲਾਂ ਅਣਜਾਣ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਫਾਇਦਾ ਉਠਾਉਂਦੇ ਹਨ:
- ਮੂਵਇਟ ਟ੍ਰਾਂਸਫਰ (2023): ਹਮਲਾਵਰਾਂ ਨੇ ਪ੍ਰੋਗਰੈਸ ਮੂਵਟ ਟ੍ਰਾਂਸਫਰ ਵਿੱਚ ਇੱਕ ਜ਼ੀਰੋ-ਡੇ SQL ਇੰਜੈਕਸ਼ਨ ਕਮਜ਼ੋਰੀ (CVE-2023-34362) ਦਾ ਸ਼ੋਸ਼ਣ ਕੀਤਾ। ਇਸ ਸ਼ੋਸ਼ਣ ਨੇ ਪੈਚ ਜਾਰੀ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਸੈਂਕੜੇ ਸੰਗਠਨਾਂ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਬੈਂਕਾਂ ਅਤੇ ਸਰਕਾਰੀ ਏਜੰਸੀਆਂ ਸ਼ਾਮਲ ਹਨ, ਤੋਂ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਡੇਟਾ ਚੋਰੀ ਨੂੰ ਸਮਰੱਥ ਬਣਾਇਆ।
- ਗੂਗਲ ਕਰੋਮ (2025): Chrome ਦੇ V8 JavaScript ਇੰਜਣ ਵਿੱਚ ਇੱਕ ਜ਼ੀਰੋ-ਡੇਅ ਕਮਜ਼ੋਰੀ (CVE-2025-10585) ਦਾ ਸਰਗਰਮੀ ਨਾਲ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਗਿਆ ਸੀ। ਹਮਲੇ ਜਾਰੀ ਹੋਣ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਤੋਂ ਬਾਅਦ ਗੂਗਲ ਨੇ ਇੱਕ ਜ਼ਰੂਰੀ ਪੈਚ ਜਾਰੀ ਕੀਤਾ।
- ਸੋਲਰਵਿੰਡਸ ਸਪਲਾਈ ਚੇਨ ਅਟੈਕ (2020): ਹਮਲਾਵਰਾਂ ਨੇ ਸੋਲਰਵਿੰਡਸ ਦੇ ਓਰੀਅਨ ਪਲੇਟਫਾਰਮ ਲਈ ਇੱਕ ਭਰੋਸੇਯੋਗ ਸਾਫਟਵੇਅਰ ਅਪਡੇਟ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਪਾਇਆ, ਜਿਸ ਨਾਲ 18,000 ਤੋਂ ਵੱਧ ਸੰਗਠਨਾਂ ਨੂੰ ਨੁਕਸਾਨ ਪਹੁੰਚਿਆ। ਹਾਲਾਂਕਿ ਇੱਕ ਵੀ ਸ਼ੋਸ਼ਣ ਨਹੀਂ ਹੋਇਆ, ਇਹ ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਇੱਕ ਜ਼ੀਰੋ-ਡੇ ਵਾਂਗ ਕੰਮ ਕਰਦਾ ਰਿਹਾ।
- ਮਾਈਕ੍ਰੋਸਾਫਟ ਐਕਸਚੇਂਜ ਸਰਵਰ (2021, “ਪ੍ਰੌਕਸੀਲੋਗਨ”): ਚਾਰ ਜ਼ੀਰੋ-ਡੇ ਕਮਜ਼ੋਰੀਆਂ ਨੇ ਹਮਲਾਵਰਾਂ ਨੂੰ ਦੁਨੀਆ ਭਰ ਦੇ ਐਕਸਚੇਂਜ ਸਰਵਰਾਂ ਤੱਕ ਰਿਮੋਟ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੱਤੀ। ਪੈਚ ਜਲਦੀ ਆ ਗਏ, ਪਰ ਹਜ਼ਾਰਾਂ ਸਿਸਟਮ ਪਹਿਲਾਂ ਹੀ ਖਰਾਬ ਹੋ ਚੁੱਕੇ ਸਨ।
- ਜ਼ੂਮ ਕਲਾਇੰਟ (2022): ਇੱਕ ਜ਼ੀਰੋ-ਡੇਅ ਐਕਸਪਲਾਈਟ ਨੇ ਰਿਮੋਟ ਹਮਲਾਵਰਾਂ ਨੂੰ ਬਿਨਾਂ ਪੈਚ ਕੀਤੇ ਵਿੰਡੋਜ਼ ਕਲਾਇੰਟਾਂ 'ਤੇ ਵੀਡੀਓ ਕਾਲਾਂ ਦੌਰਾਨ ਕੋਡ ਚਲਾਉਣ ਦੀ ਆਗਿਆ ਦਿੱਤੀ। ਜਨਤਕ ਖੁਲਾਸੇ ਤੋਂ ਪਹਿਲਾਂ ਇਸ ਖਾਮੀ ਨੂੰ ਨਿੱਜੀ ਤੌਰ 'ਤੇ ਵਪਾਰ ਕੀਤਾ ਗਿਆ ਸੀ।
ਹਰੇਕ ਕੇਸ ਦਰਸਾਉਂਦਾ ਹੈ ਕਿ ਕਿਵੇਂ ਜ਼ੀਰੋ ਡੇ ਕਮਜ਼ੋਰੀ ਦੇ ਸ਼ੋਸ਼ਣ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਫੈਲ ਸਕਦਾ ਹੈ, pipelines, ਅਤੇ ਘੰਟਿਆਂ ਵਿੱਚ ਬੱਦਲ ਵਾਤਾਵਰਣ।
ਇਸੇ ਲਈ ਇਨ੍ਹਾਂ ਖਤਰਿਆਂ ਨੂੰ ਫੈਲਣ ਤੋਂ ਪਹਿਲਾਂ ਰੋਕਣ ਲਈ ਦ੍ਰਿਸ਼ਟੀ, ਵਿਗਾੜਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣਾ ਅਤੇ ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀਆਂ ਜ਼ਰੂਰੀ ਹਨ।
ਇਹ ਘਟਨਾਵਾਂ ਹਮਲਾਵਰ ਰਣਨੀਤੀ ਵਿੱਚ ਤਬਦੀਲੀ ਨੂੰ ਵੀ ਦਰਸਾਉਂਦੀਆਂ ਹਨ, ਅਲੱਗ-ਥਲੱਗ ਐਂਡਪੁਆਇੰਟ ਹਮਲਿਆਂ ਤੋਂ ਬਿਲਡ ਸਿਸਟਮ, ਨਿਰਭਰਤਾਵਾਂ ਅਤੇ DevOps ਦੀ ਘੁਸਪੈਠ ਤੱਕ। pipelines.
ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਜ਼ੀਰੋ-ਡੇਅ ਸ਼ੋਸ਼ਣ
ਆਧੁਨਿਕ ਜ਼ੀਰੋ-ਡੇਅ ਸ਼ੋਸ਼ਣ ਅਕਸਰ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦੇ ਹਨ, ਨਾ ਕਿ ਸਿਰਫ਼ ਐਂਡਪੁਆਇੰਟ ਜਾਂ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ ਨੂੰ।
ਹਮਲਾਵਰ ਸਮਝੌਤਾ ਕੀਤੀ ਨਿਰਭਰਤਾ, ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟਾਂ, ਅਤੇ CI/CD ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਉੱਪਰ ਵੱਲ ਜਾਣ ਲਈ ਗਲਤ ਸੰਰਚਨਾਵਾਂ।
ਕੁਝ ਸਭ ਤੋਂ ਆਮ ਹਮਲੇ ਦੇ ਰਸਤੇ ਸ਼ਾਮਲ ਹਨ:
- ਪਬਲਿਸ਼ਿੰਗ ਸੰਕਰਮਿਤ ਪੈਕੇਜ ਓਪਨ-ਸੋਰਸ ਰਜਿਸਟਰੀਆਂ ਨੂੰ।
- ਇੰਸਟਾਲ ਤੋਂ ਬਾਅਦ ਦੀਆਂ ਸਕ੍ਰਿਪਟਾਂ ਵਿੱਚ ਜ਼ੀਰੋ-ਡੇ ਪੇਲੋਡ ਲਗਾਉਣਾ।
- ਨਿਗਰਾਨੀ ਰਹਿਤ ਬਿਲਡ ਨੌਕਰੀਆਂ ਜਾਂ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਦੀ ਵਰਤੋਂ ਕਰਨਾ।
- ਅਗਵਾ ਕਰਨਾ ਜਾਇਜ਼ ਰੱਖ-ਰਖਾਅ ਕਰਨ ਵਾਲੇ ਜਾਂ ਉਨ੍ਹਾਂ ਦੇ ਖਾਤੇ।
ਰਵਾਇਤੀ ਐਂਡਪੁਆਇੰਟ ਟੂਲ ਇਹਨਾਂ ਖਤਰਿਆਂ ਨੂੰ ਨਹੀਂ ਦੇਖ ਸਕਦੇ ਕਿਉਂਕਿ ਇਹ ਹੁੰਦੇ ਹਨ ਅੱਗੇ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ, ਨਿਰਮਾਣ, ਜਾਂ ਏਕੀਕਰਨ ਦੌਰਾਨ ਚੱਲਦਾ ਹੈ।
ਇਸੇ ਲਈ DevSecOps ਦੀ ਦਿੱਖ ਅਤੇ ਆਟੋਮੇਟਿਡ ਸਕੈਨਿੰਗ ਮਹੱਤਵਪੂਰਨ ਹਨ।
ਜੀਵਨ ਚੱਕਰ ਅਤੇ ਖੋਜ ਪਾੜਾ
| ਸਟੇਜ | ਹਮਲਾਵਰ ਗਤੀਵਿਧੀ | ਡਿਫੈਂਡਰ ਚੈਲੇਂਜ |
|---|---|---|
| ਖੋਜ ਅਤੇ ਹਥਿਆਰੀਕਰਨ | ਕਿਸੇ ਅਣਜਾਣ ਨੁਕਸ ਨੂੰ ਲੱਭੋ ਅਤੇ ਖੁਲਾਸਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਇੱਕ ਕਾਰਜਸ਼ੀਲ ਸ਼ੋਸ਼ਣ ਬਣਾਓ। | ਕੋਈ ਜਾਣਿਆ-ਪਛਾਣਿਆ ਦਸਤਖਤ ਜਾਂ ਪੈਚ ਉਪਲਬਧ ਨਹੀਂ ਹੈ; ਡਿਫੈਂਡਰਾਂ ਕੋਲ ਦ੍ਰਿਸ਼ਟੀ ਦੀ ਘਾਟ ਹੈ। |
| ਸ਼ੋਸ਼ਣ ਦੀ ਤੈਨਾਤੀ | ਫਿਸ਼ਿੰਗ, ਸੰਕਰਮਿਤ ਪੈਕੇਜਾਂ, ਜਾਂ ਖਤਰਨਾਕ ਅੱਪਡੇਟਾਂ ਰਾਹੀਂ ਪੇਲੋਡ ਡਿਲੀਵਰ ਕਰੋ। | ਖੋਜ ਸਿਰਫ਼ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਤੋਂ ਬਾਅਦ ਹੁੰਦੀ ਹੈ; ਜਵਾਬ ਸਮਾਂ ਸੀਮਤ ਹੁੰਦਾ ਹੈ। |
| ਪੈਚ ਅਤੇ ਖੁਲਾਸਾ | ਵਿਕਰੇਤਾ ਇੱਕ ਅਪਡੇਟ ਜਾਰੀ ਕਰਦਾ ਹੈ ਅਤੇ ਸ਼ੋਸ਼ਣ ਜਨਤਕ ਹੋ ਜਾਂਦਾ ਹੈ। | ਸਿਸਟਮ ਉਦੋਂ ਤੱਕ ਖੁੱਲ੍ਹੇ ਰਹਿੰਦੇ ਹਨ ਜਦੋਂ ਤੱਕ ਪੈਚਾਂ ਦੀ ਜਾਂਚ ਅਤੇ ਤੈਨਾਤ ਨਹੀਂ ਕੀਤੀ ਜਾਂਦੀ। |
ਖੋਜ ਪਾੜਾ ਸਭ ਤੋਂ ਖ਼ਤਰਨਾਕ ਪਲ ਹੈ। ਜਦੋਂ ਜ਼ੀਰੋ ਡੇਅ ਕਮਜ਼ੋਰੀ ਦੇ ਸ਼ੋਸ਼ਣ ਮੌਜੂਦ ਹੁੰਦੇ ਹਨ ਅਤੇ ਟੀਮਾਂ ਕੋਲ ਕੋਈ ਦਸਤਖਤ ਜਾਂ ਪੈਚ ਨਹੀਂ ਹੁੰਦਾ, ਤਾਂ ਹਮਲਾਵਰ ਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧ ਸਕਦੇ ਹਨ। ਇਸ ਪਾੜੇ ਨੂੰ ਬੰਦ ਕਰਨ ਲਈ ਜਲਦੀ ਖੋਜ, ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ ਅਤੇ ਵਿਵਹਾਰ-ਅਧਾਰਤ ਬਚਾਅ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
ਆਧੁਨਿਕ ਜ਼ੀਰੋ-ਡੇ ਖ਼ਤਰਿਆਂ ਪਿੱਛੇ ਡੇਟਾ
ਹਾਲੀਆ ਰਿਪੋਰਟਾਂ ਦਰਸਾਉਂਦੀਆਂ ਹਨ ਕਿ ਜ਼ੀਰੋ-ਡੇ ਗਤੀਵਿਧੀ ਕਿੰਨੀ ਆਮ ਅਤੇ ਤੇਜ਼ ਹੋ ਗਈ ਹੈ:
- The ਗੂਗਲ ਥਰੇਟ ਇੰਟੈਲੀਜੈਂਸ ਗਰੁੱਪ (GTIG) ਦੀ ਰਿਪੋਰਟ 75 ਜ਼ੀਰੋ-ਡੇ ਕਮਜ਼ੋਰੀਆਂ 2024 ਵਿੱਚ ਜੰਗਲੀ ਵਿੱਚ ਸ਼ੋਸ਼ਣ ਕੀਤਾ ਗਿਆ, ਜੋ ਕਿ ਪਿਛਲੇ ਸਾਲ ਨਾਲੋਂ 30 ਪ੍ਰਤੀਸ਼ਤ ਵੱਧ ਹੈ।
- ਬਾਰੇ ਉਨ੍ਹਾਂ ਜ਼ੀਰੋ-ਦਿਨਾਂ ਦਾ 44 ਪ੍ਰਤੀਸ਼ਤ ਨਿਸ਼ਾਨਾ enterprise VPN, ਫਾਇਰਵਾਲ ਅਤੇ ਪ੍ਰਬੰਧਨ ਟੂਲ ਵਰਗੇ ਸਿਸਟਮ, ਇਹ ਦਰਸਾਉਂਦੇ ਹਨ ਕਿ ਹਮਲਾਵਰ ਹੁਣ ਉੱਚ-ਮੁੱਲ ਵਾਲੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦੇ ਹਨ।
- The IBM 2025 ਥਰੇਟ ਇੰਟੈਲੀਜੈਂਸ ਇੰਡੈਕਸ ਤੋਂ ਵੱਧ ਦਰਜ ਕੀਤਾ ਗਿਆ ਹੈ 65,000 ਕਮਜ਼ੋਰੀਆਂ ਜਨਤਕ ਤੌਰ 'ਤੇ ਉਪਲਬਧ ਸ਼ੋਸ਼ਣਾਂ ਦੇ ਨਾਲ, ਬਹੁਤ ਸਾਰੇ ਨਵੇਂ ਜ਼ੀਰੋ-ਡੇ ਹਮਲਿਆਂ ਵਿੱਚ ਦੁਬਾਰਾ ਵਰਤੇ ਅਤੇ ਦੁਬਾਰਾ ਪੈਕ ਕੀਤੇ ਗਏ।
ਇਹ ਅੰਕੜੇ ਦਰਸਾਉਂਦੇ ਹਨ ਕਿ ਟੀਮਾਂ ਨੂੰ ਪੈਚ ਦਿਖਾਈ ਦੇਣ ਤੋਂ ਪਹਿਲਾਂ ਜ਼ੀਰੋ ਡੇ ਕਮਜ਼ੋਰੀ ਦੇ ਸ਼ੋਸ਼ਣ ਦੇ ਸੰਕੇਤਾਂ ਦਾ ਪਤਾ ਕਿਉਂ ਲਗਾਉਣਾ ਚਾਹੀਦਾ ਹੈ।
ਸਭ ਤੋਂ ਵਧੀਆ ਜ਼ੀਰੋ-ਡੇ ਸੁਰੱਖਿਆ ਵਿੱਚ ਕੀ ਸ਼ਾਮਲ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ
ਦੇ ਪ੍ਰਭਾਵ ਨੂੰ ਸੀਮਤ ਕਰਨ ਲਈ ਜ਼ੀਰੋ ਡੇ ਐਕਸਪਲੋਇਟ, ਬਚਾਅ ਪੱਖਾਂ ਨੂੰ ਵਿਕਾਸ ਪ੍ਰਵਾਹ ਵਿੱਚ ਕਈ ਪਰਤਾਂ ਅਤੇ ਸ਼ੁਰੂਆਤੀ ਪਲੇਸਮੈਂਟ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਇੱਕ ਸੰਪੂਰਨ ਪਹੁੰਚ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- ਸ਼ੱਕੀ ਪੈਕੇਜਾਂ ਨੂੰ ਬਿਲਡ ਵਿੱਚ ਦਾਖਲ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਉਹਨਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ npm ਅਤੇ PyPI ਵਰਗੀਆਂ ਰਜਿਸਟਰੀਆਂ ਦੀ ਰੀਅਲ-ਟਾਈਮ ਸਕੈਨਿੰਗ
- ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀ ਪ੍ਰਣਾਲੀਆਂ ਜੋ ਨਵੇਂ ਪੈਕੇਜਾਂ ਜਾਂ ਅਚਾਨਕ ਪ੍ਰਕਾਸ਼ਕ ਤਬਦੀਲੀਆਂ ਨੂੰ ਫਲੈਗ ਕਰਦੀਆਂ ਹਨ ਜੋ ਜੰਗਲੀ ਵਿੱਚ ਜ਼ੀਰੋ ਡੇ ਕਮਜ਼ੋਰੀ ਦੇ ਸ਼ੋਸ਼ਣ ਦਾ ਸੰਕੇਤ ਦੇ ਸਕਦੀਆਂ ਹਨ।
- ਨਿਰਭਰਤਾ ਫਾਇਰਵਾਲ ਜੋ ਜੋਖਮ ਭਰੇ ਹਿੱਸਿਆਂ ਨੂੰ ਆਪਣੇ ਆਪ ਬਲੌਕ ਜਾਂ ਕੁਆਰੰਟੀਨ ਕਰਦੇ ਹਨ
- ਅਸੰਗਤੀ ਖੋਜ CI/CD pipelineਅਸਾਧਾਰਨ ਬਿਲਡ-ਟਾਈਮ ਵਿਵਹਾਰ ਲੱਭਣ ਲਈ ਜੋ ਇੱਕ ਸ਼ੋਸ਼ਣ ਕੀਤੀ ਨਿਰਭਰਤਾ ਨੂੰ ਦਰਸਾ ਸਕਦਾ ਹੈ
- ਹਾਈਜੈਕ ਕੀਤੇ ਜਾਂ ਨਕਲੀ ਰੱਖ-ਰਖਾਅ ਕਰਨ ਵਾਲੇ ਖਾਤਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਸਹਿਯੋਗੀ ਪ੍ਰਤਿਸ਼ਠਾ ਟਰੈਕਿੰਗ ਜੋ ਸ਼ੋਸ਼ਣ ਨਾਲ ਭਰੀ ਰੀਲੀਜ਼ ਪ੍ਰਕਾਸ਼ਤ ਕਰ ਸਕਦੇ ਹਨ।
- ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਨੂੰ ਮੁੱਖ ਸ਼ਾਖਾਵਾਂ ਵਿੱਚ ਮਿਲਾਉਣ ਤੋਂ ਰੋਕਣ ਲਈ ਨਿਰੰਤਰ ਨੀਤੀ ਲਾਗੂ ਕਰਨਾ
ਨੈਸ਼ਨਲ ਵਲਨਰੇਬਿਲਟੀ ਡੇਟਾਬੇਸ ਦੇ ਅਨੁਸਾਰ, 2024 ਵਿੱਚ 29,000 ਤੋਂ ਵੱਧ ਨਵੇਂ CVE ਦਰਜ ਕੀਤੇ ਗਏ ਸਨ। ਜਦੋਂ ਕਿ ਜ਼ੀਰੋ-ਡੇਅ ਮੁੱਦੇ ਸਿਰਫ ਖੁਲਾਸੇ ਤੋਂ ਬਾਅਦ ਸੂਚੀਬੱਧ ਕੀਤੇ ਜਾਂਦੇ ਹਨ, ਇਹ ਵਾਧਾ ਦਰਸਾਉਂਦਾ ਹੈ ਕਿ ਕਮਜ਼ੋਰੀਆਂ ਕਿੰਨੀ ਤੇਜ਼ੀ ਨਾਲ ਪ੍ਰਗਟ ਹੁੰਦੀਆਂ ਹਨ ਅਤੇ ਇੱਕ ਜ਼ੀਰੋ ਡੇ ਐਕਸਪਲੋਇਟ ਸ਼ੁਰੂਆਤੀ ਮਾਮਲੇ।
ਜ਼ਾਇਗੇਨੀ ਜ਼ੀਰੋ-ਡੇਅ ਸ਼ੋਸ਼ਣ ਨੂੰ ਘਟਾਉਣ ਵਿੱਚ ਕਿਵੇਂ ਮਦਦ ਕਰਦਾ ਹੈ
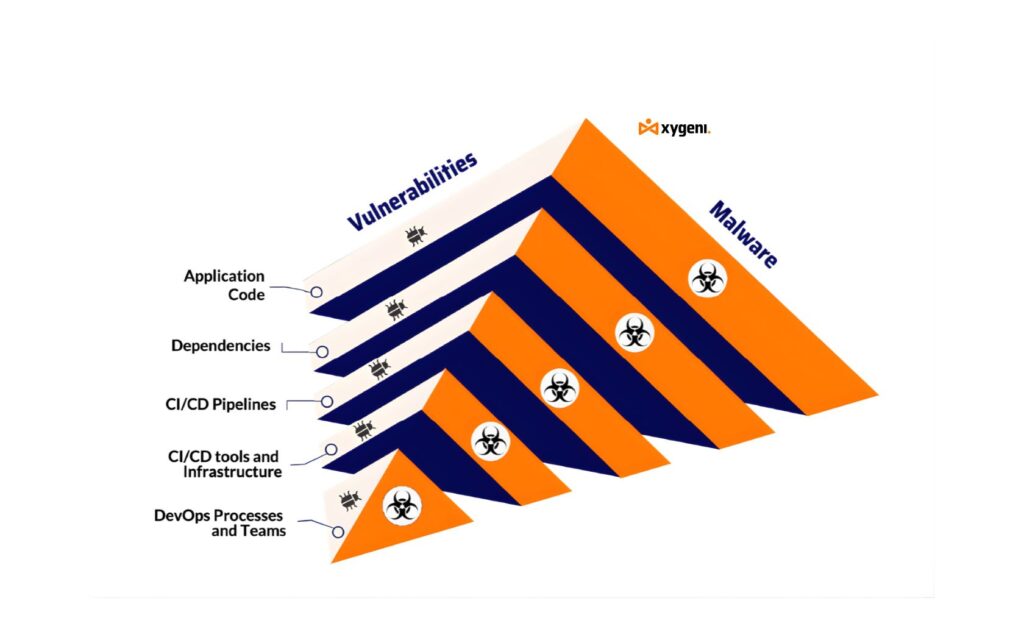
ਜ਼ਾਇਗੇਨੀ ਰੱਖਦਾ ਹੈ ਜਲਦੀ ਪਤਾ ਲਗਾਉਣਾ ਅਤੇ ਸਵੈਚਾਲਿਤ ਸੁਰੱਖਿਆ ਜ਼ੀਰੋ ਡੇ ਐਕਸਪਲਾਈਟ ਦੇ ਐਕਸਪੋਜ਼ਰ ਦੀ ਵਿੰਡੋ ਨੂੰ ਘਟਾਉਣ ਲਈ ਤੁਹਾਡੇ DevOps ਪ੍ਰਵਾਹ ਵਿੱਚ। ਮੁੱਖ ਸਮਰੱਥਾਵਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- ਜੋਖਮ ਭਰੇ ਵਿਵਹਾਰ ਦੇ ਸ਼ੁਰੂਆਤੀ ਸੰਕੇਤਾਂ ਲਈ ਨਵੇਂ ਅਤੇ ਮੌਜੂਦਾ ਪੈਕੇਜਾਂ ਦੀ ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ
- An ਅਰਲੀ ਚੇਤਾਵਨੀ ਸਿਸਟਮ ਜੋ ਟੀਮਾਂ ਨੂੰ ਸੂਚਿਤ ਕਰਦਾ ਹੈ ਜਦੋਂ ਰਜਿਸਟਰੀਆਂ ਵਿੱਚ ਸੰਭਾਵੀ ਸ਼ੋਸ਼ਣ ਪੈਟਰਨ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ
- ਸ਼ੱਕੀ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਆਟੋਮੈਟਿਕ ਬਲੌਕ ਕਰਨਾ ਜਾਂ ਕੁਆਰੰਟੀਨ ਕਰਨਾ ਤਾਂ ਜੋ ਇੱਕ ਜ਼ੀਰੋ ਡੇ ਐਕਸਪਲੋਇਟ ਤੁਹਾਡੇ ਬਿਲਡ ਆਰਟੀਫੈਕਟਸ ਵਿੱਚ ਦਾਖਲ ਨਾ ਹੋ ਸਕੇ।
- ਅਨੋਖੀ ਖੋਜ ਬਿਲਡ ਦੌਰਾਨ ਜੋ ਅਣਕਿਆਸੇ ਫਾਈਲ ਬਦਲਾਵਾਂ ਜਾਂ ਰਿਮੋਟ ਕਾਲਾਂ ਨੂੰ ਉਜਾਗਰ ਕਰਦਾ ਹੈ ਜੋ ਐਕਸਪਲਾਈਟ ਵਿਵਹਾਰ ਨਾਲ ਮੇਲ ਖਾਂਦੇ ਹਨ
- ਅਚਾਨਕ ਤਬਦੀਲੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਰੱਖ-ਰਖਾਅ ਕਰਨ ਵਾਲਿਆਂ ਅਤੇ ਪ੍ਰਕਾਸ਼ਕਾਂ ਲਈ ਪ੍ਰਤਿਸ਼ਠਾ ਟਰੈਕਿੰਗ ਜੋ ਕਿਸੇ ਸਮਝੌਤੇ ਦਾ ਸੰਕੇਤ ਦੇ ਸਕਦੀਆਂ ਹਨ
- ਸੰਦਰਭ-ਜਾਗਰੂਕ ਤਰਜੀਹੀਕਰਨ ਇਹ ਟੀਮਾਂ ਨੂੰ ਇਹ ਨਿਰਧਾਰਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਕੋਈ ਖੋਜਿਆ ਗਿਆ ਮੁੱਦਾ ਉਨ੍ਹਾਂ ਦੇ ਵਾਤਾਵਰਣ ਵਿੱਚ ਜ਼ੀਰੋ ਡੇ ਐਕਸਪਲੋਇਟ ਵਿੱਚ ਬਦਲਣ ਦੀ ਸੰਭਾਵਨਾ ਰੱਖਦਾ ਹੈ।
Xygeni ਆਮ CI ਸਿਸਟਮਾਂ ਅਤੇ ਸਰੋਤ ਨਿਯੰਤਰਣ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦਾ ਹੈ ਤਾਂ ਜੋ ਤੁਹਾਨੂੰ ਇਹ ਸੁਰੱਖਿਆਵਾਂ ਬਿਨਾਂ ਵਾਧੂ ਸਕ੍ਰਿਪਟਾਂ ਜਾਂ ਭਾਰੀ ਸੈੱਟਅੱਪ ਦੇ ਮਿਲ ਸਕਣ।
ਅਗਲੇ ਜ਼ੀਰੋ-ਡੇ ਦੀ ਤਿਆਰੀ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ
- ਬਣਾਈ ਰੱਖੋ SBOMs ਹਰੇਕ ਬਿਲਡ ਵਿੱਚ ਕਿਹੜੇ ਕੋਡ ਅਤੇ ਪੈਕੇਜ ਹਨ, ਇਹ ਜਾਣਨ ਲਈ
- ਪਿੰਨ ਨਿਰਭਰਤਾ ਵਰਜਨ ਅਤੇ ਵਾਈਲਡਕਾਰਡਾਂ ਤੋਂ ਬਚੋ ਜੋ ਕਿਸੇ ਅਣਜਾਣ ਪੈਕੇਜ ਨੂੰ ਅੰਦਰ ਆਉਣ ਦਿੰਦੇ ਹਨ ਅਤੇ ਜ਼ੀਰੋ ਡੇ ਐਕਸਪਲਾਈਟ ਚਲਾਉਂਦੇ ਹਨ।
- ਲੇਅਰਡ ਸਕੈਨ ਚਲਾਓ: ਸਥਿਰ ਜਾਂਚਾਂ, ਗਤੀਸ਼ੀਲ ਜਾਂਚਾਂ, ਅਤੇ ਵਿਵਹਾਰ ਨਿਗਰਾਨੀ
- ਜਦੋਂ ਜ਼ੀਰੋ ਡੇਅ ਐਕਸਪਲਾਈਟ ਜਨਤਕ ਹੋ ਜਾਂਦਾ ਹੈ ਤਾਂ ਐਕਸਪੋਜ਼ਰ ਨੂੰ ਘਟਾਉਣ ਲਈ ਆਟੋਮੈਟਿਕ ਪੈਚਿੰਗ ਅਤੇ ਰੋਲਬੈਕ ਪ੍ਰਕਿਰਿਆਵਾਂ
- ਬਿਲਡ ਜੌਬਸ ਵਿੱਚ ਰਾਜ਼ ਅਤੇ ਅਨੁਮਤੀਆਂ ਨੂੰ ਸੀਮਤ ਕਰੋ ਤਾਂ ਜੋ ਕੋਈ ਸ਼ੋਸ਼ਣ ਆਸਾਨੀ ਨਾਲ ਨਾ ਵਧ ਸਕੇ।
- ਟੀਮਾਂ ਨੂੰ ਸਪਲਾਈ-ਚੇਨ ਜੋਖਮਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਅਤੇ ਜ਼ੀਰੋ ਡੇਅ ਸ਼ੋਸ਼ਣ ਦੇ ਸੰਕੇਤ ਦਿਖਾਈ ਦੇਣ 'ਤੇ ਜਲਦੀ ਜਵਾਬ ਦੇਣ ਲਈ ਸਿਖਲਾਈ ਦਿਓ।
Xygeni ਵਰਗੇ ਟੂਲ ਇਹਨਾਂ ਵਿੱਚੋਂ ਬਹੁਤ ਸਾਰੇ ਅਭਿਆਸਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨ ਅਤੇ ਜ਼ੀਰੋ ਡੇਅ ਐਕਸਪਲੋਇਟ ਦੀ ਖੋਜ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਂਦੇ ਹੋਏ ਹੱਥੀਂ ਕੰਮ ਨੂੰ ਘਟਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਅੰਤਿਮ ਵਿਚਾਰ: ਜ਼ੀਰੋ-ਡੇਅ ਕਾਰਨਾਮੇ ਤੋਂ ਇੱਕ ਕਦਮ ਅੱਗੇ ਰਹਿਣਾ
ਜ਼ੀਰੋ-ਡੇਅ ਖਤਰੇ ਵਿਕਸਤ ਹੁੰਦੇ ਰਹਿਣਗੇ। ਇਸ ਲਈ ਬਚਾਅ ਪੱਖਾਂ ਨੂੰ ਵੀ ਬਦਲਣਾ ਪਵੇਗਾ। ਸਿਰਫ਼ ਅੰਤਮ ਬਿੰਦੂਆਂ ਦੀ ਰੱਖਿਆ ਕਰਨਾ ਕਾਫ਼ੀ ਨਹੀਂ ਹੈ। ਟੀਮਾਂ ਨੂੰ ਦ੍ਰਿਸ਼ਟੀ ਅਤੇ ਸੁਰੱਖਿਆ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ ਜੋ ਕੋਡ, ਨਿਰਭਰਤਾਵਾਂ, ਅਤੇ pipelines.
ਰੀਅਲ-ਟਾਈਮ ਸਕੈਨਿੰਗ, ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀਆਂ, ਅਤੇ ਆਟੋਮੈਟਿਕ ਬਲਾਕਿੰਗ ਨੂੰ ਜੋੜ ਕੇ, ਤੁਸੀਂ ਜ਼ੀਰੋ ਡੇ ਐਕਸਪਲਾਈਟ ਦੇ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਦੀ ਸੰਭਾਵਨਾ ਨੂੰ ਘਟਾ ਸਕਦੇ ਹੋ। ਪਹਿਲਾਂ ਪਤਾ ਲਗਾਓ, ਤੇਜ਼ੀ ਨਾਲ ਬਲਾਕ ਕਰੋ, ਅਤੇ ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਇੱਕ ਕਦਮ ਅੱਗੇ ਰੱਖੋ।

